シャドーAIとは?
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
2026年7月更新
シャドーAIとは、ChatGPT、Gemini、Copilotのような、ITおよびセキュリティチームが承認・把握・保護していないAIツールを従業員が業務で使用することです。これは個人アカウント、ブラウザ拡張機能、未承認の連携機能を通じて起こり、多くの場合は単に業務を早く終わらせたいという動機から生まれます。ツール自体には何の問題もありません。問題は、社内の誰もそれが起きていることを把握できていないという点にあります。
営業担当者が契約書を無料のチャットボットに貼り付けて要約させます。財務アナリストが顧客データの入った表計算シートをアップロードし、数式を早く作成させます。マーケターは、会社からまだ支給されていないため、個人のAIアカウントを使ってキャンペーンの企画書を書きます。こうした人たちの誰も、自分が何か悪いことをしているとは思っていません。ほとんどの人は、ただ締め切りに間に合わせようとしているだけです。
これがシャドーAIを一言で表すとこうなります。善意の従業員が、セキュリティやIT部門の誰も承認していないツールに会社のデータを通してしまっている状態です。
シャドーAIはシャドーITの続編であり、より厄介な存在
シャドーITはよく知られた問題です。従業員は、承認された選択肢が遅かったり使いにくかったりするために、調達プロセスを経ずにプロジェクト管理アプリやファイル共有ツール、チャットプラットフォームに登録してしまいます。IT部門は最終的にそれに気づきますが、たいていはデータのエクスポートが見つかってはいけない場所に現れた後になってからです。
シャドーAIも同じパターンをたどりますが、より速く、より深く切り込みます。シャドーITのツールは主にデータを保存するだけです。シャドーAIのツールはデータを読み込み、処理し、時には自社のモデルを改善するためにそのデータを保持することさえあります。未承認のクラウドフォルダに置かれたファイルは、可視性のギャップにすぎません。同じファイルを一般公開されているAIチャットボットに貼り付けた場合、そのツールのデータ保持条件次第では、そのファイルはすでに会社の外へ完全に出て行ってしまっている可能性があります。
参入障壁も低くなっています。かつて未承認のSaaSソフトウェアに登録するにはクレジットカードとログイン情報が必要でした。生成AIに登録するのに必要なのはメールアドレスと30秒だけで、しかも人気のツールの多くは無料です。それを食い止める調達プロセスのステップは存在しません。
なぜ今、シャドーAIが爆発的に増えているのか
3つの力が、多くのセキュリティチームが把握できるペースを超えて、シャドーAIの導入を加速させています。
第一に、消費者向けのAIツールは本当に便利で、しかも本当に無料です。従業員はブラウザのタブを開くのに予算の承認を必要としません。第二に、会社公式のAI導入は遅れがちです。法務レビュー、ベンダーのセキュリティ評価、調達サイクルには数か月かかることもありますが、その間にも競合他社のチャットボットはワンクリックの距離にあります。第三に、従業員はより速く動くようにという実際のプレッシャーにさらされており、AIは今使える最も手っ取り早いレバーです。
Microsoftの2024年Work Trend Indexは、この広がりの規模を数字で示しました。業務でAIを使う従業員の78%が自分自身のAIツールを持ち込んでおり、Microsoftはこの慣行をBYOAI(Bring Your Own AI)と呼んでいます。そしてこの数字は、正式なAIプログラムがまだ珍しい中小企業では80%まで上昇します。言い換えれば、平均的な企業内でのAI利用のほとんどは、承認された導入プロセスから来ているのではありません。個々の従業員が自分自身の判断で使い始めているものなのです。
経営層が承認していることと、従業員が実際にやっていることとの間にあるこのギャップこそ、まさにシャドーAIが生まれる場所です。Deloitteの2026年State of AI in the Enterpriseの調査によると、承認済みAIツールへのアクセスを持つ従業員の割合は、わずか1年で40%未満から約60%へと成長しました。これは確かな改善ですが、それでもなお約10人に4人の従業員が自分専用の承認済みツールを持たないままであり、無料であれば何にでも手を伸ばし続ける理由が残されています。
重要なポイント:数字で見るシャドーAI
- Microsoftの2024年Work Trend Indexによると、業務でAIを使う従業員の78%が、雇用主の許可を得ていない自分自身のAIツールを持ち込んでいます。出典
- IBMの2025年Cost of a Data Breach Reportによると、5社に1社(20%)がシャドーAIに関連するデータ侵害を報告しており、これによって侵害コストが平均で67万ドル上乗せされています。出典
- Gartnerの予測によると、2030年までに企業の40%以上が、未承認のシャドーAIに関連するセキュリティまたはコンプライアンス上のインシデントに見舞われるとされています。出典
シャドーAIの本当のリスク
シャドーAIは単なるコンプライアンス上の技術的な問題ではありません。データ損失、規制上の露出、セキュリティインシデントの現実的な発生源であり、そのリスクはいくつかの異なる形で表面化します。
データ漏えい。 会社のデータが一度、一般公開されたAIツールに入力されると、組織はそのデータがどこへ流れていくかをコントロールできなくなります。実際のAI利用状況に関するCyberhavenの調査によると、従業員がAIツールに貼り付けた企業データの量は2023年3月から2024年3月の間に485%も急増し、そのうち27.4%が機密情報に分類されるデータでした。これは1年前の10.7%から大きく上昇しています。そのほとんどが、エンタープライズライセンスに含まれるようなデータ保護条件を一切持たない個人アカウントを経由していました。
コンプライアンス違反。 GDPRやEU AI Actのような規制は、個人データや規制対象データの処理方法について具体的な要件を課しています。従業員が顧客記録を未審査のAIツールに貼り付けると、監査や侵害通知によって問題が表面化するまで会社側が気づくことすらない違反を引き起こしかねません。だからこそ、AIガバナンスプログラムでは、シャドーAIを例外的な事象ではなく、名前付きのリスクカテゴリーとして扱う動きが強まっています。
知的財産の露出。 ソースコード、未発表の製品計画、価格モデル、契約書の草案は、まさに従業員が時間を節約するためにAIツールへ貼り付けてしまいがちなコンテンツです。そうしたコンテンツが会社の管理下にある環境から一度外に出てしまうと、機密性が保たれる保証はどこにもなく、一部のAIツールの利用規約は、提出されたコンテンツを自社モデルの改善に使うことを明示的に認めています。
セキュリティの隙。 シャドーAIツールは、承認済みシステムを保護しているアクセス制御、ログ記録、監視の外側に存在します。IBMの2025年Cost of a Data Breach Reportによると、シャドーAIが関与した侵害は機密情報を露出させる可能性がより高く、シャドーAI関連の侵害の65%が顧客の個人データを漏えいさせていたのに対し、侵害全体では53%にとどまっていました。同じレポートでは、AIの利用を管理したりシャドーAIを検出したりする方針を持つ組織はわずか37%であることも明らかになっています。
これらのリスクはそれぞれが互いを増幅させます。データ漏えいはコンプライアンス違反になります。コンプライアンス違反は、公表義務を伴うセキュリティインシデントになります。そのどれもがダッシュボードに表示されるのは、すでに発生してしまった後です。なぜなら、シャドーAIは定義上、問題を早期に察知するために作られたシステムからは見えない存在だからです。
組織がシャドーAIを検出する方法
見えないものを統治することはできません。だからこそ、まず検出から始まります。いくつかの手法を組み合わせることで効果を発揮します。
ネットワークおよびブラウザの監視。 セキュリティチームは、従業員がどのAIドメインにアクセスし、どれだけのデータがそこへ流れているかを、すでにデータ損失防止(DLP)のために導入されているのと同じ種類のツールを使って追跡できます。これにより、従業員に何かを自己申告させることなく利用パターンを可視化できます。
経費およびSaaS支出の監査。 有料のAIサブスクリプションは、ITの誰かがそのツールの存在を知る前に、経費報告書や法人カードの明細に現れることがよくあります。SaaS支出を定期的に監査することで、こうしたサブスクリプションを早期に発見できます。
従業員アンケートと自己申告の免責プログラム。 罰則なしで、実際にどのAIツールを使っているかを従業員に直接尋ねると、技術的なスキャンだけよりもはるかに正確な実態が浮かび上がる傾向があります。認めても始末書を書かされる心配がなければ、人はより率直になります。
承認済みAIプラットフォームのログ分析。 承認済みツールの利用状況を、部門ごとに想定される利用度と比較することで、ギャップが浮き彫りになります。ある部門で承認済みツールの利用がほとんど見られないのに、生産性指標からはAIへの依存度が高いことがうかがえる場合、そのギャップは調査に値します。
検出は問題の規模を教えてくれますが、それ自体は解決策にはなりません。解決するにはガバナンスが必要です。
組織がシャドーAIを統治する方法
AIツールを単純に禁止しようとする本能的な対応は、ほとんどの場合うまくいきません。正当な生産性向上のためにAIを使うことを禁じられた従業員は、回避策を見つけようとする傾向があり、これはシャドーAIをなくすどころか、さらに水面下へ潜らせてしまいます。効果的なガバナンスは、禁止ではなく、承認された利用への明確で速い道筋を用意することに置き換わります。
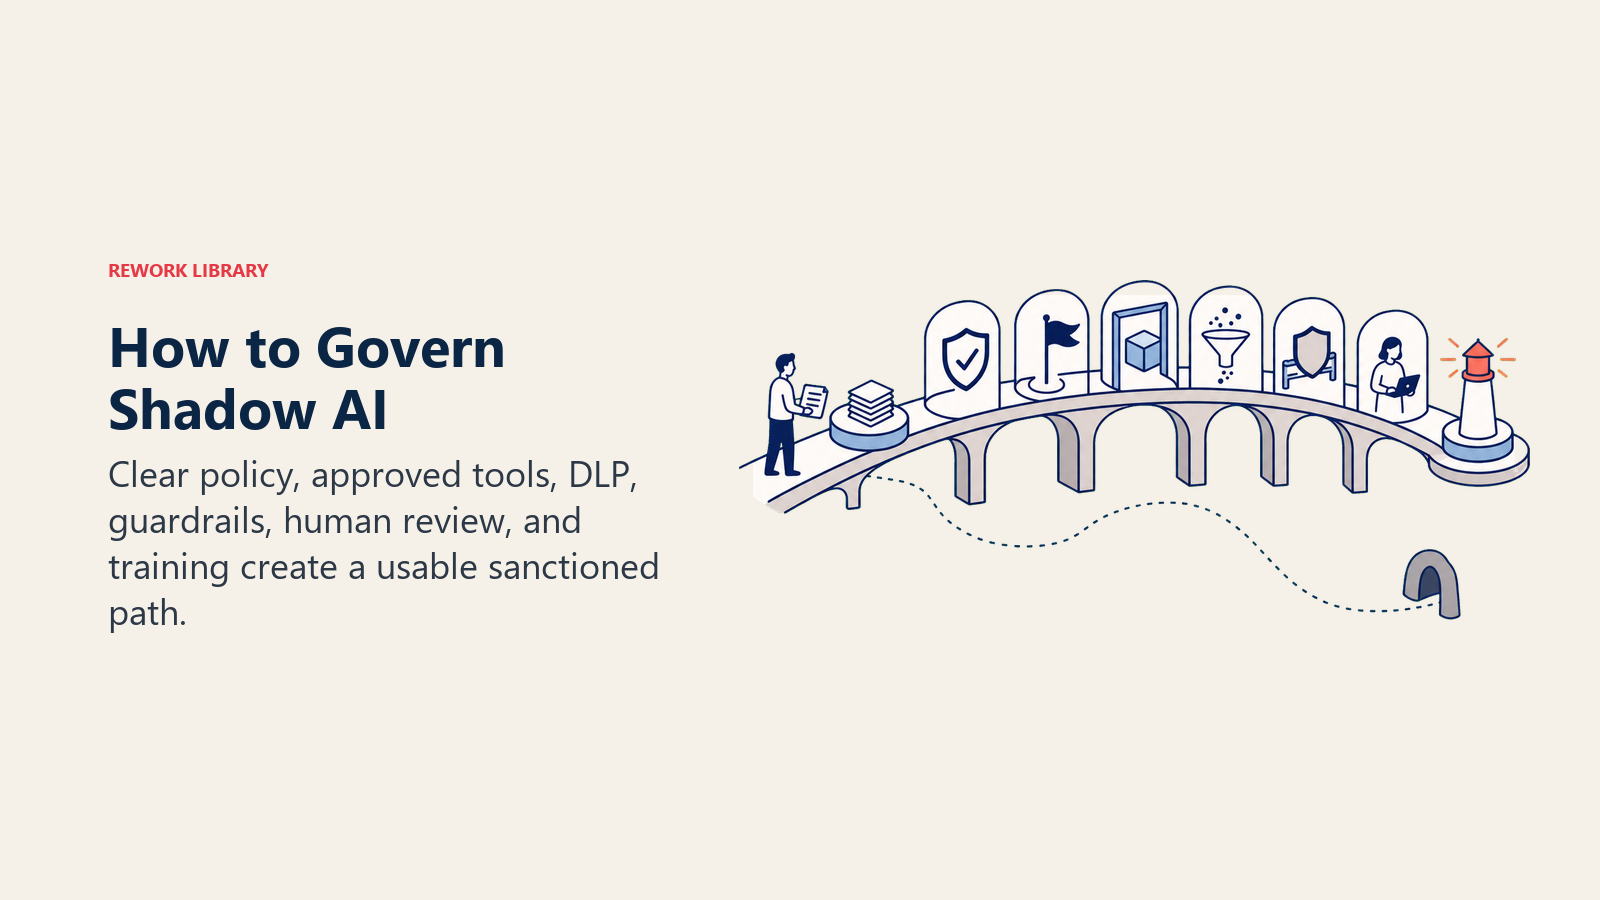
明確なAI利用ポリシーを策定する。 従業員は「何を、何のために使ってよいのか」という問いに対する、文書化された答えを必要としています。曖昧なガイダンスは無視されます。承認済みツール、禁止されているデータの種類、エスカレーションの手順を網羅した具体的なポリシーは、当て推量ではなく、はっきりとした答えを人々に与えます。
本当に使える承認済みの代替手段を用意する。 承認済みツールを提供せずに「AIを使うな」とだけ言うポリシーは、シャドーAIが増え続けることを保証するようなものです。無料の個人アカウントにはないデータ保護を備えたエンタープライズグレードのAIの選択肢を従業員に与えれば、承認された経路の利用は劇的に増えます。
AIトラフィックにDLP管理を導入する。 顧客記録、ソースコード、財務数値といった機密データが未承認のAIドメインへ向かおうとしているのをフラグするよう設定されたデータ損失防止ツールは、漏えいが起きた後ではなく、起きる前に食い止めます。
承認済みAIシステムにガードレールを組み込む。 承認済みのAIツールには、アクセスできるデータや実行できる操作を制限する技術的な制御を組み込み、ミスが起きた場合の被害も抑えるべきです。
機密性の高い意思決定には人間参加型(Human in the Loop)を維持する。 顧客データ、法務文書、財務上の意思決定に関わる承認済みのAIワークフローは、何かが実行される前に人間によるレビューを経由すべきであり、これによって、遅すぎると感じられる承認済みシステムを迂回したいという誘惑も減らせます。
取り締まるだけでなく、教育する。 シャドーAIの利用のほとんどは、悪意ある行為者によるものではなく、良い仕事をより速くこなそうとする人たちから生まれています。ルールだけでなく実際のリスクを説明する研修は、取り締まりだけよりも効果的に行動を変える傾向があります。
これらのどれもがシャドーAIを一夜にしてなくすわけではありません。しかし、従業員が必要としているものと、会社が実際に提供しているものとの間のギャップを狭めることにはつながり、そのギャップこそがそもそもシャドーAIが育つ場所なのです。
シャドーAI vs 承認済みAI
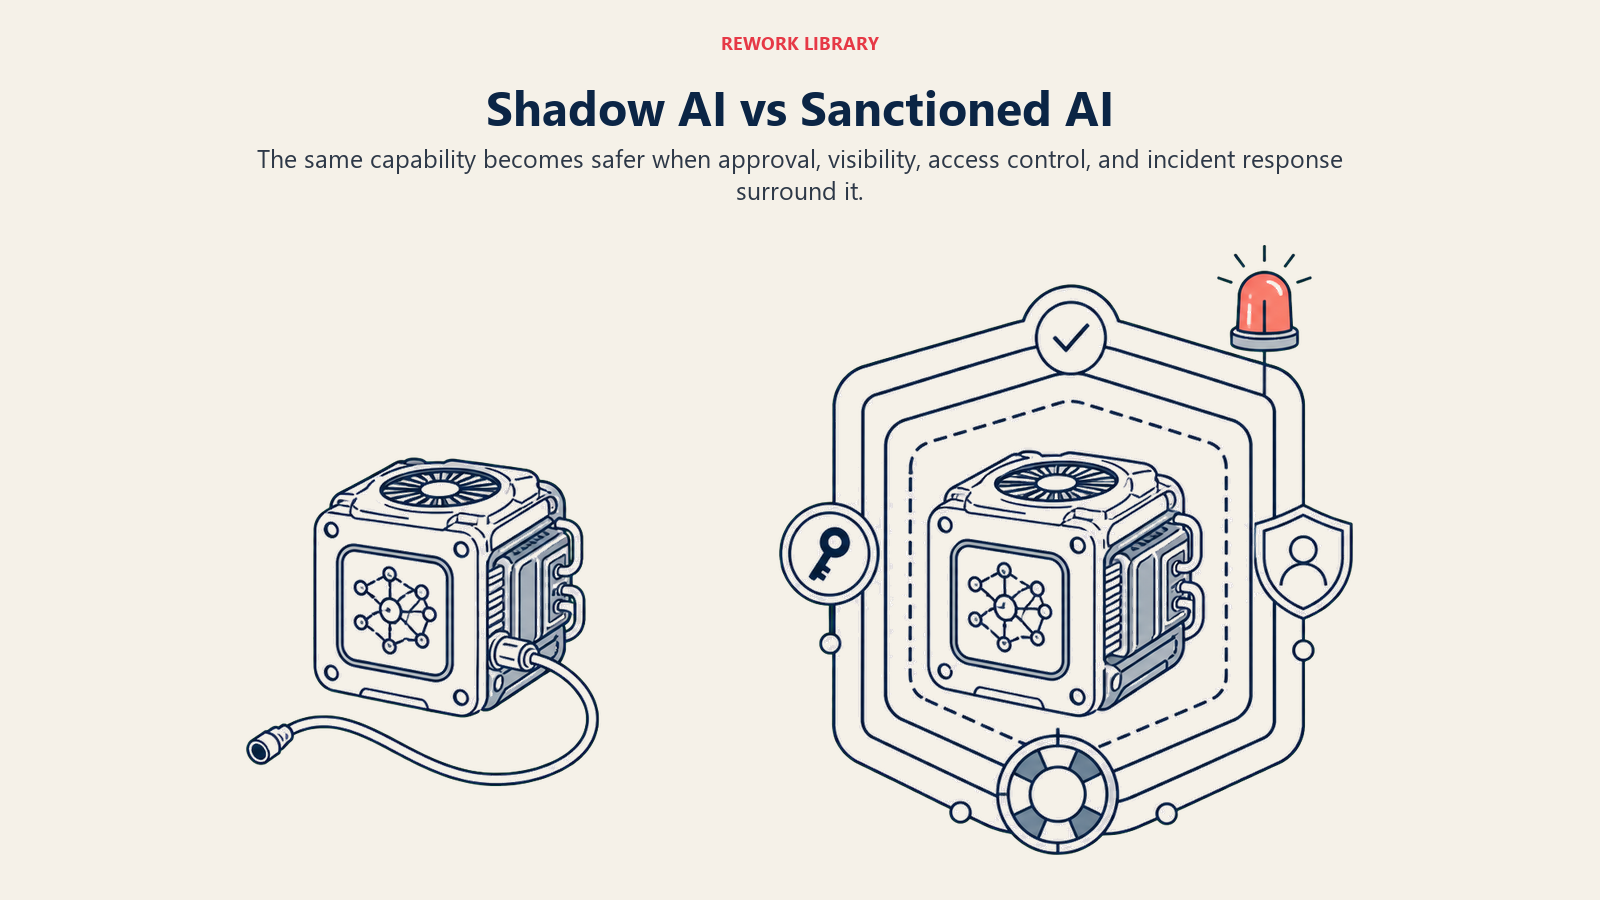
実質的な違いは監視の有無にあります。承認済みAIは、従業員がシャドーの中で使ってしまうかもしれないのと同じ種類のツールに対して、承認、可視性、アクセス制御、インシデント対応を組み込みます。
| シャドーAI | 承認済みAI | |
|---|---|---|
| 承認 | なし。従業員が独自に判断して利用開始 | ITおよびセキュリティ部門によるレビューと承認済み |
| データの取り扱い | 保持条件が曖昧な無料の個人アカウントであることが多い | データ保護条件が明記されたエンタープライズ契約 |
| 可視性 | 発見されるまでITには見えない | ログ記録、監視され、監査可能 |
| アクセス制御 | 従業員個人のアカウント以上のものはない | 会社のID管理システムに紐づいたロールベースのアクセス |
| コンプライアンス上の立ち位置 | 不明で、多くの場合デフォルトでGDPR/EU AI Actに非準拠 | 導入前に規制要件と照らして審査済み |
| インシデント対応 | ITが利用を把握していないため計画自体が存在しない | 既存のセキュリティおよびインシデント対応プロセスの対象 |
| コストの説明責任 | 経費報告書に紛れているか、未払いの無料プランに隠れている | 予算化された項目として管理 |
この表の両側にあるツールは、機能面ではまったく同一である場合があります。違いはすべて監視の有無にあり、能力の差ではありません。だからこそ、特定のAI製品を禁止するだけでは根本的な問題はめったに解決しません。
シャドーAIに関する疑問は、大きく3つのテーマ、すなわち何がシャドーAIに当たるのか、実際にはどれほどのリスクなのか、そしてどう対処すべきなのかに集約される傾向があります。ここでは、よく聞かれる質問への直接的な回答をまとめます。
シャドーAIに関するよくある質問
シャドーAIとは、簡単に言うと何ですか?
シャドーAIとは、ITやセキュリティの承認、追跡、監視を受けずに従業員が業務で使用するあらゆるAIツールのことです。無料のチャットボット、個人のAIサブスクリプション、未承認のブラウザ拡張機能、そして他の未承認ソフトウェアに組み込まれたAI機能などが含まれます。
シャドーAIはシャドーITと同じものですか?
関連はしていますが、同一ではありません。シャドーITは、ファイルストレージからチャットアプリまで、あらゆる未承認のソフトウェアやサービスを対象とします。シャドーAIはその中でも特にAIツールに焦点を当てたサブセットであり、AIツールは単にデータを保存するだけでなく、送信されたデータを積極的に処理し、時には保持することさえあるため、より高いリスクを伴います。
ポリシーに反しているのに、なぜ従業員はシャドーAIを使うのですか?
ほとんどの従業員はルールを破ろうとしているわけではありません。彼らはより速く仕事を進めようとしているだけであり、承認済みのAIツールはしばしば導入が遅く、アクセスしにくいか、あるいは自社にはまだ存在すらしていません。速くて承認された選択肢がない場合、人々はワンクリックで使える無料のツールに頼りがちになります。
シャドーAIによって最もリスクにさらされるデータは何ですか?
顧客の個人情報、財務数値、未発表の製品詳細、ソースコード、契約条件は、従業員がその露出リスクに気づかないままAIツールに貼り付けてしまう最も多いカテゴリーです。Cyberhavenの調査によると、AIツールに提出された企業データの4分の1以上が機密情報に分類されていました。
シャドーAIによって、企業がGDPRやEU AI Actに違反することはありますか?
あります。両方の規制は、個人データおよび規制対象データの処理方法について具体的な要件を課しており、従業員が未審査のAIツールにそのデータを送信すると、監査や苦情、あるいは侵害によって表面化するまで会社側も気づかない違反を引き起こしかねません。
平均的な企業において、シャドーAIはどれくらい一般的ですか?
非常に一般的です。複数の業界調査で、未承認のAI利用は従業員の半数を大きく超えるとされており、Gartnerが2025年に実施したサイバーセキュリティリーダー向けの調査では、69%が従業員による禁止された一般公開の生成AIツールの利用を疑っている、または直接的な証拠を持っていると回答しています。
シャドーAIのリスクを減らす最も速い方法は何ですか?
従業員に実際にアクセスしやすい承認済みのAIツールを提供し、何が許可されているかを明記した明確なポリシーと組み合わせることです。承認済みの代替手段を用意せずにAIを一律禁止すると、利用がさらに水面下に潜ってしまう傾向があります。
AIツールを一律禁止すれば問題は解決しますか?
めったに解決しません。業務量に対応するためにAIを必要とする従業員は、一般的に禁止を回避する方法を見つけ出してしまい、それによって会社は何が起きているかを把握する術を失うだけです。監視と組み合わせた、速くて承認された代替手段のほうが、禁止だけよりもうまく機能します。
社内でシャドーAIのリスク管理を担うのは誰ですか?
通常はIT、セキュリティ、法務、そして各部門のリーダーが、会社全体のAIガバナンスプログラムを通じて連携する共同責任です。シャドーAIはブラウザにアクセスできるあらゆる部門で発生しうるため、単独のチームだけでは対処しきれません。
さらに学ぶ
- AIガバナンス - シャドーAIを名前付きのリスクカテゴリーとして正式に扱う組織的な枠組み
- AIセキュリティ - 未承認のAIツールが組織の攻撃対象領域をどのように広げるか
- AI倫理 - 社内で責任あるAI利用がどのようなものかを方向づける原則
- AI監査証跡 - どのツールが使われているかを可視化できなければ、ログ記録や監視がなぜ不可能になるのか
- APIセキュリティ - 正式なレビューを経ずにAI機能を持ち込みがちな連携部分をどう保護するか
- AIチェンジマネジメント - 従業員が実際に受け入れる形で承認済みAIツールを展開する方法
- 大規模言語モデル - シャドーAI導入を後押ししている、大半の消費者向けAIツールを支える技術
外部リソース
- Microsoft 2024年版Work Trend Index:AIはすでに職場にある - BYOAI(Bring Your Own AI)78%という調査結果の出典
- IBM Cost of a Data Breach Report 2025 - シャドーAIに関連する侵害の発生頻度とコストに関するデータ
- Gartner:CIOが対処すべき重大な生成AIの死角 - 2030年までに企業がシャドーAIのセキュリティインシデントに直面するという予測
- Cyberhaven:シャドーAIと従業員によるAI導入のリスク - AIツールへ流れ込む企業データ量に関する調査
