Apakah itu Shadow AI?
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
Dikemas kini Julai 2026
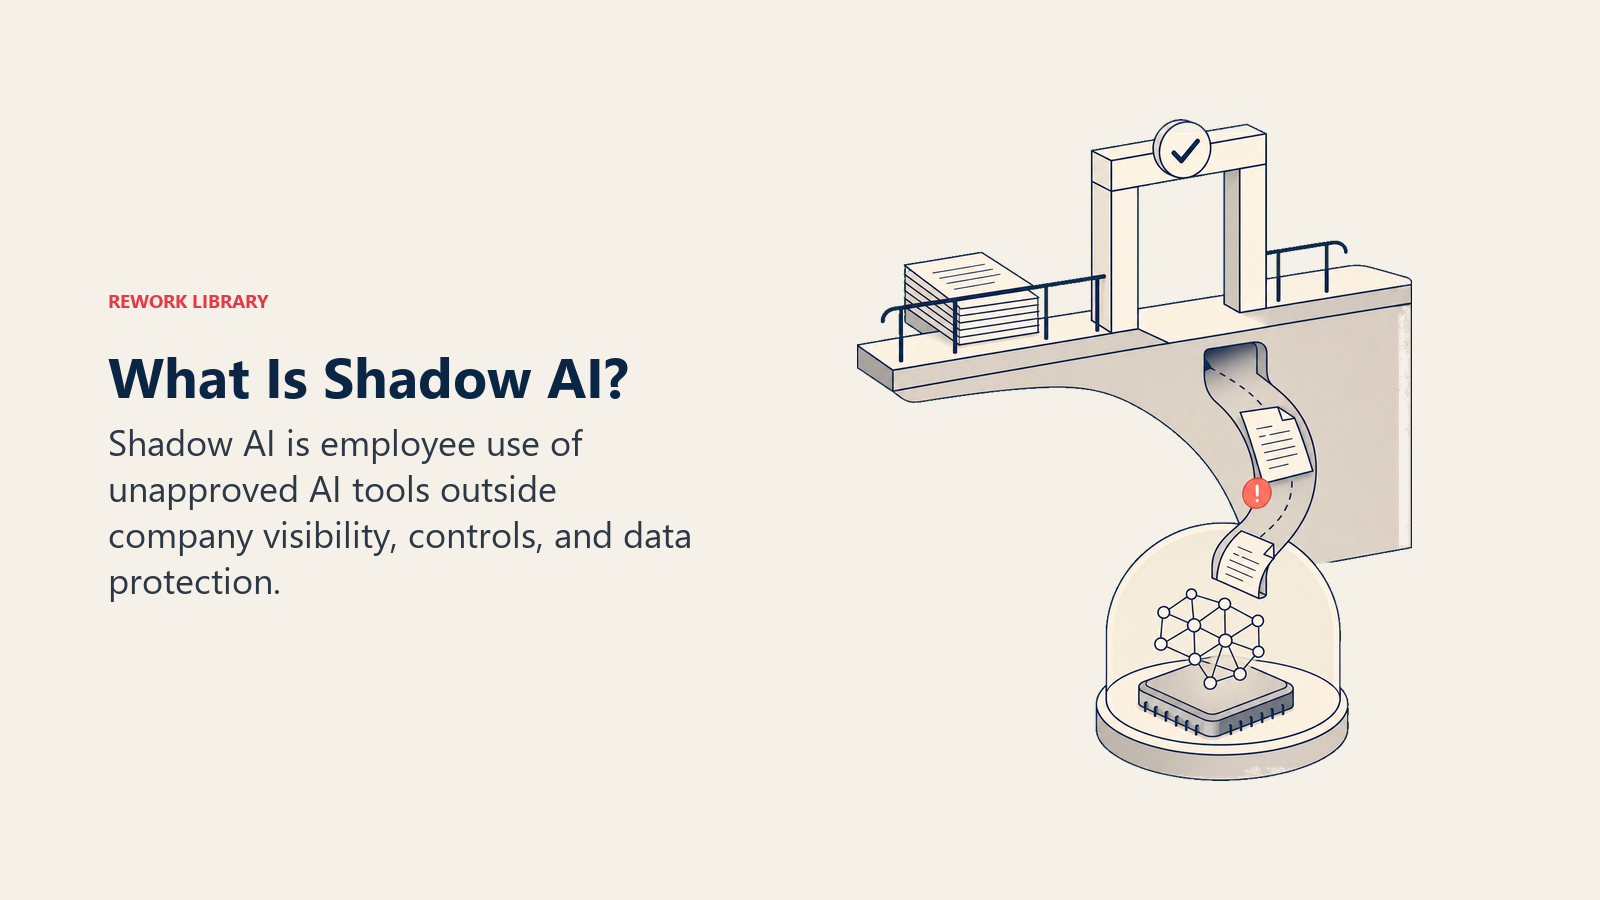
Shadow AI ialah penggunaan alat AI oleh pekerja, seperti ChatGPT, Gemini, atau Copilot, yang tidak diluluskan, dikesan, atau dilindungi oleh pasukan IT dan keselamatan. Ia berlaku melalui akaun peribadi, sambungan pelayar, dan integrasi yang tidak dibenarkan, selalunya semata-mata untuk menyiapkan kerja dengan lebih pantas. Alat-alat ini berfungsi dengan baik. Risikonya ialah tiada sesiapa dalam syarikat yang dapat melihat ia sedang berlaku.
Seorang eksekutif jualan menampal kontrak ke dalam chatbot percuma untuk meringkaskannya. Seorang penganalisis kewangan memuat naik hamparan data pelanggan untuk mendapatkan formula ditulis dengan lebih pantas. Seorang pemasar merangka brif kempen menggunakan akaun AI peribadi kerana syarikat belum lagi menyediakan satu untuknya. Tiada seorang pun daripada mereka merasakan diri mereka melakukan kesalahan. Kebanyakan mereka hanya cuba mencapai tarikh akhir.
Itulah shadow AI dalam satu ayat: pekerja yang berniat baik menghantar data syarikat melalui alat yang tidak diluluskan oleh sesiapa pun dalam pasukan keselamatan atau IT.
Shadow AI Ialah Sekuel kepada Shadow IT, dan Ia Lebih Teruk
Shadow IT ialah masalah yang sudah biasa dihadapi. Pekerja mendaftar untuk aplikasi pengurusan projek, alat perkongsian fail, atau platform sembang tanpa melalui proses perolehan, kerana pilihan yang diluluskan terlalu perlahan atau menyusahkan. IT akhirnya mengetahuinya, biasanya selepas eksport data muncul di tempat yang sepatutnya tidak berlaku.
Shadow AI mengikuti corak yang sama, tetapi ia bergerak lebih pantas dan memberi kesan yang lebih mendalam. Kebanyakan alat Shadow IT hanya menyimpan data. Alat Shadow AI pula membaca data itu, memprosesnya, dan kadangkala menyimpannya untuk menambah baik model mereka sendiri. Fail yang berada dalam folder awan tanpa kebenaran hanyalah satu jurang keterlihatan. Fail yang sama yang ditampal ke dalam chatbot AI awam mungkin sudah meninggalkan syarikat buat selama-lamanya, bergantung kepada terma penyimpanan data alat tersebut.
Halangan untuk mula menggunakannya juga lebih rendah. Mendaftar untuk perisian SaaS yang tidak dibenarkan dahulunya memerlukan kad kredit dan log masuk. Mendaftar untuk generative AI hanya memerlukan alamat e-mel dan tiga puluh saat, dan kebanyakan alat popular adalah percuma. Tiada langkah perolehan yang boleh mengesannya.
Sebab Shadow AI Sedang Merebak Pantas Sekarang
Tiga kuasa sedang mendorong penerimaan shadow AI lebih pantas daripada kemampuan kebanyakan pasukan keselamatan untuk mengesannya.
Pertama, alat AI pengguna memang benar-benar berguna dan benar-benar percuma. Seorang pekerja tidak memerlukan kelulusan bajet untuk membuka satu tab pelayar. Kedua, pelancaran AI rasmi syarikat berjalan perlahan. Semakan undang-undang, penilaian keselamatan vendor, dan kitaran perolehan boleh mengambil masa berbulan-bulan, sedangkan chatbot pesaing hanya satu klik sahaja jauhnya. Ketiga, pekerja berada di bawah tekanan sebenar untuk bergerak lebih pantas, dan AI adalah tuil terpantas yang tersedia.
2024 Work Trend Index milik Microsoft memberikan angka sebenar tentang sejauh mana keadaan ini sudah tersebar: 78% pekerja yang menggunakan AI di tempat kerja membawa alat AI mereka sendiri, satu amalan yang dipanggil BYOAI oleh Microsoft, dan angka itu meningkat kepada 80% di syarikat kecil dan sederhana di mana program AI rasmi lebih jarang wujud. Dengan kata lain, kebanyakan penggunaan AI dalam syarikat biasa bukan datang daripada pelancaran yang diluluskan. Ia datang daripada keputusan yang dibuat sendiri oleh pekerja secara individu.
Jurang antara apa yang diluluskan oleh pihak pengurusan dan apa yang sebenarnya dilakukan oleh pekerja itulah tempat shadow AI wujud. Kajian State of AI in the Enterprise 2026 oleh Deloitte mendapati akses kepada alat AI yang diluluskan berkembang daripada bawah 40% kepada kira-kira 60% tenaga kerja dalam tempoh setahun sahaja, satu peningkatan yang nyata, tetapi masih meninggalkan kira-kira 4 daripada 10 pekerja tanpa alat yang diluluskan untuk diri mereka sendiri, dan menjadi sebab mereka terus mencari apa sahaja yang percuma.
Fakta Utama: Shadow AI dalam Angka
- 78% pekerja yang menggunakan AI di tempat kerja membawa alat AI mereka sendiri, tanpa kebenaran majikan, menurut 2024 Work Trend Index oleh Microsoft. Sumber
- Satu daripada lima organisasi (20%) melaporkan pelanggaran data yang berkaitan dengan shadow AI, menambah purata $670,000 kos pelanggaran tambahan, menurut Cost of a Data Breach Report 2025 oleh IBM. Sumber
- Lebih 40% perusahaan akan mengalami insiden keselamatan atau pematuhan yang berkaitan dengan shadow AI yang tidak dibenarkan menjelang 2030, menurut ramalan Gartner. Sumber
Risiko Sebenar Shadow AI
Shadow AI bukan sekadar isu teknikal pematuhan. Ia adalah punca aktif kehilangan data, pendedahan kepada risiko kawal selia, dan insiden keselamatan, dan risiko ini muncul dalam beberapa cara yang berbeza.
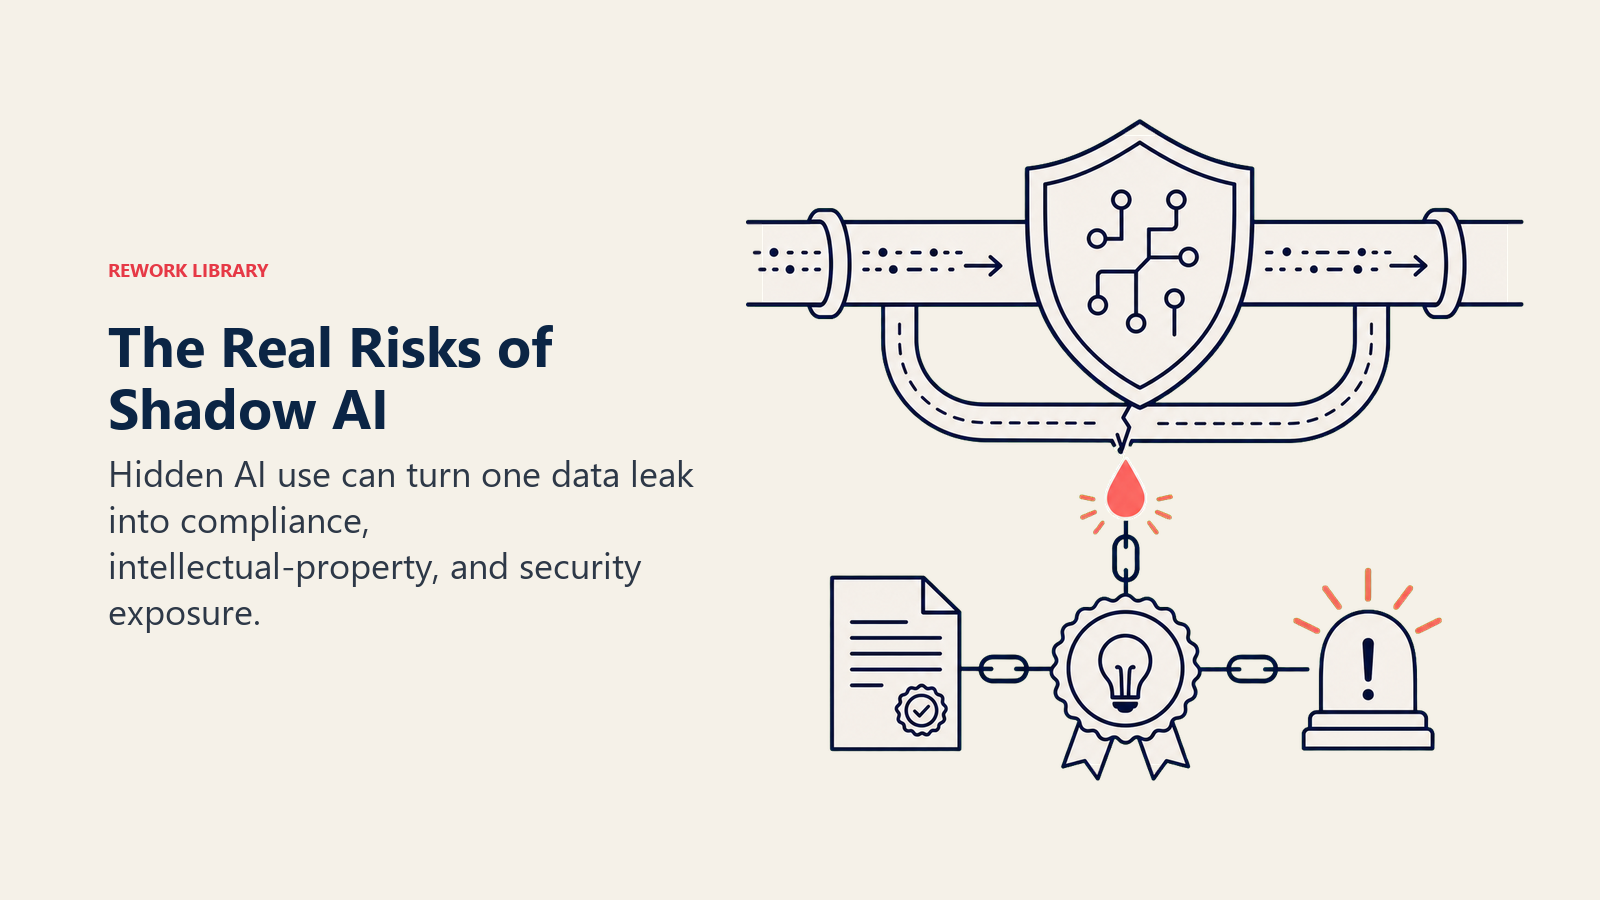
Kebocoran data. Sebaik sahaja data syarikat memasuki alat AI awam, organisasi kehilangan kawalan ke mana data itu pergi. Penyelidikan Cyberhaven tentang penggunaan AI dunia sebenar mendapati jumlah data korporat yang ditampal oleh pekerja ke dalam alat AI melonjak 485% antara Mac 2023 dan Mac 2024, dan 27.4% daripada data itu diklasifikasikan sebagai sensitif, meningkat daripada 10.7% pada tahun sebelumnya. Kebanyakannya mengalir melalui akaun peribadi yang langsung tidak mempunyai terma perlindungan data seperti yang terdapat dalam lesen perusahaan.
Pelanggaran pematuhan. Peraturan seperti GDPR dan EU AI Act mengenakan keperluan khusus tentang cara data peribadi dan data terkawal diproses. Seorang pekerja yang menampal rekod pelanggan ke dalam alat AI yang tidak disemak boleh mencetuskan pelanggaran yang langsung tidak diketahui oleh syarikat sehinggalah audit atau notis pelanggaran memaksa isu itu terbongkar. Inilah sebabnya program AI governance semakin kerap melabel shadow AI sebagai kategori risiko yang dinamakan khusus, bukan sekadar kes terpencil.
Pendedahan harta intelek. Kod sumber, pelan produk yang belum dilancarkan, model harga, dan draf kontrak adalah tepat jenis kandungan yang ditampal oleh pekerja ke dalam alat AI untuk menjimatkan masa. Sebaik sahaja kandungan itu meninggalkan persekitaran terkawal syarikat, tiada cara untuk menjamin ia kekal sulit, dan sesetengah terma perkhidmatan alat AI secara jelas membenarkan penggunaan kandungan yang dihantar untuk menambah baik model mereka.
Jurang keselamatan. Alat shadow AI berada di luar kawalan akses, pengelogan, dan pemantauan yang melindungi sistem yang diluluskan. Cost of a Data Breach Report 2025 oleh IBM mendapati pelanggaran yang melibatkan shadow AI lebih berkemungkinan mendedahkan maklumat sensitif: 65% pelanggaran yang berkaitan dengan shadow AI mendedahkan data peribadi pelanggan, berbanding 53% bagi pelanggaran secara keseluruhan. Laporan yang sama mendapati hanya 37% organisasi mempunyai dasar untuk mengurus penggunaan AI atau mengesan shadow AI langsung.
Setiap risiko ini memburukkan lagi risiko yang lain. Kebocoran data bertukar menjadi pelanggaran pematuhan. Pelanggaran pematuhan bertukar menjadi insiden keselamatan yang memerlukan pendedahan awam. Tiada satu pun daripadanya muncul pada dashboard sehingga ia benar-benar berlaku, kerana pada dasarnya, shadow AI tidak dapat dilihat oleh sistem yang dibina untuk mengesan masalah lebih awal.
Cara Organisasi Mengesan Shadow AI
Anda tidak boleh mentadbir urus sesuatu yang tidak dapat dilihat, jadi pengesanan mesti didahulukan. Beberapa kaedah berfungsi dengan baik apabila digabungkan.
Pemantauan rangkaian dan pelayar. Pasukan keselamatan boleh menjejaki domain AI mana yang dilawati oleh pekerja dan berapa banyak data yang mengalir kepadanya, menggunakan kategori alat yang sama yang sudah digunakan untuk pencegahan kehilangan data (data loss prevention, DLP). Ini mendedahkan corak penggunaan tanpa memerlukan pekerja melaporkan apa-apa sendiri.
Audit perbelanjaan dan perbelanjaan SaaS. Langganan AI berbayar selalunya muncul dalam laporan perbelanjaan atau kad korporat sebelum sesiapa pun dalam IT mengetahui kewujudan alat tersebut. Audit perbelanjaan SaaS yang kerap dapat mengesan langganan sebegini lebih awal.
Tinjauan pekerja dan program amnesti. Bertanya secara langsung kepada pekerja, tanpa sebarang hukuman, tentang alat AI yang sebenarnya mereka gunakan cenderung mendedahkan gambaran yang jauh lebih tepat berbanding imbasan teknikal semata-mata. Orang lebih jujur apabila mereka tidak bimbang akan dikenakan tindakan tatatertib kerana mengakuinya.
Analisis log pada platform AI yang diluluskan. Membandingkan penggunaan alat yang diluluskan dengan tahap penerimaan yang dijangkakan pada peringkat jabatan dapat menonjolkan jurang yang wujud. Jika sesuatu jabatan menunjukkan penggunaan alat yang diluluskan pada tahap minimum tetapi metrik produktiviti menunjukkan pergantungan tinggi kepada AI, jurang itu wajar disiasat.
Pengesanan memberitahu anda skop masalah tersebut. Ia tidak menyelesaikannya. Itu memerlukan tadbir urus.
Cara Organisasi Mentadbir Urus Shadow AI
Naluri untuk terus mengharamkan alat AI jarang berhasil. Pekerja yang disekat daripada menggunakan AI untuk peningkatan produktiviti yang sah cenderung mencari jalan alternatif, yang menyebabkan shadow AI semakin tersembunyi berbanding menghapuskannya. Tadbir urus yang berkesan menggantikan larangan dengan laluan yang jelas dan pantas ke arah penggunaan yang diluluskan.
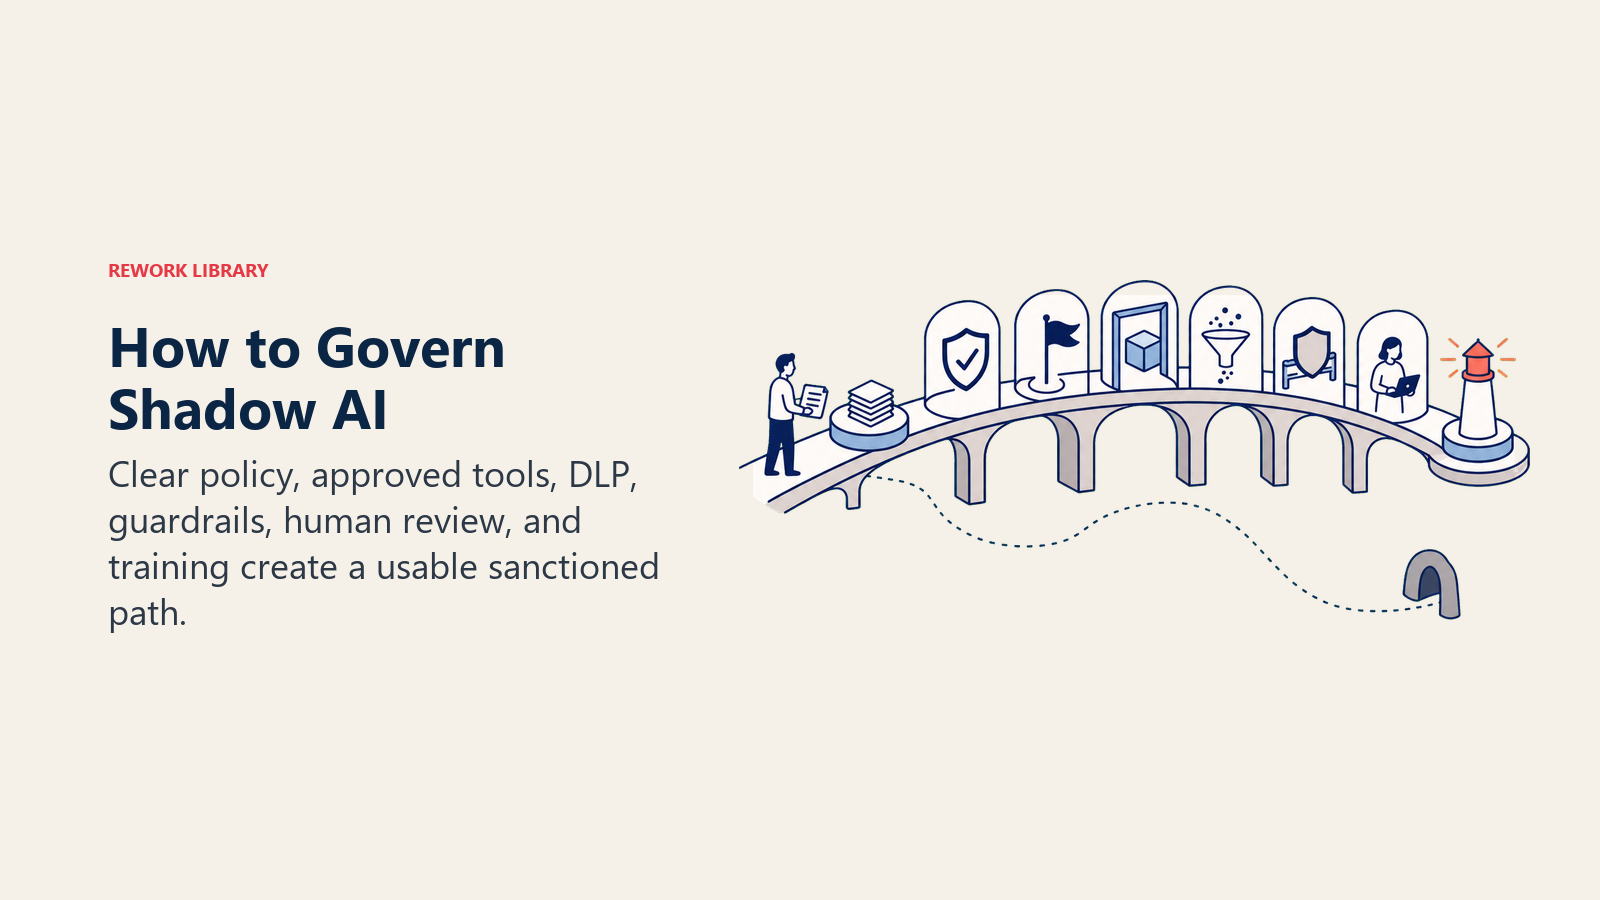
Tulis dasar penggunaan AI yang jelas. Pekerja memerlukan jawapan bertulis kepada persoalan "apa yang saya dibenarkan gunakan, dan untuk tujuan apa." Panduan yang kabur akan diabaikan. Dasar khusus yang merangkumi alat yang diluluskan, jenis data yang dilarang, dan laluan eskalasi memberikan jawapan sebenar kepada pekerja, bukan sekadar tekaan.
Tawarkan alternatif yang benar-benar diluluskan. Dasar yang hanya berbunyi "jangan gunakan AI" tanpa menyediakan alat yang diluluskan hanya menjamin shadow AI terus berkembang. Berikan pekerja pilihan AI bertaraf perusahaan dengan perlindungan data yang tidak dimiliki oleh akaun pengguna percuma, dan penerimaan terhadap laluan yang diluluskan akan meningkat dengan ketara.
Gunakan kawalan DLP pada trafik AI. Alat pencegahan kehilangan data (DLP) yang dikonfigurasikan untuk mengesan data sensitif (rekod pelanggan, kod sumber, angka kewangan) yang menuju ke domain AI yang tidak dibenarkan dapat mengesan kebocoran sebelum ia berlaku, bukan selepasnya.
Bina guardrails ke dalam sistem AI yang diluluskan. Alat AI yang diluluskan perlu mempunyai kawalan teknikal yang menghadkan data yang boleh diakses dan apa yang boleh dilakukan terhadapnya, bagi mengurangkan kerosakan walaupun berlaku kesilapan.
Kekalkan human in the loop untuk keputusan sensitif. Aliran kerja AI yang diluluskan dan yang melibatkan data pelanggan, dokumen undang-undang, atau keputusan kewangan perlu melalui semakan manusia sebelum apa-apa pun dilaksanakan, yang juga mengurangkan godaan untuk memintas sistem yang diluluskan kerana dianggap terlalu perlahan.
Beri latihan, bukan sekadar penguatkuasaan. Kebanyakan penggunaan shadow AI datang daripada orang yang cuba melakukan kerja yang baik dengan lebih pantas, bukan daripada pelaku jahat. Latihan yang menjelaskan risiko sebenar (bukan sekadar peraturan) cenderung mengubah tingkah laku dengan lebih berkesan berbanding penguatkuasaan semata-mata.
Semua ini tidak akan menghapuskan shadow AI dalam sekelip mata. Tetapi ia merapatkan jurang antara apa yang diperlukan oleh pekerja dan apa yang sebenarnya disediakan oleh syarikat, dan di situlah asalnya shadow AI berkembang.
Shadow AI vs AI yang Diluluskan
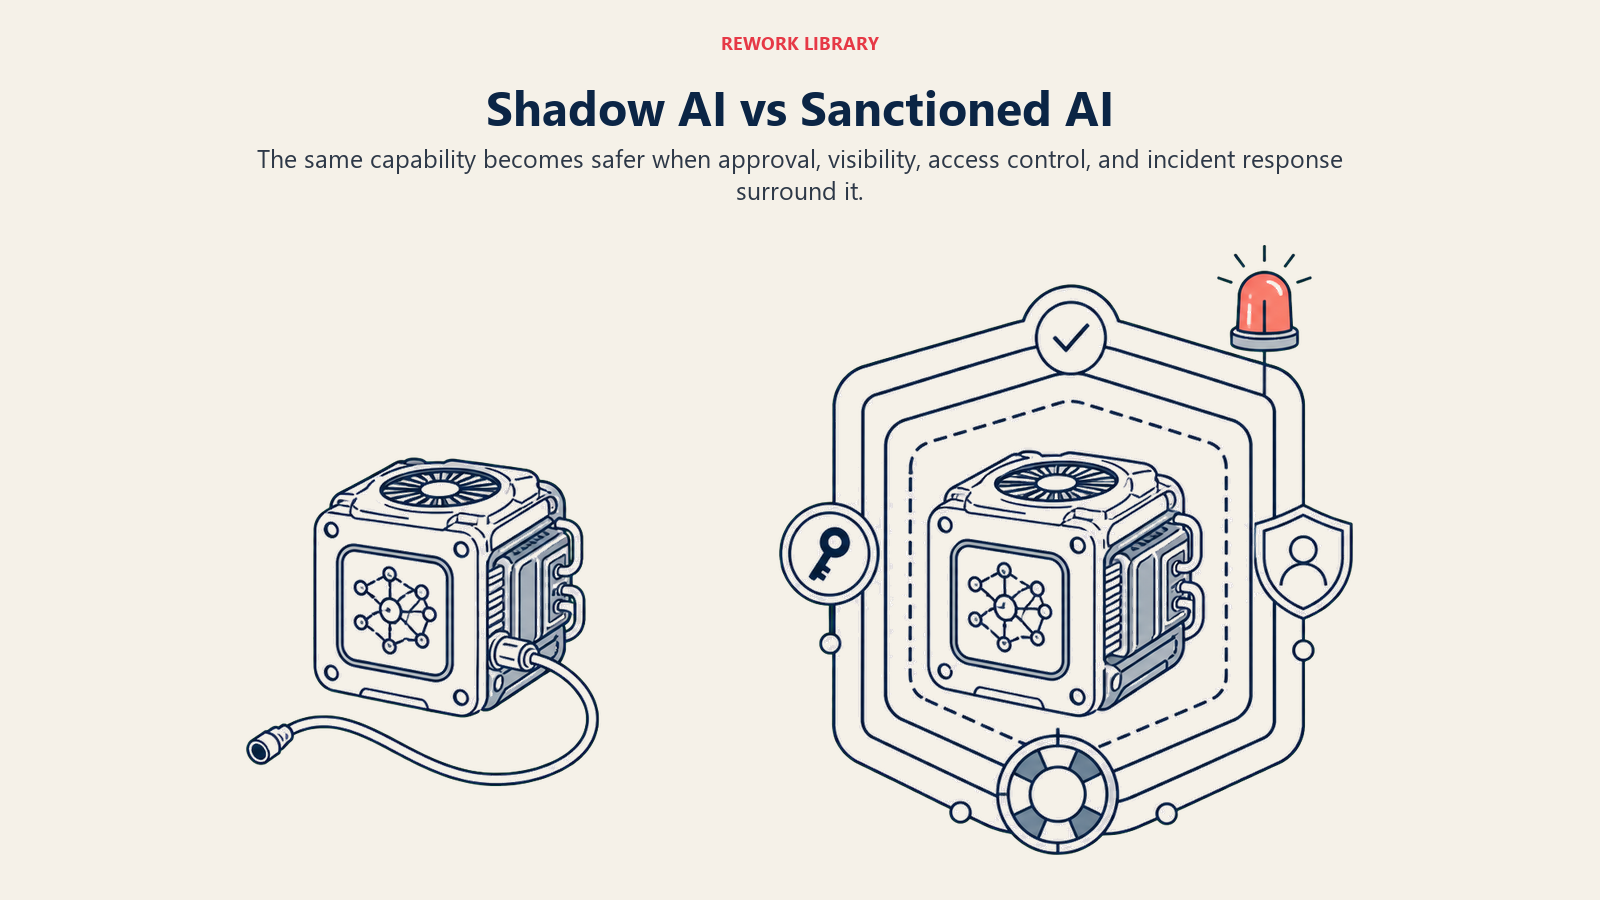
Perbezaan praktikalnya ialah pengawasan: AI yang diluluskan meletakkan kelulusan, keterlihatan, kawalan akses, dan tindak balas insiden di sekeliling jenis alat yang sama yang mungkin digunakan secara senyap-senyap oleh pekerja.
| Shadow AI | AI yang Diluluskan | |
|---|---|---|
| Kelulusan | Tiada. Pekerja menyertai secara bebas | Disemak dan diluluskan oleh IT/keselamatan |
| Pengendalian data | Selalunya akaun pengguna percuma dengan terma penyimpanan yang kabur | Perjanjian perusahaan dengan terma perlindungan data yang jelas |
| Keterlihatan | Tidak dapat dilihat oleh IT sehingga ditemui | Direkodkan, dipantau, dan boleh diaudit |
| Kawalan akses | Tiada selain akaun pekerja itu sendiri | Akses berasaskan peranan yang dikaitkan dengan sistem identiti syarikat |
| Kedudukan pematuhan | Tidak diketahui, dan selalunya tidak mematuhi GDPR/EU AI Act secara lalai | Disemak berdasarkan keperluan kawal selia sebelum dilancarkan |
| Tindak balas insiden | Tiada pelan, kerana IT tidak tahu ia sedang digunakan | Diliputi di bawah proses keselamatan dan tindak balas insiden sedia ada |
| Akauntabiliti kos | Tersembunyi dalam laporan perbelanjaan atau peringkat percuma yang tidak dibayar | Dijejaki sebagai item baris yang dibajetkan |
Alat pada kedua-dua belah jadual ini boleh sama sepenuhnya dari segi fungsi. Perbezaannya sepenuhnya terletak pada pengawasan, bukan keupayaan, dan itulah sebabnya mengharamkan produk AI tertentu jarang menyelesaikan punca masalah sebenar.
Soalan tentang shadow AI cenderung tertumpu kepada tiga tema: apa yang dikira sebagai shadow AI, sejauh mana risikonya yang sebenar, dan apa yang perlu dilakukan mengenainya. Berikut adalah jawapan terus kepada soalan yang paling kerap ditanya.
Soalan Lazim tentang Shadow AI
Apakah itu shadow AI dalam bahasa mudah?
Shadow AI ialah mana-mana alat AI yang digunakan oleh pekerja untuk bekerja tanpa kelulusan, pengesanan, atau pengawasan IT atau keselamatan. Ia termasuk chatbot percuma, langganan AI peribadi, sambungan pelayar yang tidak dibenarkan, dan ciri AI yang terbenam dalam perisian lain yang tidak diluluskan.
Adakah shadow AI sama dengan shadow IT?
Kedua-duanya berkaitan tetapi tidak sama. Shadow IT merangkumi mana-mana perisian atau perkhidmatan yang tidak dibenarkan, daripada storan fail hingga aplikasi sembang. Shadow AI pula ialah subset yang tertumpu khusus kepada alat AI, dan ia membawa risiko yang lebih tinggi kerana alat AI secara aktif memproses dan boleh menyimpan data yang dihantar kepadanya, bukan sekadar menyimpannya sahaja.
Kenapa pekerja menggunakan shadow AI sedangkan ia melanggar dasar?
Kebanyakan pekerja bukan berniat melanggar peraturan. Mereka cuba bekerja dengan lebih pantas, dan alat AI yang diluluskan selalunya lebih perlahan untuk dilancarkan, lebih sukar diakses, atau langsung belum wujud lagi di syarikat mereka. Apabila tiada pilihan yang pantas dan diluluskan, orang cenderung menggunakan apa sahaja alat percuma yang hanya satu klik jauhnya.
Data apakah yang paling berisiko akibat shadow AI?
Maklumat peribadi pelanggan, angka kewangan, butiran produk yang belum dilancarkan, kod sumber, dan terma kontrak adalah kategori paling biasa yang ditampal oleh pekerja ke dalam alat AI tanpa menyedari risiko pendedahannya. Penyelidikan daripada Cyberhaven mendapati lebih suku daripada data korporat yang dihantar ke alat AI diklasifikasikan sebagai sensitif.
Bolehkah shadow AI menyebabkan syarikat melanggar GDPR atau EU AI Act?
Ya. Kedua-dua peraturan ini mengenakan keperluan khusus tentang cara data peribadi dan data terkawal diproses, dan seorang pekerja yang menghantar data itu ke alat AI yang tidak disemak boleh mencetuskan pelanggaran yang langsung tidak disedari oleh syarikat sehinggalah audit, aduan, atau pelanggaran data memaksanya terbongkar.
Sejauh manakah lazimnya shadow AI dalam syarikat biasa?
Sangat lazim. Pelbagai tinjauan industri menunjukkan penggunaan AI tanpa kebenaran melibatkan lebih separuh daripada tenaga kerja, dan tinjauan Gartner pada 2025 terhadap pemimpin keselamatan siber mendapati 69% mengesyaki atau mempunyai bukti langsung bahawa pekerja menggunakan alat generative AI awam yang dilarang.
Apakah cara paling pantas untuk mengurangkan risiko shadow AI?
Berikan pekerja alat AI yang diluluskan dan benar-benar mudah diakses, disertakan dengan dasar bertulis yang jelas tentang apa yang dibenarkan. Mengharamkan AI sepenuhnya tanpa alternatif yang diluluskan cenderung menyebabkan penggunaannya semakin tersembunyi berbanding menguranginya.
Adakah mengharamkan alat AI sepenuhnya menyelesaikan masalah ini?
Jarang sekali. Pekerja yang memerlukan AI untuk mengimbangi beban kerja mereka umumnya akan mencari jalan untuk mengelak larangan tersebut, yang hanya menghilangkan keterlihatan syarikat terhadap apa yang sebenarnya berlaku. Alternatif yang pantas dan diluluskan digabungkan dengan pemantauan berfungsi lebih baik berbanding larangan semata-mata.
Siapakah yang bertanggungjawab menguruskan risiko shadow AI dalam sesebuah syarikat?
Ia biasanya merupakan tanggungjawab bersama antara IT, keselamatan, undang-undang, dan ketua jabatan, diselaraskan melalui program AI governance syarikat yang lebih menyeluruh. Tiada satu pasukan pun yang boleh mengesan shadow AI seorang diri, kerana ia boleh bermula di mana-mana jabatan yang mempunyai akses kepada pelayar web.
Ketahui Lebih Lanjut
- AI Governance - Rangka kerja organisasi yang secara rasmi menangani shadow AI sebagai kategori risiko yang dinamakan khusus
- Keselamatan AI - Cara alat AI tanpa kebenaran memperluaskan permukaan serangan sesebuah organisasi
- AI Ethics - Prinsip yang membentuk rupa penggunaan AI yang bertanggungjawab dalam sesebuah syarikat
- AI Audit Trail - Sebab pengelogan dan pemantauan mustahil dilakukan tanpa keterlihatan terhadap alat yang sedang digunakan
- Keselamatan API - Melindungi integrasi yang sering memperkenalkan ciri AI tanpa semakan rasmi
- Pengurusan Perubahan AI - Melancarkan alat AI yang diluluskan dengan cara yang benar-benar diterima oleh pekerja
- Large Language Models - Teknologi di sebalik kebanyakan alat AI pengguna yang mendorong penerimaan shadow AI
Sumber Luaran
- Microsoft 2024 Work Trend Index: AI at Work Is Here - Sumber dapatan 78% BYOAI (bring your own AI / bawa AI sendiri)
- IBM Cost of a Data Breach Report 2025 - Data tentang kekerapan dan kos pelanggaran yang berkaitan dengan shadow AI
- Gartner: Critical GenAI Blind Spots CIOs Must Address - Ramalan tentang perusahaan yang akan mengalami insiden keselamatan shadow AI menjelang 2030
- Cyberhaven: Shadow AI and Employee AI Adoption Risk - Penyelidikan tentang jumlah data korporat yang mengalir ke alat AI

Co-Founder, Rework.com
On this page
- Shadow AI Ialah Sekuel kepada Shadow IT, dan Ia Lebih Teruk
- Sebab Shadow AI Sedang Merebak Pantas Sekarang
- Fakta Utama: Shadow AI dalam Angka
- Risiko Sebenar Shadow AI
- Cara Organisasi Mengesan Shadow AI
- Cara Organisasi Mentadbir Urus Shadow AI
- Shadow AI vs AI yang Diluluskan
- Ketahui Lebih Lanjut
- Sumber Luaran