O Que É Shadow AI?
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
Atualizado em julho de 2026
Shadow AI é o uso, por parte dos funcionários, de ferramentas de IA, como ChatGPT, Gemini ou Copilot, que as equipes de TI e segurança não aprovaram, monitoraram ou protegeram. Isso acontece em contas pessoais, extensões de navegador e integrações não autorizadas, muitas vezes apenas para concluir o trabalho mais rápido. As ferramentas funcionam bem. O risco é que ninguém na empresa consegue enxergar que isso está acontecendo.
Um representante de vendas cola um contrato em um chatbot gratuito para resumi-lo. Um analista financeiro envia uma planilha de dados de clientes para ter fórmulas escritas mais rápido. Um profissional de marketing redige um briefing de campanha usando uma conta pessoal de IA porque a empresa ainda não forneceu uma. Nenhuma dessas pessoas acha que está fazendo algo errado. A maioria delas só está tentando cumprir um prazo.
Isso é o shadow AI em uma frase: funcionários bem-intencionados direcionando dados da empresa por meio de ferramentas que ninguém na segurança ou no TI aprovou.
Shadow AI É a Continuação do Shadow IT, e É Pior
Shadow IT é um problema conhecido. Funcionários se cadastram em um aplicativo de gestão de projetos, uma ferramenta de compartilhamento de arquivos ou uma plataforma de chat sem passar pelo processo de compras, porque a opção aprovada é lenta ou pouco prática. O TI acaba descobrindo, geralmente depois que uma exportação de dados aparece onde não deveria.
O shadow AI segue o mesmo padrão, mas se move mais rápido e corta mais fundo. As ferramentas de shadow IT, em geral, apenas armazenam dados. As ferramentas de shadow AI leem esses dados, os processam e, às vezes, os retêm para melhorar seus próprios modelos. Um arquivo parado em uma pasta de nuvem não autorizada é uma lacuna de visibilidade. O mesmo arquivo colado em um chatbot de IA público pode já ter saído da empresa para sempre, dependendo dos termos de retenção de dados daquela ferramenta.
A barreira de entrada também é menor. Cadastrar-se em um SaaS não sancionado costumava exigir um cartão de crédito e um login. Cadastrar-se em uma ferramenta de generative AI exige um endereço de e-mail e trinta segundos, e a maioria das ferramentas populares é gratuita. Não há uma etapa de compras para detectar isso.
Por Que o Shadow AI Está Explodindo Agora
Três forças estão impulsionando a adoção do shadow AI mais rápido do que a maioria das equipes de segurança consegue acompanhar.
Primeiro, as ferramentas de IA de consumo são genuinamente úteis e genuinamente gratuitas. Um funcionário não precisa de aprovação de orçamento para abrir uma aba do navegador. Segundo, as implantações oficiais de IA da empresa são lentas. A revisão jurídica, as avaliações de segurança de fornecedores e os ciclos de compras podem levar meses, enquanto o chatbot de um concorrente está a um clique de distância. Terceiro, os funcionários estão sob pressão real para trabalhar mais rápido, e a IA é a alavanca mais rápida disponível.
O Work Trend Index 2024 da Microsoft colocou um número nisso: 78% dos funcionários que usam IA no trabalho estão trazendo suas próprias ferramentas de IA, uma prática que a Microsoft chama de BYOAI, e esse número sobe para 80% em pequenas e médias empresas, onde programas formais de IA são mais raros. Em outras palavras, a maior parte do uso de IA dentro de uma empresa comum não vem de uma implantação aprovada. Vem de funcionários individuais tomando suas próprias decisões.
Essa lacuna entre o que a liderança sancionou e o que os funcionários realmente estão fazendo é exatamente onde o shadow AI vive. A pesquisa State of AI in the Enterprise 2026 da Deloitte constatou que o acesso a ferramentas de IA sancionadas cresceu de menos de 40% para cerca de 60% da força de trabalho em um único ano, uma melhoria real, mas que ainda deixa cerca de 4 em cada 10 funcionários sem uma ferramenta própria aprovada, e um motivo para continuarem recorrendo a qualquer coisa que seja gratuita.
Dados Importantes: Shadow AI em Números
- 78% dos funcionários que usam IA no trabalho trazem suas próprias ferramentas de IA, não sancionadas por seus empregadores, segundo o Work Trend Index 2024 da Microsoft. Source
- Uma em cada cinco organizações (20%) relatou uma violação de dados ligada ao shadow AI, acrescentando, em média, US$ 670.000 em custos extras de violação, de acordo com o Cost of a Data Breach Report 2025 da IBM. Source
- Mais de 40% das empresas sofrerão um incidente de segurança ou conformidade ligado ao shadow AI não autorizado até 2030, prevê a Gartner. Source
Os Riscos Reais do Shadow AI
Shadow AI não é um detalhe técnico de conformidade. É uma fonte ativa de perda de dados, exposição regulatória e incidentes de segurança, e o risco aparece de algumas formas distintas.
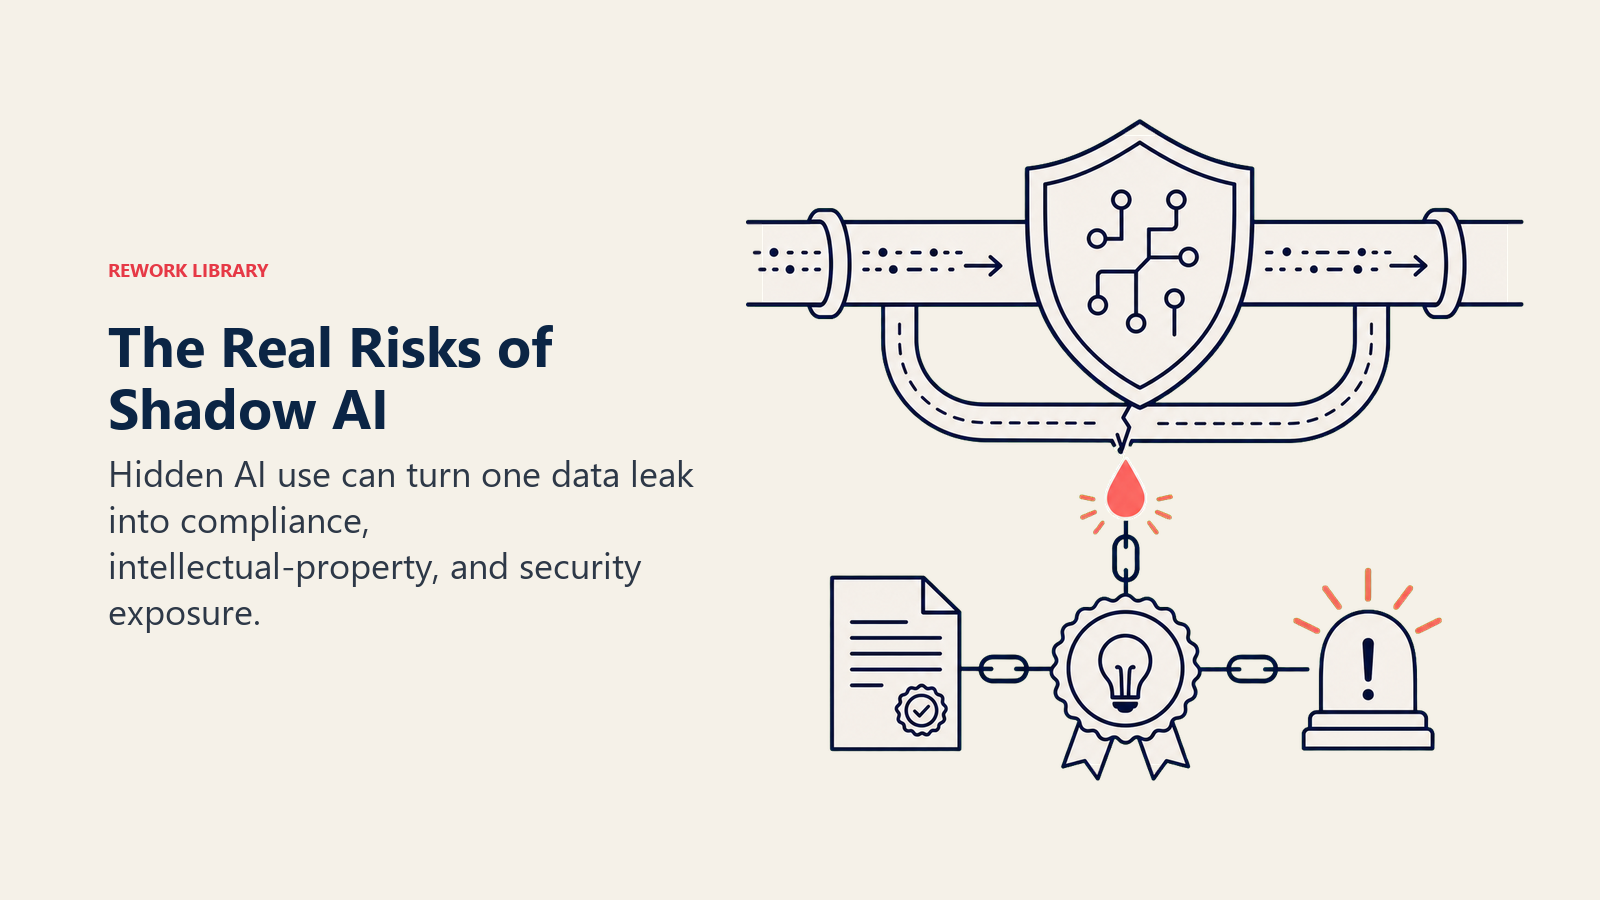
Vazamento de dados. Uma vez que os dados da empresa entram em uma ferramenta de IA pública, a organização perde o controle sobre para onde eles vão. A pesquisa da Cyberhaven sobre o uso real de IA constatou que o volume de dados corporativos colados por funcionários em ferramentas de IA saltou 485% entre março de 2023 e março de 2024, e que 27,4% desses dados foram classificados como sensíveis, ante 10,7% um ano antes. A maior parte disso passou por contas pessoais, sem nenhum dos termos de proteção de dados que uma licença empresarial incluiria.
Violações de conformidade. Regulações como a GDPR e a EU AI Act estabelecem exigências específicas sobre como dados pessoais e regulados são processados. Um funcionário que cola registros de clientes em uma ferramenta de IA não verificada pode desencadear uma violação que a empresa nem sabe que aconteceu até que uma auditoria ou uma notificação de violação force a questão à tona. É por isso que os programas de AI governance tratam cada vez mais o shadow AI como uma categoria de risco nomeada, não como um caso excepcional.
Exposição de propriedade intelectual. Código-fonte, planos de produtos ainda não lançados, modelos de precificação e minutas de contratos são exatamente o tipo de conteúdo que os funcionários colam em ferramentas de IA para economizar tempo. Uma vez que esse conteúdo sai do ambiente controlado da empresa, não há como garantir que permaneça confidencial, e os termos de serviço de algumas ferramentas de IA permitem explicitamente o uso do conteúdo enviado para melhorar seus modelos.
Lacunas de segurança. As ferramentas de shadow AI ficam fora dos controles de acesso, do registro de logs e do monitoramento que protegem os sistemas sancionados. O Cost of a Data Breach Report 2025 da IBM constatou que as violações envolvendo shadow AI tinham mais probabilidade de expor informações sensíveis: 65% das violações ligadas a shadow AI comprometeram dados pessoais de clientes, contra 53% nas violações em geral. O mesmo relatório constatou que apenas 37% das organizações tinham uma política em vigor para gerenciar o uso de IA ou sequer detectar o shadow AI.
Cada um desses riscos potencializa os outros. Um vazamento de dados se torna uma violação de conformidade. Uma violação de conformidade se torna um incidente de segurança com uma exigência de divulgação pública. Nada disso aparece em um dashboard até que já tenha acontecido, porque, por definição, o shadow AI é invisível para os sistemas criados para detectar problemas cedo.
Como as Organizações Detectam o Shadow AI
Você não consegue governar o que não consegue ver, então a detecção vem primeiro. Alguns métodos funcionam bem juntos.
Monitoramento de rede e navegador. As equipes de segurança podem rastrear quais domínios de IA os funcionários estão visitando e quanta informação está fluindo para eles, usando a mesma categoria de ferramentas já implantadas para prevenção de perda de dados (DLP). Isso revela padrões de uso sem exigir que os funcionários informem nada por conta própria.
Auditorias de despesas e gastos com SaaS. Assinaturas pagas de IA frequentemente aparecem em relatórios de despesas ou cartões corporativos antes de qualquer pessoa no TI saber que a ferramenta existe. Uma auditoria regular dos gastos com SaaS detecta essas assinaturas cedo.
Pesquisas com funcionários e programas de anistia. Perguntar diretamente aos funcionários, sem nenhuma penalidade associada, quais ferramentas de IA eles realmente usam tende a revelar um panorama muito mais preciso do que qualquer verificação técnica isolada. As pessoas são mais sinceras quando não estão preocupadas em serem repreendidas por admitir isso.
Análise de logs em plataformas de IA aprovadas. Comparar o uso das ferramentas sancionadas com a adoção esperada em nível de departamento evidencia a lacuna. Se um departamento mostra uso mínimo da ferramenta aprovada, mas as métricas de produtividade sugerem grande dependência de IA, essa lacuna vale a pena ser investigada.
A detecção mostra o tamanho do problema. Ela não o resolve. Isso exige governança.
Como as Organizações Governam o Shadow AI
O instinto de simplesmente proibir ferramentas de IA raramente funciona. Funcionários impedidos de usar IA para ganhos legítimos de produtividade tendem a encontrar formas de contornar a proibição, o que empurra o shadow AI ainda mais para debaixo dos panos, em vez de eliminá-lo. Uma governança eficaz substitui a proibição por um caminho claro e rápido para o uso sancionado.
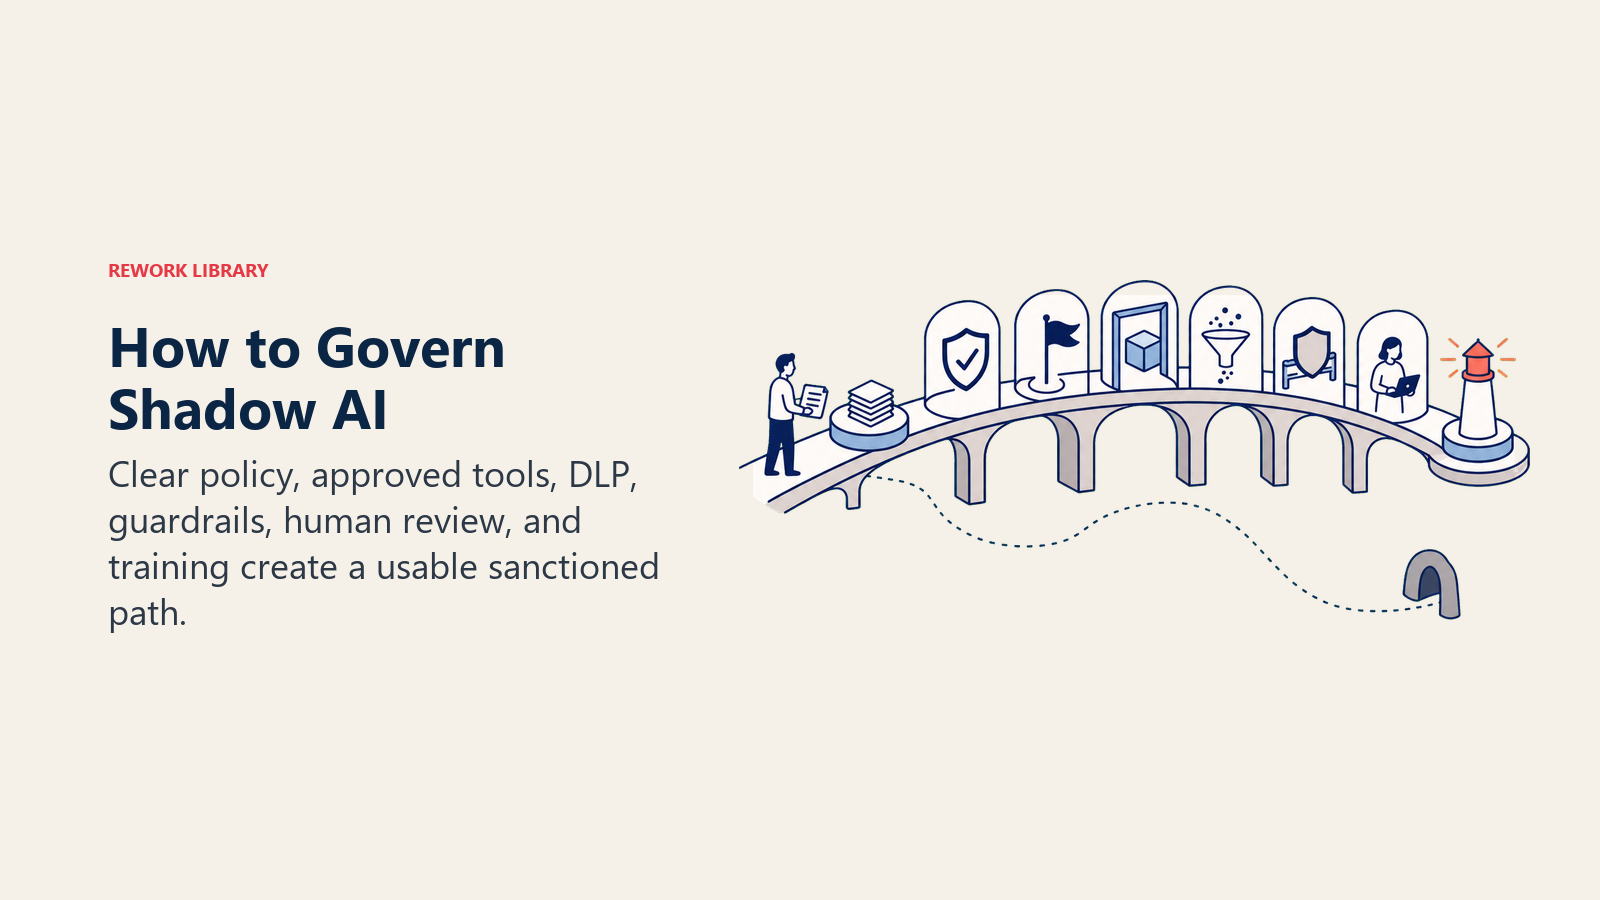
Escreva uma política explícita de uso de IA. Os funcionários precisam de uma resposta por escrito para "o que eu posso usar, e para quê." Orientações vagas são ignoradas. Uma política específica, cobrindo ferramentas aprovadas, tipos de dados proibidos e caminhos de escalonamento, dá às pessoas uma resposta real, em vez de um palpite.
Ofereça uma alternativa aprovada de verdade. Uma política que diz "não use IA" sem fornecer uma ferramenta sancionada só garante que o shadow AI continue crescendo. Dê aos funcionários uma opção de IA de nível empresarial, com as proteções de dados que uma conta pessoal gratuita não tem, e a adoção do caminho sancionado aumenta drasticamente.
Implemente controles de DLP sobre o tráfego de IA. Ferramentas de prevenção de perda de dados configuradas para sinalizar dados sensíveis (registros de clientes, código-fonte, números financeiros) direcionados a domínios de IA não autorizados detectam vazamentos antes que eles aconteçam, não depois.
Incorpore guardrails aos sistemas de IA aprovados. As ferramentas de IA sancionadas devem ter controles técnicos que limitem quais dados elas podem acessar e o que podem fazer com eles, reduzindo o dano que até mesmo um erro pode causar.
Mantenha um human in the loop para decisões sensíveis. Os fluxos de trabalho de IA aprovados que lidam com dados de clientes, documentos jurídicos ou decisões financeiras devem passar por revisão humana antes de qualquer coisa ser publicada, o que também reduz a tentação de contornar um sistema aprovado que pareça lento demais.
Treine, não apenas fiscalize. A maior parte do uso de shadow AI vem de pessoas tentando fazer um bom trabalho mais rápido, não de agentes mal-intencionados. Treinamentos que explicam o risco real (não apenas a regra) tendem a mudar o comportamento de forma mais eficaz do que a fiscalização isolada.
Nada disso elimina o shadow AI da noite para o dia. Mas fecha a lacuna entre o que os funcionários precisam e o que a empresa realmente forneceu, que é exatamente onde o shadow AI cresce, para começo de conversa.
Shadow AI vs IA Sancionada
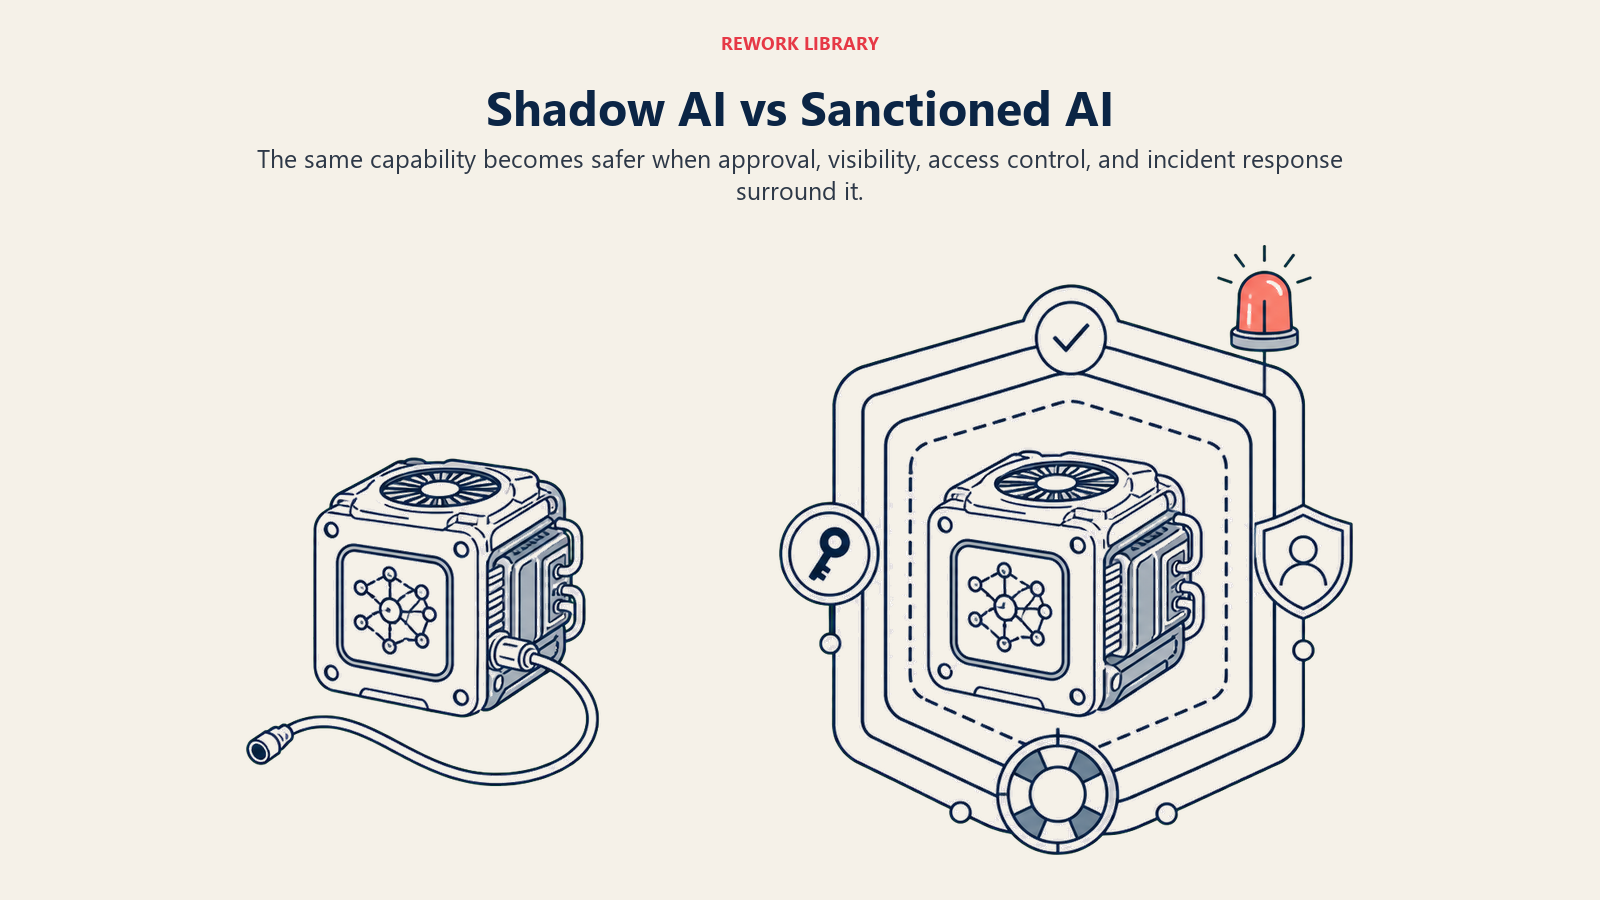
A diferença prática é a supervisão: a IA sancionada coloca aprovação, visibilidade, controle de acesso e resposta a incidentes ao redor dos mesmos tipos de ferramentas que os funcionários, do contrário, usariam nas sombras.
| Shadow AI | IA Sancionada | |
|---|---|---|
| Aprovação | Nenhuma. O funcionário adere por conta própria | Revisada e aprovada pelo TI/segurança |
| Tratamento de dados | Muitas vezes uma conta pessoal gratuita, com termos de retenção vagos | Contrato empresarial com termos de proteção de dados definidos |
| Visibilidade | Invisível para o TI até ser descoberta | Registrada em log, monitorada e auditável |
| Controles de acesso | Nenhum além da própria conta do funcionário | Acesso baseado em função, vinculado aos sistemas de identidade da empresa |
| Postura de conformidade | Desconhecida, e frequentemente não conforme com a GDPR/EU AI Act por padrão | Revisada em relação às exigências regulatórias antes da implantação |
| Resposta a incidentes | Nenhum plano, porque o TI não sabe que está em uso | Coberta pelos processos existentes de segurança e resposta a incidentes |
| Prestação de contas de custos | Escondida em relatórios de despesas ou em planos gratuitos não pagos | Rastreada como um item orçado |
As ferramentas dos dois lados dessa tabela podem ser funcionalmente idênticas. A diferença é inteiramente sobre supervisão, não sobre capacidade, o que explica por que proibir produtos de IA específicos raramente resolve o problema subjacente.
As perguntas sobre shadow AI tendem a se concentrar em três temas: o que conta como shadow AI, o quão arriscado ele realmente é, e o que fazer a respeito. Aqui estão respostas diretas para as que mais aparecem.
Perguntas Frequentes sobre Shadow AI
O que é shadow AI em termos simples?
Shadow AI é qualquer ferramenta de IA que os funcionários usam para o trabalho sem aprovação, monitoramento ou supervisão do TI ou da segurança. Isso inclui chatbots gratuitos, assinaturas pessoais de IA, extensões de navegador não autorizadas e recursos de IA embutidos em outros softwares não aprovados.
Shadow AI é a mesma coisa que shadow IT?
Eles são relacionados, mas não idênticos. O shadow IT cobre qualquer software ou serviço não autorizado, de armazenamento de arquivos a aplicativos de chat. O shadow AI é um subconjunto focado especificamente em ferramentas de IA, e carrega um risco maior porque as ferramentas de IA processam ativamente, e podem reter, os dados enviados a elas, não apenas armazená-los.
Por que os funcionários usam shadow AI se isso vai contra a política?
A maioria dos funcionários não está tentando quebrar regras. Eles estão tentando trabalhar mais rápido, e as ferramentas de IA sancionadas costumam demorar mais para serem implantadas, são mais difíceis de acessar ou simplesmente ainda não existem na empresa deles. Quando não há uma opção rápida e aprovada, as pessoas recorrem por padrão a qualquer ferramenta gratuita que esteja a um clique de distância.
Quais dados correm mais risco por causa do shadow AI?
Informações pessoais de clientes, números financeiros, detalhes de produtos ainda não lançados, código-fonte e termos contratuais são as categorias mais comuns que os funcionários colam em ferramentas de IA sem perceber a exposição. A pesquisa da Cyberhaven constatou que mais de um quarto dos dados corporativos enviados a ferramentas de IA foi classificado como sensível.
O shadow AI pode fazer uma empresa violar a GDPR ou a EU AI Act?
Sim. Ambas as regulações impõem exigências específicas sobre como dados pessoais e regulados são processados, e um funcionário que envia esses dados a uma ferramenta de IA não verificada pode desencadear uma violação da qual a empresa nem sequer tem conhecimento, até que uma auditoria, reclamação ou violação a traga à tona.
Quão comum é o shadow AI em uma empresa comum?
Muito comum. Várias pesquisas do setor colocam o uso não sancionado de IA em bem mais da metade da força de trabalho, e a pesquisa de 2025 da Gartner com líderes de cibersegurança constatou que 69% suspeitavam ou tinham evidências diretas de que funcionários estavam usando ferramentas públicas proibidas de generative AI.
Qual é a forma mais rápida de reduzir o risco de shadow AI?
Dê aos funcionários uma ferramenta de IA sancionada que seja realmente fácil de acessar, combinada com uma política clara e escrita sobre o que é permitido. Proibir a IA totalmente, sem uma alternativa aprovada, tende a empurrar o uso ainda mais para debaixo dos panos, em vez de reduzi-lo.
Proibir totalmente as ferramentas de IA resolve o problema?
Raramente. Funcionários que precisam de IA para acompanhar o ritmo da carga de trabalho geralmente encontram uma forma de contornar a proibição, o que só elimina a visibilidade da empresa sobre o que está acontecendo. Uma alternativa rápida e aprovada, combinada com monitoramento, funciona melhor do que a proibição isolada.
Quem é responsável por gerenciar o risco de shadow AI dentro de uma empresa?
Normalmente é uma responsabilidade compartilhada entre TI, segurança, jurídico e líderes de departamento, coordenada por meio do programa mais amplo de AI governance da empresa. Nenhuma equipe sozinha consegue detectar o shadow AI, já que ele pode surgir em qualquer departamento com acesso a um navegador.
Saiba Mais
- AI Governance - A estrutura organizacional que aborda formalmente o shadow AI como uma categoria de risco nomeada
- AI Security - Como ferramentas de IA não sancionadas ampliam a superfície de ataque de uma organização
- AI Ethics - Os princípios que orientam como é o uso responsável de IA dentro de uma empresa
- AI Audit Trail - Por que o registro de logs e o monitoramento são impossíveis sem visibilidade sobre quais ferramentas estão em uso
- API Security - Protegendo as integrações que muitas vezes introduzem recursos de IA sem uma revisão formal
- AI Change Management - Implantando ferramentas de IA sancionadas de uma forma que os funcionários realmente adotem
- Large Language Models - A tecnologia por trás da maioria das ferramentas de IA de consumo que impulsionam a adoção do shadow AI
Recursos Externos
- Microsoft 2024 Work Trend Index: AI at Work Is Here - Fonte do dado de 78% de BYOAI (bring your own AI)
- IBM Cost of a Data Breach Report 2025 - Dados sobre a frequência e o custo de violações ligadas a shadow AI
- Gartner: Critical GenAI Blind Spots CIOs Must Address - Previsão sobre empresas que enfrentarão incidentes de segurança de shadow AI até 2030
- Cyberhaven: Shadow AI and Employee AI Adoption Risk - Pesquisa sobre o volume de dados corporativos fluindo para ferramentas de IA

Co-Founder, Rework.com