Bahasa Indonesia
Apa itu Shadow AI?
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
Diperbarui Juli 2026
Shadow AI adalah penggunaan alat AI oleh karyawan, seperti ChatGPT, Gemini, atau Copilot, yang belum disetujui, dilacak, atau diamankan oleh tim IT dan keamanan. Hal ini terjadi melalui akun pribadi, ekstensi browser, dan integrasi yang tidak berwenang, seringkali hanya untuk menyelesaikan pekerjaan lebih cepat. Alat-alatnya berfungsi dengan baik. Risikonya adalah tidak ada seorang pun di perusahaan yang dapat melihat hal ini terjadi.
Seorang sales rep menempelkan sebuah kontrak ke chatbot gratis untuk meringkasnya. Seorang analis keuangan mengunggah spreadsheet data pelanggan agar rumus-rumusnya bisa dibuat lebih cepat. Seorang marketer menyusun brief kampanye menggunakan akun AI pribadi karena perusahaan belum menerbitkan akun resmi. Tidak satu pun dari mereka merasa sedang melakukan kesalahan. Kebanyakan dari mereka hanya berusaha mengejar tenggat waktu.
Itulah shadow AI dalam satu kalimat: karyawan yang berniat baik mengalirkan data perusahaan melalui alat-alat yang tidak pernah disetujui oleh siapa pun di keamanan atau IT.
Shadow AI adalah Sekuel Shadow IT, dan Lebih Buruk
Shadow IT adalah masalah yang sudah dikenal. Karyawan mendaftar ke aplikasi manajemen proyek, alat berbagi file, atau platform chat tanpa melalui proses procurement, karena opsi yang disetujui terasa lambat atau merepotkan. IT akhirnya mengetahuinya, biasanya setelah sebuah ekspor data muncul di tempat yang seharusnya tidak ada.
Shadow AI mengikuti pola yang sama, tetapi bergerak lebih cepat dan memotong lebih dalam. Alat shadow IT sebagian besar hanya menyimpan data. Alat shadow AI membaca data itu, memprosesnya, dan terkadang menyimpannya untuk meningkatkan model mereka sendiri. Sebuah file yang tersimpan di folder cloud tanpa izin adalah celah visibilitas. File yang sama yang ditempelkan ke chatbot AI publik mungkin sudah keluar dari perusahaan untuk selamanya, tergantung pada ketentuan retensi data alat tersebut.
Ambang masuknya juga lebih rendah. Mendaftar ke software SaaS yang tidak disetujui dulunya membutuhkan kartu kredit dan login. Mendaftar ke generative AI hanya membutuhkan alamat email dan tiga puluh detik, dan sebagian besar alat populer ini gratis. Tidak ada tahap procurement yang bisa menangkapnya.
Mengapa Shadow AI Meledak Sekarang
Tiga kekuatan mendorong adopsi shadow AI lebih cepat daripada yang bisa dilacak oleh sebagian besar tim keamanan.
Pertama, alat AI konsumen sungguh-sungguh berguna dan sungguh-sungguh gratis. Karyawan tidak perlu persetujuan anggaran untuk membuka tab browser. Kedua, peluncuran AI resmi perusahaan berjalan lambat. Tinjauan hukum, penilaian keamanan vendor, dan siklus procurement bisa memakan waktu berbulan-bulan, sementara chatbot pesaing hanya berjarak satu klik. Ketiga, karyawan berada di bawah tekanan nyata untuk bergerak lebih cepat, dan AI adalah tuas tercepat yang tersedia.
Work Trend Index 2024 milik Microsoft memberikan angka pasti tentang seberapa luas hal ini sudah terjadi: 78% karyawan yang menggunakan AI di tempat kerja membawa alat AI mereka sendiri, sebuah praktik yang oleh Microsoft disebut BYOAI, dan angka itu naik menjadi 80% di perusahaan kecil dan menengah yang jarang memiliki program AI resmi. Dengan kata lain, sebagian besar penggunaan AI di dalam perusahaan rata-rata bukan berasal dari peluncuran resmi. Itu berasal dari keputusan masing-masing karyawan sendiri.
Kesenjangan antara apa yang telah disahkan oleh pimpinan dan apa yang sebenarnya dilakukan karyawan itulah tempat shadow AI hidup. Survei State of AI in the Enterprise 2026 milik Deloitte menemukan bahwa akses ke alat AI resmi tumbuh dari di bawah 40% menjadi sekitar 60% tenaga kerja hanya dalam satu tahun, sebuah peningkatan nyata, tetapi tetap menyisakan sekitar 4 dari 10 karyawan tanpa alat resmi mereka sendiri, dan alasan untuk terus mengambil apa pun yang gratis.
Fakta Penting: Shadow AI dalam Angka
- 78% karyawan yang menggunakan AI di tempat kerja membawa alat AI mereka sendiri, tanpa disahkan oleh pemberi kerja mereka, menurut Work Trend Index 2024 milik Microsoft. Sumber
- Satu dari lima organisasi (20%) melaporkan pelanggaran data yang terkait dengan shadow AI, yang menambahkan rata-rata $670.000 biaya pelanggaran ekstra, menurut IBM Cost of a Data Breach Report 2025. Sumber
- Lebih dari 40% perusahaan akan mengalami insiden keamanan atau kepatuhan yang terkait dengan shadow AI yang tidak berwenang pada 2030, prediksi Gartner. Sumber
Risiko Nyata dari Shadow AI
Shadow AI bukan sekadar persoalan teknis kepatuhan. Ini adalah sumber aktif kehilangan data, eksposur regulasi, dan insiden keamanan, dan risikonya muncul dalam beberapa bentuk yang berbeda.
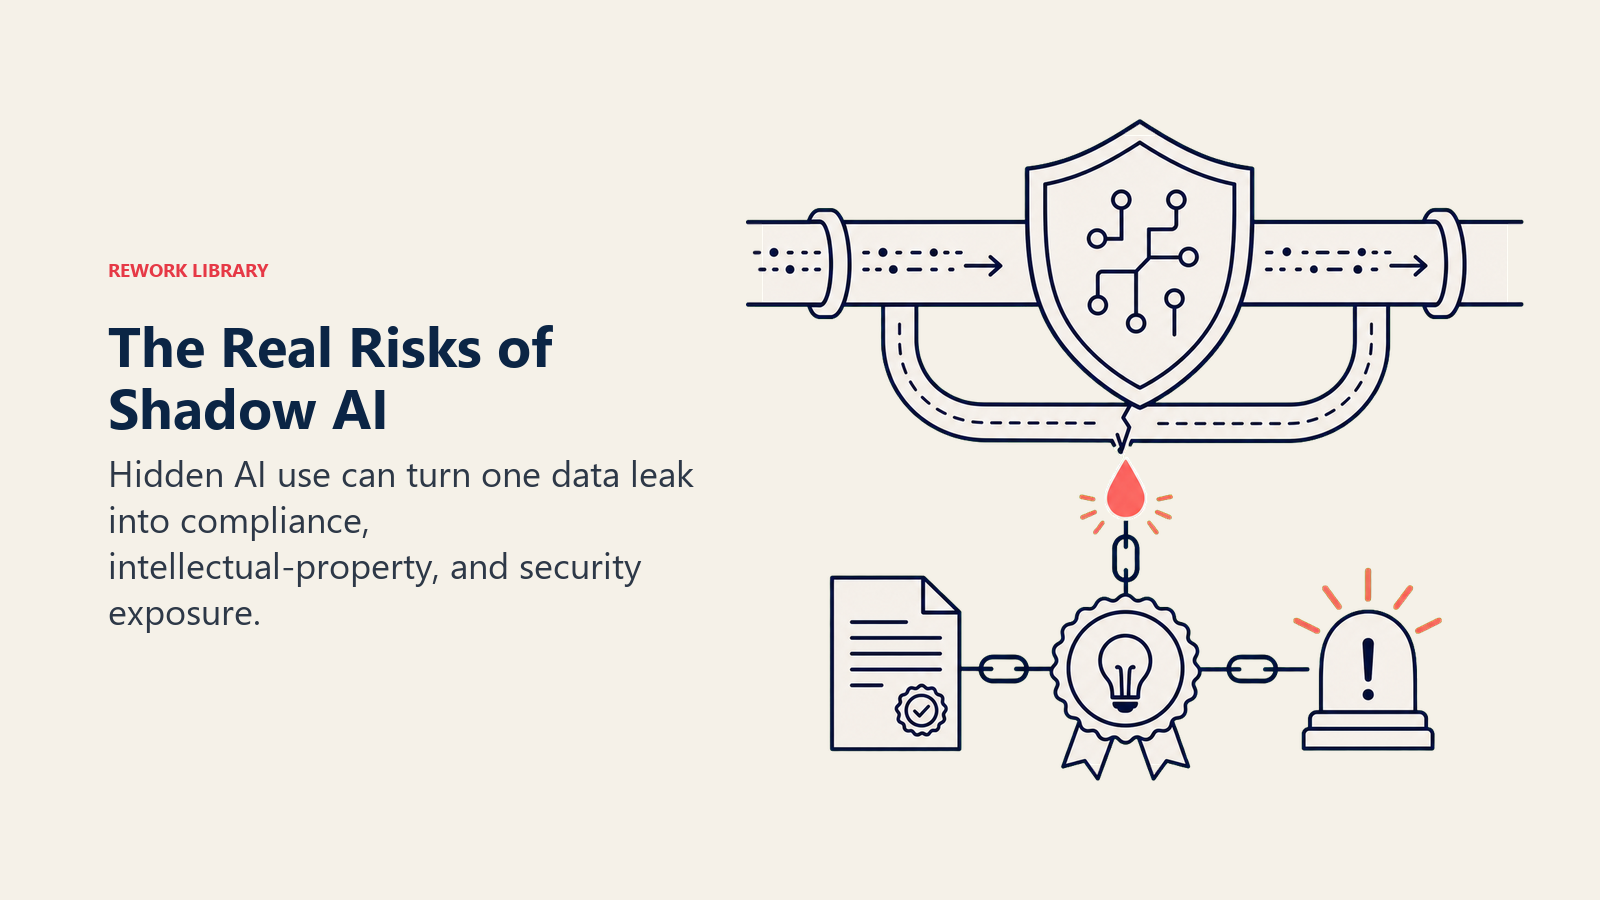
Kebocoran data. Begitu data perusahaan masuk ke alat AI publik, organisasi kehilangan kendali atas ke mana data itu pergi. Riset Cyberhaven tentang penggunaan AI di dunia nyata menemukan bahwa volume data perusahaan yang ditempelkan pekerja ke alat AI melonjak 485% antara Maret 2023 dan Maret 2024, dan 27,4% dari data tersebut diklasifikasikan sebagai sensitif, naik dari 10,7% setahun sebelumnya. Sebagian besar data itu mengalir melalui akun pribadi tanpa satu pun ketentuan perlindungan data yang biasanya dimiliki lisensi enterprise.
Pelanggaran kepatuhan. Regulasi seperti GDPR dan EU AI Act menetapkan persyaratan khusus tentang bagaimana data pribadi dan data yang diatur diproses. Seorang karyawan yang menempelkan catatan pelanggan ke alat AI yang belum diperiksa dapat memicu pelanggaran yang bahkan tidak diketahui perusahaan sampai sebuah audit atau pemberitahuan pelanggaran memaksa masalah itu terungkap. Inilah sebabnya mengapa program AI governance semakin memperlakukan shadow AI sebagai kategori risiko bernama, bukan sekadar kasus tepi.
Eksposur kekayaan intelektual. Kode sumber, rencana produk yang belum dirilis, model harga, dan draf kontrak adalah jenis konten yang justru sering ditempelkan karyawan ke alat AI untuk menghemat waktu. Begitu konten itu meninggalkan lingkungan yang dikendalikan perusahaan, tidak ada cara untuk menjamin kerahasiaannya, dan ketentuan layanan sejumlah alat AI secara eksplisit mengizinkan penggunaan konten yang diserahkan untuk meningkatkan model mereka.
Celah keamanan. Alat shadow AI berada di luar kontrol akses, pencatatan, dan pemantauan yang melindungi sistem resmi. IBM Cost of a Data Breach Report 2025 menemukan bahwa pelanggaran yang melibatkan shadow AI lebih cenderung mengekspos informasi sensitif: 65% pelanggaran yang terkait shadow AI membocorkan data pribadi pelanggan, dibandingkan dengan 53% di seluruh pelanggaran secara umum. Laporan yang sama menemukan hanya 37% organisasi yang memiliki kebijakan untuk mengelola penggunaan AI atau mendeteksi shadow AI sama sekali.
Setiap risiko ini memperbesar risiko lainnya. Kebocoran data menjadi pelanggaran kepatuhan. Pelanggaran kepatuhan menjadi insiden keamanan dengan persyaratan pengungkapan publik. Tidak satu pun dari ini muncul di dashboard sampai hal itu benar-benar terjadi, karena secara definisi, shadow AI tidak terlihat oleh sistem yang dibangun untuk menangkap masalah sejak dini.
Bagaimana Organisasi Mendeteksi Shadow AI
Anda tidak bisa mengatur apa yang tidak bisa Anda lihat, jadi deteksi harus didahulukan. Beberapa metode bekerja dengan baik bila digabungkan.
Pemantauan jaringan dan browser. Tim keamanan dapat melacak domain AI mana yang dikunjungi karyawan dan berapa banyak data yang mengalir ke sana, menggunakan kategori alat yang sama yang sudah digunakan untuk data loss prevention (DLP). Ini mengungkap pola penggunaan tanpa perlu karyawan melaporkan sendiri apa pun.
Audit pengeluaran dan belanja SaaS. Langganan AI berbayar sering muncul di laporan pengeluaran atau kartu korporat sebelum siapa pun di IT tahu bahwa alat itu ada. Audit rutin terhadap belanja SaaS menangkap langganan ini sejak dini.
Survei karyawan dan program amnesti. Menanyakan langsung kepada karyawan, tanpa sanksi apa pun, tentang alat AI apa yang sebenarnya mereka gunakan cenderung mengungkap gambaran yang jauh lebih akurat daripada pemindaian teknis saja. Orang lebih jujur ketika mereka tidak khawatir akan ditegur karena mengakuinya.
Analisis log pada platform AI resmi. Membandingkan penggunaan alat resmi dengan tingkat adopsi yang diharapkan di setiap departemen menyoroti kesenjangan yang ada. Jika sebuah departemen menunjukkan penggunaan alat resmi yang minim, tetapi metrik produktivitasnya menunjukkan ketergantungan berat pada AI, kesenjangan itu layak diselidiki.
Deteksi memberi tahu Anda seberapa besar masalahnya. Deteksi tidak memperbaikinya. Itu memerlukan governance.
Bagaimana Organisasi Mengatur Shadow AI
Naluri untuk sekadar melarang alat AI jarang berhasil. Karyawan yang dihalangi menggunakan AI untuk peningkatan produktivitas yang sah cenderung mencari jalan pintas, yang justru mendorong shadow AI semakin tersembunyi alih-alih menghilangkannya. Governance yang efektif menggantikan larangan dengan jalur yang jelas dan cepat menuju penggunaan resmi.
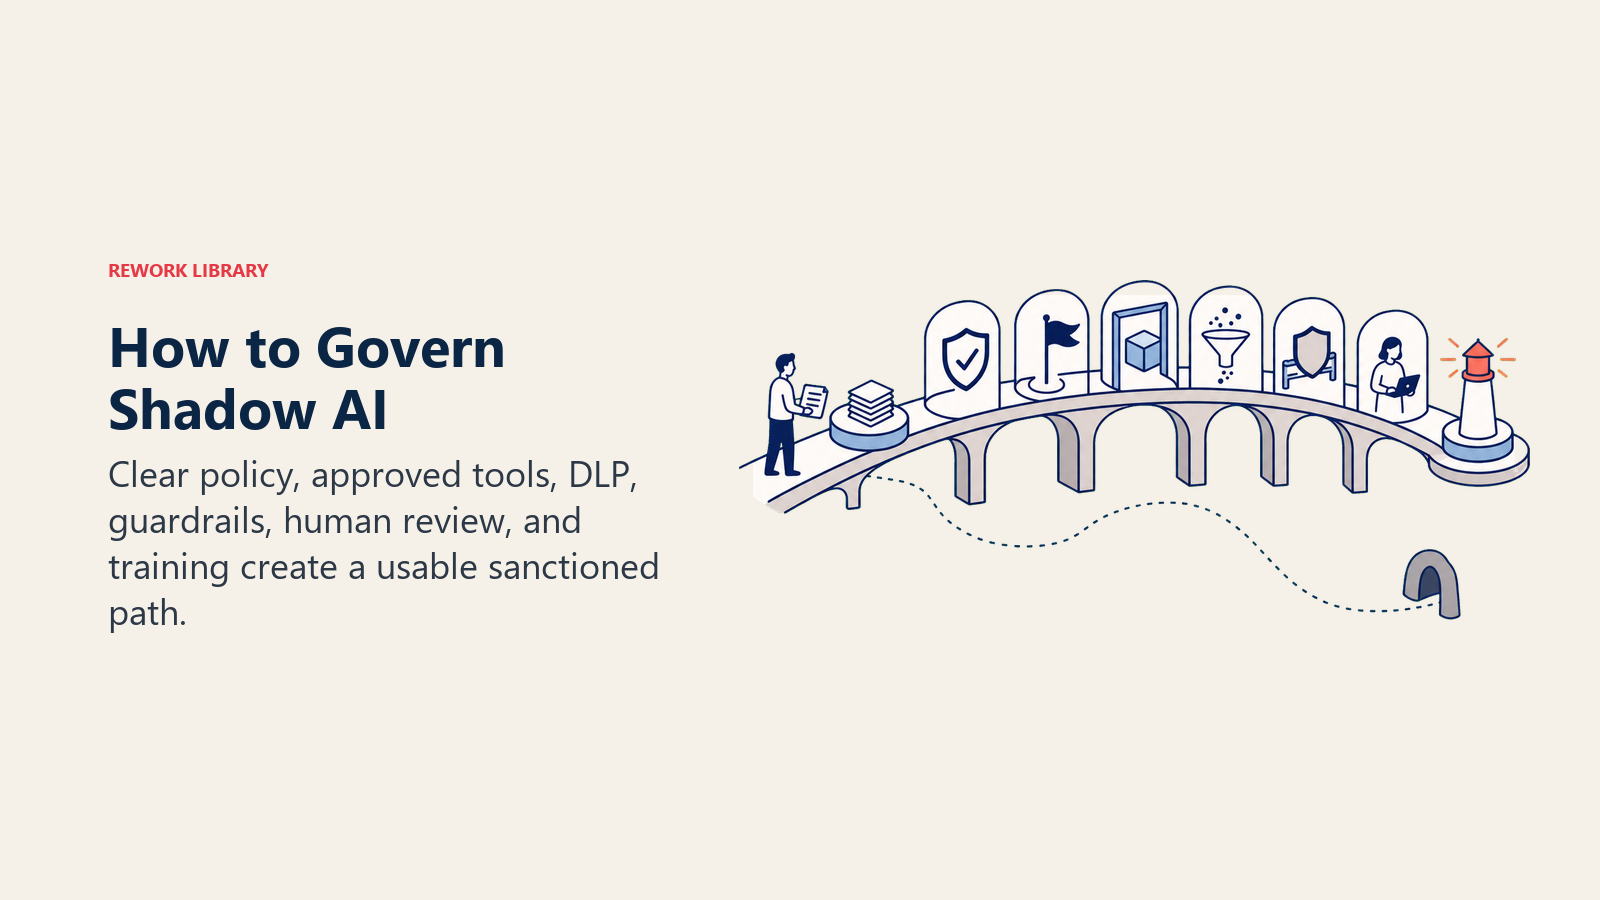
Susun kebijakan penggunaan AI yang eksplisit. Karyawan membutuhkan jawaban tertulis atas pertanyaan "apa yang boleh saya gunakan, dan untuk apa." Panduan yang samar akan diabaikan. Kebijakan spesifik yang mencakup alat yang disetujui, jenis data yang dilarang, dan jalur eskalasi memberi orang jawaban nyata, bukan sekadar tebakan.
Sediakan alternatif resmi yang sungguhan. Kebijakan yang mengatakan "jangan gunakan AI" tanpa menyediakan alat resmi hanya akan menjamin shadow AI terus berkembang. Berikan karyawan opsi AI kelas enterprise dengan perlindungan data yang tidak dimiliki akun konsumen gratis, dan adopsi jalur resmi akan meningkat drastis.
Terapkan kontrol DLP pada lalu lintas AI. Alat data loss prevention yang dikonfigurasi untuk menandai data sensitif (catatan pelanggan, kode sumber, angka keuangan) yang menuju ke domain AI yang tidak berwenang menangkap kebocoran sebelum terjadi, bukan setelahnya.
Bangun guardrails ke dalam sistem AI resmi. Alat AI resmi harus memiliki kontrol teknis yang membatasi data apa yang bisa mereka akses dan apa yang bisa mereka lakukan dengan data itu, mengurangi kerusakan bahkan ketika terjadi kesalahan.
Pertahankan human in the loop untuk keputusan sensitif. Alur kerja AI resmi yang menyentuh data pelanggan, dokumen hukum, atau keputusan finansial harus melalui tinjauan manusia sebelum apa pun dijalankan, yang juga mengurangi godaan untuk mengalihkan alur kerja itu dari sistem resmi yang terasa terlalu lambat.
Latih, jangan hanya mengawasi. Sebagian besar penggunaan shadow AI berasal dari orang-orang yang mencoba bekerja lebih baik dengan lebih cepat, bukan dari pelaku yang berniat jahat. Pelatihan yang menjelaskan risiko sebenarnya (bukan sekadar aturannya) cenderung mengubah perilaku lebih efektif daripada penegakan aturan saja.
Tidak satu pun dari ini menghilangkan shadow AI dalam semalam. Tetapi hal ini menutup kesenjangan antara apa yang dibutuhkan karyawan dan apa yang sebenarnya telah disediakan perusahaan, yang justru menjadi akar tumbuhnya shadow AI.
Shadow AI vs AI Resmi
Perbedaan praktisnya terletak pada pengawasan: sanctioned AI (AI resmi) menempatkan persetujuan, visibilitas, kontrol akses, dan respons insiden di sekitar jenis alat yang sama yang mungkin digunakan karyawan secara sembunyi-sembunyi.
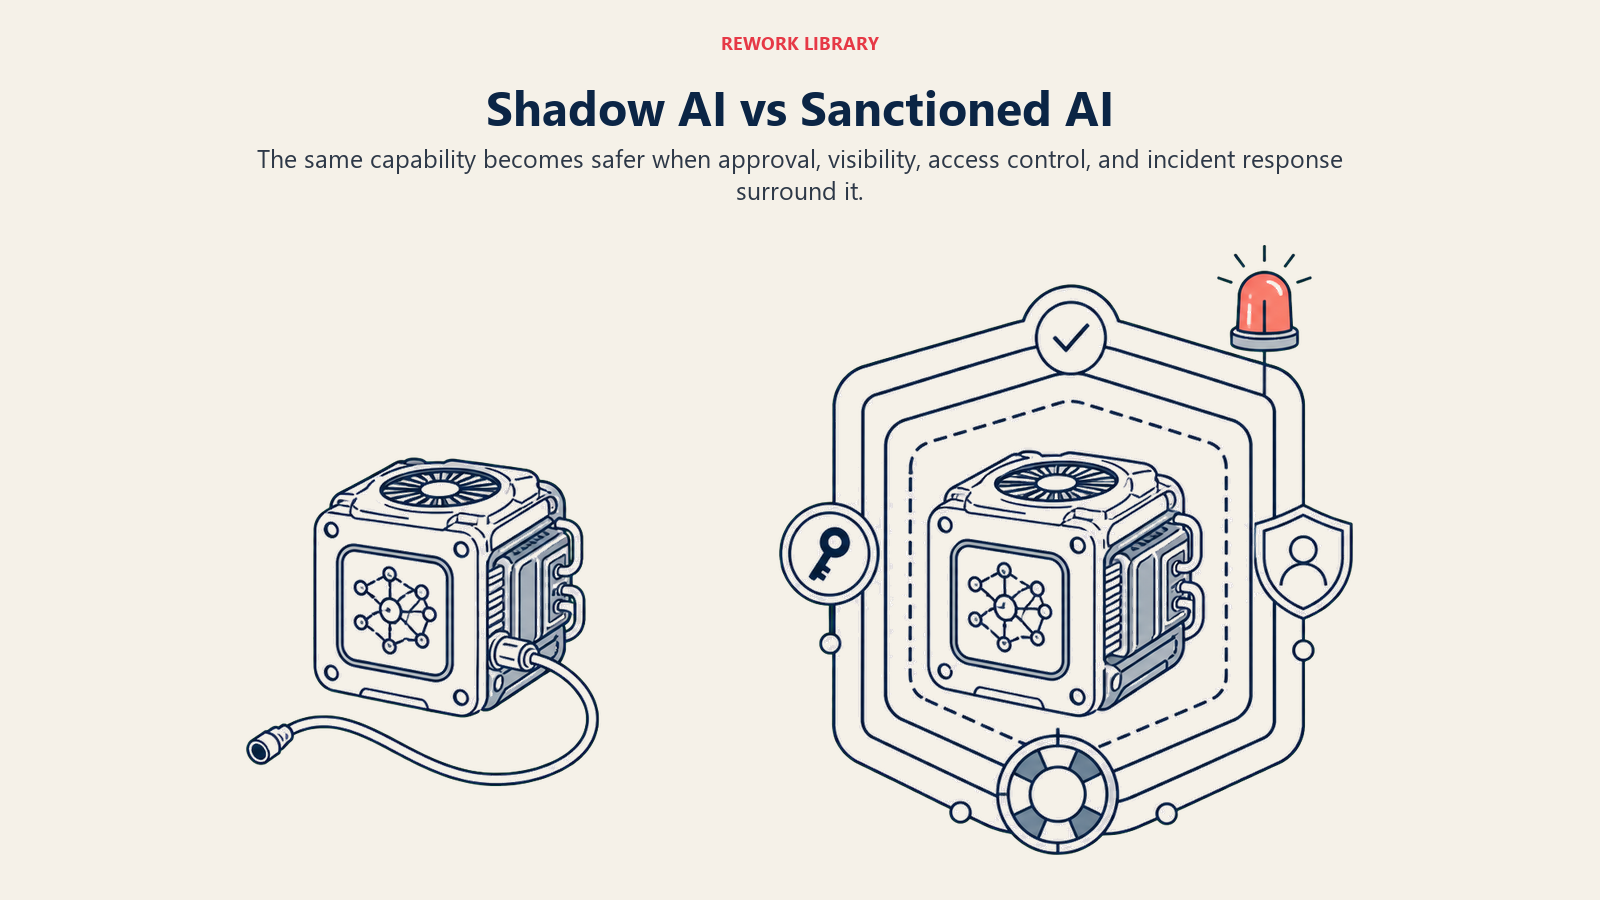
| Shadow AI | AI Resmi | |
|---|---|---|
| Persetujuan | Tidak ada. Karyawan ikut serta secara mandiri | Ditinjau dan disetujui oleh IT/keamanan |
| Penanganan data | Sering berupa akun konsumen gratis dengan ketentuan retensi yang samar | Perjanjian enterprise dengan ketentuan perlindungan data yang jelas |
| Visibilitas | Tidak terlihat oleh IT sampai ditemukan | Dicatat, dipantau, dan dapat diaudit |
| Kontrol akses | Tidak ada selain akun karyawan itu sendiri | Akses berbasis peran yang terhubung ke sistem identitas perusahaan |
| Postur kepatuhan | Tidak diketahui, dan seringkali tidak patuh terhadap GDPR/EU AI Act secara default | Ditinjau terhadap persyaratan regulasi sebelum diluncurkan |
| Respons insiden | Tidak ada rencana, karena IT tidak tahu alat itu digunakan | Tercakup dalam proses keamanan dan respons insiden yang sudah ada |
| Akuntabilitas biaya | Tersembunyi dalam laporan pengeluaran atau tingkatan gratis yang tidak dibayar | Dilacak sebagai item anggaran yang tercatat |
Alat-alat di kedua sisi tabel itu bisa saja secara fungsional identik. Perbedaannya sepenuhnya terletak pada pengawasan, bukan kemampuan, itulah sebabnya melarang produk AI tertentu jarang menyelesaikan masalah yang mendasarinya.
Pertanyaan seputar shadow AI cenderung berkumpul di sekitar tiga tema: apa yang termasuk shadow AI, seberapa berisiko hal itu sebenarnya, dan apa yang harus dilakukan. Berikut jawaban langsung untuk pertanyaan yang paling sering muncul.
Pertanyaan yang Sering Diajukan tentang Shadow AI
Apa itu shadow AI dalam istilah sederhana?
Shadow AI adalah alat AI apa pun yang digunakan karyawan untuk bekerja tanpa persetujuan, pelacakan, atau pengawasan IT atau keamanan. Ini termasuk chatbot gratis, langganan AI pribadi, ekstensi browser yang tidak berwenang, dan fitur AI yang tertanam dalam software lain yang tidak disetujui.
Apakah shadow AI sama dengan shadow IT?
Keduanya berkaitan tetapi tidak identik. Shadow IT mencakup software atau layanan tidak berwenang apa pun, mulai dari penyimpanan file hingga aplikasi chat. Shadow AI adalah bagian khusus yang berfokus pada alat AI, dan membawa risiko lebih tinggi karena alat AI secara aktif memproses dan terkadang dapat menyimpan data yang diserahkan kepadanya, bukan sekadar menyimpannya.
Mengapa karyawan menggunakan shadow AI jika itu melanggar kebijakan?
Sebagian besar karyawan tidak berusaha melanggar aturan. Mereka berusaha bekerja lebih cepat, dan alat AI resmi sering kali lebih lambat diluncurkan, lebih sulit diakses, atau bahkan belum ada di perusahaan mereka. Ketika tidak ada opsi resmi yang cepat, orang akan beralih ke alat gratis apa pun yang hanya berjarak satu klik.
Data apa yang paling berisiko dari shadow AI?
Informasi pribadi pelanggan, angka keuangan, detail produk yang belum dirilis, kode sumber, dan ketentuan kontrak adalah kategori paling umum yang ditempelkan karyawan ke alat AI tanpa menyadari eksposurnya. Riset dari Cyberhaven menemukan bahwa lebih dari seperempat data perusahaan yang diserahkan ke alat AI diklasifikasikan sebagai sensitif.
Bisakah shadow AI menyebabkan perusahaan melanggar GDPR atau EU AI Act?
Ya. Kedua regulasi itu menetapkan persyaratan khusus tentang bagaimana data pribadi dan data yang diatur diproses, dan seorang karyawan yang menyerahkan data tersebut ke alat AI yang belum diperiksa dapat memicu pelanggaran yang bahkan tidak disadari perusahaan sampai audit, keluhan, atau pelanggaran memaksanya terungkap.
Seberapa umum shadow AI di perusahaan rata-rata?
Sangat umum. Berbagai survei industri menempatkan penggunaan AI yang tidak disetujui di atas separuh tenaga kerja, dan survei Gartner 2025 terhadap para pemimpin keamanan siber menemukan 69% mencurigai atau memiliki bukti langsung bahwa karyawan menggunakan alat generative AI publik yang dilarang.
Apa cara tercepat untuk mengurangi risiko shadow AI?
Berikan karyawan alat AI resmi yang benar-benar mudah diakses, dipadukan dengan kebijakan tertulis yang jelas tentang apa yang diperbolehkan. Melarang AI sepenuhnya tanpa alternatif resmi cenderung mendorong penggunaannya semakin tersembunyi, bukan menguranginya.
Apakah melarang alat AI sepenuhnya menyelesaikan masalah?
Jarang. Karyawan yang membutuhkan AI untuk mengimbangi beban kerja mereka umumnya akan menemukan cara untuk mengakalinya, yang justru menghilangkan visibilitas perusahaan terhadap apa yang sebenarnya terjadi. Alternatif resmi yang cepat dipadukan dengan pemantauan bekerja lebih baik daripada larangan semata.
Siapa yang bertanggung jawab mengelola risiko shadow AI di dalam perusahaan?
Biasanya ini adalah tanggung jawab bersama antara IT, keamanan, hukum, dan pimpinan departemen, dikoordinasikan melalui program AI governance perusahaan yang lebih luas. Tidak ada satu tim pun yang bisa menangkap shadow AI sendirian, karena ia bisa muncul di departemen mana pun yang memiliki akses ke browser.
Pelajari Lebih Lanjut
- AI Governance - Kerangka kerja organisasi yang secara formal menangani shadow AI sebagai kategori risiko bernama
- AI Security - Bagaimana alat AI yang tidak disetujui memperluas permukaan serangan organisasi
- AI Ethics - Prinsip-prinsip yang menjadi acuan seperti apa penggunaan AI yang bertanggung jawab di dalam perusahaan
- AI Audit Trail - Mengapa pencatatan dan pemantauan mustahil dilakukan tanpa visibilitas terhadap alat mana yang sedang digunakan
- API Security - Mengamankan integrasi yang sering memperkenalkan fitur AI tanpa tinjauan formal
- AI Change Management - Meluncurkan alat AI resmi dengan cara yang benar-benar diadopsi karyawan
- Large Language Models - Teknologi di balik sebagian besar alat AI konsumen yang mendorong adopsi shadow AI
Sumber Eksternal
- Microsoft 2024 Work Trend Index: AI at Work Is Here - Sumber temuan 78% BYOAI (bring your own AI)
- IBM Cost of a Data Breach Report 2025 - Data tentang frekuensi dan biaya pelanggaran yang terkait shadow AI
- Gartner: Critical GenAI Blind Spots CIOs Must Address - Perkiraan perusahaan yang akan menghadapi insiden keamanan shadow AI pada 2030
- Cyberhaven: Shadow AI and Employee AI Adoption Risk - Riset tentang volume data perusahaan yang mengalir ke alat AI

Co-Founder, Rework.com