Was ist Shadow AI?
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
Aktualisiert im Juli 2026
Shadow AI ist die Nutzung von KI-Tools durch Mitarbeiter, wie ChatGPT, Gemini oder Copilot, die von IT- und Sicherheitsteams nicht genehmigt, erfasst oder abgesichert wurden. Es geschieht über private Konten, Browser-Erweiterungen und nicht autorisierte Integrationen, oft nur, um Arbeit schneller zu erledigen. Die Tools funktionieren einwandfrei. Das Risiko besteht darin, dass niemand im Unternehmen sehen kann, dass es passiert.
Ein Vertriebsmitarbeiter fügt einen Vertrag in einen kostenlosen Chatbot ein, um ihn zusammenzufassen. Ein Finanzanalyst lädt eine Tabelle mit Kundendaten hoch, um Formeln schneller schreiben zu lassen. Ein Marketer entwirft ein Kampagnen-Briefing mit einem privaten KI-Konto, weil das Unternehmen noch keines bereitgestellt hat. Keine dieser Personen denkt, etwas Falsches zu tun. Die meisten von ihnen versuchen nur, eine Frist einzuhalten.
Das ist Shadow AI in einem Satz: gut gemeinte Mitarbeiter, die Unternehmensdaten durch Tools leiten, die niemand in Sicherheit oder IT abgesegnet hat.
Shadow AI ist die Fortsetzung von Schatten-IT, und sie ist schlimmer
Schatten-IT ist ein bekanntes Problem. Mitarbeiter melden sich für eine Projektmanagement-App, ein Filesharing-Tool oder eine Chat-Plattform an, ohne den Beschaffungsprozess zu durchlaufen, weil die genehmigte Option langsam oder umständlich ist. Die IT findet es irgendwann heraus, meist nachdem ein Datenexport dort auftaucht, wo er nicht hingehört.
Shadow AI folgt demselben Muster, bewegt sich aber schneller und geht tiefer. Schatten-IT-Tools speichern Daten meist nur. Shadow-AI-Tools lesen sie, verarbeiten sie und behalten sie manchmal sogar, um ihre eigenen Modelle zu verbessern. Eine Datei in einem nicht autorisierten Cloud-Ordner ist eine Sichtbarkeitslücke. Dieselbe Datei, eingefügt in einen öffentlichen KI-Chatbot, hat das Unternehmen möglicherweise bereits endgültig verlassen, abhängig von den Datenaufbewahrungsbedingungen des jeweiligen Tools.
Auch die Einstiegshürde ist niedriger. Die Anmeldung bei nicht genehmigter SaaS-Software erforderte früher eine Kreditkarte und einen Login. Die Anmeldung bei generativer KI erfordert eine E-Mail-Adresse und dreißig Sekunden, und die meisten beliebten Tools sind kostenlos. Es gibt keinen Beschaffungsschritt, der das abfängt.
Warum Shadow AI gerade jetzt explodiert
Drei Kräfte treiben die Verbreitung von Shadow AI schneller voran, als die meisten Sicherheitsteams mithalten können.
Erstens sind Consumer-KI-Tools wirklich nützlich und wirklich kostenlos. Ein Mitarbeiter braucht keine Budgetgenehmigung, um einen Browser-Tab zu öffnen. Zweitens sind offizielle KI-Einführungen im Unternehmen langsam. Rechtsprüfung, Sicherheitsbewertungen von Anbietern und Beschaffungszyklen können Monate dauern, während der Chatbot eines Wettbewerbers nur einen Klick entfernt ist. Drittens stehen Mitarbeiter unter echtem Druck, schneller zu arbeiten, und KI ist der schnellste verfügbare Hebel.
Der Work Trend Index 2024 von Microsoft hat beziffert, wie verbreitet das bereits ist: 78 % der Mitarbeiter, die KI bei der Arbeit nutzen, bringen ihre eigenen KI-Tools mit, eine Praxis, die Microsoft BYOAI nennt, und dieser Wert steigt bei kleinen und mittleren Unternehmen, in denen formelle KI-Programme seltener sind, auf 80 %. Mit anderen Worten: Der Großteil der KI-Nutzung im durchschnittlichen Unternehmen stammt nicht aus einer genehmigten Einführung. Sie kommt von einzelnen Mitarbeitern, die selbst entscheiden.
Genau in dieser Lücke zwischen dem, was die Führungsebene genehmigt hat, und dem, was Mitarbeiter tatsächlich tun, lebt Shadow AI. Deloittes State of AI in the Enterprise-Umfrage 2026 ergab, dass der genehmigte Zugang zu KI-Tools innerhalb eines Jahres von unter 40 % auf etwa 60 % der Belegschaft gewachsen ist, eine echte Verbesserung, die aber immer noch rund 4 von 10 Mitarbeitern ohne ein eigenes genehmigtes Tool zurücklässt, und einen Grund, weiterhin zu dem zu greifen, was gerade kostenlos verfügbar ist.
Wichtige Fakten: Shadow AI in Zahlen
- 78 % der Mitarbeiter, die KI bei der Arbeit nutzen, bringen ihre eigenen KI-Tools mit, nicht von ihrem Arbeitgeber genehmigt, laut dem Work Trend Index 2024 von Microsoft. Quelle
- Jede fünfte Organisation (20 %) meldete eine Datenschutzverletzung im Zusammenhang mit Shadow AI, was durchschnittlich 670.000 US-Dollar an zusätzlichen Kosten für die Verletzung verursachte, laut IBMs Cost of a Data Breach Report 2025. Quelle
- Mehr als 40 % der Unternehmen werden bis 2030 einen Sicherheits- oder Compliance-Vorfall im Zusammenhang mit nicht autorisierter Shadow AI erleiden, prognostiziert Gartner. Quelle
Die tatsächlichen Risiken von Shadow AI
Shadow AI ist keine reine Compliance-Formalität. Es ist eine aktive Quelle für Datenverlust, regulatorische Risiken und Sicherheitsvorfälle, und das Risiko zeigt sich auf mehrere unterschiedliche Arten.
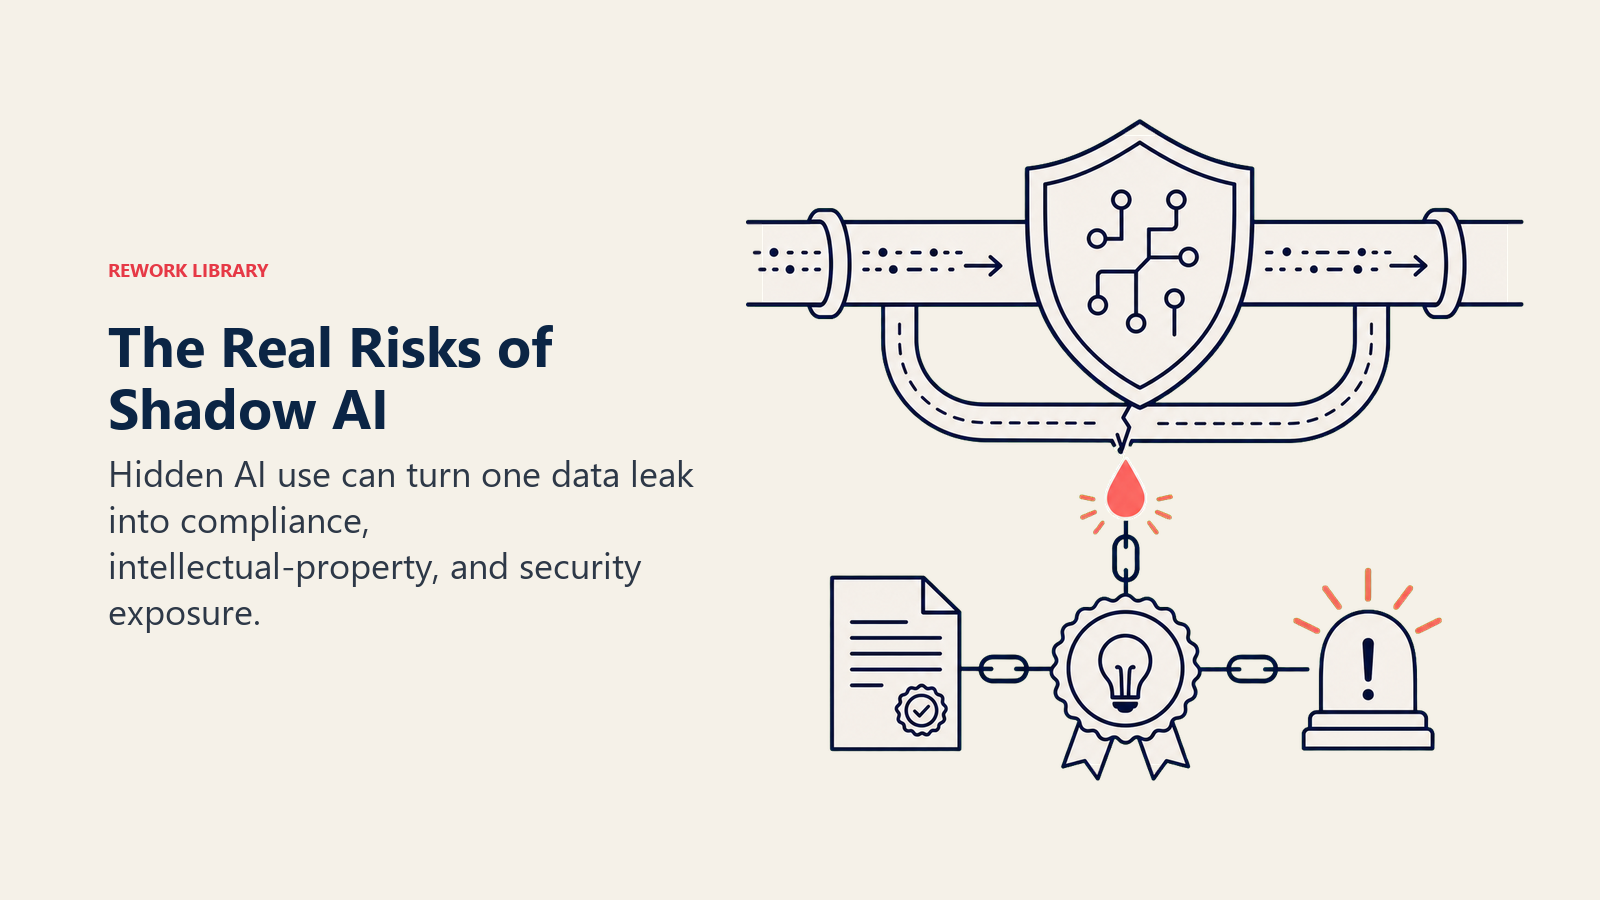
Datenlecks. Sobald Unternehmensdaten in ein öffentliches KI-Tool gelangen, verliert die Organisation die Kontrolle darüber, wohin sie gehen. Die Forschung von Cyberhaven zur realen KI-Nutzung ergab, dass die Menge an Unternehmensdaten, die Mitarbeiter in KI-Tools einfügten, zwischen März 2023 und März 2024 um 485 % anstieg, und dass 27,4 % dieser Daten als sensibel eingestuft wurden, gegenüber 10,7 % ein Jahr zuvor. Der Großteil davon floss über private Konten, ohne jegliche der Datenschutzbedingungen, die eine Unternehmenslizenz enthalten würde.
Compliance-Verstöße. Vorschriften wie die DSGVO und der EU AI Act stellen spezifische Anforderungen an die Verarbeitung personenbezogener und regulierter Daten. Ein Mitarbeiter, der Kundendaten in ein ungeprüftes KI-Tool einfügt, kann einen Verstoß auslösen, von dem das Unternehmen nicht einmal weiß, bis ein Audit oder eine Meldepflicht bei einem Datenschutzvorfall die Sache ans Licht bringt. Deshalb behandeln KI-Governance-Programme Shadow AI zunehmend als eigene benannte Risikokategorie, nicht als Randfall.
Gefährdung geistigen Eigentums. Quellcode, unveröffentlichte Produktpläne, Preismodelle und Vertragsentwürfe sind genau die Art von Inhalten, die Mitarbeiter in KI-Tools einfügen, um Zeit zu sparen. Sobald dieser Inhalt die kontrollierte Umgebung des Unternehmens verlässt, gibt es keine Garantie mehr, dass er vertraulich bleibt, und die Nutzungsbedingungen mancher KI-Tools erlauben ausdrücklich, eingereichte Inhalte zur Verbesserung ihrer Modelle zu verwenden.
Sicherheitslücken. Shadow-AI-Tools befinden sich außerhalb der Zugriffskontrollen, Protokollierung und Überwachung, die genehmigte Systeme schützen. IBMs Cost of a Data Breach Report 2025 stellte fest, dass Datenschutzverletzungen im Zusammenhang mit Shadow AI mit höherer Wahrscheinlichkeit sensible Informationen offenlegten: 65 % der mit Shadow AI verbundenen Datenschutzverletzungen betrafen personenbezogene Kundendaten, gegenüber 53 % bei Datenschutzverletzungen insgesamt. Derselbe Bericht ergab, dass nur 37 % der Organisationen überhaupt eine Richtlinie hatten, um die KI-Nutzung zu steuern oder Shadow AI zu erkennen.
Jedes dieser Risiken verstärkt die anderen. Ein Datenleck wird zu einem Compliance-Verstoß. Ein Compliance-Verstoß wird zu einem Sicherheitsvorfall mit einer Meldepflicht gegenüber der Öffentlichkeit. Nichts davon erscheint auf einem Dashboard, bevor es bereits passiert ist, denn per Definition ist Shadow AI für die Systeme unsichtbar, die gebaut wurden, um Probleme frühzeitig zu erkennen.
Wie Organisationen Shadow AI erkennen
Man kann nicht steuern, was man nicht sieht, daher steht die Erkennung an erster Stelle. Einige Methoden funktionieren gut zusammen.
Netzwerk- und Browser-Überwachung. Sicherheitsteams können verfolgen, welche KI-Domains Mitarbeiter besuchen und wie viele Daten dorthin fließen, mithilfe derselben Art von Tools, die bereits für Data Loss Prevention (DLP) eingesetzt werden. Das zeigt Nutzungsmuster auf, ohne dass Mitarbeiter irgendetwas selbst melden müssen.
Prüfung von Spesen und SaaS-Ausgaben. Bezahlte KI-Abonnements tauchen oft in Spesenabrechnungen oder auf Unternehmenskarten auf, bevor jemand in der IT vom Tool überhaupt weiß. Eine regelmäßige Prüfung der SaaS-Ausgaben erfasst diese Abonnements frühzeitig.
Mitarbeiterbefragungen und Amnestie-Programme. Mitarbeiter direkt zu fragen, ohne dass eine Strafe damit verbunden ist, welche KI-Tools sie tatsächlich nutzen, liefert tendenziell ein weitaus genaueres Bild als jeder technische Scan allein. Menschen sind offener, wenn sie sich keine Sorgen machen müssen, für das Zugeben abgemahnt zu werden.
Protokollanalyse auf genehmigten KI-Plattformen. Der Vergleich der Nutzung genehmigter Tools mit der erwarteten Nutzung auf Abteilungsebene zeigt die Lücke auf. Wenn eine Abteilung eine minimale Nutzung des genehmigten Tools zeigt, die Produktivitätskennzahlen aber auf eine starke KI-Abhängigkeit hindeuten, lohnt es sich, dieser Lücke nachzugehen.
Erkennung zeigt Ihnen den Umfang des Problems. Sie löst es nicht. Dafür braucht es Governance.
Wie Organisationen Shadow AI steuern
Der Instinkt, KI-Tools einfach zu verbieten, funktioniert selten. Mitarbeiter, denen die Nutzung von KI für legitime Produktivitätsgewinne verwehrt wird, neigen dazu, Umgehungslösungen zu finden, was Shadow AI weiter in den Untergrund drängt, statt es zu beseitigen. Wirksame Governance ersetzt Verbote durch einen klaren, schnellen Weg zur genehmigten Nutzung.
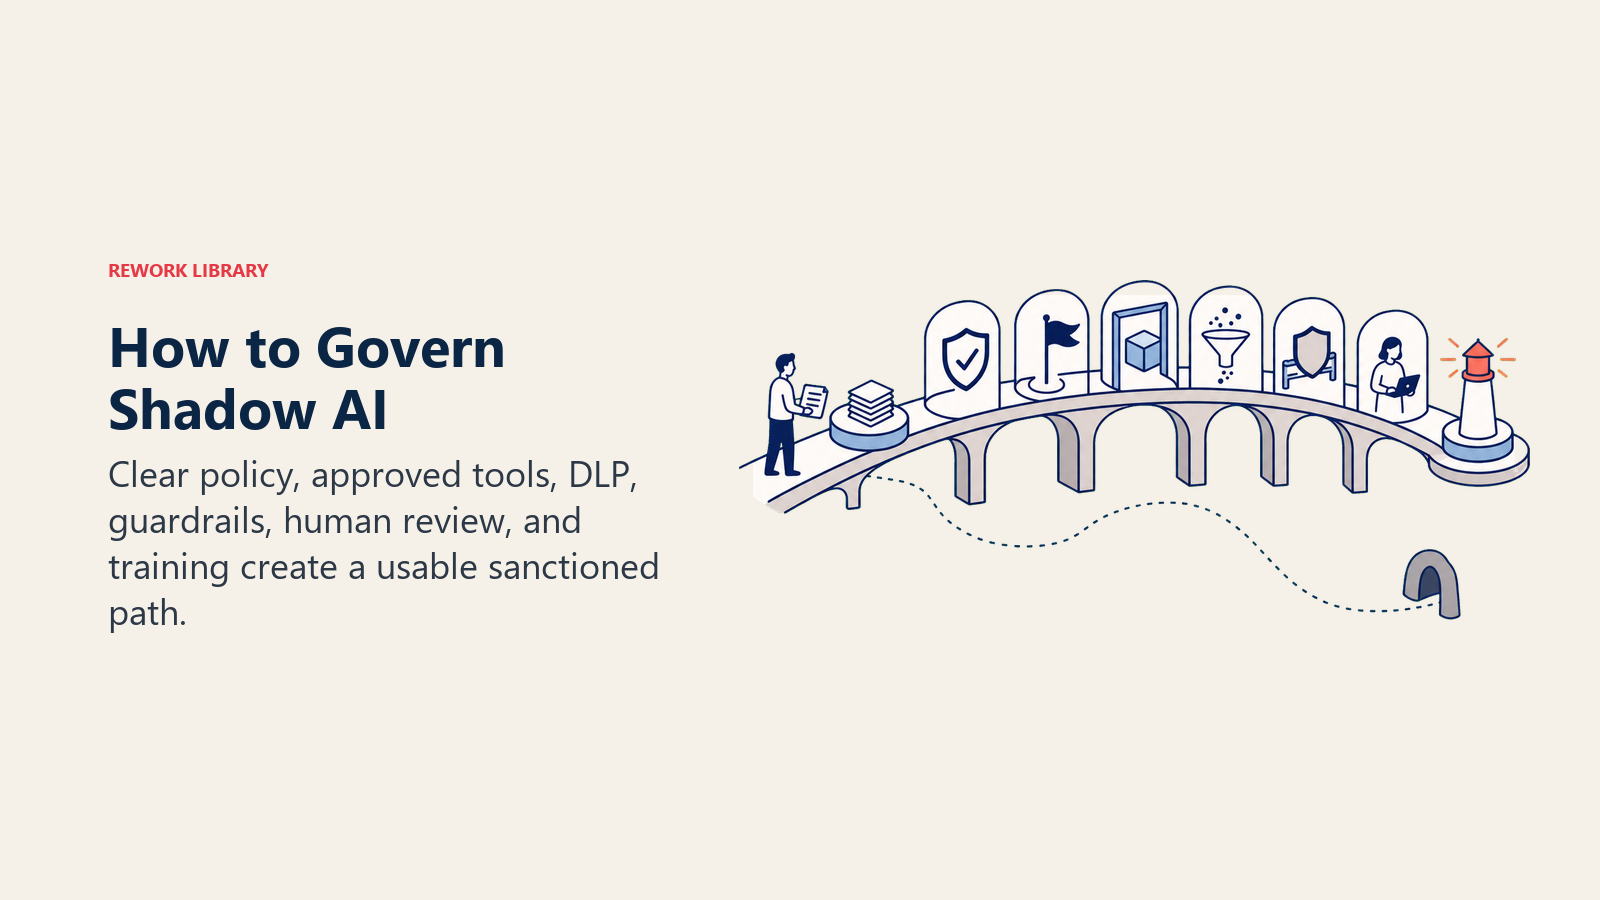
Eine ausdrückliche KI-Nutzungsrichtlinie verfassen. Mitarbeiter brauchen eine schriftliche Antwort auf die Frage „Was darf ich nutzen, und wofür". Vage Vorgaben werden ignoriert. Eine konkrete Richtlinie, die genehmigte Tools, verbotene Datentypen und Eskalationswege abdeckt, gibt Menschen eine echte Antwort statt einer Vermutung.
Eine echte genehmigte Alternative anbieten. Eine Richtlinie, die „keine KI nutzen" sagt, ohne ein genehmigtes Tool bereitzustellen, garantiert nur, dass Shadow AI weiter wächst. Geben Sie Mitarbeitern eine KI-Option auf Unternehmensniveau mit den Datenschutzmaßnahmen, die ein kostenloses Verbraucherkonto nicht hat, und die Nutzung des genehmigten Wegs steigt deutlich.
DLP-Kontrollen für den KI-Datenverkehr einsetzen. Tools zur Verhinderung von Datenverlust, die so konfiguriert sind, dass sie sensible Daten (Kundendaten, Quellcode, Finanzzahlen) auf dem Weg zu nicht autorisierten KI-Domains erkennen, fangen Lecks ab, bevor sie passieren, nicht danach.
Guardrails in genehmigte KI-Systeme einbauen. Genehmigte KI-Tools sollten über technische Kontrollen verfügen, die begrenzen, auf welche Daten sie zugreifen und was sie damit tun können, wodurch der Schaden selbst bei einem Fehler reduziert wird.
Bei sensiblen Entscheidungen einen Menschen in der Schleife behalten. Genehmigte KI-Workflows, die Kundendaten, Rechtsdokumente oder finanzielle Entscheidungen betreffen, sollten vor jeder Freigabe eine menschliche Prüfung durchlaufen, was auch die Versuchung verringert, diese Workflows um ein genehmigtes System herumzuleiten, das sich zu langsam anfühlt.
Schulen, nicht nur kontrollieren. Der Großteil der Shadow-AI-Nutzung stammt von Menschen, die versuchen, gute Arbeit schneller zu erledigen, nicht von böswilligen Akteuren. Schulungen, die das tatsächliche Risiko erklären (nicht nur die Regel), verändern das Verhalten tendenziell wirksamer als reine Durchsetzung.
Nichts davon beseitigt Shadow AI über Nacht. Aber es schließt die Lücke zwischen dem, was Mitarbeiter brauchen, und dem, was das Unternehmen tatsächlich bereitgestellt hat, und genau dort entsteht Shadow AI überhaupt erst.
Shadow AI vs Genehmigte KI
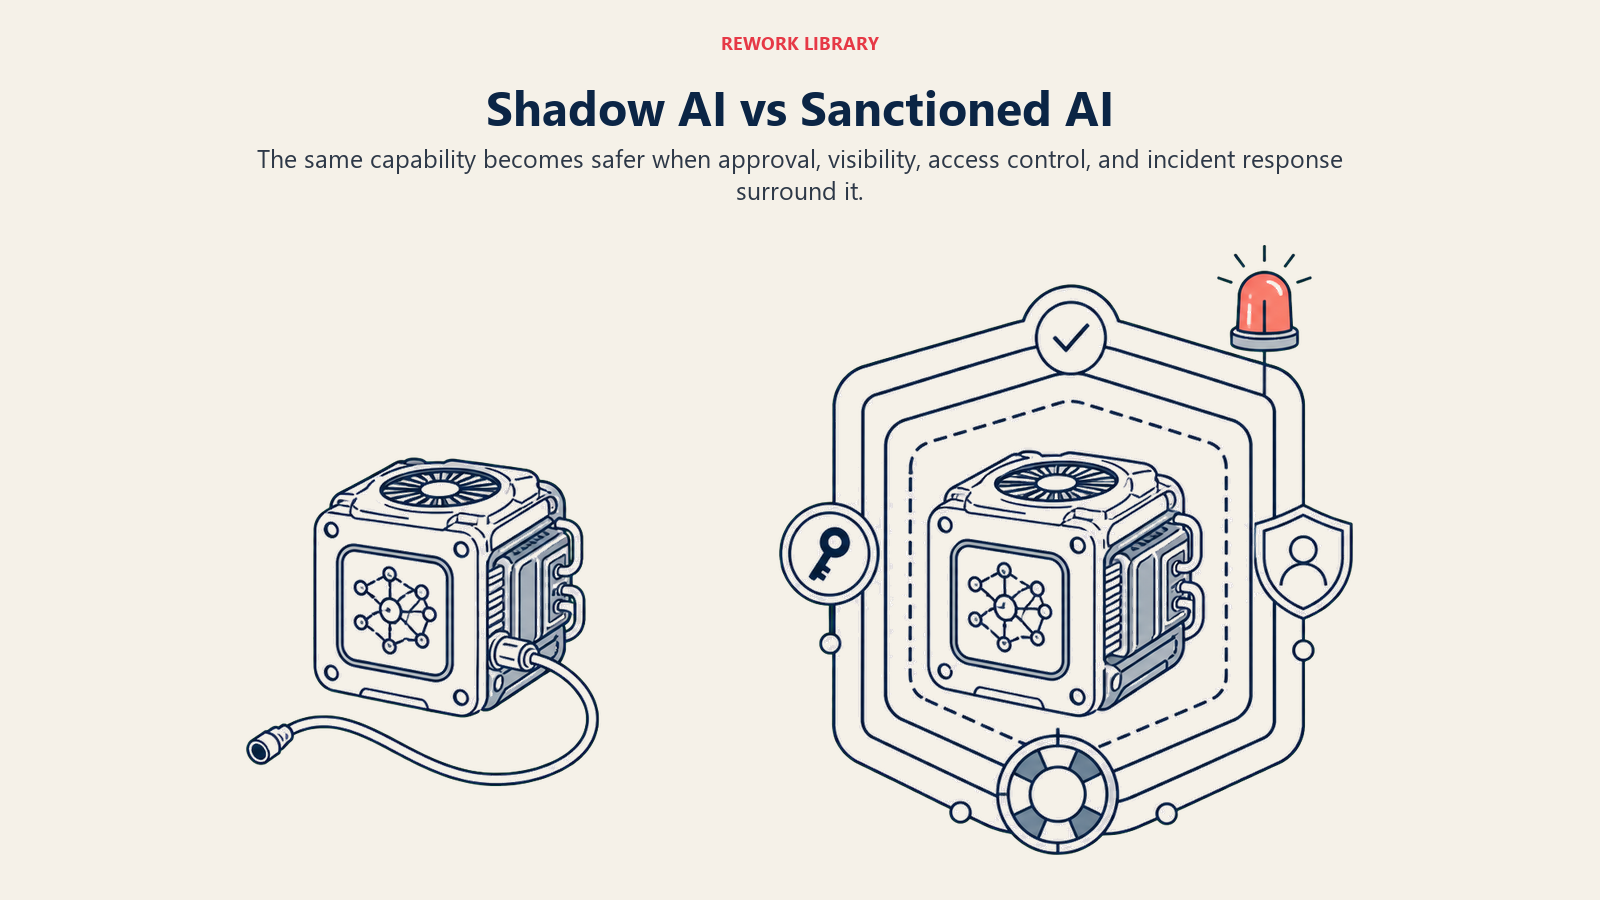
Der praktische Unterschied liegt in der Aufsicht: Genehmigte KI umgibt dieselbe Art von Tools, die Mitarbeiter andernfalls im Verborgenen nutzen würden, mit Genehmigung, Sichtbarkeit, Zugriffskontrolle und Vorfallreaktion.
| Shadow AI | Genehmigte KI | |
|---|---|---|
| Genehmigung | Keine. Mitarbeiter entscheidet sich eigenständig | Von IT/Sicherheit geprüft und genehmigt |
| Datenverarbeitung | Oft ein kostenloses Verbraucherkonto mit vagen Aufbewahrungsbedingungen | Unternehmensvereinbarung mit festgelegten Datenschutzbedingungen |
| Sichtbarkeit | Für die IT unsichtbar, bis es entdeckt wird | Protokolliert, überwacht und auditierbar |
| Zugriffskontrollen | Keine, außer dem eigenen Konto des Mitarbeiters | Rollenbasierter Zugriff, gekoppelt an die Identitätssysteme des Unternehmens |
| Compliance-Status | Unbekannt und standardmäßig oft nicht konform mit DSGVO/EU AI Act | Vor der Einführung gegen regulatorische Anforderungen geprüft |
| Reaktion auf Vorfälle | Kein Plan, da die IT nichts von der Nutzung weiß | Abgedeckt durch bestehende Sicherheits- und Vorfallreaktionsprozesse |
| Kostenverantwortung | Versteckt in Spesenabrechnungen oder unbezahlten kostenlosen Stufen | Als budgetierter Posten erfasst |
Die Tools auf beiden Seiten dieser Tabelle können funktional identisch sein. Der Unterschied dreht sich vollständig um die Aufsicht, nicht um die Fähigkeiten, weshalb das Verbieten bestimmter KI-Produkte das zugrunde liegende Problem selten löst.
Fragen zu Shadow AI drehen sich in der Regel um drei Themen: was als Shadow AI gilt, wie riskant es tatsächlich ist, und was dagegen zu tun ist. Hier sind direkte Antworten auf die am häufigsten gestellten Fragen.
Häufig gestellte Fragen zu Shadow AI
Was ist Shadow AI in einfachen Worten?
Shadow AI ist jedes KI-Tool, das Mitarbeiter für die Arbeit nutzen, ohne Genehmigung, Verfolgung oder Aufsicht durch IT oder Sicherheit. Dazu gehören kostenlose Chatbots, private KI-Abonnements, nicht autorisierte Browser-Erweiterungen und KI-Funktionen, die in andere nicht genehmigte Software eingebettet sind.
Ist Shadow AI dasselbe wie Schatten-IT?
Sie sind verwandt, aber nicht identisch. Schatten-IT umfasst jede nicht autorisierte Software oder jeden Dienst, von Dateispeicherung bis zu Chat-Apps. Shadow AI ist eine Teilmenge, die sich speziell auf KI-Tools konzentriert, und birgt ein höheres Risiko, weil KI-Tools die übermittelten Daten aktiv verarbeiten und mitunter behalten, nicht nur speichern.
Warum nutzen Mitarbeiter Shadow AI, obwohl es gegen die Richtlinie verstößt?
Die meisten Mitarbeiter versuchen nicht, Regeln zu brechen. Sie versuchen, schneller zu arbeiten, und genehmigte KI-Tools werden oft langsamer eingeführt, sind schwerer zugänglich oder existieren in ihrem Unternehmen schlicht noch nicht. Wenn es keine schnelle, genehmigte Option gibt, greifen Menschen standardmäßig auf das nächstbeste kostenlose Tool zurück.
Welche Daten sind durch Shadow AI am stärksten gefährdet?
Persönliche Kundendaten, Finanzzahlen, unveröffentlichte Produktdetails, Quellcode und Vertragsbedingungen sind die häufigsten Kategorien, die Mitarbeiter in KI-Tools einfügen, ohne sich der Gefährdung bewusst zu sein. Die Forschung von Cyberhaven ergab, dass mehr als ein Viertel der an KI-Tools übermittelten Unternehmensdaten als sensibel eingestuft wurde.
Kann Shadow AI dazu führen, dass ein Unternehmen gegen die DSGVO oder den EU AI Act verstößt?
Ja. Beide Vorschriften stellen spezifische Anforderungen an die Verarbeitung personenbezogener und regulierter Daten, und ein Mitarbeiter, der diese Daten in ein ungeprüftes KI-Tool einreicht, kann einen Verstoß auslösen, von dem das Unternehmen nicht einmal weiß, bis ein Audit, eine Beschwerde oder eine Datenschutzverletzung ihn ans Licht bringt.
Wie verbreitet ist Shadow AI im durchschnittlichen Unternehmen?
Sehr verbreitet. Mehrere Branchenumfragen beziffern die nicht genehmigte KI-Nutzung auf weit über die Hälfte der Belegschaft, und Gartners Umfrage 2025 unter Cybersicherheitsverantwortlichen ergab, dass 69 % vermuteten oder direkte Beweise dafür hatten, dass Mitarbeiter verbotene öffentliche generative KI-Tools nutzten.
Was ist der schnellste Weg, das Shadow-AI-Risiko zu senken?
Geben Sie Mitarbeitern ein genehmigtes KI-Tool, das tatsächlich einfach zugänglich ist, kombiniert mit einer klaren schriftlichen Richtlinie darüber, was erlaubt ist. Ein pauschales Verbot von KI ohne genehmigte Alternative drängt die Nutzung tendenziell weiter in den Untergrund, statt sie zu verringern.
Löst ein pauschales Verbot von KI-Tools das Problem?
Selten. Mitarbeiter, die KI benötigen, um mit ihrem Arbeitspensum Schritt zu halten, finden in der Regel einen Weg um ein Verbot herum, was dem Unternehmen nur die Sichtbarkeit darüber nimmt, was tatsächlich geschieht. Eine schnelle, genehmigte Alternative in Kombination mit Überwachung funktioniert besser als reines Verbieten.
Wer ist im Unternehmen für die Steuerung des Shadow-AI-Risikos verantwortlich?
Es ist in der Regel eine gemeinsame Verantwortung von IT, Sicherheit, Recht und Abteilungsleitern, koordiniert über das breitere KI-Governance-Programm des Unternehmens. Kein einzelnes Team kann Shadow AI allein erfassen, da es in jeder Abteilung mit Zugang zu einem Browser entstehen kann.
Mehr erfahren
- KI-Governance - Der organisatorische Rahmen, der Shadow AI formal als benannte Risikokategorie behandelt
- KI-Sicherheit - Wie nicht genehmigte KI-Tools die Angriffsfläche einer Organisation vergrößern
- KI-Ethik - Die Prinzipien, die bestimmen, wie verantwortungsvolle KI-Nutzung im Unternehmen aussieht
- KI-Audit-Trail - Warum Protokollierung und Überwachung ohne Sichtbarkeit darüber, welche Tools genutzt werden, unmöglich sind
- API-Sicherheit - Absicherung der Integrationen, die oft KI-Funktionen ohne formale Prüfung einführen
- KI-Change-Management - Die Einführung genehmigter KI-Tools auf eine Weise, die Mitarbeiter tatsächlich annehmen
- Large Language Models - Die Technologie hinter den meisten Consumer-KI-Tools, die die Verbreitung von Shadow AI antreiben
Externe Ressourcen
- Microsoft 2024 Work Trend Index: AI at Work Is Here - Quelle des Befunds zu 78 % BYOAI (bring your own AI)
- IBM Cost of a Data Breach Report 2025 - Daten zur Häufigkeit und den Kosten von Shadow-AI-bezogenen Datenschutzverletzungen
- Gartner: Critical GenAI Blind Spots CIOs Must Address - Prognose zu Unternehmen, die bis 2030 mit Shadow-AI-Sicherheitsvorfällen konfrontiert sind
- Cyberhaven: Shadow AI and Employee AI Adoption Risk - Forschung zum Volumen der Unternehmensdaten, die in KI-Tools fließen

Co-Founder, Rework.com
On this page
- Shadow AI ist die Fortsetzung von Schatten-IT, und sie ist schlimmer
- Warum Shadow AI gerade jetzt explodiert
- Wichtige Fakten: Shadow AI in Zahlen
- Die tatsächlichen Risiken von Shadow AI
- Wie Organisationen Shadow AI erkennen
- Wie Organisationen Shadow AI steuern
- Shadow AI vs Genehmigte KI
- Mehr erfahren
- Externe Ressourcen