¿Qué es Shadow AI?
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
Actualizado en julio de 2026
Shadow AI es el uso por parte de los empleados de herramientas de IA, como ChatGPT, Gemini o Copilot, que los equipos de TI y seguridad no han aprobado, rastreado ni asegurado. Ocurre en cuentas personales, extensiones de navegador e integraciones no autorizadas, muchas veces solo para terminar el trabajo más rápido. Las herramientas funcionan bien. El riesgo es que nadie en la empresa puede ver que está sucediendo.
Un representante de ventas pega un contrato en un chatbot gratuito para resumirlo. Un analista financiero sube una hoja de cálculo con datos de clientes para que le escriban fórmulas más rápido. Un especialista en marketing redacta el brief de una campaña usando una cuenta de IA personal porque la empresa todavía no le asignó una. Ninguna de estas personas cree estar haciendo algo indebido. La mayoría solo intenta cumplir con una fecha límite.
Eso es shadow AI en una frase: empleados bien intencionados que hacen pasar datos de la empresa por herramientas que nadie en seguridad o TI aprobó.
Shadow AI Es la Secuela de Shadow IT, y Es Peor
Shadow IT es un problema conocido. Los empleados se registran en una aplicación de gestión de proyectos, una herramienta para compartir archivos o una plataforma de chat sin pasar por el área de compras, porque la opción aprobada es lenta o poco práctica. TI se entera eventualmente, por lo general después de que una exportación de datos aparece en algún lugar donde no debería.
Shadow AI sigue el mismo patrón, pero se mueve más rápido y cala más hondo. Las herramientas de shadow IT mayormente almacenan datos. Las herramientas de shadow AI los leen, los procesan y, en ocasiones, los retienen para mejorar sus propios modelos. Un archivo alojado en una carpeta de nube no autorizada es una brecha de visibilidad. Ese mismo archivo pegado en un chatbot de IA público puede haber salido de la empresa para siempre, dependiendo de los términos de retención de datos de esa herramienta.
La barrera de entrada también es más baja. Registrarse en un software SaaS no autorizado solía requerir una tarjeta de crédito y un inicio de sesión. Registrarse en IA generativa requiere una dirección de correo electrónico y treinta segundos, y la mayoría de las herramientas populares son gratuitas. No hay ningún paso de compras que lo detecte.
Por Qué Shadow AI Está Explotando Ahora Mismo
Tres fuerzas están impulsando la adopción de shadow AI más rápido de lo que la mayoría de los equipos de seguridad pueden rastrear.
Primero, las herramientas de IA para consumidores son genuinamente útiles y genuinamente gratuitas. Un empleado no necesita aprobación de presupuesto para abrir una pestaña del navegador. Segundo, los despliegues oficiales de IA de la empresa son lentos. La revisión legal, las evaluaciones de seguridad de proveedores y los ciclos de compras pueden tardar meses, mientras el chatbot de un competidor está a un clic de distancia. Tercero, los empleados están bajo presión real para avanzar más rápido, y la IA es la palanca más rápida disponible.
El Work Trend Index 2024 de Microsoft le puso un número a lo extendido que ya está esto: el 78% de los empleados que usan IA en el trabajo están llevando sus propias herramientas de IA, una práctica que Microsoft llama BYOAI, y esa cifra sube al 80% en empresas pequeñas y medianas, donde los programas formales de IA son menos comunes. En otras palabras, la mayor parte del uso de IA dentro de la empresa promedio no proviene de un despliegue aprobado. Proviene de empleados individuales que toman su propia decisión.
Esa brecha entre lo que la dirección ha autorizado y lo que los empleados realmente hacen es exactamente donde vive shadow AI. La encuesta State of AI in the Enterprise 2026 de Deloitte encontró que el acceso a herramientas de IA autorizadas creció de menos del 40% a cerca del 60% de la fuerza laboral en un solo año, una mejora real, pero que todavía deja a aproximadamente 4 de cada 10 empleados sin una herramienta propia aprobada, y una razón para seguir recurriendo a lo que sea gratuito.
Datos Clave: Shadow AI en Cifras
- El 78% de los empleados que usan IA en el trabajo llevan sus propias herramientas de IA, sin autorización de su empleador, según el Work Trend Index 2024 de Microsoft. Fuente
- Una de cada cinco organizaciones (20%) reportó una filtración de datos vinculada a shadow AI, sumando un promedio de $670,000 dólares en costos adicionales por la filtración, según el Cost of a Data Breach Report 2025 de IBM. Fuente
- Más del 40% de las empresas sufrirán un incidente de seguridad o cumplimiento vinculado a shadow AI no autorizada para 2030, según predice Gartner. Fuente
Los Riesgos Reales de Shadow AI
Shadow AI no es un tecnicismo de cumplimiento. Es una fuente activa de pérdida de datos, exposición regulatoria e incidentes de seguridad, y el riesgo se manifiesta de varias formas distintas.
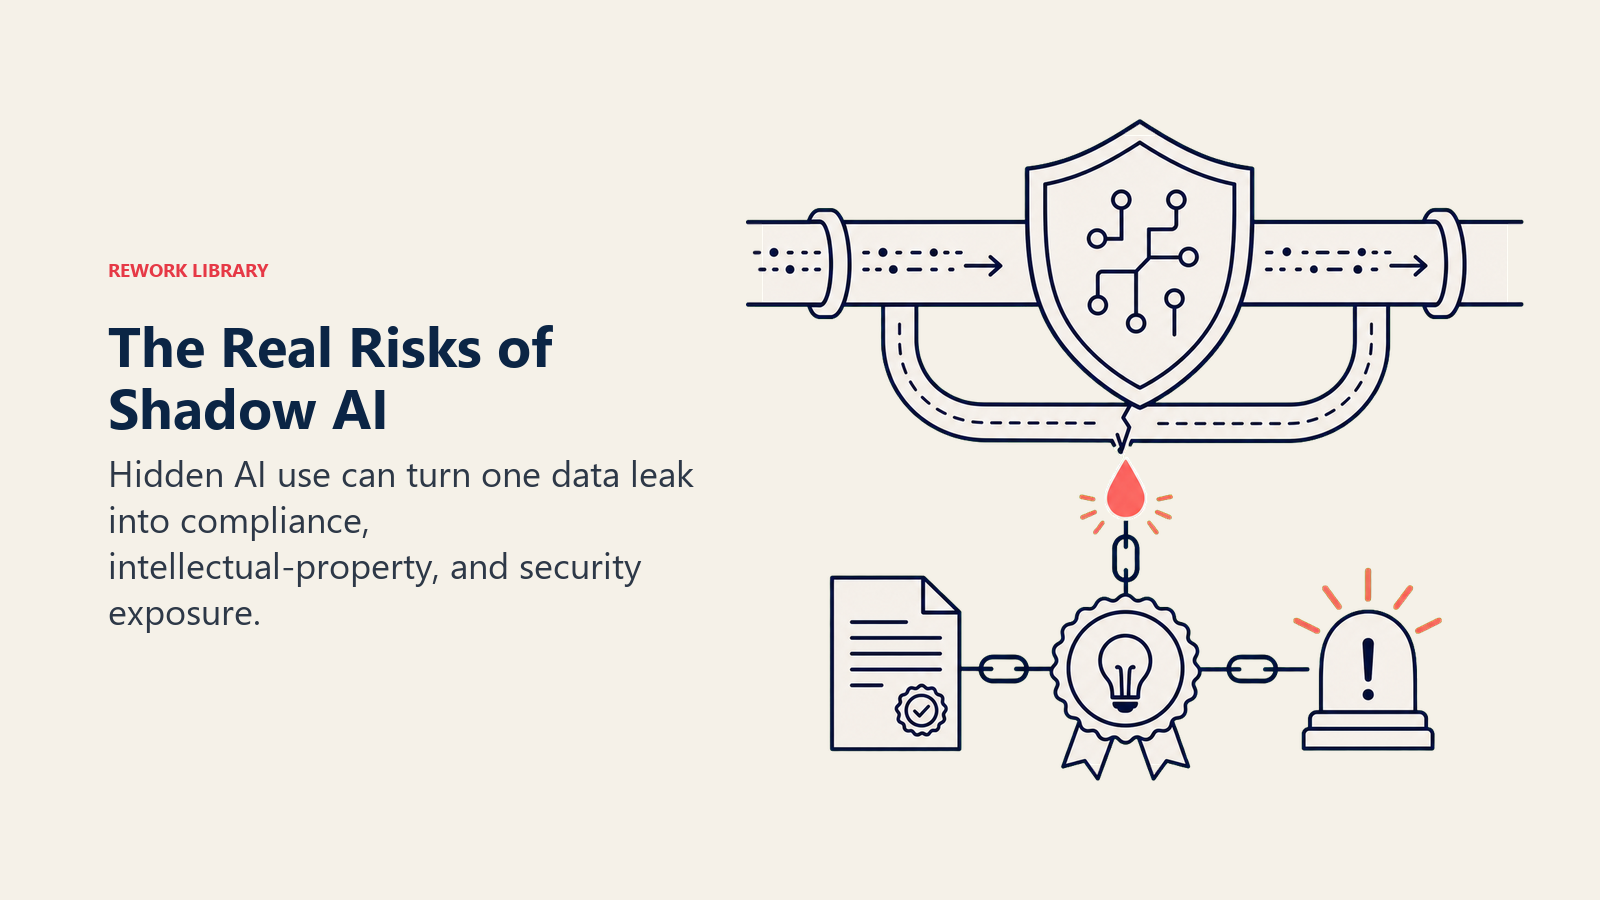
Fuga de datos. Una vez que los datos de la empresa entran a una herramienta de IA pública, la organización pierde el control sobre a dónde van. La investigación de Cyberhaven sobre el uso real de la IA encontró que el volumen de datos corporativos que los trabajadores pegaron en herramientas de IA se disparó un 485% entre marzo de 2023 y marzo de 2024, y que el 27.4% de esos datos se clasificaron como sensibles, frente al 10.7% un año antes. La mayor parte de eso fluyó a través de cuentas personales sin ninguno de los términos de protección de datos que incluiría una licencia empresarial.
Violaciones de cumplimiento. Regulaciones como el GDPR y la EU AI Act imponen requisitos específicos sobre cómo se procesan los datos personales y regulados. Un empleado que pega registros de clientes en una herramienta de IA no evaluada puede desencadenar una infracción que la empresa ni siquiera sabe que ocurrió hasta que una auditoría o una notificación de filtración obliga a enfrentar el problema. Por eso los programas de gobernanza de IA tratan cada vez más a shadow AI como una categoría de riesgo con nombre propio, no como un caso excepcional.
Exposición de propiedad intelectual. El código fuente, los planes de producto aún no publicados, los modelos de precios y los borradores de contratos son exactamente el tipo de contenido que los empleados pegan en herramientas de IA para ahorrar tiempo. Una vez que ese contenido sale del entorno controlado de la empresa, no hay forma de garantizar que siga siendo confidencial, y los términos de servicio de algunas herramientas de IA permiten explícitamente usar el contenido enviado para mejorar sus modelos.
Brechas de seguridad. Las herramientas de shadow AI quedan fuera de los controles de acceso, el registro y el monitoreo que protegen a los sistemas autorizados. El Cost of a Data Breach Report 2025 de IBM encontró que las filtraciones que involucraban shadow AI tenían más probabilidades de exponer información sensible: el 65% de las filtraciones vinculadas a shadow AI comprometieron datos personales de clientes, frente al 53% en las filtraciones en general. El mismo informe encontró que solo el 37% de las organizaciones contaba con una política implementada para gestionar el uso de IA o detectar shadow AI.
Cada uno de estos riesgos amplifica a los demás. Una fuga de datos se convierte en una violación de cumplimiento. Una violación de cumplimiento se convierte en un incidente de seguridad con un requisito de divulgación pública. Nada de esto aparece en un dashboard hasta que ya sucedió, porque, por definición, shadow AI es invisible para los sistemas creados para detectar problemas a tiempo.
Cómo Detectan las Organizaciones el Shadow AI
No se puede gobernar lo que no se puede ver, así que la detección va primero. Algunos métodos funcionan bien en conjunto.
Monitoreo de red y navegador. Los equipos de seguridad pueden rastrear qué dominios de IA visitan los empleados y cuántos datos fluyen hacia ellos, usando la misma categoría de herramientas ya desplegadas para la prevención de pérdida de datos (DLP). Esto revela patrones de uso sin necesidad de que los empleados reporten nada por su cuenta.
Auditorías de gastos y de gasto en SaaS. Las suscripciones de IA pagas suelen aparecer en los reportes de gastos o en las tarjetas corporativas antes de que alguien en TI sepa que la herramienta existe. Una auditoría regular del gasto en SaaS detecta estas suscripciones a tiempo.
Encuestas a empleados y programas de amnistía. Preguntar directamente a los empleados, sin ninguna sanción asociada, qué herramientas de IA usan realmente suele revelar un panorama mucho más preciso que cualquier escaneo técnico por sí solo. Las personas son más sinceras cuando no les preocupa que las sancionen por admitirlo.
Análisis de registros en las plataformas de IA aprobadas. Comparar el uso de la herramienta autorizada con la adopción esperada a nivel de departamento resalta la brecha. Si un departamento muestra un uso mínimo de la herramienta aprobada, pero las métricas de productividad sugieren una fuerte dependencia de la IA, esa brecha vale la pena investigarla.
La detección le dice el alcance del problema. No lo resuelve. Eso requiere gobernanza.
Cómo Gobiernan las Organizaciones el Shadow AI
El instinto de simplemente prohibir las herramientas de IA rara vez funciona. Los empleados a quienes se les bloquea el uso de IA para ganancias de productividad legítimas tienden a encontrar formas de sortear la restricción, lo que empuja a shadow AI aún más hacia la clandestinidad en lugar de eliminarla. La gobernanza efectiva reemplaza la prohibición con un camino claro y rápido hacia el uso autorizado.
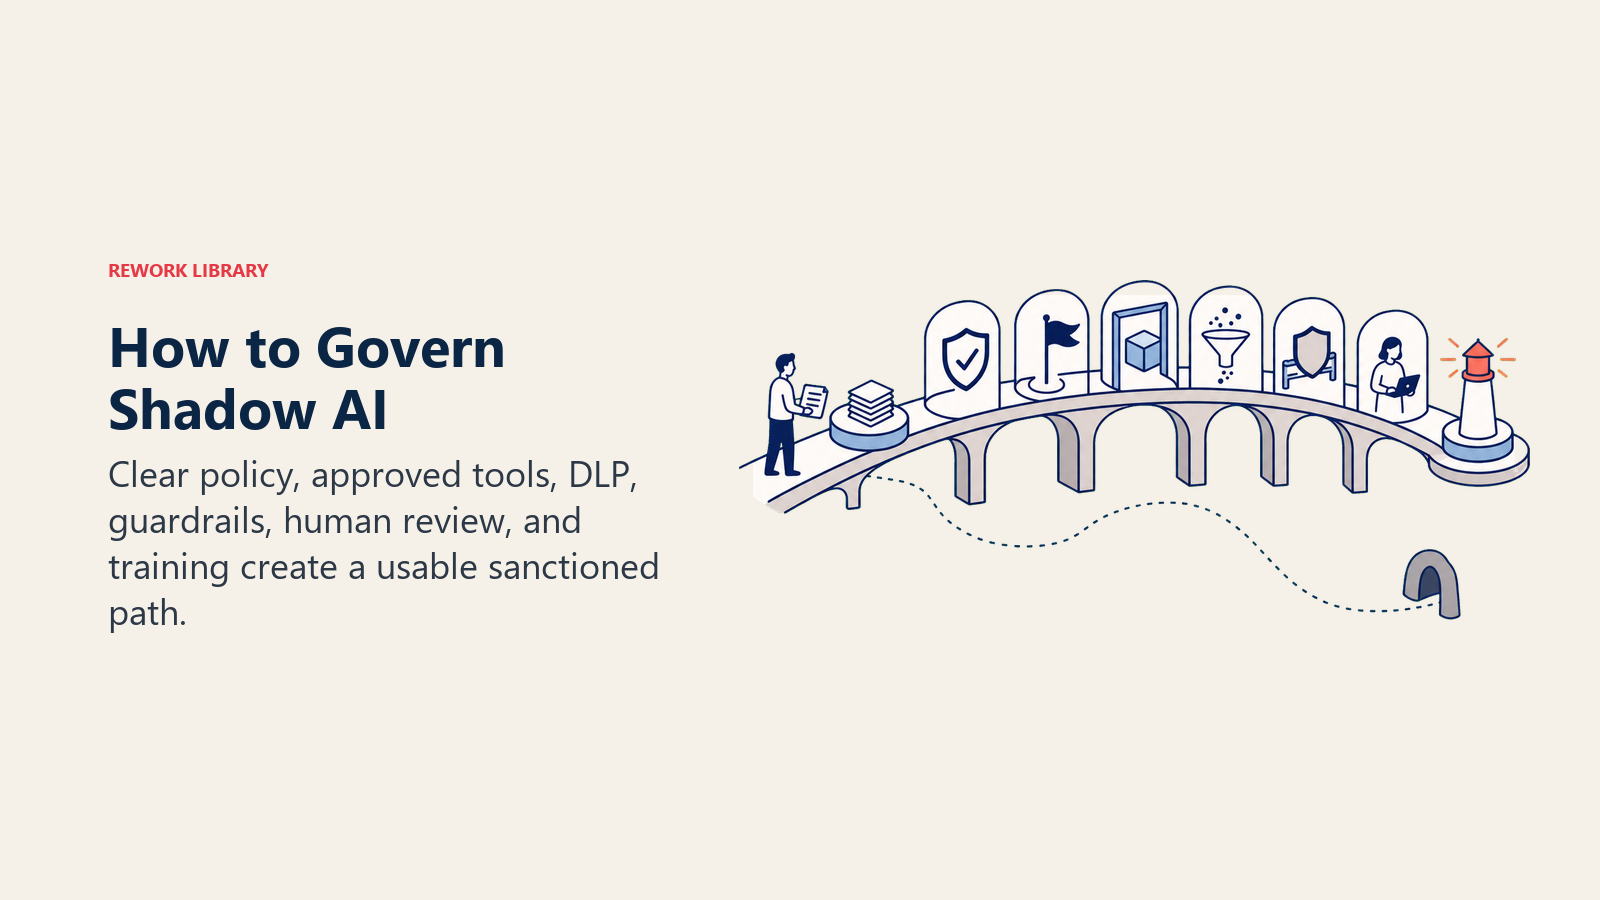
Redacte una política explícita de uso de IA. Los empleados necesitan una respuesta por escrito a "qué se me permite usar, y para qué". Las indicaciones vagas se ignoran. Una política específica que cubra las herramientas aprobadas, los tipos de datos prohibidos y las rutas de escalamiento le da a las personas una respuesta real en lugar de una suposición.
Ofrezca una alternativa aprobada real. Una política que diga "no use IA" sin ofrecer una herramienta autorizada solo garantiza que shadow AI siga creciendo. Ofrezca a los empleados una opción de IA de nivel empresarial con las protecciones de datos que una cuenta gratuita de consumidor no tiene, y la adopción de la vía autorizada aumenta drásticamente.
Despliegue controles de DLP sobre el tráfico de IA. Las herramientas de prevención de pérdida de datos configuradas para señalar datos sensibles (registros de clientes, código fuente, cifras financieras) que se dirigen hacia dominios de IA no autorizados detienen las fugas antes de que ocurran, no después.
Incorpore guardrails en los sistemas de IA aprobados. Las herramientas de IA autorizadas deben tener controles técnicos que limiten qué datos pueden acceder y qué pueden hacer con ellos, reduciendo el daño que incluso un error puede causar.
Mantenga un human in the loop para las decisiones sensibles. Los flujos de trabajo de IA aprobados que tocan datos de clientes, documentos legales o decisiones financieras deben pasar por una revisión humana antes de que algo se publique, lo que también reduce la tentación de rodear esos flujos de trabajo evitando un sistema aprobado que se siente demasiado lento.
Capacite, no solo vigile. La mayor parte del uso de shadow AI proviene de personas que intentan hacer buen trabajo más rápido, no de actores malintencionados. La capacitación que explica el riesgo real (no solo la regla) tiende a cambiar el comportamiento de forma más efectiva que la aplicación de sanciones por sí sola.
Nada de esto elimina shadow AI de la noche a la mañana. Pero sí cierra la brecha entre lo que los empleados necesitan y lo que la empresa realmente ha ofrecido, que es precisamente donde crece shadow AI en primer lugar.
Shadow AI vs IA Autorizada
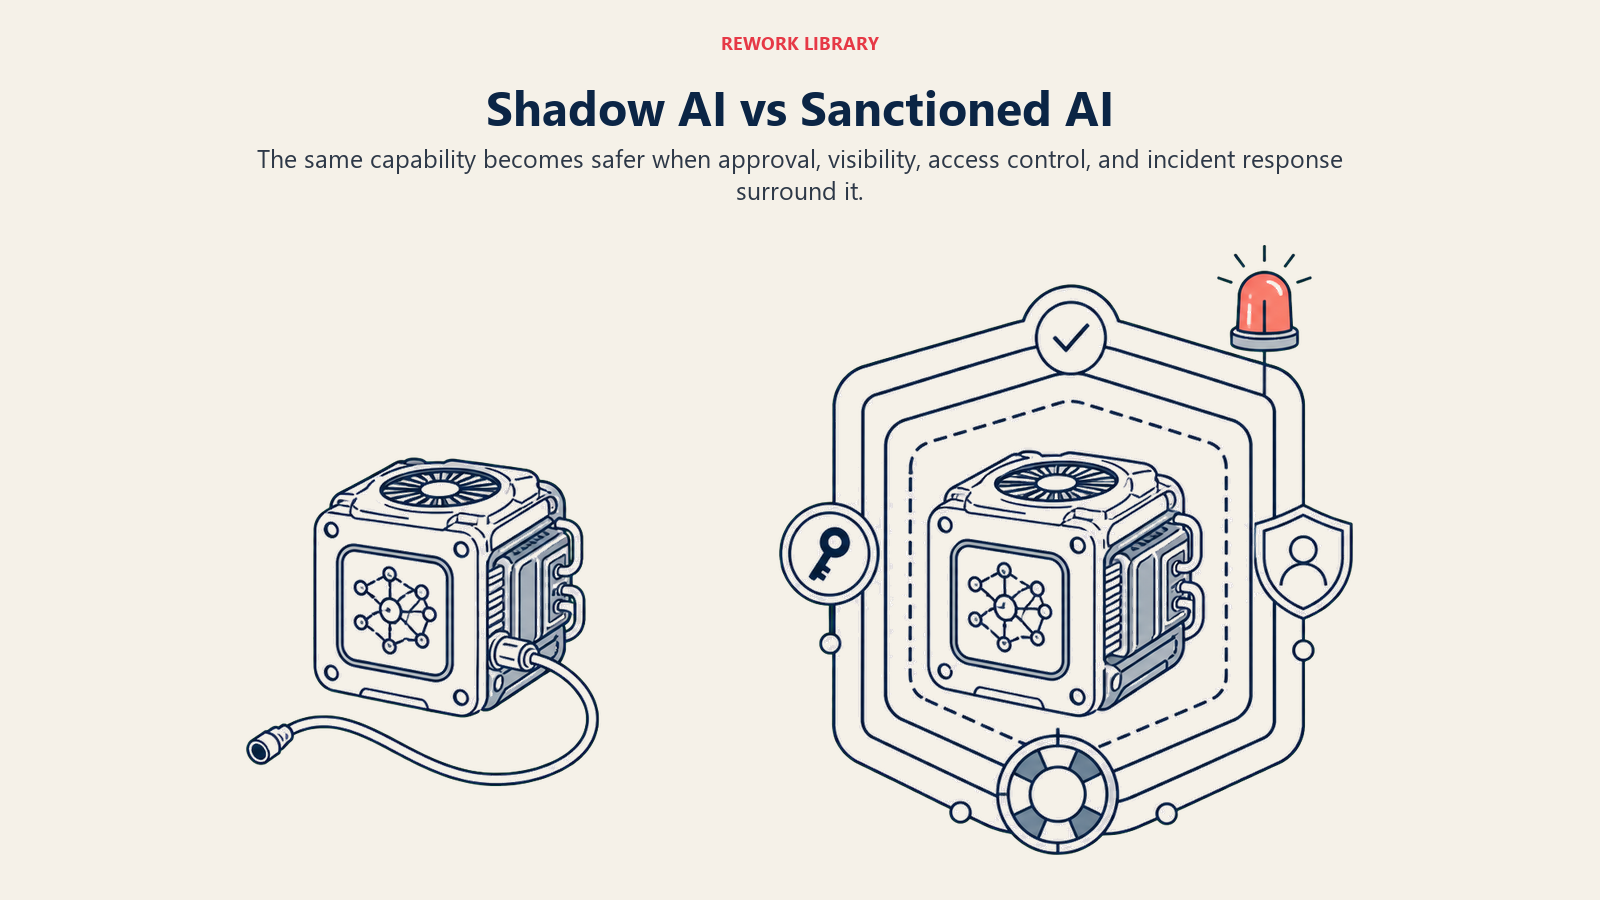
La diferencia práctica es la supervisión: la IA autorizada coloca aprobación, visibilidad, control de acceso y respuesta ante incidentes alrededor del mismo tipo de herramientas que los empleados de otro modo usarían en la sombra.
| Shadow AI | IA Autorizada | |
|---|---|---|
| Aprobación | Ninguna. El empleado se suma por su cuenta | Revisada y aprobada por TI/seguridad |
| Manejo de datos | A menudo una cuenta de consumidor gratuita con términos de retención vagos | Acuerdo empresarial con términos de protección de datos definidos |
| Visibilidad | Invisible para TI hasta que se descubre | Registrada, monitoreada y auditable |
| Controles de acceso | Ninguno más allá de la propia cuenta del empleado | Acceso basado en roles vinculado a los sistemas de identidad de la empresa |
| Postura de cumplimiento | Desconocida, y a menudo incumple el GDPR/EU AI Act por defecto | Revisada frente a los requisitos regulatorios antes del despliegue |
| Respuesta a incidentes | Sin plan, porque TI no sabe que está en uso | Cubierta bajo los procesos existentes de seguridad y respuesta a incidentes |
| Responsabilidad de costos | Oculta en reportes de gastos o niveles gratuitos no pagados | Rastreada como una partida presupuestada |
Las herramientas de ambos lados de esta tabla pueden ser funcionalmente idénticas. La diferencia tiene que ver enteramente con la supervisión, no con la capacidad, por lo que prohibir productos de IA específicos rara vez resuelve el problema de fondo.
Las preguntas sobre shadow AI tienden a agruparse en torno a tres temas: qué cuenta como shadow AI, qué tan riesgosa es en realidad y qué hacer al respecto. A continuación, respuestas directas a las que surgen con más frecuencia.
Preguntas Frecuentes sobre Shadow AI
¿Qué es shadow AI en términos simples?
Shadow AI es cualquier herramienta de IA que los empleados usan para el trabajo sin aprobación, rastreo o supervisión de TI o seguridad. Incluye chatbots gratuitos, suscripciones personales de IA, extensiones de navegador no autorizadas y funciones de IA integradas en otro software no aprobado.
¿Es shadow AI lo mismo que shadow IT?
Están relacionados, pero no son idénticos. Shadow IT abarca cualquier software o servicio no autorizado, desde almacenamiento de archivos hasta aplicaciones de chat. Shadow AI es un subconjunto enfocado específicamente en herramientas de IA, y conlleva un riesgo mayor porque las herramientas de IA procesan activamente los datos que se les envían, y pueden retenerlos, no solo almacenarlos.
¿Por qué los empleados usan shadow AI si va en contra de la política?
La mayoría de los empleados no intenta romper reglas. Están tratando de trabajar más rápido, y las herramientas de IA autorizadas suelen tardar más en desplegarse, son más difíciles de acceder o simplemente todavía no existen en su empresa. Cuando no hay una opción rápida y aprobada, las personas recurren por defecto a cualquier herramienta gratuita que esté a un clic de distancia.
¿Qué datos corren más riesgo por causa de shadow AI?
La información personal de clientes, las cifras financieras, los detalles de productos aún no lanzados, el código fuente y los términos contractuales son las categorías más comunes que los empleados pegan en herramientas de IA sin darse cuenta de la exposición. La investigación de Cyberhaven encontró que más de una cuarta parte de los datos corporativos enviados a herramientas de IA se clasificaron como sensibles.
¿Puede shadow AI hacer que una empresa incumpla el GDPR o la EU AI Act?
Sí. Ambas regulaciones imponen requisitos específicos sobre cómo se procesan los datos personales y regulados, y un empleado que envía esos datos a una herramienta de IA no evaluada puede desencadenar una infracción de la que la empresa ni siquiera es consciente hasta que una auditoría, una queja o una filtración la saca a la luz.
¿Qué tan común es shadow AI en la empresa promedio?
Muy común. Múltiples encuestas de la industria ubican el uso no autorizado de IA muy por encima de la mitad de la fuerza laboral, y la encuesta de 2025 de Gartner entre líderes de ciberseguridad encontró que el 69% sospechaba o tenía evidencia directa de que los empleados usaban herramientas de IA generativa pública prohibidas.
¿Cuál es la forma más rápida de reducir el riesgo de shadow AI?
Dele a los empleados una herramienta de IA autorizada que sea realmente fácil de acceder, junto con una política clara y por escrito sobre lo que está permitido. Prohibir la IA de plano sin una alternativa aprobada tiende a empujar el uso aún más hacia la clandestinidad en lugar de reducirlo.
¿Prohibir las herramientas de IA por completo resuelve el problema?
Rara vez. Los empleados que necesitan IA para mantener el ritmo de su carga de trabajo, por lo general, encontrarán la manera de evadir una prohibición, lo cual solo elimina la visibilidad de la empresa sobre lo que está pasando. Una alternativa rápida y aprobada combinada con monitoreo funciona mejor que la prohibición por sí sola.
¿Quién es responsable de gestionar el riesgo de shadow AI dentro de una empresa?
Normalmente es una responsabilidad compartida entre TI, seguridad, legal y los líderes de departamento, coordinada a través del programa más amplio de gobernanza de IA de la empresa. Ningún equipo por sí solo puede detectar shadow AI, ya que puede originarse en cualquier departamento con acceso a un navegador.
Aprenda Más
- Gobernanza de IA - El marco organizacional que aborda formalmente a shadow AI como una categoría de riesgo con nombre propio
- Seguridad de la IA - Cómo las herramientas de IA no autorizadas amplían la superficie de ataque de una organización
- Ética de la IA - Los principios que definen cómo se ve el uso responsable de la IA dentro de una empresa
- Registro de Auditoría de IA - Por qué el registro y el monitoreo son imposibles sin visibilidad sobre qué herramientas están en uso
- Seguridad de API - Cómo proteger las integraciones que a menudo introducen funciones de IA sin una revisión formal
- Gestión del Cambio en IA - Cómo desplegar herramientas de IA autorizadas de una forma que los empleados realmente adopten
- Large Language Models - La tecnología detrás de la mayoría de las herramientas de IA para consumidores que impulsan la adopción de shadow AI
Recursos Externos
- Microsoft 2024 Work Trend Index: AI at Work Is Here - Fuente del hallazgo del 78% de BYOAI (bring your own AI)
- IBM Cost of a Data Breach Report 2025 - Datos sobre la frecuencia y el costo de las filtraciones vinculadas a shadow AI
- Gartner: Critical GenAI Blind Spots CIOs Must Address - Pronóstico sobre las empresas que enfrentarán incidentes de seguridad de shadow AI para 2030
- Cyberhaven: Shadow AI and Employee AI Adoption Risk - Investigación sobre el volumen de datos corporativos que fluye hacia herramientas de IA

Co-Founder, Rework.com
On this page
- Shadow AI Es la Secuela de Shadow IT, y Es Peor
- Por Qué Shadow AI Está Explotando Ahora Mismo
- Datos Clave: Shadow AI en Cifras
- Los Riesgos Reales de Shadow AI
- Cómo Detectan las Organizaciones el Shadow AI
- Cómo Gobiernan las Organizaciones el Shadow AI
- Shadow AI vs IA Autorizada
- Aprenda Más
- Recursos Externos