AI Audit Trailとは?AIシステムのブラックボックスレコーダー
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
AI Audit Trailとは、AIシステムの動作におけるあらゆる入力、判断、出力、そしてその背景となるコンテキストを、タイムスタンプ付きで包括的に記録したものです。どのモデルバージョンがそれぞれの呼び出しを処理したか、どのようなデータとパラメータがその判断を形作ったか、誰が関与し、いつ行われたかを記録するため、規制当局による監査や紛争が発生した際に、あらゆる意思決定を再構築し、説明し、正当性を示すことができます。
あなたのAIがローン申請を拒否し、求職者を不合格にし、取引を不正としてフラグ付けしました。正確にその理由を説明できますか?6か月後の規制監査中にその決定を再現できますか?AI Audit Trailはartificial intelligence意思決定プロセスの包括的な記録を作成し、説明責任、コンプライアンス、継続的改善を可能にします。
AI Audit Trailの定義
AI Audit Trailは、人工知能システム動作のすべての入力、決定、出力、関連コンテキストの包括的でタイムスタンプ付きの記録です。どのデータが使用されたか、どのモデルバージョンが決定を下したか、どのパラメータが結果に影響を与えたか、誰(人間またはシステム)が関与したか、各アクションがいつ発生したかを捉えます。
NISTのAI Risk Management Frameworkによると、「AIシステムの監査証跡は、決定を再構築し、潜在的な問題を特定し、コンプライアンスを実証し、説明責任をサポートするのに十分な情報を提供する必要があります - 従来のITログを超えて、機械学習システムの固有の特性を捉えます。」
技術的イベントを追跡する標準的なアプリケーションログとは異なり、AI Audit Trailは、個人や組織に影響を与える重大な決定を行うシステムの推論パスを文書化する必要があります。
ビジネス上の必須事項
ビジネスリーダーにとって、AI Audit Trailはオプションの文書ではありません - すべてのAI決定を説明し、擁護できることを証明する規制上の防御、責任保護、運用改善ツールです。
AI Audit Trailを航空機のフライトデータレコーダーのように考えてください。何か問題が発生した時、何が起こったか、なぜ起こったか、再発を防ぐ方法を理解するために詳細な記録が必要です。しかし、航空機とは異なり、AIシステムは毎日数百万の決定を下すため、自動化された包括的なロギングが必要です。
実用的には、これはパフォーマンスに影響を与えずに決定入力、モデル状態、出力を捉えるシステムを実装し、このデータを必要な保持期間安全に保存し、監査、紛争、調査のために取得可能にすることを意味します。
中核コンポーネント
AI Audit Trailの必須要素:
• 入力データ: AIシステムに供給されるデータの完全な記録、ソース、タイムスタンプ、データ品質メトリクスを含み、data curationプロセスをサポート
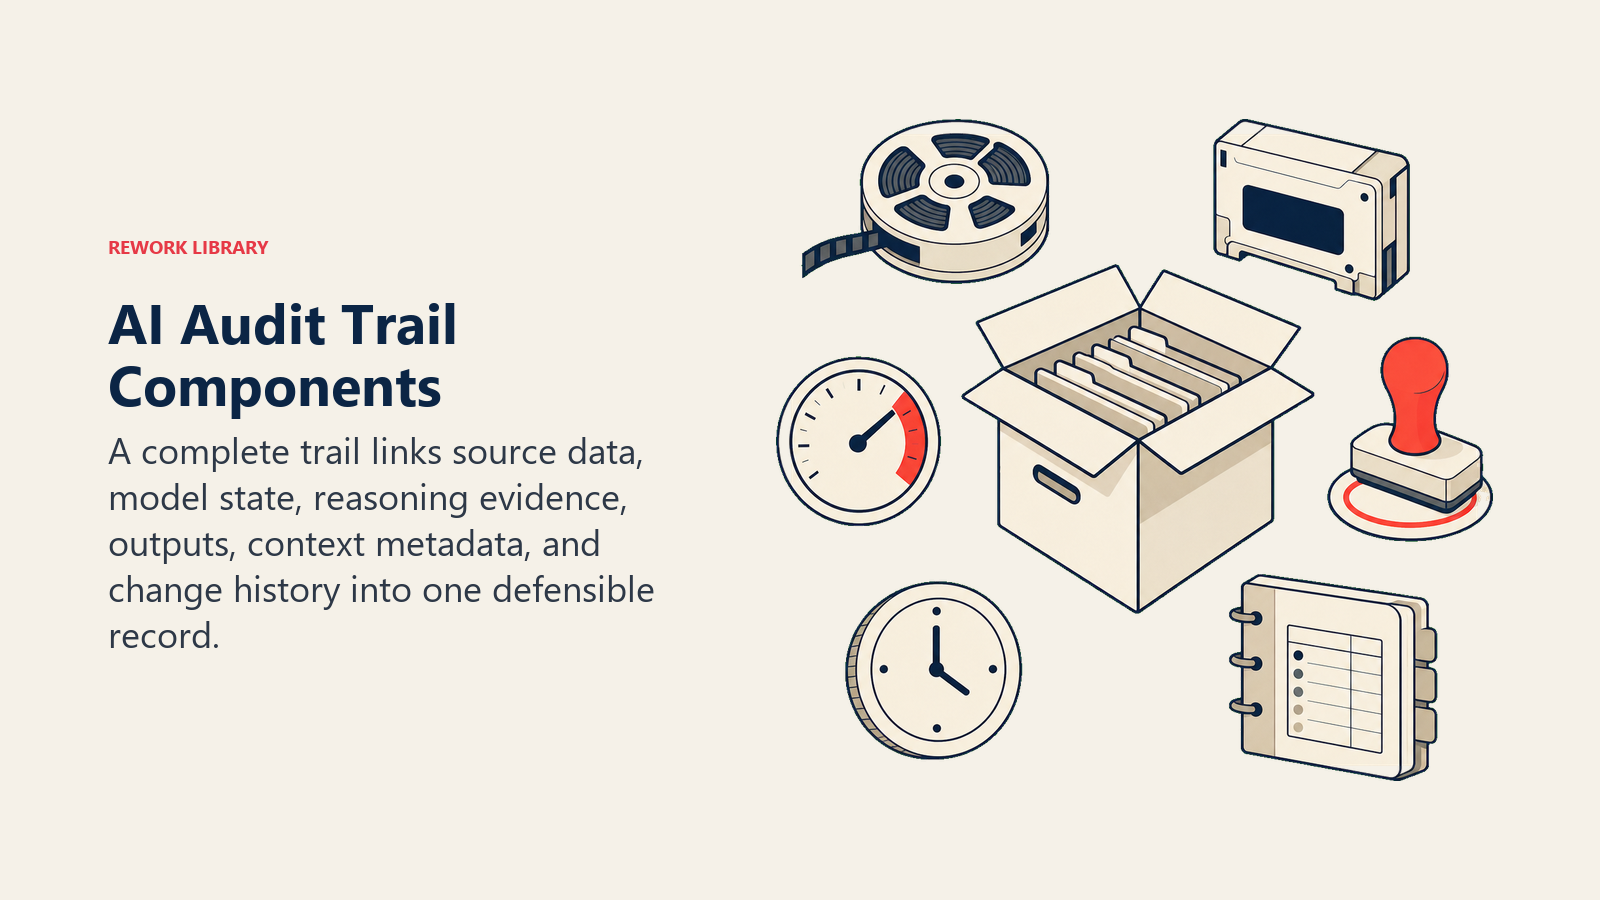
• モデル情報: 決定を下すmachine learningモデルのバージョン、パラメータ、構成、トレーニングデータ特性
• 決定プロセス: Explainable AIテクニックを通じて捉えられた中間ステップ、信頼度スコア、特徴重要度、推論
• 出力記録: 最終決定または予測、人間による修正、トリガーされた下流アクション
• コンテキストメタデータ: 関与したユーザー、タイムスタンプ、システム状態、関連決定、環境要因
• 変更履歴: MLOpsプラクティスを通じて追跡されたモデル更新、再トレーニングイベント、パラメータ調整、デプロイメント変更
規制要件
業界固有の監査証跡の義務:
金融サービス:
- FCRA: 不利な措置通知には説明可能な信用決定が必要
- SR 11-7: モデルリスク管理には包括的なモデル文書が必要
- GDPR: EU市民に影響を与える自動決定の説明権
- Basel III: モデル検証には再現可能な結果が必要 例: 住宅ローン貸付業者はAIがなぜ申請を拒否したかを実証する必要がある
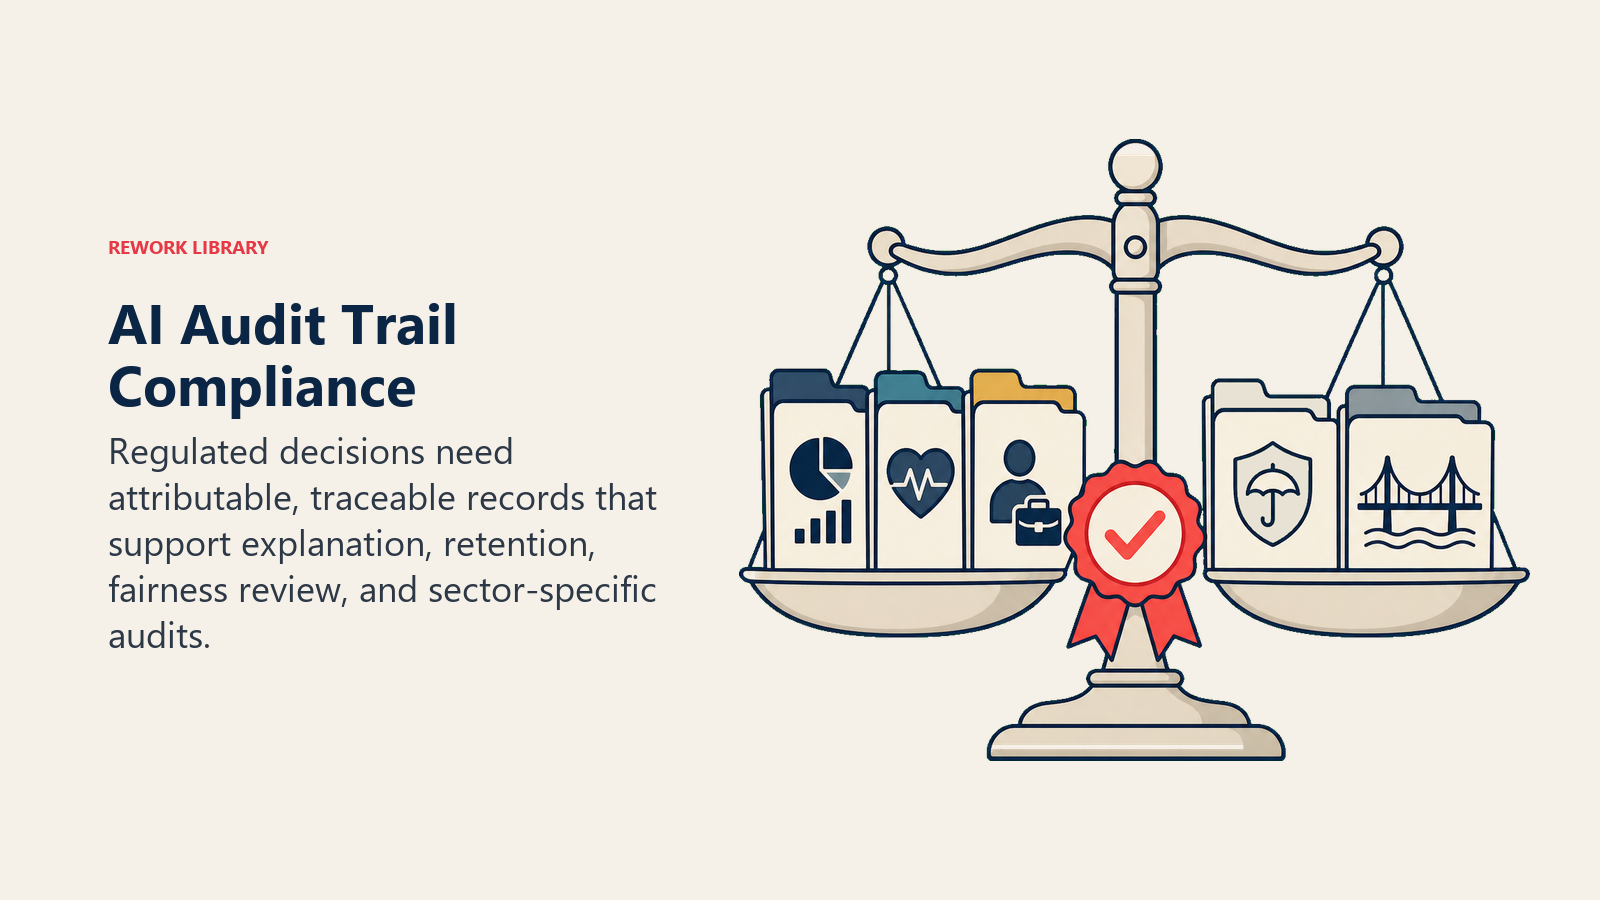
ヘルスケア:
- HIPAA: 患者の健康情報へのすべてのアクセスの監査証跡
- FDA: AI/ML医療機器には決定の文書化が必要
- 21 CFR Part 11: 電子記録は帰属可能で追跡可能でなければならない
- 臨床検証: 診断AIには再現性が不可欠 例: 病院はすべてのAI支援診断を監査証跡する必要がある
雇用:
- EEOC: AI採用ツールは非差別を実証する必要がある
- NYC Local Law 144: 自動化された雇用決定ツールには監査が必要
- GDPR Article 22: 自動化された採用決定の説明権
- 格差影響分析: 監査証跡は公正な扱いを証明 例: 雇用主はAIがなぜ候補者をスクリーニングアウトしたかを説明する必要がある
保険:
- 州規制: アルゴリズム引受の透明性要件
- NAIC Model Bulletin: AI保険モデルには監査能力が必要
- 公正な請求決済: AI請求処理決定を文書化
- 料率申請要件: 保険数理の健全性を実証 例: 保険会社はAIベースの保険料計算を正当化する必要がある
重要インフラ:
- NERC CIP: グリッドAIシステムのサイバーセキュリティ監査証跡
- FAA: 自律システムの決定記録
- NRC: 原子力施設のAIには包括的なロギングが必要
- 輸送: 自動運転車のイベントデータレコーダー 例: 公益事業者はAI制御のグリッド運用を監査証跡する必要がある
Audit Trailアーキテクチャ
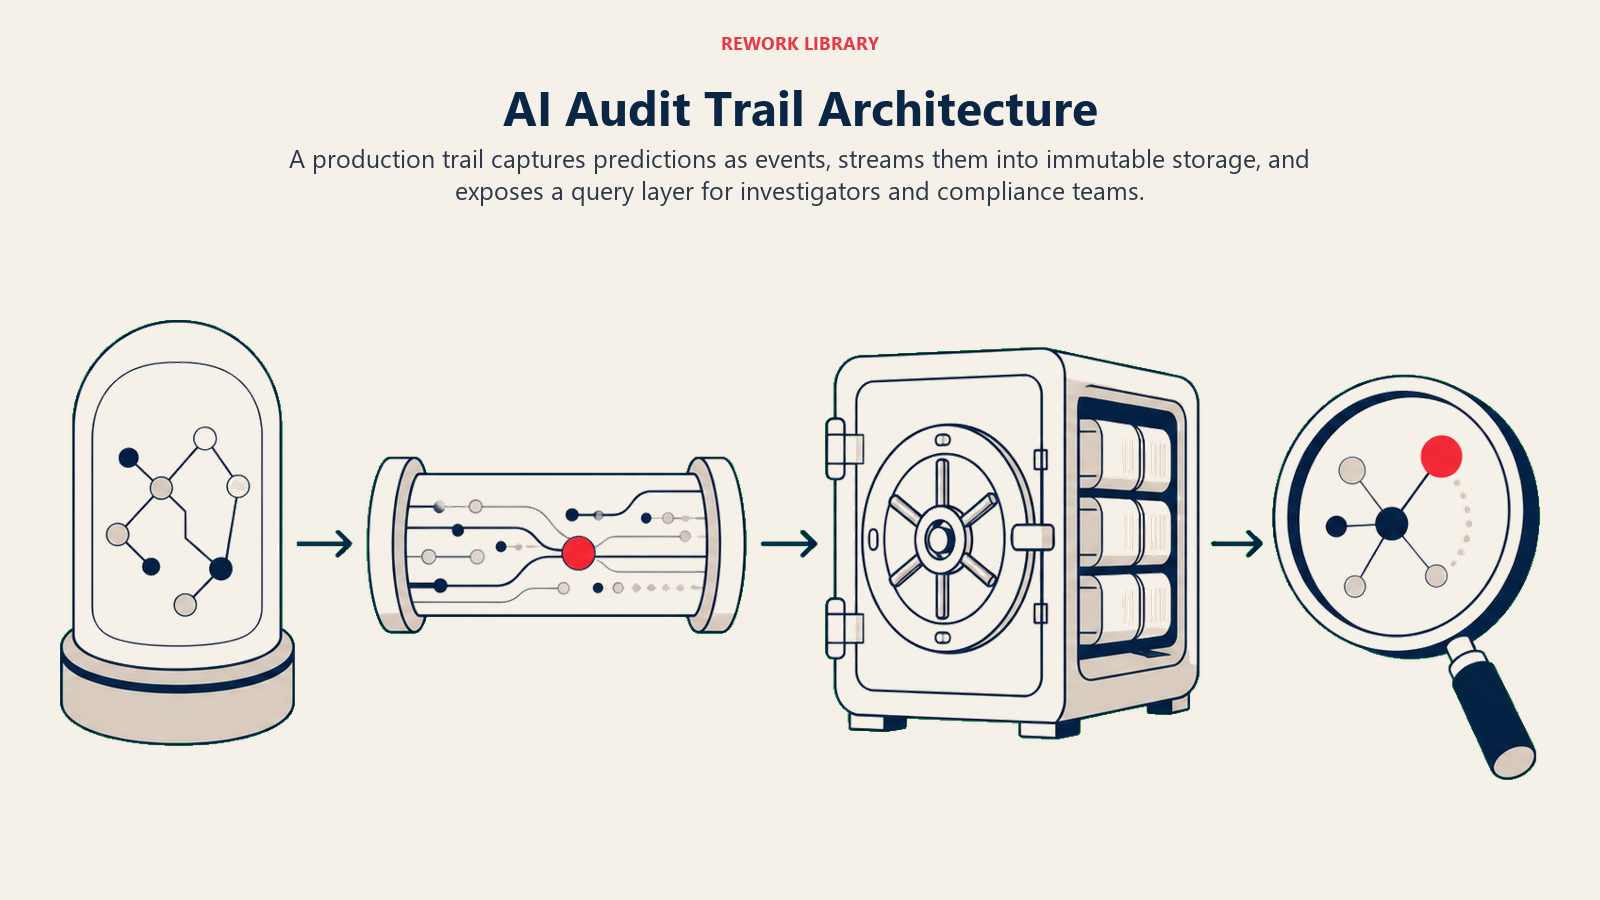
技術的実装アプローチ:
ログ戦略:
- レイテンシの影響なしにリアルタイムの決定捕捉
- クエリ可能性のための構造化データ形式(JSON、Parquet)
- 改ざんを防ぐ不変ストレージ
- 大量の効率的な検索メカニズム
- 自動保持とアーカイブポリシー
ストレージの考慮事項:
- ボリューム管理: 数百万の決定がテラバイトを生成
- 階層化ストレージ: ホット(最近)、ウォーム(クエリ可能)、コールド(アーカイブ)
- コンプライアンス: 保持要件を満たす(通常3〜7年)
- セキュリティ: 暗号化、アクセス制御、ログの監査ログ
- コスト最適化: 圧縮、重複排除、ライフサイクルポリシー
統合ポイント:
- モデルサービング層が予測を捉える
- Feature storeが入力データを追跡
- Model monitoringシステムがパフォーマンスをログ
- ワークフローオーケストレーションがコンテキストを記録
- コンプライアンスダッシュボードが監査データを表示
アーキテクチャ例: モデル → Prediction API(入力/出力をログ)→ Kafka(イベントストリーム)→ Data Lake(長期ストレージ)→ Query Layer(監査アクセス)
再現性要件
AI決定を再構築可能にする:
再現可能である必要があるもの:
- 同じ入力が同じ出力を生成(決定論)
- 決定は数か月後に説明可能
- 決定時のモデル状態を復元可能
- 特徴エンジニアリングステップが文書化
- 外部データ依存関係が捉えられている
再現性への課題:
- 決定と監査の間のモデル更新
- 変化する外部APIデータ
- Machine learningアルゴリズムのランダムサンプリング
- Feature storeデータの進化
- 計算に影響を与えるインフラ変更
解決策:
- すべてをバージョン管理: モデル、コード、構成、データスキーマ
- チェックサムで外部依存関係を固定
- 決定論的動作のためのランダムシードの設定
- 決定時に外部データをスナップショット
- 計算の一貫性のためのコンテナ化
- Feature storeのタイムトラベルクエリ
検証プロセス: 定期的な再現性テスト:「3月15日の決定を再作成できますか?」できない場合、監査証跡は不完全です。
実世界のAudit Trail例
主要な組織が監査証跡をどのように実装しているか:
銀行の例: Capital Oneの信用決定AIは、モデルバージョン、申請者の特徴(匿名化)、決定、信頼度スコア、人間による上書き記録を含む完全な監査証跡を維持し、数時間以内にCFPB監査に対応でき、規制審査中のコンプライアンスを実証しています。
ヘルスケアの例: Mayo Clinicの診断AI監査証跡は、分析されたすべての画像、モデルバージョン、結果をレビューした放射線科医、最終診断、患者の転帰を捉え、FDA監査、医療過誤防御、継続的なモデル改善をサポートするクローズドループを作成しています。
雇用の例: UnileverのAI採用システムは、すべての候補者のインタラクション、評価スコア、段階決定、人間によるレビューをログし、保護されたクラス全体での公正な扱いを実証し、バイアス緩和努力を文書化するEEOCコンプライアンスの監査レポートを生成します。
保険の例: Lemonadeの請求AI監査証跡には、請求詳細、不正スコアコンポーネント、ポリシー条件、決定根拠、拒否時の人間によるレビューが含まれ、州保険規制当局を満足させ、異議を申し立てられた時の訴訟防御をサポートしています。
Audit Trailのベストプラクティス
効果的な実装のための推奨事項:
包括的な捕捉:
- 人間によるレビューの前後をログ
- 否定的な決定(拒否、拒絶)を含む
- 例外と上書きを文書化
- モデルパフォーマンスメトリクスを追跡
- データ品質の問題を記録
アクセシビリティ:
- コンプライアンスチームに監査インターフェースを提供
- フィルタリングされたクエリを有効化(日付、決定タイプ、モデル別)
- コンプライアンスレポートを自動生成
- 規制データリクエストを効率的にサポート
- 顧客が自分の決定にアクセスできるようにする
ガバナンス統合:
- AI governanceポリシーと整合
- 定期的な監査証跡完全性レビュー
- 再現性を定期的にテスト
- インシデント対応手順に含める
- 監査能力に関する取締役会レベルの報告
プライバシーとセキュリティ:
- 可能な場合は監査証跡のPIIを最小化
- 機密監査データを暗号化
- 厳格なアクセス制御を実装
- 監査証跡へのアクセスを監査(メタ監査)
- データ保持制限を遵守
一般的なAudit Trailの失敗
コンプライアンスギャップを作成する間違い:
• 不完全なロギング: 重要な決定要因が欠落 → 解決策: 自動完全性チェックを備えたMLOpsパイプラインの包括的なロギング要件
• 再現不可能な決定: 履歴結果を再作成できない → 解決策: すべてをバージョン管理し、再現性を定期的にテスト
• アクセス不可能なデータ: 監査証跡は存在するがクエリできない → 解決策: コンプライアンスユースケース用に設計された構造化形式とクエリインターフェース
• 不十分な保持: 必要な期間前に監査データを削除 → 解決策: 規制要件に整合した自動ライフサイクル管理
• 改ざんされた記録: 変更可能なログ → 解決策: 暗号検証を備えた不変ストレージ
Audit Trail vs. Observability
関連しているが異なる概念:
AI Observability:
- 焦点: リアルタイムのシステムヘルスとパフォーマンス
- ユーザー: データサイエンティスト、MLエンジニア
- メトリクス: 精度、レイテンシ、ドリフト、エラー
- 目的: 運用の卓越性とインシデント対応
- 保持: 数日から数か月
AI Audit Trail:
- 焦点: 決定の説明責任とコンプライアンス
- ユーザー: コンプライアンス、法務、監査人、規制当局
- 記録: 完全なコンテキストを持つ個々の決定
- 目的: 規制コンプライアンスと責任防御
- 保持: 法的要件に従って数年
両方が不可欠であり、統合されるべきですが、異なるステークホルダーに対応します。
AI Audit Trailの未来
新たなトレンドと要件:
- 標準化: 業界固有の監査証跡形式と要件の登場
- 自動化: AIを監査するAI - 監査証跡の完全性を自動的に検証するシステム
- ブロックチェーン: 分散台帳技術を使用した不変の監査証跡
- 継続的監査: 定期的監査対リアルタイムコンプライアンス監視
- クロスシステム証跡: ワークフロー内の複数のAIシステムにわたる決定のリンク
組織は、進化する要件に適応できる拡張可能な監査証跡システムを実装する必要があります。
Audit Trail能力の構築
包括的なAI説明責任へのロードマップ:
- 監査要件を定義するAI Governanceから始める
- 推論を捉えるためにExplainable AIを実装
- パフォーマンス追跡のためのModel Monitoringを展開
- バージョン管理のためのMLOpsプラクティスを確立
さらに学ぶ
関連するAIコンプライアンスと説明責任の概念を探索:
- Explainable AI - 監査証跡のためにAI決定を解釈可能にする
- Model Monitoring - コンプライアンスのためにAIパフォーマンスを追跡
- AI Governance - 監査証跡ポリシーと要件を確立
- EU AI Act - EU規制下の記録保持義務を理解
外部リソース
- NIST AI Risk Management Framework - AI文書化のための連邦基準
- IEEE Standards Association - AI監査証跡の技術基準
- FDA AI/ML Medical Devices - ヘルスケア監査要件
AI Audit Trailに関するよくある質問
AI Audit Trailとは何ですか?
AI Audit Trailは、AIシステム動作のすべての入力、決定、出力、関連コンテキストの包括的でタイムスタンプ付きの記録であり、どのデータが使用されたか、どのモデルバージョンが決定を下したか、どのパラメータが結果に影響を与えたか、誰が関与したか、各アクションがいつ発生したかを捉え、説明責任とコンプライアンスを可能にします。
AI Audit Trailの中核コンポーネントは何ですか?
入力データ(ソースと品質)、モデル情報(バージョンとパラメータ)、決定プロセス(推論と信頼度)、出力記録(決定とアクション)、コンテキストメタデータ(ユーザー、タイムスタンプ、システム状態)、変更履歴(更新と再トレーニングイベント)。
どの業界に特定のAI Audit Trail要件がありますか?
金融サービス(FCRA、SR 11-7、Basel III)、ヘルスケア(HIPAA、FDA、21 CFR Part 11)、雇用(EEOC、NYC Local Law 144)、保険(州規制、NAIC)、重要インフラ(NERC CIP、FAA、輸送規制)はすべて、さまざまな形式のAI決定文書化を義務付けています。
AI Audit Trailの再現性とはどういう意味ですか?
再現性とは、同じ入力が同じ出力を生成し、決定が数か月後に説明可能であり、決定時のモデル状態を復元でき、すべての依存関係が文書化されていることを意味します。これには、すべて(モデル、コード、構成、データ)をバージョン管理し、履歴決定の再作成をテストすることが必要です。
AI Audit TrailとAI Observabilityの違いは何ですか?
AI Observabilityは、短期保持の運用チームのためのリアルタイムのシステムヘルスとパフォーマンスに焦点を当てます。AI Audit Trailは、複数年の保持を持つ法務/規制ステークホルダーのための決定の説明責任とコンプライアンスに焦点を当てます。両方が不可欠ですが、異なる目的に対応します。
AI Audit Trailはどのくらいの期間保持すべきですか?
保持期間は業界と規制によって異なり、通常3〜7年です。金融サービス: 5〜7年、ヘルスケア: 6〜10年、雇用: 3〜5年、保険: 州固有(多くの場合5年)。一部の管轄区域では、時効期間の保持が必要です。
AI Terms Collectionの一部。最終更新: 2026-02-09
