Was ist AI TRiSM (Trust, Risk and Security Management)?
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
Aktualisiert im Juli 2026.
Ihre KI-Modelle treffen bereits heute Entscheidungen im produktiven Einsatz: Sie genehmigen Ansprüche, kennzeichnen Betrugsfälle, entwerfen Verträge und leiten Support-Tickets weiter. Die meisten Organisationen haben irgendwo ein Richtliniendokument, das festlegt, wie sich KI verhalten soll. Nur wenige verfügen über die technischen Kontrollen, um in Echtzeit zu prüfen, ob dies tatsächlich der Fall ist. Genau diese Lücke soll AI TRiSM schließen.
Was ist AI TRiSM?
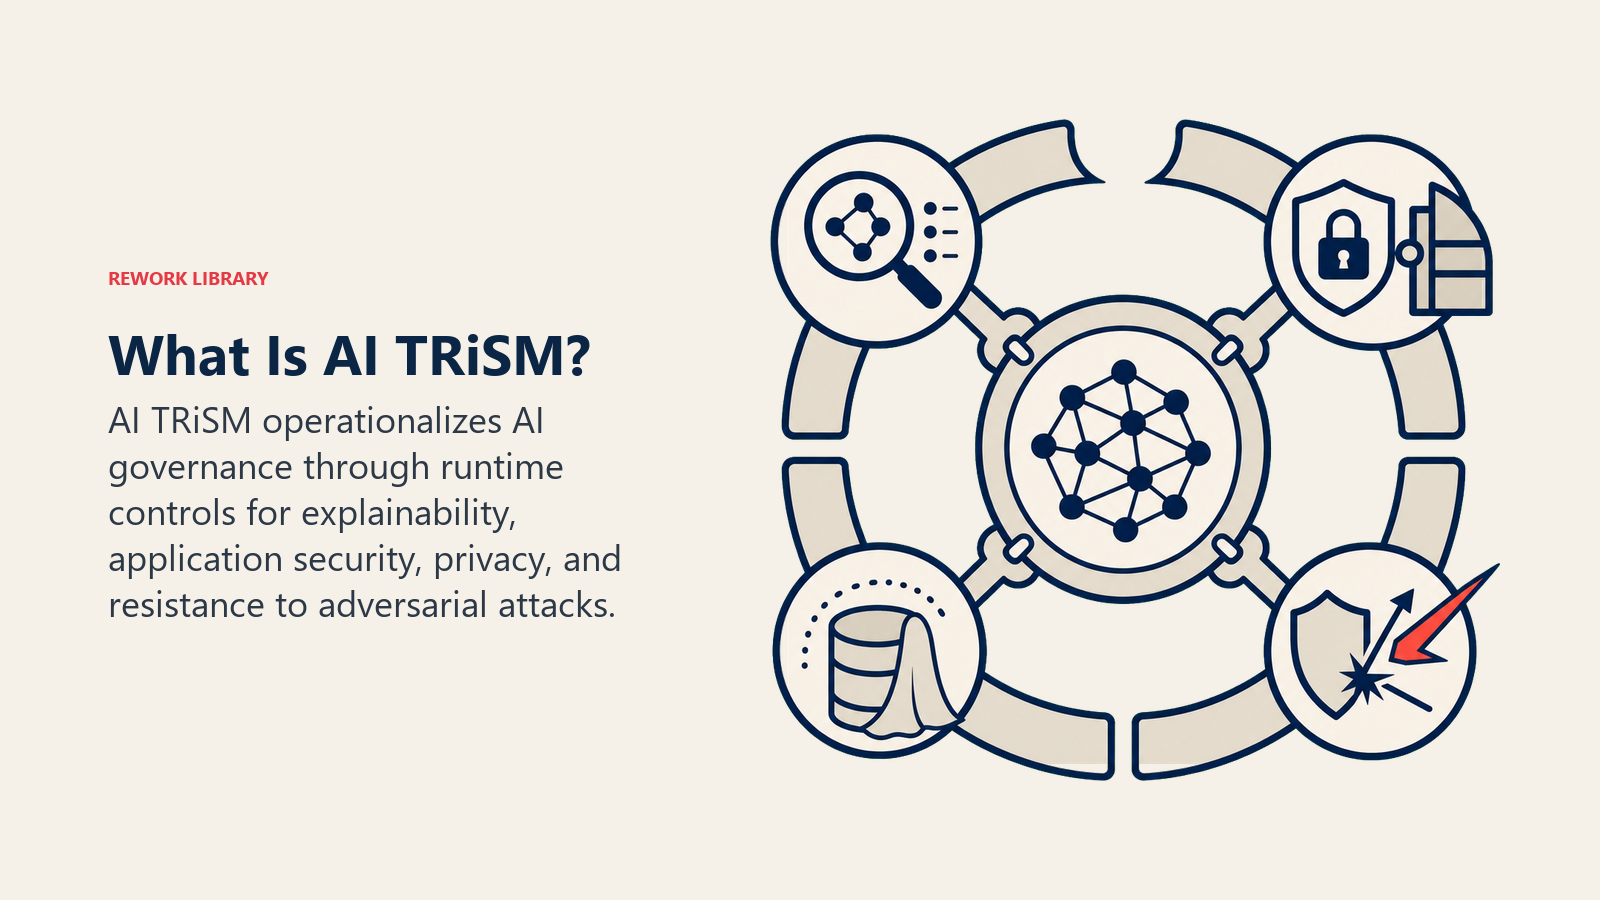
AI TRiSM (AI Trust, Risk and Security Management) ist ein von Gartner eingeführtes Framework, das Organisationen dabei hilft, AI Governance im produktiven Einsatz operativ umzusetzen. Es vereint vier Disziplinen, Erklärbarkeit und Modellbetrieb, Sicherheit von KI-Anwendungen, Datenschutz und Widerstandsfähigkeit gegen feindliche Angriffe, sodass Trust- und Sicherheitskontrollen mit dem KI-Einsatz mitwachsen, anstatt ihm hinterherzulaufen.
Gartner prägte den Begriff, um die technische Schicht zu beschreiben, die unter der KI-Richtlinie liegt: die Monitore, Leitplanken, Zugriffskontrollen und Audit-Trails, die aus einem Governance-Dokument etwas Durchsetzbares statt bloß Angestrebtes machen. Während AI Governance die Regeln festlegt, ist AI TRiSM die Maschinerie, die jedes Modell, jeden Prompt und jede Ausgabe kontinuierlich und zur Laufzeit gegen diese Regeln prüft.
Wichtige Fakten
- Gartner prognostiziert, dass Organisationen, die Transparenz, Vertrauen und Sicherheit bei KI operativ umsetzen, bei ihren KI-Modellen eine Verbesserung um 50% bei Akzeptanz, Erreichung von Geschäftszielen und Nutzerakzeptanz erzielen werden. Gartner, AI Governance Needs More Than Policies
- Gartner geht davon aus, dass 80% der nicht autorisierten Transaktionen von KI-Agenten bis 2028 auf interne Richtlinienverstöße zurückgehen werden, nicht auf externe Angriffe. Gartner, via Bigeye
- 13% der Organisationen meldeten eine Sicherheitsverletzung im Zusammenhang mit einem KI-Modell oder einer KI-Anwendung, und 97% davon gaben an, keine angemessenen KI-Zugriffskontrollen zu besitzen. IBM, 2025 Cost of a Data Breach Report
- 63% der von einer Sicherheitsverletzung betroffenen Organisationen haben keine AI-Governance-Richtlinie oder befinden sich noch in deren Entwicklung. IBM, 2025 Cost of a Data Breach Report
- Organisationen mit einem hohen Maß an nicht genehmigter Schatten-KI-Nutzung verzeichneten im Schnitt $670.000 höhere Kosten durch Sicherheitsverletzungen als Organisationen mit geringer oder keiner Schatten-KI-Nutzung. IBM, 2025 Cost of a Data Breach Report
- 51% der Organisationen, die KI einsetzen, berichten von mindestens einer negativen Folge, am häufigsten Ungenauigkeit. McKinsey, State of AI
- Organisationen mindern heute im Durchschnitt aktiv vier KI-bezogene Risiken, gegenüber zwei im Jahr 2022. McKinsey, State of AI
Die vier Säulen von AI TRiSM
Gartners Framework ruht auf vier technischen Säulen. Fällt eine davon aus, können die anderen drei die Organisation nicht mehr vollständig schützen.
• Erklärbarkeit und Modellbetrieb (ModelOps): Die Fähigkeit zu erklären, warum ein Modell eine bestimmte Ausgabe erzeugt hat, sowie die operative Disziplin (Versionierung, Tests, Deployment-Pipelines), die Modelle nach dem Launch zuverlässig hält. Dies ist die Grundlage für erklärbare KI und laufendes Modell-Monitoring.
• Sicherheit von KI-Anwendungen: Schutz der Anwendungsschicht rund um ein Modell: Abwehr von Prompt-Injection, Rate Limiting für APIs, Erkennung von Jailbreak-Versuchen und Zugriffskontrollen, die verhindern, dass ein KI-System dazu manipuliert wird, etwas zu tun, wofür es nie autorisiert wurde.
• Datenschutz: Sicherstellen, dass Modelle nur auf Daten zugreifen, für die sie berechtigt sind, dass personenbezogene Daten nicht in Trainingsdatensätze oder Ausgaben gelangen, und dass die Datenverarbeitung regulatorische Anforderungen wie die DSGVO und den EU AI Act erfüllt.
• Widerstandsfähigkeit gegen feindliche Angriffe: Erkennen und Blockieren von Versuchen, das Modellverhalten durch Data Poisoning, feindliche Eingaben oder Modellextraktion zu manipulieren, das KI-spezifische Äquivalent zum Threat Modeling eines Sicherheitsteams.
Warum Gartner jetzt auf AI TRiSM drängt
Zwei Dinge änderten sich gleichzeitig. Erstens hörte die KI-Einführung auf, experimentell zu sein. Die meisten Organisationen betreiben KI heute im produktiven Einsatz, nicht mehr in einer Sandbox, und ein wachsender Anteil davon ist agentenbasiert (siehe KI-Agenten), also Systeme, die mehrstufige Aktionen ausführen, ohne dass ein Mensch jeden Schritt überprüft. Zweitens holten die Daten zu Sicherheitsverletzungen das Risiko ein. IBMs Untersuchung ergab, dass Organisationen mit KI-bezogenen Sicherheitsverletzungen überwiegend grundlegende Zugriffskontrollen vermissen ließen, und Gartners eigene Untersuchung weist eher nach innen: Der Großteil nicht autorisierter KI-Aktivität geht auf Mitarbeitende zurück, die genehmigte Tools missbrauchen, nicht auf externe Angreifer.
Gartner gliedert den AI-TRiSM-Markt in vier Schichten technischer Fähigkeiten: AI Governance (Sichtbarkeit und Katalogisierung jedes KI-Assets), KI-Laufzeitinspektion und -durchsetzung (Echtzeitüberwachung von Modellen und Agentenverhalten), Informations-Governance (sicherstellen, dass KI nur auf ordnungsgemäß berechtigte Daten zugreift) und Infrastruktur und Stack (Erweiterung bestehender Netzwerk-, Endpunkt- und Cloud-Sicherheit auf KI-Workloads). Die Erkenntnis hinter dem Framework ist einfach: Eine Governance-Richtlinie, die niemand in Echtzeit durchsetzt, ist ein Risiko, keine Kontrolle. Leitplanken und Human-in-the-Loop-Kontrollpunkte funktionieren nur, wenn zwischen den Überprüfungen tatsächlich jemand das System beobachtet.
Wie Organisationen AI TRiSM implementieren
Die Implementierung von AI TRiSM folgt in der Regel der von Gartner definierten Vier-Schichten-Struktur, ungefähr in dieser Reihenfolge:
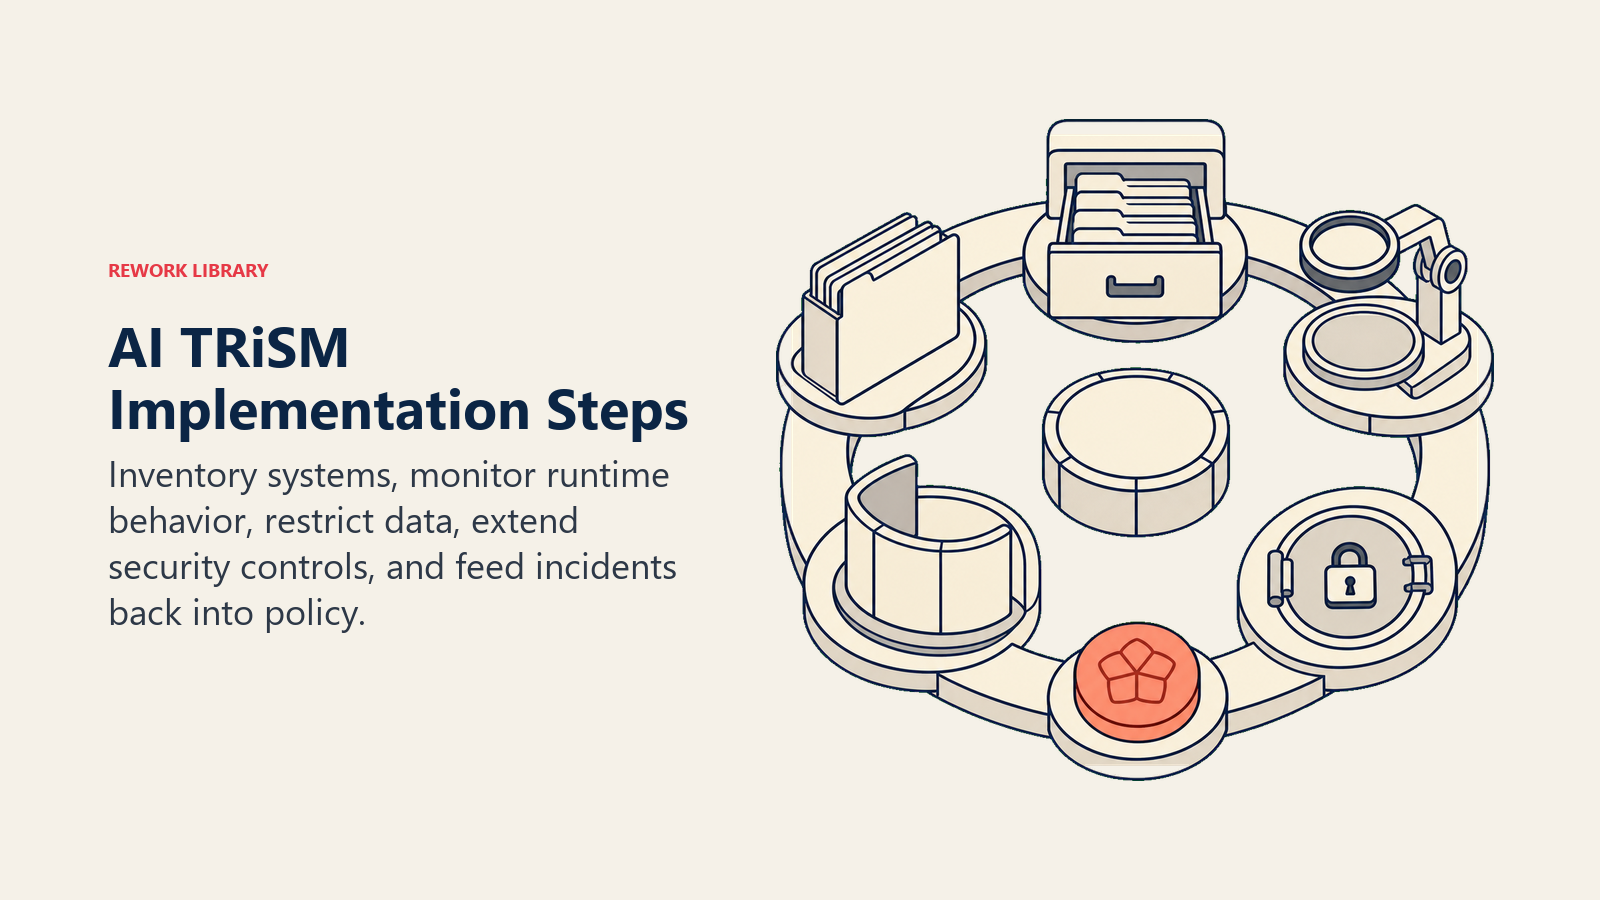
Jedes KI-System inventarisieren. Man kann nicht schützen, was man nicht sieht. Bauen Sie einen lebenden Katalog jedes Modells, jedes Agenten und jeder KI-Funktion von Drittanbietern auf, einschließlich der Schatten-KI-Tools, die Mitarbeitende eigenständig eingeführt haben.
Laufzeit-Monitoring und Leitplanken ergänzen. Setzen Sie Inspektionstools ein, die anomales Modellverhalten kennzeichnen, Prompt-Injection-Versuche blockieren und Nutzungsrichtlinien durchsetzen, während Transaktionen stattfinden, nicht erst Wochen später bei einer Audit-Trail-Überprüfung.
Datenzugriff absichern. Wenden Sie dieselbe Klassifizierungs- und Berechtigungsdisziplin auf den KI-Datenzugriff an, die Sie bereits auf den menschlichen Datenzugriff anwenden. Ein Modell sollte niemals Daten lesen können, auf die die Nutzerrolle keinen Zugriff hätte.
Bestehende Sicherheitsinfrastruktur erweitern. Leiten Sie den KI-Datenverkehr über die Netzwerk-, Endpunkt- und Cloud-Sicherheitskontrollen, die bereits den Rest des Stacks schützen, statt ein paralleles, isoliertes System aufzubauen.
Den Kreis mit Governance schließen. Speisen Sie die Erkenntnisse aus dem Laufzeit-Monitoring zurück in die Richtlinie. Zeigt sich Bias oder Drift im produktiven Einsatz, sollte das eine Governance-Überprüfung auslösen, nicht nur einen technischen Patch.
Die meisten Organisationen beginnen mit der Schicht, die ihr letzter Vorfall offengelegt hat, meist Laufzeit-Monitoring oder Datenzugriff, und arbeiten sich dann rückwärts vor, um den Rest aufzubauen.
AI TRiSM vs. AI Governance
Die beiden Begriffe werden oft synonym verwendet, beschreiben aber unterschiedliche Schichten desselben Problems.
| Dimension | AI TRiSM | AI Governance |
|---|---|---|
| Umfang | Technische Kontrollen, die Richtlinien zur Laufzeit durchsetzen | Richtlinien, Verantwortlichkeiten und strategische Aufsicht über den gesamten KI-Lebenszyklus |
| Kernfrage | "Ist dieses konkrete KI-System gerade jetzt vertrauenswürdig, sicher und überwacht?" | "Welche KI-Prinzipien haben wir, und wer ist dafür verantwortlich?" |
| Primärer Eigentümer | Sicherheit, ML-Engineering, Plattformteams | Recht, Risiko, Compliance, Unternehmensführung |
| Typische Artefakte | Leitplanken, Modell-Monitore, Zugriffskontrollen, Audit-Logs | Richtlinien, RACI-Diagramme, Ethikkomitees, Freigabestufen |
| Kadenz | Kontinuierliche Durchsetzung in Echtzeit | Periodische, strategische Überprüfung |
| Beziehung | Die operative Schicht, die Governance durchsetzbar macht | Der übergeordnete Rahmen, den AI TRiSM operativ umsetzt |
In der Praxis brauchen Sie beides. AI Governance ohne AI TRiSM ist ein Dokument, gegen das niemand prüft. AI TRiSM ohne Governance ist ein Haufen technischer Kontrollen ohne Richtlinie, die vorgibt, wie "akzeptabel" aussieht.
Geschäftlicher Nutzen von AI TRiSM
Für Führungskräfte macht AI TRiSM aus einer KI-Richtlinie etwas, das ein Regulator, Prüfer oder Vorstandsmitglied tatsächlich verifizieren kann. Drei Vorteile stechen hervor.
Schnellere, saubere Compliance. Regulierungen wie der EU AI Act verlangen zunehmend, dass Organisationen laufende Überwachung nachweisen, nicht nur eine unterschriebene Richtlinie. AI-TRiSM-Kontrollen (Modell-Monitoring, Audit-Trails, Zugriffsprotokolle) sind der Nachweis, der einer Prüfung genügt, statt nur ein Versprechen zu sein.
Höhere Akzeptanz, nicht nur geringeres Risiko. Gartners eigene Untersuchung verknüpft das Framework direkt mit der Akzeptanz: Organisationen, die Vertrauen und Sicherheit bei KI operativ umsetzen, verzeichnen einen messbaren Anstieg darin, wie stark ihre KI-Modelle intern tatsächlich genutzt und ihnen vertraut wird, nicht nur, wie sicher sie auf dem Papier sind.
Geringeres Sicherheitsrisiko und niedrigere Kosten. Die Lücke zwischen Organisationen mit starken KI-Zugriffskontrollen und solchen ohne zeigt sich direkt in den Kosten von Sicherheitsverletzungen. Diese Lücke mit AI-TRiSM-Kontrollen zu schließen, ist ein Kosteneinsparungs-Argument, dem jeder CFO folgen kann, zusätzlich zu dem Reputationsrisiko, das dadurch verhindert wird.
Mehr erfahren
Entdecken Sie verwandte Konzepte zu KI-Risiko, Sicherheit und Governance:
- KI-Sicherheit - Schutz von KI-Systemen vor Angriffen, Missbrauch und Datenexposition
- KI-Ethik - Die Prinzipien, die AI-TRiSM-Kontrollen durchsetzen sollen
- KI-Sicherheit (Safety) - Verhinderung schädlichen oder unbeabsichtigten KI-Verhaltens auf Systemebene
- KI-Wirkungsanalyse - Bewertung von KI-Risiken vor der Einführung
Externe Ressourcen
- Gartner: AI Governance Needs More Than Policies - Gartners eigene Einordnung des AI-TRiSM-Frameworks
- IBM: What is AI TRiSM? - Anbieterneutraler Überblick über die vier Säulen
- NIST AI Risk Management Framework - Föderales Framework, dem AI-TRiSM-Kontrollen häufig zugeordnet werden
Häufig gestellte Fragen zu AI TRiSM
Was ist AI TRiSM?
AI TRiSM (AI Trust, Risk and Security Management) ist ein Gartner-Framework, das Erklärbarkeit und Modellbetrieb, Sicherheit von KI-Anwendungen, Datenschutz und Widerstandsfähigkeit gegen feindliche Angriffe in einer Disziplin vereint, um AI Governance im produktiven Einsatz operativ umzusetzen.
Was sind die vier Säulen von AI TRiSM?
Erklärbarkeit und Modellbetrieb (ModelOps), Sicherheit von KI-Anwendungen, Datenschutz und Widerstandsfähigkeit gegen feindliche Angriffe. Alle vier wirken zusammen, schwächt man eine, untergräbt das den Schutz, den die anderen bieten.
Wie unterscheidet sich AI TRiSM von AI Governance?
AI Governance legt die Richtlinien, Prinzipien und Verantwortungsstruktur für KI fest. AI TRiSM liefert die technischen Kontrollen, das Monitoring, die Leitplanken, das Zugriffsmanagement, die diese Richtlinien kontinuierlich zur Laufzeit durchsetzen, statt nur bei periodischen Überprüfungen.
Warum hat Gartner das AI-TRiSM-Framework entwickelt?
Gartner stellte fest, dass die meisten Organisationen zwar KI-Richtlinien hatten, aber keine Möglichkeit, in Echtzeit zu überprüfen, ob KI-Systeme diese tatsächlich einhielten. AI TRiSM wurde entwickelt, um diese Durchsetzungslücke zu schließen, während KI von Pilotprojekten in den produktiven und agentenbasierten Einsatz überging.
Gilt AI TRiSM auch für agentenbasierte KI?
Ja. Gartner hat AI TRiSM erweitert, um autonome KI-Agenten über sogenannte Guardian Agents abzudecken, Laufzeit-Durchsetzungsmechanismen, die entwickelt wurden, um das Verhalten von Agenten zu überwachen und zu kontrollieren, da Agenten mehrstufige Aktionen ohne ständige menschliche Überprüfung ausführen.
Welche Tools fallen unter den Begriff AI TRiSM?
Plattformen für Modell-Monitoring, KI-Leitplanken und Content-Filtering-Tools, Systeme für Datenzugriff und Berechtigungen bei KI, KI-spezifisches Security-Posture-Management sowie Audit-Logging-Tools, die aufzeichnen, was ein Modell gesehen, entschieden und getan hat.
Wie beginnen wir mit der Implementierung von AI TRiSM?
Beginnen Sie damit, jedes KI-System und jedes Schatten-KI-Tool im Einsatz zu inventarisieren, und ergänzen Sie dann Laufzeit-Monitoring und Leitplanken zuerst bei den risikoreichsten Systemen. Datenzugriffskontrollen und die Integration in die Infrastruktur folgen in der Regel, sobald die größten Risikolücken abgedeckt sind.
Ist AI TRiSM für die Einhaltung des EU AI Act erforderlich?
Der EU AI Act nennt AI TRiSM nicht ausdrücklich, aber seine Anforderungen an Risikomanagement, Protokollierung und menschliche Aufsicht für risikoreiche KI-Systeme decken sich eng mit dem, was AI-TRiSM-Kontrollen bereits bieten, was es zu einem praktischen Weg zur Compliance macht.
Teil der KI-Begriffe-Sammlung. Zuletzt aktualisiert: 2026-07-16
