Qu'est-ce que l'EU AI Act ? La première loi complète au monde sur l'IA
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
Votre entreprise utilise l'IA pour trier des CV, recommander des produits ou fixer le prix de ses services. Si vous avez des clients ou des activités en Europe, l'EU AI Act est désormais votre cadre de conformité. Il s'agit de la première réglementation complète au monde sur l'IA, applicable à partir de 2025, et elle crée des obligations qui transforment la façon dont les entreprises internationales développent et déploient l'intelligence artificielle.
Définition de l'EU AI Act
L'EU AI Act (officiellement le règlement (UE) 2024/1689) est un texte de loi complet qui établit des règles harmonisées pour les systèmes d'intelligence artificielle dans l'ensemble de l'Union européenne. Adopté en 2024 et applicable depuis août 2025, il suit une approche fondée sur les risques : le niveau de réglementation dépend du préjudice potentiel pour les droits fondamentaux et la sécurité.
Selon la Commission européenne, « le règlement sur l'IA vise à garantir que les systèmes d'IA mis sur le marché de l'UE et utilisés dans l'Union sont sûrs et respectent le droit existant en matière de droits fondamentaux et de valeurs de l'Union ».
Contrairement à des lignes directrices volontaires, il s'agit d'un droit contraignant assorti de sanctions lourdes, jusqu'à 35 millions d'euros ou 7 % du chiffre d'affaires mondial, ce qui le rend comparable au RGPD par son impact sur la protection des données.
Le point de vue des dirigeants
Pour les dirigeants, l'EU AI Act est votre nouveau socle de conformité et il exige d'agir sans attendre : patienter jusqu'à l'entrée en application, c'est déjà avoir pris du retard, au risque de perdre l'accès au marché et de s'exposer à des sanctions importantes.
Voyez l'AI Act comme les règles de sécurité des produits. De même que vous ne pouvez pas vendre un produit dangereux en Europe, vous ne pouvez pas déployer une IA à haut risque sans satisfaire à des exigences strictes. Aucune entreprise qui sert les marchés européens n'y échappe.
Concrètement, il faut recenser tous les systèmes d'IA, classer leur niveau de risque, mettre en place des mesures de conformité pour les applications à haut risque et tout documenter avant les échéances d'application.
Classification fondée sur les risques
Le règlement répartit l'IA en quatre niveaux :
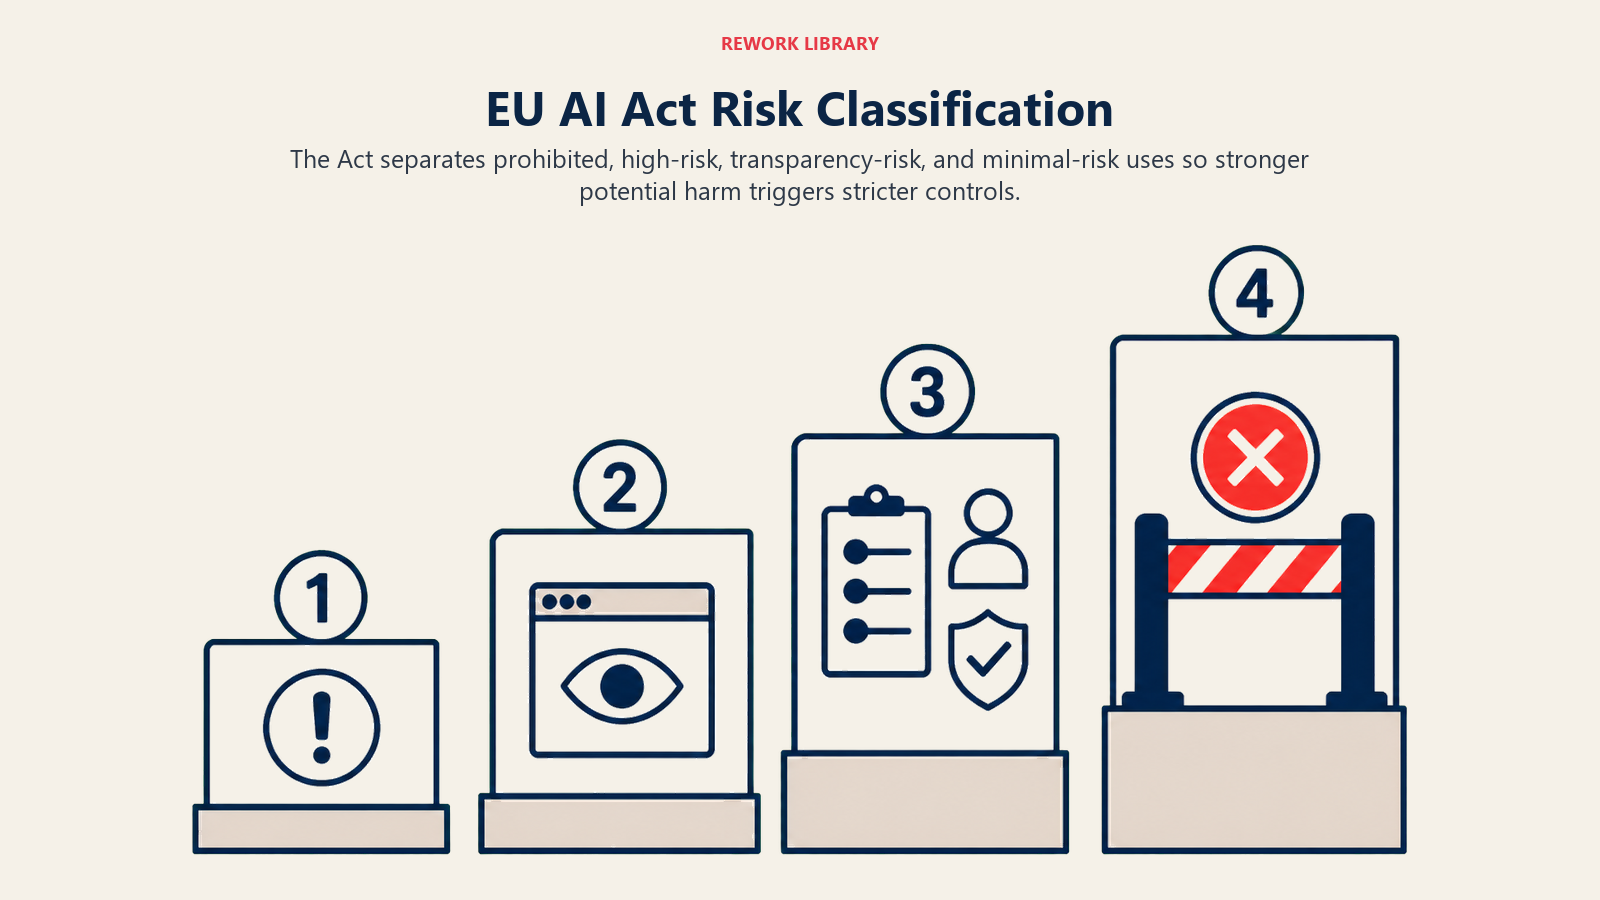
• Risque inacceptable (interdit) : systèmes d'IA qui manipulent les comportements, exploitent des vulnérabilités, pratiquent la notation sociale par les États ou recourent à l'identification biométrique dans l'espace public (avec des exceptions limitées). Ils sont purement et simplement interdits.
• Risque élevé (exigences strictes) : IA utilisée dans les infrastructures critiques, l'éducation, l'emploi, les services essentiels, les forces de l'ordre, les migrations ou l'administration de la justice, notamment au moyen de systèmes de machine learning. Ces systèmes sont soumis à des obligations de conformité complètes.
• Risque limité (obligations de transparence) : IA soumise à des obligations de transparence, comme les chatbots, la reconnaissance des émotions ou les deepfakes produits par l'IA générative. Les utilisateurs doivent savoir qu'ils interagissent avec une IA.
• Risque minimal (aucune obligation) : IA utilisée dans des applications comme les jeux vidéo ou les filtres anti-spam. Les codes de conduite volontaires sont encouragés, mais pas obligatoires.
Calendrier de mise en conformité
Les échéances clés :
Février 2025 : entrée en vigueur de l'interdiction des systèmes d'IA à risque inacceptable
Août 2025 : entrée en application de l'AI Act dans son ensemble, avec des structures de gouvernance opérationnelles
Août 2026 : début des obligations pour les modèles d'IA à usage général, ce qui concerne les grands modèles de langage
Août 2027 : conformité complète exigée pour les systèmes d'IA à haut risque déjà sur le marché
Les organisations devraient lancer leurs programmes de conformité dès maintenant, sans attendre les échéances.
Exigences applicables à l'IA à haut risque
Les obligations détaillées pour les systèmes à haut risque :
Avant le déploiement :
- Système de gestion des risques couvrant tout le cycle de vie
- Gouvernance des données garantissant qualité, pertinence et représentativité
- Documentation technique démontrant la conformité
- Capacités de conservation des enregistrements pour assurer la traçabilité
- Exigences de transparence et d'information des utilisateurs
- Mesures de supervision humaine grâce à une conception de type human-in-the-loop
- Normes d'exactitude, de robustesse et de cybersécurité
Pendant l'exploitation :
- Surveillance continue et signalement des incidents via le suivi des modèles
- Surveillance après commercialisation
- Signalement des incidents graves aux autorités
- Évaluation de conformité continue
Gestion de la qualité :
- Système de management de la qualité conforme aux normes ISO
- Audits et revues réguliers
- Procédures d'actions correctives
Exemples concrets de mise en conformité
Comment les entreprises s'adaptent :
Exemple en technologie RH : Workday a repensé ses outils de recrutement par IA pour répondre aux exigences de la classification à haut risque, avec des tests de biais, des fonctions d'explicabilité et des processus de revue humaine. L'entreprise a investi 12 M$ dans la conformité, mais conserve ainsi l'accès à un marché européen qui représente 500 M$ par an.
Exemple en services financiers : l'IA de scoring de crédit de PayPal a fait l'objet d'une revue de conformité complète : ajout de capacités d'IA explicable, documentation de gestion des risques et systèmes de surveillance continue. PayPal a ainsi transformé la conformité en avantage concurrentiel en proposant des solutions « conformes à l'AI Act » aux banques européennes.
Exemple en technologie de santé : Philips a certifié de manière proactive ses systèmes d'IA de diagnostic au titre des dispositions de l'Act sur les dispositifs médicaux, s'imposant comme la référence en matière de conformité avant que ses concurrents ne rattrapent leur retard, et gagnant des parts de marché auprès des hôpitaux européens, plus prudents face au risque.
Un impact mondial au-delà de l'Europe
La portée extraterritoriale du règlement :
Les entreprises américaines doivent s'y conformer si elles :
- proposent des systèmes d'IA à des clients de l'UE
- utilisent dans l'UE des résultats produits par l'IA
- surveillent des personnes situées dans l'UE au moyen de l'IA
La conformité concerne :
- les fournisseurs de systèmes (développeurs)
- les déployeurs (utilisateurs de systèmes d'IA)
- les importateurs et distributeurs
- les organisations tierces de la chaîne de valeur de l'IA
Il en résulte un « effet Bruxelles » : les normes européennes deviennent la référence mondiale, à l'image de l'influence du RGPD sur les pratiques de protection de la vie privée dans le monde entier.
Application et sanctions
Le volet répressif est conséquent :
Barème des sanctions :
- Violation des interdictions : 35 M€ ou 7 % du chiffre d'affaires mondial
- Violation des exigences applicables à l'IA à haut risque : 15 M€ ou 3 % du chiffre d'affaires mondial
- Violation des obligations d'information : 7,5 M€ ou 1 % du chiffre d'affaires
Mécanismes d'application :
- Autorités nationales de surveillance dans chaque État membre
- Bureau européen de l'IA pour la coordination transfrontalière
- Surveillance du marché et évaluations de conformité
- Droit des personnes d'introduire une réclamation
L'application devrait cibler en priorité les systèmes interdits et les applications à haut risque très visibles, afin de créer des précédents.
Checklist de conformité
Les étapes essentielles pour répondre aux exigences :
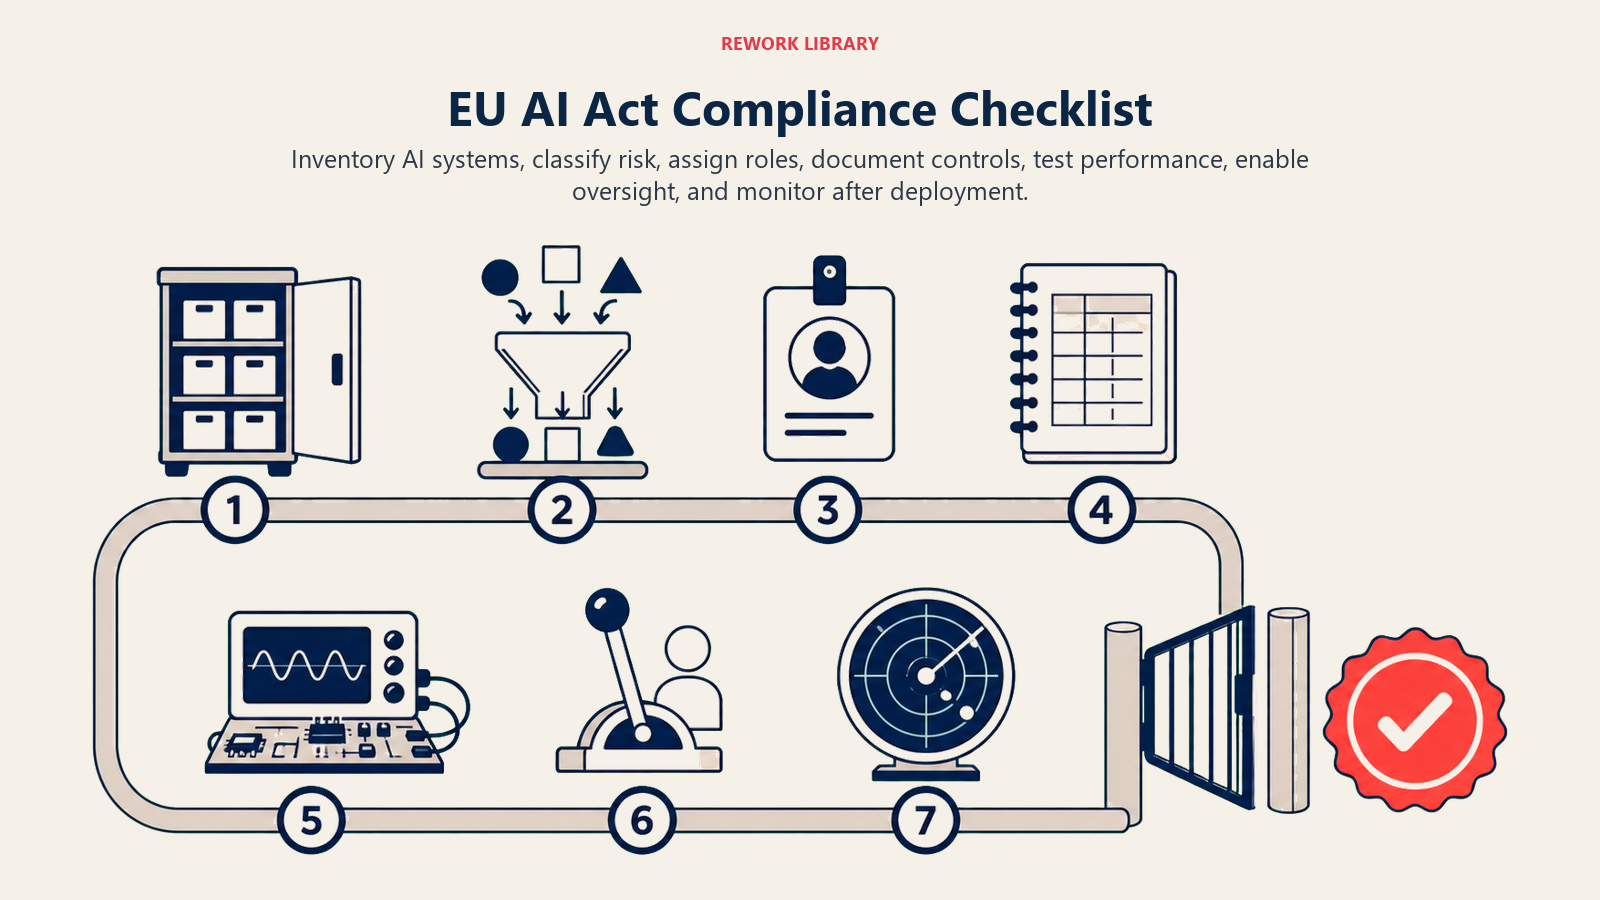
Phase 1 : évaluation (dès maintenant)
- Recenser tous les systèmes d'IA utilisés ou en développement
- Classer chaque système par catégorie de risque
- Identifier les systèmes à haut risque soumis à conformité
- Passer en revue les cas d'usage interdits pour éliminer toute violation
Phase 2 : documentation (T1-T2 2026)
- Rédiger la documentation technique de l'IA à haut risque
- Mettre en place des dispositifs de gestion des risques
- Documenter les processus de gouvernance des données
- Déployer un système de management de la qualité
Phase 3 : mise en œuvre technique (T3-T4 2026)
- Ajouter des capacités de supervision humaine
- Mettre en place des systèmes de surveillance et de journalisation
- Développer des fonctions d'explicabilité en phase avec la gouvernance de l'IA
- Définir des procédures de signalement des incidents
Phase 4 : validation (T1 2027)
- Réaliser des évaluations de conformité
- Obtenir le marquage CE pour les systèmes concernés
- Former les équipes aux exigences de conformité
- Se préparer aux inspections des autorités
Les lacunes de conformité les plus courantes
Les erreurs typiques des entreprises :
• Sous-estimer le périmètre : croire que seule l'IA évidente est concernée. Solution : un inventaire complet de l'IA, y compris les systèmes intégrés et achetés
• Attendre trop longtemps : prévoir de se mettre en conformité juste avant les échéances. Solution : commencer dès maintenant, car la conformité prend 12 à 18 mois pour les systèmes complexes
• Documentation insuffisante : documentation technique médiocre ou absente. Solution : documenter au fil de la construction, pas après le déploiement
• Angle mort fournisseurs : ne pas s'assurer que l'IA de tiers est conforme. Solution : une due diligence sur tous les fournisseurs d'IA et des exigences de conformité inscrites dans les contrats
Les possibilités offertes par la conformité
Les avantages stratégiques d'une action précoce :
- Différenciation sur le marché : « conforme à l'AI Act » devient un argument de vente
- Réduction des risques : éviter des sanctions et des mesures d'exécution dévastatrices
- Excellence opérationnelle : la conformité renforce la gouvernance de l'IA et la qualité
- Normes mondiales : se positionner pour les autres juridictions qui adopteront des cadres similaires
Les organisations les plus en pointe voient dans la conformité un avantage concurrentiel, pas une contrainte.
Construire sa capacité de conformité
Votre feuille de route vers la préparation à l'AI Act :
- Prenez comme fondation un dispositif de gouvernance de l'IA
- Mettez en place l'IA explicable pour la transparence
- Traitez les biais de l'IA par des tests systématiques
- Instaurez le MLOps pour assurer la conformité dans la durée
En savoir plus
Découvrez les notions voisines en matière de conformité et de gouvernance de l'IA :
- Gouvernance de l'IA : construire des dispositifs pour une gestion responsable de l'IA
- Éthique de l'IA : comprendre les fondements éthiques de la réglementation de l'IA
- IA explicable : répondre aux exigences de transparence de l'IA à haut risque
- Biais de l'IA : traiter les obligations d'équité prévues par l'Act
- Jailbreak : comment des attaquants contournent les contrôles de sécurité, et pourquoi c'est un risque de conformité au regard de l'Act
Ressources externes
- Texte officiel de l'EU AI Act : texte juridique complet et modifications
- Lignes directrices de la Commission européenne sur l'IA : conseils de mise en œuvre pour les entreprises
- Stanford HAI : AI Regulation : recherche et analyses sur les politiques mondiales de l'IA
Questions fréquentes sur l'EU AI Act
Qu'est-ce que l'EU AI Act ?
L'EU AI Act est la première réglementation complète au monde sur l'IA. Adopté en 2024 et applicable depuis août 2025, il établit des règles harmonisées pour les systèmes d'intelligence artificielle dans l'Union européenne selon une approche fondée sur les risques, avec des sanctions pouvant atteindre 35 M€ ou 7 % du chiffre d'affaires mondial.
Quelles sont les quatre catégories de risque de l'EU AI Act ?
Risque inacceptable (systèmes interdits, comme la notation sociale), risque élevé (exigences strictes pour l'IA utilisée dans l'emploi, l'éducation et les forces de l'ordre), risque limité (obligations de transparence pour les chatbots et les deepfakes) et risque minimal (aucune obligation pour des applications comme les jeux vidéo).
Quand l'EU AI Act s'applique-t-il pleinement ?
L'interdiction de l'IA à risque inacceptable débute en février 2025. L'Act entre pleinement en application en août 2025. Les obligations relatives à l'IA à usage général commencent en août 2026. La conformité complète de l'IA à haut risque est exigée d'ici août 2027.
Les entreprises américaines doivent-elles se conformer à l'EU AI Act ?
Oui, si elles proposent des systèmes d'IA à des clients de l'UE, utilisent dans l'UE des résultats produits par l'IA ou surveillent des personnes situées dans l'UE au moyen de l'IA. Le règlement a une portée extraterritoriale et vise les fournisseurs, déployeurs, importateurs et distributeurs qui servent les marchés européens.
Quelles sont les principales exigences pour les systèmes d'IA à haut risque ?
Gestion des risques sur tout le cycle de vie, gouvernance des données pour la qualité et la représentativité, documentation technique, conservation des enregistrements pour la traçabilité, transparence et information des utilisateurs, supervision humaine, normes d'exactitude et de cybersécurité, surveillance continue et systèmes de management de la qualité.
Quelles sont les sanctions en cas de non-conformité ?
Violation des interdictions : 35 M€ ou 7 % du chiffre d'affaires mondial. Violation des exigences applicables à l'IA à haut risque : 15 M€ ou 3 % du chiffre d'affaires. Violation des obligations d'information : 7,5 M€ ou 1 % du chiffre d'affaires. Comme pour le RGPD, les sanctions peuvent être très lourdes en cas de violation grave.
Fait partie de la [Collection AI Terms]. Dernière mise à jour : 2026-02-09

Co-Founder, Rework.com
On this page
- Définition de l'EU AI Act
- Le point de vue des dirigeants
- Classification fondée sur les risques
- Calendrier de mise en conformité
- Exigences applicables à l'IA à haut risque
- Exemples concrets de mise en conformité
- Un impact mondial au-delà de l'Europe
- Application et sanctions
- Checklist de conformité
- Les lacunes de conformité les plus courantes
- Les possibilités offertes par la conformité
- Construire sa capacité de conformité
- En savoir plus
- Ressources externes