Qu'est-ce qu'une analyse d'impact de l'IA ? Le contrôle avant décollage des systèmes d'IA
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
Vous ne lanceriez pas un nouveau médicament sans tests de sécurité approfondis. Alors pourquoi déployer une intelligence artificielle qui prend des décisions lourdes de conséquences sans en évaluer les dommages potentiels ? Les analyses d'impact de l'IA offrent un cadre systématique pour repérer, analyser et réduire les risques avant que les systèmes d'IA n'affectent de vraies personnes, ce qui protège à la fois votre entreprise et vos parties prenantes.
Définition de l'analyse d'impact de l'IA
Une analyse d'impact de l'IA est un processus d'évaluation structuré qui identifie, analyse et documente les effets potentiels d'un système d'IA sur les individus, les groupes, les organisations et la société. Elle examine les risques sous plusieurs angles (équité, vie privée, sécurité informatique, sûreté, droits humains) afin d'éclairer les décisions de déploiement et les mesures d'atténuation.
Selon l'Information Commissioner's Office britannique, « une analyse d'impact de l'IA est un processus qui aide à identifier et à réduire les risques de protection des données dans les systèmes d'IA, mais aussi des risques plus larges pour les individus et les communautés, comme les résultats discriminatoires ou les risques pour la sécurité physique ».
Ces analyses sont apparues lorsque les organisations ont constaté que des systèmes d'IA déployés sans évaluation globale des risques entraînaient des échecs coûteux, des sanctions réglementaires et des atteintes à la réputation.
L'enjeu pour l'entreprise
Pour les dirigeants, l'analyse d'impact de l'IA est votre radar de risques : elle évite les défaillances majeures, répond aux exigences réglementaires croissantes et démontre auprès des clients, des régulateurs et du public une démarche d'innovation responsable.
Pensez aux études d'impact environnemental des chantiers de construction. Avant de bâtir, on évalue les dommages possibles et on prévoit des mesures de compensation. Les analyses d'IA font de même pour les systèmes algorithmiques : elles repèrent les problèmes tant qu'on peut encore les corriger, et non après qu'ils ont causé du tort à des personnes ou à votre réputation.
Concrètement, cela implique de mener une analyse structurée avant de déployer l'IA dans des usages à fort enjeu, d'associer des parties prenantes d'horizons variés à l'évaluation, de documenter les conclusions et les mesures d'atténuation, et de réviser l'analyse à mesure que les systèmes évoluent.
Les dimensions centrales de l'analyse
Les principaux domaines évalués dans une analyse d'impact de l'IA :
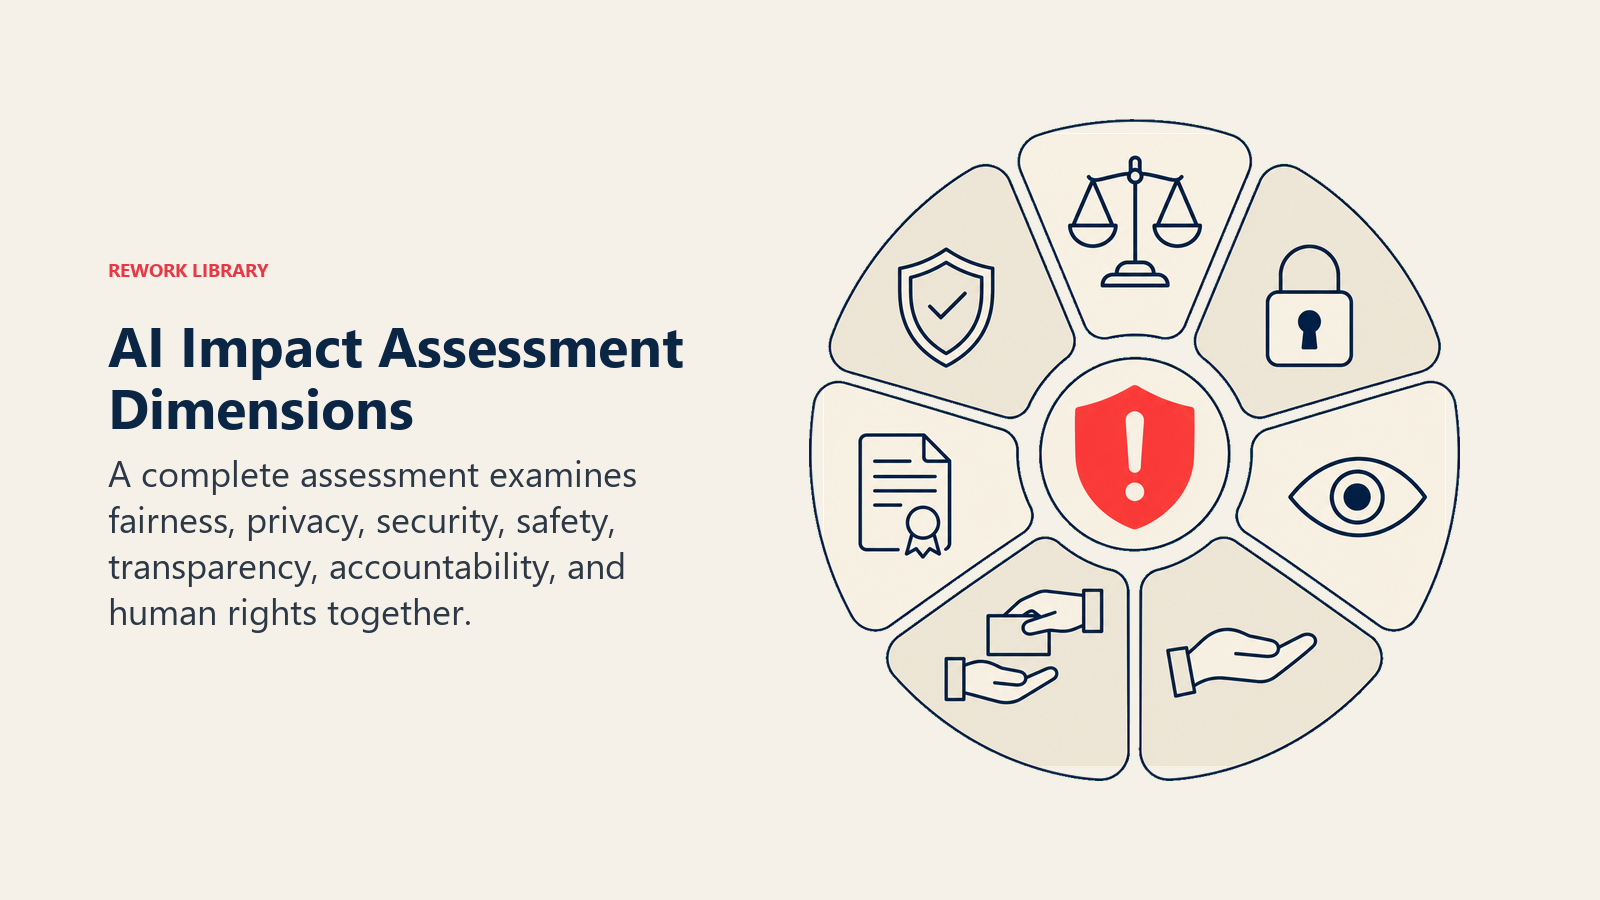
• Équité et biais : tester l'absence de résultats discriminatoires entre groupes démographiques, examiner les biais de l'IA dans les données et les algorithmes, garantir un traitement équitable
• Vie privée : analyser les pratiques de collecte, d'utilisation et de conservation des données, évaluer les risques pour la vie privée, assurer la conformité avec des réglementations comme le GDPR
• Sécurité informatique : évaluer les vulnérabilités face aux attaques adverses, à l'empoisonnement des données, au vol de modèle et à la compromission du système, autant de scénarios susceptibles de causer des dommages
• Sûreté : évaluer les risques pour la sécurité physique (systèmes autonomes), les préjudices psychologiques (modération de contenu) et les préjudices économiques (crédit, emploi)
• Transparence : déterminer l'explicabilité grâce aux approches d'IA explicable, le caractère suffisant de l'information fournie et la compréhension par les utilisateurs du rôle de l'IA dans les décisions
• Responsabilité : établir des responsabilités claires, des mécanismes de supervision via le human-in-the-loop et des procédures de réparation des préjudices
• Droits humains : examiner les effets sur les droits fondamentaux, notamment la dignité, l'autonomie, l'égalité, le droit à un procès équitable et la liberté d'expression
Les méthodes d'analyse d'impact
Des méthodologies éprouvées :
Algorithmic Impact Assessment (Canada) : Objectif : obligatoire pour les systèmes d'IA du gouvernement canadien Périmètre : classification du niveau de risque (de 1 à 4 selon l'impact) Processus : questionnaire de 48 questions qui détermine les exigences Résultat : mesures d'atténuation proportionnées au risque Exemple : une IA de décision en matière d'immigration exige une évaluation de niveau 4
Data Protection Impact Assessment (GDPR) : Objectif : obligatoire pour les traitements de données à haut risque dans l'UE Périmètre : risques pour la vie privée et la protection des données Processus : évaluation de la nécessité, analyse des risques, atténuation Résultat : DPIA documentée, avec trace des consultations Exemple : un système de reconnaissance faciale exige une DPIA
Human Rights Impact Assessment (référentiel de l'ONU) : Objectif : évaluer les effets de l'IA sur les droits humains Périmètre : droits civils, politiques, économiques, sociaux et culturels Processus : cartographie des droits, dialogue avec les parties prenantes, évaluation Résultat : matrice des risques pour les droits humains et plan d'action Exemple : une IA de modération de contenu évaluée au regard de la liberté d'expression
Equitable AI Assessment (Partnership on AI) : Objectif : se concentrer sur l'équité et l'égalité de traitement Périmètre : biais démographiques, accessibilité, inclusion Processus : évaluation participative centrée sur les parties prenantes Résultat : grille d'évaluation de l'équité et feuille de route d'amélioration Exemple : une IA de recrutement évaluée avec les communautés concernées
IEEE 7010 Well-being Impact Assessment : Objectif : mesurer l'effet de l'IA sur le bien-être des personnes Périmètre : bien-être physique, mental, social et économique Processus : évaluation sur tout le cycle de vie, de la conception au retrait Résultat : indicateurs de bien-être et plan d'amélioration Exemple : une IA de réseau social évaluée au regard de son impact sur la santé mentale
Les étapes du processus d'analyse
Une méthodologie d'analyse d'impact complète :
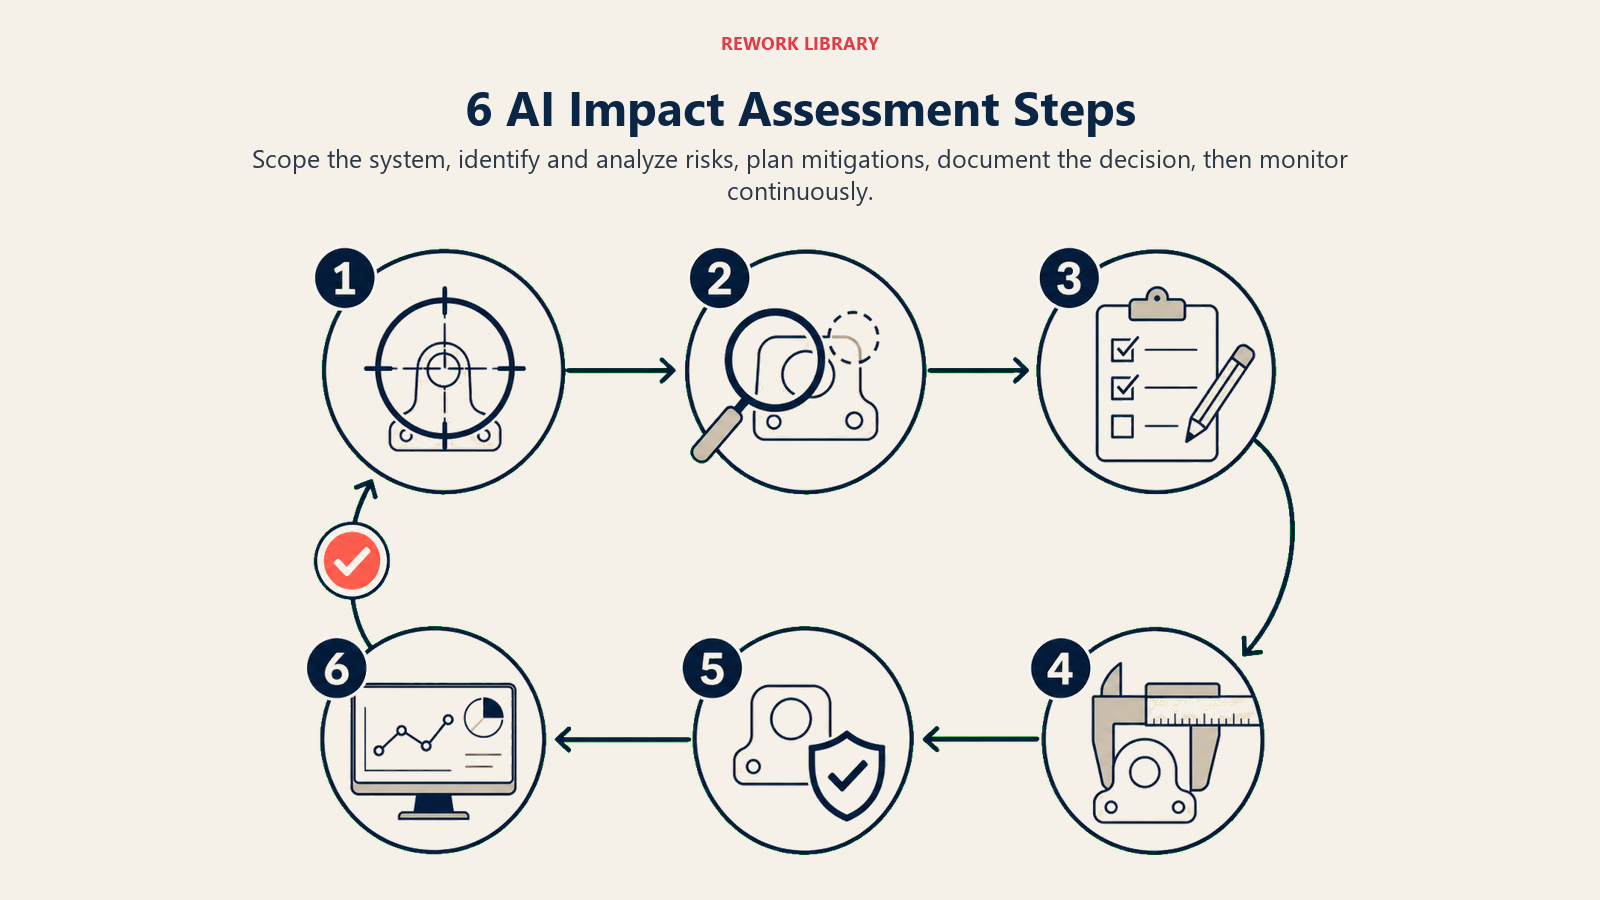
Phase 1 : cadrage (semaine 1)
- Définir le système d'IA et son usage prévu
- Identifier les parties prenantes et les droits concernés
- Déterminer les réglementations et les normes applicables
- Constituer l'équipe d'évaluation (diversifiée et pluridisciplinaire)
- Passer en revue les systèmes similaires et les problèmes connus
Phase 2 : identification des risques (semaines 2 à 3)
- Cartographier les flux de données et les processus de décision
- Identifier les préjudices potentiels pour chaque dimension d'analyse
- Recueillir le point de vue des communautés concernées
- Consulter la littérature académique et les bases d'incidents
- Consulter des experts
Phase 3 : analyse des risques (semaines 4 à 5)
- Évaluer la probabilité et la gravité de chaque risque
- Mesurer les effets disproportionnés sur les groupes vulnérables
- Tester le système sur les problèmes identifiés (biais, vie privée, sécurité)
- Modéliser des scénarios et des cas limites
- Chiffrer les risques lorsque c'est possible
Phase 4 : plan d'atténuation (semaine 6)
- Élaborer les stratégies d'atténuation des risques
- Concevoir des mécanismes de suivi et de supervision via le suivi des modèles
- Mettre en place des procédures de réponse aux incidents
- Préparer des plans de transparence et de communication
- Définir des indicateurs de réussite et des seuils
Phase 5 : décision et documentation (semaine 7)
- Revue et validation par la direction générale
- Documenter les conclusions et les décisions de l'analyse
- Publier des rapports de transparence (le cas échéant)
- Intégrer l'analyse aux registres de gouvernance de l'IA
- Prévoir les déclencheurs d'une nouvelle évaluation
Phase 6 : mise en œuvre et suivi (en continu)
- Déployer avec les mesures d'atténuation
- Surveiller les risques anticipés et les risques émergents
- Boucles de retour des parties prenantes
- Réévaluation régulière (au minimum chaque année)
- Gestion adaptative des risques
Exemples concrets d'analyses
Comment des organisations mènent leurs analyses d'impact :
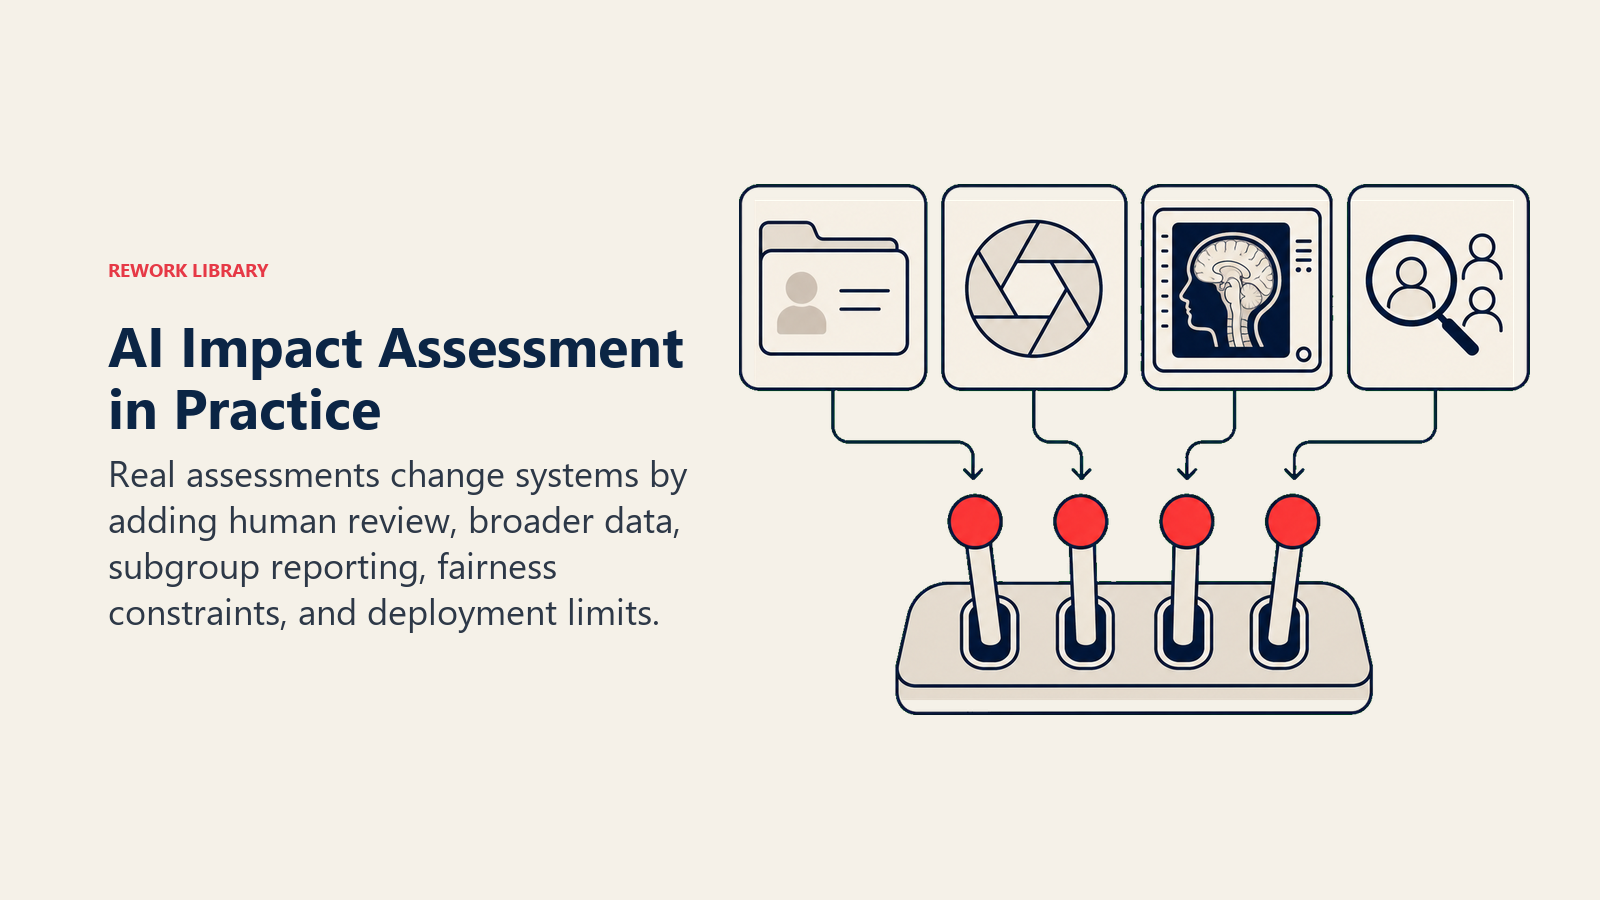
Registre des algorithmes de la ville d'Amsterdam : avant de déployer une IA de détection de la fraude aux aides sociales, la ville a mené une analyse complète qui a mis en évidence des risques d'impact disproportionné sur les populations vulnérables. Elle a abouti à des modifications de conception, dont une revue humaine obligatoire, des exigences d'explicabilité et des audits réguliers des biais, ce qui a évité des résultats discriminatoires.
Responsible AI Impact Assessment de Microsoft : évalue tous les produits d'IA à l'aide d'une grille interne couvrant l'équité, la fiabilité, la vie privée, la sécurité, l'inclusion, la transparence et la responsabilité. L'évaluation de la reconnaissance faciale d'Azure a conduit à un moratoire sur les ventes aux forces de l'ordre jusqu'à l'existence d'une réglementation adéquate, faisant primer les valeurs sur le chiffre d'affaires.
Évaluation du NHS AI Lab (Royaume-Uni) : une IA de diagnostic pour la détection du cancer a fait l'objet d'une analyse d'impact qui a révélé des écarts de performance selon les origines ethniques et les tranches d'âge. L'analyse a conduit à élargir les données d'entraînement, à publier la performance par sous-groupe, à exiger une validation clinique et à définir des lignes directrices de déploiement garantissant un accès équitable aux bénéfices de l'IA.
Fairness Toolkit de LinkedIn : l'IA de recherche et de recommandation pour recruteurs a été évaluée sur les biais de genre et démographiques à l'aide d'une grille sur mesure. L'entreprise a repéré des schémas inéquitables dans les résultats, intégré des contraintes d'équité dans ses modèles de machine learning et mis en place un suivi continu, ce qui a accru la diversité des profils touchés par les recruteurs.
La méthodologie de test des biais
Une évaluation détaillée de l'équité :
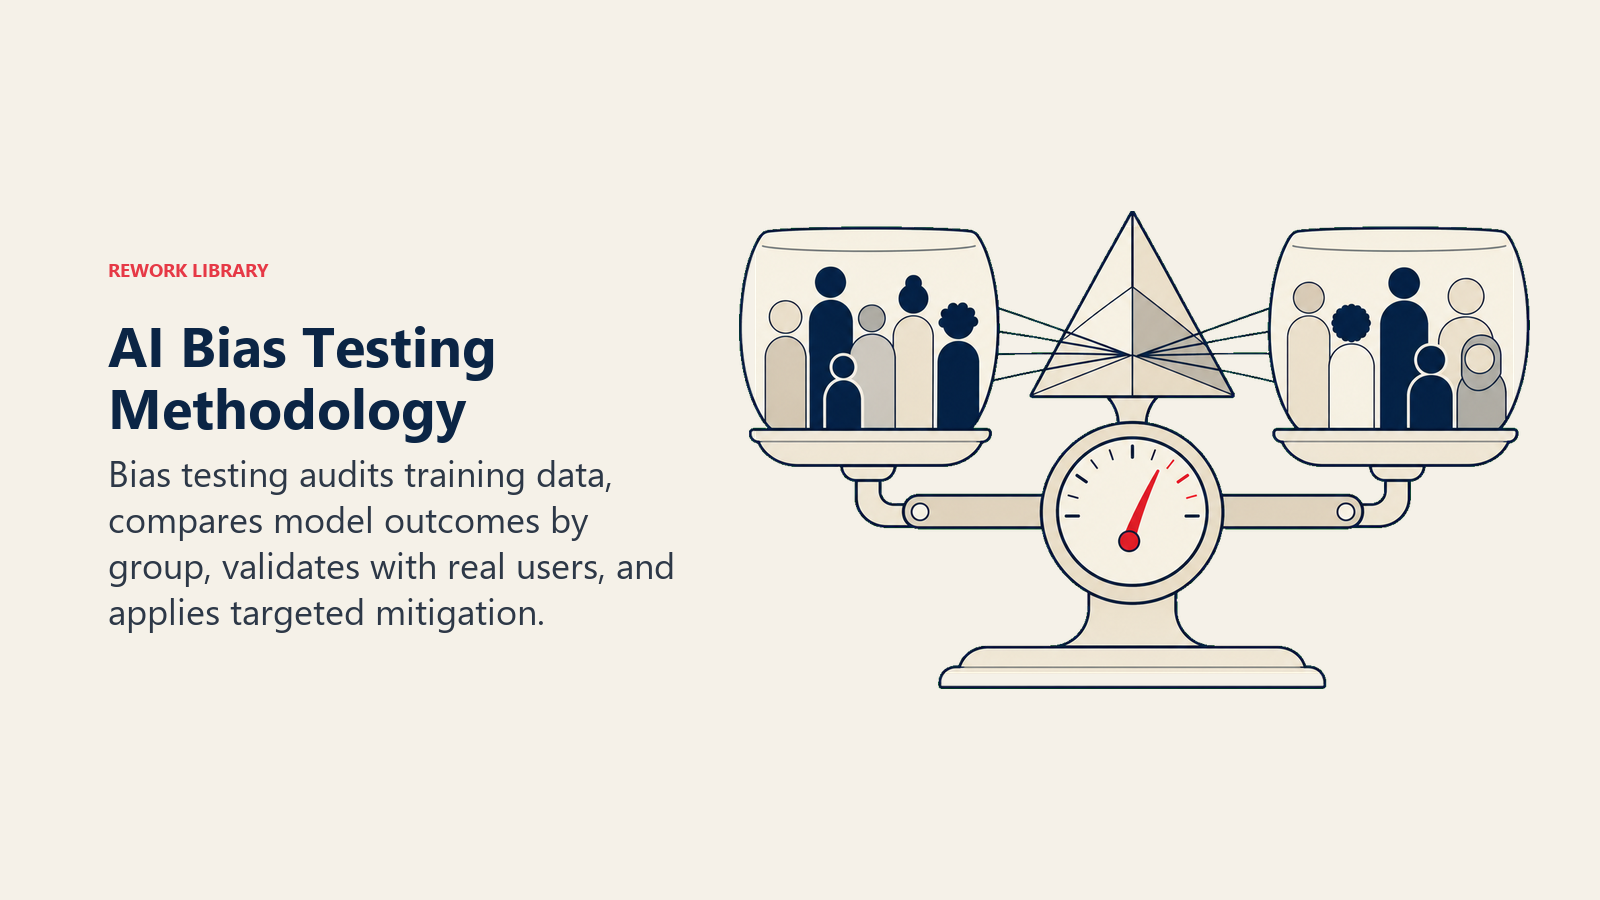
Analyse des données :
- Composition démographique des données d'entraînement
- Qualité des étiquettes et biais dans la vérité terrain
- Variables indirectes corrélées aux attributs protégés
- Biais historique intégré aux données
- Lacunes de données pour les groupes sous-représentés
Tests du modèle :
- Indicateurs de performance par groupe démographique
- Indicateurs d'équité (parité démographique, égalité des chances, etc.)
- Analyse intersectionnelle (genre et origine, âge et handicap)
- Tests d'équité contrefactuelle
- Calibrage de la confiance entre les groupes
Validation en conditions réelles :
- Tests pilotes auprès de groupes d'utilisateurs variés
- Revue par des experts (métier, équité, communautés concernées)
- Comparaison avec des références de décision humaine
- Suivi dans la durée pour détecter les biais émergents
- Tests adverses pour les scénarios les plus défavorables
Stratégies d'atténuation :
- Amélioration de la collecte et de la préparation des données grâce à la curation des données
- Prétraitement (repondération, suréchantillonnage)
- Traitement pendant l'entraînement (contraintes d'équité)
- Post-traitement (ajustement des seuils)
- Supervision humaine pour les cas limites
Les composantes de l'analyse de la vie privée
Évaluer les risques pour la protection des données :
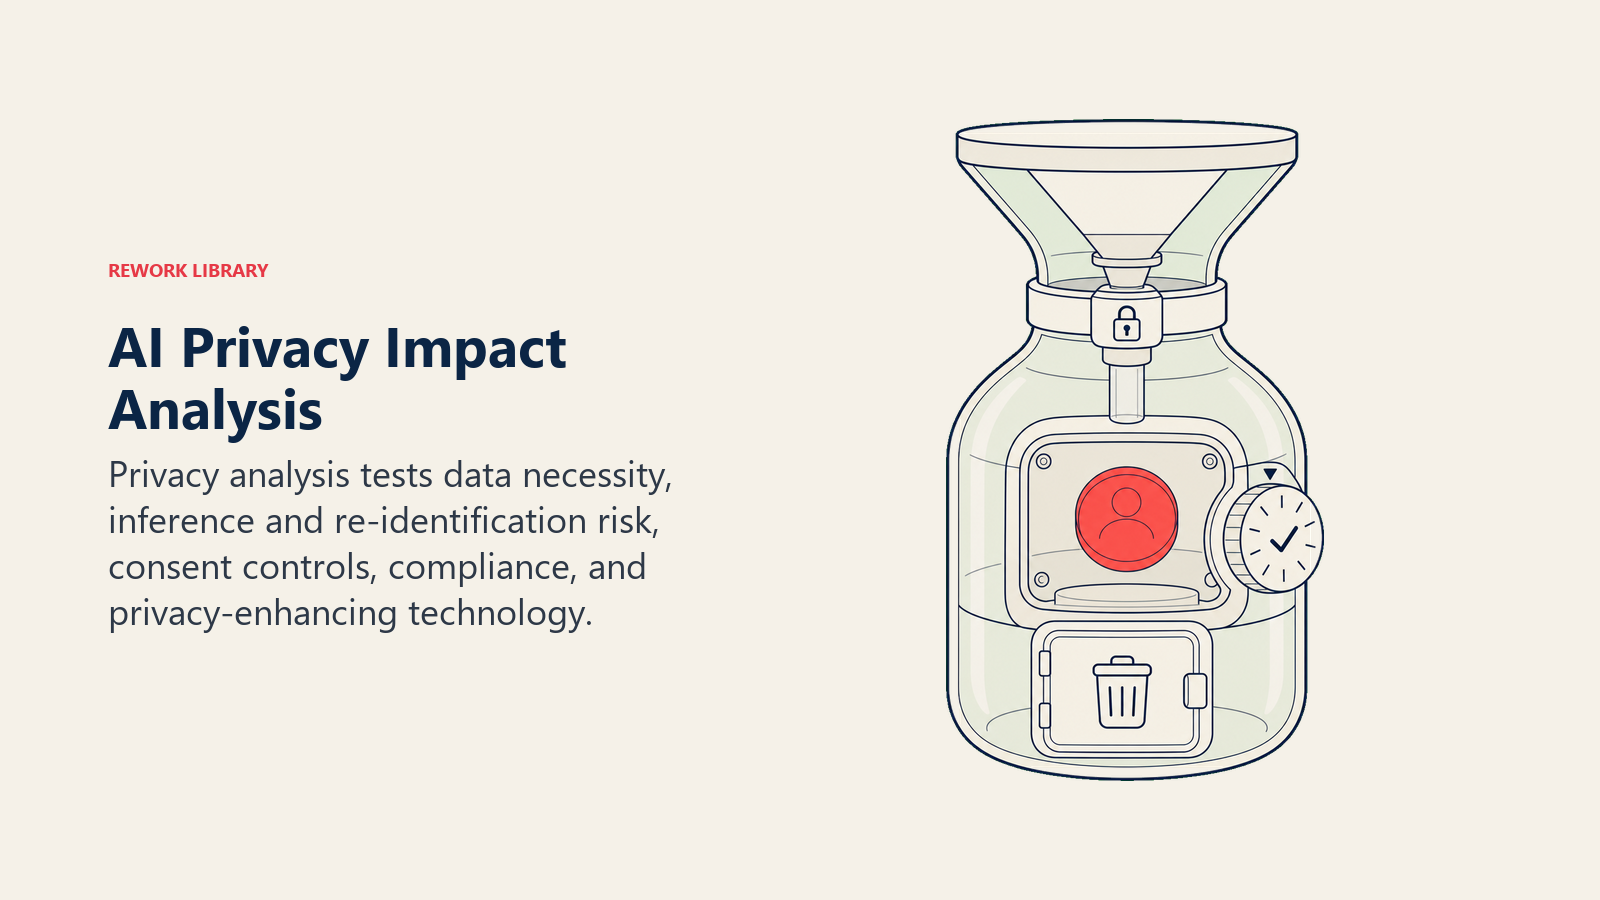
Revue de la minimisation des données :
- Nécessité de chaque donnée collectée
- Justification de la durée de conservation
- Procédures de suppression et d'anonymisation
- Respect de la limitation des finalités
- Partage des données et accès des tiers
Identification des risques pour la vie privée :
- Risques de réidentification dans des données « anonymisées »
- Attaques par inférence qui révèlent des attributs sensibles
- Inversion de modèle qui extrait les données d'entraînement
- Inférence d'appartenance qui détecte la présence d'un individu
- Attaques par recoupement qui combinent des jeux de données
Consentement et maîtrise :
- Mécanismes de consentement éclairé
- Compréhension par les utilisateurs de l'usage de l'IA
- Possibilité de refus, facile d'accès
- Droits d'accès et de portabilité des données
- Procédures de rectification et de suppression
Vérification de la conformité :
- Article 22 du GDPR (décision automatisée)
- Droits des consommateurs du CCPA
- HIPAA pour les données de santé
- FERPA pour les données de l'éducation
- Réglementations sectorielles
Technologies de protection de la vie privée :
- Confidentialité différentielle par ajout de bruit
- Apprentissage fédéré qui évite la centralisation
- Chiffrement homomorphe pour calculer sur des données chiffrées
- Calcul multipartite sécurisé
- Génération de données synthétiques
Les éléments de la revue de sécurité
Évaluer les risques de sécurité de l'IA :
Robustesse face aux attaques adverses :
- Attaques d'évasion qui trompent le modèle à l'inférence
- Attaques d'empoisonnement qui corrompent les données d'entraînement
- Attaques par porte dérobée qui déclenchent un comportement malveillant
- Extraction de modèle qui vole la propriété intellectuelle
- Inférence d'appartenance et atteintes à la vie privée
Vulnérabilités du système :
- Sécurité des API et contrôles d'accès
- Durcissement de l'infrastructure de service des modèles
- Risques de la chaîne d'approvisionnement (dépendances, modèles préentraînés)
- Journalisation et surveillance pour détecter les attaques
- Procédures de réponse aux incidents
Modélisation des menaces :
- Identifier les acteurs malveillants et leurs motivations
- Cartographier les vecteurs d'attaque et les vulnérabilités
- Évaluer la probabilité et l'impact
- Prioriser les contrôles de sécurité
- Tester les défenses par du red teaming de l'IA
Atténuation des risques de sécurité :
- Validation et assainissement des entrées
- Entraînement adverse pour gagner en robustesse
- Défenses par ensemble de modèles et par randomisation
- Limitation du débit et détection d'anomalies
- Service et mises à jour sécurisés des modèles
Les échecs fréquents des analyses
Les erreurs qui minent l'efficacité :
• Conformité de façade : une évaluation superficielle pour satisfaire une exigence → Solution : un vrai dialogue avec les parties prenantes et une analyse sincère des risques
• Approche uniquement technique : les dimensions sociales et éthiques sont ignorées → Solution : des équipes pluridisciplinaires réunissant éthiciens, communautés concernées et experts métier
• Une analyse et puis plus rien : une seule évaluation, sans suivi → Solution : une évaluation continue, intégrée au cycle de vie de la gouvernance de l'IA
• Évaluateurs homogènes : manque de points de vue variés → Solution : des équipes d'évaluation volontairement diversifiées et une consultation des communautés
• Aucun effet sur le déploiement : les conclusions de l'analyse sont ignorées dans les décisions → Solution : conditionner le déploiement des IA à haut risque à une évaluation satisfaisante
Les exigences réglementaires
Des obligations d'analyse d'impact qui se multiplient :
AI Act de l'UE :
- Analyse d'impact sur les droits fondamentaux obligatoire pour l'IA à haut risque
- Doit couvrir la discrimination, la vie privée et les risques pour la sûreté
- Consultation des parties prenantes concernées
- Documentation conservée à disposition des autorités
- Nouvelle évaluation après toute modification substantielle
Algorithmic Impact Assessment du Canada :
- Obligatoire pour les systèmes d'IA du gouvernement
- Le score de risque détermine les exigences de conformité
- Rapport public de transparence requis
- Obligation de réévaluation annuelle
- Responsabilité du ministère sur les résultats
Outils de décision automatisée en matière d'emploi (New York) :
- Audit des biais requis avant utilisation
- Évaluation par un auditeur indépendant
- Analyse de la performance par groupe démographique
- Publication des résultats de l'audit
- Audit renouvelé chaque année
Data Protection Act (Royaume-Uni) :
- DPIA obligatoire pour les traitements à haut risque
- Consultation de l'ICO en cas de risque résiduel élevé
- Intégration de la protection de la vie privée dès la conception
- Documentation de la nécessité et de la proportionnalité
- Exigences de révision régulière
Développer la capacité d'analyse
Une feuille de route de mise en œuvre :
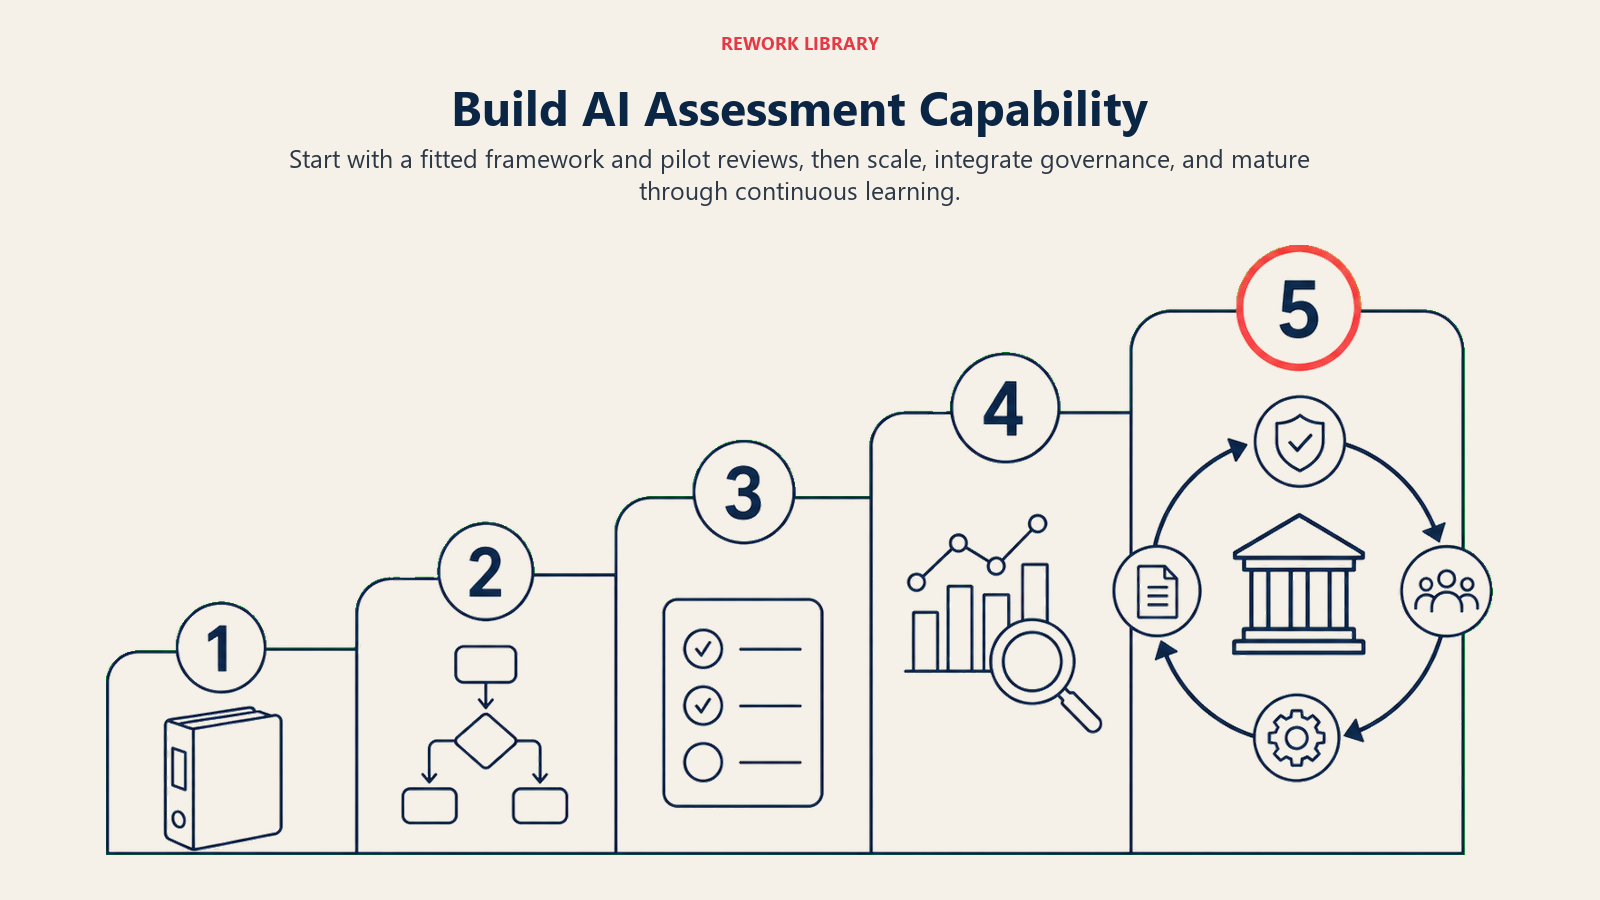
Étape 1 : choix du cadre de référence (mois 1)
- Comparer les méthodes d'évaluation selon leur adéquation
- Les adapter au contexte de l'organisation
- Les intégrer à la gestion des risques existante
- Définir les rôles et les responsabilités
- Établir le processus de validation par la gouvernance
Étape 2 : analyses pilotes (mois 2 à 4)
- Choisir 2 ou 3 systèmes d'IA pour les premières évaluations
- Former les équipes d'évaluation
- Mener des évaluations complètes
- Documenter les enseignements tirés
- Affiner le processus et les outils
Étape 3 : passage à l'échelle (mois 5 à 8)
- Exiger une évaluation pour tout nouveau projet d'IA
- Rattraper les évaluations des systèmes à haut risque déjà en place
- Construire des outils et des modèles d'évaluation
- Créer une communauté de pratique interne
- Mettre en place une revue d'assurance qualité
Étape 4 : intégration (mois 9 à 12)
- Intégrer l'analyse au cycle de développement de l'IA
- La relier aux validations de gouvernance de l'IA
- L'intégrer aux pipelines de MLOps
- Publier des rapports de transparence
- Rendre compte des risques au conseil d'administration
Étape 5 : maturité (en continu)
- Amélioration continue à partir des enseignements
- Adoption des bonnes pratiques du secteur
- Évaluation proactive des risques émergents
- Approfondissement des partenariats avec les parties prenantes
- Reconnaissance comme acteur de référence de l'IA responsable
Votre stratégie d'analyse
Mettre en place une évaluation complète des risques de l'IA :
- Instaurez une gouvernance de l'IA qui impose des analyses d'impact
- Traitez les biais de l'IA par des tests systématiques
- Mettez en place une IA explicable pour assurer la transparence
- Consignez les conclusions dans des fiches de modèle d'IA
Pour aller plus loin
Découvrez les concepts voisins de gestion des risques et de gouvernance de l'IA :
- Gouvernance de l'IA - Établir des dispositifs d'évaluation responsables de l'IA
- Biais de l'IA - Comprendre l'évaluation de l'équité dans les analyses
- Éthique de l'IA - Poser des fondements éthiques pour l'évaluation d'impact
- AI Act de l'UE - Comprendre les exigences réglementaires d'évaluation
Ressources externes
- UK Information Commissioner's Office - Conseils et méthodes pour l'analyse d'impact de l'IA
- Partnership on AI - Méthodologies d'évaluation centrées sur les parties prenantes
- NIST AI Risk Management Framework - Normes fédérales d'évaluation des risques
Questions fréquentes sur l'analyse d'impact de l'IA
Qu'est-ce qu'une analyse d'impact de l'IA ?
Une analyse d'impact de l'IA est un processus d'évaluation structuré qui identifie, analyse et documente les effets potentiels d'un système d'IA sur les individus, les groupes, les organisations et la société. Elle examine les risques en matière d'équité, de vie privée, de sécurité informatique, de sûreté et de droits humains afin d'éclairer les décisions de déploiement et les stratégies d'atténuation.
Quelles sont les dimensions centrales évaluées dans une analyse d'impact de l'IA ?
Équité et biais (résultats discriminatoires), vie privée (risques pour la protection des données), sécurité informatique (attaques adverses), sûreté (préjudices physiques, psychologiques et économiques), transparence (explicabilité et information), responsabilité (supervision et réparation) et droits humains (effets sur les droits fondamentaux).
Quelles méthodes existent pour mener une analyse d'impact de l'IA ?
Les principales méthodes sont l'Algorithmic Impact Assessment (gouvernement canadien), la Data Protection Impact Assessment (GDPR), la Human Rights Impact Assessment (ONU), l'Equitable AI Assessment (Partnership on AI) et l'IEEE 7010 Well-being Impact Assessment, chacun avec son périmètre et son processus.
Quand faut-il mener une analyse d'impact de l'IA ?
Avant de déployer l'IA dans des usages à fort enjeu (emploi, crédit, santé, forces de l'ordre), lors d'une modification substantielle d'un système existant, chaque année pour les systèmes à haut risque déjà déployés et dès que de nouveaux risques apparaissent. Les réglementations imposent de plus en plus ces analyses pour certains usages.
Qui doit mener les analyses d'impact de l'IA ?
Les équipes d'évaluation doivent être pluridisciplinaires : développeurs d'IA, experts métier, éthiciens, juristes et responsables conformité, représentants des communautés concernées et évaluateurs indépendants. La diversité des points de vue est indispensable pour identifier et évaluer les risques de façon complète.
En quoi les analyses d'impact de l'IA diffèrent-elles des évaluations de risques classiques ?
Elles vont au-delà des risques techniques et commerciaux traditionnels pour examiner les dimensions sociales, éthiques et de droits humains. Elles mettent l'accent sur le biais algorithmique, l'équité entre groupes démographiques, la vie privée des personnes concernées et l'impact sur les populations vulnérables, des préoccupations moins pertinentes pour les systèmes sans IA.
Fait partie de la [Collection Termes de l'IA]. Dernière mise à jour : 2026-02-09

Co-Founder, Rework.com
On this page
- Définition de l'analyse d'impact de l'IA
- L'enjeu pour l'entreprise
- Les dimensions centrales de l'analyse
- Les méthodes d'analyse d'impact
- Les étapes du processus d'analyse
- Exemples concrets d'analyses
- La méthodologie de test des biais
- Les composantes de l'analyse de la vie privée
- Les éléments de la revue de sécurité
- Les échecs fréquents des analyses
- Les exigences réglementaires
- Développer la capacité d'analyse
- Votre stratégie d'analyse
- Pour aller plus loin
- Ressources externes