Qu'est-ce qu'un AI audit trail ? La boîte noire des systèmes d'IA
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
Un AI audit trail est un registre complet et horodaté de chaque donnée d'entrée, décision, résultat et élément de contexte liés au fonctionnement d'un système d'IA. Il consigne la version du modèle qui a pris chaque décision, les données et paramètres qui l'ont façonnée, les personnes impliquées et le moment, afin que vous puissiez reconstituer, expliquer et défendre n'importe quelle décision lors d'un audit réglementaire ou d'un litige.
Votre IA a refusé une demande de prêt, écarté un candidat ou signalé une transaction comme frauduleuse. Pouvez-vous expliquer précisément pourquoi ? Pouvez-vous reproduire cette décision six mois plus tard, lors d'un audit réglementaire ? Les AI audit trails constituent des registres complets des processus de décision de l'intelligence artificielle, et rendent possibles la responsabilisation, la conformité et l'amélioration continue.
Définition de l'AI audit trail
Un AI audit trail est un registre complet et horodaté de toutes les données d'entrée, décisions, résultats et éléments de contexte pertinents du fonctionnement d'un système d'intelligence artificielle. Il consigne les données utilisées, la version du modèle qui a pris la décision, les paramètres qui ont influencé le résultat, les intervenants (humains ou systèmes) et le moment de chaque action.
Selon le cadre de gestion des risques liés à l'IA du NIST, « les audit trails des systèmes d'IA doivent fournir suffisamment d'informations pour reconstituer les décisions, identifier les problèmes potentiels, démontrer la conformité et soutenir la responsabilisation, en allant au-delà de la journalisation informatique classique pour tenir compte des caractéristiques propres aux systèmes de machine learning ».
Contrairement aux journaux d'application standard, qui suivent des événements techniques, les AI audit trails doivent documenter le cheminement de raisonnement de systèmes qui prennent des décisions lourdes de conséquences pour des personnes et des organisations.
L'enjeu pour l'entreprise
Pour les dirigeants, les AI audit trails ne sont pas une documentation facultative : ils constituent votre défense réglementaire, votre protection contre les mises en cause et un outil d'amélioration opérationnelle qui prouve que vous pouvez expliquer et défendre chaque décision d'IA.
Pensez aux AI audit trails comme aux enregistreurs de vol des avions. Quand quelque chose tourne mal, il faut des registres détaillés pour comprendre ce qui s'est passé, pourquoi, et comment éviter que cela se reproduise. Mais contrairement à un avion, un système d'IA prend des millions de décisions par jour, ce qui impose une journalisation automatisée et complète.
Concrètement, il s'agit de mettre en place des systèmes qui capturent les données d'entrée, les états du modèle et les résultats sans dégrader les performances, de stocker ces données en toute sécurité pendant les durées de conservation exigées, et de pouvoir les retrouver pour des audits, des litiges ou des enquêtes.
Les composants essentiels
Les éléments essentiels d'un AI audit trail :
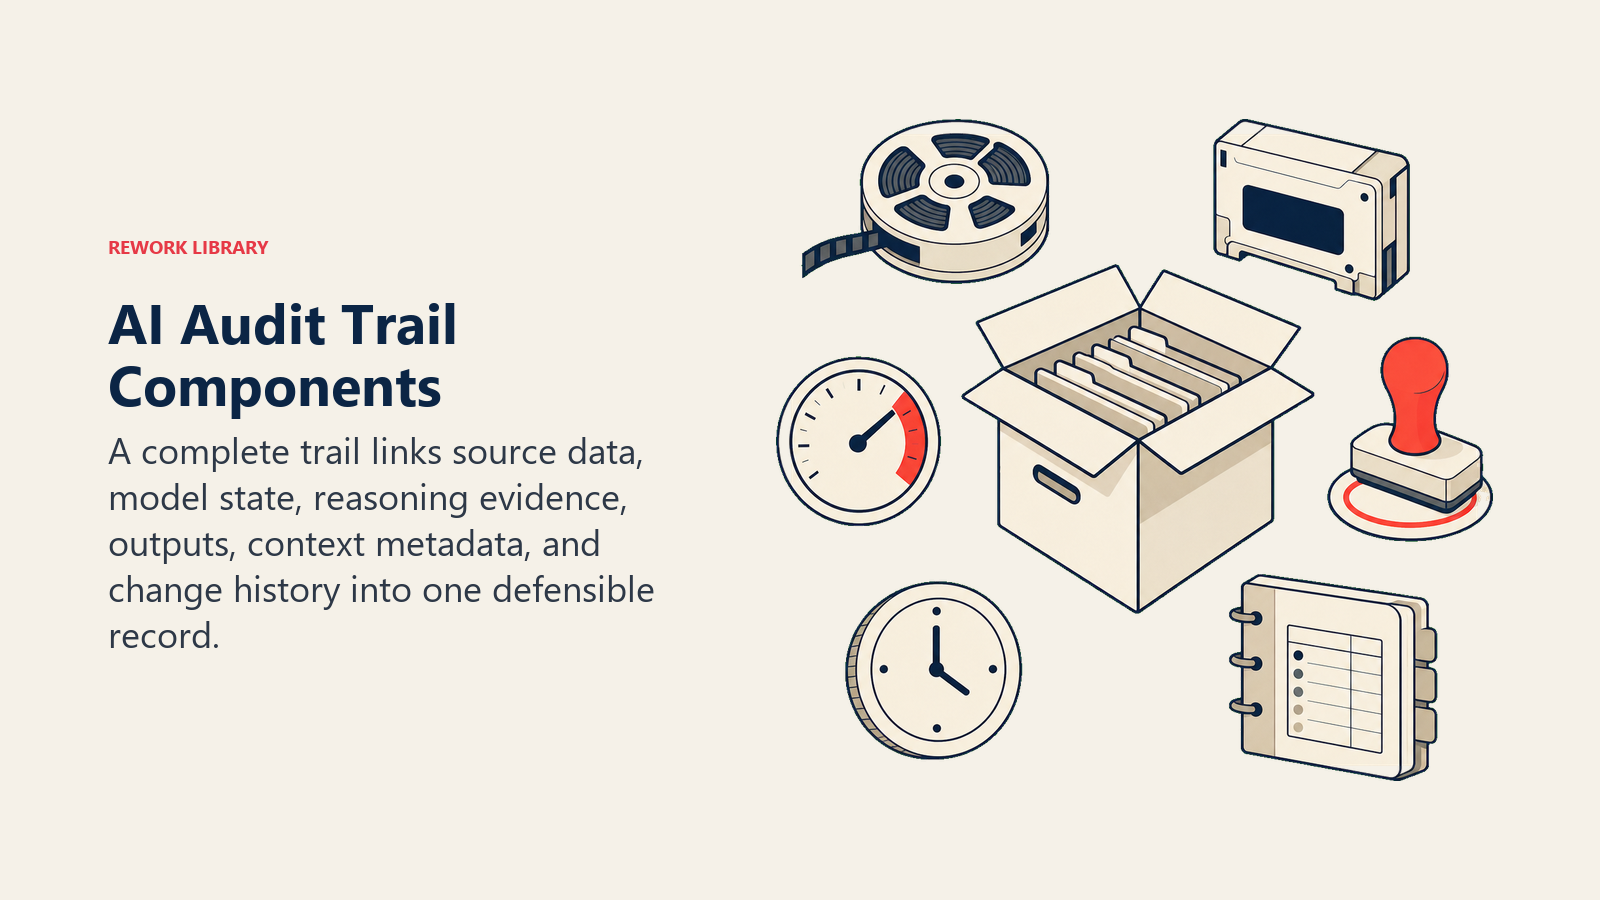
• Données d'entrée : registre complet des données transmises au système d'IA, avec leur source, leur horodatage et des indicateurs de qualité, à l'appui des processus de curation des données
• Informations sur le modèle : version, paramètres, configuration et caractéristiques des données d'entraînement du modèle de machine learning qui prend la décision
• Processus de décision : étapes intermédiaires, scores de confiance, importance des variables et raisonnement, restitués grâce aux techniques d'explainable AI
• Registres de sortie : décision ou prédiction finale, éventuelles modifications humaines et actions déclenchées en aval
• Métadonnées de contexte : utilisateur concerné, horodatage, état du système, décisions liées et facteurs d'environnement
• Historique des changements : mises à jour du modèle, réentraînements, ajustements de paramètres et changements de déploiement, suivis grâce aux pratiques MLOps
Exigences réglementaires
Obligations d'audit trail propres à chaque secteur :
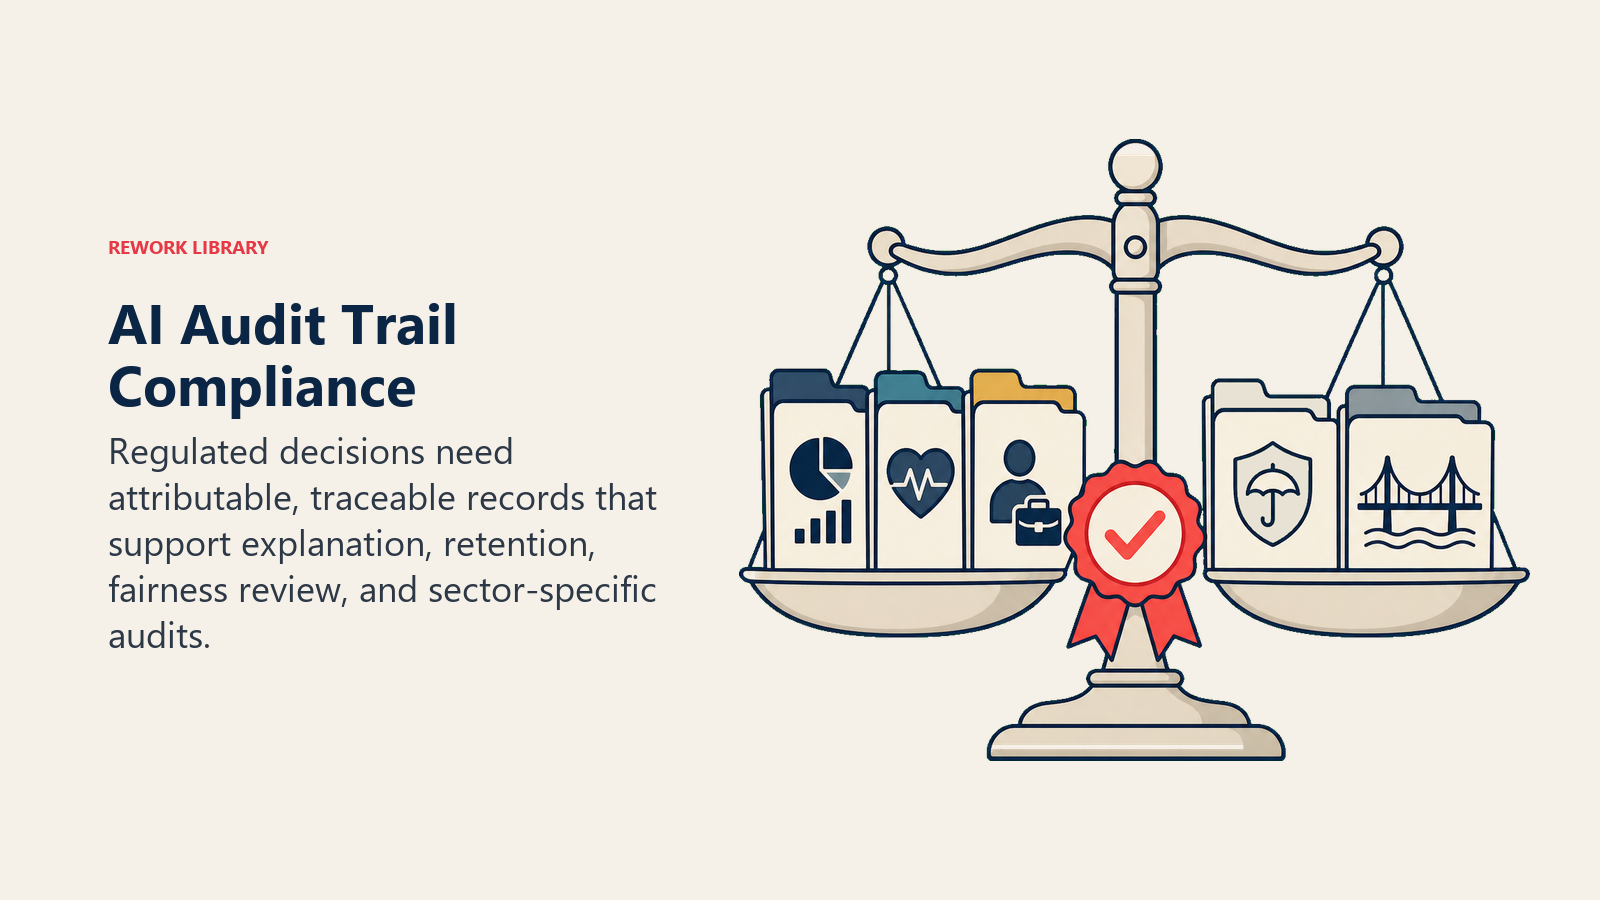
Services financiers :
- FCRA : les notifications de décision défavorable exigent des décisions de crédit explicables
- SR 11-7 : la gestion du risque de modèle impose une documentation complète des modèles
- GDPR : droit à une explication pour les décisions automatisées touchant des citoyens de l'UE
- Bâle III : la validation des modèles exige des résultats reproductibles
Exemple : un prêteur hypothécaire doit pouvoir démontrer pourquoi l'IA a refusé un dossier
Santé :
- HIPAA : audit trails pour tout accès aux informations de santé des patients
- FDA : les dispositifs médicaux fondés sur l'IA/le machine learning exigent une documentation des décisions
- 21 CFR Part 11 : les enregistrements électroniques doivent être attribuables et traçables
- Validation clinique : la reproductibilité est essentielle pour l'IA de diagnostic
Exemple : un hôpital doit tracer dans un audit trail chaque diagnostic assisté par l'IA
Emploi :
- EEOC : les outils de recrutement par IA doivent démontrer l'absence de discrimination
- NYC Local Law 144 : les outils automatisés de décision en matière d'emploi doivent faire l'objet d'audits
- Article 22 du GDPR : droit à une explication pour les décisions de recrutement automatisées
- Analyse de l'impact disparate : les audit trails prouvent l'égalité de traitement
Exemple : un employeur doit expliquer pourquoi l'IA a écarté un candidat
Assurance :
- Réglementations des États : exigences de transparence sur la souscription algorithmique
- NAIC Model Bulletin : les modèles d'assurance fondés sur l'IA doivent être auditables
- Fair Claims Settlement : documenter les décisions de traitement des sinistres par l'IA
- Dépôt des tarifs : démontrer la solidité actuarielle
Exemple : un assureur doit justifier un calcul de prime fondé sur l'IA
Infrastructures critiques :
- NERC CIP : audit trails de cybersécurité pour les systèmes d'IA du réseau électrique
- FAA : enregistrements des décisions des systèmes autonomes
- NRC : l'IA dans les installations nucléaires exige une journalisation complète
- Transports : enregistreurs de données d'événements des véhicules autonomes
Exemple : un opérateur d'énergie doit tracer dans un audit trail les opérations de réseau pilotées par l'IA
Architecture d'un audit trail
Approches de mise en œuvre technique :
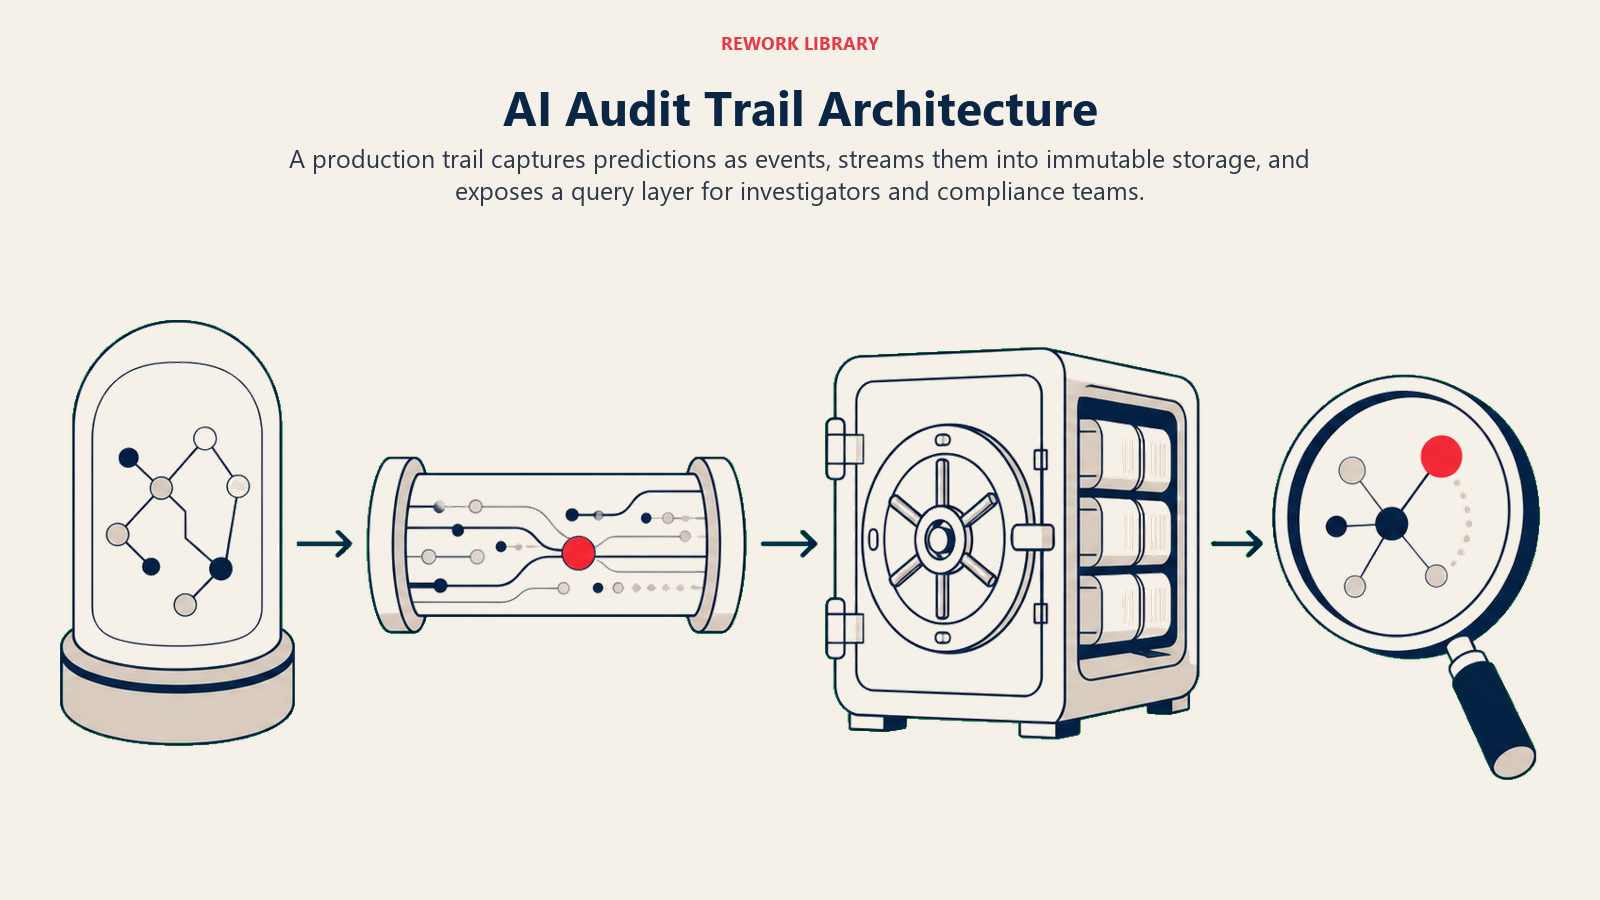
Stratégie de journalisation :
- Capture des décisions en temps réel sans impact sur la latence
- Format de données structuré (JSON, Parquet) pour pouvoir l'interroger
- Stockage immuable qui empêche toute altération
- Mécanismes de recherche efficaces pour de gros volumes
- Politiques de conservation et d'archivage automatisées
Points d'attention pour le stockage :
- Gestion des volumes : des millions de décisions génèrent des téraoctets
- Stockage par niveaux : chaud (récent), tiède (interrogeable), froid (archivé)
- Conformité : respecter les durées de conservation (généralement 3 à 7 ans)
- Sécurité : chiffrement, contrôles d'accès, journaux d'audit des journaux
- Optimisation des coûts : compression, déduplication, politiques de cycle de vie
Points d'intégration :
- La couche de service du modèle capture les prédictions
- Le feature store suit les données d'entrée
- Les systèmes de model monitoring journalisent les performances
- L'orchestration des workflows enregistre le contexte
- Les dashboards de conformité font remonter les données d'audit
Exemple d'architecture : Modèle → API de prédiction (journalise entrées/sorties) → Kafka (flux d'événements) → Data Lake (stockage long terme) → Couche de requête (accès d'audit)
Exigences de reproductibilité
Rendre les décisions d'IA reconstituables :
Ce qui doit être reproductible :
- Les mêmes entrées produisent les mêmes sorties (déterminisme)
- La décision peut être expliquée des mois plus tard
- L'état du modèle au moment de la décision peut être restauré
- Les étapes de feature engineering sont documentées
- Les dépendances de données externes sont consignées
Obstacles à la reproductibilité :
- Mises à jour du modèle entre la décision et l'audit
- Données d'API externes qui changent
- Échantillonnage aléatoire dans les algorithmes de machine learning
- Évolution des données du feature store
- Changements d'infrastructure qui affectent les calculs
Solutions :
- Tout versionner : modèles, code, configurations, schémas de données
- Figer les dépendances externes avec des sommes de contrôle
- Fixer les graines aléatoires pour un comportement déterministe
- Capturer un instantané des données externes au moment de la décision
- Conteneuriser pour assurer la cohérence des calculs
- Requêtes « voyage dans le temps » dans les feature stores
Processus de vérification : Testez régulièrement la reproductibilité : « Pouvons-nous recréer la décision du 15 mars ? » Si ce n'est pas le cas, l'audit trail est incomplet.
Exemples concrets d'audit trails
Comment des organisations de référence les mettent en œuvre :
Exemple bancaire : l'IA de décision de crédit de Capital One tient des audit trails complets (version du modèle, caractéristiques du demandeur anonymisées, décision, score de confiance et registres des dérogations humaines). La banque peut ainsi répondre aux audits du CFPB en quelques heures et démontrer sa conformité lors des contrôles réglementaires.
Exemple en santé : les audit trails de l'IA de diagnostic de la Mayo Clinic consignent chaque image analysée, la version du modèle, le radiologue qui a relu les résultats, le diagnostic final et l'évolution du patient. Cette boucle fermée soutient les audits de la FDA, la défense en cas de faute médicale et l'amélioration continue du modèle.
Exemple en emploi : le système de recrutement par IA d'Unilever journalise chaque interaction avec les candidats, chaque score d'évaluation, chaque décision d'étape et chaque relecture humaine. Il produit des rapports d'audit pour la conformité EEOC, qui démontrent l'égalité de traitement entre les catégories protégées et documentent les efforts de réduction des biais.
Exemple en assurance : l'audit trail de l'IA de traitement des sinistres de Lemonade comprend les détails du sinistre, les composantes du score de fraude, les conditions de la police, la justification de la décision et la relecture humaine des refus. Il satisfait les régulateurs des États et appuie la défense en cas de contentieux.
Bonnes pratiques
Recommandations pour une mise en œuvre efficace :
Exhaustivité de la capture :
- Journaliser avant et après la relecture humaine
- Inclure les décisions négatives (rejets, refus)
- Documenter les exceptions et les dérogations
- Suivre les indicateurs de performance du modèle
- Consigner les problèmes de qualité des données
Accessibilité :
- Fournir des interfaces d'audit aux équipes conformité
- Permettre des requêtes filtrées (par date, type de décision, modèle)
- Générer automatiquement des rapports de conformité
- Répondre efficacement aux demandes de données des régulateurs
- Donner aux clients accès à leurs propres décisions
Intégration à la gouvernance :
- S'accorder avec les politiques d'AI governance
- Revoir régulièrement l'exhaustivité des audit trails
- Tester périodiquement la reproductibilité
- Intégrer l'audit trail aux procédures de réponse aux incidents
- Rendre compte au conseil d'administration des capacités d'audit
Confidentialité et sécurité :
- Limiter autant que possible les données personnelles dans les audit trails
- Chiffrer les données d'audit sensibles
- Appliquer des contrôles d'accès stricts
- Auditer l'accès aux audit trails (méta-audit)
- Respecter les limites de conservation des données
Les défaillances courantes
Erreurs qui créent des failles de conformité :
• Journalisation incomplète : facteurs de décision critiques manquants → Solution : exigences de journalisation complètes dans les pipelines MLOps, avec des contrôles d'exhaustivité automatisés
• Décisions non reproductibles : impossible de recréer des résultats passés → Solution : tout versionner et tester régulièrement la reproductibilité
• Données inaccessibles : les audit trails existent mais ne peuvent pas être interrogés → Solution : formats structurés et interfaces de requête conçus pour les besoins de conformité
• Conservation insuffisante : suppression des données d'audit avant la durée exigée → Solution : gestion du cycle de vie automatisée, calée sur les exigences réglementaires
• Registres altérés : journaux modifiables qui peuvent être falsifiés → Solution : stockage immuable avec vérification cryptographique
Audit trail et observabilité
Deux concepts voisins, mais distincts :
Observabilité de l'IA :
- Objet : santé et performance du système en temps réel
- Utilisateurs : data scientists, ingénieurs ML
- Indicateurs : précision, latence, dérive, erreurs
- Finalité : excellence opérationnelle et réponse aux incidents
- Conservation : de quelques jours à quelques mois
AI audit trail :
- Objet : responsabilité des décisions et conformité
- Utilisateurs : conformité, juridique, auditeurs, régulateurs
- Registres : décisions individuelles avec tout leur contexte
- Finalité : conformité réglementaire et défense en responsabilité
- Conservation : plusieurs années, selon les exigences légales
Les deux sont indispensables et doivent être intégrés, mais ils servent des parties prenantes différentes.
L'avenir des AI audit trails
Tendances et exigences émergentes :
- Standardisation : des formats et exigences d'audit trail propres à chaque secteur apparaissent
- Automatisation : l'IA pour auditer l'IA, avec des systèmes qui vérifient automatiquement l'exhaustivité des audit trails
- Blockchain : des audit trails immuables grâce à la technologie des registres distribués
- Audit continu : surveillance de la conformité en temps réel plutôt que des audits périodiques
- Traces inter-systèmes : relier les décisions de plusieurs systèmes d'IA au sein des workflows
Les organisations devraient mettre en place des systèmes d'audit trail évolutifs, capables de s'adapter à des exigences qui changent.
Bâtir la capacité d'audit trail
Votre feuille de route vers une responsabilité complète en matière d'IA :
- Partez de l'AI governance, qui définit les exigences d'audit
- Mettez en place l'explainable AI pour consigner le raisonnement
- Déployez le model monitoring pour suivre les performances
- Instaurez des pratiques MLOps pour le contrôle des versions
En savoir plus
Explorez les notions voisines de conformité et de responsabilité en matière d'IA :
- Explainable AI - Rendre les décisions d'IA interprétables pour les audit trails
- Model Monitoring - Suivre les performances de l'IA pour la conformité
- AI Governance - Définir les politiques et exigences d'audit trail
- EU AI Act - Comprendre les obligations de conservation des registres prévues par la réglementation européenne
Ressources externes
- NIST AI Risk Management Framework - Normes fédérales pour la documentation de l'IA
- IEEE Standards Association - Normes techniques pour les AI audit trails
- FDA AI/ML Medical Devices - Exigences d'audit dans la santé
Questions fréquentes sur l'AI audit trail
Qu'est-ce qu'un AI audit trail ?
Un AI audit trail est un registre complet et horodaté de toutes les données d'entrée, décisions, résultats et éléments de contexte pertinents du fonctionnement d'un système d'IA. Il consigne les données utilisées, la version du modèle qui a pris la décision, les paramètres qui ont influencé le résultat, les personnes impliquées et le moment de chaque action, afin de permettre la responsabilisation et la conformité.
Quels sont les composants essentiels d'un AI audit trail ?
Les données d'entrée (source et qualité), les informations sur le modèle (version et paramètres), le processus de décision (raisonnement et confiance), les registres de sortie (décisions et actions), les métadonnées de contexte (utilisateur, horodatage, état du système) et l'historique des changements (mises à jour et réentraînements).
Quels secteurs ont des exigences spécifiques en matière d'AI audit trail ?
Les services financiers (FCRA, SR 11-7, Bâle III), la santé (HIPAA, FDA, 21 CFR Part 11), l'emploi (EEOC, NYC Local Law 144), l'assurance (réglementations des États, NAIC) et les infrastructures critiques (NERC CIP, FAA, réglementations des transports) imposent tous diverses formes de documentation des décisions d'IA.
Que signifie la reproductibilité pour les AI audit trails ?
La reproductibilité signifie que les mêmes entrées produisent les mêmes sorties, que les décisions peuvent être expliquées des mois plus tard, que l'état du modèle au moment de la décision peut être restauré et que toutes les dépendances sont documentées. Cela suppose de tout versionner (modèles, code, configurations, données) et de tester la recréation de décisions passées.
Quelle est la différence entre AI audit trail et observabilité de l'IA ?
L'observabilité de l'IA porte sur la santé et la performance du système en temps réel, pour les équipes opérationnelles, avec une conservation courte. L'AI audit trail porte sur la responsabilité des décisions et la conformité, pour les parties prenantes juridiques et réglementaires, avec une conservation de plusieurs années. Les deux sont indispensables, mais répondent à des besoins différents.
Combien de temps faut-il conserver les AI audit trails ?
Les durées de conservation varient selon le secteur et la réglementation, généralement de 3 à 7 ans. Services financiers : 5 à 7 ans ; santé : 6 à 10 ans ; emploi : 3 à 5 ans ; assurance : selon l'État (souvent 5 ans). Certaines juridictions exigent une conservation pendant la durée des délais de prescription.
Fait partie de la collection AI Terms. Dernière mise à jour : 2026-02-09

Co-Founder, Rework.com
On this page
- Définition de l'AI audit trail
- L'enjeu pour l'entreprise
- Les composants essentiels
- Exigences réglementaires
- Architecture d'un audit trail
- Exigences de reproductibilité
- Exemples concrets d'audit trails
- Bonnes pratiques
- Les défaillances courantes
- Audit trail et observabilité
- L'avenir des AI audit trails
- Bâtir la capacité d'audit trail
- En savoir plus
- Ressources externes