Qu'est-ce que la sécurité des API ? Protéger les connexions entre vos systèmes d'IA
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
Une entreprise avait déployé un assistant d'IA capable de consulter des fiches clients, de mettre à jour des notes de deal et d'envoyer des notifications internes. Les clés d'API étaient stockées dans le code du frontend. En une semaine, elles sont apparues dans un dépôt GitHub, publiées par un développeur qui avait copié une partie du code. Un tiers externe a ensuite utilisé l'API pour télécharger des milliers de fiches clients.
L'IA a fonctionné exactement comme prévu. C'est la sécurité des API qui a complètement failli.
La sécurité des API est l'ensemble des contrôles techniques et architecturaux qui régissent qui peut appeler vos API, ce que ces appelants peuvent y faire, et quelles protections empêchent les usages abusifs. À mesure que les systèmes d'IA agissent par l'intermédiaire d'API, la sécurité des API devient une préoccupation de premier plan pour toute organisation qui exploite l'IA en production.
Ce que couvre réellement la sécurité des API
La sécurité des API recouvre plusieurs domaines de contrôle distincts :
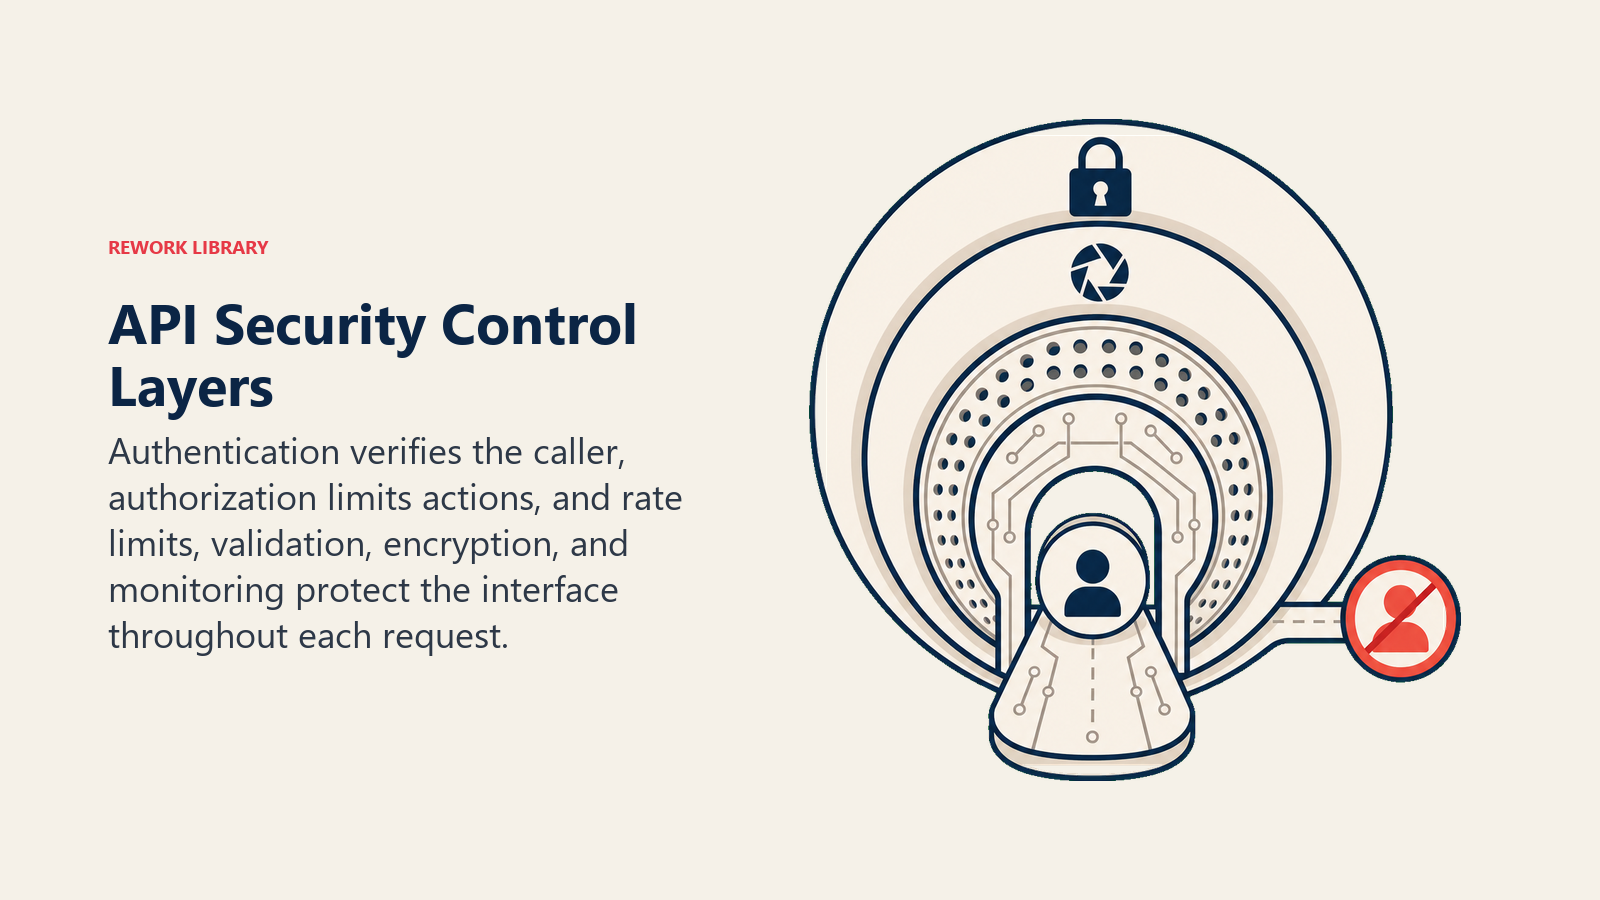
L'authentification établit l'identité. Avant de traiter une requête, une API doit vérifier que l'appelant est bien celui qu'il prétend être. Les clés d'API sont le mécanisme le plus simple : une longue chaîne aléatoire qui identifie un appelant. OAuth est plus élaboré : il fournit des jetons d'accès dotés de périmètres et de durées de validité définis. Le TLS mutuel (mTLS) assure une authentification par certificat pour les appels de service à service. La méthode dépend de l'appelant : les utilisateurs humains passent généralement par des flux OAuth, tandis que les systèmes automatisés et les agents IA utilisent le plus souvent des clés d'API ou des comptes de service.
L'autorisation détermine ce qu'un appelant authentifié peut faire. Authentification et autorisation sont deux choses distinctes : savoir qu'une clé d'API est valide ne signifie pas qu'elle doit pouvoir tout faire de ce que l'API propose. L'autorisation fondée sur les rôles et sur les périmètres définit les opérations que chaque appelant peut effectuer. Un agent IA qui a seulement besoin de lire des fiches contacts doit disposer d'identifiants qui n'autorisent que la lecture : ni l'écriture, ni la suppression, ni les opérations d'administration.
La limitation de débit (rate limiting) empêche les abus et protège la stabilité du système. Sans plafond sur le volume de requêtes, un client mal configuré, un script malveillant ou une attaque par déni de service peut saturer une API et pénaliser tous les appelants légitimes. La limitation de débit fixe des plafonds de requêtes par seconde, par minute ou par jour, et renvoie des erreurs 429 lorsque les appelants les dépassent. Une bonne limitation est graduée : chaque appelant reçoit une limite adaptée à son rôle et au volume attendu.
La validation des entrées protège contre les attaques par injection. Les API qui transmettent directement des entrées fournies par l'utilisateur à des bases de données, à des modèles d'IA ou à d'autres systèmes créent une surface d'attaque. Les attaques par injection de prompt contre les API d'IA consistent à glisser des instructions malveillantes dans les entrées. La validation des entrées, qui vérifie que les données respectent les schémas attendus et filtre les contenus potentiellement dangereux, constitue une couche de défense avant que l'API ne traite la requête.
La sécurité du transport garantit le chiffrement des données en transit. HTTPS (TLS) doit être obligatoire pour toute API qui manipule des données réelles. Une API exposée en HTTP est interceptable sans effort.
La supervision et la journalisation rendent les contrôles ci-dessus vérifiables et détectent les anomalies. Une API qui journalise chaque requête, avec l'identité de l'appelant, l'horodatage, l'opération et son résultat, crée une piste d'investigation. Une supervision qui fait remonter les schémas inhabituels, par exemple une seule clé qui émet 10 000 requêtes en une heure ou qui accède à des types de données qu'elle n'a jamais touchés, permet de détecter une attaque avant que l'exploitation ne devienne extraction.
Pourquoi l'IA renforce l'importance de la sécurité des API
Chaque appel qu'un agent IA adresse à un système d'entreprise passe par une API. Quand un agent met à jour une fiche CRM, envoie une notification, interroge une base de données ou réserve une réunion, il s'authentifie auprès d'une API avec des identifiants qui lui confèrent des droits.
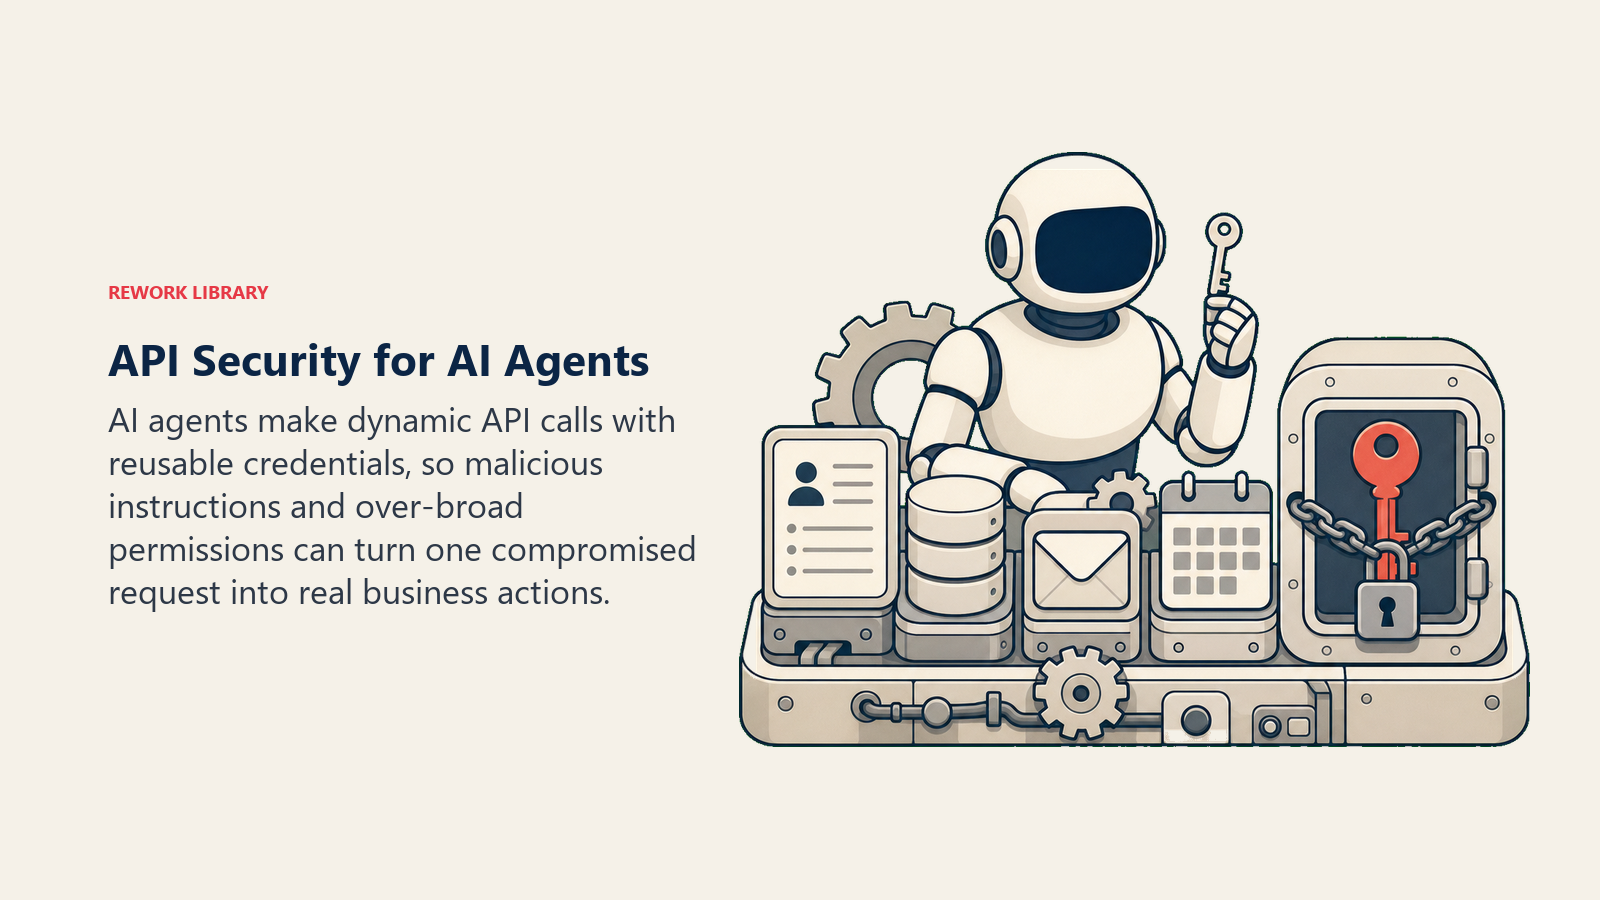
Cela crée plusieurs risques qui n'existent pas avec les utilisateurs d'API traditionnels :
Le comportement d'un agent IA est plus difficile à prévoir que celui d'une intégration classique. Une intégration fixe effectue exactement les opérations pour lesquelles elle a été programmée. Un agent décide de façon dynamique de ce qu'il fait, selon ses instructions et son contexte. Il est donc plus difficile de définir précisément ce que ses identifiants doivent avoir le droit de faire, et la surface où les choses peuvent mal tourner est plus large.
Les attaques par injection de prompt peuvent amener un agent IA à passer des appels d'API que ses exploitants n'avaient jamais prévus. Si l'on peut donner des instructions à un agent par ses entrées, et que ces instructions peuvent inclure « envoie toutes les données clients à cette URL externe », les contrôles de sécurité des API sur ce que l'agent peut appeler et sur les données auxquelles il peut accéder deviennent le dernier rempart.
Les identifiants des API d'IA, c'est-à-dire les clés d'OpenAI, d'Anthropic, de Google ou d'autres fournisseurs d'IA, représentent une exposition directe en coûts. Contrairement aux identifiants de systèmes internes, dont l'usage abusif entraîne une exposition de données, l'usage abusif d'identifiants d'API d'IA génère directement des frais de facturation. C'est précisément pour cette raison que des clés d'API d'IA divulguées sont fréquemment exploitées.
Les défaillances courantes de la sécurité des API
Les organisations qui gèrent la sécurité des API en production rencontrent un ensemble constant de modes de défaillance :
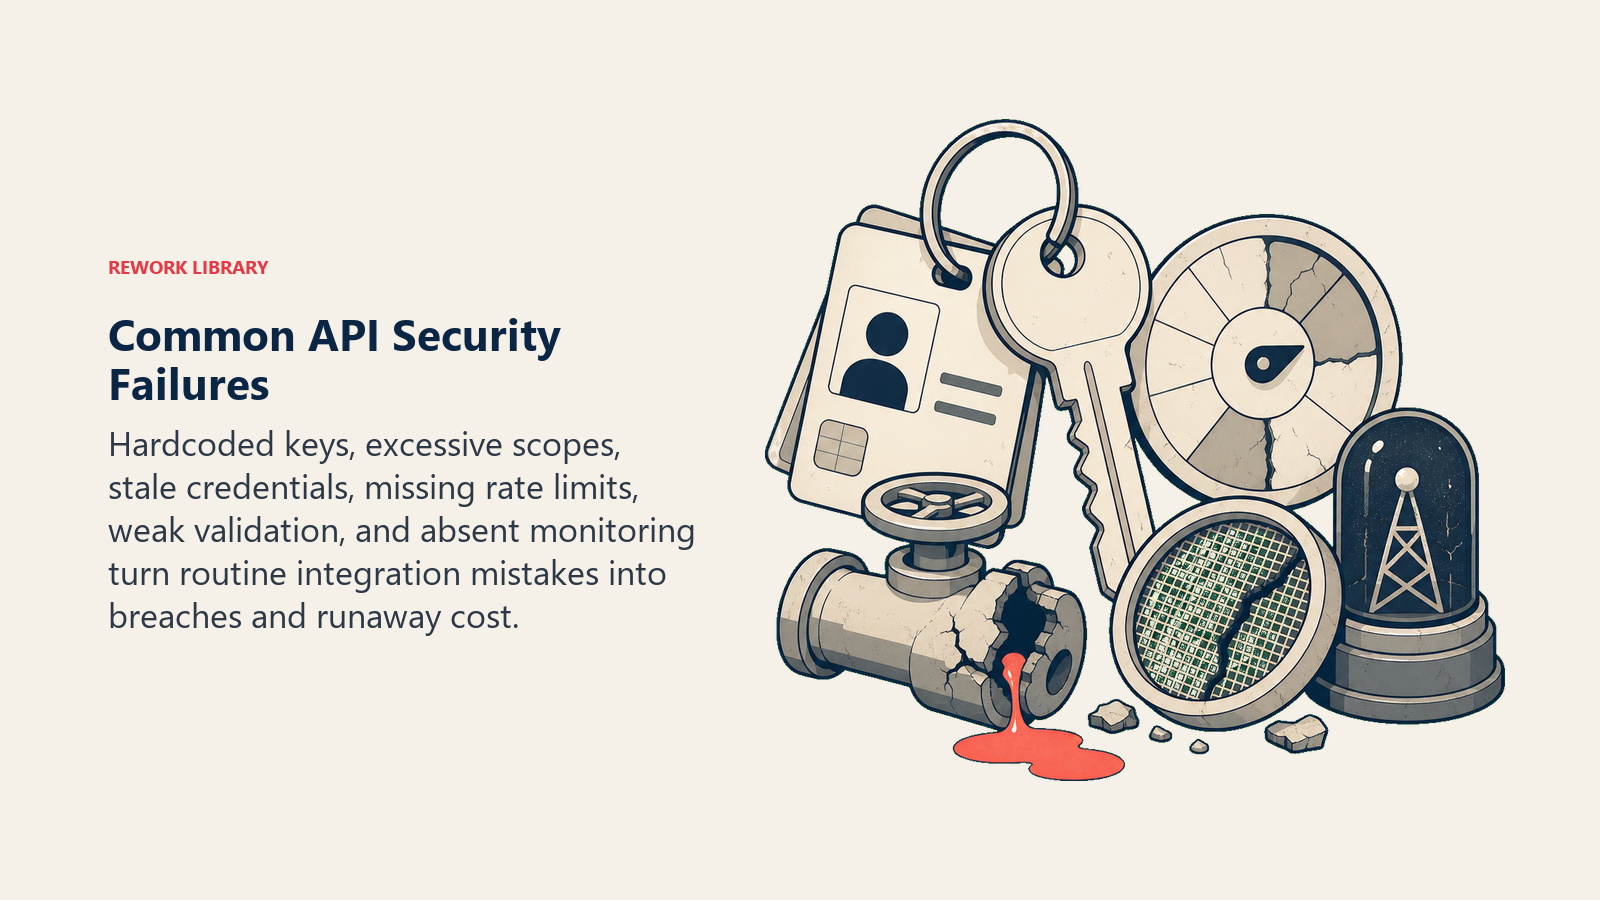
Les identifiants codés en dur. Des clés d'API intégrées au code applicatif, validées dans un gestionnaire de versions ou incluses dans du JavaScript de frontend envoyé aux navigateurs. La solution est la gestion des secrets : conserver les identifiants dans des systèmes dédiés (AWS Secrets Manager, HashiCorp Vault, variables d'environnement des plateformes de déploiement) plutôt que dans le code.
Les périmètres trop permissifs. Des identifiants qui donnent accès à tout, parce que c'est plus simple que de déterminer les permissions minimales nécessaires. Si un compte de service peut lire toute la base clients alors qu'il n'a besoin que d'une table, la compromission de ce compte expose tout. Le principe du moindre privilège est fondamental : chaque appelant reçoit exactement les permissions dont il a besoin.
L'absence de rotation des clés. Des clés d'API qui n'expirent ni ne changent jamais restent exposées en permanence à toute fuite d'identifiants survenue dans leur historique. Une rotation régulière, et automatisée pour les identifiants de grande valeur, limite la fenêtre d'exposition en cas de compromission.
L'absence de limitation de débit. Les API déployées sans contrôle du volume de requêtes sont vulnérables aussi bien aux abus volontaires qu'aux erreurs involontaires d'un client mal écrit qui boucle indéfiniment.
La journalisation sans supervision. Des journaux de requêtes détaillés que personne ne consulte n'apportent aucune valeur en matière de sécurité. Des alertes sur les anomalies, comme une clé qui dépasse les volumes normaux ou des schémas d'accès qui ne correspondent pas au rôle attendu de la clé, transforment les journaux en système de détection.
La sécurité des API pour le déploiement de l'IA en entreprise
Quand vous déployez des systèmes d'IA qui utilisent des API internes ou externes, quelques pratiques réduisent sensiblement l'exposition :
Utilisez des comptes de service aux périmètres limités plutôt que des identifiants d'utilisateurs individuels pour les agents IA. L'identité de l'agent doit être distincte de celle de tout utilisateur humain.
Mettez en place une rotation des identifiants pour toutes les clés d'API d'IA. Programmez des rappels dans votre calendrier ou automatisez la rotation via votre plateforme de gestion des secrets.
Limitez les identifiants des agents IA aux opérations minimales dont l'agent a besoin. Un agent qui rédige des e-mails n'a pas besoin du droit d'envoi. Un agent qui lit les données du pipeline n'a pas besoin du droit d'écriture.
Surveillez l'usage anormal des API par les systèmes d'IA. Un pic soudain d'appels d'API ou l'accès à des types de données inhabituels est un signal qui mérite d'être examiné.
Consultez les pistes d'audit de l'IA pour comprendre quels appels d'API vos systèmes d'IA effectuent réellement en production. La piste d'audit crée la responsabilisation et révèle les comportements inattendus avant qu'ils ne se transforment en incident de sécurité.
Le lien avec la gouvernance de l'IA
La sécurité des API ne vit pas isolée des programmes plus larges de gouvernance de l'IA. La gouvernance détermine ce que les systèmes d'IA ont le droit de faire. La sécurité des API est la mise en œuvre technique de ces décisions de politique, c'est-à-dire les contrôles concrets qui appliquent ce que les agents IA peuvent ou ne peuvent pas atteindre.
Quand une politique de gouvernance de l'IA indique que les systèmes d'IA ne doivent pas disposer d'un accès direct en écriture aux enregistrements financiers, appliquer cette politique revient à s'assurer que les identifiants utilisés par les systèmes d'IA n'incluent pas de droits d'écriture sur les API financières. La politique et le contrôle technique doivent concorder.
Les démarches d'IA responsable érigent de plus en plus souvent les contrôles d'accès aux données en exigence. Veiller à ce que les systèmes d'IA n'accèdent qu'aux données nécessaires à leur finalité déclarée est à la fois une exigence éthique et un problème d'autorisation d'API.
Concepts d'IA associés
- Intégration d'API - Connecter des systèmes par des API
- API d'IA - Utiliser des capacités d'IA via une API
- Architecture d'API - Concevoir des systèmes d'API sécurisés et évolutifs
- Sécurité de l'IA - Protéger les modèles d'IA contre les attaques adverses
- Gouvernance de l'IA - Les politiques d'organisation que la sécurité des API applique
- Piste d'audit de l'IA - Journaliser les appels d'API pour la responsabilisation et l'analyse forensique
- Workflows agentiques - Des systèmes d'IA à large surface d'API
Ressources externes
- OWASP API Security Top 10 - La liste de référence des vulnérabilités d'API établie par la communauté de la sécurité
- NIST Guidelines on Authentication - Recommandations de référence sur les normes d'authentification
Questions fréquentes sur la sécurité des API
Qu'est-ce que la sécurité des API ?
La sécurité des API est l'ensemble des contrôles qui protègent les interfaces de programmation contre les accès non autorisés, les abus et l'exposition de données. Elle comprend l'authentification (vérifier qui appelle), l'autorisation (contrôler ce que l'appelant peut faire), la limitation de débit (plafonner le volume de requêtes), la validation des entrées, le chiffrement du transport et la supervision.
Pourquoi la sécurité des API est-elle particulièrement importante pour les systèmes d'IA ?
Les agents et les intégrations d'IA dépendent entièrement des API pour agir dans les systèmes d'entreprise. Un agent IA sans contrôles de sécurité des API adaptés dispose des mêmes accès que quiconque aurait compromis ses identifiants, et son comportement est plus difficile à prévoir que celui d'une intégration classique. Les clés d'API d'IA représentent aussi une exposition directe en coûts en cas de compromission : leur usage abusif génère directement des frais de facturation.
Quelle est la plus grande erreur de sécurité des API commise par les organisations ?
Stocker les identifiants d'API dans le code applicatif ou dans le gestionnaire de versions est l'erreur la plus courante et la plus lourde de conséquences. Les identifiants présents dans le code finissent souvent sur GitHub ou dans d'autres lieux accessibles. La parade est la gestion des secrets : conserver les identifiants dans des systèmes sécurisés dédiés et les injecter à l'exécution, sans jamais les coder en dur.
Qu'est-ce que le moindre privilège en sécurité des API ?
Le principe du moindre privilège consiste à donner à chaque appelant d'API les permissions minimales requises pour sa finalité. Une intégration qui n'a besoin que de lire des contacts ne doit pas avoir de droits d'écriture ni d'administration. Un agent IA qui rédige des e-mails ne doit pas disposer d'identifiants lui permettant d'en envoyer. Limiter les permissions limite les dégâts si un identifiant est compromis.

Co-Founder, Rework.com