Bahasa Indonesia
Apa itu AI TRiSM (Trust, Risk and Security Management)?
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
Diperbarui Juli 2026.
Model AI Anda sudah membuat keputusan dalam produksi: menyetujui klaim, menandai fraud, menyusun kontrak, merutekan tiket support. Sebagian besar organisasi memiliki dokumen kebijakan di suatu tempat yang menjelaskan bagaimana AI seharusnya berperilaku. Sangat sedikit yang memiliki kontrol teknis untuk memeriksa, secara real time, apakah AI tersebut benar-benar mematuhinya. Kesenjangan itulah yang coba ditutup oleh AI TRiSM.
Apa itu AI TRiSM?
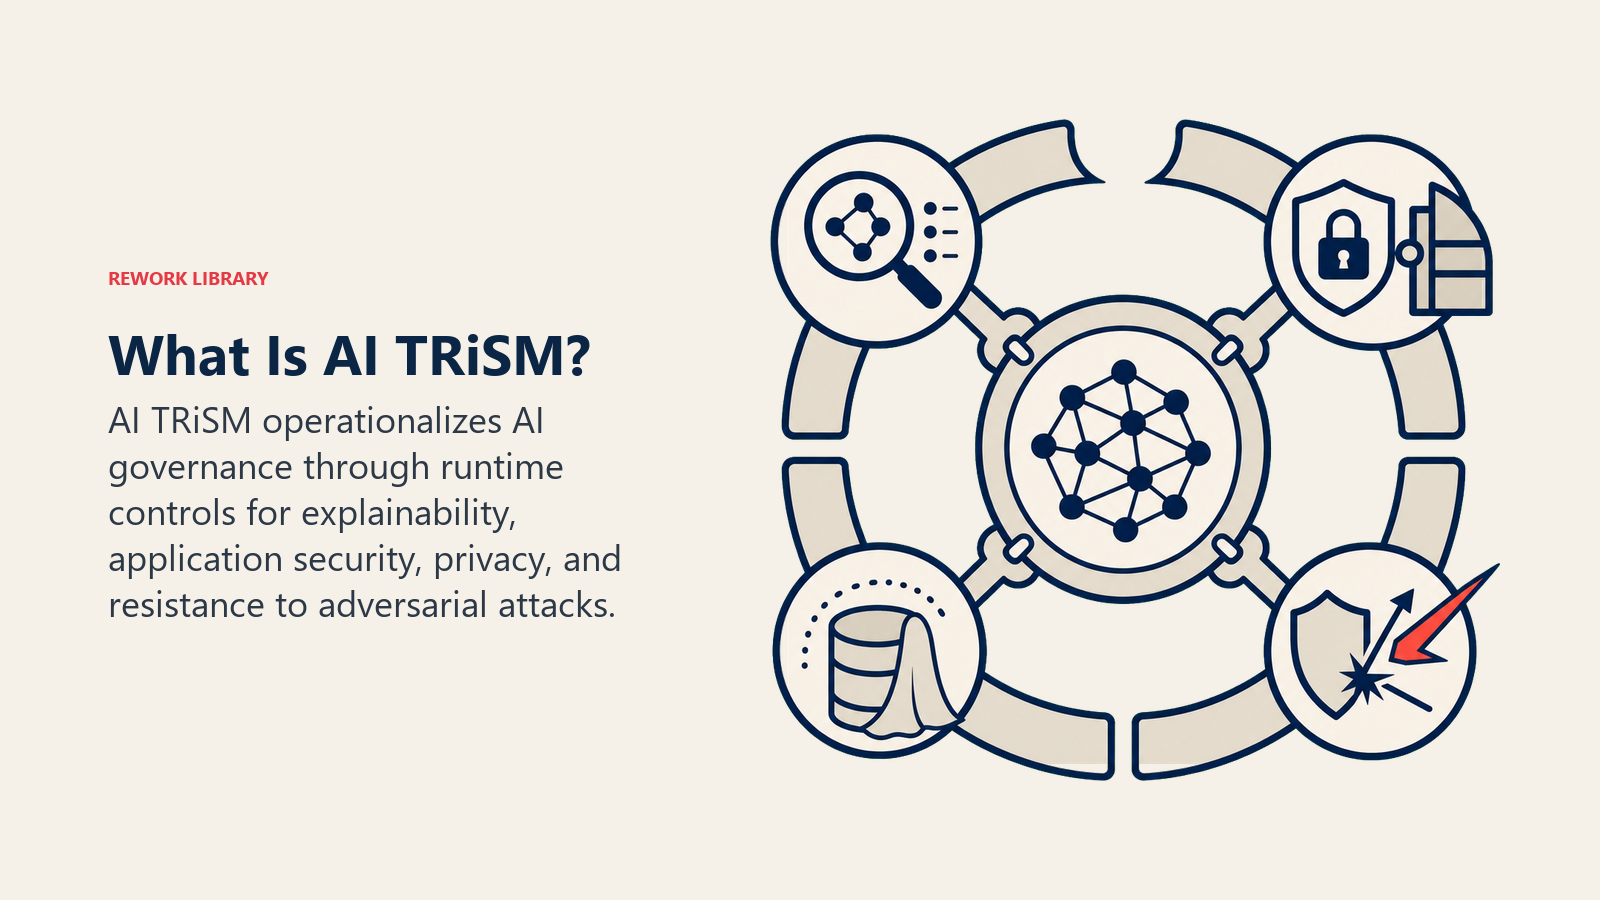
AI TRiSM (AI Trust, Risk and Security Management) adalah kerangka kerja yang diperkenalkan Gartner untuk membantu organisasi mengoperasionalkan AI governance dalam produksi. Kerangka ini menyatukan empat disiplin, yaitu explainability dan model operations, keamanan aplikasi AI, privasi data, dan ketahanan terhadap serangan adversarial, sehingga kontrol trust dan safety berkembang seiring penerapan AI, bukan tertinggal di belakangnya.
Gartner menciptakan istilah ini untuk menggambarkan lapisan teknis yang berada di bawah kebijakan AI: monitor, pagar pengaman, kontrol akses, dan audit trail yang membuat dokumen governance benar-benar dapat ditegakkan, bukan sekadar aspirasi. Jika AI governance menetapkan aturannya, AI TRiSM adalah mesin yang memeriksa setiap model, setiap prompt, dan setiap output terhadap aturan tersebut, secara berkelanjutan, pada saat runtime.
Fakta Penting
- Gartner memprediksi organisasi yang mengoperasionalkan transparansi, trust, dan keamanan AI akan melihat model AI mereka mencapai peningkatan 50% dalam adopsi, pencapaian tujuan bisnis, dan penerimaan pengguna. Gartner, AI Governance Needs More Than Policies
- Gartner memperkirakan 80% transaksi agen AI yang tidak sah hingga 2028 akan berasal dari pelanggaran kebijakan internal, bukan serangan eksternal. Gartner, via Bigeye
- 13% organisasi melaporkan pelanggaran (breach) yang melibatkan model atau aplikasi AI, dan 97% di antaranya mengatakan mereka tidak memiliki kontrol akses AI yang memadai. IBM, 2025 Cost of a Data Breach Report
- 63% organisasi yang mengalami breach tidak memiliki kebijakan AI governance yang berlaku, atau masih dalam tahap pengembangan. IBM, 2025 Cost of a Data Breach Report
- Organisasi dengan tingkat penggunaan shadow AI yang tidak sah tinggi menanggung rata-rata biaya breach $670,000 lebih besar dibandingkan organisasi dengan penggunaan shadow AI rendah atau tanpa sama sekali. IBM, 2025 Cost of a Data Breach Report
- 51% organisasi yang menggunakan AI melaporkan setidaknya satu konsekuensi negatif darinya, yang paling umum adalah inakurasi. McKinsey, State of AI
- Organisasi melaporkan secara aktif memitigasi rata-rata empat risiko terkait AI saat ini, naik dari dua risiko pada 2022. McKinsey, State of AI
Empat Pilar AI TRiSM
Kerangka kerja Gartner bertumpu pada empat pilar teknis. Lewatkan satu saja, dan tiga pilar lainnya tidak dapat sepenuhnya melindungi organisasi.
• Explainability dan Model Operations (ModelOps): Kemampuan untuk menjelaskan mengapa sebuah model menghasilkan output tertentu, ditambah disiplin operasional (versioning, testing, deployment pipeline) yang menjaga keandalan model setelah diluncurkan. Ini adalah fondasi bagi explainable AI dan model monitoring yang berkelanjutan.
• AI Application Security: Melindungi lapisan aplikasi di sekitar model: pertahanan terhadap prompt injection, pembatasan laju API, deteksi jailbreak, dan kontrol akses yang mencegah sistem AI dimanipulasi untuk melakukan sesuatu yang tidak pernah diizinkan.
• Privacy: Memastikan model hanya mengakses data yang memang diizinkan untuk dilihatnya, data pribadi tidak bocor ke dalam training set atau output, dan penanganan data memenuhi persyaratan regulasi seperti GDPR dan EU AI Act.
• Adversarial Attack Resistance: Mendeteksi dan memblokir upaya untuk memanipulasi perilaku model melalui data poisoning, input adversarial, atau ekstraksi model, yaitu padanan khusus AI dari threat modeling tim keamanan.
Mengapa Gartner Mendorong AI TRiSM Sekarang
Dua hal berubah secara bersamaan. Pertama, adopsi AI berhenti menjadi eksperimental. Sebagian besar organisasi kini menjalankan AI dalam produksi, bukan di sandbox, dan porsi yang terus bertambah bersifat agentic (lihat Agen AI), yaitu sistem yang mengambil tindakan multi-langkah tanpa ditinjau manusia di setiap langkahnya. Kedua, data breach akhirnya menyusul risikonya. Riset IBM menemukan bahwa organisasi dengan breach terkait AI sebagian besar tidak memiliki kontrol akses dasar, dan riset Gartner sendiri justru menunjuk ke dalam: sebagian besar aktivitas AI yang tidak sah berasal dari karyawan yang menyalahgunakan alat yang telah disahkan, bukan penyerang dari luar.
Gartner menyusun pasar AI TRiSM ke dalam empat lapisan kapabilitas teknis: AI governance (visibilitas dan pengatalogan setiap aset AI), inspeksi dan penegakan runtime AI (monitoring real-time terhadap perilaku model dan agen), information governance (memastikan AI hanya menyentuh data yang benar-benar diizinkan), serta infrastructure and stack (memperluas keamanan network, endpoint, dan cloud yang sudah ada ke beban kerja AI). Wawasan di balik kerangka kerja ini sederhana: kebijakan governance yang tidak ditegakkan secara real time oleh siapa pun adalah liabilitas, bukan kontrol. Checkpoint Pagar Pengaman dan human-in-the-loop hanya berfungsi jika ada sesuatu yang benar-benar mengawasi sistem di antara peninjauan.
Bagaimana Organisasi Mengimplementasikan AI TRiSM
Implementasi AI TRiSM umumnya mengikuti struktur empat lapisan yang didefinisikan Gartner, dikerjakan kurang lebih dalam urutan berikut:
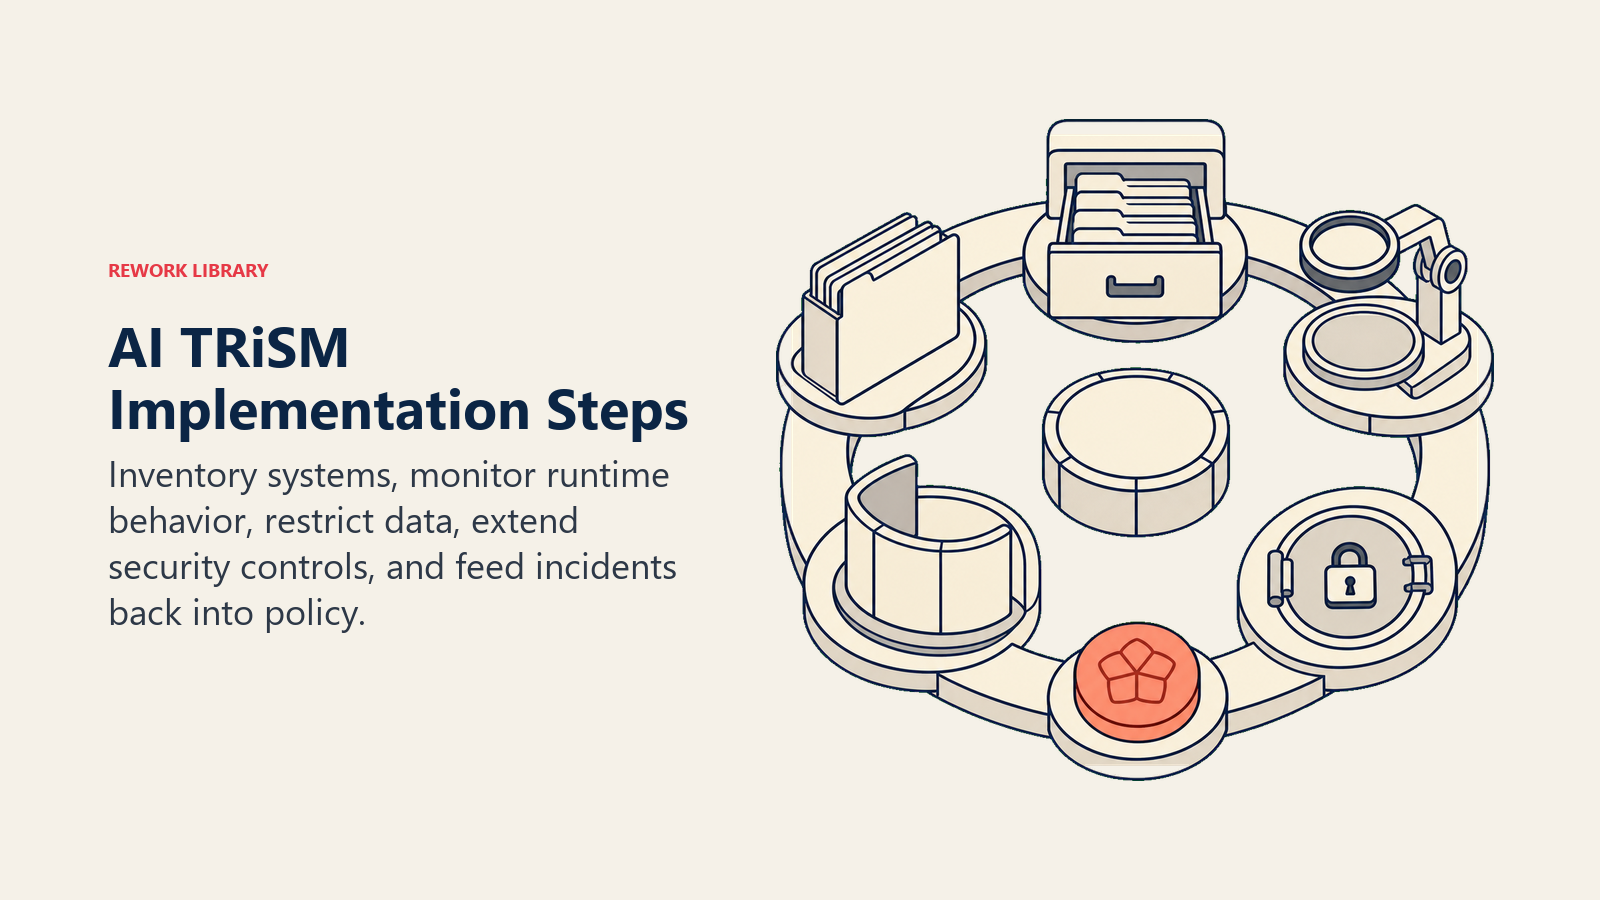
Inventarisasi setiap sistem AI. Anda tidak bisa mengamankan apa yang tidak bisa Anda lihat. Bangun katalog langsung (live) untuk setiap model, agen, dan fitur AI pihak ketiga yang digunakan, termasuk alat shadow AI yang diadopsi karyawan secara mandiri.
Tambahkan runtime monitoring dan pagar pengaman. Terapkan alat inspeksi yang menandai perilaku model yang anomali, memblokir upaya prompt injection, dan menegakkan kebijakan penggunaan saat transaksi terjadi, bukan setelah peninjauan audit trail berminggu-minggu kemudian.
Kunci akses data. Terapkan disiplin klasifikasi dan permission yang sama pada akses data AI seperti yang sudah Anda terapkan pada akses data manusia. Sebuah model tidak boleh pernah bisa membaca data yang tidak bisa diakses oleh peran penggunanya.
Perluas infrastruktur keamanan yang ada. Arahkan traffic AI melalui kontrol keamanan network, endpoint, dan cloud yang sudah melindungi bagian stack lainnya, alih-alih membangun sistem paralel yang terpisah.
Tutup loop dengan governance. Umpankan kembali temuan runtime monitoring ke dalam kebijakan. Jika bias atau drift muncul dalam produksi, hal itu harus memicu peninjauan governance, bukan sekadar patch teknis.
Sebagian besar organisasi memulai dari lapisan mana pun yang terungkap oleh insiden terakhir mereka, biasanya runtime monitoring atau akses data, lalu bekerja mundur untuk membangun sisanya.
AI TRiSM vs AI Governance
Kedua istilah ini sering digunakan secara bergantian, tetapi keduanya menggambarkan lapisan berbeda dari masalah yang sama.
| Dimensi | AI TRiSM | AI Governance |
|---|---|---|
| Cakupan | Kontrol teknis yang menegakkan kebijakan pada saat runtime | Kebijakan, kepemilikan, dan pengawasan strategis di seluruh siklus hidup AI |
| Pertanyaan inti | "Apakah sistem AI spesifik ini dapat dipercaya, aman, dan dimonitor saat ini?" | "Apa prinsip AI kita, dan siapa yang bertanggung jawab atasnya?" |
| Pemilik utama | Tim security, ML engineering, platform | Legal, risk, compliance, kepemimpinan eksekutif |
| Artefak umum | Pagar pengaman, model monitor, kontrol akses, audit log | Kebijakan, RACI chart, komite etika, approval gate |
| Kadensi | Penegakan berkelanjutan, real-time | Peninjauan strategis berkala |
| Hubungan | Lapisan operasional yang membuat governance dapat ditegakkan | Kerangka kerja payung yang dioperasionalkan oleh AI TRiSM |
Dalam praktiknya, Anda membutuhkan keduanya. AI governance tanpa AI TRiSM hanyalah dokumen yang tidak pernah diperiksa oleh siapa pun. AI TRiSM tanpa governance adalah tumpukan kontrol teknis tanpa kebijakan yang menjelaskan seperti apa "acceptable" itu.
Manfaat Bisnis dari AI TRiSM
Bagi para pemimpin bisnis, AI TRiSM adalah yang mengubah kebijakan AI menjadi sesuatu yang benar-benar dapat diverifikasi oleh regulator, auditor, atau anggota dewan. Tiga manfaat yang menonjol.
Kepatuhan yang lebih cepat dan lebih bersih. Regulasi seperti EU AI Act semakin menuntut organisasi untuk menunjukkan monitoring yang berkelanjutan, bukan sekadar kebijakan yang ditandatangani. Kontrol AI TRiSM (model monitoring, audit trail, access log) adalah bukti yang memuaskan audit, bukan sekadar janji.
Adopsi yang lebih tinggi, bukan sekadar risiko yang lebih rendah. Riset Gartner sendiri mengaitkan kerangka kerja ini secara langsung dengan adopsi: organisasi yang mengoperasionalkan trust dan keamanan AI melihat lonjakan yang terukur dalam seberapa banyak model AI mereka benar-benar digunakan dan dipercaya secara internal, bukan hanya seberapa aman di atas kertas.
Eksposur dan biaya breach yang lebih rendah. Kesenjangan antara organisasi dengan kontrol akses AI yang kuat dan yang tidak memilikinya langsung terlihat pada biaya breach. Menutup kesenjangan itu dengan kontrol AI TRiSM adalah argumen penghematan biaya yang bisa dipahami CFO mana pun, di samping risiko reputasi yang dicegahnya.
Pelajari Lebih Lanjut
Jelajahi konsep terkait risiko, keamanan, dan governance AI lainnya:
- Keamanan AI - Melindungi sistem AI dari serangan, penyalahgunaan, dan eksposur data
- AI Ethics - Prinsip-prinsip yang dibangun untuk ditegakkan oleh kontrol AI TRiSM
- Safety AI - Mencegah perilaku AI yang berbahaya atau tidak diinginkan pada level sistem
- AI Impact Assessment - Mengevaluasi risiko AI sebelum deployment
Sumber Eksternal
- Gartner: AI Governance Needs More Than Policies - Kerangka kerja AI TRiSM menurut Gartner sendiri
- IBM: What is AI TRiSM? - Gambaran umum netral vendor tentang keempat pilar
- NIST AI Risk Management Framework - Kerangka kerja federal yang sering menjadi acuan kontrol AI TRiSM
Pertanyaan yang Sering Diajukan tentang AI TRiSM
Apa itu AI TRiSM?
AI TRiSM (AI Trust, Risk and Security Management) adalah kerangka kerja Gartner yang menyatukan explainability dan model operations, keamanan aplikasi AI, privasi data, dan ketahanan terhadap serangan adversarial ke dalam satu disiplin untuk mengoperasionalkan AI governance dalam produksi.
Apa saja empat pilar AI TRiSM?
Explainability dan Model Operations (ModelOps), AI Application Security, Privacy, dan Adversarial Attack Resistance. Keempatnya bekerja bersama, melemahkan satu pilar akan mengikis perlindungan yang diberikan oleh pilar lainnya.
Apa perbedaan AI TRiSM dengan AI governance?
AI governance menetapkan kebijakan, prinsip, dan struktur akuntabilitas untuk AI. AI TRiSM menyediakan kontrol teknis, monitoring, pagar pengaman, dan manajemen akses, yang menegakkan kebijakan tersebut secara berkelanjutan pada saat runtime, bukan hanya selama peninjauan berkala.
Mengapa Gartner menciptakan kerangka kerja AI TRiSM?
Gartner menemukan bahwa sebagian besar organisasi memiliki kebijakan AI tetapi tidak memiliki cara untuk memverifikasi apakah sistem AI mereka benar-benar mematuhinya secara real time. AI TRiSM dibangun untuk menutup kesenjangan penegakan itu seiring AI beralih dari proyek percontohan ke produksi dan kasus penggunaan agentic.
Apakah AI TRiSM berlaku untuk agentic AI?
Ya. Gartner telah memperluas AI TRiSM untuk mencakup agen AI otonom melalui apa yang disebutnya guardian agents, yaitu mekanisme penegakan runtime yang dirancang untuk memonitor dan mengontrol perilaku agen, karena agen mengambil tindakan multi-langkah tanpa peninjauan manusia yang konstan.
Alat apa saja yang termasuk dalam payung AI TRiSM?
Platform model monitoring, alat pagar pengaman dan penyaringan konten AI, sistem akses dan permission data untuk AI, manajemen postur keamanan khusus AI, serta alat audit logging yang mencatat apa yang dilihat, diputuskan, dan dilakukan oleh sebuah model.
Bagaimana kami mulai mengimplementasikan AI TRiSM?
Mulailah dengan menginventarisasi setiap sistem AI dan alat shadow AI yang digunakan, lalu tambahkan runtime monitoring dan pagar pengaman terlebih dahulu pada sistem berisiko tertinggi. Kontrol akses data dan integrasi infrastruktur biasanya menyusul setelah celah eksposur tertinggi tertutup.
Apakah AI TRiSM wajib untuk mematuhi EU AI Act?
EU AI Act tidak menyebut AI TRiSM secara spesifik, tetapi persyaratannya untuk manajemen risiko, logging, dan pengawasan manusia untuk sistem AI berisiko tinggi sangat sejalan dengan apa yang sudah disediakan oleh kontrol AI TRiSM, menjadikannya jalur praktis menuju kepatuhan.
Bagian dari Koleksi Istilah AI. Terakhir diperbarui: 2026-07-16
