Apakah itu AI TRiSM (Trust, Risk and Security Management)?
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
Dikemas kini Julai 2026.
Model AI anda sudah membuat keputusan dalam pengeluaran: meluluskan tuntutan, mengesan penipuan, merangka kontrak, menghalakan tiket sokongan. Kebanyakan organisasi mempunyai dokumen dasar di suatu tempat yang menyatakan bagaimana AI patut berkelakuan. Sangat sedikit yang mempunyai kawalan teknikal untuk menyemak, secara masa nyata, sama ada ia benar-benar berbuat demikian. Jurang itulah yang cuba dirapatkan oleh AI TRiSM.
Apakah itu AI TRiSM?
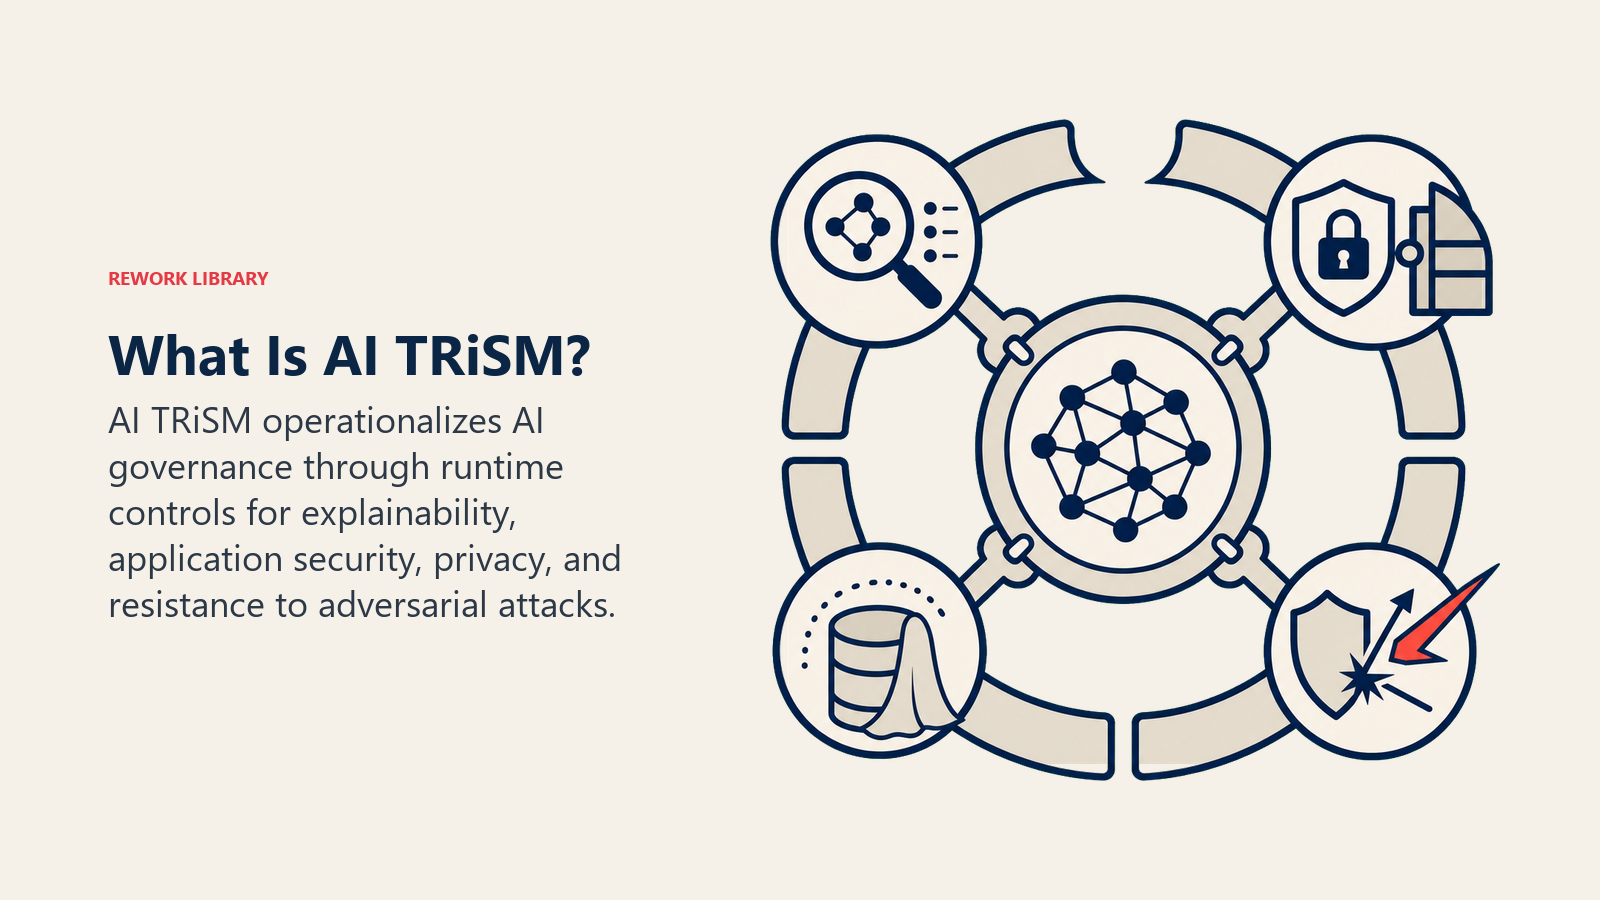
AI TRiSM (AI Trust, Risk and Security Management) ialah rangka kerja yang diperkenalkan oleh Gartner untuk membantu organisasi mengoperasikan tadbir urus AI dalam pengeluaran. Ia menyatukan empat disiplin, iaitu kebolehjelasan dan operasi model, keselamatan aplikasi AI, privasi data, dan daya tahan terhadap serangan lawan, supaya kawalan kepercayaan dan keselamatan berkembang seiring dengan penggunaan AI dan bukan tertinggal di belakangnya.
Gartner mencipta istilah ini untuk menggambarkan lapisan teknikal yang terletak di bawah dasar AI: pemantau, pagar keselamatan, kawalan akses, dan jejak audit yang menjadikan dokumen tadbir urus boleh dikuatkuasakan dan bukan sekadar aspirasi. Jika tadbir urus AI menetapkan peraturan, AI TRiSM ialah jentera yang menyemak setiap model, setiap prompt, dan setiap output berbanding peraturan itu, secara berterusan, pada masa jalanan.
Fakta Utama
- Gartner meramalkan organisasi yang mengoperasikan ketelusan, kepercayaan, dan keselamatan AI akan melihat model AI mereka mencapai peningkatan 50% dalam penerimaan, matlamat perniagaan, dan penerimaan pengguna. Gartner, AI Governance Needs More Than Policies
- Gartner meramalkan 80% transaksi ejen AI tanpa kebenaran sehingga 2028 akan berpunca daripada pelanggaran dasar dalaman, bukan serangan luaran. Gartner, via Bigeye
- 13% organisasi melaporkan pelanggaran yang melibatkan model atau aplikasi AI, dan 97% daripadanya menyatakan mereka tiada kawalan akses AI yang sepatutnya. IBM, 2025 Cost of a Data Breach Report
- 63% organisasi yang mengalami pelanggaran tidak mempunyai dasar tadbir urus AI, atau masih dalam proses membangunkannya. IBM, 2025 Cost of a Data Breach Report
- Organisasi dengan tahap penggunaan AI bayangan tanpa kebenaran yang tinggi menanggung purata $670,000 lebih banyak kos pelanggaran berbanding organisasi dengan penggunaan AI bayangan yang rendah atau tiada langsung. IBM, 2025 Cost of a Data Breach Report
- 51% organisasi yang menggunakan AI melaporkan sekurang-kurangnya satu kesan negatif daripadanya, paling kerap ketidaktepatan. McKinsey, State of AI
- Organisasi melaporkan secara aktif mengurangkan purata empat risiko berkaitan AI hari ini, meningkat daripada dua pada 2022. McKinsey, State of AI
Empat Tunjang AI TRiSM
Rangka kerja Gartner bersandar pada empat tunjang teknikal. Lepaskan satu, dan tiga yang lain tidak dapat melindungi organisasi sepenuhnya.
• Kebolehjelasan dan Operasi Model (ModelOps): Keupayaan untuk menjelaskan sebab model menghasilkan sesuatu output, ditambah disiplin operasi (penomboran versi, ujian, saluran penggunaan) yang mengekalkan kebolehpercayaan model selepas dilancarkan. Ini ialah asas kepada AI boleh jelas dan pemantauan model yang berterusan.
• Keselamatan Aplikasi AI: Melindungi lapisan aplikasi di sekeliling model: pertahanan suntikan prompt, pengehadan kadar API, pengesanan jailbreak, dan kawalan akses yang menghalang sistem AI daripada dimanipulasi untuk melakukan sesuatu yang tidak pernah dibenarkan.
• Privasi: Memastikan model hanya mengakses data yang dibenarkan untuk dilihatnya, bahawa data peribadi tidak bocor ke dalam set latihan atau output, dan bahawa pengendalian data memenuhi keperluan kawal selia seperti GDPR dan Akta AI EU.
• Daya Tahan Terhadap Serangan Lawan: Mengesan dan menyekat percubaan untuk memanipulasi tingkah laku model melalui peracunan data, input lawan, atau pengekstrakan model, iaitu setara khusus AI kepada pemodelan ancaman pasukan keselamatan.
Sebab Gartner Mendorong AI TRiSM Sekarang
Dua perkara berubah serentak. Pertama, penggunaan AI berhenti menjadi eksperimental. Kebanyakan organisasi kini menjalankan AI dalam pengeluaran, bukan dalam sandbox, dan sebahagian besar daripadanya bersifat agentik (lihat ejen AI), iaitu sistem yang mengambil tindakan berbilang langkah tanpa manusia menyemak setiap langkah. Kedua, data pelanggaran menyusul risiko tersebut. Penyelidikan IBM mendapati organisasi dengan pelanggaran berkaitan AI secara majoriti tiada kawalan akses asas, dan penyelidikan Gartner sendiri menunjukkan bahawa kebanyakan aktiviti AI tanpa kebenaran berpunca daripada pekerja yang menyalahgunakan alat yang dibenarkan, bukan penyerang luaran.
Gartner menyusun pasaran AI TRiSM kepada empat lapisan keupayaan teknikal: tadbir urus AI (keterlihatan dan katalog setiap aset AI), pemeriksaan dan penguatkuasaan masa jalanan AI (pemantauan masa nyata model dan tingkah laku ejen), tadbir urus maklumat (memastikan AI hanya menyentuh data yang dibenarkan dengan betul), dan infrastruktur serta tumpukan (memperluas keselamatan rangkaian, titik akhir, dan awan sedia ada kepada beban kerja AI). Intipati di sebalik rangka kerja ini mudah: dasar tadbir urus yang tiada sesiapa menguatkuasakannya secara masa nyata ialah liabiliti, bukan kawalan. Pagar keselamatan dan mata pemeriksaan manusia-dalam-gelung hanya berfungsi jika ada sesuatu yang benar-benar memantau sistem di antara semakan.
Bagaimana Organisasi Melaksanakan AI TRiSM
Pelaksanaan AI TRiSM biasanya mengikut struktur empat lapisan yang ditakrifkan oleh Gartner, dijalankan lebih kurang mengikut urutan ini:
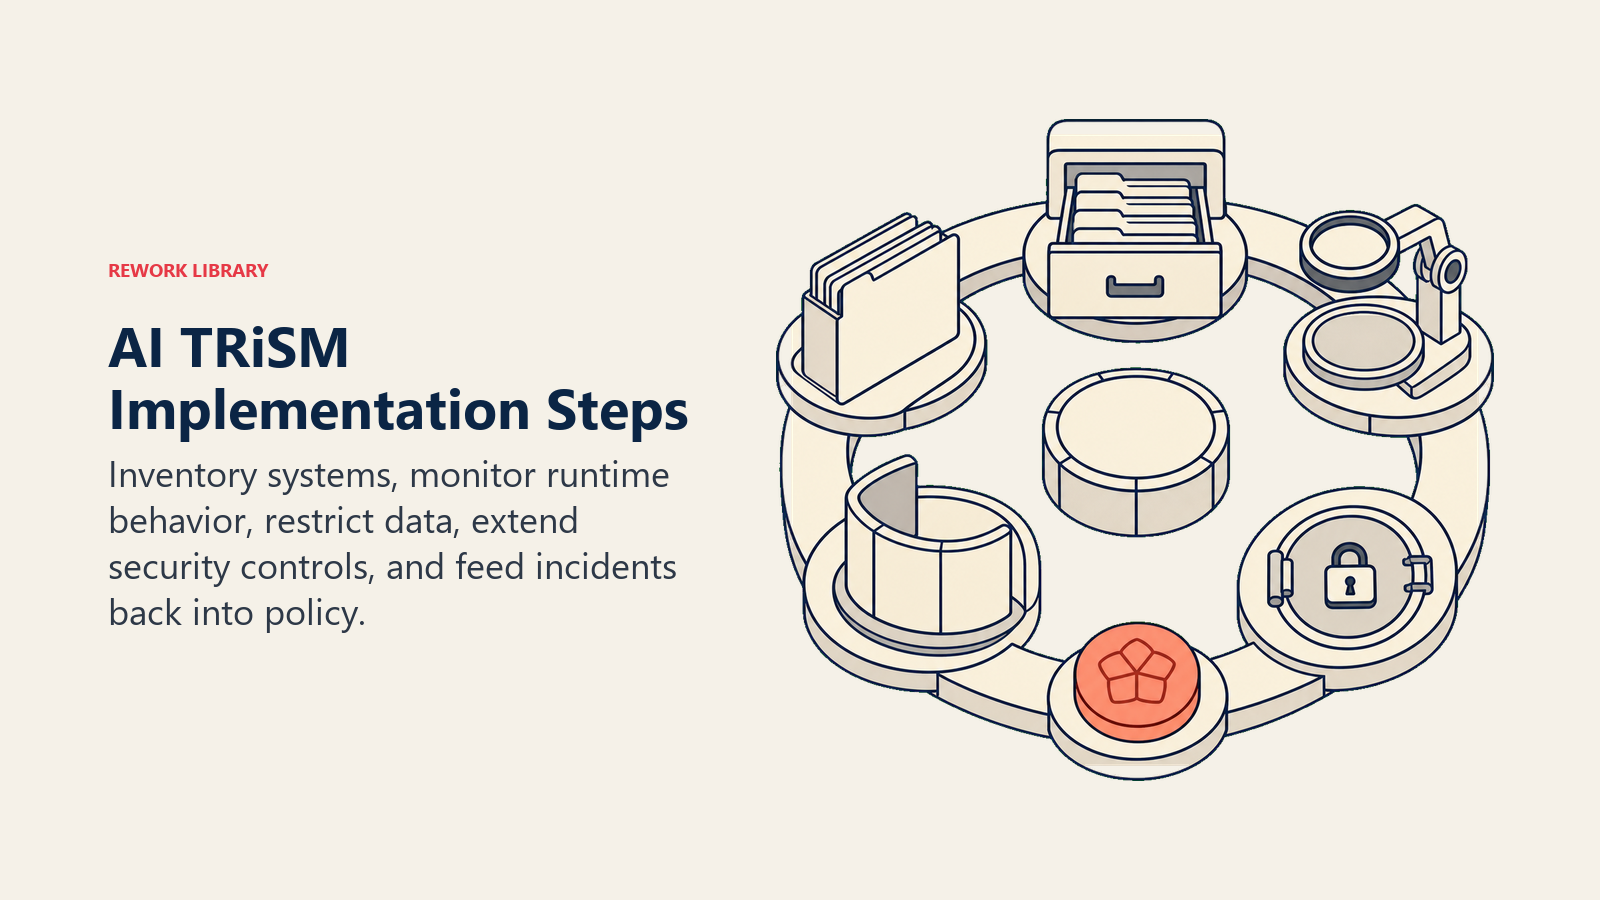
Inventorikan setiap sistem AI. Anda tidak boleh melindungi apa yang tidak dapat dilihat. Bina katalog langsung bagi setiap model, ejen, dan ciri AI pihak ketiga yang digunakan, termasuk alat AI bayangan yang diguna pakai pekerja atas inisiatif sendiri.
Tambah pemantauan masa jalanan dan pagar keselamatan. Gunakan alat pemeriksaan yang menandakan tingkah laku model yang luar biasa, menyekat percubaan suntikan prompt, dan menguatkuasakan dasar penggunaan semasa transaksi berlaku, bukan selepas semakan jejak audit berminggu-minggu kemudian.
Kunci akses data. Kenakan disiplin klasifikasi dan kebenaran yang sama kepada akses data AI seperti yang sudah anda kenakan kepada akses data manusia. Sesuatu model tidak sepatutnya boleh membaca data yang peranan penggunanya tidak dibenarkan.
Perluaskan infrastruktur keselamatan sedia ada. Halakan trafik AI melalui kawalan keselamatan rangkaian, titik akhir, dan awan yang sedia melindungi tumpukan lain, dan bukannya membina sistem selari yang berasingan.
Tutup gelung dengan tadbir urus. Suapkan semula apa yang ditemui oleh pemantauan masa jalanan ke dalam dasar. Jika berat sebelah atau lelehan (drift) muncul dalam pengeluaran, itu sepatutnya mencetuskan semakan tadbir urus, bukan sekadar tampalan teknikal.
Kebanyakan organisasi bermula dengan lapisan mana sahaja yang terdedah dalam insiden terakhir mereka, biasanya pemantauan masa jalanan atau akses data, kemudian bekerja ke belakang untuk membina bahagian selebihnya.
AI TRiSM lawan Tadbir Urus AI
Kedua-dua istilah ini sering digunakan secara bertukar ganti, tetapi ia menggambarkan lapisan berbeza bagi masalah yang sama.
| Dimensi | AI TRiSM | Tadbir Urus AI |
|---|---|---|
| Skop | Kawalan teknikal yang menguatkuasakan dasar pada masa jalanan | Dasar, pemilikan, dan pengawasan strategik merentasi kitaran hayat AI |
| Persoalan teras | "Adakah sistem AI khusus ini boleh dipercayai, selamat, dan dipantau sekarang?" | "Apakah prinsip AI kita, dan siapa yang bertanggungjawab ke atasnya?" |
| Pemilik utama | Keselamatan, kejuruteraan ML, pasukan platform | Undang-undang, risiko, pematuhan, kepimpinan eksekutif |
| Artifak tipikal | Pagar keselamatan, pemantau model, kawalan akses, log audit | Dasar, carta RACI, jawatankuasa etika, pintu kelulusan |
| Kekerapan | Penguatkuasaan berterusan, masa nyata | Semakan strategik, berkala |
| Hubungan | Lapisan operasi yang menjadikan tadbir urus boleh dikuatkuasakan | Rangka kerja payung yang dioperasikan oleh AI TRiSM |
Dalam praktik, anda memerlukan kedua-duanya. Tadbir urus AI tanpa AI TRiSM ialah dokumen yang tiada sesiapa menyemaknya. AI TRiSM tanpa tadbir urus ialah timbunan kawalan teknikal tanpa dasar yang memberitahu apa yang "boleh diterima".
Manfaat Perniagaan AI TRiSM
Bagi pemimpin perniagaan, AI TRiSM ialah apa yang menjadikan dasar AI sesuatu yang boleh disahkan sendiri oleh pengawal selia, juruaudit, atau ahli lembaga pengarah. Tiga manfaat yang paling menonjol.
Pematuhan yang lebih pantas dan lebih bersih. Peraturan seperti Akta AI EU semakin mengharapkan organisasi menunjukkan pemantauan berterusan, bukan sekadar dasar yang ditandatangani. Kawalan AI TRiSM (pemantauan model, jejak audit, log akses) ialah bukti yang memuaskan audit dan bukan sekadar janji.
Penerimaan yang lebih tinggi, bukan sekadar risiko yang lebih rendah. Penyelidikan Gartner sendiri mengaitkan rangka kerja ini secara langsung dengan penerimaan: organisasi yang mengoperasikan kepercayaan dan keselamatan AI melihat lonjakan yang boleh diukur dalam sejauh mana model AI mereka benar-benar digunakan dan dipercayai secara dalaman, bukan sekadar sejauh mana ia selamat di atas kertas.
Pendedahan dan kos pelanggaran yang lebih rendah. Jurang antara organisasi dengan kawalan akses AI yang kukuh dan yang tanpanya terserlah secara langsung dalam kos pelanggaran. Merapatkan jurang itu dengan kawalan AI TRiSM ialah kes elak-kos yang boleh diikuti oleh mana-mana CFO, di samping risiko reputasi yang dicegahnya.
Ketahui Lebih Lanjut
Terokai konsep risiko, keselamatan, dan tadbir urus AI yang berkaitan:
- Keselamatan AI - Melindungi sistem AI daripada serangan, penyalahgunaan, dan pendedahan data
- Etika AI - Prinsip yang dibina untuk dikuatkuasakan oleh kawalan AI TRiSM
- Keselamatan AI (Safety) - Mencegah tingkah laku AI yang berbahaya atau tidak disengajakan pada peringkat sistem
- Penilaian Impak AI - Menilai risiko AI sebelum penggunaan
Sumber Luaran
- Gartner: AI Governance Needs More Than Policies - Pandangan Gartner sendiri mengenai rangka kerja AI TRiSM
- IBM: What is AI TRiSM? - Gambaran menyeluruh neutral vendor bagi empat tunjang tersebut
- NIST AI Risk Management Framework - Rangka kerja persekutuan yang sering dipetakan oleh kawalan AI TRiSM
Soalan Lazim tentang AI TRiSM
Apakah itu AI TRiSM?
AI TRiSM (AI Trust, Risk and Security Management) ialah rangka kerja Gartner yang menyatukan kebolehjelasan dan operasi model, keselamatan aplikasi AI, privasi data, dan daya tahan terhadap serangan lawan menjadi satu disiplin untuk mengoperasikan tadbir urus AI dalam pengeluaran.
Apakah empat tunjang AI TRiSM?
Kebolehjelasan dan Operasi Model (ModelOps), Keselamatan Aplikasi AI, Privasi, dan Daya Tahan Terhadap Serangan Lawan. Kesemua empat bekerja bersama, melemahkan satu akan menjejaskan perlindungan yang disediakan oleh yang lain.
Bagaimana AI TRiSM berbeza daripada tadbir urus AI?
Tadbir urus AI menetapkan dasar, prinsip, dan struktur akauntabiliti untuk AI. AI TRiSM menyediakan kawalan teknikal, pemantauan, pagar keselamatan, pengurusan akses, yang menguatkuasakan dasar tersebut secara berterusan pada masa jalanan dan bukan hanya semasa semakan berkala.
Mengapa Gartner mencipta rangka kerja AI TRiSM?
Gartner mendapati kebanyakan organisasi mempunyai dasar AI tetapi tiada cara untuk mengesahkan sistem AI benar-benar mematuhinya secara masa nyata. AI TRiSM dibina untuk merapatkan jurang penguatkuasaan itu apabila AI beralih daripada projek perintis kepada pengeluaran dan kes penggunaan agentik.
Adakah AI TRiSM terpakai kepada AI agentik?
Ya. Gartner telah memperluas AI TRiSM untuk merangkumi ejen AI autonomi melalui apa yang dipanggilnya ejen pengawal, mekanisme penguatkuasaan masa jalanan yang direka untuk memantau dan mengawal tingkah laku ejen, memandangkan ejen mengambil tindakan berbilang langkah tanpa semakan manusia yang berterusan.
Alat apakah yang tergolong dalam payung AI TRiSM?
Platform pemantauan model, alat pagar keselamatan AI dan penapisan kandungan, sistem akses dan kebenaran data untuk AI, pengurusan postur keselamatan khusus AI, dan alat pengelogan audit yang merekodkan apa yang dilihat, diputuskan, dan dilakukan oleh sesuatu model.
Bagaimana kita mula melaksanakan AI TRiSM?
Mulakan dengan menginventorikan setiap sistem AI dan alat AI bayangan yang digunakan, kemudian tambah pemantauan masa jalanan dan pagar keselamatan pada sistem berisiko tertinggi dahulu. Kawalan akses data dan integrasi infrastruktur biasanya menyusul selepas jurang pendedahan tertinggi diselesaikan.
Adakah AI TRiSM diperlukan untuk mematuhi Akta AI EU?
Akta AI EU tidak menamakan AI TRiSM secara khusus, tetapi keperluannya untuk pengurusan risiko, pengelogan, dan pengawasan manusia bagi sistem AI berisiko tinggi sangat sejajar dengan apa yang sudah disediakan oleh kawalan AI TRiSM, menjadikannya laluan praktikal ke arah pematuhan.
Sebahagian daripada Koleksi Istilah AI. Terakhir dikemas kini: 2026-07-16
