O que é AI TRiSM (Trust, Risk and Security Management)?
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
Atualizado em julho de 2026.
Seus modelos de IA já estão tomando decisões em produção: aprovando sinistros, sinalizando fraudes, redigindo contratos, roteando tickets de suporte. A maioria das organizações tem, em algum lugar, um documento de política que descreve como a IA deve se comportar. Muito poucas têm os controles técnicos para verificar, em tempo real, se isso realmente acontece. É essa lacuna que o AI TRiSM existe para fechar.
O que é AI TRiSM?
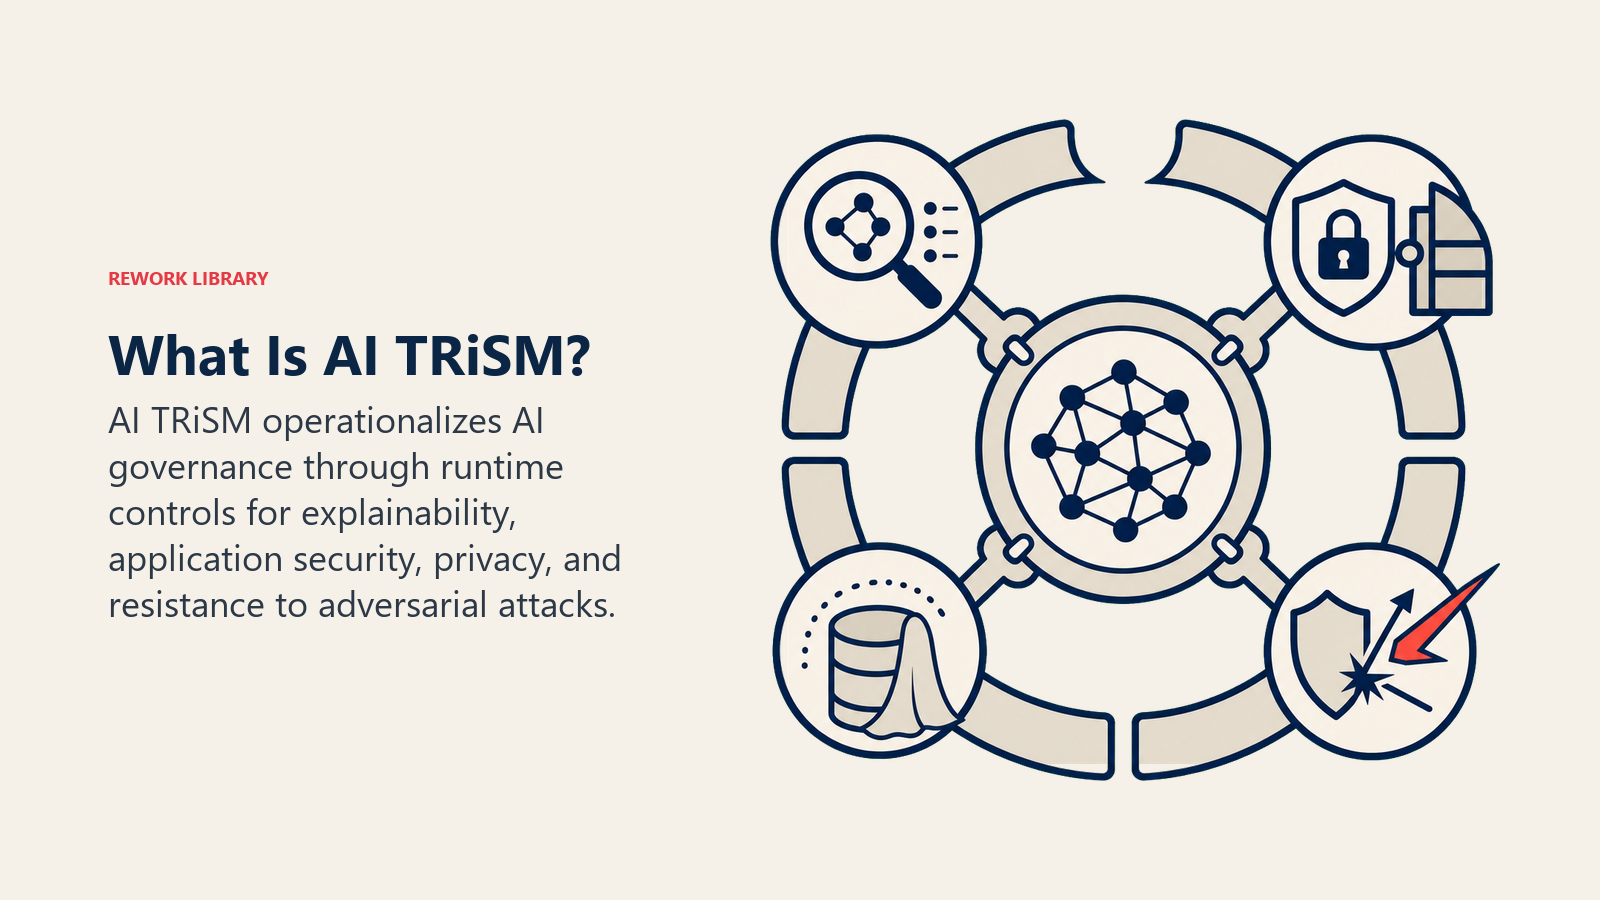
AI TRiSM (AI Trust, Risk and Security Management) é uma estrutura que a Gartner introduziu para ajudar as organizações a operacionalizar o AI governance em produção. Ela unifica quatro disciplinas: explicabilidade e operações de modelo, segurança de aplicações de IA, privacidade de dados e resistência a ataques adversariais, para que os controles de confiança e segurança escalem junto com a implantação da IA, em vez de ficar para trás.
A Gartner cunhou o termo para descrever a camada técnica que fica por baixo da política de IA: os monitores, guardrails, controles de acesso e trilhas de auditoria que tornam um documento de governança aplicável, em vez de apenas aspiracional. Enquanto o AI governance define as regras, o AI TRiSM é a engrenagem que verifica cada modelo, cada prompt e cada saída em relação a elas, de forma contínua, em tempo de execução.
Dados Importantes
- A Gartner prevê que as organizações que operacionalizarem a transparência, a confiança e a segurança da IA verão seus modelos de IA alcançarem uma melhoria de 50% na adoção, nas metas de negócio e na aceitação dos usuários. Gartner, a Governança de IA Precisa de Mais do que Políticas
- A Gartner projeta que 80% das transações não autorizadas de agentes de IA até 2028 terão origem em violações internas de política, não em ataques externos. Gartner, via Bigeye
- 13% das organizações relataram uma violação envolvendo um modelo ou aplicação de IA, e 97% delas afirmaram não ter controles de acesso de IA adequados. IBM, Relatório de Custo de Violação de Dados de 2025
- 63% das organizações que sofreram violações não têm nenhuma política de AI governance em vigor, ou ainda estão desenvolvendo uma. IBM, Relatório de Custo de Violação de Dados de 2025
- Organizações com altos níveis de uso não sancionado de IA sombra absorveram, em média, US$ 670.000 a mais em custos de violação do que aquelas com pouco ou nenhum uso de IA sombra. IBM, Relatório de Custo de Violação de Dados de 2025
- 51% das organizações que usam IA relatam pelo menos uma consequência negativa decorrente disso, sendo a imprecisão a mais comum. McKinsey, Estado da IA
- As organizações relatam estar mitigando ativamente, em média, quatro riscos relacionados à IA atualmente, ante dois em 2022. McKinsey, Estado da IA
Os Quatro Pilares do AI TRiSM
A estrutura da Gartner se apoia em quatro pilares técnicos. Se um deles for negligenciado, os outros três não conseguem proteger totalmente a organização.
• Explicabilidade e Operações de Modelo (ModelOps): A capacidade de explicar por que um modelo produziu determinado resultado, além da disciplina operacional (versionamento, testes, pipelines de implantação) que mantém os modelos confiáveis após o lançamento. Essa é a base para a IA Explicável e para o Model Monitoring contínuo.
• Segurança de Aplicações de IA: Proteção da camada de aplicação em torno de um modelo: defesas contra injeção de prompt, limitação de taxa de API, detecção de jailbreak e controles de acesso que impedem que um sistema de IA seja manipulado para fazer algo para o qual nunca foi autorizado.
• Privacidade: Garantir que os modelos acessem apenas os dados aos quais têm permissão, que dados pessoais não vazem para conjuntos de treinamento ou saídas, e que o tratamento de dados atenda a requisitos regulatórios como o GDPR e a Lei de IA da UE.
• Resistência a Ataques Adversariais: Detectar e bloquear tentativas de manipular o comportamento do modelo por meio de envenenamento de dados, entradas adversariais ou extração de modelo, o equivalente específico de IA à modelagem de ameaças de uma equipe de segurança.
Por Que a Gartner Está Impulsionando o AI TRiSM Agora
Duas coisas mudaram ao mesmo tempo. Primeiro, a adoção de IA deixou de ser experimental. A maioria das organizações agora executa IA em produção, não em um sandbox, e uma parcela crescente disso é agêntica (veja AI Agents), sistemas que realizam ações em múltiplas etapas sem que um humano revise cada passo. Segundo, os dados de violações alcançaram o risco. A pesquisa da IBM constatou que as organizações com violações relacionadas a IA estavam, em sua maioria esmagadora, sem controles de acesso básicos, e a própria pesquisa da Gartner aponta o dedo para dentro: a maior parte da atividade de IA não autorizada vem de funcionários usando indevidamente ferramentas sancionadas, não de atacantes externos.
A Gartner estrutura o mercado de AI TRiSM em quatro camadas de capacidade técnica: AI governance (visibilidade e catalogação de cada ativo de IA), inspeção e aplicação em tempo de execução de IA (monitoramento em tempo real do comportamento de modelos e agentes), governança da informação (garantir que a IA só toque em dados devidamente permissionados) e infraestrutura e stack (estender a segurança de rede, endpoint e nuvem já existente às cargas de trabalho de IA). O insight por trás da estrutura é simples: uma política de governança que ninguém aplica em tempo real é um passivo, não um controle. Os checkpoints de Guardrails e Human-in-the-Loop só funcionam se algo estiver realmente observando o sistema entre as revisões.
Como as Organizações Implementam o AI TRiSM
A implementação do AI TRiSM geralmente segue a estrutura de quatro camadas definida pela Gartner, trabalhada aproximadamente nesta ordem:
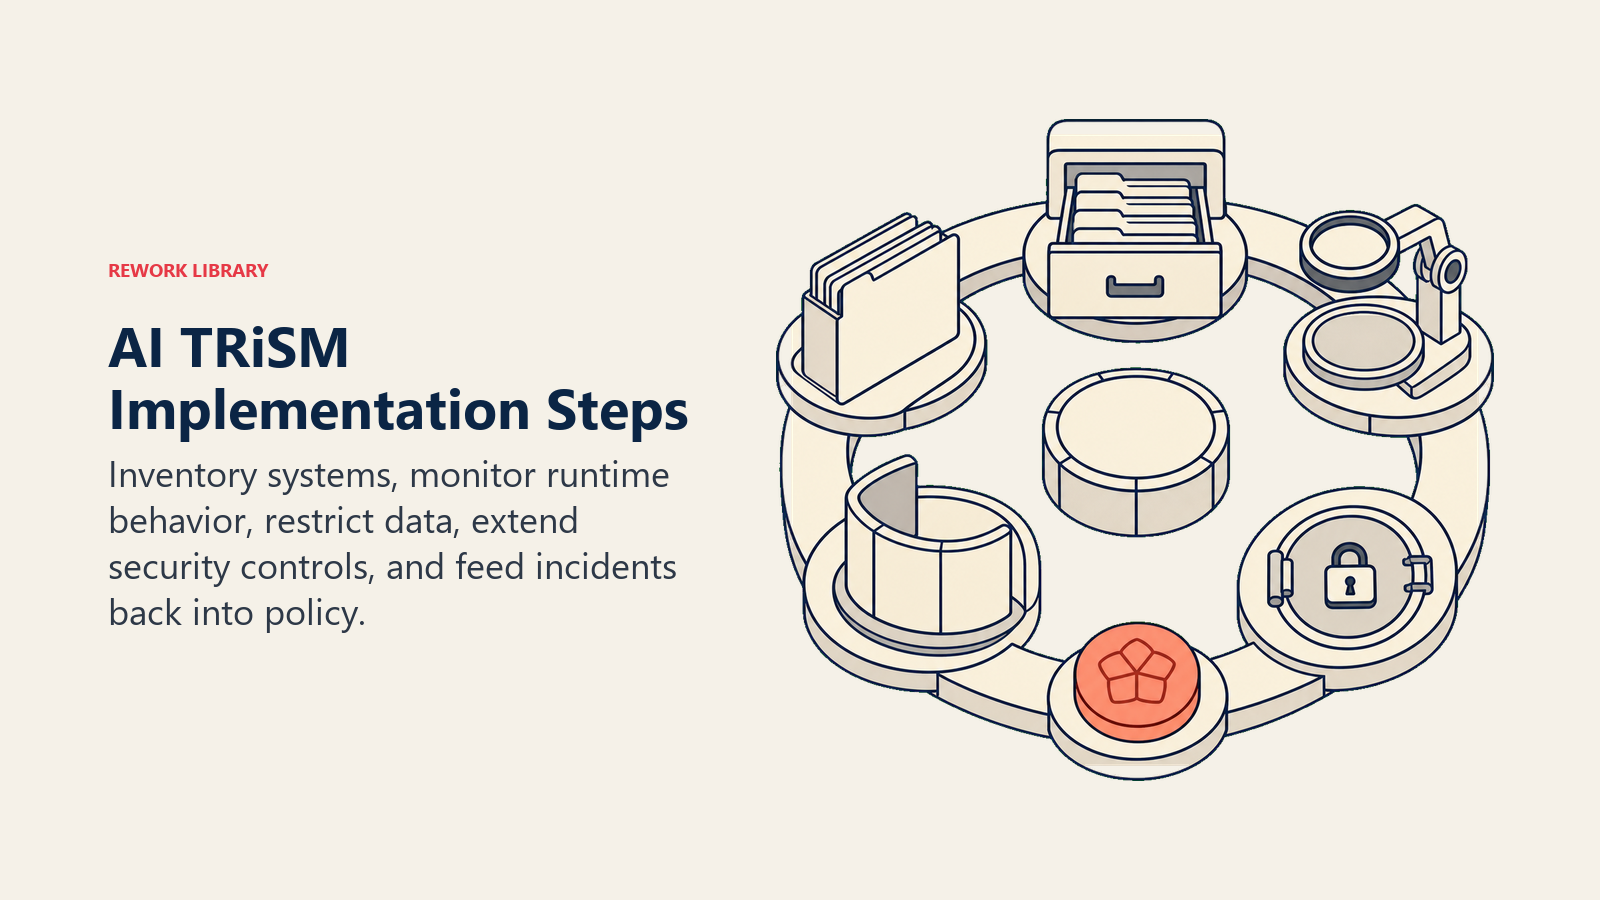
Faça o inventário de cada sistema de IA. Você não pode proteger o que não consegue ver. Construa um catálogo vivo de cada modelo, agente e recurso de IA de terceiros em uso, incluindo as ferramentas de IA sombra que os funcionários adotaram por conta própria.
Adicione monitoramento em tempo de execução e guardrails. Implante ferramentas de inspeção que sinalizem comportamento anômalo do modelo, bloqueiem tentativas de injeção de prompt e apliquem políticas de uso à medida que as transações acontecem, e não semanas depois, em uma revisão de trilha de auditoria.
Restrinja o acesso a dados. Aplique ao acesso de dados da IA a mesma disciplina de classificação e permissionamento que você já aplica ao acesso de dados humanos. Um modelo nunca deve conseguir ler dados que a função de usuário dele não poderia.
Estenda a infraestrutura de segurança existente. Roteie o tráfego de IA pelos controles de segurança de rede, endpoint e nuvem que já protegem o restante do stack, em vez de montar um sistema paralelo e desconectado.
Feche o ciclo com a governança. Alimente a política com o que o monitoramento em tempo de execução encontra. Se viés ou drift aparecer em produção, isso deve acionar uma revisão de governança, não apenas uma correção técnica.
A maioria das organizações começa pela camada que seu último incidente expôs, geralmente monitoramento em tempo de execução ou acesso a dados, e depois trabalha de trás para frente para construir o restante.
AI TRiSM vs AI Governance
Os dois termos são usados de forma intercambiável, mas descrevem camadas diferentes do mesmo problema.
| Dimensão | AI TRiSM | AI Governance |
|---|---|---|
| Escopo | Controles técnicos que aplicam a política em tempo de execução | Política, responsabilidade e supervisão estratégica em todo o ciclo de vida da IA |
| Pergunta central | "Este sistema de IA específico é confiável, seguro e monitorado agora?" | "Quais são nossos princípios de IA, e quem é responsável por eles?" |
| Responsável principal | Segurança, engenharia de ML, equipes de plataforma | Jurídico, risco, compliance, liderança executiva |
| Artefatos típicos | Guardrails, monitores de modelo, controles de acesso, logs de auditoria | Políticas, matrizes RACI, comitês de ética, portões de aprovação |
| Cadência | Aplicação contínua, em tempo real | Revisão periódica e estratégica |
| Relação | A camada operacional que torna a governança aplicável | A estrutura guarda-chuva que o AI TRiSM operacionaliza |
Na prática, você precisa dos dois. O AI governance sem o AI TRiSM é um documento que ninguém usa como referência. O AI TRiSM sem governança é uma pilha de controles técnicos sem nenhuma política dizendo o que é considerado "aceitável".
Benefícios de Negócio do AI TRiSM
Para os líderes empresariais, o AI TRiSM é o que transforma uma política de IA em algo que um regulador, auditor ou membro do conselho pode realmente verificar. Três benefícios se destacam.
Compliance mais rápido e mais limpo. Regulações como a Lei de IA da UE cada vez mais esperam que as organizações demonstrem monitoramento contínuo, não apenas uma política assinada. Os controles do AI TRiSM (monitoramento de modelos, trilhas de auditoria, logs de acesso) são a evidência que satisfaz uma auditoria, em vez de uma promessa.
Maior adoção, não apenas menor risco. A própria pesquisa da Gartner liga a estrutura diretamente à adoção: organizações que operacionalizam a confiança e a segurança da IA veem um salto mensurável no quanto seus modelos de IA são realmente usados e confiados internamente, não apenas o quão seguros são no papel.
Menor exposição e custo de violações. A diferença entre organizações com controles de acesso de IA robustos e aquelas sem eles aparece diretamente nos custos das violações. Fechar essa diferença com os controles do AI TRiSM é um caso de evasão de custos que qualquer CFO consegue acompanhar, além do risco reputacional que evita.
Saiba Mais
Explore conceitos relacionados a risco, segurança e governança de IA:
- Segurança de IA - Proteção de sistemas de IA contra ataques, uso indevido e exposição de dados
- AI Ethics - Os princípios que os controles do AI TRiSM são construídos para aplicar
- Safety de IA - Prevenção de comportamento prejudicial ou não intencional da IA no nível do sistema
- AI Impact Assessment - Avaliação do risco de IA antes da implantação
Recursos Externos
- Gartner: A Governança de IA Precisa de Mais do que Políticas - A própria visão da Gartner sobre a estrutura do AI TRiSM
- IBM: O que é AI TRiSM? - Visão geral neutra de fornecedor sobre os quatro pilares
- NIST AI Risk Management Framework - Estrutura federal à qual os controles do AI TRiSM frequentemente se mapeiam
Perguntas Frequentes sobre o AI TRiSM
O que é AI TRiSM?
AI TRiSM (AI Trust, Risk and Security Management) é uma estrutura da Gartner que unifica explicabilidade e operações de modelo, segurança de aplicações de IA, privacidade de dados e resistência a ataques adversariais em uma única disciplina para operacionalizar o AI governance em produção.
Quais são os quatro pilares do AI TRiSM?
Explicabilidade e Operações de Modelo (ModelOps), Segurança de Aplicações de IA, Privacidade e Resistência a Ataques Adversariais. Os quatro trabalham juntos: enfraquecer um deles compromete a proteção que os outros oferecem.
Como o AI TRiSM se diferencia do AI governance?
O AI governance define as políticas, os princípios e a estrutura de responsabilização da IA. O AI TRiSM fornece os controles técnicos, o monitoramento, os guardrails e a gestão de acesso que aplicam essas políticas continuamente em tempo de execução, em vez de apenas durante revisões periódicas.
Por que a Gartner criou a estrutura AI TRiSM?
A Gartner constatou que a maioria das organizações tinha políticas de IA, mas nenhuma forma de verificar se os sistemas de IA realmente as cumpriam em tempo real. O AI TRiSM foi criado para fechar essa lacuna de aplicação à medida que a IA saiu dos projetos-piloto e passou para a produção e os casos de uso agênticos.
O AI TRiSM se aplica à IA agêntica?
Sim. A Gartner estendeu o AI TRiSM para cobrir agentes de IA autônomos por meio do que chama de guardian agents, mecanismos de aplicação em tempo de execução projetados para monitorar e controlar o comportamento dos agentes, já que os agentes realizam ações em múltiplas etapas sem revisão humana constante.
Quais ferramentas se enquadram no guarda-chuva do AI TRiSM?
Plataformas de monitoramento de modelos, ferramentas de guardrails de IA e filtragem de conteúdo, sistemas de acesso e permissionamento de dados para IA, gestão de postura de segurança específica para IA, e ferramentas de registro de auditoria que documentam o que um modelo viu, decidiu e fez.
Como começamos a implementar o AI TRiSM?
Comece fazendo o inventário de cada sistema de IA e ferramenta de IA sombra em uso, depois adicione monitoramento em tempo de execução e guardrails primeiro nos sistemas de maior risco. Os controles de acesso a dados e a integração de infraestrutura normalmente vêm em seguida, uma vez cobertas as lacunas de maior exposição.
O AI TRiSM é obrigatório para cumprir a Lei de IA da UE?
A Lei de IA da UE não cita o AI TRiSM especificamente, mas seus requisitos de gestão de risco, registro e supervisão humana para sistemas de IA de alto risco se alinham de perto com o que os controles do AI TRiSM já oferecem, tornando-o um caminho prático para a conformidade.
Parte da Coleção de Termos de IA. Última atualização: 2026-07-16
