AI Agentのコンプライアンス: 監査証跡、データレジデンシー、EU AI Act
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
AI agentのコンプライアンスとは、自律的に動くagentが何をしたのか、なぜそうしたのか、データがどこへ渡ったのか、そして結果に対する責任者は誰なのかを、規制当局、監査人、あるいは自社の法務チームに証明できるようにするための一連の統制です。単一のモデルよりもagentのほうが難しい問題です。守らなければならない対象が、生成された1つの文章ではなく、返金の実行、候補者の選考落ち、レコードの変更といった実際の行動だからです。負荷の大半は3つの領域にかかります。本記事ではそのすべてを取り上げます。agentの判断と行動の連鎖を完全に記録した監査証跡、実行中に国境を越えるデータのレジデンシー、そして本番投入の前にagentの実際の機能をEU AI Actのようなフレームワークに照らし合わせることです。
ソフトウェアが行動できるようになるとコンプライアンスが難しくなる理由
AIガバナンスは、あらゆるAIシステムを規制や組織の期待に沿わせるための方針、責任体制、監督を束ねる包括的な取り組みです。その広い実践のすべては、agentにも引き続き当てはまります。変わるのは、リスクが集中する場所です。ReworkのACE Frameworkは、GenerateとExecuteの間にはっきりと線を引いています。ドラフトは、何かが起きる前に人が確認できるのでリスクが低く、Executeのステップは、判断が、誰にも事前確認されない行動に変わる場所です。agentはその線を越えるために作られているため、ドラフトしか作らないチャットボットとは異なり、ガバナンス要件はExecuteのステップに集中します。
だからこそ、agentのコンプライアンスには、一般的なAIガバナンスのプレイブックをそのまま借用するのではなく、独自のプレイブックが必要です。テキストを生成するだけのモデルは、何を言うかという観点で評価すれば足ります。agentは、何をすることを許されているか、実際に何をしたか、そして数か月後にその判断を再現して弁明できるかという観点で評価する必要があります。
監査証跡: 記録された予測だけでは足りない
AI監査証跡は、一般にAIシステムの入力、判断、出力を時刻付きで記録したものと定義され、航空機におけるフライトデータレコーダーと同じ説明責任の役割を果たすために作られています。この定義はagentにも当てはまりますが、記録そのものはより多くを捉える必要があります。
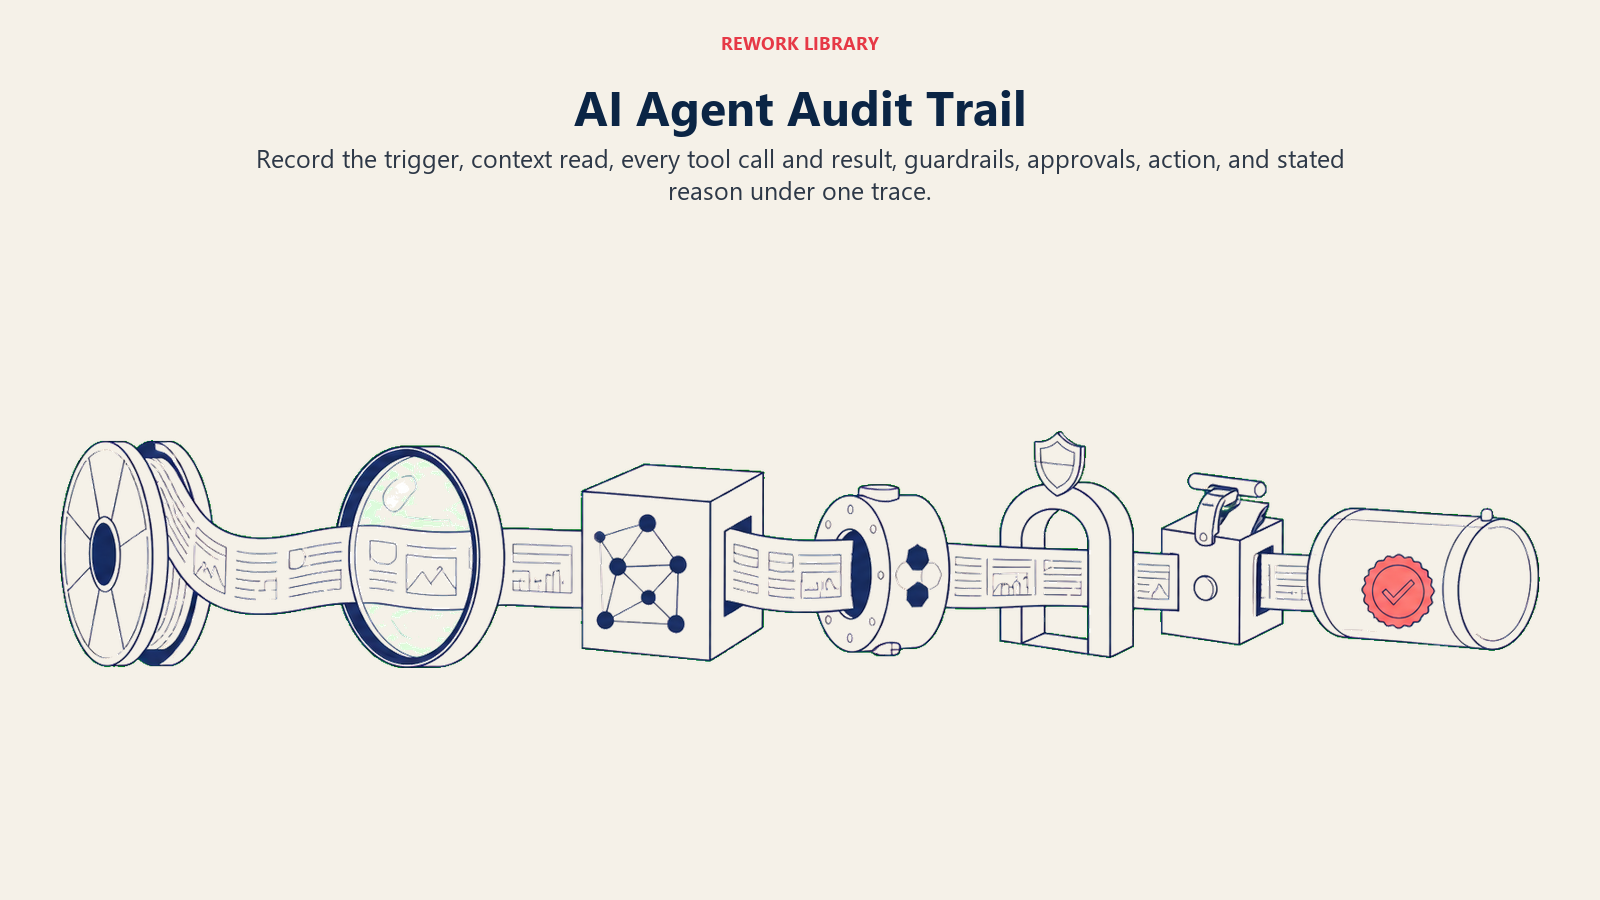
単一のモデル呼び出しなら、記録すべき入力と出力は1つずつです。agentの実行は連鎖です。AI agentの仕組みでは、これを知覚、推論、行動、観察の繰り返しとして説明しています。説明責任を果たせる監査証跡は、最初と最後のステップだけでなく、その連鎖のすべてのリンクを1つのトレースにまとめて捉えなければなりません。最低限、次の内容が必要です。実行のきっかけ、読み取ったコンテキストとレコード、呼び出したすべてのツールと送信したパラメータおよび返ってきた結果、作動したガードレール(あれば)、人間が行動を承認したかどうか、そして理由を明記した最終結果です。
これはAI agentのオブザーバビリティと密接に関連していますが、同じ仕事ではありません。オブザーバビリティは、稼働中のシステムをデバッグする運用チーム向けに作られています。保持期間は短く、アクセスは速く、ドリフトの検知に最適化されています。監査証跡は、特定の判断を数年後に弁明するコンプライアンスチームや規制当局向けに作られています。保持期間は長く、保存は改ざん不能で、再現に最適化されています。多くのチームは、同じトレースデータから両方を取得できますが、対象とする読み手も保持ルールも異なります。両者を1つの目的の1つのシステムとして扱うのは、よくある抜け穴です。
これを実現可能にする設計原則が、Autonomous Agentパターンの「Audit-Or-Block Rule」です。agentがある行動について完全な判断トレースを出せないのであれば、そもそもその行動を自律的に実行させるべきではありません。証跡は、事後に作るレポートとしてではなく、ループそのものに組み込んでください。
データレジデンシー: データは実際にどこへ渡るのか
ソフトウェアベンダーのデューデリジェンスでは、これまで主にシステムがデータをどこに保存するかが問われてきました。agentではそこに2つ目の問いが加わります。そのデータをどこで推論に使うのかという問いです。検索のステップやツール呼び出しによって、保存先のシステムとは別のリージョンで動くモデルのコンテキストウィンドウに、レコードが取り込まれる可能性があるからです。実行中にEUの顧客データを米国でホストされたモデルのコンテキストに読み込むことは、それ自体でデータフローとして整理し、正当性を説明できなければならないものです。元のレコード保管庫がたまたまEUにあるからといって、問題ないと決めつけてはいけません。
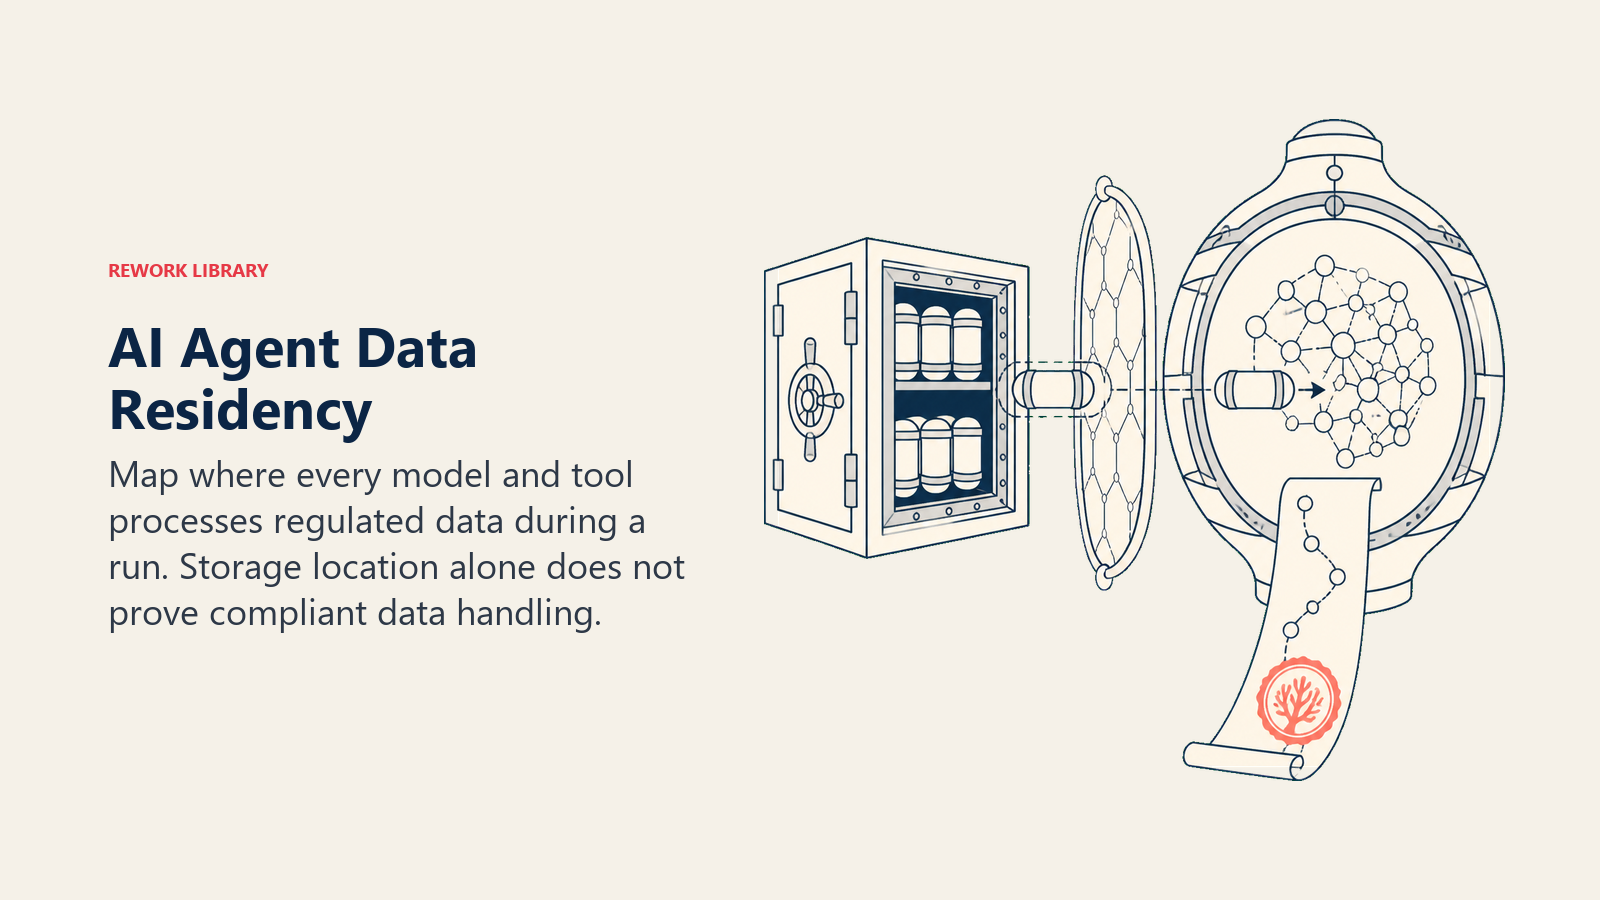
これは仮定上のコンプライアンスの細かな話ではありません。GDPR型の制度では、個人データの処理には通常、法的根拠が必要です。そして、その処理が管轄リージョンの外で行われる場合は、有効な移転の仕組みが必要になります。処理のきっかけが人であっても、agentであっても変わりません。実務的には、実行中にagentが実際に触れるツールとデータソースを洗い出し、それぞれが(保存場所だけでなく)実際にどこでデータを処理するのかを確認し、規制対象の個人データを推論に使うagentを、AIスタックの背景的な要素ではなく、新しいベンダーに適用するのと同じ精査に値する委託先(サブプロセッサー)の関係として扱うことを意味します。
AgentをEU AI Actに照らし合わせる
EU AI Actは、AIを、そのシステムが「agentic」かどうかではなく、何に使われるかに基づいてリスク階層に分類します。その高リスク区分は、雇用、与信、必須サービス、法執行、教育などをすでにカバーしており、こうした業務を行うagentは、同じ仕事をするより単純なシステムと同じ区分に入ります。採用の判断を下す、あるいは実質的に左右するAI Recruiting Screener Agentは、まさに雇用のカテゴリーに該当します。与信判断や必須サービスに関わるagentも、同じ義務を負います。
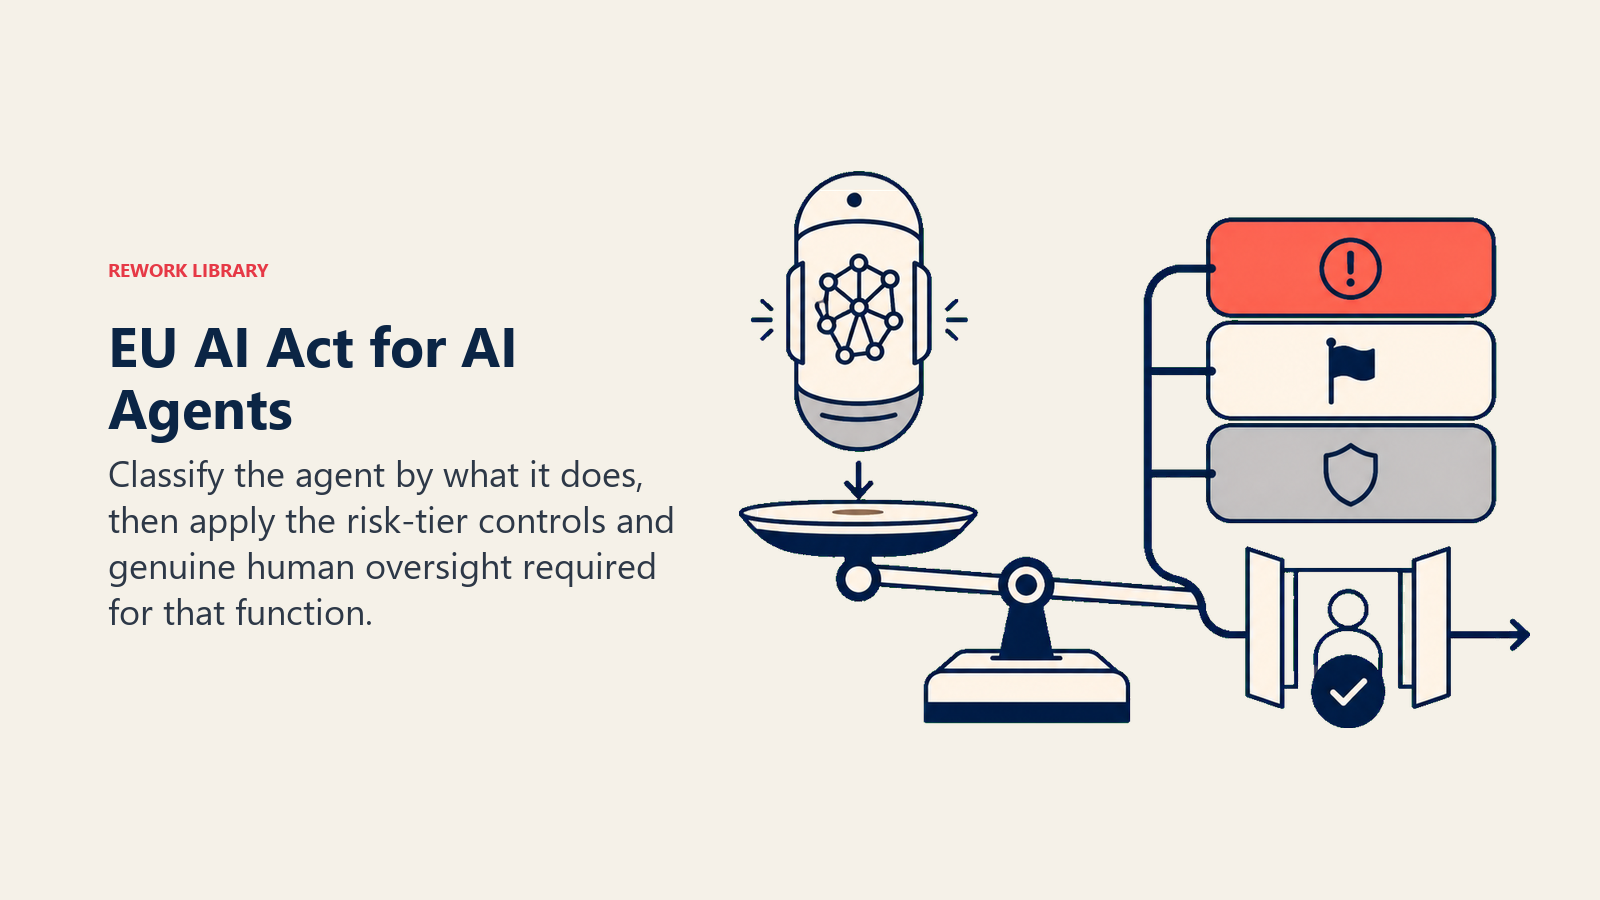
agent特有なのは、人間による監督の要件です。同法の下で高リスクシステムには、実効性のある人間による監督を組み込む必要があります。推奨を出すだけでなく自律的に行動を実行するagentの場合、その監督は、重要な行動に対する本物のチェックポイントでなければならず、事後に活動ログへ押す形だけの承認印であってはなりません。そのチェックポイントを正しく構築するための実践ガイドが、AI agent向けヒューマンインザループ設計です。
スケジュールについても、状況が変わったため、思い込みではなく確認することをおすすめします。以前のガイダンスでは、高リスクへの完全な準拠の期限は2027年8月とされていました。2026年5月に欧州議会と理事会は、高リスクの義務を2027年12月2日から段階的に発効させることで暫定合意しました。これは、この更新に関する法律事務所の分析によるものです。一方、汎用AIモデルの義務は、当初の2026年8月の開始のままです。高リスクのカテゴリーに入る可能性があるagentについて準拠のタイミングを見積もる場合は、一度読んだ日付に頼らず、最新の段階的な適用スケジュールを直接確認してください。違反に対する罰則も、軽くなってはいません。最も重大な違反では、最大3,500万ユーロ、または全世界の年間売上高の7%に達します。
本番投入前のコンプライアンス・チェックリスト
ある程度の自律性を持つagentを稼働させる前に、稼働後ではなく稼働前に答えておくべき5つの質問です。
| 質問 | 重要な理由 |
|---|---|
| agentは実際に何を行い、どのデータに触れますか。 | 正確に書き出されていない機能については、リスクの分類もデータフローの整理もできません |
| その機能は、規制対象の高リスクカテゴリーに該当しますか。 | 雇用、与信、必須サービスに関する機能は、人が行うかagentが行うかにかかわらず義務を伴います |
| 1つひとつの判断を数か月後に再現できますか。 | 監査証跡の本当の試金石です。ログがあるかどうかではなく、実際の紛争で使えるかどうかが問われます |
| 重要な行動に対する本物の人間のチェックポイントがありますか。 | EU AI Actでは高リスク機能に必須であり、どの法域でも優れた実践です |
| agentは規制対象データを、保存するだけでなく実際にどこで処理しますか。 | モデルの推論場所は、レコードの保存場所とは別に、独自のデューデリジェンスが必要なデータフローです |
コンプライアンスは本番当日のチェックリストではなく、構築時の決定事項
すでに稼働しているagentに監査証跡を後付けするには、6つの構成要素に最初から組み込むよりもはるかに高いコストがかかります。証跡はループにネイティブでなければならず、後から取り付けるものではないからです。多くの組織はまだそこに達していません。コンプライアンス、リスク、監査のリーダーを対象とした2026年の調査では、AIツールを使っている組織は83%にのぼる一方、それに見合った強固なガバナンスの枠組みを導入しているのは約25%にとどまることがわかりました。つまり、現在本番で動いているagentの多くは、抱えるリスクに見合うだけのコンプライアンス基盤を持たないまま稼働しています。このギャップは自然には埋まりません。最初のagentを出荷する前に、証跡と監督を、規制当局に問われたときのフォローアップ・プロジェクトではなく構築の一部とするとチームが決めたときに、はじめて埋まります。
Key Facts
- agentの監査証跡は、入力と出力の1組ではなく、判断と行動の連鎖全体(きっかけ、読み取ったコンテキスト、すべてのツール呼び出しと結果、作動したガードレール、人間の承認、最終結果)を1つのトレースにまとめて捉える必要があります。
- 監査証跡とオブザーバビリティは同じ基盤のトレースデータを使いますが、役割が異なります。オブザーバビリティは保持期間が短く運用向け、監査証跡は保持期間が長く法務・規制対応向けです。
- EU AI Actは、agentを自律性ではなく機能で分類します。雇用、与信、必須サービスの業務を行うagentは、同じ仕事をする非agentic型システムと同じ高リスクの義務を負います。
- EU AI Actにおける高リスクのコンプライアンス期限は、2026年5月の暫定合意により、2027年12月2日から始まる段階的な適用に延期されました。ただし、汎用AIモデルの義務は2026年8月にすでに開始しています。日付を前提にする前に、最新のスケジュールを直接確認してください。
- 2026年のコンプライアンス調査では、AIツールを使っている組織は83%である一方、強固なガバナンスの枠組みを持つ組織は約25%にとどまり、本番のagentの多くが実際のリスクに対して十分にカバーされていないことがわかりました。
AI Agentのコンプライアンスに関するよくある質問
AI agentのコンプライアンスとは何ですか。
自律的に動くagentが何をしたのか、なぜそうしたのか、データがどこへ渡ったのか、誰が責任を負っていたのかを、規制当局、監査人、自社の法務チームに証明できるようにするための一連の統制です。監査証跡、データレジデンシー、そしてagentの機能をEU AI Actなど関連する規制に照らし合わせることが含まれます。
agentの監査証跡は、通常のAIシステムのものとどう違いますか。
単一のモデル呼び出しなら、記録すべき入力と出力は1つずつです。agentはタスクを通じて一連の判断とツール呼び出しを実行するため、最終的な答えだけでなく、どのツールを呼び出したか、どのガードレールが作動したか、人間が行動を承認したかどうかなど、すべてのステップを1つのトレースにまとめて捉える必要があります。
EU AI Actは、AI agentに特化して適用されますか。
同法は、システムをagenticかどうかではなく、何に使われるかで分類します。雇用、与信、必須サービスといった高リスクの機能を担うagentは、同じ仕事をするより単純なシステムと同じ義務を負います。加えて、システムが自力で行動できるようになるほど重要性が増す、実効性のある人間による監督の要件も課されます。
AI agentにおけるデータレジデンシーのリスクとは何ですか。
agentの推論によって、規制対象データが、保存先とは別のリージョンで動くモデルのコンテキストウィンドウに取り込まれることで生じるリスクです。これは、元のレコードの保存場所とは別に、独自のコンプライアンスレビューが必要なデータフローです。
AI agentの監査証跡は、どのくらいの期間保持すべきですか。
業種や法域によって異なりますが、規制対象の機能では、通常3年から7年といった複数年の保持が一般的です。金融、雇用、ヘルスケア関連の用途では最低期間が異なることが多いため、ログツールの初期設定の保持期間に任せるのではなく、自社の機能に対する具体的な要件を確認してください。
次に読むもの
監査証跡と人間のチェックポイントは、agentに最初から組み込まれていてはじめて機能します。AI agentの構築方法では、6つの構成要素のどこに両者が位置づくかを解説しています。ヒューマンインザループ設計では、規制当局が実際に確認したがる監督の仕組みを、AI agentのセキュリティでは、脅威モデルの多くを共有する隣接するリスク管理の領域を取り上げています。
