AI Agent Compliance: Audit Trails, Datenresidenz und der EU AI Act
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
AI Agent Compliance ist die Gesamtheit der Kontrollen, mit denen Sie gegenüber einer Aufsichtsbehörde, einem Prüfer oder Ihrer eigenen Rechtsabteilung belegen können, was ein autonomer Agent genau getan hat, warum er es getan hat, wohin die Daten geflossen sind und wer für das Ergebnis verantwortlich war. Bei Agents ist das schwieriger als bei einem einzelnen Modell, denn was Sie verteidigen müssen, ist kein generierter Satz, sondern eine reale Aktion: eine ausgezahlte Erstattung, ein aussortierter Bewerber, ein geänderter Datensatz. Drei Bereiche tragen das meiste Gewicht, und dieser Artikel behandelt alle drei: einen vollständigen Audit Trail der Entscheidungs- und Aktionskette des Agents, die Datenresidenz für alles, was während eines Laufs Grenzen überschreitet, und den Abgleich der tatsächlichen Funktion des Agents mit Regelwerken wie dem EU AI Act, bevor er live geht.
Warum Compliance schwieriger wird, sobald Software handeln kann
AI Governance ist die übergeordnete Disziplin: die Richtlinien, Zuständigkeiten und die Aufsicht, die jedes AI-System im Einklang mit regulatorischen und organisatorischen Erwartungen halten. Alles aus dieser breiteren Praxis gilt auch weiterhin für einen Agent. Was sich ändert, ist die Stelle, an der sich das Risiko konzentriert. Das ACE Framework von Rework zieht eine harte Linie zwischen Generate und Execute: Ein Entwurf birgt wenig Risiko, weil ihn ein Mensch prüfen kann, bevor etwas geschieht, und der Execute-Schritt ist der Punkt, an dem eine Entscheidung zur Aktion wird, die niemand zuvor prüft. Ein Agent ist per Definition dafür gebaut, diese Linie zu überschreiten, daher konzentrieren sich die Governance-Anforderungen beim Execute-Schritt, und zwar in einer Weise, die für einen Chatbot, der nur Entwürfe erstellt, nicht gilt.
Deshalb braucht Compliance für Agents ein eigenes Playbook, statt das allgemeine AI-Governance-Playbook unverändert zu übernehmen. Ein Modell, das nur Text generiert, muss danach bewertet werden, was es sagt. Ein Agent muss danach bewertet werden, was er tun darf, was er tatsächlich getan hat und ob Sie diese Entscheidung Monate später rekonstruieren und verteidigen können.
Der Audit Trail: mehr als eine protokollierte Vorhersage
Ein AI Audit Trail wird allgemein definiert als die mit Zeitstempel versehene Aufzeichnung von Eingaben, Entscheidungen und Ausgaben eines AI-Systems, die dieselbe Rechenschaftsfunktion erfüllen soll wie ein Flugdatenschreiber in einem Flugzeug. Diese Definition gilt auch für einen Agent, aber die Aufzeichnung selbst muss mehr erfassen.
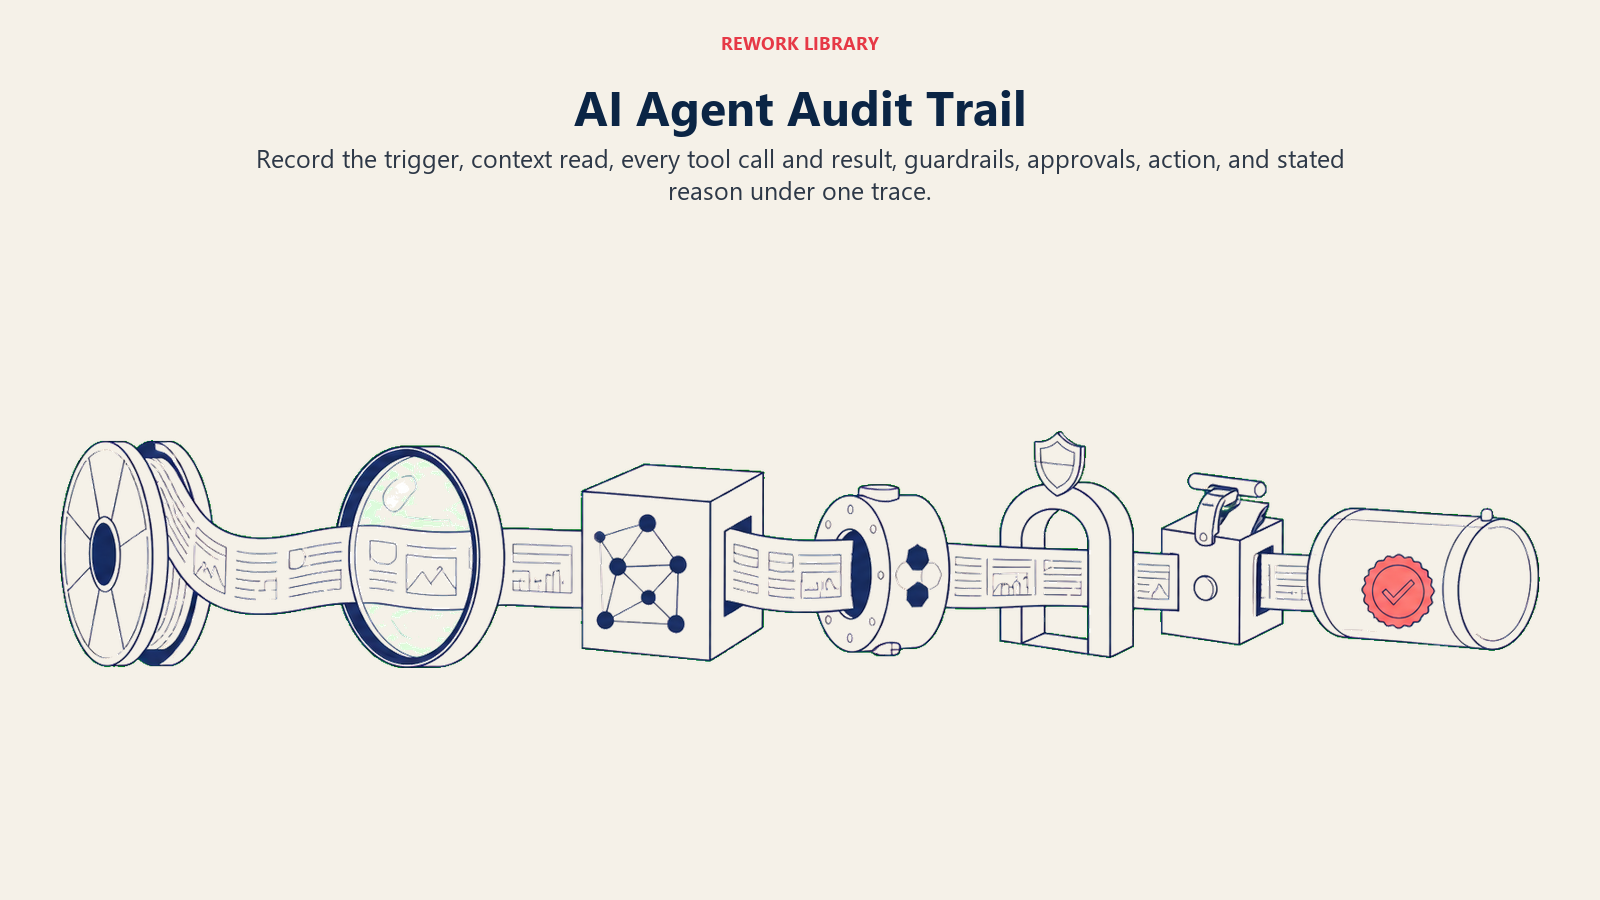
Ein einzelner Modellaufruf hat eine Eingabe und eine Ausgabe, die protokolliert werden müssen. Ein Agent-Lauf ist eine Kette: Wie AI Agents funktionieren beschreibt sie als wahrnehmen, schlussfolgern, handeln, beobachten, wiederholt über eine ganze Aufgabe hinweg, und ein belastbarer Audit Trail muss jedes Glied dieser Kette unter einer einzigen Trace erfassen, nicht nur den ersten und den letzten Schritt. Mindestens: was den Lauf ausgelöst hat, welchen Kontext und welche Datensätze er gelesen hat, jedes aufgerufene Tool mit den gesendeten Parametern und dem erhaltenen Ergebnis, welche Leitplanke gegebenenfalls ausgelöst wurde, ob ein Mensch die Aktion freigegeben hat, und das Endergebnis mit einer angegebenen Begründung.
Das ist eng verwandt mit der AI-Agent-Observability, aber nicht dieselbe Aufgabe. Observability ist für ein Operations-Team gebaut, das ein laufendes System debuggt: kurze Aufbewahrung, schneller Zugriff, ausgelegt auf das Erkennen von Drift. Ein Audit Trail ist für ein Compliance-Team oder eine Aufsichtsbehörde gebaut, die Jahre später eine bestimmte Entscheidung verteidigen muss: lange Aufbewahrung, unveränderlicher Speicher, ausgelegt auf Rekonstruktion. Die meisten Teams können beides aus denselben zugrunde liegenden Trace-Daten erfassen, doch die beiden bedienen unterschiedliche Zielgruppen und unterliegen unterschiedlichen Aufbewahrungsregeln. Beides als ein System mit einem Zweck zu behandeln, ist eine verbreitete Lücke.
Das Gestaltungsprinzip, das dies beherrschbar macht, ist die Audit-Or-Block-Regel des Autonomous-Agent-Musters: Wenn der Agent für eine Aktion keine vollständige Entscheidungs-Trace erzeugen kann, sollte er diese Aktion gar nicht erst autonom ausführen dürfen. Bauen Sie den Trail in die Schleife selbst ein, nicht als Bericht, der erst im Nachhinein erstellt wird.
Datenresidenz: Wohin fließen die Daten tatsächlich?
Die Sorgfaltsprüfung von Softwareanbietern fragte früher meist, wo ein System Daten speichert. Ein Agent fügt eine zweite Frage hinzu: Wo schlussfolgert er über diese Daten? Denn ein Retrieval-Schritt oder ein Tool-Aufruf kann einen Datensatz in das Kontextfenster eines Modells ziehen, das in einer anderen Region läuft als das System, das ihn speichert. Wenn EU-Kundendaten während eines Laufs in den Kontext eines in den USA gehosteten Modells gelesen werden, ist das ein Datenfluss, der kartiert und aus eigener Kraft vertretbar sein muss, und nicht als unbedenklich gelten darf, nur weil der zugrunde liegende Datensatzspeicher zufällig in der EU gehostet wird.
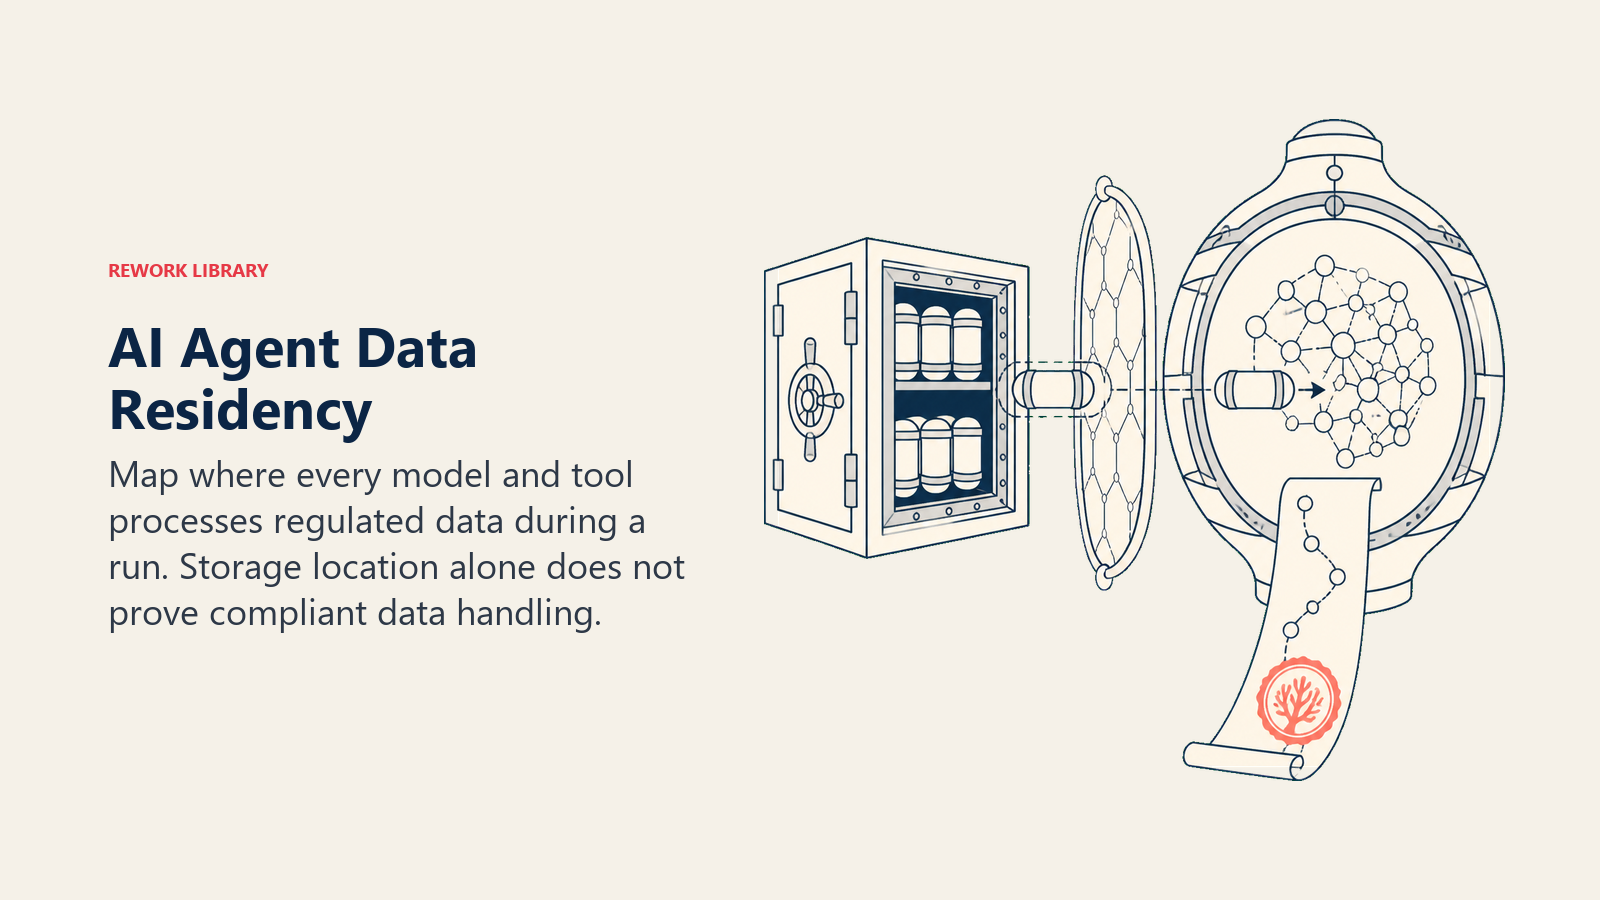
Das ist keine hypothetische Compliance-Feinheit. Unter DSGVO-artigen Regimen setzt die Verarbeitung personenbezogener Daten in der Regel eine Rechtsgrundlage voraus, und findet sie außerhalb der regulierten Region statt, einen gültigen Übermittlungsmechanismus, unabhängig davon, ob ein Mensch oder ein Agent die Verarbeitung ausgelöst hat. In der Praxis heißt das: Inventarisieren Sie, welche Tools und Datenquellen ein Agent während eines Laufs tatsächlich berührt, bestätigen Sie, wo jedes davon Daten tatsächlich verarbeitet (nicht nur, wo es sie speichert), und behandeln Sie jeden Agent, der über regulierte personenbezogene Daten schlussfolgert, als Auftragsverarbeiter-Beziehung, die dieselbe Sorgfalt verdient wie ein neuer Anbieter, und nicht als Randnotiz Ihres AI-Stacks.
Einen Agent am EU AI Act messen
Der EU AI Act stuft AI nach Risikoklassen ein, und zwar nach dem Einsatzzweck und nicht danach, ob das System zufällig „agentisch“ ist. Seine Hochrisiko-Klasse deckt bereits unter anderem Beschäftigung, Kreditvergabe, wesentliche Dienstleistungen, Strafverfolgung und Bildung ab, und ein Agent, der solche Arbeit leistet, fällt in dieselbe Klasse wie ein einfacheres System mit identischer Aufgabe. Ein AI Recruiting Screener Agent, der eine Einstellungsentscheidung trifft oder wesentlich beeinflusst, fällt eindeutig in die Kategorie Beschäftigung. Ein Agent, der Kreditentscheidungen oder wesentliche Dienstleistungen berührt, erbt dieselben Pflichten.
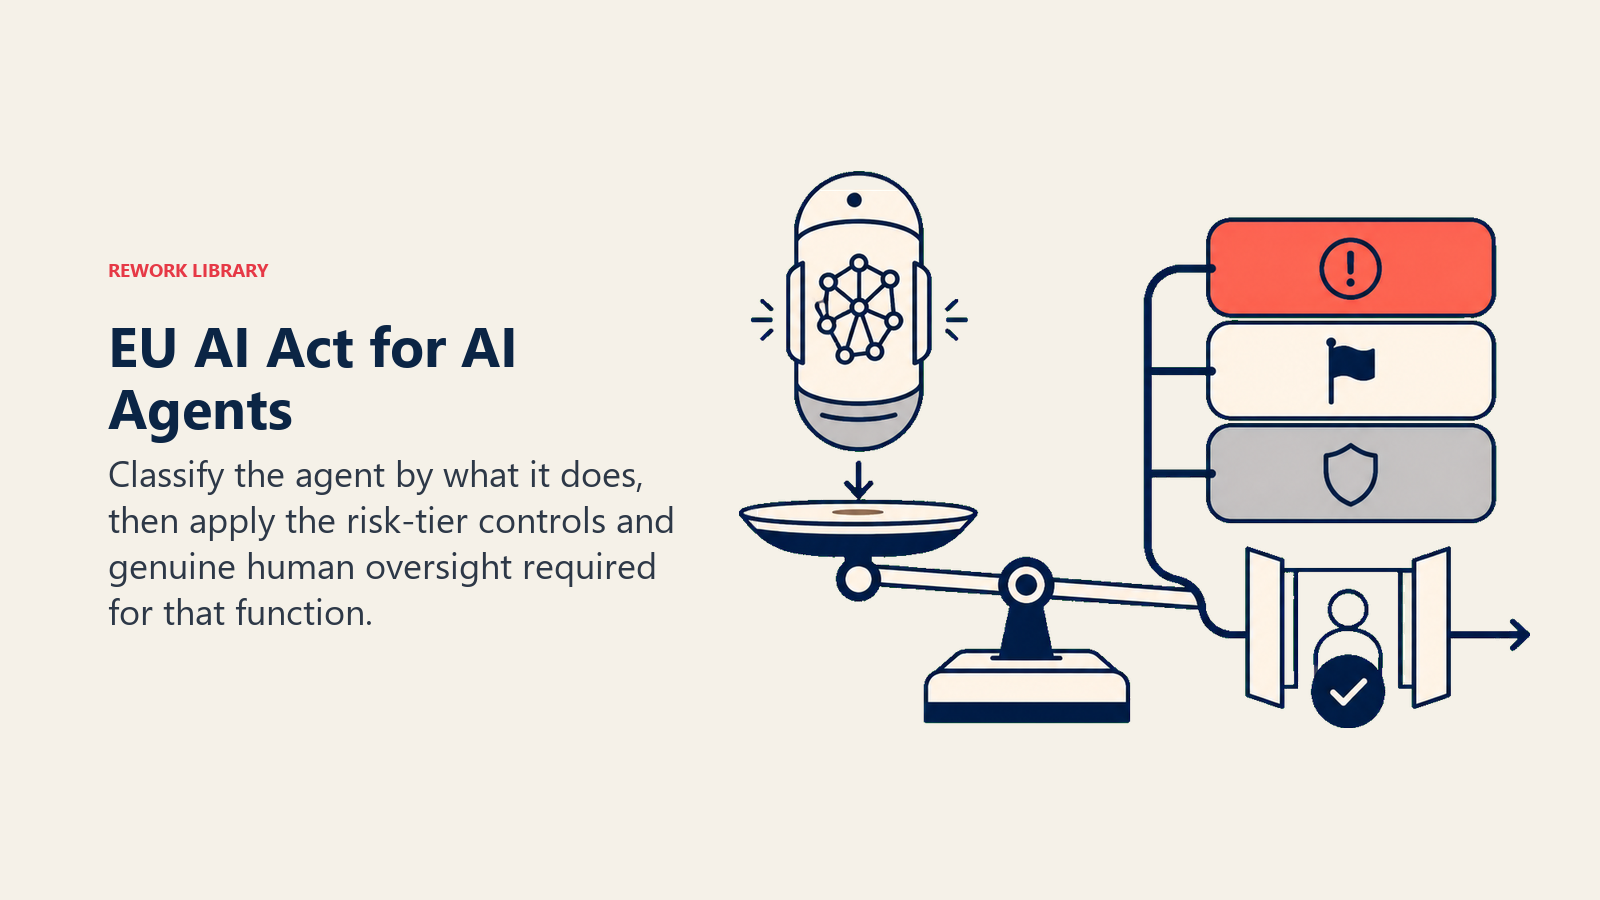
Agent-spezifisch ist die Anforderung der menschlichen Aufsicht. Hochrisiko-Systeme brauchen nach dem Gesetz eine echte, eingebaute menschliche Aufsicht, und bei einem Agent, der Aktionen autonom ausführt, statt nur eine Empfehlung zu geben, muss diese Aufsicht ein echter Kontrollpunkt bei den Aktionen sein, auf die es ankommt, und kein Abnicken eines Aktivitätsprotokolls im Nachhinein. Human-in-the-Loop-Design für AI Agents ist der praktische Leitfaden, um diesen Kontrollpunkt richtig zu bauen.
Auch den Zeitplan sollten Sie prüfen, statt ihn vorauszusetzen, denn er hat sich verschoben. Frühere Hinweise nannten August 2027 für die volle Hochrisiko-Compliance. Im Mai 2026 einigten sich das Europäische Parlament und der Rat vorläufig darauf, die Hochrisiko-Pflichten stufenweise ab dem 2. Dezember 2027 in Kraft treten zu lassen, so die Analyse einer Anwaltskanzlei zu dieser Änderung, während die Pflichten für AI-Modelle mit allgemeinem Verwendungszweck beim ursprünglichen Start im August 2026 blieben. Wenn Sie den Compliance-Zeitplan für einen Agent planen, der in eine Hochrisiko-Kategorie fallen könnte, prüfen Sie den aktuellen Stufenplan direkt, statt mit einem Datum zu arbeiten, das Sie einmal gelesen haben. Die Strafen bei Verstößen sind nicht milder geworden: bis zu 35 Millionen € oder 7 % des weltweiten Jahresumsatzes bei den schwersten Verstößen.
Eine Compliance-Checkliste, bevor ein Agent live geht
Fünf Fragen, die Sie beantworten sollten, bevor ein Agent mit nennenswerter Autonomie live geht, und nicht erst danach:
| Frage | Warum sie wichtig ist |
|---|---|
| Was tut der Agent tatsächlich, und welche Daten berührt er? | Sie können für eine Funktion, die niemand präzise aufgeschrieben hat, weder das Risiko einstufen noch Datenflüsse kartieren |
| Fällt diese Funktion in eine regulierte Hochrisiko-Kategorie? | Funktionen in den Bereichen Beschäftigung, Kredit und wesentliche Dienstleistungen bringen Pflichten mit sich, unabhängig davon, ob ein Mensch oder ein Agent sie ausführt |
| Können Sie jede einzelne Entscheidung Monate später rekonstruieren? | Das ist der eigentliche Test eines Audit Trails: nicht, ob es Logging gibt, sondern ob es in einem echten Streitfall verwertbar ist |
| Gibt es einen echten menschlichen Kontrollpunkt bei den Aktionen, auf die es ankommt? | Für Hochrisiko-Funktionen nach dem EU AI Act vorgeschrieben und unabhängig von der Rechtsordnung gute Praxis |
| Wo verarbeitet der Agent regulierte Daten tatsächlich, nicht nur, wo speichert er sie? | Der Ort der Modell-Inferenz ist ein Datenfluss, der eine eigene Sorgfaltsprüfung braucht, getrennt davon, wo die Datensätze liegen |
Compliance ist eine Entscheidung zur Bauzeit, keine Checkliste für den Starttag
Einen Audit Trail nachträglich in einen bereits laufenden Agent einzubauen, kostet weit mehr, als ihn von Anfang an in die sechs Bausteine einzuplanen, denn der Trail muss nativ zur Schleife gehören und darf nicht nachträglich angeflanscht werden. Die meisten Organisationen sind noch nicht so weit. Eine Umfrage unter Compliance-, Risiko- und Audit-Verantwortlichen aus dem Jahr 2026 ergab, dass 83 % der Organisationen AI-Tools einsetzen, aber nur etwa 25 % ein starkes Governance-Framework dazu implementiert haben. Das heißt, die meisten Agents im Produktivbetrieb laufen heute mit weit weniger Compliance-Infrastruktur darunter, als das Risiko, das sie tragen, rechtfertigen würde. Die Lücke schließt sich nicht von selbst. Sie schließt sich, wenn ein Team vor dem Start des ersten Agents entscheidet, dass Trail und Aufsicht Teil des Builds sind und kein Folgeprojekt für den Fall, dass eine Aufsichtsbehörde fragt.
Key Facts
- Der Audit Trail eines Agents muss die gesamte Entscheidungs- und Aktionskette (Auslöser, gelesener Kontext, jeder Tool-Aufruf und jedes Ergebnis, ausgelöste Leitplanken, menschliche Freigaben, Endergebnis) unter einer Trace erfassen, nicht ein einzelnes Eingabe-Ausgabe-Paar.
- Audit Trails und Observability nutzen dieselben zugrunde liegenden Trace-Daten, erfüllen aber unterschiedliche Aufgaben: Observability hat kurze Aufbewahrung und ist für den Betrieb gebaut, Audit Trails haben lange Aufbewahrung und sind für die rechtliche und regulatorische Verteidigung gebaut.
- Der EU AI Act stuft Agents nach Funktion ein, nicht nach Autonomie. Ein Agent, der Aufgaben in den Bereichen Beschäftigung, Kredit oder wesentliche Dienstleistungen erfüllt, erbt dieselben Hochrisiko-Pflichten wie ein nicht agentisches System mit derselben Aufgabe.
- Die Hochrisiko-Compliance-Fristen des EU AI Act wurden durch eine vorläufige Einigung vom Mai 2026 auf Phasen ab dem 2. Dezember 2027 verschoben, während die Pflichten für AI-Modelle mit allgemeinem Verwendungszweck weiterhin im August 2026 begannen. Prüfen Sie den aktuellen Zeitplan direkt, bevor Sie ein Datum annehmen.
- Eine Compliance-Umfrage von 2026 ergab, dass 83 % der Organisationen AI-Tools nutzen, aber nur etwa 25 % ein starkes Governance-Framework haben, sodass die meisten Agents im Produktivbetrieb gemessen an ihrem tatsächlichen Risiko unterabgesichert sind.
Häufig gestellte Fragen zu AI Agent Compliance
Was ist AI Agent Compliance?
Es ist die Gesamtheit der Kontrollen, mit denen Sie gegenüber einer Aufsichtsbehörde, einem Prüfer oder Ihrer eigenen Rechtsabteilung belegen können, was ein autonomer Agent getan hat, warum er es getan hat, wohin die Daten geflossen sind und wer verantwortlich war. Sie umfasst Audit Trails, Datenresidenz und den Abgleich der Funktion des Agents mit einschlägiger Regulierung wie dem EU AI Act.
Wie unterscheidet sich der Audit Trail eines Agents von dem eines herkömmlichen AI-Systems?
Ein einzelner Modellaufruf hat eine Eingabe und eine Ausgabe, die protokolliert werden müssen. Ein Agent durchläuft bei einer Aufgabe eine Kette von Entscheidungen und Tool-Aufrufen, daher muss sein Audit Trail jeden Schritt unter einer Trace erfassen, einschließlich der aufgerufenen Tools, der ausgelösten Leitplanken und der Frage, ob ein Mensch die Aktion freigegeben hat, und nicht nur eine Endantwort.
Gilt der EU AI Act speziell für AI Agents?
Das Gesetz stuft Systeme danach ein, wofür sie eingesetzt werden, nicht danach, ob sie agentisch sind. Ein Agent, der eine Hochrisiko-Funktion ausübt (Beschäftigung, Kredit, wesentliche Dienstleistungen), erbt dieselben Pflichten wie ein einfacheres System mit derselben Aufgabe, dazu eine echte Anforderung menschlicher Aufsicht, die umso wichtiger wird, sobald das System eigenständig handeln kann.
Was ist das Risiko der Datenresidenz bei einem AI Agent?
Es ist das Risiko, das entsteht, wenn das Schlussfolgern eines Agents regulierte Daten in das Kontextfenster eines Modells zieht, das in einer anderen Region läuft als der, in der die Daten gespeichert sind. Das ist ein Datenfluss, der eine eigene Compliance-Prüfung braucht, getrennt davon, wo die zugrunde liegenden Datensätze liegen.
Wie lange sollten Sie den Audit Trail eines AI Agents aufbewahren?
Das hängt von Ihrer Branche und Rechtsordnung ab, doch bei regulierten Funktionen ist eine mehrjährige Aufbewahrung typisch, üblicherweise 3 bis 7 Jahre. Prüfen Sie die konkrete Anforderung für Ihre Funktion, denn Finanz-, Beschäftigungs- und gesundheitsnahe Einsätze haben oft unterschiedliche Mindestfristen. Verlassen Sie sich nicht darauf, was Ihr Logging-Tool standardmäßig aufbewahrt.
Wie es weitergeht
Ein Audit Trail und ein menschlicher Kontrollpunkt funktionieren nur, wenn sie von Anfang an in den Agent eingebaut werden. Wie Sie einen AI Agent bauen zeigt, wo beides unter den sechs Bausteinen seinen Platz hat, Human-in-the-Loop-Design behandelt den Aufsichtsmechanismus, den Aufsichtsbehörden tatsächlich sehen wollen, und AI Agent Security behandelt die angrenzende Risikodisziplin, die einen Großteil desselben Bedrohungsmodells teilt.

On this page
- Warum Compliance schwieriger wird, sobald Software handeln kann
- Der Audit Trail: mehr als eine protokollierte Vorhersage
- Datenresidenz: Wohin fließen die Daten tatsächlich?
- Einen Agent am EU AI Act messen
- Eine Compliance-Checkliste, bevor ein Agent live geht
- Compliance ist eine Entscheidung zur Bauzeit, keine Checkliste für den Starttag
- Key Facts
- Wie es weitergeht