Bahasa Indonesia
Kepatuhan AI Agent: Audit Trail, Residensi Data, dan EU AI Act
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
Kepatuhan AI agent adalah serangkaian kontrol yang memungkinkan Anda membuktikan kepada regulator, auditor, atau tim legal Anda sendiri, secara persis apa yang dilakukan sebuah agent otonom, mengapa agent itu melakukannya, ke mana data mengalir, dan siapa yang bertanggung jawab atas hasilnya. Masalah ini lebih sulit untuk agent dibandingkan satu model tunggal, karena yang harus Anda pertanggungjawabkan bukanlah sebuah kalimat hasil generasi, melainkan tindakan nyata: refund yang diterbitkan, kandidat yang disingkirkan, data yang diubah. Tiga area memikul sebagian besar bobotnya, dan artikel ini membahas ketiganya: audit trail lengkap dari rantai keputusan dan tindakan agent, residensi data untuk apa pun yang melintasi batas wilayah selama proses berjalan, dan pemetaan fungsi nyata agent terhadap kerangka seperti EU AI Act sebelum agent diluncurkan.
Mengapa Kepatuhan Makin Sulit Ketika Software Bisa Bertindak
Tata kelola AI adalah disiplin payungnya: kebijakan, kepemilikan, dan pengawasan yang menjaga setiap sistem AI tetap selaras dengan ekspektasi regulasi dan organisasi. Semua yang ada dalam praktik yang lebih luas itu tetap berlaku untuk sebuah agent. Yang berubah adalah tempat risiko terkonsentrasi. ACE Framework dari Rework menarik garis tegas antara Generate dan Execute: draf berisiko rendah karena seseorang dapat meninjaunya sebelum apa pun terjadi, sedangkan langkah Execute adalah titik ketika keputusan menjadi tindakan yang tidak sempat ditinjau siapa pun. Sebuah agent, menurut definisinya, memang dirancang untuk melintasi garis itu, sehingga persyaratan tata kelola terkonsentrasi pada langkah Execute dengan cara yang tidak berlaku bagi chatbot yang hanya membuat draf.
Itulah alasan kepatuhan untuk agent memerlukan playbook tersendiri, bukan meminjam playbook tata kelola AI umum secara utuh. Model yang hanya menghasilkan teks perlu dievaluasi berdasarkan apa yang dikatakannya. Sebuah agent perlu dievaluasi berdasarkan apa yang boleh dilakukannya, apa yang benar-benar dilakukannya, dan apakah Anda dapat merekonstruksi serta mempertahankan keputusan itu berbulan-bulan kemudian.
Audit Trail: Lebih dari Sekadar Prediksi yang Dicatat
Audit trail AI umumnya didefinisikan sebagai catatan berstempel waktu atas input, keputusan, dan output sistem AI, yang dibuat untuk memenuhi peran akuntabilitas yang sama seperti perekam data penerbangan pada pesawat. Definisi itu tetap berlaku untuk agent, tetapi catatannya sendiri harus mencakup lebih banyak.
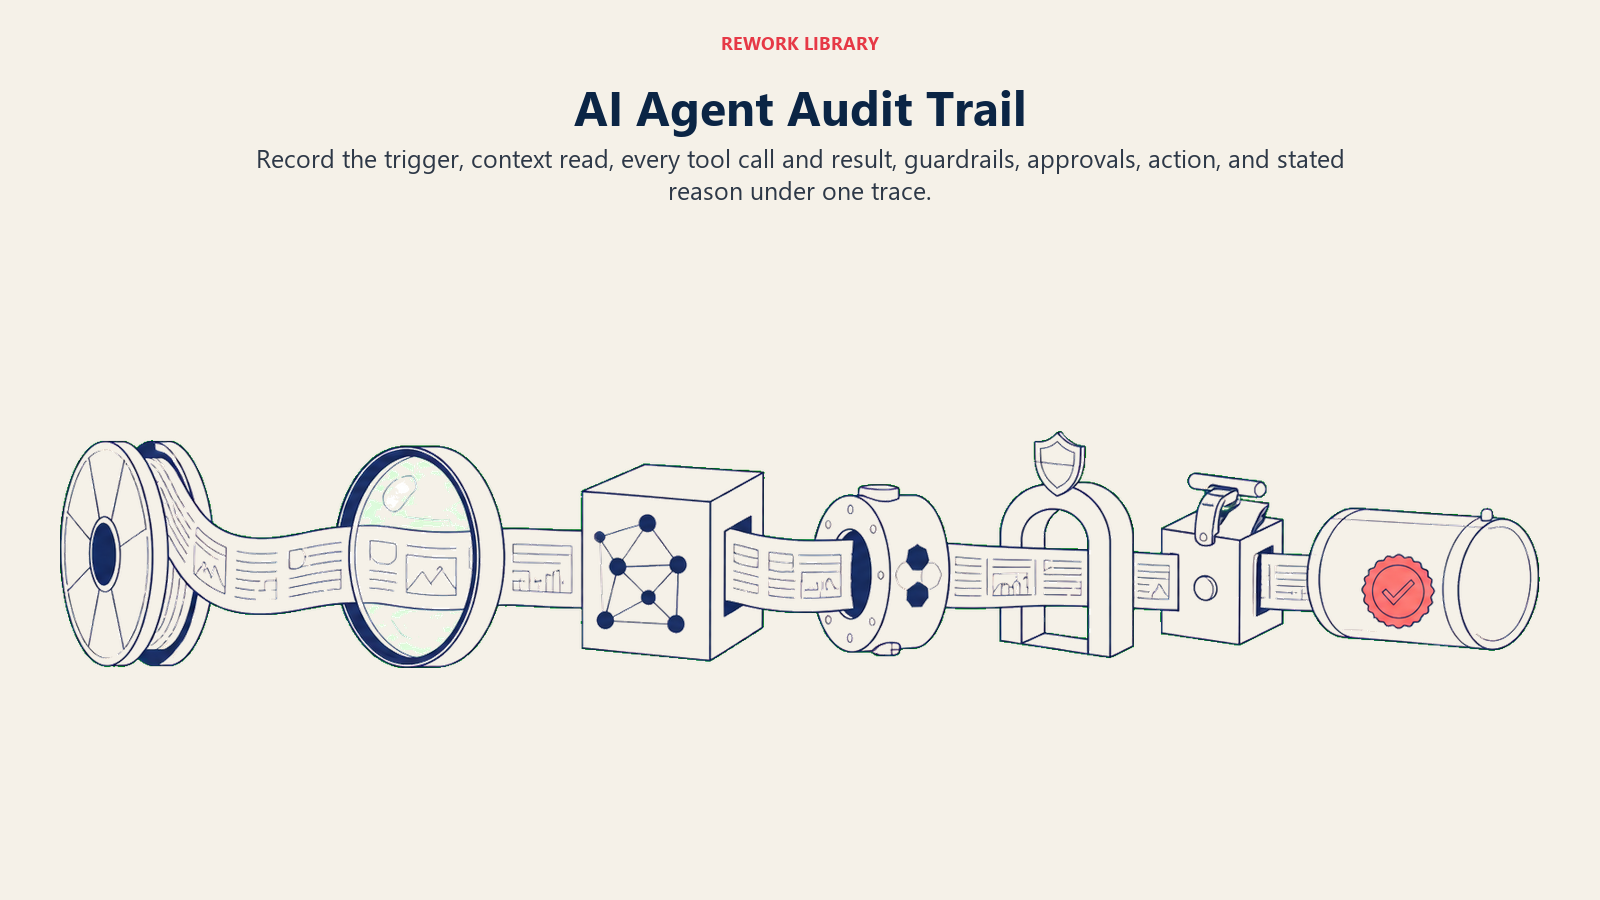
Satu panggilan model hanya memiliki satu input dan satu output untuk dicatat. Satu proses agent adalah sebuah rantai: cara kerja AI agent menggambarkannya sebagai mengamati, bernalar, bertindak, memeriksa hasil, yang diulang sepanjang tugas, dan audit trail yang dapat dipertanggungjawabkan harus menangkap setiap mata rantai itu dalam satu jejak, bukan hanya langkah pertama dan terakhir. Minimal: apa yang memicu proses, konteks dan data apa yang dibacanya, setiap tool yang dipanggil beserta parameter yang dikirim dan hasil yang diterima, guardrail mana yang aktif bila ada, apakah manusia menyetujui tindakan tersebut, dan hasil akhir beserta alasan yang dinyatakan.
Hal ini berkaitan erat dengan observabilitas AI agent, tetapi bukan pekerjaan yang sama. Observabilitas dibuat untuk tim operasional yang men-debug sistem yang sedang berjalan: retensi singkat, akses cepat, disetel untuk menangkap drift. Audit trail dibuat untuk tim kepatuhan atau regulator yang mempertahankan keputusan tertentu bertahun-tahun kemudian: retensi panjang, penyimpanan yang tidak dapat diubah, disetel untuk rekonstruksi. Kebanyakan tim dapat menangkap keduanya dari data jejak yang sama, tetapi keduanya melayani audiens dan aturan retensi yang berbeda, dan memperlakukannya sebagai satu sistem dengan satu tujuan adalah celah yang umum.
Prinsip desain yang membuat hal ini dapat dikelola adalah Audit-Or-Block Rule dari Autonomous Agent pattern: jika agent tidak dapat menghasilkan jejak keputusan yang lengkap untuk sebuah tindakan, agent itu tidak boleh diizinkan mengambil tindakan tersebut secara otonom sejak awal. Bangun audit trail ke dalam loop itu sendiri, bukan sebagai laporan yang dibuat setelah kejadian.
Residensi Data: Ke Mana Data Sebenarnya Pergi?
Due diligence vendor software dulu kebanyakan menanyakan di mana sebuah sistem menyimpan data. Agent menambahkan pertanyaan kedua: di mana agent bernalar atas data itu, karena langkah retrieval atau panggilan tool dapat menarik sebuah record ke context window model yang berjalan di wilayah berbeda dari sistem penyimpannya. Membaca data pelanggan Uni Eropa ke context model yang di-host di AS selama sebuah proses adalah aliran data yang perlu dipetakan dan dapat dipertanggungjawabkan dengan sendirinya, bukan diasumsikan aman hanya karena penyimpanan record aslinya berada di Uni Eropa.
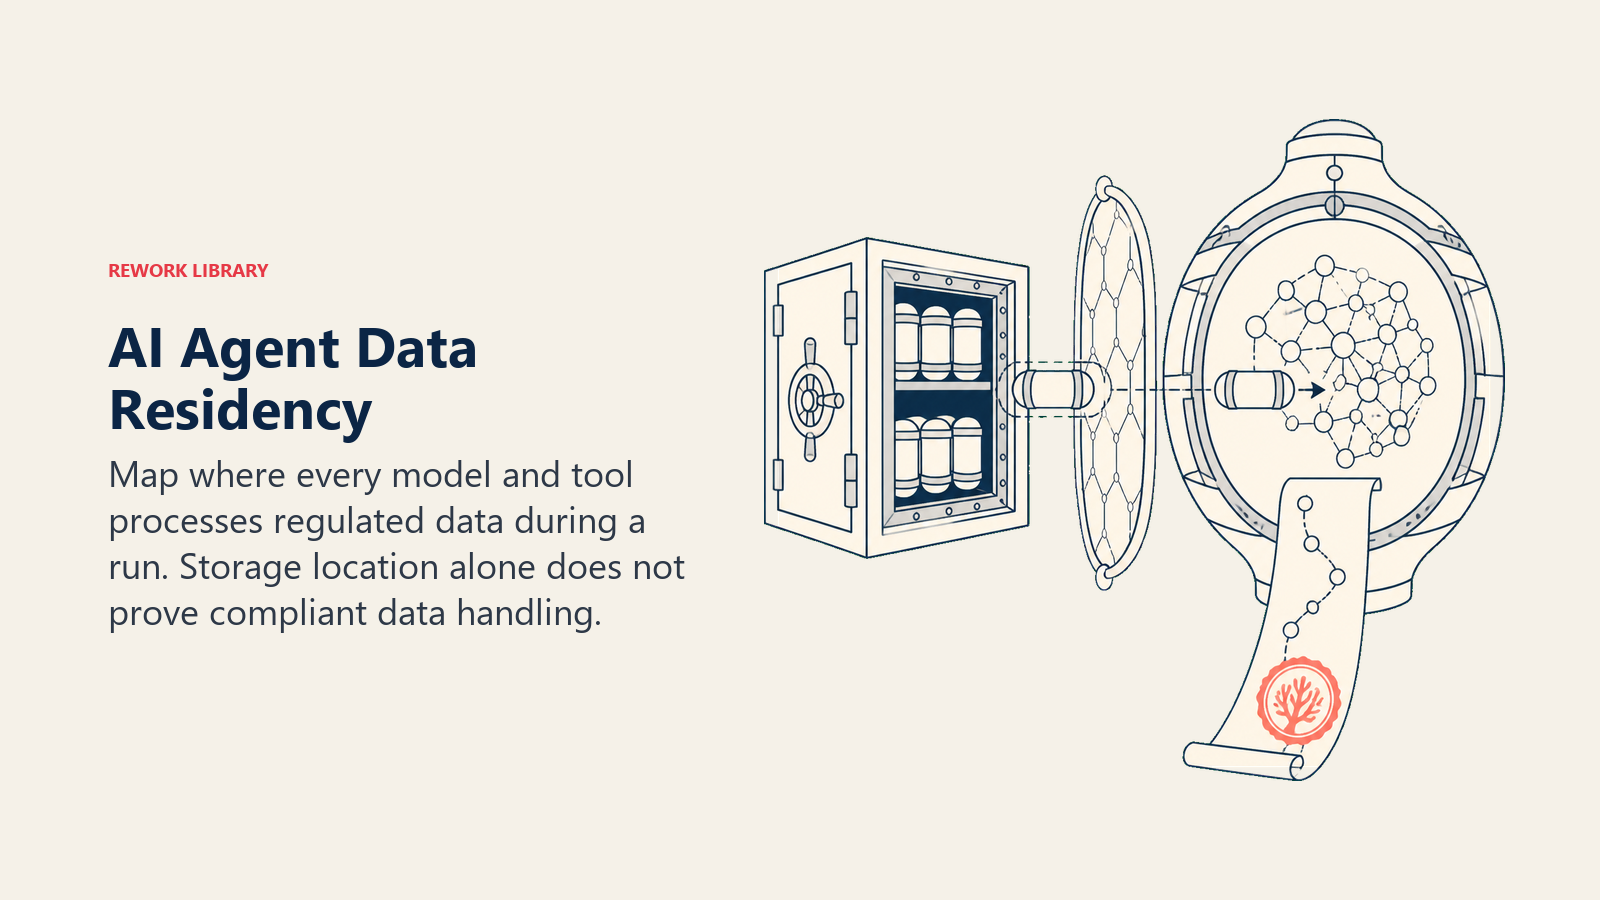
Ini bukan nuansa kepatuhan yang bersifat hipotetis. Di bawah rezim ala GDPR, pemrosesan data pribadi biasanya memerlukan dasar hukum, dan ketika pemrosesan itu terjadi di luar wilayah yang diatur, diperlukan mekanisme transfer yang sah, terlepas dari apakah manusia atau agent yang memicu pemrosesan tersebut. Secara praktis, artinya: inventarisasi tool dan sumber data yang benar-benar disentuh agent selama satu proses, pastikan di mana masing-masing benar-benar memproses data (bukan hanya di mana data disimpan), dan perlakukan setiap agent yang bernalar atas data pribadi teregulasi sebagai hubungan subprocessor yang layak mendapat pengawasan yang sama seperti vendor baru, bukan detail latar belakang dari stack AI Anda.
Memetakan Agent terhadap EU AI Act
EU AI Act mengklasifikasikan AI ke dalam tingkat risiko berdasarkan penggunaannya, bukan berdasarkan apakah sistem itu kebetulan bersifat "agentic". Tingkat Risiko Tinggi sudah mencakup ketenagakerjaan, kredit, layanan esensial, penegakan hukum, dan pendidikan, di antara kategori lainnya, dan agent yang mengerjakan salah satunya masuk ke tingkat yang sama dengan sistem yang lebih sederhana yang mengerjakan tugas identik. AI Recruiting Screener Agent yang membuat atau secara material memengaruhi keputusan perekrutan jelas berada dalam kategori ketenagakerjaan. Agent yang menyentuh keputusan kredit atau layanan esensial mewarisi kewajiban yang sama.
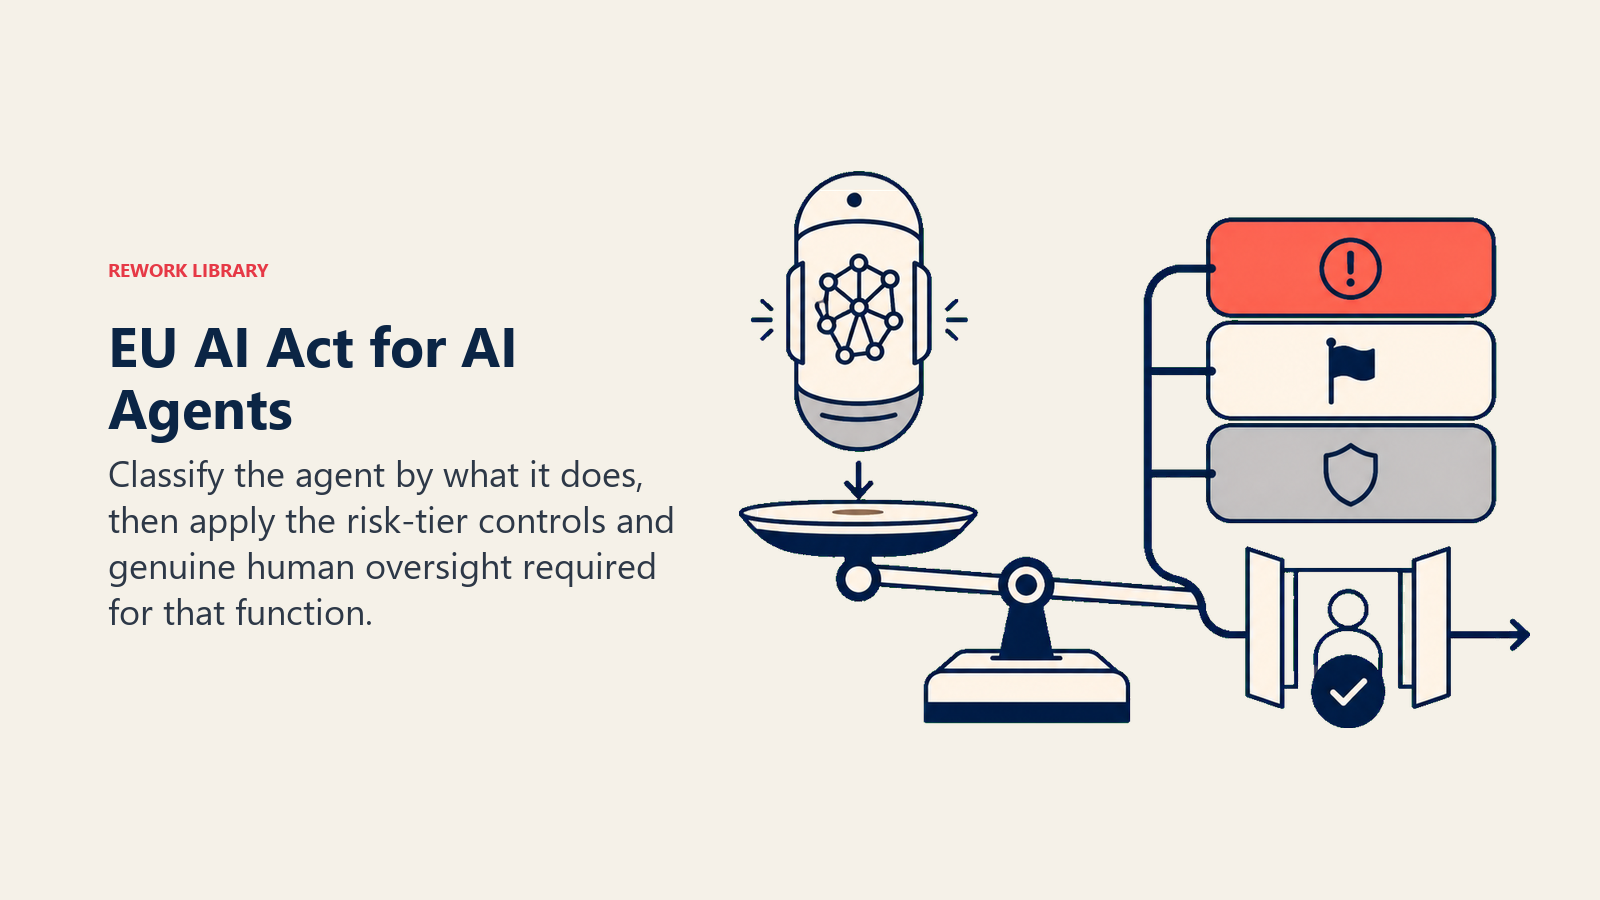
Yang khas pada agent adalah persyaratan pengawasan manusia. Sistem berisiko tinggi di bawah Act memerlukan pengawasan manusia yang nyata dan terintegrasi, dan untuk agent yang mengeksekusi tindakan secara otonom, bukan sekadar menghasilkan rekomendasi, pengawasan itu harus berupa checkpoint sungguhan pada tindakan yang penting, bukan stempel formalitas pada log aktivitas setelah kejadian. Desain human-in-the-loop untuk AI agent adalah panduan praktis untuk membangun checkpoint itu dengan benar.
Jadwalnya juga perlu diperiksa, bukan diasumsikan, karena sudah bergeser. Panduan sebelumnya menunjuk Agustus 2027 untuk kepatuhan penuh tingkat berisiko tinggi. Pada Mei 2026, Parlemen dan Dewan Eropa mencapai kesepakatan sementara yang menunda kewajiban berisiko tinggi agar berlaku bertahap mulai 2 Desember 2027, menurut analisis firma hukum atas pembaruan tersebut, sementara kewajiban untuk model AI tujuan umum tetap dimulai pada Agustus 2026 sesuai jadwal awal. Jika Anda sedang menyusun cakupan waktu kepatuhan untuk agent yang mungkin masuk kategori berisiko tinggi, verifikasi jadwal penahapan terkini secara langsung, bukan berpegang pada tanggal yang pernah Anda baca sekali. Sanksi atas pelanggaran tidak melunak: hingga €35 juta atau 7% dari omzet tahunan global untuk pelanggaran paling serius.
Checklist Kepatuhan Sebelum Agent Diluncurkan
Lima pertanyaan yang layak dijawab sebelum agent dengan otonomi yang berarti diluncurkan, bukan sesudahnya:
| Pertanyaan | Mengapa penting |
|---|---|
| Apa yang sebenarnya dilakukan agent, dan data apa yang disentuhnya? | Anda tidak dapat mengklasifikasikan risiko atau memetakan aliran data untuk fungsi yang belum dituliskan secara presisi oleh siapa pun |
| Apakah fungsi itu masuk kategori berisiko tinggi yang teregulasi? | Fungsi ketenagakerjaan, kredit, dan layanan esensial membawa kewajiban terlepas dari apakah manusia atau agent yang menjalankannya |
| Dapatkah Anda merekonstruksi satu keputusan mana pun berbulan-bulan kemudian? | Inilah ujian sebenarnya dari audit trail: bukan apakah pencatatan ada, melainkan apakah dapat digunakan dalam sengketa nyata |
| Apakah ada checkpoint manusia yang sungguh-sungguh pada tindakan yang penting? | Diwajibkan untuk fungsi berisiko tinggi di bawah EU AI Act, dan merupakan praktik yang baik di yurisdiksi mana pun |
| Di mana agent benar-benar memproses data teregulasi, bukan hanya menyimpannya? | Lokasi inferensi model adalah aliran data yang memerlukan due diligence tersendiri, terpisah dari tempat record disimpan |
Kepatuhan adalah Keputusan Saat Membangun, Bukan Checklist Hari Peluncuran
Memasang audit trail pada agent yang sudah berjalan jauh lebih mahal daripada membangunnya sejak awal ke dalam enam blok penyusun, karena jejak itu harus menyatu dengan loop, bukan ditempelkan sesudahnya. Kebanyakan organisasi belum sampai di sana. Survei 2026 terhadap pemimpin kepatuhan, risiko, dan audit menemukan bahwa 83% organisasi melaporkan menggunakan tool AI, tetapi hanya sekitar 25% yang telah menerapkan kerangka tata kelola yang kuat, yang berarti sebagian besar agent yang beroperasi saat ini berjalan dengan infrastruktur kepatuhan yang jauh lebih sedikit daripada yang dibenarkan oleh risikonya. Kesenjangan itu tidak menutup dengan sendirinya. Kesenjangan itu menutup ketika sebuah tim memutuskan, sebelum agent pertama diluncurkan, bahwa audit trail dan pengawasan adalah bagian dari pembangunan, bukan proyek lanjutan untuk kapan pun regulator bertanya.
Key Facts
- Audit trail sebuah agent harus menangkap seluruh rantai keputusan dan tindakan (pemicu, konteks yang dibaca, setiap panggilan tool beserta hasilnya, guardrail yang aktif, persetujuan manusia, hasil akhir) dalam satu jejak, bukan sekadar satu pasang input-output.
- Audit trail dan observabilitas memakai data jejak yang sama tetapi melayani tugas berbeda: observabilitas berretensi singkat dan dibuat untuk operasional, audit trail berretensi panjang dan dibuat untuk pembelaan hukum dan regulasi.
- EU AI Act mengklasifikasikan agent berdasarkan fungsi, bukan tingkat otonomi. Agent yang mengerjakan ketenagakerjaan, kredit, atau layanan esensial mewarisi kewajiban berisiko tinggi yang sama seperti sistem non-agentic yang mengerjakan tugas serupa.
- Tenggat kepatuhan berisiko tinggi di bawah EU AI Act ditunda melalui kesepakatan sementara Mei 2026 menjadi bertahap mulai 2 Desember 2027, meski kewajiban model AI tujuan umum tetap dimulai pada Agustus 2026. Verifikasi jadwal terkini secara langsung sebelum berasumsi soal tanggal.
- Survei kepatuhan 2026 menemukan 83% organisasi menggunakan tool AI tetapi hanya sekitar 25% yang memiliki kerangka tata kelola yang kuat, artinya sebagian besar agent yang beroperasi kurang terlindungi dibandingkan risikonya yang sebenarnya.
Pertanyaan yang Sering Diajukan tentang Kepatuhan AI Agent
Apa itu kepatuhan AI agent?
Serangkaian kontrol yang memungkinkan Anda membuktikan apa yang dilakukan sebuah agent otonom, mengapa agent itu melakukannya, ke mana data mengalir, dan siapa yang bertanggung jawab, kepada regulator, auditor, atau tim legal Anda sendiri. Cakupannya meliputi audit trail, residensi data, dan pemetaan fungsi agent terhadap regulasi yang relevan seperti EU AI Act.
Apa bedanya audit trail agent dengan audit trail sistem AI biasa?
Satu panggilan model hanya memiliki satu input dan satu output untuk dicatat. Agent menjalankan rantai keputusan dan panggilan tool sepanjang sebuah tugas, sehingga audit trail-nya harus menangkap setiap langkah dalam satu jejak, termasuk tool mana yang dipanggil, guardrail apa yang aktif, dan apakah manusia menyetujui tindakan tersebut, bukan hanya jawaban akhir.
Apakah EU AI Act berlaku khusus untuk AI agent?
Act mengklasifikasikan sistem berdasarkan penggunaannya, bukan berdasarkan apakah sistem itu agentic. Agent yang menjalankan fungsi berisiko tinggi, seperti ketenagakerjaan, kredit, atau layanan esensial, mewarisi kewajiban yang sama seperti sistem yang lebih sederhana untuk tugas itu, ditambah persyaratan pengawasan manusia yang sungguh-sungguh dan semakin penting ketika sistem dapat bertindak sendiri.
Apa itu risiko residensi data untuk AI agent?
Risiko yang timbul ketika penalaran agent menarik data teregulasi ke context window model yang berjalan di wilayah berbeda dari tempat data disimpan. Itu adalah aliran data yang memerlukan tinjauan kepatuhan tersendiri, terpisah dari lokasi record yang mendasarinya.
Berapa lama audit trail AI agent harus disimpan?
Tergantung industri dan yurisdiksi Anda, tetapi retensi multi-tahun, umumnya 3 hingga 7 tahun, lazim untuk fungsi teregulasi. Periksa persyaratan spesifik untuk fungsi Anda, karena penggunaan di bidang keuangan, ketenagakerjaan, dan yang berdekatan dengan kesehatan sering memiliki minimum berbeda, jangan sekadar mengandalkan retensi bawaan tool pencatatan Anda.
Langkah Selanjutnya
Audit trail dan checkpoint manusia hanya berfungsi jika dibangun ke dalam agent sejak awal. Cara membangun AI agent membahas di mana keduanya berada di antara enam blok penyusun, desain human-in-the-loop membahas mekanisme pengawasan yang benar-benar ingin dilihat regulator, dan keamanan AI agent membahas disiplin risiko yang berdekatan dan berbagi banyak model ancaman yang sama.

On this page
- Mengapa Kepatuhan Makin Sulit Ketika Software Bisa Bertindak
- Audit Trail: Lebih dari Sekadar Prediksi yang Dicatat
- Residensi Data: Ke Mana Data Sebenarnya Pergi?
- Memetakan Agent terhadap EU AI Act
- Checklist Kepatuhan Sebelum Agent Diluncurkan
- Kepatuhan adalah Keputusan Saat Membangun, Bukan Checklist Hari Peluncuran
- Key Facts
- Langkah Selanjutnya