Conformidade de AI Agents: Trilhas de Auditoria, Residência de Dados e o EU AI Act
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
A conformidade de AI agents é o conjunto de controles que permite provar, a um regulador, a um auditor ou à sua própria equipe jurídica, exatamente o que um agent autônomo fez, por que fez, para onde os dados foram e quem foi responsável pelo resultado. Esse é um problema mais difícil para agents do que para um modelo isolado, porque aquilo que você precisa defender não é uma frase gerada, e sim uma ação real: um reembolso emitido, um candidato eliminado, um registro alterado. Três áreas concentram a maior parte do peso, e este artigo cobre as três: uma trilha de auditoria completa da cadeia de decisões e ações do agent, a residência de dados para tudo o que cruza fronteiras durante uma execução e o mapeamento da função real do agent em relação a marcos regulatórios como o EU AI Act antes de ele entrar em produção.
Por que a Conformidade Fica Mais Difícil Quando o Software Pode Agir
A governança de IA é a disciplina abrangente: as políticas, a responsabilidade e a supervisão que mantêm qualquer sistema de IA alinhado às expectativas regulatórias e organizacionais. Tudo o que existe nessa prática mais ampla continua valendo para um agent. O que muda é onde o risco se concentra. O ACE Framework da Rework traça uma linha nítida entre Generate e Execute: um rascunho tem baixo risco, porque uma pessoa pode revisá-lo antes de qualquer coisa acontecer, e a etapa Execute é onde uma decisão se torna uma ação que ninguém revisa antes. Um agent, por definição, é construído para cruzar essa linha, então os requisitos de governança se concentram na etapa Execute de um jeito que não acontece com um chatbot que apenas redige.
É por isso que a conformidade para agents precisa de um playbook próprio, em vez de pegar emprestado por inteiro o de governança de IA em geral. Um modelo que só gera texto precisa ser avaliado pelo que diz. Um agent precisa ser avaliado pelo que está autorizado a fazer, pelo que de fato fez e por você conseguir reconstruir e defender essa decisão meses depois.
A Trilha de Auditoria: Mais do que uma Previsão Registrada
Uma trilha de auditoria de IA costuma ser definida como o registro com data e hora das entradas, decisões e saídas de um sistema de IA, criado para cumprir o mesmo papel de prestação de contas que um gravador de dados de voo cumpre em uma aeronave. Essa definição vale para um agent, mas o registro em si precisa capturar mais.
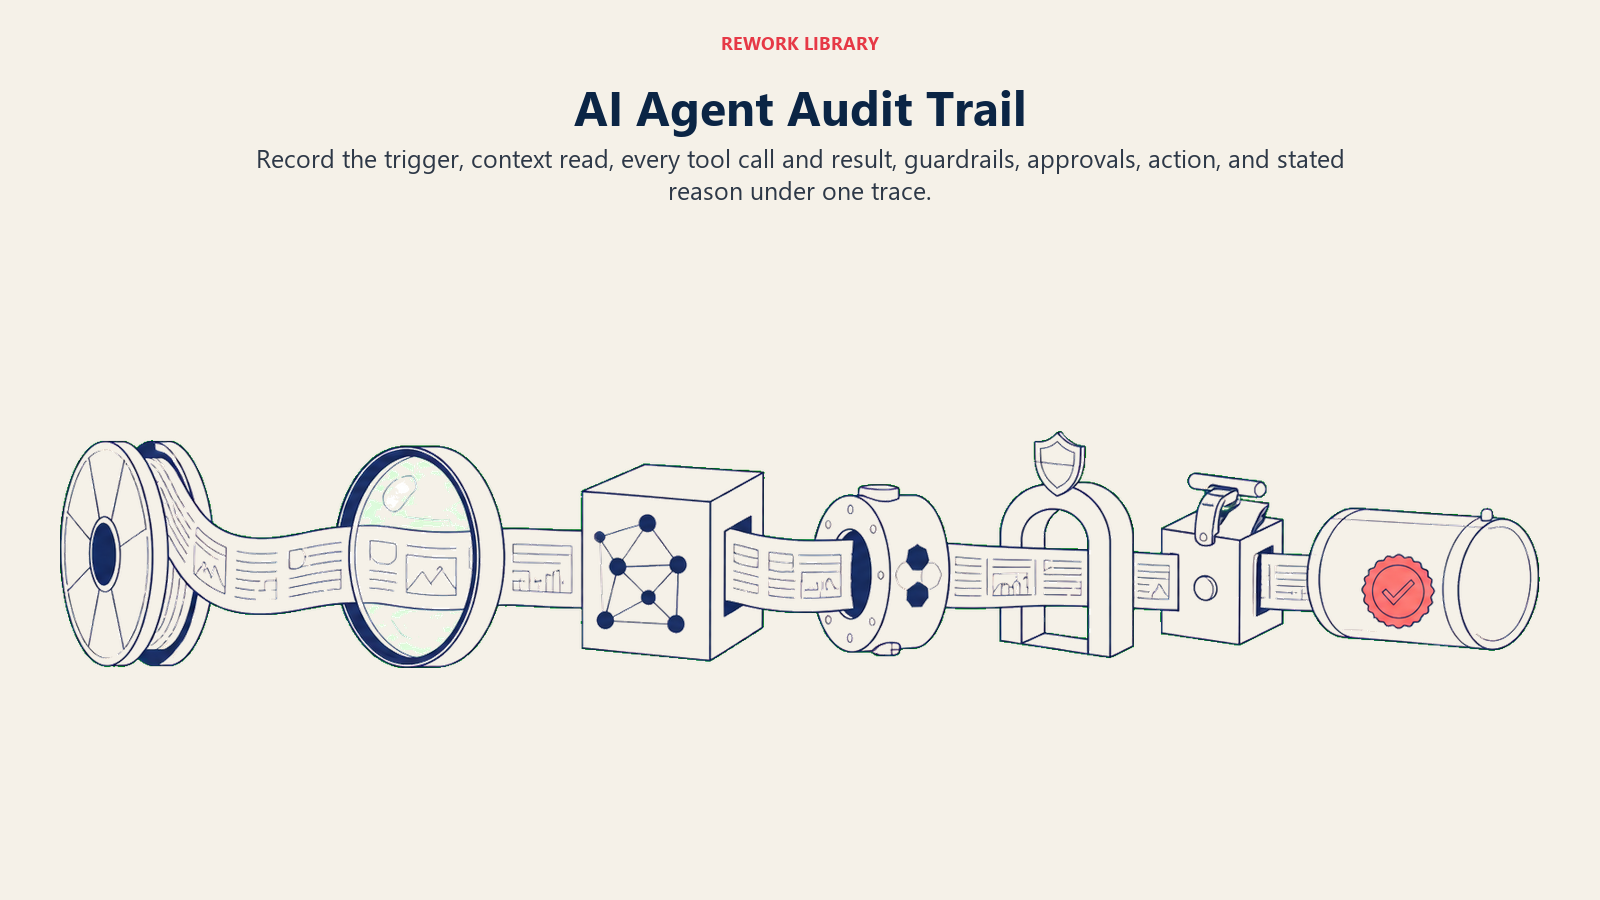
Uma única chamada de modelo tem uma entrada e uma saída para registrar. Uma execução de agent é uma cadeia: como os AI agents funcionam descreve isso como perceber, raciocinar, agir e observar, repetido ao longo de uma tarefa, e uma trilha de auditoria defensável precisa capturar cada elo dessa cadeia sob um único rastro, não apenas o primeiro e o último passo. No mínimo: o que disparou a execução, que contexto e registros ele leu, cada ferramenta que chamou com os parâmetros enviados e o resultado recebido, qual guardrail foi acionado (se algum foi), se um humano aprovou a ação e o resultado final com um motivo declarado.
Isso está intimamente relacionado à observabilidade de AI agents, mas não é o mesmo trabalho. A observabilidade é feita para uma equipe de operações que depura um sistema em produção: retenção curta, acesso rápido, ajustada para detectar desvios. Uma trilha de auditoria é feita para uma equipe de compliance ou um regulador que defende uma decisão específica anos depois: retenção longa, armazenamento imutável, ajustada para reconstrução. A maioria das equipes consegue capturar os dois a partir dos mesmos dados de rastreamento, mas eles atendem públicos diferentes e seguem regras de retenção diferentes, e tratá-los como um só sistema com um só propósito é uma lacuna comum.
O princípio de design que torna isso viável é a Regra Audit-Or-Block do padrão Autonomous Agent: se o agent não consegue produzir um rastro de decisão completo para uma ação, ele não deveria ter permissão para executá-la de forma autônoma. Construa a trilha dentro do próprio loop, e não como um relatório gerado depois do fato.
Residência de Dados: Para Onde os Dados Realmente Vão?
A due diligence de fornecedores de software costumava perguntar, na maior parte, onde um sistema armazena os dados. Um agent acrescenta uma segunda pergunta: onde ele raciocina sobre esses dados, já que uma etapa de recuperação ou uma chamada de ferramenta pode trazer um registro para a janela de contexto de um modelo executado em uma região diferente da do sistema que o armazena. Ler dados de clientes da UE na janela de contexto de um modelo hospedado nos EUA durante uma execução é um fluxo de dados que precisa ser mapeado e ser defensável por si só, e não presumido como aceitável só porque o repositório de registros está hospedado na UE.
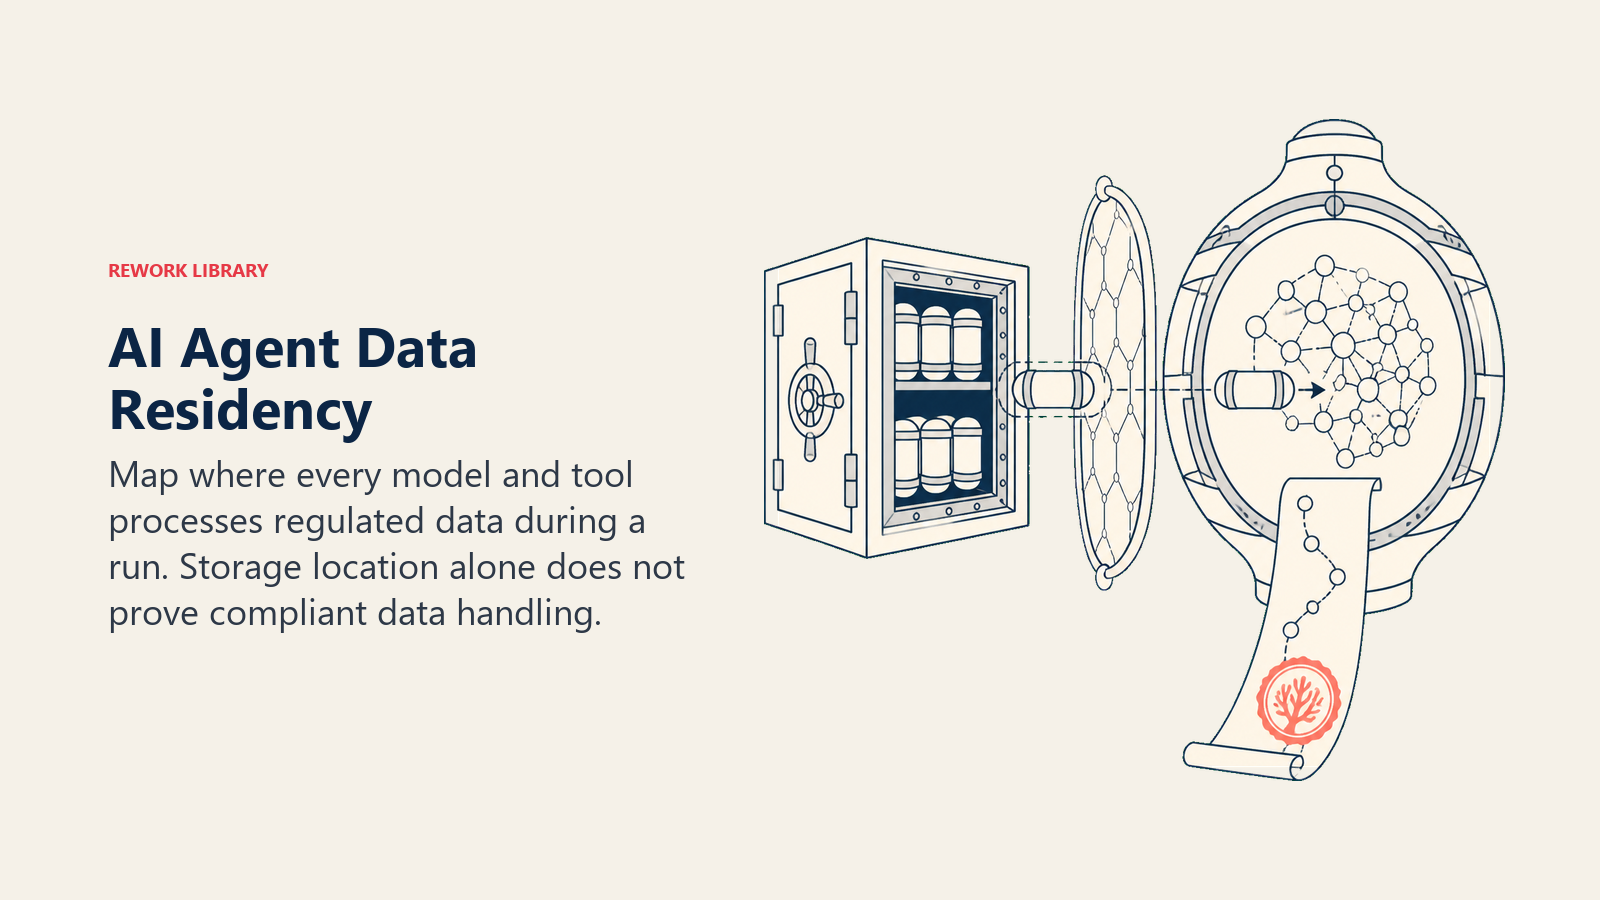
Isso não é uma sutileza hipotética de compliance. Em regimes no estilo do GDPR, o tratamento de dados pessoais normalmente exige uma base legal e, quando esse tratamento ocorre fora da região regulada, um mecanismo de transferência válido, seja o tratamento disparado por um humano ou por um agent. Na prática, isso significa inventariar quais ferramentas e fontes de dados um agent realmente toca durante uma execução, confirmar onde cada uma de fato processa os dados (e não apenas onde os armazena) e tratar qualquer agent que raciocine sobre dados pessoais regulados como uma relação de suboperador que merece o mesmo escrutínio que você aplicaria a um novo fornecedor, e não como um detalhe de fundo da sua stack de IA.
Mapeando um Agent com o EU AI Act
O EU AI Act classifica a IA por nível de risco com base no uso, e não em o sistema ser "agêntico" ou não. Sua categoria de Alto Risco já abrange emprego, crédito, serviços essenciais, aplicação da lei e educação, entre outras categorias, e um agent que faz qualquer desse trabalho cai no mesmo nível em que cairia um sistema mais simples que fizesse exatamente a mesma tarefa. Um AI Recruiting Screener Agent que toma ou influencia de forma relevante uma decisão de contratação se enquadra diretamente na categoria de emprego. Um agent que toca decisões de crédito ou serviços essenciais herda as mesmas obrigações.
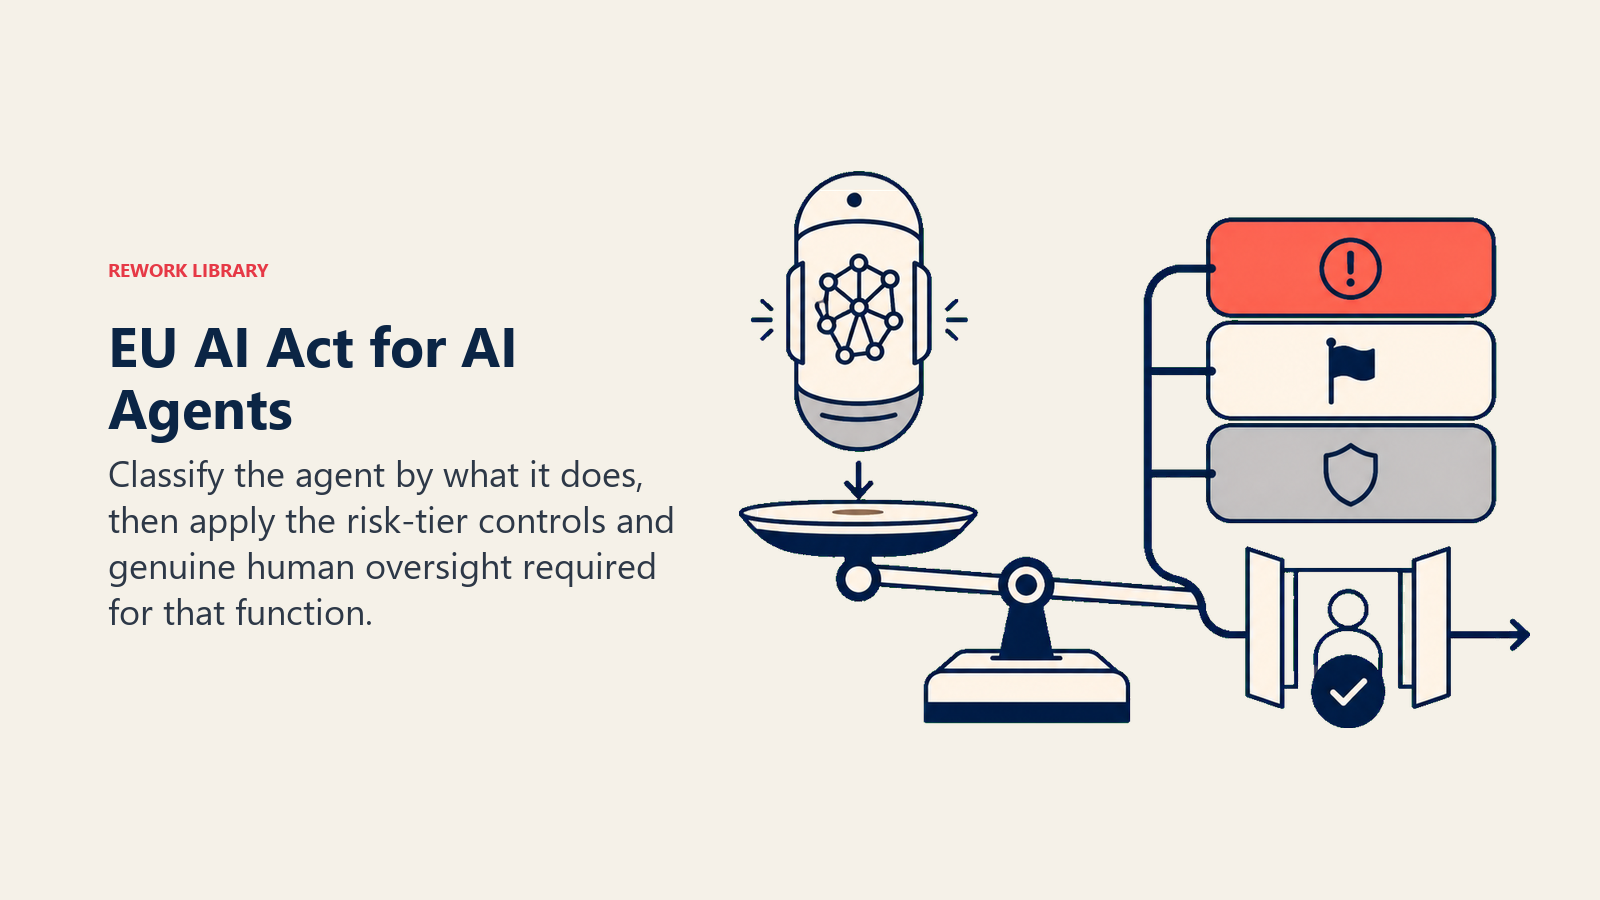
O que é específico dos agents é o requisito de supervisão humana. Sistemas de alto risco sob a lei precisam ter supervisão humana real incorporada e, para um agent que executa ações de forma autônoma em vez de apenas produzir uma recomendação, essa supervisão precisa ser um ponto de verificação genuíno sobre as ações que importam, e não um carimbo automático em um registro de atividades depois do fato. O design com intervenção humana para AI agents é o guia prático para construir esse ponto de verificação corretamente.
Vale também conferir o cronograma em vez de presumi-lo, porque ele mudou. Orientações anteriores apontavam agosto de 2027 para a conformidade plena de alto risco. Em maio de 2026, o Parlamento Europeu e o Conselho chegaram a um acordo provisório que adia as obrigações de alto risco, que passam a valer em fases a partir de 2 de dezembro de 2027, segundo a análise de um escritório de advocacia sobre a atualização, enquanto as obrigações para modelos de IA de uso geral mantiveram o início original de agosto de 2026. Se você está dimensionando o prazo de conformidade de um agent que pode se enquadrar em uma categoria de alto risco, verifique diretamente o cronograma de implementação em vigor, em vez de trabalhar com uma data que leu uma única vez. As penalidades por errar não ficaram mais brandas: até € 35 milhões ou 7% do faturamento anual global para as violações mais graves.
Um Checklist de Conformidade Antes de um Agent Entrar em Produção
Cinco perguntas que valem ser respondidas antes de um agent com qualquer autonomia relevante entrar no ar, e não depois:
| Pergunta | Por que importa |
|---|---|
| O que o agent realmente faz e em quais dados ele toca? | Você não consegue classificar o risco nem mapear os fluxos de dados de uma função que ninguém descreveu com precisão |
| Essa função se enquadra em uma categoria regulada de alto risco? | Funções de emprego, crédito e serviços essenciais trazem obrigações, seja um humano ou um agent que as execute |
| Você consegue reconstruir qualquer decisão individual meses depois? | Este é o verdadeiro teste de uma trilha de auditoria: não se o registro existe, mas se ele é utilizável em uma disputa real |
| Existe um ponto de verificação humano genuíno sobre as ações que importam? | Exigido para funções de alto risco pelo EU AI Act e uma boa prática em qualquer jurisdição |
| Onde o agent realmente processa dados regulados, e não apenas os armazena? | O local da inferência do modelo é um fluxo de dados que exige sua própria due diligence, separada de onde os registros ficam |
Conformidade É uma Decisão de Construção, Não um Checklist de Dia de Lançamento
Adaptar uma trilha de auditoria a um agent que já está no ar custa muito mais do que incorporá-la desde o início aos seis blocos de construção, porque a trilha precisa ser nativa do loop, e não acoplada a ele depois. A maioria das organizações ainda não chegou lá. Uma pesquisa de 2026 com líderes de compliance, risco e auditoria constatou que 83% das organizações dizem usar ferramentas de IA, mas só cerca de 25% implementaram uma estrutura sólida de governança para acompanhá-las, o que significa que a maioria dos agents em produção hoje opera com bem menos infraestrutura de conformidade por baixo do que o risco que carregam justificaria. A lacuna não se fecha sozinha. Ela se fecha quando uma equipe decide, antes de o primeiro agent entrar em produção, que a trilha e a supervisão fazem parte da construção, e não de um projeto de acompanhamento para quando um regulador perguntar.
Key Facts
- A trilha de auditoria de um agent precisa capturar toda a cadeia de decisões e ações (gatilho, contexto lido, cada chamada de ferramenta e resultado, guardrails acionados, aprovações humanas, resultado final) sob um único rastro, e não um único par entrada-saída.
- Trilhas de auditoria e observabilidade usam os mesmos dados de rastreamento, mas têm funções diferentes: a observabilidade tem retenção curta e é feita para operações, enquanto as trilhas de auditoria têm retenção longa e são feitas para defesa jurídica e regulatória.
- O EU AI Act classifica agents pela função, e não pela autonomia. Um agent que faz trabalho de emprego, crédito ou serviços essenciais herda as mesmas obrigações de alto risco que um sistema não agêntico que fizesse o mesmo trabalho.
- Os prazos de conformidade de alto risco do EU AI Act foram adiados por um acordo provisório de maio de 2026 para fases a partir de 2 de dezembro de 2027, embora as obrigações dos modelos de IA de uso geral tenham começado em agosto de 2026. Verifique o cronograma vigente diretamente antes de presumir uma data.
- Uma pesquisa de compliance de 2026 constatou que 83% das organizações usam ferramentas de IA, mas apenas cerca de 25% têm uma estrutura sólida de governança, o que significa que a maioria dos agents em produção está subprotegida em relação ao risco real.
Perguntas Frequentes sobre a Conformidade de AI Agents
O que é a conformidade de AI agents?
É o conjunto de controles que permite provar o que um agent autônomo fez, por que fez, para onde os dados foram e quem foi responsável, a um regulador, a um auditor ou à sua própria equipe jurídica. Abrange trilhas de auditoria, residência de dados e o mapeamento da função do agent com regulamentações relevantes, como o EU AI Act.
Como a trilha de auditoria de um agent difere da de um sistema de IA comum?
Uma única chamada de modelo tem uma entrada e uma saída para registrar. Um agent executa uma cadeia de decisões e chamadas de ferramentas ao longo de uma tarefa, então sua trilha de auditoria precisa capturar cada passo sob um único rastro, incluindo quais ferramentas ele chamou, quais guardrails foram acionados e se um humano aprovou a ação, e não apenas uma resposta final.
O EU AI Act se aplica especificamente a AI agents?
A lei classifica os sistemas pelo uso que se faz deles, e não por serem ou não agênticos. Um agent que exerce uma função de alto risco, como emprego, crédito ou serviços essenciais, herda as mesmas obrigações de um sistema mais simples que fizesse esse trabalho, além de um requisito genuíno de supervisão humana, que pesa mais quando o sistema pode agir por conta própria.
O que é o risco de residência de dados em um AI agent?
É o risco criado quando o raciocínio de um agent traz dados regulados para a janela de contexto de um modelo executado em uma região diferente daquela em que os dados estão armazenados. Esse é um fluxo de dados que exige sua própria revisão de conformidade, separada de onde os registros subjacentes ficam.
Por quanto tempo é preciso reter a trilha de auditoria de um AI agent?
Depende do seu setor e da sua jurisdição, mas a retenção de vários anos, geralmente de 3 a 7 anos, é típica para funções regulamentadas. Verifique a exigência específica da sua função, já que usos financeiros, de emprego e adjacentes à saúde costumam ter mínimos diferentes, em vez de adotar o que a sua ferramenta de logs retém por padrão.
Para Onde Ir Agora
Uma trilha de auditoria e um ponto de verificação humano só funcionam se forem incorporados ao agent desde o início. Como construir um AI agent mostra onde ambos se encaixam entre os seis blocos de construção, o design com intervenção humana cobre o mecanismo de supervisão que os reguladores realmente querem ver, e a segurança de AI agents cobre a disciplina de risco adjacente, que compartilha boa parte do mesmo modelo de ameaças.

On this page
- Por que a Conformidade Fica Mais Difícil Quando o Software Pode Agir
- A Trilha de Auditoria: Mais do que uma Previsão Registrada
- Residência de Dados: Para Onde os Dados Realmente Vão?
- Mapeando um Agent com o EU AI Act
- Um Checklist de Conformidade Antes de um Agent Entrar em Produção
- Conformidade É uma Decisão de Construção, Não um Checklist de Dia de Lançamento
- Key Facts
- Para Onde Ir Agora