Cumplimiento normativo de AI agents: registros de auditoría, residencia de datos y la EU AI Act
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
El cumplimiento normativo de AI agents es el conjunto de controles que le permiten demostrar, ante un regulador, un auditor o su propio equipo legal, exactamente qué hizo un agent autónomo, por qué lo hizo, adónde fueron los datos y quién fue responsable del resultado. Es un problema más difícil para los agents que para un modelo aislado, porque lo que usted tiene que defender no es una frase generada, sino una acción real: un reembolso emitido, un candidato descartado, un registro modificado. Tres áreas concentran la mayor parte del peso, y este artículo cubre las tres: un registro de auditoría completo de la cadena de decisiones y acciones del agent, la residencia de datos para lo que cruza fronteras durante una ejecución, y el mapeo de la función real del agent frente a marcos como la EU AI Act antes de su lanzamiento.
Por qué el cumplimiento se complica cuando el software puede actuar
La gobernanza de AI es la disciplina general: las políticas, la titularidad y la supervisión que mantienen cualquier sistema de AI alineado con las expectativas regulatorias y de la organización. Todo lo de esa práctica más amplia sigue aplicando a un agent. Lo que cambia es dónde se concentra el riesgo. El ACE Framework de Rework traza una línea clara entre Generate y Execute: un borrador es de bajo riesgo porque una persona puede revisarlo antes de que ocurra algo, y el paso Execute es donde una decisión se convierte en una acción que nadie revisa primero. Un agent, por definición, está construido para cruzar esa línea, por lo que los requisitos de gobernanza se concentran en el paso Execute de una manera que no ocurre con un chatbot que solo redacta.
Por eso el cumplimiento para agents necesita su propio manual, en lugar de tomar prestado en bloque el de gobernanza general de AI. Un modelo que solo genera texto debe evaluarse por lo que dice. Un agent debe evaluarse por lo que se le permite hacer, por lo que realmente hizo y por si usted puede reconstruir y defender esa decisión meses después.
El registro de auditoría: más que una predicción registrada
Un registro de auditoría de AI se define generalmente como el registro con marcas de tiempo de las entradas, decisiones y salidas de un sistema de AI, diseñado para cumplir el mismo papel de rendición de cuentas que una grabadora de datos de vuelo cumple en una aeronave. Esa definición se mantiene para un agent, pero el registro en sí tiene que capturar más.
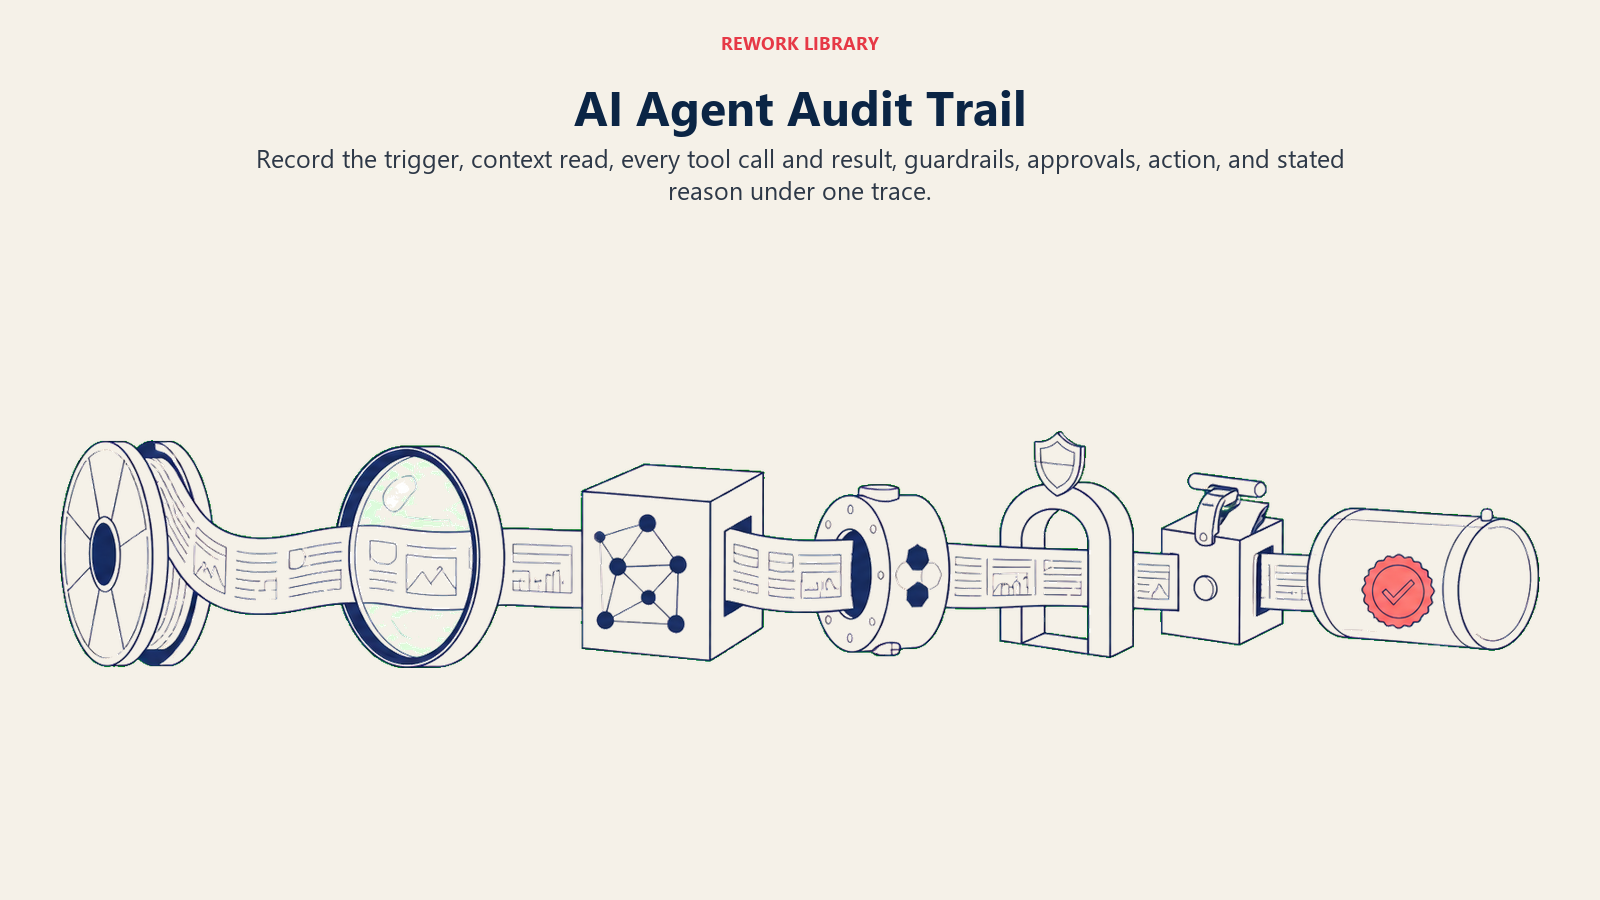
Una sola llamada a un modelo tiene una entrada y una salida que registrar. Una ejecución de un agent es una cadena: cómo funcionan los AI agents la describe como percibir, razonar, actuar y observar, repetido a lo largo de una tarea, y un registro de auditoría defendible tiene que capturar cada eslabón de esa cadena bajo un único rastro, no solo el primer y el último paso. Como mínimo: qué activó la ejecución, qué contexto y registros leyó, cada herramienta que llamó con los parámetros que envió y el resultado que obtuvo, qué barrera de protección se activó si alguna lo hizo, si una persona aprobó la acción y el resultado final con un motivo declarado.
Esto está estrechamente relacionado con la observabilidad de AI agents, pero no es el mismo trabajo. La observabilidad está pensada para un equipo de operaciones que depura un sistema en vivo: retención corta, acceso rápido, ajustada para detectar desviaciones. Un registro de auditoría está pensado para un equipo de cumplimiento o un regulador que defiende una decisión específica años después: retención larga, almacenamiento inmutable, ajustado para la reconstrucción. La mayoría de los equipos puede capturar ambos a partir de los mismos datos de rastreo subyacentes, pero sirven a públicos distintos y obedecen a reglas de retención distintas, y tratarlos como un solo sistema con un solo propósito es una brecha común.
El principio de diseño que lo hace manejable es la regla Audit-Or-Block del patrón de agent autónomo: si el agent no puede producir un rastro de decisión completo para una acción, no debería permitírsele ejecutar esa acción de forma autónoma en primer lugar. Construya el registro dentro del propio ciclo, no como un informe generado después de los hechos.
Residencia de datos: ¿adónde van realmente los datos?
La debida diligencia con proveedores de software solía preguntar sobre todo dónde almacena datos un sistema. Un agent añade una segunda pregunta: dónde razona sobre esos datos, ya que un paso de recuperación o una llamada a una herramienta puede traer un registro a la ventana de contexto de un modelo que se ejecuta en una región distinta a la del sistema que lo almacena. Leer datos de clientes de la UE en el contexto de un modelo alojado en EE. UU. durante una ejecución es un flujo de datos que debe mapearse y poder defenderse por sí mismo, y no darse por válido solo porque el almacén de registros subyacente esté alojado en la UE.
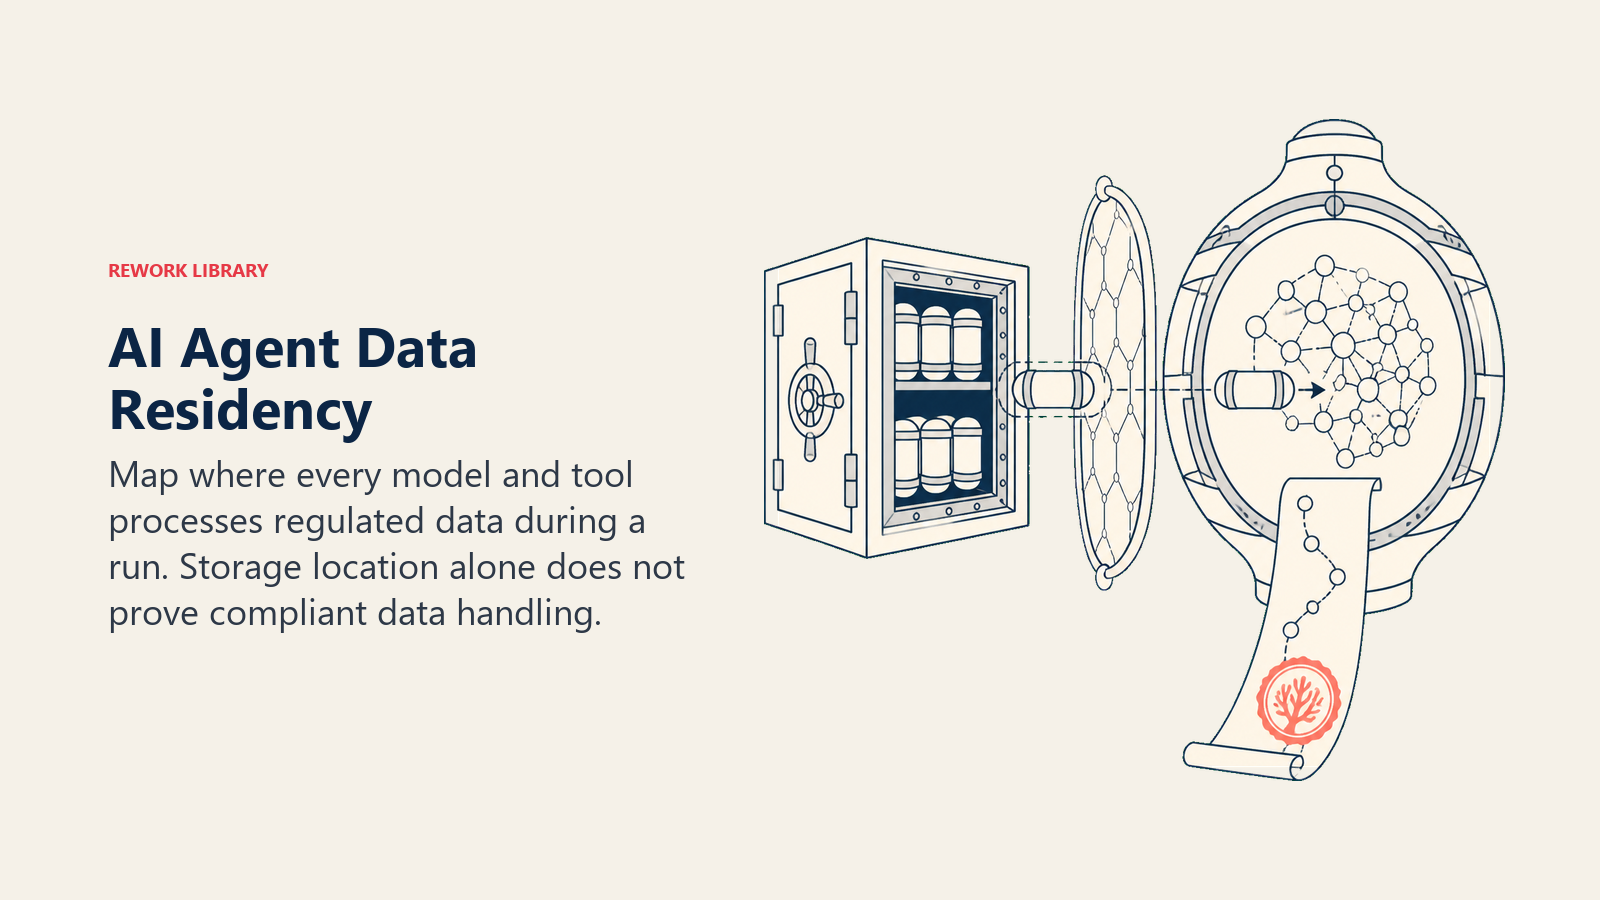
Esto no es un matiz de cumplimiento hipotético. Bajo regímenes de tipo GDPR, tratar datos personales suele requerir una base legal y, cuando ese tratamiento ocurre fuera de la región regulada, un mecanismo de transferencia válido, sin importar si lo activó una persona o un agent. En la práctica, eso significa hacer un inventario de qué herramientas y fuentes de datos toca realmente un agent durante una ejecución, confirmar dónde procesa datos cada una (no solo dónde los almacena) y tratar a cualquier agent que razone sobre datos personales regulados como una relación de subencargado que merece el mismo escrutinio que aplicaría a un proveedor nuevo, y no como un detalle secundario de su stack de AI.
Mapear un agent frente a la EU AI Act
La EU AI Act clasifica la AI por nivel de riesgo según para qué se usa, no según si el sistema es "agentic". Su nivel de Alto Riesgo ya abarca empleo, crédito, servicios esenciales, aplicación de la ley y educación, entre otras categorías, y un agent que haga cualquiera de ese trabajo cae en el mismo nivel que un sistema más simple que haga exactamente la misma tarea. Un AI Recruiting Screener Agent que toma o influye materialmente en una decisión de contratación se ubica de lleno en la categoría de empleo. Un agent que interviene en decisiones de crédito o servicios esenciales hereda las mismas obligaciones.
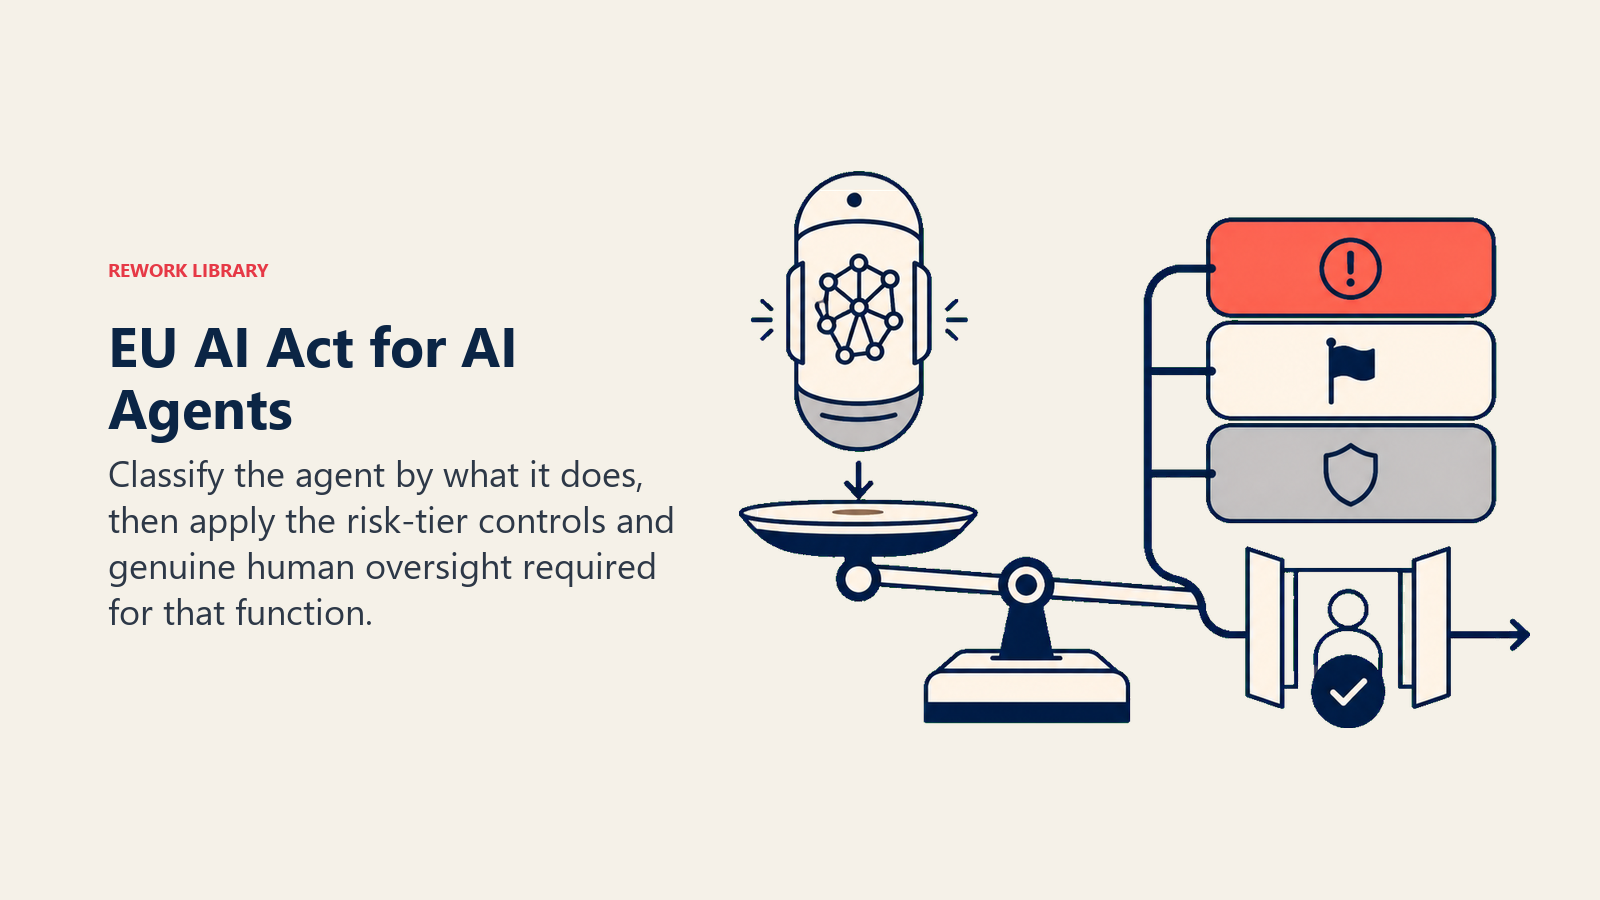
Lo específico de los agents es el requisito de supervisión humana. Los sistemas de alto riesgo bajo la Ley necesitan supervisión humana real incorporada y, para un agent que ejecuta acciones de forma autónoma en lugar de solo producir una recomendación, esa supervisión tiene que ser un punto de control genuino sobre las acciones que importan, no un sello automático sobre un registro de actividad después de los hechos. El diseño human-in-the-loop para AI agents es la guía práctica para construir ese punto de control correctamente.
También conviene verificar el calendario en lugar de darlo por sentado, porque ha cambiado. Las orientaciones anteriores señalaban agosto de 2027 para el cumplimiento total de los sistemas de alto riesgo. En mayo de 2026, el Parlamento Europeo y el Consejo alcanzaron un acuerdo provisional que retrasa las obligaciones de alto riesgo, de modo que entren en vigor por fases a partir del 2 de diciembre de 2027, según el análisis de un despacho de abogados sobre la actualización, mientras que las obligaciones para los modelos de AI de propósito general mantuvieron su fecha de inicio original de agosto de 2026. Si usted está definiendo los plazos de cumplimiento para un agent que podría caer en una categoría de alto riesgo, verifique directamente el calendario de implantación vigente en lugar de trabajar con una fecha que leyó una sola vez. Las sanciones por equivocarse no se han suavizado: hasta 35 millones de euros o el 7% de la facturación anual global para las infracciones más graves.
Lista de verificación de cumplimiento antes de lanzar un agent
Cinco preguntas que vale la pena responder antes de que un agent con una autonomía significativa entre en operación, y no después:
| Pregunta | Por qué importa |
|---|---|
| ¿Qué hace realmente el agent y qué datos toca? | No se puede clasificar el riesgo ni mapear los flujos de datos de una función que nadie ha escrito con precisión |
| ¿Esa función cae en una categoría regulada de alto riesgo? | Las funciones de empleo, crédito y servicios esenciales conllevan obligaciones sin importar si las realiza una persona o un agent |
| ¿Puede reconstruir cualquier decisión individual meses después? | Esta es la verdadera prueba de un registro de auditoría: no si existe el registro, sino si es utilizable en una disputa real |
| ¿Hay un punto de control humano genuino sobre las acciones que importan? | Obligatorio para funciones de alto riesgo bajo la EU AI Act, y buena práctica sin importar la jurisdicción |
| ¿Dónde procesa realmente el agent los datos regulados, no solo dónde los almacena? | La ubicación de la inferencia del modelo es un flujo de datos que necesita su propia debida diligencia, separada de dónde residen los registros |
El cumplimiento es una decisión de construcción, no una lista de verificación del día del lanzamiento
Incorporar a posteriori un registro de auditoría a un agent que ya está en producción cuesta mucho más que integrarlo desde el inicio en los seis componentes básicos, porque el registro tiene que ser nativo del ciclo y no un añadido posterior. La mayoría de las organizaciones aún no está en ese punto. Una encuesta de 2026 a líderes de cumplimiento, riesgo y auditoría encontró que el 83% de las organizaciones reporta usar herramientas de AI, pero solo alrededor del 25% ha implementado un marco de gobernanza sólido que las acompañe, lo que significa que la mayoría de los agents en producción hoy opera con mucha menos infraestructura de cumplimiento de la que justificaría el riesgo que conllevan. La brecha no se cierra sola. Se cierra cuando un equipo decide, antes de lanzar el primer agent, que el registro y la supervisión son parte de la construcción, y no un proyecto de seguimiento para cuando un regulador lo pida.
Datos clave
- El registro de auditoría de un agent tiene que capturar toda la cadena de decisiones y acciones (activador, contexto leído, cada llamada a herramientas y su resultado, barreras de protección activadas, aprobaciones humanas, resultado final) bajo un único rastro, no un solo par de entrada y salida.
- Los registros de auditoría y la observabilidad usan los mismos datos de rastreo subyacentes pero cumplen funciones distintas: la observabilidad tiene retención corta y está pensada para operaciones, los registros de auditoría tienen retención larga y están pensados para la defensa legal y regulatoria.
- La EU AI Act clasifica a los agents por función, no por autonomía. Un agent que realiza trabajo de empleo, crédito o servicios esenciales hereda las mismas obligaciones de alto riesgo que tendría un sistema no agentic que hiciera el mismo trabajo.
- Los plazos de cumplimiento de alto riesgo de la EU AI Act se retrasaron mediante un acuerdo provisional de mayo de 2026 a fases que comienzan el 2 de diciembre de 2027, aunque las obligaciones de los modelos de AI de propósito general comenzaron en agosto de 2026. Verifique directamente el calendario vigente antes de dar por sentada una fecha.
- Una encuesta de cumplimiento de 2026 encontró que el 83% de las organizaciones usa herramientas de AI pero solo alrededor del 25% cuenta con un marco de gobernanza sólido, lo que significa que la mayoría de los agents en producción están subprotegidos en relación con su riesgo real.
Preguntas frecuentes sobre el cumplimiento normativo de AI agents
¿Qué es el cumplimiento normativo de AI agents?
Es el conjunto de controles que le permiten demostrar ante un regulador, un auditor o su propio equipo legal qué hizo un agent autónomo, por qué lo hizo, adónde fueron los datos y quién fue responsable. Abarca los registros de auditoría, la residencia de datos y el mapeo de la función del agent frente a la regulación pertinente, como la EU AI Act.
¿En qué se diferencia el registro de auditoría de un agent del de un sistema de AI convencional?
Una sola llamada a un modelo tiene una entrada y una salida que registrar. Un agent ejecuta una cadena de decisiones y llamadas a herramientas a lo largo de una tarea, por lo que su registro de auditoría tiene que capturar cada paso bajo un único rastro, incluyendo qué herramientas llamó, qué barreras de protección se activaron y si una persona aprobó la acción, y no solo una respuesta final.
¿La EU AI Act se aplica específicamente a los AI agents?
La Ley clasifica los sistemas según para qué se usan, no según si son agentic. Un agent que realiza una función de alto riesgo (empleo, crédito, servicios esenciales) hereda las mismas obligaciones que tendría un sistema más simple que hiciera ese trabajo, además de un requisito de supervisión humana genuina que importa más cuando el sistema puede actuar por su cuenta.
¿Qué es el riesgo de residencia de datos en un AI agent?
Es el riesgo que se genera cuando el razonamiento de un agent trae datos regulados a la ventana de contexto de un modelo que se ejecuta en una región distinta a aquella donde se almacenan los datos. Es un flujo de datos que necesita su propia revisión de cumplimiento, independiente de dónde residan los registros subyacentes.
¿Cuánto tiempo debe conservarse el registro de auditoría de un AI agent?
Depende de su industria y jurisdicción, pero lo habitual para las funciones reguladas es una retención de varios años, comúnmente de 3 a 7. Verifique el requisito específico de su función, ya que los usos financieros, de empleo y vinculados a la salud suelen tener mínimos distintos, en lugar de conformarse con lo que su herramienta de registro conserve por defecto.
A dónde ir a continuación
Un registro de auditoría y un punto de control humano solo funcionan si se construyen en el agent desde el principio. Cómo construir un AI agent explica dónde encaja cada uno entre los seis componentes básicos, el diseño human-in-the-loop cubre el mecanismo de supervisión que los reguladores realmente quieren ver, y la seguridad de AI agents cubre la disciplina de riesgo adyacente que comparte gran parte del mismo modelo de amenazas.

On this page
- Por qué el cumplimiento se complica cuando el software puede actuar
- El registro de auditoría: más que una predicción registrada
- Residencia de datos: ¿adónde van realmente los datos?
- Mapear un agent frente a la EU AI Act
- Lista de verificación de cumplimiento antes de lanzar un agent
- El cumplimiento es una decisión de construcción, no una lista de verificación del día del lanzamiento
- Datos clave
- A dónde ir a continuación