AIの購入担当者が尋ねるデータプライバシーの質問
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
AIの購入担当者が尋ねるデータプライバシーの質問は、かなり決まっています。顧客データがベンダーのモデルの学習に使われるか、データをどれだけ保持しどう削除するか、どのサブプロセッサー(再委託先)やモデルプロバイダーがデータに触れるか、どこで保存・処理されるか、データ処理契約(DPA)に何が書かれているか、何がログに残るか、といったものです。根底にあるのは、1つの問いを角度を変えて尋ねているだけです。データを預けた後で、自社がそのデータを管理下に置き続けたことを証明できるか、という問いです。
本ページでは、これらの質問と、それぞれが確かめていること、説得力のある回答の姿を整理します。審査担当者は、「プライバシーを重視しています」というスローガンには動けません。確認できる書類、契約条項、設定があれば動けます。購入担当者が抱く疑念の全体像は懐疑的な購入担当者へのAIの売り方を、回答の裏付けとなる技術的な統制はAIエージェントのデータプライバシーをご覧ください。
なぜどの商談でもこれらの質問が出るのか
AI製品は、データの扱われ方を3つの点で変えます。購入担当者はその3点に注意することを学んできました。製品が顧客のコンテンツを第三者のモデルプロバイダーに送ることが多いこと。個人情報や機密情報を含むプロンプトと出力をログに残す可能性があること。そしてモデルが新しい疑問を生むこと、つまり入力したものが別の場所で出力として現れる可能性はないのか、という疑問です。
規制当局は、購入担当者に共通の語彙を与えました。2024年12月に採択された欧州データ保護会議(EDPB)のAIモデルに関する意見は、モデルが匿名とみなされるのは、モデルの構築に用いられたデータの本人が特定される可能性や、クエリを通じてモデルから個人データが抽出される可能性が非常に低い場合に限ると述べています。さらに、違法に処理された個人データで構築されたモデルは、適切に匿名化されていない限り、その展開の適法性に影響しうるとも述べています。これを読んだ購入側の法務担当者は、ホスティングだけでなく、学習データについても尋ねてきます。
中核となる質問、その狙い、裏付けとなる証拠
| 購入担当者の質問 | 本当に確かめていること | 説得力のある証拠 |
|---|---|---|
| 当社のデータで学習しますか。 | 顧客のコンテンツが取引の範囲外に出ないか | 契約書の学習禁止条項と、モデルプロバイダーの対応する規約 |
| どれくらいの期間保持し、どう削除しますか。 | データのライフサイクルを管理できているか | 保持期間のスケジュール、削除の手順と所要期間、バックアップの扱い |
| サブプロセッサーはどこですか。 | 他に誰がデータを見られるか | 目的と所在地を記載した最新のサブプロセッサー一覧と、変更通知のプロセス |
| データはどこで保存・処理されますか。 | 越境移転のリスク | リージョンの選択肢、移転の仕組み、データフロー図 |
| DPAには何が書かれていますか。 | 義務が契約で定められているか | 処理の範囲、セキュリティ、侵害に関する条件を盛り込んだ署名済みのDPA |
| 何をログに残しますか。 | プロンプトや出力に潜む隠れた保持 | ログの範囲、アクセスできる人、ログの保持期間 |
| 個人データはどう扱いますか。 | データの最小化と露出 | データインベントリ、マスキングの選択肢、アクセス制御 |
| GDPR上の立場は何ですか。 | 誰が何に責任を負うか | データの種類ごとに明示した、管理者または処理者としての立場 |
1. 「当社のデータはモデルの学習に使われますか」
これは通常、最初に出る質問であり、商談を続けるかどうかを左右することもよくあります。確かめているのは2点です。自社が顧客のコンテンツで学習するかどうかと、呼び出しているサードパーティのモデルが学習するかどうかです。
「データはお客様のものです」というスローガンのような回答では通りません。どのデータなのか、どのモデルなのか、デフォルトでどうなるのかが示されていないからです。説得力のある回答は、自社のモデル(学習、ファインチューニング、評価、製品改善、そしてそのいずれかがオプトインかどうか)、利用しているモデルプロバイダー(利用中のプランに適用される規約の内容)、そしてフィードバックやサポートのデータを分けて説明します。
ベンダー自身がこれを公開するケースが増えており、確認しやすくなっています。OpenAIのAPIデータガイドは、OpenAI APIに送信されたデータは、顧客が明示的にオプトインしない限り、モデルの学習や改善に使われないこと、不正利用監視のログはデフォルトで最大30日間保持されること(例外あり)を明記しています。Anthropicのプライバシーセンターは、商用製品の入力と出力は、デフォルトではモデルの学習に使わないと述べています(顧客が自ら報告するフィードバックなどは例外です)。ポリシーは変わるため、購入担当者は最新の規約をあなたのドキュメントに添付するよう求めるでしょう。
要点はこうです。回答の強さは、チェーンの中で最も弱い規約の強さを超えられません。
2. 「データはどれくらい保持され、どのように削除されますか」
保持に関する質問は、ベンダーにそもそもデータのライフサイクルがあるかどうかを確かめます。購入担当者は、何を、どれくらいの期間、どこに保持するのか、そして実際に「削除」とは何を意味するのかを知りたがっています。
GDPRは、ここで管理者に具体的な手段を与えています。第28条により、処理者との契約では、サービスの終了時に処理者が管理者へすべての個人データを削除または返還し、既存のコピーを削除することを求めなければなりません(EU法または加盟国の法律が保存を義務づける場合を除く)。つまり、GDPRの適用を受ける購入担当者は、条文に言及するかどうかにかかわらず、これに類する内容をDPAに盛り込むよう求めているのです。
説得力のある回答は、データの種類ごとの保持(プロンプト、出力、ファイル、エンベディング、アカウントデータ、ログは、扱いが異なることが多いためです)、削除のきっかけ、削除したデータがバックアップにどれだけ残るか、エンベディングやファインチューニング済みの成果物といった派生データに対する明確な立場、そして求めに応じた削除確認を網羅します。
「ゼロリテンション」には注意が必要です。特定のサービスの特定のモードでしか当てはまらず、不正利用の監視や法的保全の例外があることが多いからです。条件付きなら、そう明記してください。
3. 「サブプロセッサーとモデルプロバイダーはどこですか」
サブプロセッサーの質問は、サプライチェーンを確かめます。AI製品が1社で完結することはまれです。たいてい、自社アプリケーション、クラウドホスト、モデルプロバイダーがあり、さらにオブザーバビリティやベクトルデータベースのベンダーが加わることもよくあります。購入担当者は、そのうち誰がデータを見られるのかを尋ねているのです。
GDPRに基づく契約のルールは、第28条が定めています。処理者は、管理者の事前の個別または一般的な書面による許可がなければ、別の処理者を利用できません。一般的な許可の場合、処理者は追加や交代の予定を管理者に知らせ、管理者が異議を述べられるようにしなければなりません。さらに、契約にあるのと同じデータ保護義務を、サブプロセッサーにも課す必要があります。購入側の審査担当者は、あなたのDPAをこれらの点に照らして読みます。
説得力のある回答には、公開されたサブプロセッサー一覧(名称、目的、所在地、最終更新日)、変更通知のプロセス、適用される規約とあわせて示した利用中のモデルプロバイダー名、そしてサブプロセッサーが同等の条件に拘束されていることを示す証拠が含まれます。
顧客ごとに異なるモデルプロバイダーへルーティングしているなら、その方法と、顧客が特定のプロバイダーに固定できるかどうかを説明してください。この質問は、まさにプロバイダーの無断切り替えを見つけるために存在します。
4. 「当社のデータはどこで保存・処理されますか」
保存場所と移転の質問は、越境移転のリスクを確かめます。EU、英国、その他の移転規制がある地域の購入担当者や、契約上または業界上のデータ所在地要件を持つ購入担当者にとって、特に重要です。
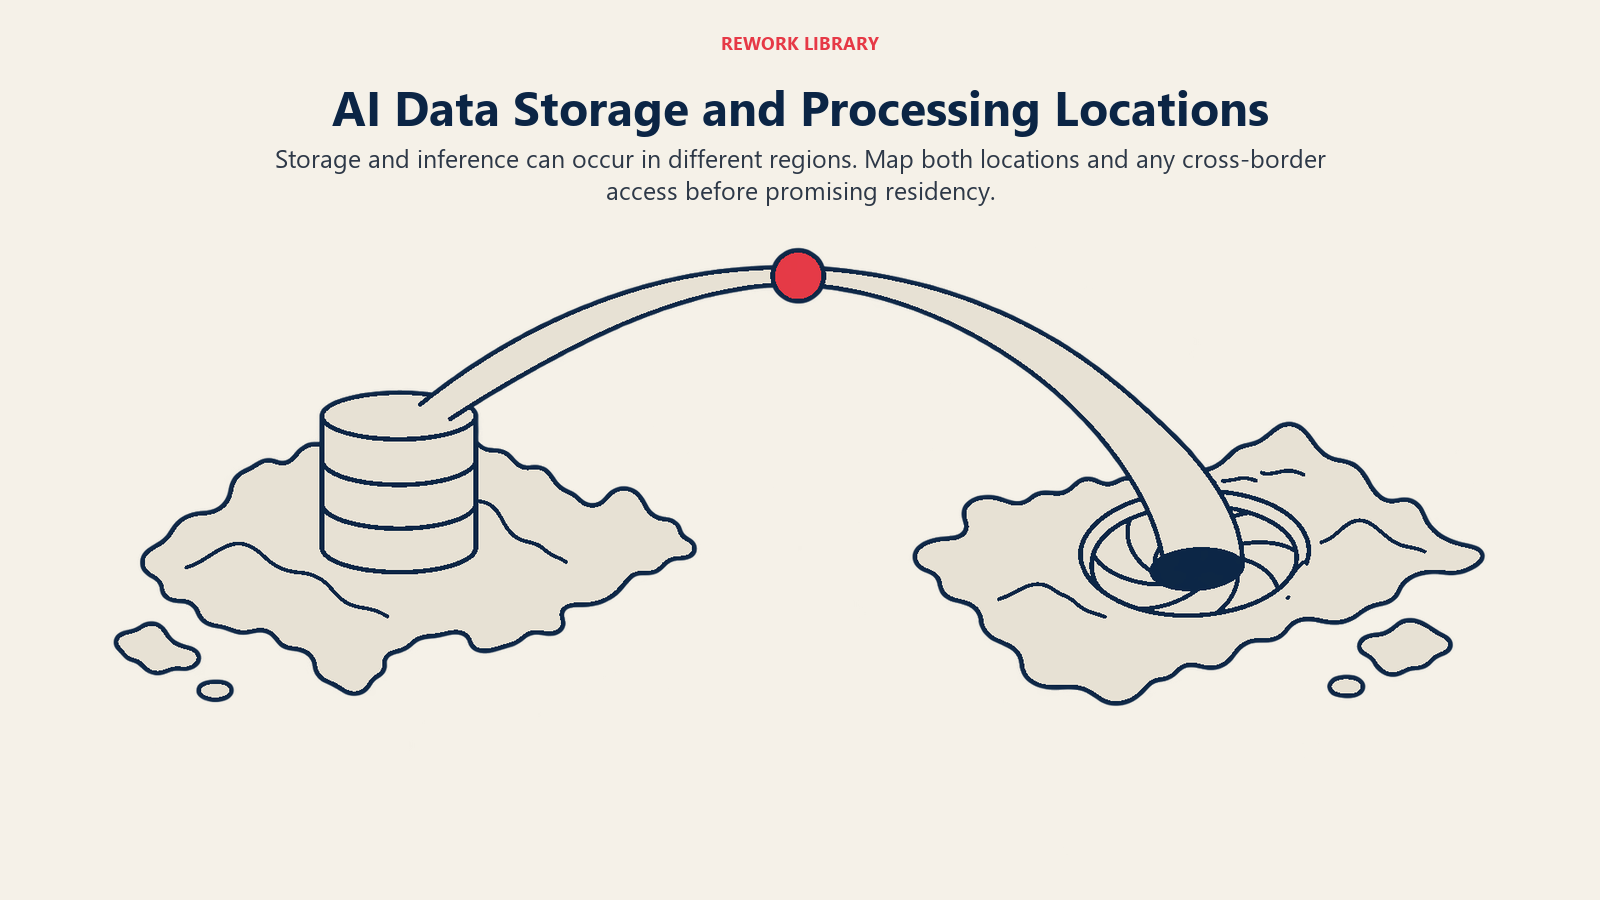
保存場所とは、データが置かれている場所です。処理場所とは、データが扱われる場所で、推論時のモデルプロバイダーによる処理も含まれます。ベンダーがデータを1つのリージョンに保存していても、プロンプトは別の場所のモデルエンドポイントに送っていることがあります。
GDPRでは、第44条により、第三国への個人データの移転は、同規則の移転に関する章の条件(その後の再移転を含む)が満たされる場合にのみ行えます。米国について、欧州委員会のEU・米国間のデータ移転に関するページは、2023年7月のデータプライバシーフレームワークに関する十分性認定により、同フレームワークに参加する米国企業への個人データの流通が可能になったと説明しています。そのため購入担当者は、自社とサブプロセッサーが認証を受けているかどうか、あるいは他にどの仕組みに依拠しているかを尋ねる場合があります。
説得力のある回答には、プランごとのリージョンの選択肢、保存、処理、モデル呼び出しを示すデータフロー図、越境するフローごとの移転の仕組み、そしてリージョン外のスタッフが顧客データを閲覧できるかどうかの説明が含まれます。
エンドツーエンドで担保できないデータ所在地を約束してはいけません。推論が保存とは別のリージョンで行われている場合、購入側の審査担当者はそれを図の中で見つけます。最初の回答で読むよりも、図で見つかるほうがずっと悪い結果になります。
5. 「データ処理契約にはどう書かれていますか」
DPAは、あなたの約束が契約上のものかどうかを確かめます。多くの購入担当者は、利用規約のページだけでは先に進みません。署名済みのDPAを、あなたのアンケート回答と突き合わせます。
DPAでは通常、処理の対象事項と期間、データの種類、処理者が従う指示、守秘義務、セキュリティ対策、サブプロセッサーに関するルール、データ主体の請求への協力、削除または返還、監査権を定めます。第28条は、GDPR上、これらを契約の必須内容として列挙しています。
侵害に関する条件には注意が必要です。第33条により、管理者は、侵害を認識した後、不当な遅滞なく、可能であれば72時間以内に監督当局へ通知しなければならず、処理者は侵害を認識した後、不当な遅滞なく管理者に通知しなければなりません。そのため購入担当者は、DPAに漠然とした「速やかに」ではなく、具体的な通知期限を求めるのです。
最初の依頼が来る前に標準のDPAを用意し、製品の実態と合っていることを確認して、アンケートの回答もそれと一貫させてください。
6. 「何をログに残し、誰が見られますか」
プロンプトと出力には、購入担当者がまさに守りたかった機密が含まれていることが多く、ログは元のデータより長く残ることがあります。この質問は、隠れた保持がないかを確かめます。説得力のある回答は、何をログに残すのか(コンテンツ全体、メタデータのみ、ツール呼び出し)、その理由、アクセスできる人、保持期間、顧客がそれを短縮できるか、ログが評価用データセットなど他の用途に使われるかどうかを述べます。
先に引用したOpenAIのガイドは、購入担当者が期待する詳しさの水準を示しています。不正利用監視のログとアプリケーションの状態を区別し、エンドポイントごとの保持期間を一覧にしています。
7. 「個人データはどのように扱いますか」
この質問は、データの最小化と露出を確かめます。製品が必要とする個人データは何か、それを超えて何を収集するか、本来入るべきでない個人データがプロンプトに入ってしまった場合どうなるか、という点です。
英国の情報コミッショナーオフィス(ICO)は、AIとデータ保護に関するガイダンスでこの領域を扱っており、適法性、透明性、公平性、セキュリティ、データの最小化、AIシステムにおける個人の権利の章があります。ICOは、このガイダンスがData (Use and Access) Act(データ(利用・アクセス)法)を受けて見直し中であると注記しています。
説得力のある回答には、理由を添えたデータインベントリ、モデルにデータが届く前のマスキングなどの最小化の選択肢、特別な種類のデータに対する明確な立場、個人の権利に関する請求の対応方法、アクセス制御が含まれます。
テナント分離については、「データは分離されています」というだけでは統制になりません。検索インデックス、キャッシュ、ファインチューニング済みの成果物を顧客ごとにどう分けているかの説明が、統制になります。
8. 「管理者と処理者のどちらですか」
購入担当者がGDPR上の役割を尋ねるのは、その答えが誰に責任があるかを決めるからです。第4条により、管理者は処理の目的と手段を決定し、処理者は管理者に代わって個人データを処理します。典型的なB2BのAI導入では、顧客が自社のデータの管理者であり、ベンダーは文書化された指示に従って動く処理者です。
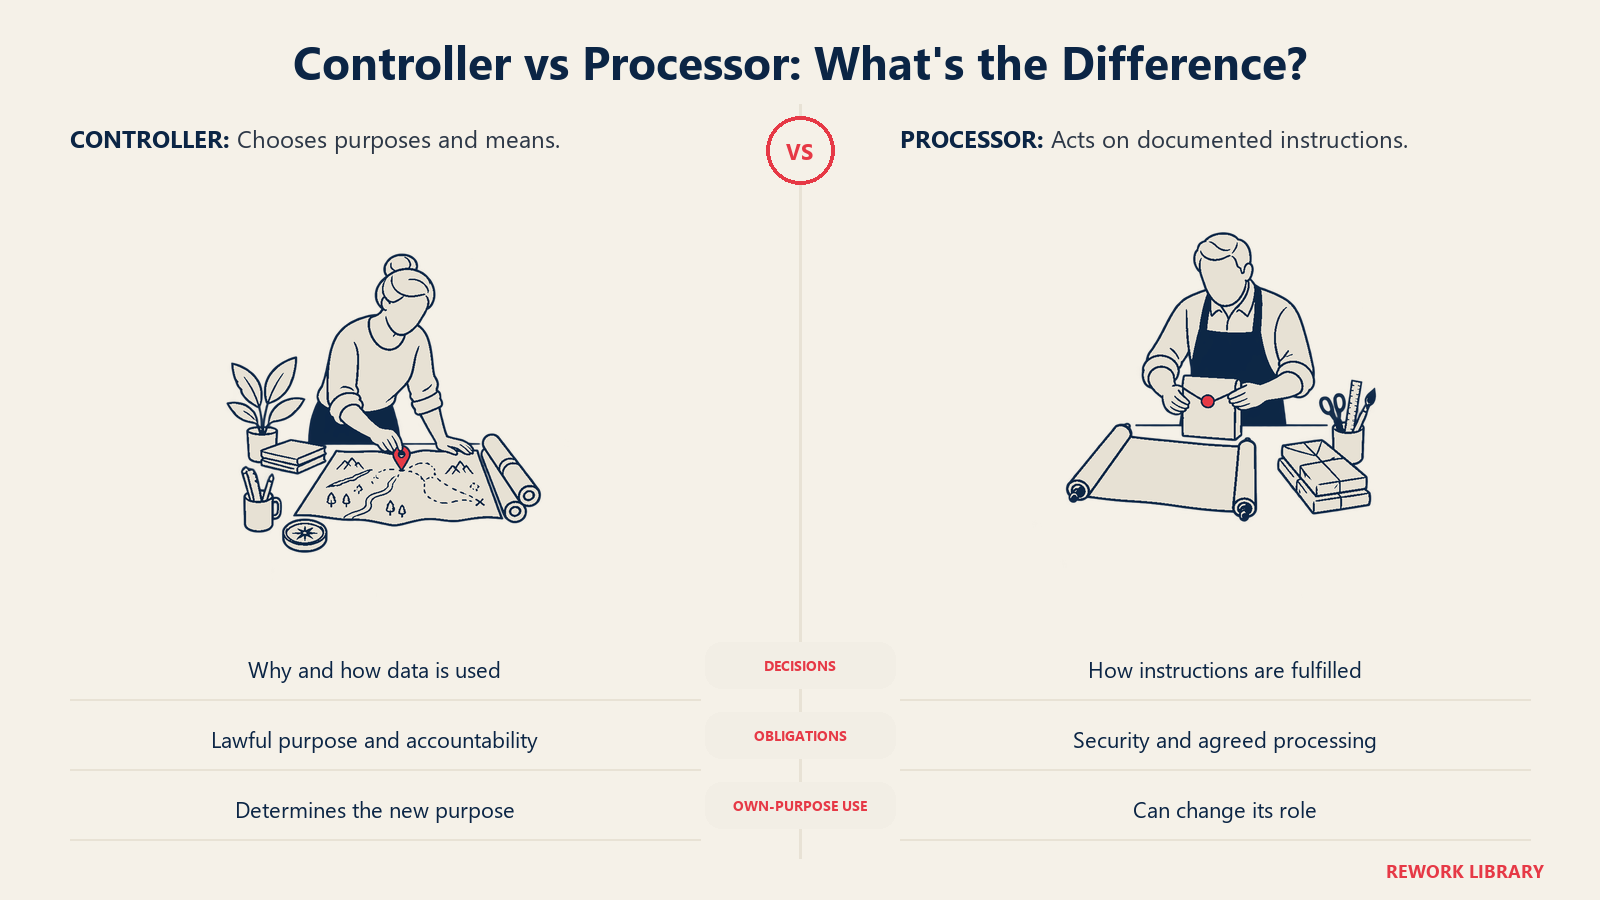
争点になるのは、ベンダーが製品改善などの自社の目的で顧客データを使いたい場合です。その処理については、ベンダーが管理者になりうるのです。つまり、学習に関する質問と役割に関する質問はつながっています。最初の質問への答えが「サービス改善のためにデータを使うことがあります」なら、2つ目の質問への答えは、単純な「当社は処理者にすぎません」にはなりません。
データのカテゴリーと目的ごとに自社の立場を示し、DPAに盛り込み、プライバシー通知もそれに合わせてください。
9. EU AI Actとの接点
EU AI Actは、別の法律であり、別の問いを伴います。欧州委員会のAI Actのページによると、同法は2024年8月1日に発効し、禁止される行為とAIリテラシーの義務は2025年2月2日から、汎用AIモデルに関するガバナンスのルールと義務は2025年8月2日から適用されています。また、雇用や教育など特定のセンシティブな分野に関するハイリスクのルールは、AI Omnibusによる簡素化に基づき、2027年12月2日に延期されたとも述べています。日付は動いているため、引用する前に確認してください。
プライバシーの議論で実務上の接点となるのは、自社の役割(プロバイダー、デプロイヤー、または他社の汎用モデルの上に構築する事業者)、チャットボットと対話していることを人に知らせるといった透明性の義務、リスク分類とその根拠、そして保有している文書です。
「AI Act準拠」と包括的に主張してはいけません。どの条項が適用されるか、それをどう評価したか、何を文書化したかを述べてください。
説得力のある回答パッケージとは
購入担当者は、会議を開かなくても法務とセキュリティに回せるパッケージを求めています。実用的なセットは、製品に合ったDPA、日付入りのサブプロセッサー一覧、データフロー図、保持と削除のスケジュール、学習とモデルプロバイダーに関する短い説明、実際に保有する監査報告書を添えたセキュリティ概要、そして担当者名と対応時間です。
すべてに日付を入れ、定期的に見直してください。古い文書が矛盾の大半を生むからです。そして「いいえ」や「まだです」は率直に答えましょう。制約をあなたの文書から知った購入担当者は、後から知った購入担当者よりも、残りの回答を信頼してくれます。
プライバシー審査が、誰が関わるのかを含めた購買プロセス全体の中でどう位置づけられるかはAIの購買委員会を、契約条件とパイロットの基準がどう関わるかはAIのパイロットから契約へをご覧ください。コンプライアンスとセキュリティの側面はAIエージェントのコンプライアンスとAIエージェントのセキュリティで扱っています。
重要なポイント
- 匿名性の基準: EDPBの2024年12月のAIモデルに関する意見は、モデルが匿名とみなされるのは、個人の特定と個人データの抽出の両方の可能性が非常に低い場合に限ると述べています。
- サブプロセッサー: GDPR第28条により、処理者が別の処理者を利用するには書面による許可が必要で、契約は終了時のデータの削除または返還を求めなければなりません。
- 侵害の通知期限: 管理者は可能であれば72時間以内に当局へ通知し、処理者は不当な遅滞なく管理者に知らせます(第33条)。
関連記事

Co-Founder & COO