Bahasa Indonesia
Pertanyaan Privasi Data yang Diajukan Pembeli AI
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
Pertanyaan privasi data yang diajukan pembeli AI merupakan kumpulan yang cukup stabil: apakah data pelanggan melatih model vendor, berapa lama data disimpan dan bagaimana dihapus, sub-pemroses dan penyedia model mana yang menyentuhnya, di mana data disimpan dan diproses, apa isi perjanjian pemrosesan data, dan apa yang dicatat dalam log. Pada dasarnya, semuanya adalah satu pertanyaan yang diajukan dari berbagai sudut: jika kami menyerahkan data kami kepada Anda, dapatkah kami membuktikan setelahnya bahwa kami tetap memegang kendali atasnya?
Halaman ini mendaftar pertanyaan-pertanyaan tersebut, apa yang diuji masing-masing, dan seperti apa jawaban yang kredibel. Peninjau tidak dapat berbuat apa-apa dengan slogan seperti "kami menganggap serius privasi." Mereka dapat bertindak berdasarkan dokumen, klausul kontrak, atau pengaturan yang bisa mereka verifikasi. Untuk gambaran lebih luas tentang keraguan pembeli, lihat menjual AI kepada pembeli yang skeptis. Untuk kontrol teknis di balik jawaban-jawaban ini, lihat privasi data AI agent.
Mengapa Pertanyaan Ini Muncul di Setiap Deal
Produk AI mengubah nasib data dengan tiga cara yang telah dipelajari pembeli untuk diawasi. Produk sering mengirim konten pelanggan ke penyedia model pihak ketiga, produk dapat mencatat prompt dan keluaran yang berisi informasi pribadi atau rahasia, dan model memunculkan pertanyaan baru: bisakah apa yang masuk keluar kembali di tempat lain?
Regulator telah memberi pembeli kosakata. Opini European Data Protection Board tentang model AI, yang diadopsi pada Desember 2024, menyatakan bahwa sebuah model hanya dapat dianggap anonim bila sangat kecil kemungkinan individu yang datanya membangun model itu dapat diidentifikasi, atau data pribadi dapat diekstrak darinya melalui kueri. Opini itu juga menyatakan bahwa model yang dibangun dari data pribadi yang diproses secara tidak sah dapat memengaruhi keabsahan penerapannya, kecuali telah dianonimkan dengan semestinya. Penasihat hukum pembeli yang telah membacanya akan bertanya tentang data pelatihan Anda, bukan sekadar hosting Anda.
Pertanyaan Inti, Apa yang Diujinya, dan Buktinya
| Pertanyaan pembeli | Yang sebenarnya diuji | Bukti yang kredibel |
|---|---|---|
| Apakah Anda melatih model dengan data kami? | Apakah konten pelanggan keluar dari lingkup kerja sama | Ketentuan tertulis larangan pelatihan dalam kontrak dan ketentuan penyedia model yang sejalan |
| Berapa lama Anda menyimpannya, dan bagaimana dihapus? | Apakah Anda mengendalikan siklus hidup data | Jadwal retensi, proses dan jangka waktu penghapusan, penanganan backup |
| Siapa sub-pemroses Anda? | Siapa lagi yang dapat melihat data | Daftar sub-pemroses terkini dengan tujuan dan lokasi, serta proses pemberitahuan perubahan |
| Di mana data disimpan dan diproses? | Eksposur lintas negara | Pilihan region, mekanisme transfer, diagram aliran data |
| Apa isi DPA Anda? | Apakah kewajiban bersifat kontraktual | DPA yang ditandatangani dengan lingkup pemrosesan, keamanan, dan ketentuan pelanggaran |
| Apa yang Anda catat dalam log? | Retensi tersembunyi dalam prompt dan keluaran | Lingkup pencatatan, siapa yang dapat mengakses log, retensi log |
| Bagaimana Anda menangani data pribadi? | Minimalisasi dan eksposur | Inventaris data, opsi redaksi, kontrol akses |
| Apa peran Anda di bawah GDPR? | Siapa bertanggung jawab atas apa | Posisi pengendali atau pemroses yang dinyatakan per jenis data |
1. "Apakah Data Kami Dipakai untuk Melatih Model?"
Ini biasanya pertanyaan pertama dan sering kali menentukan apakah deal berlanjut. Pertanyaan ini menguji dua hal: apakah perusahaan Anda sendiri melatih model dengan konten pelanggan, dan apakah model pihak ketiga yang Anda panggil melakukannya.
Jawaban berupa slogan ("data Anda tetap milik Anda") gagal karena tidak menyebutkan data yang mana, model yang mana, atau apa yang terjadi secara default. Jawaban yang kredibel memisahkan model milik Anda sendiri (pelatihan, fine-tuning, evaluasi, peningkatan produk, dan apakah ada yang bersifat opt-in), penyedia model Anda (apa kata ketentuan mereka untuk tingkatan yang Anda gunakan), serta data umpan balik atau dukungan.
Vendor semakin sering mempublikasikan hal ini sendiri, sehingga dapat diperiksa. Panduan data API OpenAI menyatakan bahwa data yang dikirim ke API OpenAI tidak dipakai untuk melatih atau meningkatkan modelnya kecuali pelanggan secara eksplisit memilih ikut serta, dan bahwa log pemantauan penyalahgunaan disimpan hingga 30 hari secara default, dengan pengecualian. Pusat privasi Anthropic menyatakan tidak akan memakai input atau output dari produk komersialnya untuk melatih modelnya secara default, dengan pengecualian seperti umpan balik yang dipilih pelanggan untuk dilaporkan. Kebijakan berubah, jadi pembeli akan menginginkan ketentuan terkini yang dilampirkan pada dokumentasi Anda.
Polanya: jawaban Anda hanya sekuat ketentuan terlemah dalam rantai tersebut.
2. "Berapa Lama Anda Menyimpan Data Kami, dan Bagaimana Data Dihapus?"
Pertanyaan retensi menguji apakah vendor memiliki siklus hidup data sama sekali. Pembeli ingin tahu apa yang disimpan, berapa lama, di mana, dan apa arti "dihapus" dalam praktik.
GDPR memberi pengendali satu tuas khusus di sini. Berdasarkan Pasal 28, kontrak dengan pemroses harus mewajibkan bahwa pada akhir layanan, pemroses menghapus atau mengembalikan seluruh data pribadi kepada pengendali dan menghapus salinan yang ada, kecuali hukum Uni Eropa atau negara anggota mewajibkan penyimpanan. Jadi pembeli yang tunduk pada GDPR meminta Anda mencantumkan hal serupa dalam DPA, baik mereka mengutip pasalnya maupun tidak.
Jawaban yang kredibel mencakup retensi per jenis data (prompt, keluaran, file, embedding, data akun, dan log sering berbeda), pemicu penghapusan, berapa lama data yang dihapus bertahan di backup, posisi eksplisit tentang data turunan seperti embedding dan artefak fine-tuning, serta konfirmasi penghapusan atas permintaan.
Waspadalah terhadap "zero retention." Klaim itu sering hanya benar untuk mode tertentu dari layanan tertentu, dengan pengecualian untuk pemantauan penyalahgunaan atau penahanan hukum. Jika bersyarat, nyatakan demikian.
3. "Siapa Sub-Pemroses dan Penyedia Model Anda?"
Pertanyaan sub-pemroses menguji rantai pasok. Produk AI jarang berupa satu perusahaan saja: biasanya terdiri dari aplikasi Anda, host cloud, penyedia model, dan sering kali vendor observabilitas atau basis data vektor. Pembeli menanyakan siapa di antara mereka yang dapat melihat data.
Pasal 28 menetapkan aturan untuk kontrak GDPR. Pemroses tidak boleh melibatkan pemroses lain tanpa otorisasi tertulis yang spesifik atau umum dari pengendali. Dalam otorisasi umum, pemroses harus memberi tahu pengendali tentang penambahan atau penggantian yang direncanakan agar pengendali dapat keberatan. Dan kewajiban perlindungan data yang sama dalam kontrak harus diteruskan kepada sub-pemroses. Peninjau pembeli akan membaca DPA Anda berdasarkan poin-poin tersebut.
Jawaban yang kredibel mencakup daftar sub-pemroses yang dipublikasikan (nama, tujuan, lokasi, tanggal pembaruan terakhir), proses pemberitahuan perubahan, penyedia model yang disebutkan namanya beserta ketentuan yang berlaku, serta bukti bahwa sub-pemroses terikat pada ketentuan yang setara.
Jika Anda mengarahkan pelanggan ke penyedia model yang berbeda, jelaskan caranya, dan apakah pelanggan dapat mengunci satu penyedia. Pergantian penyedia secara diam-diam adalah hal yang hendak ditangkap oleh pertanyaan ini.
4. "Di Mana Data Kami Disimpan dan Diproses?"
Pertanyaan residensi dan transfer menguji eksposur lintas negara. Ini paling penting bagi pembeli di UE, Inggris, dan wilayah lain dengan aturan transfer, serta bagi pembeli mana pun dengan persyaratan residensi kontraktual atau sektoral.
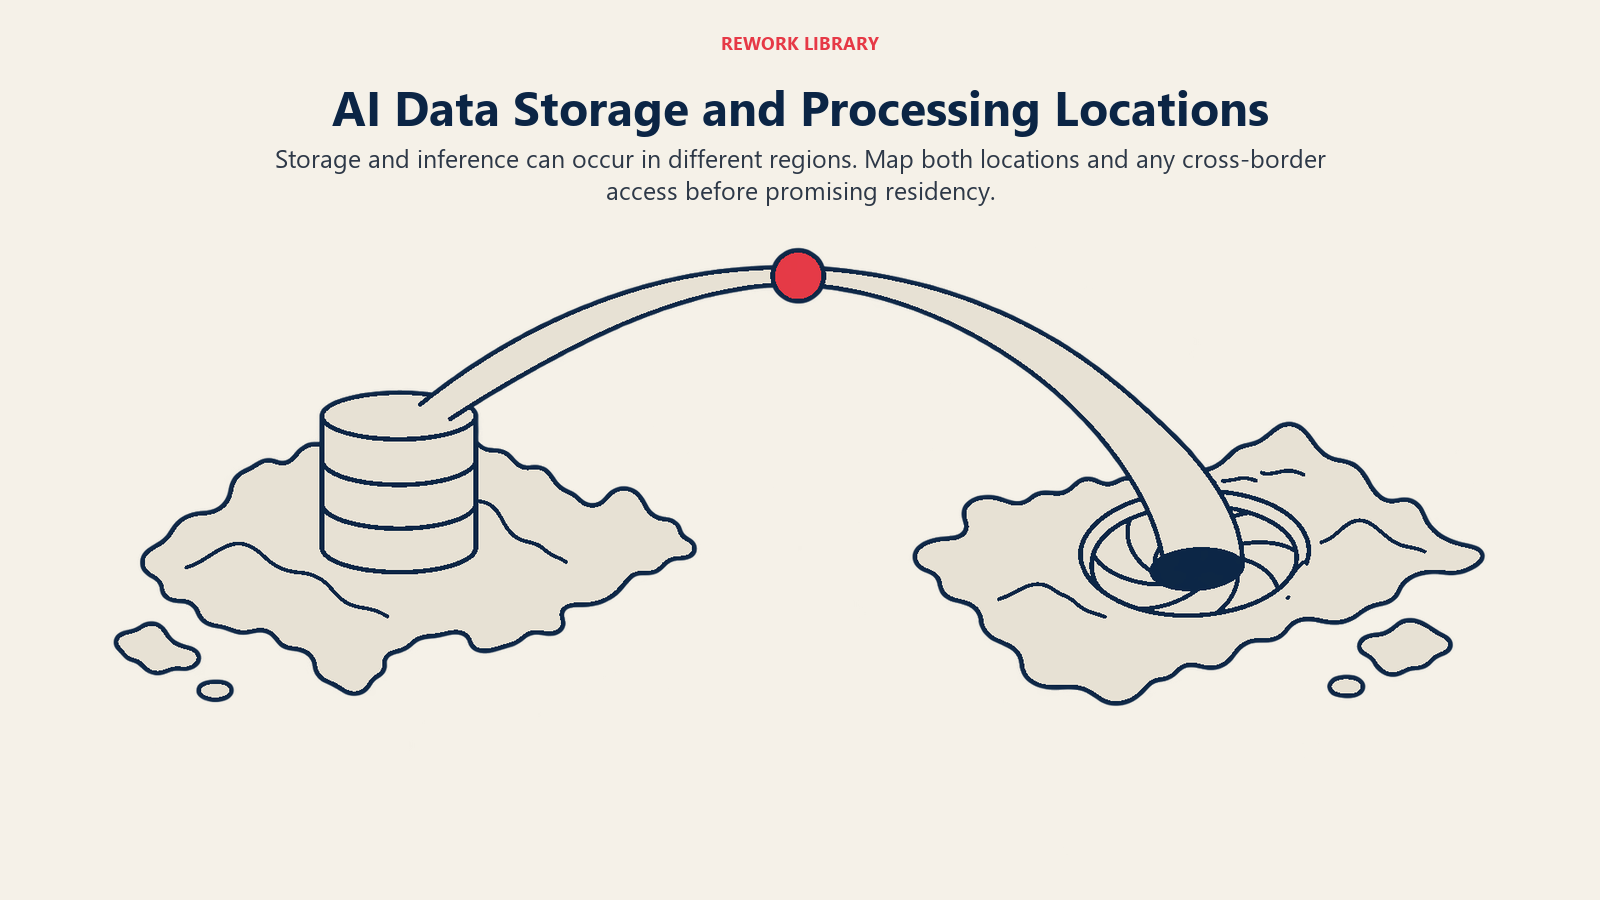
Lokasi penyimpanan adalah tempat data berada. Lokasi pemrosesan adalah tempat data ditangani, termasuk oleh penyedia model pada saat inferensi. Vendor dapat menyimpan data di satu region namun tetap mengirim prompt ke endpoint model di tempat lain.
Berdasarkan GDPR, Pasal 44 menetapkan bahwa transfer data pribadi ke negara ketiga hanya boleh dilakukan jika kondisi dalam bab transfer Regulasi dipenuhi, termasuk untuk transfer lanjutan. Untuk Amerika Serikat, halaman Komisi Eropa tentang transfer data UE-AS menjelaskan bahwa keputusan kecukupan (adequacy) pada Juli 2023 tentang Data Privacy Framework memungkinkan data pribadi mengalir ke perusahaan AS yang berpartisipasi di dalamnya. Jadi pembeli mungkin bertanya apakah Anda dan sub-pemroses Anda tersertifikasi, atau mekanisme lain apa yang Anda andalkan.
Jawaban yang kredibel mencakup pilihan region per paket, diagram aliran data yang menunjukkan penyimpanan, pemrosesan, dan pemanggilan model, mekanisme transfer untuk setiap aliran lintas negara, serta pernyataan apakah staf di luar region dapat melihat data pelanggan.
Jangan menjanjikan residensi yang tidak dapat Anda tegakkan dari ujung ke ujung. Jika inferensi terjadi di region berbeda dari penyimpanan, peninjau pembeli akan menemukannya di diagram, dan menemukannya di sana lebih buruk daripada membacanya di jawaban pertama Anda.
5. "Apa Isi Perjanjian Pemrosesan Data Anda?"
DPA menguji apakah janji Anda bersifat kontraktual. Banyak pembeli tidak akan melanjutkan hanya dengan halaman syarat layanan, dan mereka akan membandingkan DPA yang ditandatangani dengan jawaban kuesioner Anda.
DPA biasanya menentukan pokok bahasan dan durasi pemrosesan, jenis data, instruksi yang menjadi dasar kerja pemroses, kerahasiaan, langkah keamanan, aturan sub-pemroses, bantuan atas permintaan subjek data, penghapusan atau pengembalian, dan hak audit. Pasal 28 mendaftar hal-hal ini sebagai isi kontrak yang diwajibkan untuk keperluan GDPR.
Ketentuan pelanggaran layak diperhatikan. Berdasarkan Pasal 33, pengendali harus memberi tahu otoritas pengawas tanpa penundaan yang tidak semestinya dan, bila memungkinkan, dalam 72 jam sejak mengetahui pelanggaran, dan pemroses harus memberi tahu pengendali tanpa penundaan yang tidak semestinya setelah mengetahuinya. Itulah sebabnya pembeli meminta jendela pemberitahuan yang spesifik dalam DPA, bukan sekadar "segera" yang samar.
Siapkan DPA standar sebelum permintaan pertama, pastikan sesuai dengan produk, dan jaga agar jawaban kuesioner konsisten dengannya.
6. "Apa yang Anda Catat dalam Log, dan Siapa yang Dapat Melihatnya?"
Prompt dan keluaran sering memuat tepat materi sensitif yang ingin dilindungi pembeli, dan log dapat bertahan lebih lama daripada data asalnya. Pertanyaan ini menguji apakah ada retensi tersembunyi. Jawaban yang kredibel menyatakan apa yang dicatat (konten penuh, metadata saja, pemanggilan alat), alasannya, siapa yang dapat mengaksesnya, berapa lama disimpan, apakah pelanggan dapat memperpendeknya, dan apakah log dipakai untuk hal lain seperti kumpulan data evaluasi.
Panduan OpenAI yang dikutip di atas menunjukkan tingkat detail yang diharapkan pembeli: panduan itu membedakan log pemantauan penyalahgunaan dari status aplikasi dan mendaftar retensi per endpoint.
7. "Bagaimana Anda Menangani Data Pribadi?"
Pertanyaan ini menguji minimalisasi dan eksposur: data pribadi apa yang dibutuhkan produk, apa yang dikumpulkan di luar itu, dan apa yang terjadi bila data pribadi masuk ke prompt yang seharusnya tidak memuatnya.
Information Commissioner's Office (ICO) Inggris membahas hal ini dalam panduannya tentang AI dan perlindungan data, yang mencakup bab tentang keabsahan, transparansi, keadilan, keamanan dan minimalisasi data, serta hak individu dalam sistem AI. ICO mencatat bahwa panduan tersebut sedang ditinjau menyusul Data (Use and Access) Act.
Jawaban yang kredibel mencakup inventaris data beserta alasannya, opsi minimalisasi seperti redaksi sebelum data mencapai model, posisi yang dinyatakan tentang data kategori khusus, cara permintaan hak individu ditangani, dan kontrol akses.
Soal isolasi tenant, "data Anda terpisah" bukanlah kontrol. Uraian tentang bagaimana indeks pengambilan data, cache, dan artefak fine-tuning dibatasi per pelanggan adalah kontrol.
8. "Apakah Anda Pengendali atau Pemroses?"
Pembeli menanyakan peran GDPR karena jawabannya menentukan siapa yang bertanggung jawab. Berdasarkan Pasal 4, pengendali menentukan tujuan dan cara pemrosesan, sedangkan pemroses memproses data pribadi atas nama pengendali. Dalam penerapan AI B2B yang tipikal, pelanggan adalah pengendali atas datanya sendiri dan vendor adalah pemroses, yang bertindak berdasarkan instruksi terdokumentasi.
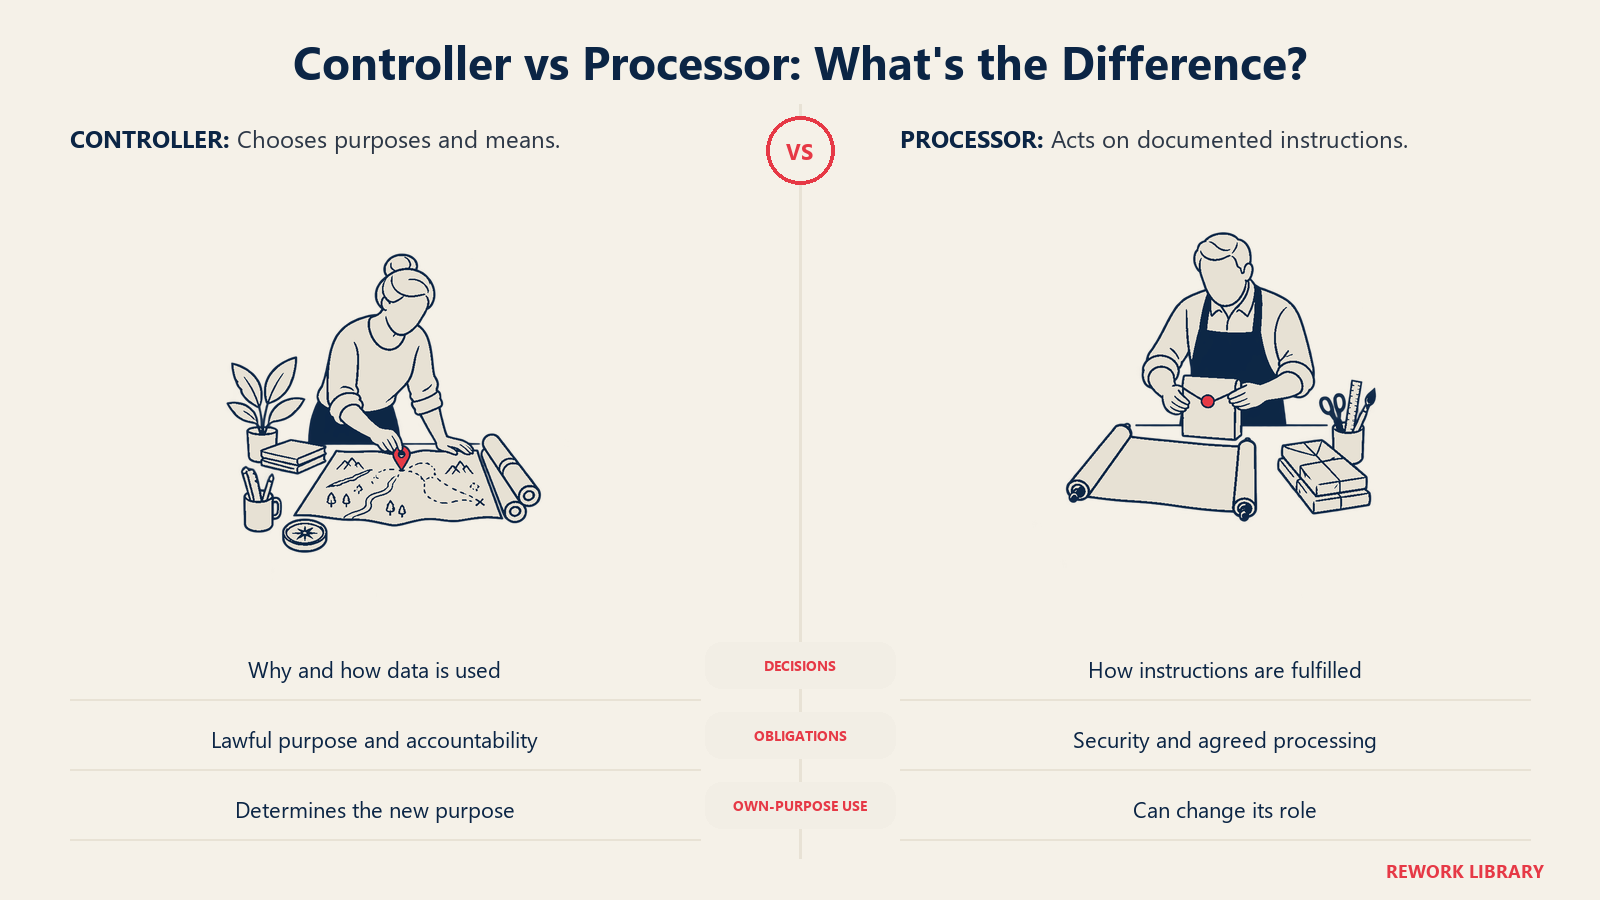
Perselisihan muncul ketika vendor ingin memakai data pelanggan untuk tujuannya sendiri, seperti meningkatkan produknya. Hal itu dapat menjadikan vendor sebagai pengendali untuk pemrosesan tersebut. Jadi pertanyaan pelatihan dan pertanyaan peran saling terkait: jika jawaban Anda untuk yang pertama adalah "kami dapat memakai data untuk meningkatkan layanan kami," jawaban Anda untuk yang kedua tidak bisa sekadar "kami hanya pemroses."
Nyatakan posisi Anda per kategori data dan tujuan, cantumkan dalam DPA, dan pastikan pemberitahuan privasi sesuai.
9. Titik Temu dengan EU AI Act
EU AI Act adalah undang-undang yang berbeda dengan pertanyaan yang berbeda. Halaman AI Act Komisi Eropa menyatakan bahwa Act tersebut mulai berlaku pada 1 Agustus 2024, bahwa praktik yang dilarang dan kewajiban literasi AI berlaku sejak 2 Februari 2025, dan bahwa aturan tata kelola serta kewajiban untuk model AI tujuan umum berlaku sejak 2 Agustus 2025. Halaman itu juga menyatakan bahwa aturan berisiko tinggi untuk area sensitif tertentu, termasuk ketenagakerjaan dan pendidikan, telah dipindahkan ke 2 Desember 2027 berdasarkan penyederhanaan AI Omnibus. Tanggal terus bergeser, jadi pastikan sebelum mengutipnya.
Untuk percakapan privasi, titik temu praktisnya adalah peran Anda (penyedia, deployer, atau pembangun di atas model tujuan umum milik pihak lain), kewajiban transparansi seperti memberi tahu orang bahwa mereka berinteraksi dengan chatbot, klasifikasi risiko Anda beserta dasarnya, dan dokumentasi yang Anda pegang.
Jangan mengklaim "patuh AI Act" sebagai pernyataan menyeluruh. Katakan ketentuan mana yang berlaku, bagaimana Anda menilainya, dan apa yang telah Anda dokumentasikan.
Seperti Apa Paket Jawaban yang Kredibel
Pembeli menginginkan paket yang dapat mereka serahkan ke tim hukum dan keamanan tanpa rapat. Susunan yang layak adalah DPA yang sesuai dengan produk, daftar sub-pemroses bertanggal, diagram aliran data, jadwal retensi dan penghapusan, pernyataan singkat tentang pelatihan dan penyedia model, ringkasan keamanan dengan laporan audit yang benar-benar Anda miliki, serta penanggung jawab yang disebutkan namanya dengan waktu respons.
Beri tanggal pada semuanya dan tinjau sesuai jadwal, karena dokumen basi menyebabkan sebagian besar kontradiksi. Dan jawablah "tidak" atau "belum" dengan gamblang: pembeli yang mengetahui keterbatasan dari dokumentasi Anda lebih memercayai sisanya dibanding yang baru mengetahuinya belakangan.
Untuk melihat bagaimana tinjauan privasi masuk ke dalam proses pembelian yang lebih luas, termasuk siapa lagi yang terlibat, lihat komite pembelian AI. Untuk bagaimana ketentuan kontrak dan kriteria pilot saling berinteraksi, lihat dari pilot AI ke kontrak. Untuk sisi kepatuhan dan keamanan, lihat kepatuhan AI agent dan keamanan AI agent.
Fakta Utama
- Ambang anonimitas: opini EDPB pada Desember 2024 tentang model AI menyatakan bahwa sebuah model anonim hanya jika identifikasi dan ekstraksi data pribadi keduanya sangat tidak mungkin terjadi.
- Sub-pemroses: berdasarkan Pasal 28 GDPR, pemroses memerlukan otorisasi tertulis untuk melibatkan pemroses lain, dan kontrak harus mewajibkan penghapusan atau pengembalian data pada akhir kerja sama.
- Waktu pelanggaran: pengendali memberi tahu otoritas dalam 72 jam bila memungkinkan, dan pemroses memberi tahu pengendali tanpa penundaan yang tidak semestinya (Pasal 33).
Bacaan Terkait

Co-Founder & COO
On this page
- Mengapa Pertanyaan Ini Muncul di Setiap Deal
- Pertanyaan Inti, Apa yang Diujinya, dan Buktinya
- 1. "Apakah Data Kami Dipakai untuk Melatih Model?"
- 2. "Berapa Lama Anda Menyimpan Data Kami, dan Bagaimana Data Dihapus?"
- 3. "Siapa Sub-Pemroses dan Penyedia Model Anda?"
- 4. "Di Mana Data Kami Disimpan dan Diproses?"
- 5. "Apa Isi Perjanjian Pemrosesan Data Anda?"
- 6. "Apa yang Anda Catat dalam Log, dan Siapa yang Dapat Melihatnya?"
- 7. "Bagaimana Anda Menangani Data Pribadi?"
- 8. "Apakah Anda Pengendali atau Pemroses?"
- 9. Titik Temu dengan EU AI Act
- Seperti Apa Paket Jawaban yang Kredibel
- Fakta Utama
- Bacaan Terkait