Soalan Privasi Data yang Ditanya Pembeli AI
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
Soalan privasi data yang ditanya pembeli AI merupakan set yang agak stabil: sama ada data pelanggan melatih model vendor, berapa lama data disimpan dan bagaimana ia dipadam, sub-pemproses dan penyedia model yang mana menyentuhnya, di mana ia disimpan dan diproses, apa kata perjanjian pemprosesan data, dan apa yang direkodkan dalam log. Pada dasarnya, semuanya satu soalan yang ditanya dari beberapa sudut: jika kami menyerahkan data kami kepada anda, bolehkah kami membuktikan selepas itu bahawa kami masih mengawalnya?
Halaman ini menyenaraikan soalan tersebut, apa yang diuji setiap satu, dan rupa jawapan yang boleh dipercayai. Penyemak tidak boleh bertindak berdasarkan slogan seperti "kami mengambil berat tentang privasi." Mereka boleh bertindak berdasarkan dokumen, klausa kontrak atau tetapan yang boleh mereka sahkan. Untuk gambaran lebih luas tentang keraguan pembeli, lihat menjual AI kepada pembeli yang skeptikal. Untuk kawalan teknikal di sebalik jawapan, lihat privasi data ejen AI.
Mengapa Soalan Ini Timbul dalam Setiap Perjanjian
Produk AI mengubah apa yang berlaku kepada data dalam tiga cara yang telah dipelajari pembeli untuk diawasi. Produk sering menghantar kandungan pelanggan kepada penyedia model pihak ketiga, ia mungkin merekodkan prompt dan output yang mengandungi maklumat peribadi atau sulit, dan model menimbulkan soalan baharu: bolehkah apa yang dimasukkan keluar semula di tempat lain?
Pengawal selia telah memberi pembeli satu kosa kata. Pendapat tentang model AI daripada Lembaga Perlindungan Data Eropah (EDPB), yang diterima pakai pada Disember 2024, menyatakan bahawa sesebuah model hanya boleh dianggap tanpa nama jika sangat kecil kemungkinan individu yang datanya membina model itu dapat dikenal pasti, atau data peribadi dapat diekstrak daripadanya melalui pertanyaan. Ia juga menyatakan bahawa model yang dibina menggunakan data peribadi yang diproses secara tidak sah boleh menjejaskan kesahihan pengerahannya, kecuali ia telah dianonimkan dengan sewajarnya. Peguam pembeli yang telah membaca perkara itu akan bertanya tentang data latihan anda, bukan sekadar pengehosan anda.
Soalan Teras, Apa yang Diuji, dan Buktinya
| Soalan pembeli | Apa yang sebenarnya diuji | Bukti yang boleh dipercayai |
|---|---|---|
| Adakah anda melatih menggunakan data kami? | Sama ada kandungan pelanggan keluar daripada penglibatan | Terma larangan latihan secara bertulis dalam kontrak dan terma penyedia model yang sepadan |
| Berapa lama anda menyimpannya, dan bagaimana ia dipadam? | Sama ada anda mengawal kitaran hayat data | Jadual pengekalan, proses dan garis masa pemadaman, pengendalian sandaran |
| Siapakah sub-pemproses anda? | Siapa lagi yang boleh melihat data | Senarai sub-pemproses terkini dengan tujuan dan lokasi, serta proses notis perubahan |
| Di mana data disimpan dan diproses? | Pendedahan rentas sempadan | Pilihan wilayah, mekanisme pemindahan, rajah aliran data |
| Apa kata DPA anda? | Sama ada obligasi bersifat kontraktual | DPA bertandatangan dengan skop pemprosesan, terma keselamatan dan pelanggaran |
| Apa yang anda rekodkan dalam log? | Pengekalan tersembunyi dalam prompt dan output | Skop log, siapa boleh mengakses log, tempoh pengekalan log |
| Bagaimana anda mengendalikan data peribadi? | Peminimuman dan pendedahan | Inventori data, pilihan redaksi, kawalan akses |
| Apakah peranan anda di bawah GDPR? | Siapa bertanggungjawab atas apa | Kedudukan pengawal atau pemproses yang dinyatakan bagi setiap jenis data |
1. "Adakah Data Kami Digunakan untuk Melatih Model?"
Ini biasanya soalan pertama dan sering menentukan sama ada perjanjian diteruskan. Ia menguji dua perkara: sama ada syarikat anda sendiri melatih menggunakan kandungan pelanggan, dan sama ada model pihak ketiga yang anda panggil berbuat demikian.
Jawapan berbentuk slogan ("data anda kekal milik anda") gagal kerana ia tidak menyatakan data yang mana, model yang mana atau apa yang berlaku secara lalai. Jawapan yang boleh dipercayai membezakan model anda sendiri (latihan, fine-tuning, penilaian, penambahbaikan produk, dan sama ada ada yang bersifat pilih masuk), penyedia model anda (apa kata terma mereka bagi peringkat yang anda gunakan), serta data maklum balas atau sokongan.
Vendor semakin kerap menerbitkan perkara ini sendiri, yang menjadikannya boleh disemak. Panduan data API OpenAI menyatakan bahawa data yang dihantar kepada API OpenAI tidak digunakan untuk melatih atau menambah baik modelnya kecuali pelanggan secara jelas memilih masuk, dan log pemantauan penyalahgunaan disimpan sehingga 30 hari secara lalai, dengan pengecualian. Pusat privasi Anthropic menyatakan ia tidak akan menggunakan input atau output daripada produk komersialnya untuk melatih modelnya secara lalai, dengan pengecualian seperti maklum balas yang dipilih pelanggan untuk dilaporkan. Polisi berubah, jadi pembeli akan mahu terma semasa dilampirkan pada dokumentasi anda.
Coraknya: jawapan anda hanya sekuat terma paling lemah dalam rantaian.
2. "Berapa Lama Anda Menyimpan Data Kami, dan Bagaimana Ia Dipadam?"
Soalan pengekalan menguji sama ada vendor mempunyai kitaran hayat data langsung. Pembeli mahu tahu apa yang disimpan, untuk berapa lama, di mana, dan apa maksud "dipadam" dalam amalan.
GDPR memberi pengawal satu tuas khusus di sini. Di bawah Perkara 28, kontrak dengan pemproses mesti menghendaki bahawa, pada akhir perkhidmatan, pemproses memadam atau memulangkan semua data peribadi kepada pengawal dan memadam salinan sedia ada, melainkan undang-undang Kesatuan atau Negara Anggota menghendaki penyimpanan. Maka pembeli yang tertakluk kepada GDPR meminta anda meletakkan sesuatu seperti ini dalam DPA, sama ada mereka memetik perkara itu atau tidak.
Jawapan yang boleh dipercayai merangkumi pengekalan mengikut jenis data (prompt, output, fail, embedding, data akaun dan log selalunya berbeza), pencetus pemadaman, berapa lama data yang dipadam kekal dalam sandaran, kedudukan yang jelas tentang data terbitan seperti embedding dan artifak yang telah di-fine-tune, dan pengesahan pemadaman atas permintaan.
Berhati-hatilah dengan "pengekalan sifar." Ia sering benar hanya untuk mod tertentu bagi perkhidmatan tertentu, dengan pengecualian untuk pemantauan penyalahgunaan atau tahanan undang-undang. Jika ia bersyarat, nyatakan begitu.
3. "Siapakah Sub-Pemproses dan Penyedia Model Anda?"
Soalan sub-pemproses menguji rantaian bekalan. Produk AI jarang merupakan satu syarikat: biasanya ia terdiri daripada aplikasi anda, hos awan, penyedia model, dan sering vendor pemerhatian atau pangkalan data vektor. Pembeli bertanya siapa di kalangan mereka yang boleh melihat data.
Perkara 28 menetapkan peraturan untuk kontrak GDPR. Pemproses tidak boleh melibatkan pemproses lain tanpa kebenaran bertulis khusus atau am yang terdahulu daripada pengawal. Di bawah kebenaran am, pemproses mesti memaklumkan pengawal tentang penambahan atau penggantian yang dirancang supaya pengawal boleh membantah. Dan obligasi perlindungan data yang sama dalam kontrak mesti disalurkan kepada sub-pemproses. Penyemak pembeli akan membaca DPA anda berdasarkan perkara tersebut.
Jawapan yang boleh dipercayai merangkumi senarai sub-pemproses yang diterbitkan (nama, tujuan, lokasi, tarikh kemas kini terakhir), proses notis perubahan, penyedia model yang dinamakan beserta terma yang terpakai, dan bukti bahawa sub-pemproses terikat dengan terma yang setara.
Jika anda mengarahkan pelanggan ke penyedia model yang berbeza, nyatakan bagaimana, dan sama ada pelanggan boleh menetapkan satu penyedia. Pertukaran penyedia secara senyap ialah perkara yang soalan ini wujud untuk menangkapnya.
4. "Di Mana Data Kami Disimpan dan Diproses?"
Soalan kediaman data dan pemindahan menguji pendedahan rentas sempadan. Ia paling penting kepada pembeli di EU, UK dan wilayah lain yang mempunyai peraturan pemindahan, serta mana-mana pembeli yang mempunyai keperluan kediaman data secara kontrak atau sektor.
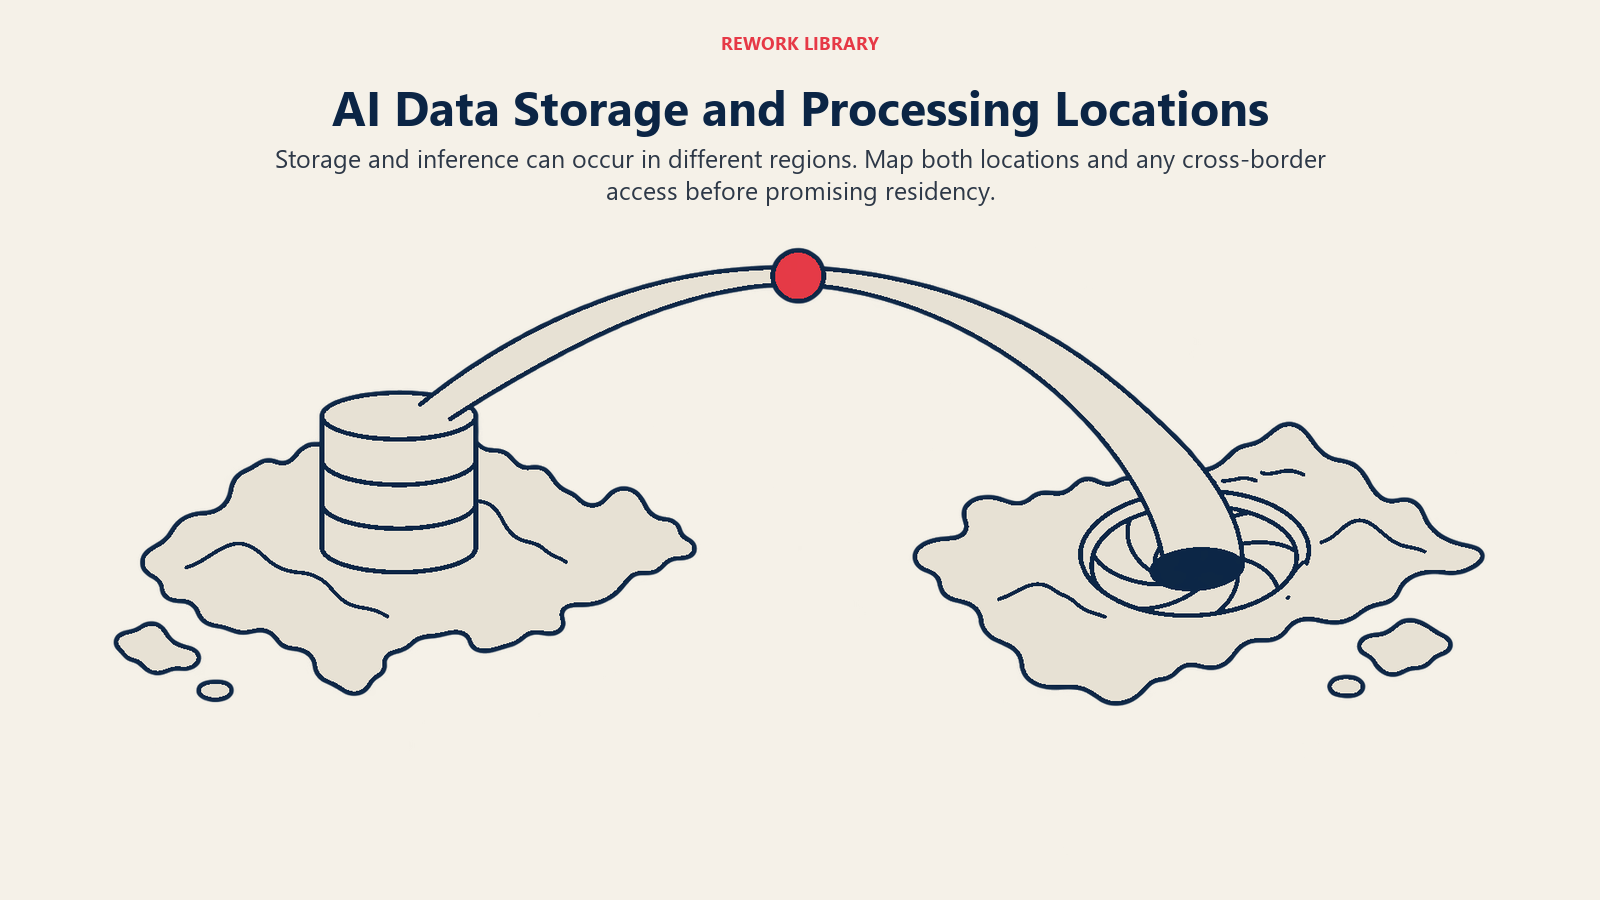
Lokasi penyimpanan ialah tempat data berehat. Lokasi pemprosesan ialah tempat ia dikendalikan, termasuk oleh penyedia model pada masa inferens. Vendor boleh menyimpan data di satu wilayah dan masih menghantar prompt ke titik akhir model di tempat lain.
Di bawah GDPR, Perkara 44 memperuntukkan bahawa pemindahan data peribadi ke negara ketiga hanya boleh berlaku jika syarat dalam bab pemindahan Peraturan itu dipenuhi, termasuk bagi pemindahan lanjut. Bagi Amerika Syarikat, halaman Suruhanjaya Eropah tentang pemindahan data EU-AS menerangkan bahawa keputusan kecukupan Julai 2023 mengenai Data Privacy Framework membolehkan data peribadi mengalir kepada syarikat AS yang menyertainya. Maka pembeli mungkin bertanya sama ada anda dan sub-pemproses anda diperakui, atau mekanisme lain apa yang anda andalkan.
Jawapan yang boleh dipercayai merangkumi pilihan wilayah mengikut pelan, rajah aliran data yang menunjukkan penyimpanan, pemprosesan dan panggilan model, mekanisme pemindahan bagi setiap aliran rentas sempadan, dan kenyataan sama ada kakitangan di luar wilayah boleh melihat data pelanggan.
Jangan menjanjikan kediaman data yang tidak dapat anda kuatkuasakan dari hujung ke hujung. Jika inferens berlaku di wilayah yang berbeza daripada penyimpanan, penyemak pembeli akan menemuinya dalam rajah, dan menemuinya di situ lebih buruk daripada membacanya dalam jawapan pertama anda.
5. "Apa Kata Perjanjian Pemprosesan Data Anda?"
DPA menguji sama ada janji anda bersifat kontraktual. Ramai pembeli tidak akan meneruskan berdasarkan halaman terma perkhidmatan sahaja, dan mereka akan membandingkan DPA bertandatangan dengan jawapan soal selidik anda.
DPA lazimnya menyatakan perkara subjek dan tempoh pemprosesan, jenis data, arahan yang dipatuhi pemproses, kerahsiaan, langkah keselamatan, peraturan sub-pemproses, bantuan dengan permintaan subjek data, pemadaman atau pemulangan, dan hak audit. Perkara 28 menyenaraikan ini sebagai kandungan kontrak yang diwajibkan bagi tujuan GDPR.
Terma pelanggaran patut diberi perhatian. Di bawah Perkara 33, pengawal mesti memaklumkan pihak berkuasa penyeliaan tanpa kelewatan yang tidak wajar dan, jika boleh dilaksanakan, dalam tempoh 72 jam selepas mengetahui tentang pelanggaran, dan pemproses mesti memaklumkan pengawal tanpa kelewatan yang tidak wajar selepas mengetahuinya. Itulah sebabnya pembeli meminta tempoh pemberitahuan yang khusus dalam DPA dan bukannya "dengan segera" yang kabur.
Sediakan DPA standard sebelum permintaan pertama, pastikan ia sepadan dengan produk, dan pastikan jawapan soal selidik konsisten dengannya.
6. "Apa yang Anda Rekodkan dalam Log, dan Siapa yang Boleh Melihatnya?"
Prompt dan output sering mengandungi tepat bahan sensitif yang mahu dilindungi pembeli, dan log boleh bertahan lebih lama daripada data asalnya. Soalan ini menguji sama ada wujud pengekalan tersembunyi. Jawapan yang boleh dipercayai menyatakan apa yang direkodkan (kandungan penuh, metadata sahaja, panggilan alat), sebabnya, siapa boleh mengaksesnya, berapa lama ia disimpan, sama ada pelanggan boleh memendekkannya, dan sama ada log menyuap sesuatu yang lain seperti set penilaian.
Panduan OpenAI yang dipetik di atas menunjukkan tahap perincian yang dijangka pembeli: ia membezakan log pemantauan penyalahgunaan daripada keadaan aplikasi dan menyenaraikan pengekalan mengikut titik akhir.
7. "Bagaimana Anda Mengendalikan Data Peribadi?"
Soalan ini menguji peminimuman dan pendedahan: data peribadi apa yang diperlukan produk, apa yang dikumpulkan selebihnya, dan apa yang berlaku jika data peribadi sampai ke dalam prompt yang tidak sepatutnya mengandunginya.
Pejabat Pesuruhjaya Maklumat (ICO) UK merangkumi bidang ini dalam panduannya tentang AI dan perlindungan data, yang mengandungi bab tentang kesahihan undang-undang, ketelusan, keadilan, keselamatan dan peminimuman data, serta hak individu dalam sistem AI. ICO menyatakan panduan itu sedang disemak susulan Akta Data (Penggunaan dan Akses).
Jawapan yang boleh dipercayai merangkumi inventori data beserta sebab, pilihan peminimuman seperti redaksi sebelum data sampai ke model, kedudukan yang dinyatakan tentang data kategori khas, cara permintaan hak individu dikendalikan, dan kawalan akses.
Tentang pengasingan penyewa, "data anda diasingkan" bukan kawalan. Huraian bagaimana indeks pengambilan semula, cache dan artifak yang telah di-fine-tune diskopkan bagi setiap pelanggan ialah kawalan.
8. "Adakah Anda Pengawal atau Pemproses?"
Pembeli bertanya tentang peranan GDPR kerana jawapannya menentukan siapa yang bertanggungjawab. Di bawah Perkara 4, pengawal menentukan tujuan dan cara pemprosesan, manakala pemproses memproses data peribadi bagi pihak pengawal. Dalam pengerahan AI B2B yang tipikal, pelanggan ialah pengawal bagi datanya sendiri dan vendor ialah pemproses, yang bertindak mengikut arahan yang didokumenkan.
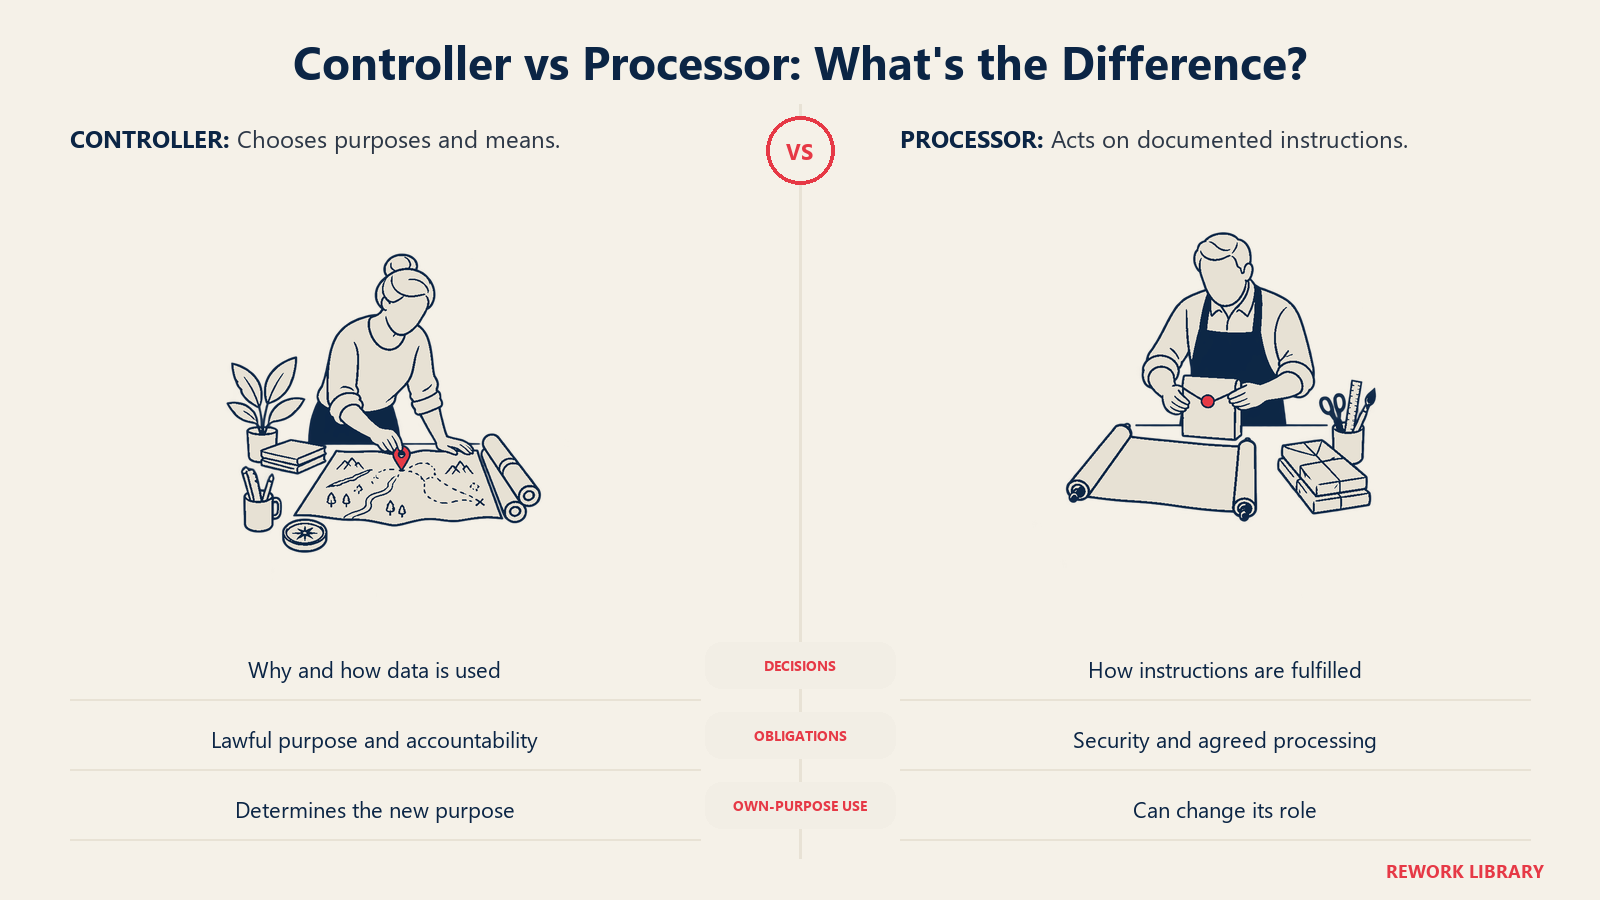
Perkara menjadi dipertikaikan apabila vendor mahu menggunakan data pelanggan untuk tujuannya sendiri, seperti menambah baik produknya. Itu boleh menjadikan vendor sebagai pengawal bagi pemprosesan tersebut. Maka soalan latihan dan soalan peranan saling berkaitan: jika jawapan anda kepada yang pertama ialah "kami mungkin menggunakan data untuk menambah baik perkhidmatan kami," jawapan anda kepada yang kedua tidak boleh sekadar "kami hanya pemproses."
Nyatakan kedudukan anda bagi setiap kategori data dan tujuan, letakkan dalam DPA, dan pastikan notis privasi sepadan.
9. Titik Sentuh EU AI Act
EU AI Act ialah undang-undang yang berbeza dengan soalan yang berbeza. Halaman AI Act Suruhanjaya Eropah menyatakan bahawa Akta itu berkuat kuasa pada 1 Ogos 2024, bahawa amalan yang dilarang dan obligasi literasi AI terpakai mulai 2 Februari 2025, dan bahawa peraturan tadbir urus serta obligasi untuk model AI tujuan am terpakai mulai 2 Ogos 2025. Ia juga menyatakan peraturan berisiko tinggi untuk bidang sensitif tertentu, termasuk pekerjaan dan pendidikan, telah dialihkan ke 2 Disember 2027 di bawah pemudahan AI Omnibus. Tarikh sentiasa beralih, jadi sahkan sebelum memetiknya.
Untuk perbincangan privasi, titik sentuh praktikalnya ialah peranan anda (penyedia, penggerak, atau pembina di atas model tujuan am orang lain), kewajipan ketelusan seperti memberitahu orang bahawa mereka berinteraksi dengan chatbot, klasifikasi risiko anda dan asasnya, serta dokumentasi yang anda pegang.
Jangan mendakwa "mematuhi AI Act" sebagai kenyataan menyeluruh. Nyatakan peruntukan mana yang terpakai, bagaimana anda menilainya, dan apa yang telah anda dokumenkan.
Rupa Pakej Jawapan yang Boleh Dipercayai
Pembeli mahukan pakej yang boleh diserahkan kepada pasukan undang-undang dan keselamatan tanpa mesyuarat. Set yang berfungsi ialah DPA yang sepadan dengan produk, senarai sub-pemproses bertarikh, rajah aliran data, jadual pengekalan dan pemadaman, kenyataan ringkas tentang latihan dan penyedia model, gambaran keselamatan dengan sebarang laporan audit yang benar-benar anda miliki, serta pemilik yang dinamakan dengan masa tindak balas.
Tarikhkan segala-galanya dan semaknya mengikut jadual, kerana dokumen lapuk menyebabkan kebanyakan percanggahan. Dan jawab "tidak" atau "belum lagi" dengan jelas: pembeli yang mengetahui sesuatu had daripada dokumentasi anda lebih mempercayai selebihnya berbanding pembeli yang mengetahuinya kemudian.
Untuk melihat bagaimana semakan privasi sesuai dalam proses pembelian yang lebih luas, termasuk siapa lagi yang terlibat, lihat jawatankuasa pembelian AI. Untuk melihat bagaimana terma kontrak dan kriteria projek rintis berinteraksi, lihat projek rintis AI hingga kontrak. Untuk sisi pematuhan dan keselamatan, lihat pematuhan ejen AI dan keselamatan ejen AI.
Fakta Utama
- Paras tanpa nama: pendapat tentang model AI daripada EDPB pada Disember 2024 menyatakan model hanya tanpa nama jika pengenalpastian dan pengekstrakan data peribadi kedua-duanya sangat kecil kemungkinannya.
- Sub-pemproses: di bawah Perkara 28 GDPR, pemproses memerlukan kebenaran bertulis untuk melibatkan pemproses lain, dan kontrak mesti menghendaki pemadaman atau pemulangan data pada akhirnya.
- Masa pelanggaran: pengawal memaklumkan pihak berkuasa dalam tempoh 72 jam jika boleh dilaksanakan, dan pemproses memaklumkan pengawal tanpa kelewatan yang tidak wajar (Perkara 33).
Bacaan Berkaitan

Co-Founder & COO
On this page
- Mengapa Soalan Ini Timbul dalam Setiap Perjanjian
- Soalan Teras, Apa yang Diuji, dan Buktinya
- 1. "Adakah Data Kami Digunakan untuk Melatih Model?"
- 2. "Berapa Lama Anda Menyimpan Data Kami, dan Bagaimana Ia Dipadam?"
- 3. "Siapakah Sub-Pemproses dan Penyedia Model Anda?"
- 4. "Di Mana Data Kami Disimpan dan Diproses?"
- 5. "Apa Kata Perjanjian Pemprosesan Data Anda?"
- 6. "Apa yang Anda Rekodkan dalam Log, dan Siapa yang Boleh Melihatnya?"
- 7. "Bagaimana Anda Mengendalikan Data Peribadi?"
- 8. "Adakah Anda Pengawal atau Pemproses?"
- 9. Titik Sentuh EU AI Act
- Rupa Pakej Jawapan yang Boleh Dipercayai
- Fakta Utama
- Bacaan Berkaitan