Fragen zum Datenschutz, die KI-Käufer stellen
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
Die Datenschutzfragen, die KI-Käufer stellen, bilden einen recht stabilen Katalog: ob Kundendaten die Modelle des Anbieters trainieren, wie lange Daten aufbewahrt und wie sie gelöscht werden, welche Unterauftragsverarbeiter und Modellanbieter damit in Berührung kommen, wo sie gespeichert und verarbeitet werden, was der Auftragsverarbeitungsvertrag (DPA) sagt und was protokolliert wird. Im Kern sind es eine einzige Frage aus mehreren Blickwinkeln: Wenn wir Ihnen unsere Daten anvertrauen, können wir hinterher belegen, dass wir die Kontrolle darüber behalten haben?
Diese Seite listet die Fragen auf, was jede davon prüft und wie eine glaubwürdige Antwort aussieht. Prüfer können mit einem Slogan wie „Wir nehmen Datenschutz ernst“ nichts anfangen. Mit einem Dokument, einer Vertragsklausel oder einer Einstellung, die sie verifizieren können, schon. Das größere Bild des Käuferzweifels finden Sie unter KI an skeptische Käufer verkaufen. Die technischen Kontrollen hinter den Antworten behandelt Datenschutz bei KI-Agents.
Warum diese Fragen in jedem Deal auftauchen
KI-Produkte verändern auf drei Arten, was mit Daten geschieht, und Käufer haben gelernt, darauf zu achten. Das Produkt sendet Kundeninhalte oft an einen Drittanbieter von Modellen, es kann Prompts und Outputs protokollieren, die personenbezogene oder vertrauliche Informationen enthalten, und das Modell wirft eine neue Frage auf: Könnte, was hineingeht, anderswo wieder herauskommen?
Aufsichtsbehörden haben Käufern ein Vokabular an die Hand gegeben. Die Stellungnahme zu KI-Modellen des Europäischen Datenschutzausschusses vom Dezember 2024 besagt, dass ein Modell nur dann als anonym gelten kann, wenn es sehr unwahrscheinlich ist, dass Personen, deren Daten zum Aufbau beigetragen haben, identifiziert werden können oder dass sich personenbezogene Daten per Abfrage aus ihm extrahieren lassen. Sie besagt außerdem, dass ein Modell, das auf unrechtmäßig verarbeiteten personenbezogenen Daten aufbaut, die Rechtmäßigkeit seines Einsatzes beeinträchtigen kann, sofern es nicht ordnungsgemäß anonymisiert wurde. Ein Rechtsberater des Käufers, der das gelesen hat, fragt nach Ihren Trainingsdaten, nicht nur nach Ihrem Hosting.
Die Kernfragen, was sie prüfen und welche Belege zählen
| Frage des Käufers | Was wirklich geprüft wird | Glaubwürdiger Beleg |
|---|---|---|
| Trainieren Sie mit unseren Daten? | Ob Kundeninhalte die Geschäftsbeziehung verlassen | Eine schriftliche Klausel zum Trainingsverzicht im Vertrag und die passenden Bedingungen des Modellanbieters |
| Wie lange bewahren Sie sie auf, und wie werden sie gelöscht? | Ob Sie den Lebenszyklus der Daten kontrollieren | Aufbewahrungsplan, Löschprozess und Zeitrahmen, Umgang mit Backups |
| Wer sind Ihre Unterauftragsverarbeiter? | Wer sonst die Daten sehen kann | Eine aktuelle Liste der Unterauftragsverarbeiter mit Zweck und Standort sowie ein Prozess zur Änderungsmitteilung |
| Wo werden Daten gespeichert und verarbeitet? | Grenzüberschreitende Risiken | Regionsoptionen, Übermittlungsmechanismus, ein Datenflussdiagramm |
| Was sagt Ihr DPA? | Ob Pflichten vertraglich verankert sind | Ein unterzeichneter DPA mit Verarbeitungsumfang, Sicherheits- und Verletzungsklauseln |
| Was protokollieren Sie? | Versteckte Aufbewahrung in Prompts und Outputs | Umfang der Protokollierung, wer Zugriff auf Logs hat, Aufbewahrung der Logs |
| Wie gehen Sie mit personenbezogenen Daten um? | Datenminimierung und Exposition | Dateninventar, Schwärzungsoptionen, Zugriffskontrollen |
| Welche Rolle haben Sie nach der DSGVO? | Wer wofür verantwortlich ist | Eine klare Position als Verantwortlicher oder Auftragsverarbeiter je Datenart |
1. „Werden unsere Daten zum Training von Modellen verwendet?“
Das ist meist die erste Frage und oft die, die entscheidet, ob der Deal weiterläuft. Sie prüft zwei Dinge: ob Ihr eigenes Unternehmen mit Kundeninhalten trainiert und ob das Drittmodell, das Sie aufrufen, es tut.
Eine Slogan-Antwort („Ihre Daten gehören Ihnen“) scheitert, weil sie nicht sagt, welche Daten, welches Modell oder was standardmäßig geschieht. Eine glaubwürdige Antwort trennt Ihre eigenen Modelle (Training, Fine-Tuning, Evaluierung, Produktverbesserung und ob davon etwas Opt-in ist), Ihre Modellanbieter (was deren Bedingungen für die genutzte Stufe sagen) sowie Feedback- und Supportdaten.
Anbieter veröffentlichen das zunehmend selbst, was es überprüfbar macht. Der API-Datenleitfaden von OpenAI besagt, dass an die OpenAI API gesendete Daten nicht zum Training oder zur Verbesserung der Modelle verwendet werden, sofern der Kunde nicht ausdrücklich zustimmt, und dass Missbrauchsüberwachungs-Logs standardmäßig bis zu 30 Tage aufbewahrt werden, mit Ausnahmen. Das Privacy Center von Anthropic erklärt, dass Eingaben oder Ausgaben seiner kommerziellen Produkte standardmäßig nicht zum Training seiner Modelle genutzt werden, mit Ausnahmen wie Feedback, das ein Kunde bewusst meldet. Richtlinien ändern sich, daher werden Käufer aktuelle Bedingungen Ihrer Dokumentation beilegen wollen.
Die Regel: Ihre Antwort ist nur so stark wie die schwächste Klausel in der Kette.
2. „Wie lange bewahren Sie unsere Daten auf, und wie werden sie gelöscht?“
Fragen zur Aufbewahrung prüfen, ob der Anbieter überhaupt einen Datenlebenszyklus hat. Käufer wollen wissen, was gespeichert wird, wie lange, wo und was „gelöscht“ in der Praxis bedeutet.
Die DSGVO gibt dem Verantwortlichen hier einen konkreten Hebel. Nach Artikel 28 muss der Vertrag mit einem Auftragsverarbeiter vorsehen, dass dieser nach Abschluss der Leistungen alle personenbezogenen Daten nach Wahl des Verantwortlichen löscht oder zurückgibt und vorhandene Kopien löscht, sofern nicht Unionsrecht oder das Recht eines Mitgliedstaats die Speicherung verlangt. Ein Käufer, der der DSGVO unterliegt, bittet Sie also, so etwas in den DPA aufzunehmen, ob er den Artikel nennt oder nicht.
Eine glaubwürdige Antwort umfasst die Aufbewahrung nach Datenart (Prompts, Outputs, Dateien, Embeddings, Kontodaten und Logs unterscheiden sich oft), Löschauslöser, wie lange gelöschte Daten in Backups fortbestehen, eine ausdrückliche Position zu abgeleiteten Daten wie Embeddings und feinabgestimmten Artefakten sowie eine Löschbestätigung auf Anfrage.
Seien Sie vorsichtig mit „Zero Retention“. Das gilt oft nur für einen bestimmten Modus eines bestimmten Dienstes, mit Ausnahmen für Missbrauchsüberwachung oder rechtliche Aufbewahrungspflichten. Wenn es an Bedingungen geknüpft ist, sagen Sie das.
3. „Wer sind Ihre Unterauftragsverarbeiter und Modellanbieter?“
Fragen zu Unterauftragsverarbeitern prüfen die Lieferkette. Ein KI-Produkt ist selten ein einzelnes Unternehmen: Meist sind es Ihre Anwendung, ein Cloud-Host, ein Modellanbieter und oft ein Anbieter für Observability oder Vektordatenbanken. Der Käufer fragt, wer davon die Daten sehen kann.
Artikel 28 legt die Regel für DSGVO-Verträge fest. Ein Auftragsverarbeiter darf ohne vorherige gesonderte oder allgemeine schriftliche Genehmigung des Verantwortlichen keinen weiteren Auftragsverarbeiter hinzuziehen. Bei einer allgemeinen Genehmigung muss der Auftragsverarbeiter den Verantwortlichen über beabsichtigte Ergänzungen oder Ersetzungen informieren, damit dieser Einspruch erheben kann. Und dieselben Datenschutzpflichten aus dem Vertrag müssen an den Unterauftragsverarbeiter weitergegeben werden. Der Prüfer eines Käufers wird Ihren DPA an diesen Punkten messen.
Eine glaubwürdige Antwort enthält eine veröffentlichte Liste der Unterauftragsverarbeiter (Name, Zweck, Standort, Datum der letzten Aktualisierung), einen Prozess für Änderungsmitteilungen, benannte Modellanbieter mit den geltenden Bedingungen und den Nachweis, dass Unterauftragsverarbeiter an gleichwertige Bedingungen gebunden sind.
Wenn Sie Kunden an unterschiedliche Modellanbieter leiten, sagen Sie, wie, und ob ein Kunde einen festlegen kann. Unbemerkte Anbieterwechsel sind genau das, was diese Frage aufdecken soll.
4. „Wo werden unsere Daten gespeichert und verarbeitet?“
Fragen zu Datenresidenz und Übermittlung prüfen grenzüberschreitende Risiken. Sie sind besonders wichtig für Käufer in der EU, im Vereinigten Königreich und in anderen Regionen mit Übermittlungsregeln sowie für jeden Käufer mit vertraglichen oder branchenspezifischen Residenzanforderungen.
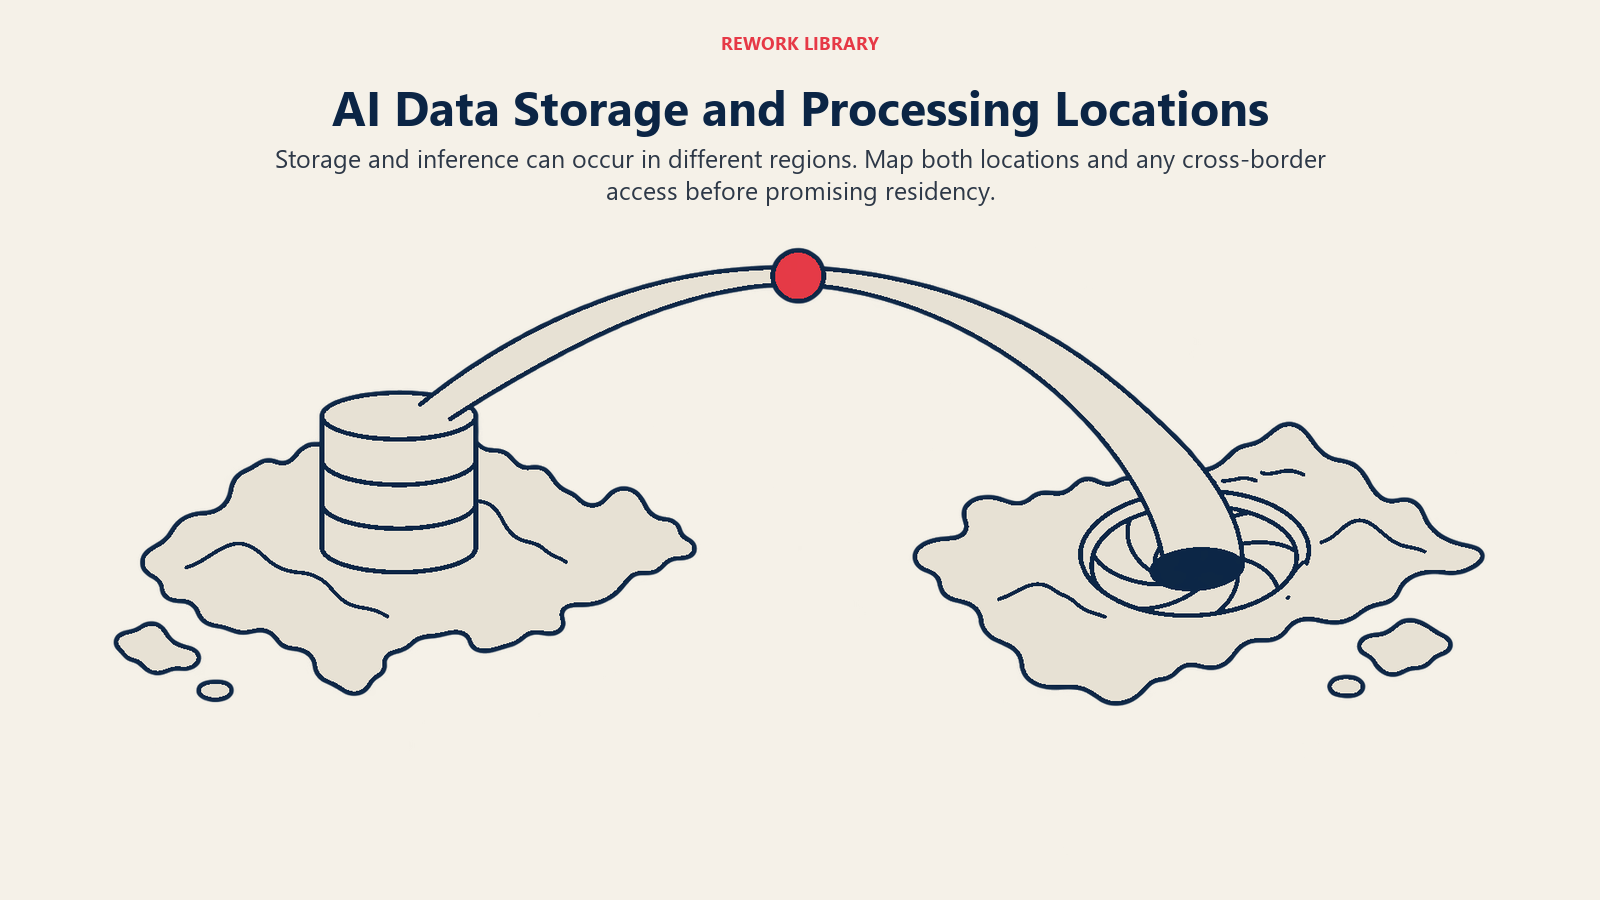
Der Speicherort ist, wo Daten ruhen. Der Verarbeitungsort ist, wo sie bearbeitet werden, auch durch den Modellanbieter zur Inferenzzeit. Ein Anbieter kann Daten in einer Region speichern und Prompts trotzdem an einen Modell-Endpunkt anderswo senden.
Nach der DSGVO sieht Artikel 44 vor, dass eine Übermittlung personenbezogener Daten in ein Drittland nur zulässig ist, wenn die Bedingungen des Übermittlungskapitels der Verordnung erfüllt sind, auch bei Weiterübermittlungen. Für die Vereinigten Staaten erläutert die Seite der Europäischen Kommission zu Datenübermittlungen zwischen EU und USA, dass ihr Angemessenheitsbeschluss vom Juli 2023 zum Data Privacy Framework personenbezogene Daten an US-Unternehmen fließen lässt, die daran teilnehmen. Ein Käufer kann also fragen, ob Sie und Ihre Unterauftragsverarbeiter zertifiziert sind oder auf welchen anderen Mechanismus Sie sich stützen.
Eine glaubwürdige Antwort enthält Regionsoptionen je Tarif, ein Datenflussdiagramm mit Speicherung, Verarbeitung und Modellaufrufen, den Übermittlungsmechanismus für jeden grenzüberschreitenden Fluss und eine Aussage dazu, ob Mitarbeitende außerhalb der Region Kundendaten einsehen können.
Versprechen Sie keine Residenz, die Sie nicht durchgängig durchsetzen können. Findet die Inferenz in einer anderen Region statt als die Speicherung, entdeckt der Prüfer des Käufers das im Diagramm, und dort ist es schlimmer, als es in Ihrer ersten Antwort zu lesen.
5. „Was sagt Ihr Auftragsverarbeitungsvertrag?“
Der DPA prüft, ob Ihre Zusagen vertraglich sind. Viele Käufer machen nicht allein auf Basis einer Nutzungsbedingungen-Seite weiter, und sie vergleichen den unterzeichneten DPA mit Ihren Fragebogenantworten.
Ein DPA legt typischerweise Gegenstand und Dauer der Verarbeitung, die Art der Daten, die Weisungen, nach denen der Auftragsverarbeiter arbeitet, Vertraulichkeit, Sicherheitsmaßnahmen, Regeln für Unterauftragsverarbeiter, Unterstützung bei Betroffenenanfragen, Löschung oder Rückgabe und Prüfrechte fest. Artikel 28 führt diese als erforderlichen Vertragsinhalt im Sinne der DSGVO auf.
Die Klauseln zu Verletzungen verdienen Aufmerksamkeit. Nach Artikel 33 muss ein Verantwortlicher die Aufsichtsbehörde unverzüglich und, wenn möglich, binnen 72 Stunden nach Bekanntwerden einer Verletzung benachrichtigen, und ein Auftragsverarbeiter muss den Verantwortlichen unverzüglich nach Bekanntwerden informieren. Deshalb verlangen Käufer ein konkretes Meldefenster im DPA statt eines vagen „zeitnah“.
Halten Sie einen Standard-DPA bereit, bevor die erste Anfrage kommt, achten Sie darauf, dass er zum Produkt passt, und halten Sie Fragebogenantworten damit konsistent.
6. „Was protokollieren Sie, und wer kann es sehen?“
Prompts und Outputs enthalten oft genau das sensible Material, das der Käufer schützen wollte, und Logs können die Daten überdauern, aus denen sie stammen. Diese Frage prüft, ob es versteckte Aufbewahrung gibt. Eine glaubwürdige Antwort nennt, was protokolliert wird (vollständiger Inhalt, nur Metadaten, Tool-Aufrufe), warum, wer Zugriff hat, wie lange es aufbewahrt wird, ob der Kunde das verkürzen kann und ob Logs in anderes einfließen, etwa in Evaluierungsdatensätze.
Der oben zitierte OpenAI-Leitfaden zeigt, welchen Detailgrad Käufer erwarten: Er unterscheidet Missbrauchsüberwachungs-Logs vom Anwendungszustand und listet die Aufbewahrung je Endpunkt auf.
7. „Wie gehen Sie mit personenbezogenen Daten um?“
Diese Frage prüft Datenminimierung und Exposition: welche personenbezogenen Daten das Produkt braucht, was es darüber hinaus erhebt und was geschieht, wenn personenbezogene Daten in einen Prompt gelangen, die dort nicht hingehören.
Das britische Information Commissioner's Office deckt dieses Feld in seiner Leitlinie zu KI und Datenschutz ab, die Kapitel zu Rechtmäßigkeit, Transparenz, Fairness, Sicherheit und Datenminimierung sowie zu Individualrechten in KI-Systemen enthält. Das ICO weist darauf hin, dass die Leitlinie nach dem Data (Use and Access) Act überarbeitet wird.
Eine glaubwürdige Antwort enthält ein Dateninventar mit Begründungen, Minimierungsoptionen wie Schwärzung, bevor Daten ein Modell erreichen, eine klare Position zu besonderen Kategorien von Daten, den Umgang mit Anfragen zu Betroffenenrechten und Zugriffskontrollen.
Bei der Mandantentrennung ist „Ihre Daten sind getrennt“ keine Kontrolle. Eine Beschreibung, wie Retrieval-Indizes, Caches und feinabgestimmte Artefakte pro Kunde abgegrenzt sind, ist eine.
8. „Sind Sie Verantwortlicher oder Auftragsverarbeiter?“
Käufer fragen nach den DSGVO-Rollen, weil die Antwort bestimmt, wer rechenschaftspflichtig ist. Nach Artikel 4 bestimmt ein Verantwortlicher über Zwecke und Mittel der Verarbeitung, während ein Auftragsverarbeiter personenbezogene Daten im Auftrag des Verantwortlichen verarbeitet. In einem typischen B2B-KI-Einsatz ist der Kunde Verantwortlicher für seine eigenen Daten und der Anbieter Auftragsverarbeiter, der nach dokumentierten Weisungen handelt.
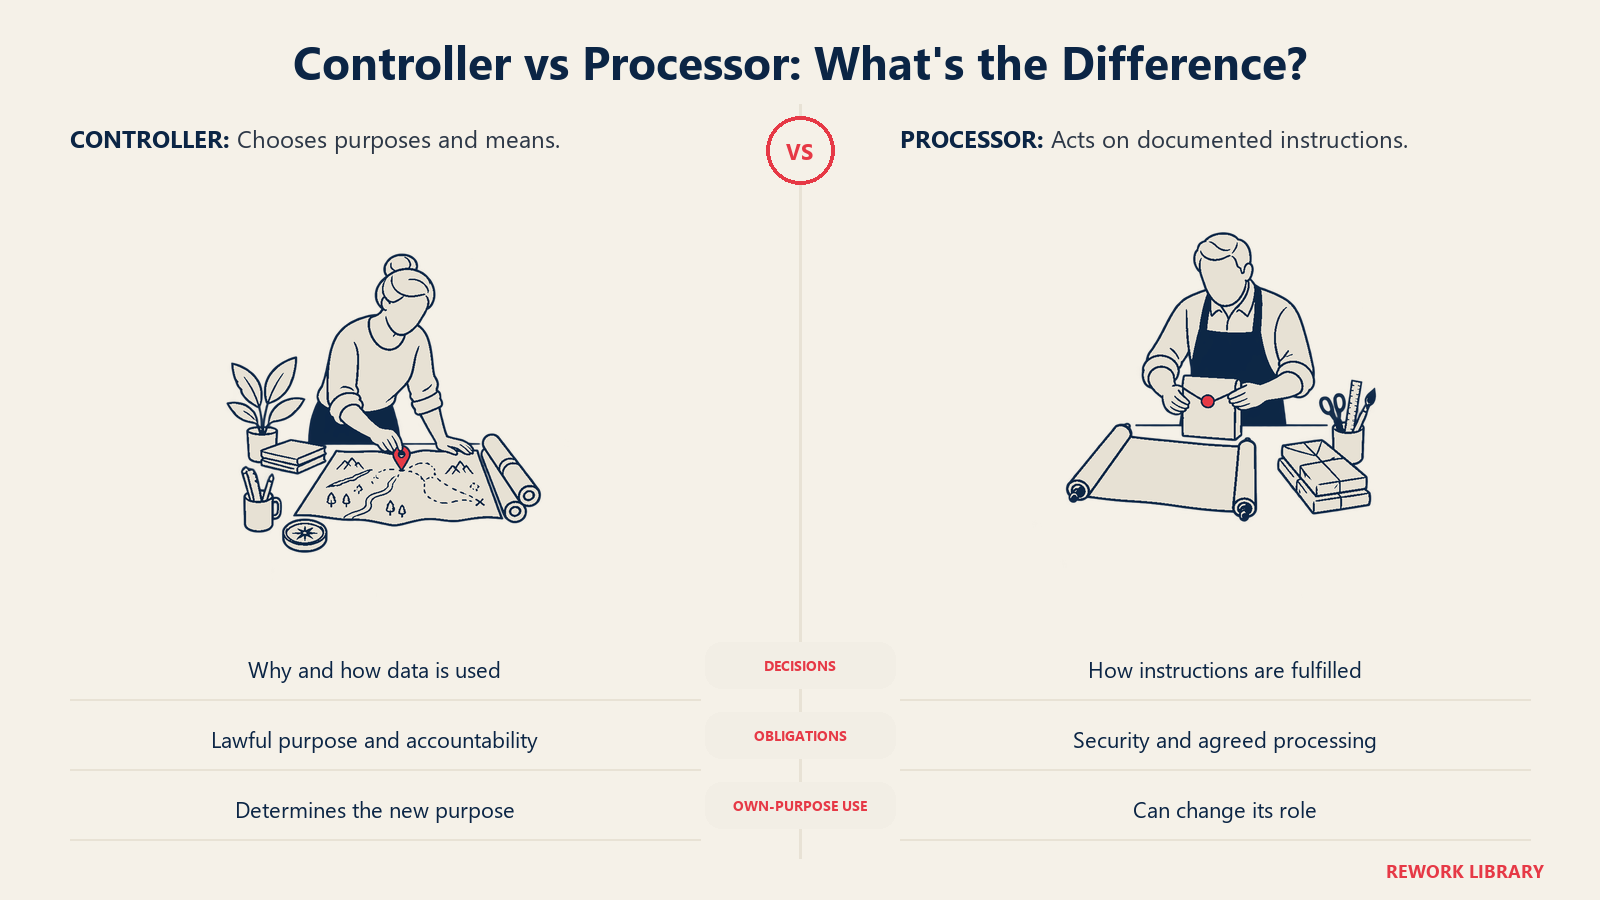
Strittig wird es, wenn der Anbieter Kundendaten für eigene Zwecke nutzen will, etwa zur Verbesserung seines Produkts. Das kann den Anbieter für diese Verarbeitung zum Verantwortlichen machen. Trainingsfrage und Rollenfrage hängen also zusammen: Wenn Ihre Antwort auf die erste lautet „wir dürfen Daten zur Verbesserung unseres Dienstes nutzen“, kann Ihre Antwort auf die zweite kein schlichtes „wir sind nur Auftragsverarbeiter“ sein.
Legen Sie Ihre Position je Datenkategorie und Zweck fest, nehmen Sie sie in den DPA auf und sorgen Sie dafür, dass die Datenschutzerklärung dazu passt.
9. Berührungspunkte mit dem EU AI Act
Der EU AI Act ist ein anderes Gesetz mit anderen Fragen. Die AI-Act-Seite der Europäischen Kommission besagt, dass der Act am 1. August 2024 in Kraft trat, dass verbotene Praktiken und Pflichten zur KI-Kompetenz ab dem 2. Februar 2025 galten und dass Governance-Regeln und Pflichten für KI-Modelle mit allgemeinem Verwendungszweck ab dem 2. August 2025 galten. Sie besagt außerdem, dass Hochrisiko-Regeln für bestimmte sensible Bereiche, darunter Beschäftigung und Bildung, im Rahmen der Vereinfachung durch das AI Omnibus auf den 2. Dezember 2027 verschoben wurden. Die Termine haben sich verschoben, bestätigen Sie sie also, bevor Sie sie zitieren.
Für Datenschutzgespräche sind die praktischen Berührungspunkte Ihre Rolle (Anbieter, Betreiber oder Entwickler auf dem allgemeinen Modell eines anderen), Transparenzpflichten wie der Hinweis an Menschen, dass sie mit einem Chatbot interagieren, Ihre Risikoklassifizierung samt Begründung und die Dokumentation, die Sie vorhalten.
Behaupten Sie nicht pauschal „AI-Act-konform“. Sagen Sie, welche Vorschriften gelten, wie Sie das beurteilt haben und was Sie dokumentiert haben.
Wie ein glaubwürdiges Antwortpaket aussieht
Käufer wollen ein Paket, das sie ohne Meeting an Legal und Security weitergeben können. Ein brauchbares Set besteht aus einem DPA, der zum Produkt passt, einer datierten Liste der Unterauftragsverarbeiter, einem Datenflussdiagramm, einem Aufbewahrungs- und Löschplan, einer kurzen Aussage zu Training und Modellanbietern, einer Sicherheitsübersicht mit Prüfberichten, die Sie tatsächlich besitzen, und einer benannten verantwortlichen Person mit Antwortzeit.
Datieren Sie alles und überprüfen Sie es nach Plan, denn veraltete Dokumente verursachen die meisten Widersprüche. Und antworten Sie auf „Nein“ oder „noch nicht“ offen: Ein Käufer, der eine Grenze aus Ihrer Dokumentation erfährt, vertraut dem Rest mehr als einer, der sie später entdeckt.
Wie die Datenschutzprüfung in den größeren Kaufprozess passt und wer sonst beteiligt wird, lesen Sie unter das Einkaufsgremium bei KI. Wie Vertragsklauseln und Pilotkriterien zusammenspielen, zeigt von KI-Piloten zu Verträgen. Zu den Themen Compliance und Sicherheit siehe Compliance bei KI-Agents und Sicherheit bei KI-Agents.
Wichtige Fakten
- Anonymitätsschwelle: Die Stellungnahme zu KI-Modellen des EDSA vom Dezember 2024 besagt, dass ein Modell nur dann anonym ist, wenn sowohl Identifizierung als auch Extraktion personenbezogener Daten sehr unwahrscheinlich sind.
- Unterauftragsverarbeiter: Nach DSGVO Artikel 28 braucht ein Auftragsverarbeiter eine schriftliche Genehmigung, um einen weiteren Auftragsverarbeiter hinzuzuziehen, und der Vertrag muss die Löschung oder Rückgabe der Daten am Ende vorsehen.
- Meldefrist bei Verletzungen: Ein Verantwortlicher meldet der Behörde wenn möglich binnen 72 Stunden, und ein Auftragsverarbeiter informiert den Verantwortlichen unverzüglich (Artikel 33).
Weiterführende Lektüre

Co-Founder & COO
On this page
- Warum diese Fragen in jedem Deal auftauchen
- Die Kernfragen, was sie prüfen und welche Belege zählen
- 1. „Werden unsere Daten zum Training von Modellen verwendet?“
- 2. „Wie lange bewahren Sie unsere Daten auf, und wie werden sie gelöscht?“
- 3. „Wer sind Ihre Unterauftragsverarbeiter und Modellanbieter?“
- 4. „Wo werden unsere Daten gespeichert und verarbeitet?“
- 5. „Was sagt Ihr Auftragsverarbeitungsvertrag?“
- 6. „Was protokollieren Sie, und wer kann es sehen?“
- 7. „Wie gehen Sie mit personenbezogenen Daten um?“
- 8. „Sind Sie Verantwortlicher oder Auftragsverarbeiter?“
- 9. Berührungspunkte mit dem EU AI Act
- Wie ein glaubwürdiges Antwortpaket aussieht
- Wichtige Fakten
- Weiterführende Lektüre