Preguntas de privacidad de datos que hacen los compradores de IA
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
Las preguntas de privacidad de datos que hacen los compradores de IA forman un conjunto bastante estable: si los datos del cliente entrenan los modelos del proveedor, cuánto tiempo se conservan los datos y cómo se eliminan, qué subencargados del tratamiento y proveedores de modelos los tocan, dónde se almacenan y se procesan, qué dice el acuerdo de procesamiento de datos y qué se registra. En el fondo, son una sola pregunta formulada desde varios ángulos: si le entregamos nuestros datos, ¿podremos demostrar después que seguimos teniendo el control sobre ellos?
Esta página enumera las preguntas, qué evalúa cada una y cómo luce una respuesta creíble. Quienes revisan no pueden actuar con una consigna como «nos tomamos la privacidad en serio». Sí pueden actuar con un documento, una cláusula contractual o una configuración que puedan verificar. Para ver el panorama más amplio de la desconfianza de los compradores, consulte cómo vender IA a compradores escépticos. Para los controles técnicos detrás de las respuestas, consulte privacidad de datos de agentes de IA.
Por qué estas preguntas surgen en cada negociación
Los productos de IA cambian lo que ocurre con los datos de tres maneras que los compradores han aprendido a vigilar. El producto suele enviar contenido del cliente a un proveedor de modelos externo, puede registrar prompts y resultados que contienen información personal o confidencial, y el modelo plantea una pregunta nueva: ¿podría lo que entra salir en otro lugar?
Los reguladores han dado un vocabulario a los compradores. El dictamen sobre modelos de IA del Comité Europeo de Protección de Datos, adoptado en diciembre de 2024, afirma que un modelo solo puede considerarse anónimo si es muy improbable que se pueda identificar a las personas cuyos datos lo construyeron, o que se puedan extraer datos personales mediante consultas. También afirma que un modelo construido con datos personales tratados de forma ilícita puede afectar la licitud de su despliegue, a menos que se haya anonimizado debidamente. El asesor jurídico de un comprador que haya leído eso le preguntará por sus datos de entrenamiento, no solo por su alojamiento.
Las preguntas centrales, qué evalúan y la evidencia
| Pregunta del comprador | Qué evalúa realmente | Evidencia creíble |
|---|---|---|
| ¿Entrenan con nuestros datos? | Si el contenido del cliente sale de la relación contractual | Una cláusula escrita de no entrenamiento en el contrato y los términos equivalentes del proveedor del modelo |
| ¿Cuánto tiempo los conservan y cómo se eliminan? | Si usted controla el ciclo de vida de los datos | Calendario de retención, proceso y plazo de eliminación, manejo de copias de seguridad |
| ¿Quiénes son sus subencargados del tratamiento? | Quién más puede ver los datos | Una lista actualizada de subencargados con finalidades y ubicaciones, más un proceso de aviso de cambios |
| ¿Dónde se almacenan y se procesan los datos? | Exposición transfronteriza | Opciones de región, mecanismo de transferencia, un diagrama de flujo de datos |
| ¿Qué dice su DPA? | Si las obligaciones son contractuales | Un DPA firmado con alcance del tratamiento, seguridad y términos de brechas |
| ¿Qué registran? | Retención oculta en prompts y resultados | Alcance del registro, quién accede a los registros, retención de registros |
| ¿Cómo manejan los datos personales? | Minimización y exposición | Inventario de datos, opciones de redacción, controles de acceso |
| ¿Cuál es su rol bajo el GDPR? | Quién responde de qué | Una posición declarada de responsable o encargado por tipo de dato |
1. «¿Se usan nuestros datos para entrenar modelos?»
Suele ser la primera pregunta y, a menudo, la que decide si la negociación continúa. Evalúa dos cosas: si su propia empresa entrena con contenido de clientes y si lo hace el modelo externo al que usted llama.
Una respuesta de consigna («sus datos siguen siendo suyos») fracasa porque no dice qué datos, qué modelo ni qué ocurre por defecto. Una respuesta creíble separa sus propios modelos (entrenamiento, fine-tuning, evaluación, mejora del producto y si alguno requiere consentimiento previo), sus proveedores de modelos (qué dicen sus términos para el nivel que usted usa) y los datos de retroalimentación o soporte.
Cada vez más proveedores publican esto por su cuenta, lo que lo vuelve verificable. La guía de datos de la API de OpenAI establece que los datos enviados a la API de OpenAI no se usan para entrenar ni mejorar sus modelos salvo que el cliente lo acepte de forma explícita, y que los registros de monitoreo de abuso se conservan hasta 30 días por defecto, con excepciones. El centro de privacidad de Anthropic dice que, por defecto, no usará las entradas ni los resultados de sus productos comerciales para entrenar sus modelos, con excepciones como la retroalimentación que un cliente decide reportar. Las políticas cambian, así que los compradores querrán términos vigentes adjuntos a su documentación.
El patrón: su respuesta solo debe ser tan sólida como el término más débil de la cadena.
2. «¿Cuánto tiempo conservan nuestros datos y cómo se eliminan?»
Las preguntas sobre retención evalúan si el proveedor tiene siquiera un ciclo de vida de datos. Los compradores quieren saber qué se conserva, por cuánto tiempo, dónde y qué significa «eliminado» en la práctica.
El GDPR le da al responsable del tratamiento una palanca específica aquí. Según el artículo 28, el contrato con un encargado debe exigir que, al terminar los servicios, el encargado suprima o devuelva todos los datos personales al responsable y elimine las copias existentes, salvo que el Derecho de la Unión o de un Estado miembro exija su conservación. Por eso, un comprador sujeto al GDPR le está pidiendo que incluya algo así en el DPA, cite o no el artículo.
Una respuesta creíble cubre la retención por tipo de dato (los prompts, resultados, archivos, embeddings, datos de cuenta y registros suelen diferir), los desencadenantes de eliminación, cuánto tiempo persisten los datos eliminados en las copias de seguridad, una postura explícita sobre datos derivados como embeddings y artefactos de fine-tuning, y una confirmación de eliminación a solicitud.
Tenga cuidado con la «retención cero». A menudo solo es cierta para un modo específico de un servicio específico, con excepciones por monitoreo de abuso o retenciones legales. Si es condicional, dígalo.
3. «¿Quiénes son sus subencargados del tratamiento y proveedores de modelos?»
Las preguntas sobre subencargados evalúan la cadena de suministro. Un producto de IA rara vez es de una sola empresa: suele ser su aplicación, un host en la nube, un proveedor de modelos y, con frecuencia, un proveedor de observabilidad o de bases de datos vectoriales. El comprador pregunta quién de ellos puede ver los datos.
El artículo 28 fija la regla para los contratos bajo el GDPR. Un encargado no puede recurrir a otro encargado sin la autorización previa por escrito, específica o general, del responsable. Con una autorización general, el encargado debe informar al responsable de los cambios previstos, ya sean altas o sustituciones, para que este pueda oponerse. Y las mismas obligaciones de protección de datos del contrato deben trasladarse al subencargado. El revisor de un comprador leerá su DPA a la luz de esos puntos.
Una respuesta creíble incluye una lista publicada de subencargados (nombre, finalidad, ubicación, fecha de última actualización), un proceso de aviso de cambios, los proveedores de modelos identificados con los términos que se les aplican y evidencia de que los subencargados están sujetos a términos equivalentes.
Si usted dirige a los clientes a distintos proveedores de modelos, explique cómo, y si un cliente puede fijar uno. Los cambios silenciosos de proveedor son precisamente lo que esta pregunta busca detectar.
4. «¿Dónde se almacenan y se procesan nuestros datos?»
Las preguntas sobre residencia y transferencia evalúan la exposición transfronteriza. Importan sobre todo a compradores de la UE, el Reino Unido y otras regiones con reglas de transferencia, y a cualquier comprador con requisitos de residencia contractuales o sectoriales.
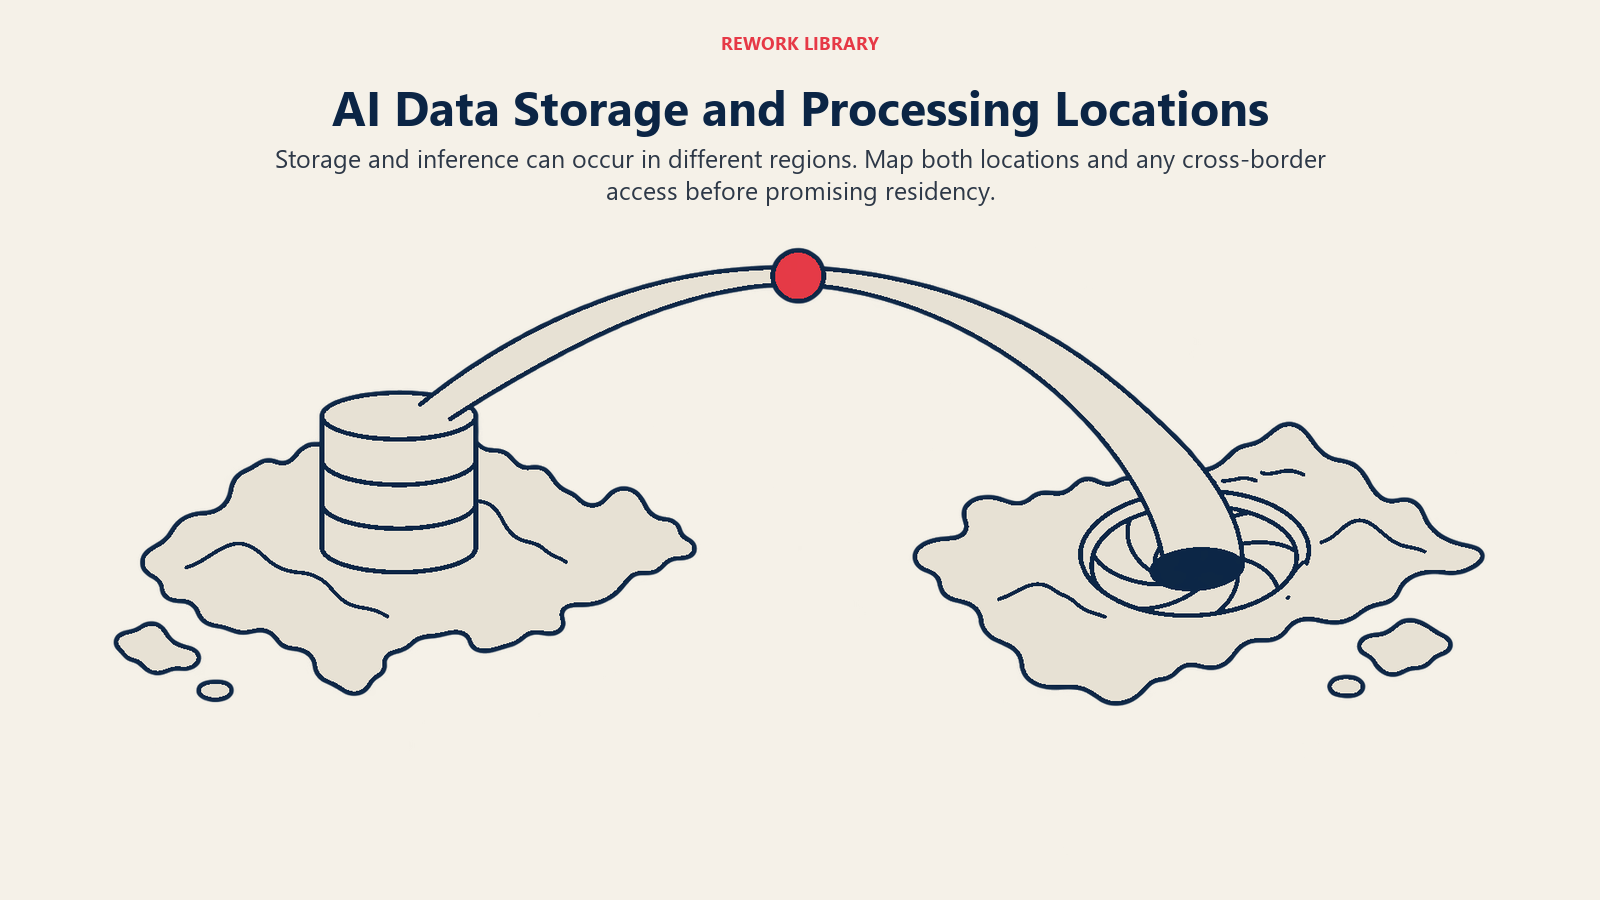
La ubicación de almacenamiento es donde los datos reposan. La ubicación de procesamiento es donde se manejan, incluso por el proveedor del modelo al momento de la inferencia. Un proveedor puede almacenar datos en una región y aun así enviar prompts a un punto de acceso de modelo en otra.
Bajo el GDPR, el artículo 44 dispone que una transferencia de datos personales a un tercer país solo puede realizarse si se cumplen las condiciones del capítulo de transferencias del Reglamento, también para las transferencias ulteriores. Para Estados Unidos, la página sobre transferencias de datos UE-EE. UU. de la Comisión Europea explica que su decisión de adecuación de julio de 2023 sobre el Marco de Privacidad de Datos permite que los datos personales fluyan hacia las empresas estadounidenses que participan en él. Por eso, un comprador puede preguntar si usted y sus subencargados están certificados, o en qué otro mecanismo se apoyan.
Una respuesta creíble incluye opciones de región por plan, un diagrama de flujo de datos que muestre el almacenamiento, el procesamiento y las llamadas al modelo, el mecanismo de transferencia para cada flujo transfronterizo y una declaración sobre si el personal fuera de la región puede ver datos del cliente.
No prometa una residencia que no pueda hacer cumplir de extremo a extremo. Si la inferencia ocurre en una región distinta de la del almacenamiento, el revisor del comprador lo encontrará en el diagrama, y descubrirlo ahí es peor que leerlo en su primera respuesta.
5. «¿Qué dice su acuerdo de procesamiento de datos?»
El DPA evalúa si sus promesas son contractuales. Muchos compradores no avanzarán solo con una página de términos de servicio y compararán el DPA firmado con las respuestas de su cuestionario.
Un DPA suele especificar el objeto y la duración del tratamiento, el tipo de datos, las instrucciones bajo las que trabaja el encargado, la confidencialidad, las medidas de seguridad, las reglas sobre subencargados, la asistencia con las solicitudes de los titulares de los datos, la supresión o devolución y los derechos de auditoría. El artículo 28 enumera estos puntos como contenido contractual obligatorio para los fines del GDPR.
Los términos sobre brechas merecen atención. Según el artículo 33, un responsable debe notificar a la autoridad de control sin dilación indebida y, de ser posible, en un plazo de 72 horas desde que tenga conocimiento de una brecha, y un encargado debe notificar al responsable sin dilación indebida tras tener conocimiento de una. Por eso los compradores piden en el DPA un plazo de notificación específico en lugar de un vago «con prontitud».
Tenga listo un DPA estándar antes de la primera solicitud, asegúrese de que coincida con el producto y mantenga las respuestas del cuestionario coherentes con él.
6. «¿Qué registran y quién puede verlo?»
Los prompts y los resultados suelen contener exactamente el material sensible que el comprador quería proteger, y los registros pueden durar más que los datos de los que provienen. Esta pregunta evalúa si existe retención oculta. Una respuesta creíble indica qué se registra (contenido completo, solo metadatos, llamadas a herramientas), por qué, quién puede acceder, cuánto tiempo se conserva, si el cliente puede acortarlo y si los registros alimentan algo más, como conjuntos de evaluación.
La guía de OpenAI citada arriba muestra el nivel de detalle que esperan los compradores: distingue los registros de monitoreo de abuso del estado de la aplicación y enumera la retención por punto de acceso.
7. «¿Cómo manejan los datos personales?»
Esta pregunta evalúa la minimización y la exposición: qué datos personales necesita el producto, qué recopila además de eso y qué ocurre si datos personales llegan a un prompt que no debería tenerlos.
La Oficina del Comisionado de Información del Reino Unido (ICO) cubre este terreno en su guía sobre IA y protección de datos, que incluye capítulos sobre licitud, transparencia, equidad, seguridad y minimización de datos, y derechos de las personas en los sistemas de IA. La ICO señala que la guía está en revisión tras la Data (Use and Access) Act.
Una respuesta creíble incluye un inventario de datos con sus razones, opciones de minimización como la redacción antes de que los datos lleguen a un modelo, una postura declarada sobre las categorías especiales de datos, cómo se atienden las solicitudes de derechos individuales y controles de acceso.
En cuanto al aislamiento entre inquilinos, «sus datos están separados» no es un control. Sí lo es una descripción de cómo se delimitan por cliente los índices de recuperación, las cachés y los artefactos de fine-tuning.
8. «¿Son responsable o encargado del tratamiento?»
Los compradores preguntan por los roles del GDPR porque la respuesta determina quién responde de qué. Según el artículo 4, un responsable determina los fines y medios del tratamiento, mientras que un encargado trata datos personales por cuenta del responsable. En un despliegue B2B típico de IA, el cliente es el responsable de sus propios datos y el proveedor es el encargado, que actúa según instrucciones documentadas.
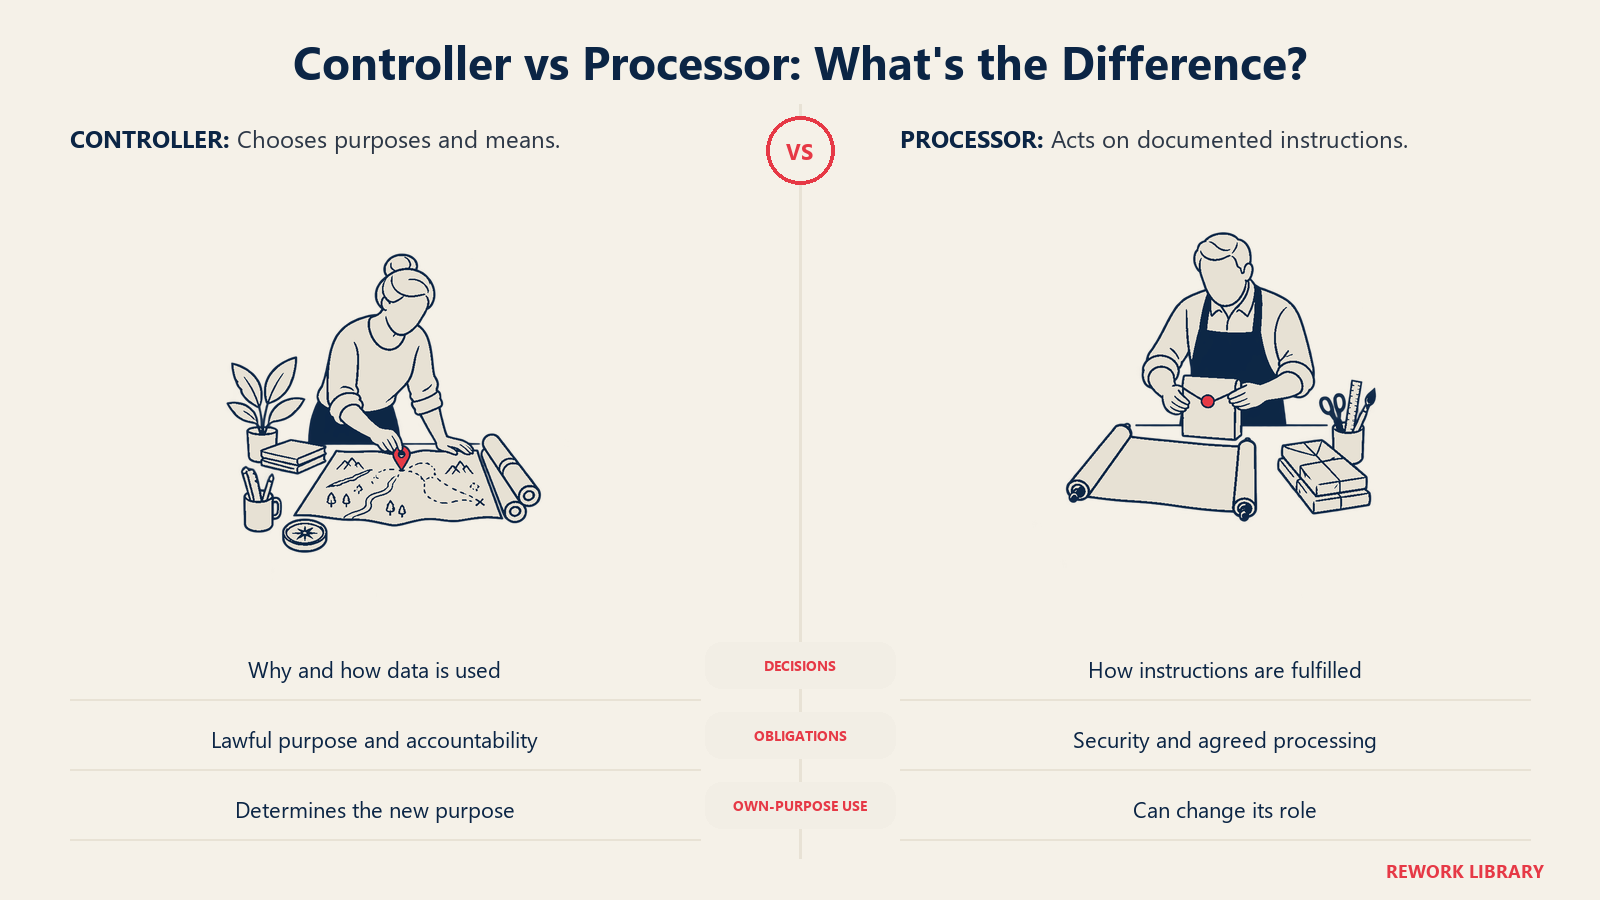
Donde se vuelve discutible es cuando el proveedor quiere usar los datos del cliente para sus propios fines, como mejorar su producto. Eso puede convertir al proveedor en responsable de ese tratamiento. Por eso la pregunta sobre el entrenamiento y la pregunta sobre el rol están conectadas: si su respuesta a la primera es «podemos usar los datos para mejorar nuestro servicio», su respuesta a la segunda no puede ser un simple «solo somos encargados».
Declare su postura por categoría de datos y finalidad, inclúyala en el DPA y haga que el aviso de privacidad coincida.
9. Puntos de contacto con la Ley de IA de la UE
La Ley de IA de la UE es otra norma con otras preguntas. La página sobre la Ley de IA de la Comisión Europea dice que la Ley entró en vigor el 1 de agosto de 2024, que las prácticas prohibidas y las obligaciones de alfabetización en IA se aplicaron desde el 2 de febrero de 2025, y que las reglas de gobernanza y las obligaciones para los modelos de IA de propósito general se aplicaron desde el 2 de agosto de 2025. También dice que las reglas de alto riesgo para ciertas áreas sensibles, incluidos el empleo y la educación, se han trasladado al 2 de diciembre de 2027 mediante la simplificación del AI Omnibus. Las fechas se han ido moviendo, así que confírmelas antes de citarlas.
Para las conversaciones sobre privacidad, los puntos de contacto prácticos son su rol (proveedor, desplegador o constructor sobre el modelo de propósito general de otra empresa), las obligaciones de transparencia, como informar a las personas de que interactúan con un chatbot, su clasificación de riesgo y el fundamento de esta, y la documentación que conserva.
No afirme «cumple con la Ley de IA» como declaración general. Diga qué disposiciones se aplican, cómo lo evaluó y qué ha documentado.
Cómo luce un paquete de respuestas creíble
Los compradores quieren un paquete que puedan pasar a legal y a seguridad sin una reunión. Un conjunto viable incluye un DPA que coincida con el producto, una lista de subencargados con fecha, un diagrama de flujo de datos, un calendario de retención y eliminación, una declaración breve sobre el entrenamiento y los proveedores de modelos, un resumen de seguridad con los informes de auditoría que realmente tenga, y un responsable nombrado con un tiempo de respuesta.
Ponga fecha a todo y revíselo según un calendario, porque los documentos obsoletos causan la mayoría de las contradicciones. Y responda «no» o «todavía no» con claridad: un comprador que conoce un límite por su documentación confía más en el resto que uno que lo descubre después.
Para ver cómo encaja la revisión de privacidad en el proceso de compra más amplio, incluido quién más participa, consulte el comité de compra de IA. Para ver cómo interactúan los términos del contrato y los criterios del piloto, consulte de los pilotos de IA a los contratos. Para los aspectos de cumplimiento y seguridad, consulte cumplimiento de agentes de IA y seguridad de agentes de IA.
Datos clave
- Umbral de anonimato: el dictamen sobre modelos de IA del CEPD de diciembre de 2024 afirma que un modelo es anónimo solo si la identificación y la extracción de datos personales son ambas muy improbables.
- Subencargados: según el artículo 28 del GDPR, un encargado necesita autorización por escrito para recurrir a otro encargado, y el contrato debe exigir la supresión o devolución de los datos al final.
- Plazo de las brechas: un responsable notifica a la autoridad en un plazo de 72 horas cuando sea posible, y un encargado informa al responsable sin dilación indebida (artículo 33).
Lecturas relacionadas
- Revisiones de seguridad de IA explicadas
- Confianza y evaluación como activo de ventas
- ¿Qué es una política de IA responsable?
- Cómo vender IA a compradores escépticos
- El comité de compra de IA
- De los pilotos de IA a los contratos
- Privacidad de datos de agentes de IA
- Cumplimiento de agentes de IA
- Seguridad de agentes de IA

Co-Founder & COO
On this page
- Por qué estas preguntas surgen en cada negociación
- Las preguntas centrales, qué evalúan y la evidencia
- 1. «¿Se usan nuestros datos para entrenar modelos?»
- 2. «¿Cuánto tiempo conservan nuestros datos y cómo se eliminan?»
- 3. «¿Quiénes son sus subencargados del tratamiento y proveedores de modelos?»
- 4. «¿Dónde se almacenan y se procesan nuestros datos?»
- 5. «¿Qué dice su acuerdo de procesamiento de datos?»
- 6. «¿Qué registran y quién puede verlo?»
- 7. «¿Cómo manejan los datos personales?»
- 8. «¿Son responsable o encargado del tratamiento?»
- 9. Puntos de contacto con la Ley de IA de la UE
- Cómo luce un paquete de respuestas creíble
- Datos clave
- Lecturas relacionadas