責任あるAIポリシーとは
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
責任あるAIポリシーとは、AIプロダクトを開発する企業が、プロダクトの設計、テスト、出荷、運用にあたって守る原則と適用する統制を明文化した文書です。顧客、規制当局、そして自社の従業員に対して、何を実行すると約束するのか、その責任は誰が負うのか、守られなかった場合にどうやって分かるのか、という1つの問いに答えます。
この文書は商業的にも重要です。AIの買い手がその提示を求めるからです。エンタープライズのセキュリティ審査や調達審査では、契約前にAIリスクに関する文書化された方針を求められることが多くなっています。複数の地域で、AIシステムの構築と利用に法的義務を課す動きも進んでいます。誰も守っていない立派なポリシーより、短くても誠実で、担当者が明確なポリシーのほうが、審査で説明しやすくなります。
このページでは、この用語を定義し、混同されやすい2つの文書との違いを整理し、多くのポリシーに含まれる構成要素を挙げて、よく引用される4つの参照フレームワークとの対応を示します。参考資料であり、法的助言ではありません。信頼を営業の側面から見る場合は、懐疑的な買い手へのAIの売り方をご覧ください。
責任あるAIポリシーとは何か
責任あるAIポリシーは、組織としての原則の表明と、それを実行に移すためのルールをまとめたものです。「責任あるAI」とは、人々、顧客、事業へのリスクを管理しながらAIを開発し導入することを指す一般的な言葉です。ポリシーは、その一般的な意図を具体的な内容に落とし込む場です。対象となる用途はどこまでか、リリース前に何をテストするか、人はどの時点で介入できなければならないか、問題が起きたときにどうするか、といったことを定めます。
ポリシーを飾りではなく役に立つものにする要素が3つあります。
- 確認できる程度に具体的であること。 「公平性を大切にします」では監査できません。「すべてのモデルのリリースは、出荷前に文書化されたテストセットで評価する」なら監査できます。
- 担当者が明示されていること。 それぞれの約束について、役割ごとに責任者が決まっています。
- 維持管理されていること。 レビュー日、バージョン履歴、実行するプロセスへの紐づけがあります。
AIを販売する企業にとって、ポリシーは社内向けであると同時に社外向けでもあります。顧客のリスク管理チームに渡せる文書であり、自社のエンジニアが何が許されるかを判断する際に使う文書でもあります。
利用規定およびガバナンスプログラムとの違い
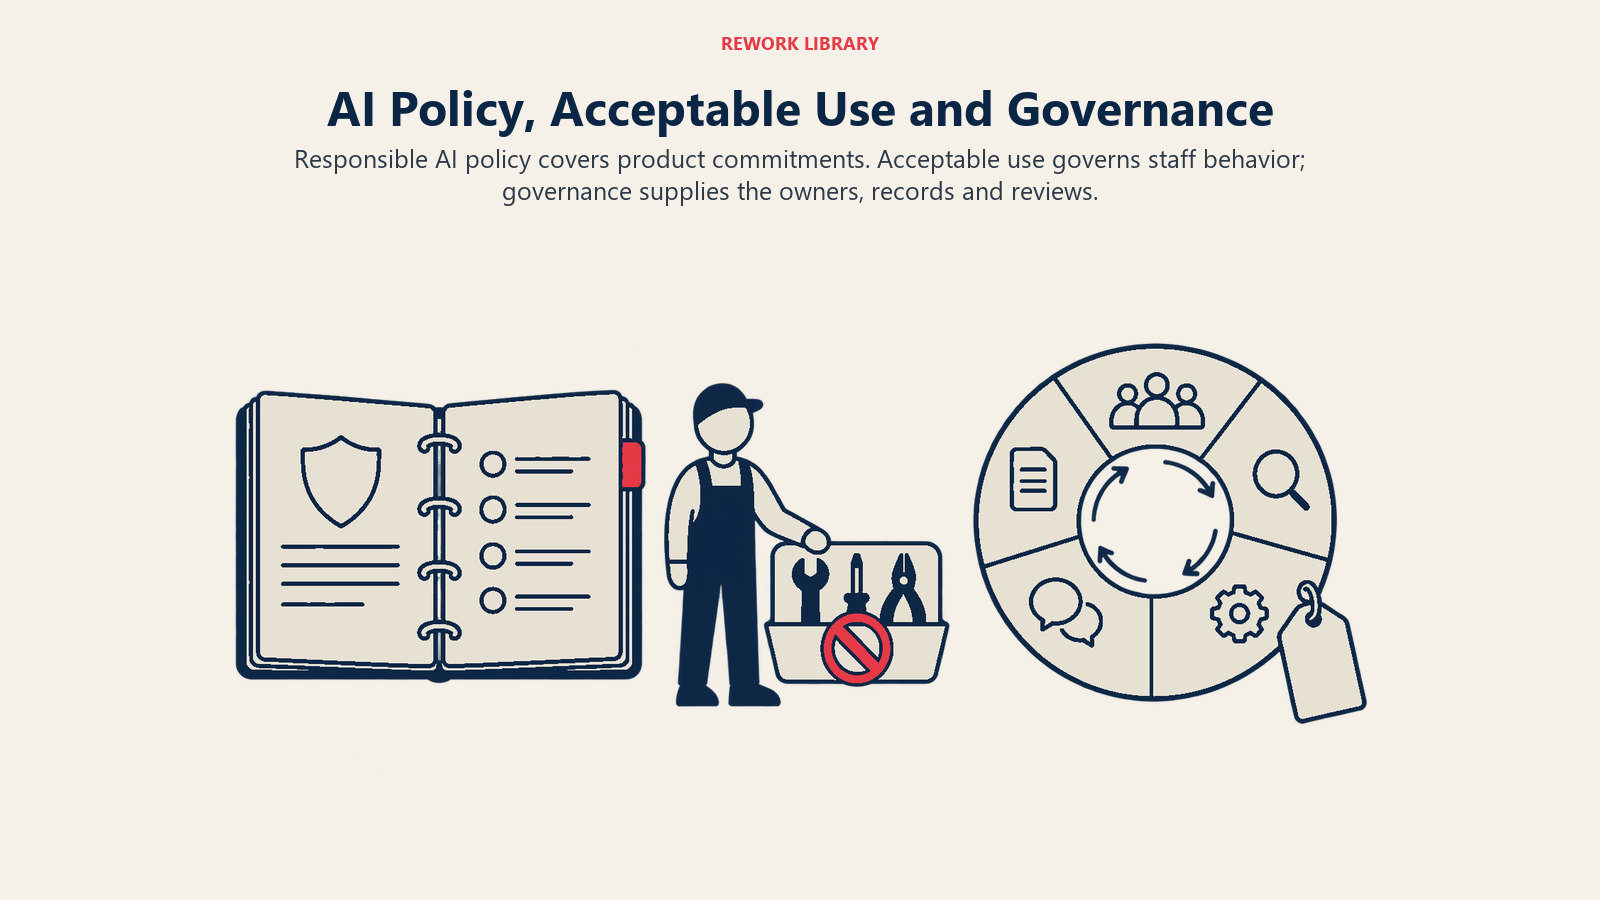
関連する3つの用語は混同されやすく、その混同がセキュリティ質問票で実際の混乱を招きます。それぞれ答える問いが異なります。
| 責任あるAIポリシー | AI利用規定 | AIガバナンスプログラム | |
|---|---|---|---|
| 主な問い | 自社のAIプロダクトを責任をもって開発し運用するにはどうするか。 | 従業員は業務でAIツールをどう使ってよいか。 | ルールが守られ、決定され、改善されるようにするにはどうするか。 |
| 主な対象 | 顧客、規制当局、プロダクトおよびエンジニアリングチーム | 全従業員 | 経営層、リスク、法務、プロダクト |
| 一般的な内容 | 原則、リスク分類、テスト、監督、透明性、インシデント | 承認済みのツール、貼り付けてはならないデータ、開示ルール | 役割、委員会、インベントリ、承認ワークフロー、指標、監査 |
| 性質 | 約束とルールの表明 | 従業員の行動に関するルールブック | 人とプロセスによる運用の仕組み |
| 関係 | ポリシーは、プログラムが維持する文書の1つ | ポリシーの一部を狭く切り出したものであることが多い | 2つの文書を実効性のあるものにする仕組み |
要点をまとめるとこうなります。利用規定は、従業員がAIをどう使うかを定めます。責任あるAIポリシーは、企業が世の中に何を送り出すかを定めます。ガバナンスプログラムは、担当者、会議体、記録、レビューからなる仕組みであり、この2つの文書を実態の伴うものに保ちます。
10人のスタートアップなら、1ページのポリシーと1人の担当者だけが「プログラム」のすべてということもあるでしょう。ポリシーに書いた約束をチームが実際に実行している限り、それで問題ありません。
標準的な構成要素
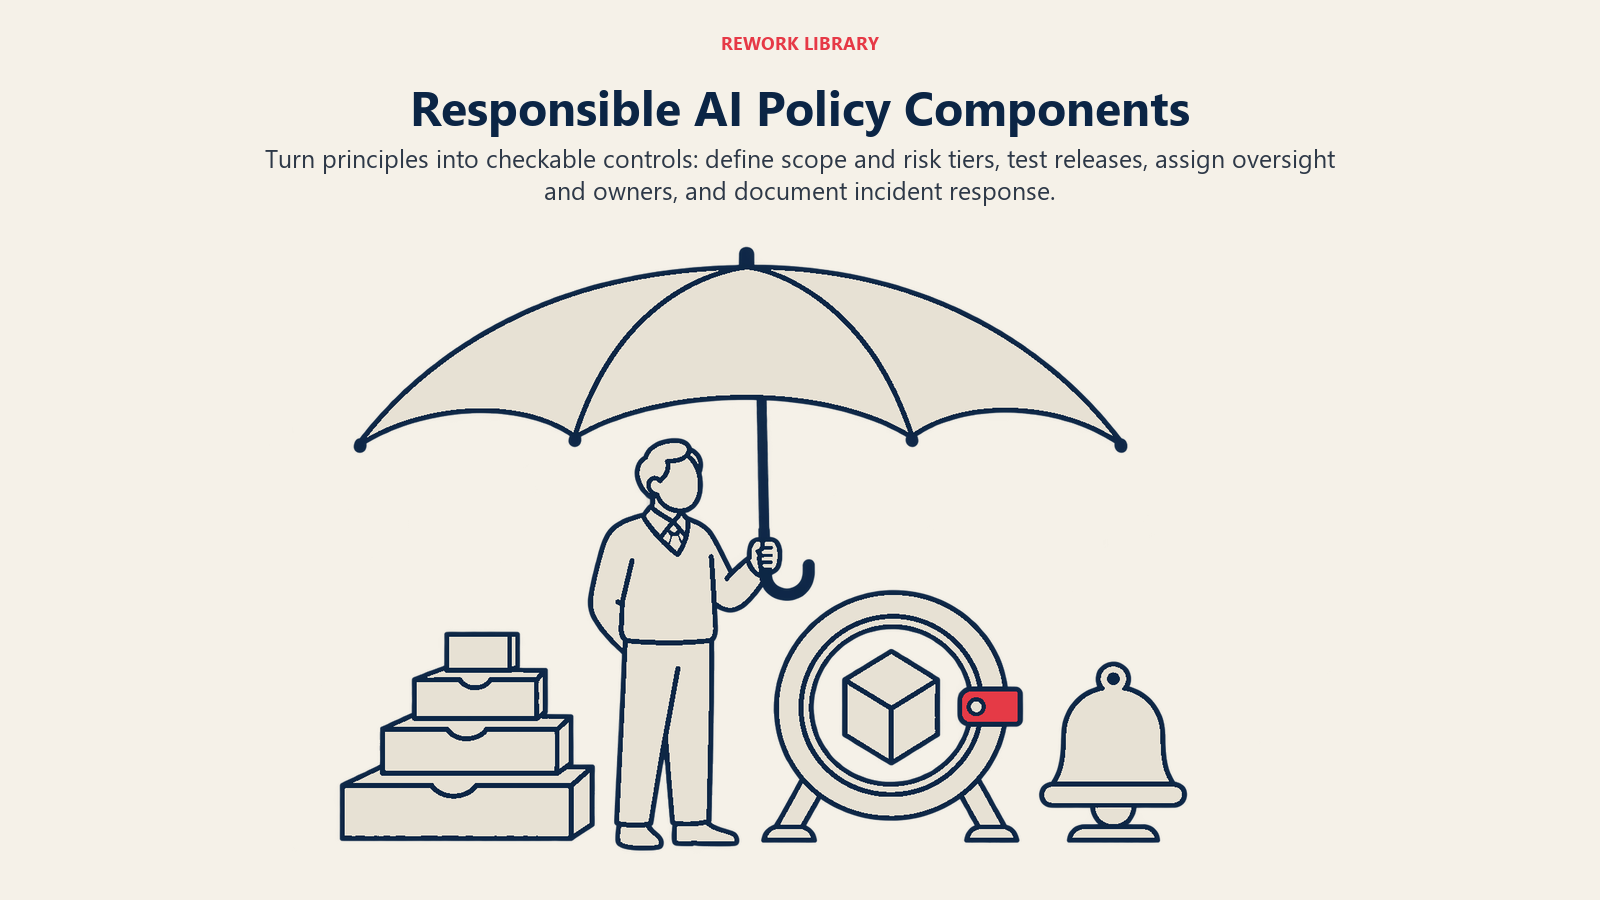
ポリシーの長さや文体はさまざまですが、多くは同じ一覧から構成要素を選んでいます。以下では、それぞれの要素と、審査担当者が確認する点を説明します。
原則
価値観を示す冒頭の表明で、通常は3〜8項目の短い内容です。よくあるテーマは、公平性、プライバシー、安全性、透明性、説明責任、人による監督です。原則は最も確認しにくい部分なので、文書の残りの部分は、原則をルールに落とし込むために存在しています。多くの企業は、後述するOECD AI Principlesの表現を借りています。
適用範囲
ポリシーが対象とするものです。どのプロダクト、モデル、機能、社内システム、サードパーティのモデルが含まれるかを示します。自社で開発するAI、プロバイダーから組み込むAI、またはその両方のどれに適用されるかを明記する必要があります。顧客が気にする構成要素をさりげなく除外したポリシーは、厳しい質問を招きます。
リスク分類
AIの用途を潜在的な害の大きさで分類し、レベルごとに異なる統制を適用する方法です。よくあるパターンは、少数の段階(たとえば低、中、高)に分け、基準として、システムが仕事、与信、住居、健康へのアクセスに影響するか、自律的に動作するか、どのようなデータを扱うかなどを用いるものです。後述するEU AI Actのリスク区分は、外部のモデルとして最もよく知られています。
人による監督
人がシステムを確認し、修正し、停止し、または上書きできる場面と、その担当者を定めます。エスカレーションの経路と、システムが人に引き継がなければならない条件も含まれます。監督はユースケースごとに記述します。下書きして承認する文章作成アシスタントに必要な監督は、自律的にアクションを実行するシステムよりはるかに少なくて済むからです。
データの利用
学習、チューニング、評価、プロンプトにどのデータを使うか、顧客データをモデルの学習に使うか、データをどのくらいの期間保持するか、どのように削除するかを定めます。買い手が最初に読むのがこのセクションです。契約書およびプライバシーに関する文書と完全に一致させてください。食い違いは、記載の欠落よりも悪い結果を招きます。
テストと評価
リリース前とリリース後に何をテストするかを定めます。代表的なケースでの精度、堅牢性、必要に応じたバイアスや格差の確認、セキュリティテスト、モデルやプロンプトの変更後のリグレッション確認などです。ポリシーには、特定の精度の数値を約束することなく、成果として残る証拠(テストセット、レポート、承認)を明記するのが望ましいでしょう。
透明性
ユーザーと顧客に何を伝えるかです。AIとやり取りしていること、システムにできることとできないこと、既知の制約、可能な場合は出力がどのように生成されたかを含みます。顧客から求められたときに提供する文書についても扱います。
インシデント対応
AI固有の障害を、どのように検知し、優先度を付け、修正し、伝えるかを定めます。対象は、有害な出力、データの漏えい、重大なモデルの障害、悪用などです。重大度を誰が決めるか、顧客にどのくらい早く通知するか、得られた教訓をどう記録するかも示します。並行する別のプロセスを作るのではなく、既存のセキュリティインシデントのプロセスにつなげてください。
説明責任と担当者
約束ごとに担当する役割を明示します。高リスクなリリースを承認するのは誰か、評価を担当するのは誰か、苦情に対応するのは誰か、リリースを止められるのは誰か、といったことです。小さな会社なら、1人が複数の役割を兼ねても構いません。大事なのは、担当者のいない約束を作らないことです。
レビューの頻度
ポリシーをどのくらいの頻度で見直すか、前倒しで見直すきっかけは何か(新しいプロダクトカテゴリー、大きなモデルの変更、新しい法律、インシデント)を定めます。日付もバージョンもないポリシーは、すでに維持管理されていないというサインです。
ポリシーが対応づけられる参照フレームワーク
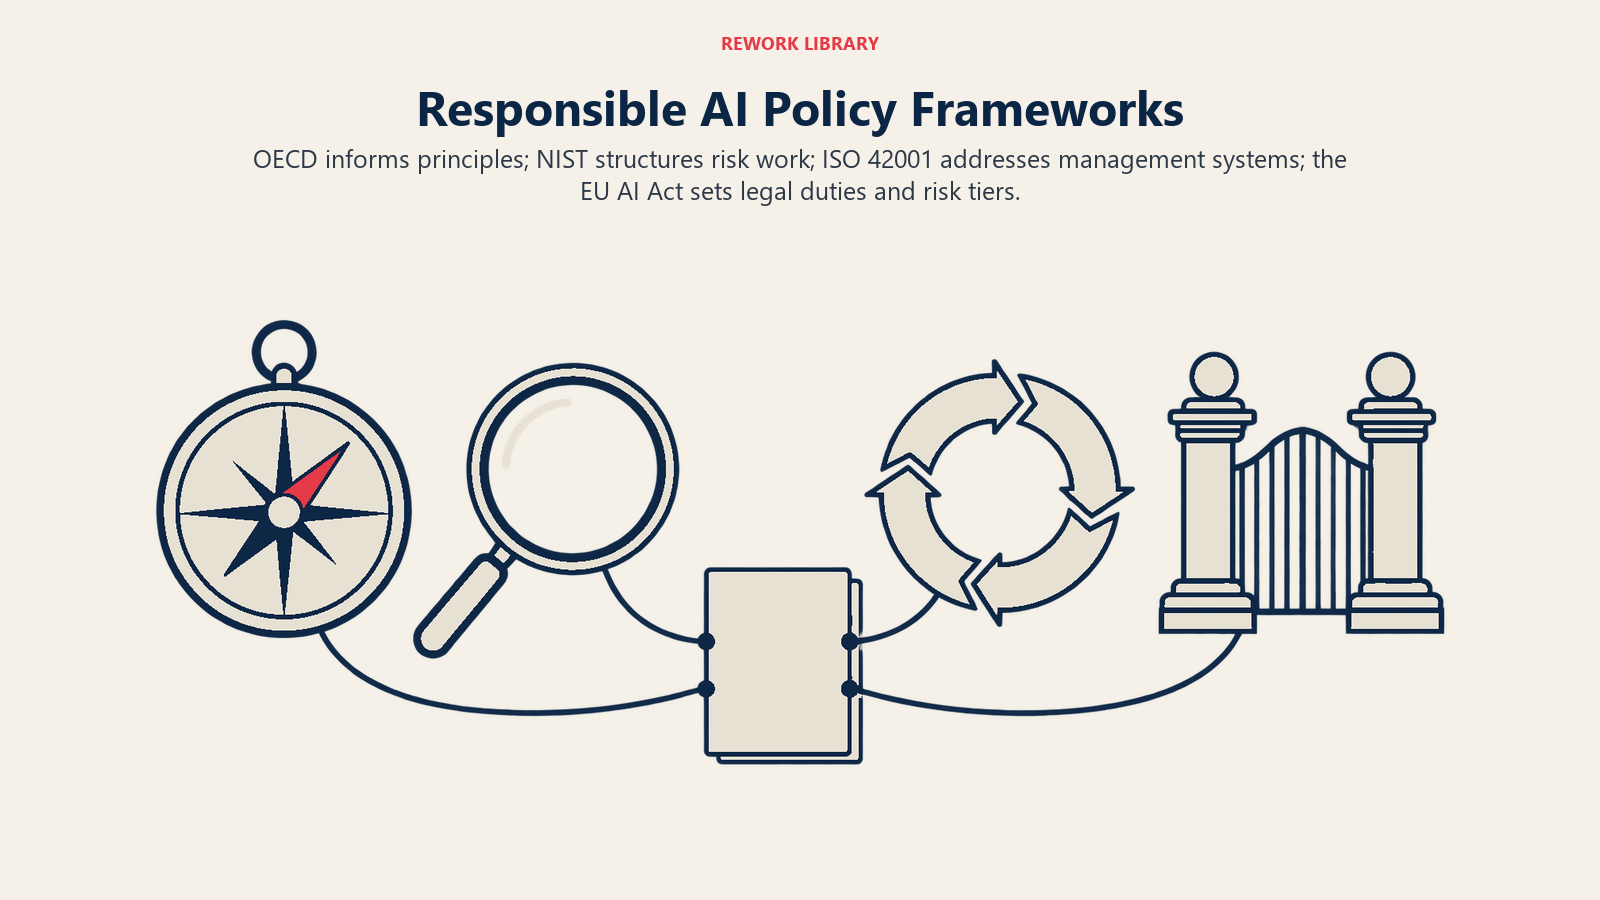
分類を自分で考案する必要はありません。買い手の質問票や法務レビューでは、4つの外部の参照先が繰り返し登場します。それぞれ役割が異なり、どれも他の代わりにはなりません。
OECD AI Principles
OECD AI Principlesは2019年に採択され、2024年5月に更新されました。価値観に基づく5つの原則を示しています。包摂的な成長、持続可能な開発、ウェルビーイング。公平性とプライバシーを含む、人権と民主主義的価値観。透明性と説明可能性。堅牢性、セキュリティ、安全性。そして説明責任です。政策立案者向けの5つの提言も示されています。企業にとっては、この5つの原則が「原則」セクションの既成の構成になります。
NIST AI Risk Management Framework
NIST AI Risk Management Framework(AI RMF 1.0)は2023年1月26日に公表され、任意での利用を想定しています。中核は、Govern、Map、Measure、Manageの4つの機能です。フレームワークの本文は、Governを他の3つを可能にする横断的な機能として説明しています。そのサブカテゴリーには、AIに関わる法令上の要件が理解され、管理され、文書化されていること、役割と責任が文書化され明確であること、組織の慣行がAIのテスト、インシデントの特定、情報共有を可能にしていることなどが含まれます。これは、ポリシーの説明責任、テスト、インシデントの各セクションにほぼそのまま使えるチェックリストです。任意のフレームワークであるため、準拠させることはできますが、「NIST準拠」や「NIST認証取得」と謳ってはいけません。
NISTは2024年7月に、生成AI特有のリスクに対応するGenerative AI Profileも公表しています。
ISO/IEC 42001
ISO/IEC 42001は、AIマネジメントシステムの国際規格です。AIを責任をもって管理するための、組織全体のポリシー、役割、プロセスの一式を指します。NISTのフレームワークと違い、マネジメントシステム規格は認定を受けた第三者機関による監査の対象にできます。そのため、買い手がベンダーに「ISO 42001認証を取得していますか」と尋ねることがあります。ポリシーは通常、リスクプロセス、内部監査、マネジメントレビューとともに、そのシステムへのインプットの1つになります。これについて何らかの主張をする前に、最新版と認証の範囲をISOまたは審査機関に確認してください。
EU AI Actのリスク区分
EU AI Actは任意のフレームワークではなく、拘束力のある法律です。欧州委員会のAI Act概要は、4つのリスクレベルを説明しています。許容できないリスク(禁止)、高リスク(市場投入の前後に厳格な義務)、透明性リスク(AIとやり取りしていることを知らせるなどの開示義務)、最小またはリスクなし、です。同ページによると、この法律は2024年8月1日に発効し、禁止される行為とAIリテラシーの義務は2025年2月2日から、ガバナンス規則と汎用AIの義務は2025年8月2日から適用されています。
高リスクシステムのスケジュールは調整されています。同ページによれば、AI Omnibusを受けて、生体認証、重要インフラ、教育、雇用、移民などの分野における高リスクシステムの規則は2027年12月2日から、エレベーターや玩具などの製品に組み込まれるAIは2028年8月2日から適用されます。日付や義務はまだ変わる可能性があるため、欧州委員会のページを正式な情報源とし、自社プロダクトに何が適用されるかは弁護士に確認してもらってください。
EUで販売していなくても、この区分の考え方は有用です。自社ポリシーのリスク分類セクションを作る際の、根拠を示しやすい方法だからです。
買い手と規制当局がポリシーを求める理由
買い手は、ポリシーを素早いスクリーニングに使います。調達やセキュリティのチームが何週間もかけて審査を始める前に、AI固有のリスクを検討しているかどうかが分かるからです。セキュリティ関連の文書やデータ取り扱いの条件とあわせて求められることがよくあります。こうした質問が商談の中でどう位置づけられるかはAIの購買委員会で、トライアルを正式な契約につなげる方法はAIのパイロットから契約へで扱っています。
規制当局が気にするのは別のことで、義務が実際に果たされているかどうかです。文書化されたポリシーだけでは、どの法律も満たしません。ただ、ポリシーを維持する過程で、法律や規格が求める記録、担当者、テストが生まれます。EU AI Actはその最もわかりやすい例です。ほかの地域での欺瞞的な表示の取り締まりも、AIに関する公の発言が製品の実態と一致していることを確認すべき理由の1つです。
自社のチームにも利点があります。エンジニアやプロダクトマネージャーは「これを出荷してよいか」に明確な答えを得られ、営業は場当たり的な説明ではなく、承認済みの表現を使えます。
まず始めるための最小限の構成
最初の版を作るなら、1〜3ページの文書が現実的です。以下のアウトラインは、上記の構成要素を、余計なものを足さずにカバーしています。
- 目的と適用範囲: ポリシーが何を対象とし、誰が従うべきか。
- 原則: 短い約束をいくつか。必要に応じてOECDの原則と対応づける。
- リスク区分: 基準と、各区分に適用する統制。
- データの利用: 学習、保持、顧客データ、削除。
- テストとリリース基準: 公開前、変更後に通過すべきもの。
- 人による監督: 人が確認または上書きする場面を、ユースケースごとに。
- 透明性: ユーザーと顧客に開示すること。
- インシデント: 検知、重大度、通知、レビュー。
- 担当者: 約束ごとに担当する役割。
- レビュー: バージョン、日付、レビューの頻度とトリガー。
そのうえで、各項目を実態と照らし合わせてください。「すべての高リスクなリリースには承認が必要」と書いたなら、承認を記録する場所があることを確認します。エージェント型システムの関連する統制については、AIエージェントのコンプライアンス、AIエージェントのガードレール、AIエージェントのデータプライバシーをご覧ください。
よくある間違い
- ルールではなく願望を書いてしまう。 テストも担当者もない原則は、慎重な買い手が真っ先に気づく点です。
- 他社のポリシーをそのままコピーする。 自社にないプロセスが書かれてしまい、リスクを生みます。
- 取得していない認証を謳う。 NISTへの準拠は認証ではなく、「ISO 42001認証取得」には認定を受けた監査が必要です。
- 古いまま放置する。 現在のモデルや機能より前に作られたポリシーは、自社の実態を誤って伝えます。
- 法的な盾として扱う。 ポリシーは意図とプロセスを記録するものであり、法令遵守の代わりにはなりません。
- 従業員向けのルールブックと混同する。 従業員向けの利用規定では、自社プロダクトに関する顧客の疑問には答えられません。
重要なポイント
- 定義: 責任あるAIポリシーとは、AIプロダクトの開発、テスト、リリース、運用にあたって企業が適用する原則と統制を、文書化したものです。
- 異なるもの: 利用規定(従業員がAIツールをどう使うか)やガバナンスプログラム(ポリシーを有効に保つ役割とプロセス)とは別のものです。
- OECD AI Principles: 2019年に採択され、2024年5月に更新されました。包摂的な成長から説明責任まで、価値観に基づく5つの原則があります。
- NIST AI RMF: 2023年1月26日に公表された任意のフレームワークで、Govern、Map、Measure、Manageの4つの機能があります。
- ISO/IEC 42001: AIマネジメントシステムの国際規格で、認定機関が監査できる種類の規格です。
- EU AI Act: 2024年8月1日に発効し、4つのリスクレベルがあります。欧州委員会によると、Annex IIIの高リスク規則は2027年12月2日から適用されます。
関連記事

Co-Founder & COO