Perguntas sobre privacidade de dados que os compradores de IA fazem
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
As perguntas de privacidade de dados que os compradores de IA fazem formam um conjunto bastante estável: se os dados do cliente treinam os modelos do fornecedor, por quanto tempo os dados são mantidos e como são excluídos, quais suboperadores e provedores de modelos têm acesso a eles, onde são armazenados e processados, o que diz o acordo de processamento de dados e o que fica registrado em logs. Por baixo, é uma só pergunta feita de vários ângulos: se entregarmos nossos dados a você, conseguiremos provar depois que continuamos no controle deles?
Esta página lista as perguntas, o que cada uma testa e como é uma resposta crível. Os revisores não conseguem agir com base em um slogan como "levamos a privacidade a sério". Eles conseguem agir com base em um documento, uma cláusula contratual ou uma configuração que possam verificar. Para o panorama mais amplo da dúvida do comprador, veja vender IA para compradores céticos. Para os controles técnicos por trás das respostas, veja privacidade de dados de agentes de IA.
Por que essas perguntas aparecem em todo negócio
Os produtos de IA mudam o que acontece com os dados de três maneiras que os compradores aprenderam a observar. O produto muitas vezes envia conteúdo do cliente a um provedor de modelos terceirizado, pode registrar em logs prompts e saídas com informações pessoais ou confidenciais, e o modelo levanta uma nova pergunta: o que entra poderia sair em outro lugar?
Os reguladores deram um vocabulário aos compradores. O parecer sobre modelos de IA do Comitê Europeu para a Proteção de Dados (EDPB), adotado em dezembro de 2024, afirma que um modelo só pode ser considerado anônimo se for muito improvável que as pessoas cujos dados o construíram possam ser identificadas, ou que dados pessoais possam ser extraídos dele por meio de consultas. Afirma também que um modelo construído com dados pessoais tratados de forma ilícita pode afetar a licitude de sua implantação, a menos que tenha sido devidamente anonimizado. O advogado de um comprador que leu isso vai perguntar sobre os seus dados de treinamento, e não apenas sobre a sua hospedagem.
As perguntas centrais, o que testam e as evidências
| Pergunta do comprador | O que ela realmente testa | Evidência crível |
|---|---|---|
| Vocês treinam com os nossos dados? | Se o conteúdo do cliente sai do escopo do contrato | Uma cláusula escrita de não treinamento no contrato e os termos correspondentes do provedor de modelos |
| Por quanto tempo vocês os mantêm e como são excluídos? | Se você controla o ciclo de vida dos dados | Cronograma de retenção, processo e prazo de exclusão, tratamento de backups |
| Quem são seus suboperadores? | Quem mais pode ver os dados | Uma lista atual de suboperadores com finalidades e localizações, mais um processo de aviso de mudanças |
| Onde os dados são armazenados e processados? | Exposição transfronteiriça | Opções de região, mecanismo de transferência, um diagrama de fluxo de dados |
| O que diz o seu DPA? | Se as obrigações são contratuais | Um DPA assinado com escopo do tratamento, segurança e termos de violação |
| O que vocês registram em logs? | Retenção oculta em prompts e saídas | Escopo dos logs, quem pode acessá-los, retenção dos logs |
| Como vocês tratam dados pessoais? | Minimização e exposição | Inventário de dados, opções de redação, controles de acesso |
| Qual é o papel de vocês sob o GDPR? | Quem responde por quê | Uma posição declarada de controlador ou operador por tipo de dado |
1. "Nossos dados são usados para treinar modelos?"
Costuma ser a primeira pergunta e, muitas vezes, a que decide se o negócio continua. Ela testa duas coisas: se a sua própria empresa treina com o conteúdo do cliente e se o modelo de terceiros que você chama faz isso.
Uma resposta de slogan ("seus dados continuam sendo seus") falha porque não diz quais dados, qual modelo nem o que acontece por padrão. Uma resposta crível separa os seus próprios modelos (treinamento, fine-tuning, avaliação, melhoria do produto e se algum deles depende de opt-in), os seus provedores de modelos (o que dizem os termos deles para o plano que você usa) e os dados de feedback ou suporte.
Cada vez mais fornecedores publicam isso por conta própria, o que torna a informação verificável. O guia de dados da API da OpenAI afirma que os dados enviados à API da OpenAI não são usados para treinar ou melhorar seus modelos, a menos que o cliente faça opt-in explícito, e que os logs de monitoramento de abuso são mantidos por até 30 dias por padrão, com exceções. A central de privacidade da Anthropic diz que, por padrão, não usa entradas ou saídas de seus produtos comerciais para treinar seus modelos, com exceções como o feedback que um cliente opta por reportar. As políticas mudam, então os compradores vão querer os termos atuais anexados à sua documentação.
O padrão: sua resposta só pode ser tão forte quanto o termo mais fraco da cadeia.
2. "Por quanto tempo vocês mantêm nossos dados e como são excluídos?"
As perguntas sobre retenção testam se o fornecedor tem, de fato, um ciclo de vida dos dados. Os compradores querem saber o que é mantido, por quanto tempo, onde e o que "excluído" significa na prática.
O GDPR dá ao controlador uma alavanca específica aqui. Segundo o Artigo 28, o contrato com um operador deve exigir que, ao fim da prestação dos serviços, o operador exclua ou devolva todos os dados pessoais ao controlador e exclua as cópias existentes, a menos que o direito da União ou de um Estado-Membro exija a conservação. Portanto, um comprador sujeito ao GDPR está pedindo que você inclua algo assim no DPA, cite ele o artigo ou não.
Uma resposta crível cobre a retenção por tipo de dado (prompts, saídas, arquivos, embeddings, dados de conta e logs muitas vezes diferem), os gatilhos de exclusão, quanto tempo os dados excluídos permanecem nos backups, uma posição explícita sobre dados derivados, como embeddings e artefatos de fine-tuning, e uma confirmação de exclusão sob solicitação.
Cuidado com "retenção zero". Muitas vezes isso só vale para um modo específico de um serviço específico, com exceções para monitoramento de abuso ou bloqueios legais. Se for condicional, diga isso.
3. "Quem são seus suboperadores e provedores de modelos?"
As perguntas sobre suboperadores testam a cadeia de fornecimento. Um produto de IA raramente é uma única empresa: costuma ser a sua aplicação, um host em nuvem, um provedor de modelos e, com frequência, um fornecedor de observabilidade ou de banco de dados vetorial. O comprador quer saber quem, entre eles, pode ver os dados.
O Artigo 28 define a regra para contratos sob o GDPR. Um operador não pode contratar outro operador sem a autorização prévia, específica ou geral, por escrito, do controlador. Sob uma autorização geral, o operador deve informar o controlador sobre as inclusões ou substituições pretendidas, para que o controlador possa se opor. E as mesmas obrigações de proteção de dados do contrato devem ser repassadas ao suboperador. O revisor do comprador vai ler o seu DPA com base nesses pontos.
Uma resposta crível inclui uma lista publicada de suboperadores (nome, finalidade, localização, data da última atualização), um processo de aviso de mudanças, provedores de modelos nomeados com os termos aplicáveis e evidências de que os suboperadores estão vinculados a termos equivalentes.
Se você direciona clientes para diferentes provedores de modelos, diga como, e se o cliente pode fixar um deles. Trocas silenciosas de provedor são justamente o que essa pergunta existe para flagrar.
4. "Onde nossos dados são armazenados e processados?"
As perguntas sobre residência e transferência testam a exposição transfronteiriça. Importam mais para compradores na UE, no Reino Unido e em outras regiões com regras de transferência, e para qualquer comprador com exigências contratuais ou setoriais de residência.
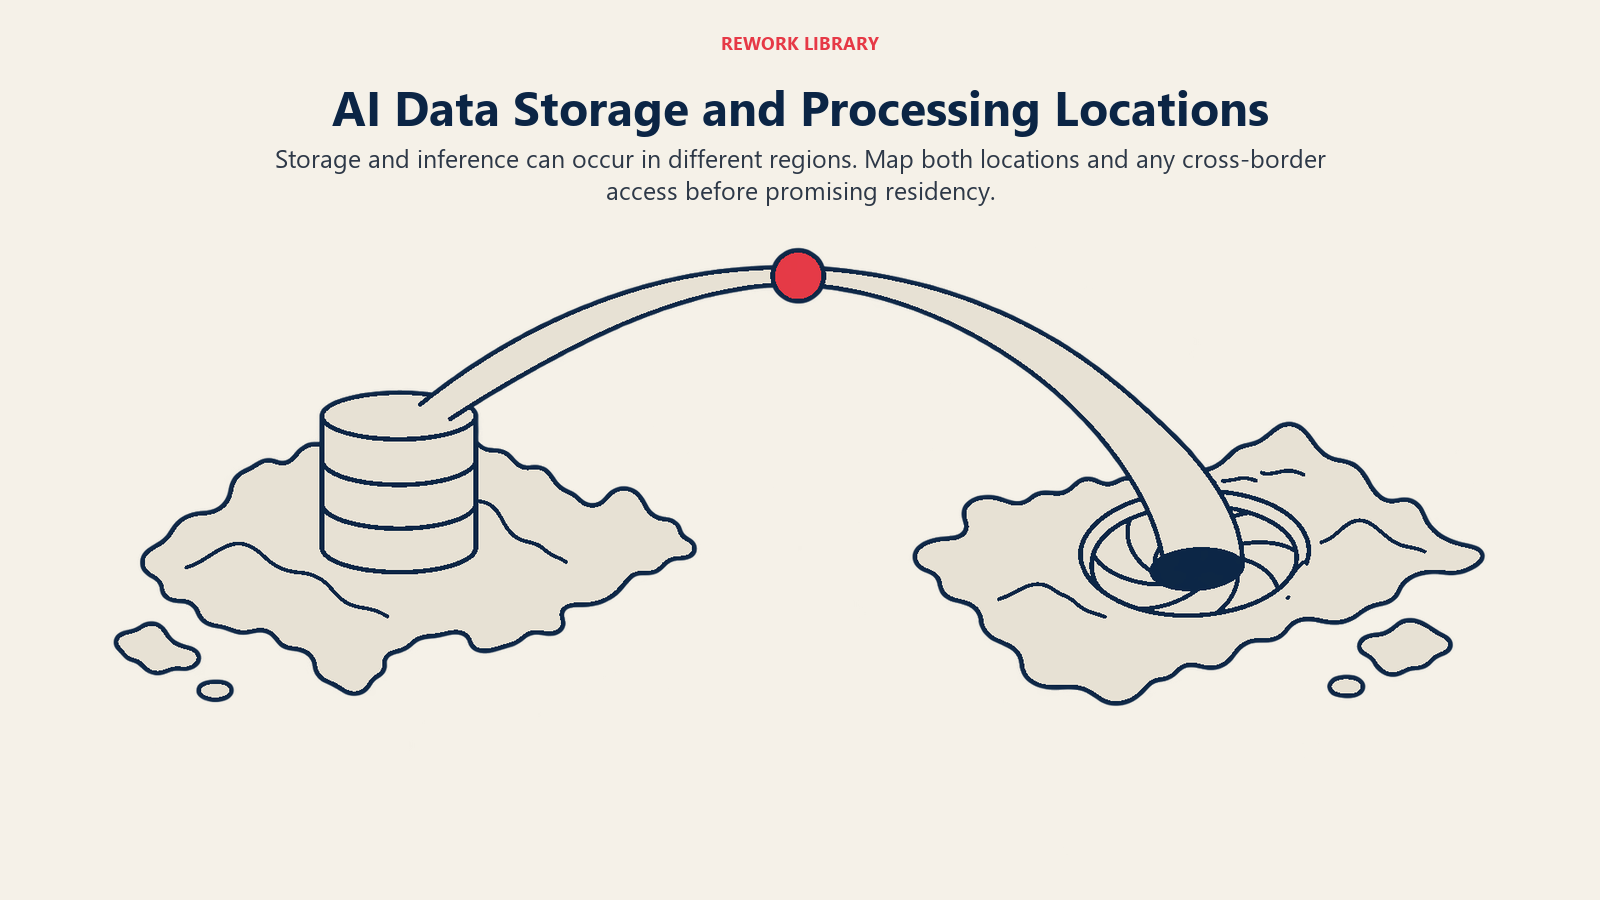
O local de armazenamento é onde os dados ficam em repouso. O local de processamento é onde eles são tratados, inclusive pelo provedor de modelos no momento da inferência. Um fornecedor pode armazenar dados em uma região e ainda assim enviar prompts a um endpoint de modelo em outra.
Pelo GDPR, o Artigo 44 prevê que uma transferência de dados pessoais para um país terceiro só pode ocorrer se as condições do capítulo de transferências do Regulamento forem cumpridas, inclusive para transferências subsequentes. Para os Estados Unidos, a página sobre transferências de dados UE-EUA da Comissão Europeia explica que sua decisão de adequação de julho de 2023 sobre o Data Privacy Framework permite que dados pessoais fluam para empresas dos EUA que participam dele. Assim, um comprador pode perguntar se você e seus suboperadores são certificados, ou em qual outro mecanismo se apoiam.
Uma resposta crível inclui opções de região por plano, um diagrama de fluxo de dados que mostre armazenamento, processamento e chamadas ao modelo, o mecanismo de transferência para cada fluxo transfronteiriço e uma declaração sobre se funcionários fora da região podem ver os dados do cliente.
Não prometa uma residência que você não consegue garantir de ponta a ponta. Se a inferência acontece em uma região diferente da do armazenamento, o revisor do comprador vai descobrir isso no diagrama, e descobrir lá é pior do que ler na sua primeira resposta.
5. "O que diz o seu acordo de processamento de dados?"
O DPA testa se as suas promessas são contratuais. Muitos compradores não avançam apenas com uma página de termos de uso, e vão comparar o DPA assinado com as respostas do seu questionário.
Um DPA normalmente especifica o objeto e a duração do tratamento, o tipo de dados, as instruções sob as quais o operador trabalha, a confidencialidade, as medidas de segurança, as regras de suboperadores, o auxílio com solicitações de titulares de dados, a exclusão ou devolução e os direitos de auditoria. O Artigo 28 lista esses itens como conteúdo contratual obrigatório para fins do GDPR.
Os termos de violação merecem atenção. Segundo o Artigo 33, o controlador deve notificar a autoridade de controle sem demora injustificada e, sempre que possível, em até 72 horas após tomar conhecimento de uma violação, e o operador deve notificar o controlador sem demora injustificada após tomar conhecimento de uma. É por isso que os compradores pedem um prazo de notificação específico no DPA, em vez de um vago "prontamente".
Tenha um DPA padrão pronto antes da primeira solicitação, garanta que ele corresponda ao produto e mantenha as respostas do questionário consistentes com ele.
6. "O que vocês registram em logs e quem pode ver?"
Prompts e saídas muitas vezes contêm exatamente o material sensível que o comprador queria proteger, e os logs podem durar mais do que os dados de onde vieram. Essa pergunta testa se existe retenção oculta. Uma resposta crível informa o que é registrado (conteúdo completo, apenas metadados, chamadas a ferramentas), por quê, quem pode acessar, por quanto tempo é mantido, se o cliente pode encurtar esse prazo e se os logs alimentam qualquer outra coisa, como conjuntos de avaliação.
O guia da OpenAI citado acima mostra o nível de detalhe que os compradores esperam: ele distingue os logs de monitoramento de abuso do estado da aplicação e lista a retenção por endpoint.
7. "Como vocês tratam dados pessoais?"
Essa pergunta testa minimização e exposição: de quais dados pessoais o produto precisa, o que coleta além disso e o que acontece se dados pessoais chegarem a um prompt que não deveria tê-los.
O Information Commissioner's Office (ICO) do Reino Unido cobre esse tema em seu guia sobre IA e proteção de dados, que inclui capítulos sobre licitude, transparência, equidade, segurança e minimização de dados, e direitos individuais em sistemas de IA. O ICO observa que o guia está em revisão após a Data (Use and Access) Act.
Uma resposta crível inclui um inventário de dados com justificativas, opções de minimização, como a redação de trechos antes de os dados chegarem a um modelo, uma posição declarada sobre dados de categoria especial, como as solicitações de direitos individuais são tratadas e controles de acesso.
Sobre o isolamento de tenants, "seus dados ficam separados" não é um controle. Uma descrição de como os índices de recuperação, os caches e os artefatos de fine-tuning são delimitados por cliente é.
8. "Vocês são controlador ou operador?"
Os compradores perguntam sobre os papéis no GDPR porque a resposta determina quem responde pelo quê. Segundo o Artigo 4, o controlador determina as finalidades e os meios do tratamento, enquanto o operador trata dados pessoais em nome do controlador. Em uma implantação B2B típica de IA, o cliente é o controlador de seus próprios dados e o fornecedor é o operador, agindo conforme instruções documentadas.
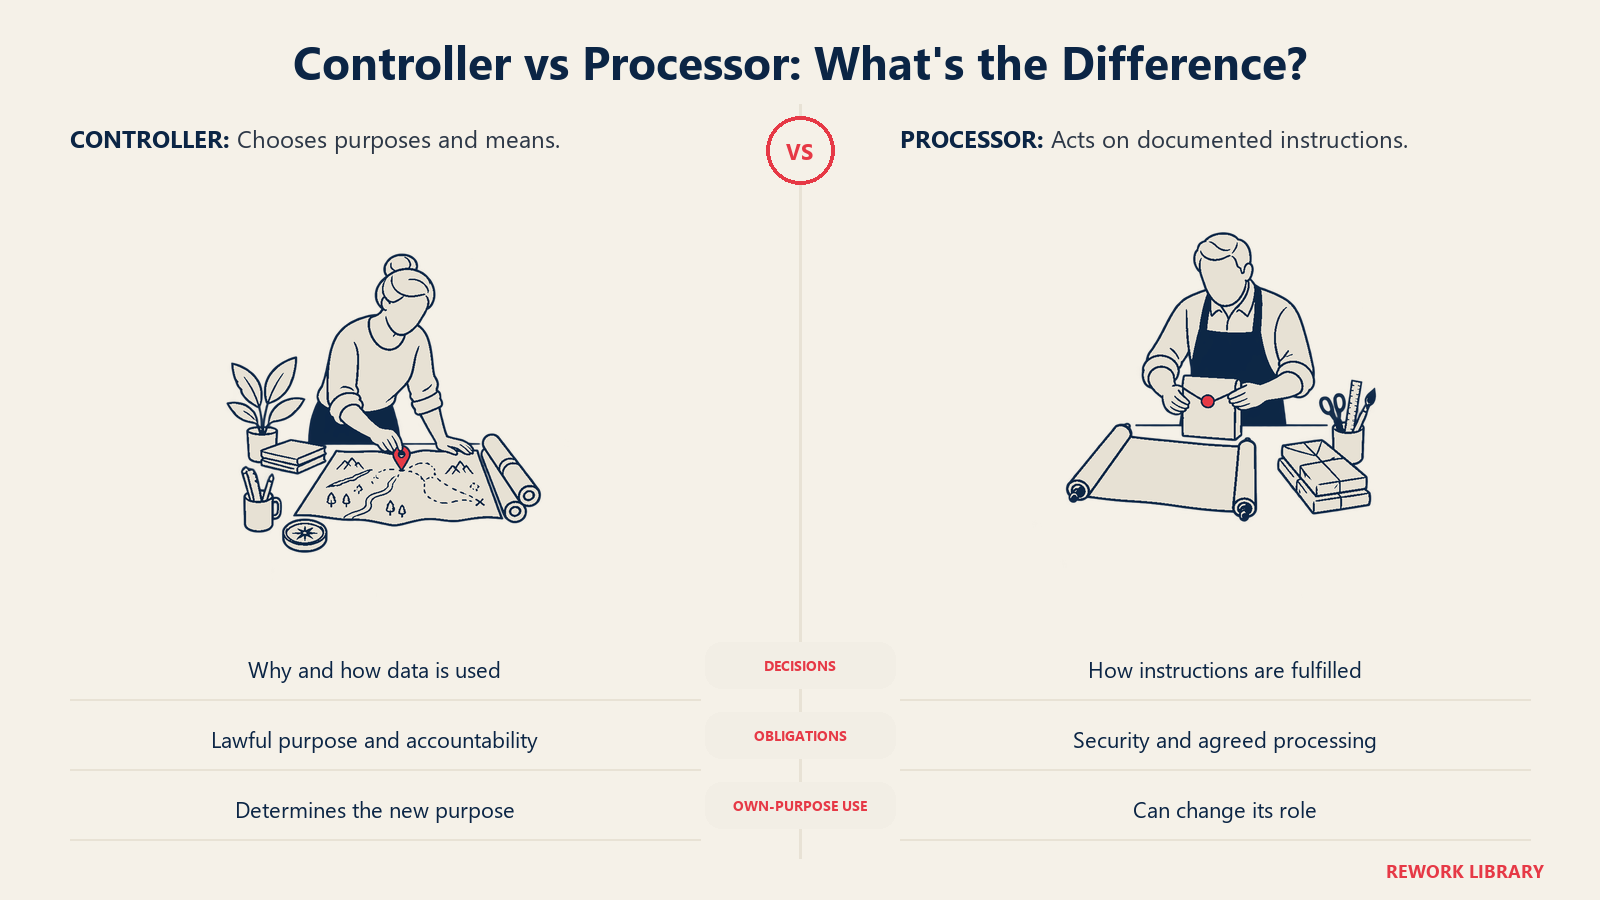
A discussão surge quando o fornecedor quer usar os dados do cliente para fins próprios, como melhorar seu produto. Isso pode torná-lo controlador daquele tratamento. Assim, a pergunta sobre treinamento e a pergunta sobre papéis estão ligadas: se a sua resposta à primeira é "podemos usar os dados para melhorar nosso serviço", a resposta à segunda não pode ser um simples "somos apenas operadores".
Declare sua posição por categoria de dado e finalidade, coloque-a no DPA e faça o aviso de privacidade corresponder.
9. Pontos de contato com o EU AI Act
O EU AI Act é outra lei, com outras perguntas. A página sobre o AI Act da Comissão Europeia diz que a lei entrou em vigor em 1º de agosto de 2024, que as práticas proibidas e as obrigações de alfabetização em IA passaram a valer em 2 de fevereiro de 2025, e que as regras de governança e as obrigações para modelos de IA de uso geral passaram a valer em 2 de agosto de 2025. Diz também que as regras para alto risco em certas áreas sensíveis, incluindo emprego e educação, foram adiadas para 2 de dezembro de 2027 pela simplificação do AI Omnibus. As datas vêm mudando, então confirme-as antes de citá-las.
Nas conversas sobre privacidade, os pontos de contato práticos são o seu papel (provedor, implantador ou construtor sobre o modelo de uso geral de outra empresa), deveres de transparência, como informar às pessoas que estão interagindo com um chatbot, sua classificação de risco e a base dela, e a documentação que você mantém.
Não afirme "em conformidade com o AI Act" como uma declaração genérica. Diga quais disposições se aplicam, como você chegou a essa conclusão e o que documentou.
Como é um pacote de respostas crível
Os compradores querem um pacote que possam entregar ao jurídico e à segurança sem uma reunião. Um conjunto viável é um DPA que corresponda ao produto, uma lista de suboperadores datada, um diagrama de fluxo de dados, um cronograma de retenção e exclusão, uma declaração curta sobre treinamento e provedores de modelos, uma visão geral de segurança com os relatórios de auditoria que você realmente possui e um responsável nomeado com prazo de resposta.
Date tudo e revise em intervalos regulares, porque documentos desatualizados causam a maioria das contradições. E responda "não" ou "ainda não" com clareza: um comprador que descobre um limite pela sua documentação confia mais no resto do que um que descobre depois.
Para ver como a revisão de privacidade se encaixa no processo de compra mais amplo, inclusive quem mais se envolve, veja o comitê de compra de IA. Para ver como os termos contratuais e os critérios do piloto interagem, veja de pilotos de IA a contratos. Para os lados de conformidade e segurança, veja conformidade de agentes de IA e segurança de agentes de IA.
Fatos principais
- Barreira da anonimidade: o parecer sobre modelos de IA do EDPB, de dezembro de 2024, diz que um modelo só é anônimo se a identificação e a extração de dados pessoais forem ambas muito improváveis.
- Suboperadores: segundo o Artigo 28 do GDPR, um operador precisa de autorização por escrito para contratar outro operador, e o contrato deve exigir a exclusão ou devolução dos dados ao final.
- Prazo de violação: o controlador notifica a autoridade em até 72 horas, quando viável, e o operador informa o controlador sem demora injustificada (Artigo 33).
Leitura relacionada
- Revisões de segurança de IA explicadas
- Confiança e avaliação como ativo de vendas
- O que é uma política de IA responsável?
- Vender IA para compradores céticos
- O comitê de compra de IA
- De pilotos de IA a contratos
- Privacidade de dados de agentes de IA
- Conformidade de agentes de IA
- Segurança de agentes de IA

Co-Founder & COO
On this page
- Por que essas perguntas aparecem em todo negócio
- As perguntas centrais, o que testam e as evidências
- 1. "Nossos dados são usados para treinar modelos?"
- 2. "Por quanto tempo vocês mantêm nossos dados e como são excluídos?"
- 3. "Quem são seus suboperadores e provedores de modelos?"
- 4. "Onde nossos dados são armazenados e processados?"
- 5. "O que diz o seu acordo de processamento de dados?"
- 6. "O que vocês registram em logs e quem pode ver?"
- 7. "Como vocês tratam dados pessoais?"
- 8. "Vocês são controlador ou operador?"
- 9. Pontos de contato com o EU AI Act
- Como é um pacote de respostas crível
- Fatos principais
- Leitura relacionada