AIを買うのは誰か: エンタープライズAIの購買委員会
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
エンタープライズのAI購入が、それを欲しがっている本人だけで決まることはまれです。事業部門のリーダーはユースケースを見て、チャンピオンは削減できる時間を見ていますが、契約はセキュリティ、プライバシー、法務、調達、そして近年は専任のAIガバナンス組織の審査も通らなければなりません。それぞれの部門が異なる問いを投げかけ、どこか1つでも案件を止められます。
本ページは、大企業にAI製品を売り込む創業者や営業リーダー向けのリファレンスです。委員会に入りがちな役割を挙げ、通常のソフトウェアに比べてAIで審査担当者が増える理由を説明し、典型的なレビューの順序と、自社向けに調整できるステークホルダーマップを示します。ここで述べるのは一般的なパターンであり、固定のルールではありません。肩書きや体制は、従業員300人の会社とグローバル銀行とではまったく異なります。
AI案件で審査担当者が増える理由
通常のSaaSでも、IT、セキュリティ、調達はすでに関わります。AI製品ではさらに審査担当者が増えます。これまでそれらの部門が答える必要のなかった問いが生まれるからです。
データの利用。 多くのAI製品は顧客や従業員のデータを処理するため、購入担当者は、そのデータがモデルの学習に使われるのか、誰が出力を見られるのか、どこに保存されるのかを知りたがります。これらはプライバシーとセキュリティの問いであり、法務レビューのきっかけになることもよくあります。
出力のリスク。 テキストを生成したり、人をスコアリングしたり、レコメンドを出したりする製品は、スプレッドシートにはない形で間違うことがあります。法務部門は、不適切な出力の責任は誰が負うのか、生成コンテンツをめぐる知的財産権の主張など、請求に対してベンダーが購入者を補償するのかを尋ねます。
規制上のリスク。 規制当局は現在、AIに特化したルールを定めており、一部の業界の購入担当者は、それらに従っていることを示さなければなりません。そこにコンプライアンス部門、リスク部門、場合によっては取締役会レベルの委員会が加わります。
なじみのない障害モード。 NIST AIリスク管理フレームワークは、サードパーティのデータやシステムは開発を加速させる一方、リスクの測定を複雑にしうると指摘しています。リスクがサードパーティの構成要素そのものと、その使い方の両方から生じうるからです。これを真剣に受け止める購入担当者は、まさにその点を見るのが仕事の審査担当者を求めます。
結果として、レビューの経路は長くなり、正当な理由で「ノー」と言える人も増えます。委員会を早い段階でマッピングするチームは、後で不意を突かれることが少なくなります。これはMEDDICと同じ発想で、予算決裁者、決定基準、決定プロセスを、前提とするのではなく、突き止めるべきものとして扱います。
委員会の中核となる役割
事業オーナーまたは予算決裁者
製品が予算と目標に貢献する対象のエグゼクティブで、サポート部門の責任者、営業のVP、COOなどが該当します。成果とコストを重視し、通常は予算を握っています。セキュリティのアンケートを読むことはまれです。
必要なのは、上層部に説明できるビジネスケースです。ベースライン、測定した結果、明確なコストが揃っている必要があります。この人の後押しがなければ、このリストの他のどれも意味を持ちません。ビジネスケースそのものについては、AI製品のROIとビジネスケースでさらに詳しく扱っています。
エンドユーザーのチャンピオン
日々その製品を使う人たちが、最初に話を持ち出すことはよくあります。ワークフローを知っていて、何が壊れているかを説明できます。AIの出力が十分でないこともすぐに見抜きます。
チャンピオンがあなたに求めるのは2つです。自分たち自身のタスクで機能するという証拠と、デモを見ていない人たちを説得するための十分な材料です。チャンピオンを支援する方法はチャンピオンベースの営業をご覧ください。AI案件で注意すべき点は、ユーザーの熱意だけでは他のレビューを通過できないことです。チャンピオンには、データ処理契約を承認することはできません。
ITとエンタープライズアーキテクチャ
ITは、製品が自社のシステムに適合するかを確認します。ID管理とシングルサインオン、既存プラットフォームとの連携、ホスティングモデル、稼働率、サポートなどです。エンタープライズアーキテクトは、製品が技術全体のマップのどこに収まるのか、すでに保有しているものと重複しないかを見ます。
製品の背後にいるモデルプロバイダー、プロバイダーが変わったときの対応、依存先が障害を起こしたときの影響を尋ねる傾向があります。明確なアーキテクチャ図と、依存関係の平易な説明で、ほとんどに答えられます。
情報セキュリティ
セキュリティ部門は、ベンダーの統制を審査します。アクセス管理、暗号化、ログ、インシデント対応、認証、ペネトレーションテストなどです。AI製品については、プロンプトと出力の扱い、顧客間のデータ分離、機密データがモデルを通じて漏えいしうるかどうかといった質問が加わります。
セキュリティ部門は、まず標準のアンケートを実施し、フォローアップの質問はその後にする傾向があります。依頼を受けてから資料をかき集めるのではなく、最新のドキュメントを用意しておくことが、他のどんな準備よりもこの段階を短縮します。
プライバシーとデータ保護
プライバシー責任者やデータ保護責任者(DPO)は、製品がどの個人データに触れるか、処理の法的根拠、保存場所、サブプロセッサーは誰かを確認します。顧客データがモデルの改善に使われるのか、それをオフにできるのか、削除請求にどう対応するのかを知りたがります。
このレビュー担当者は、データ利用条件について最も強い拒否権を持つことが多くあります。データの取り扱いを1ページで明確に説明でき、それを契約と一致させられるベンダーのほうが、スムーズに進みます。
法務
法務は契約を交渉します。AIの場合は、購入者がこれまで交渉する必要のなかった条件も対象です。典型的な論点は、入力と出力の権利帰属、生成コンテンツに関する知的財産権の主張、責任の上限、AIの出力に対する補償、正確性に関する保証などです。法務は、製品によって購入者が自社の顧客に対する義務に違反することにならないかも確認します。
ここでは本格的な交渉が起こると考えてください。出力に対する責任と補償の方針を、案件ごとにその場で考えるのではなく、事前に検討しているベンダーのほうが、たいてい早くクロージングできます。
調達
調達は、商取引のプロセスを運営します。ベンダーの登録、代替案との比較、価格、支払条件、契約の構造です。クリーンな書類と、根拠のある価格設計を求めます。AI案件では、請求額が消費量に応じて変わりうるため、従量課金についても尋ねます。
財務
財務は数字を検証します。予算の出どころ、予測の変動幅、投資回収、そして費用が営業費用か資本的支出かです。価格が利用量によって変わる場合、財務は上限を設けるか予測できる方法を求めます。購入側の財務チームが請求額を予測できないことは、案件が静かに止まる理由の1つです。
新しい役割
次の3つの役割は主にAIの購入に登場し、大規模な組織や規制の厳しい組織で特に重要です。
AIガバナンス委員会またはAI評議会
現在、多くの組織が、AIの利用を承認するための部門横断のグループを設置しています。セキュリティ、法務、プライバシー、リスク、データ、人事、事業部門の代表が参加することもあります。その役割は、どのAIユースケースが許容でき、どのような条件で、どのようなモニタリングのもとで認めるかを決めることです。
NISTフレームワークのGOVERN機能は、この種の体制を説明しています。AIに関する法的・規制上の要件が理解され、管理され、文書化されることを確実にするための、ポリシーと実践です。実際には、評議会があることで、購入者にとって「イエス」を言う場所も「ノー」を言う場所も1つになります。評議会が存在するか、どれくらいの頻度で開催されるか、審査に入る前にベンダーに何を求めるかを、早めに確認してください。
最高AI責任者または最高データ責任者
米国の連邦政府では、この役割は正式に定められています。OMBのメモランダムM-25-21は、以前のM-24-10を廃止して置き換えるものです。各機関に対し、発行から60日以内に最高AI責任者(Chief AI Officer)を維持または指名することを求め、CFO Act対象の各機関にAIガバナンス委員会を設置することを求めていますが、既存のガバナンス組織に依拠することも認めています。最高情報責任者や最高データ責任者といった既存の幹部をその役割に指名することも可能です。
民間企業にそのような義務はないため、肩書きはさまざまです。最高AI責任者を置く企業もあれば、最高データ責任者や最高技術責任者に任せる企業もあり、誰もいない企業もあります。あなたの仕事は、肩書きにかかわらず、購入側の組織で誰がAIの権限を担っているかを突き止め、法務より先に巻き込むことです。
モデルリスク管理
銀行業界や一部の規制業種では、モデルリスク部門が、意思決定にモデルが使われる前にそれを検証します。これに関する米国の銀行監督当局のガイダンスは最近変わりました。連邦準備制度理事会のSR 26-2は2026年4月17日に発出され、多くの古い記事が今も引用する2011年のモデルリスクガイダンスSR 11-7に取って代わりました。連邦準備制度は、改訂されたガイダンスが、各銀行のモデルリスクのプロファイルと事業の規模・複雑さに合わせた、リスクベースのアプローチを重視していると述べています。
AI製品が特定の銀行のモデルインベントリに含まれるかどうかは、その銀行のモデルリスクチームが判断することであり、こちらで決めつけるものではありません。金融サービス業界に販売する場合は、検証要件とドキュメントに対する期待を早めに尋ね、製品の独立したテストを見込んでおいてください。
委員会の質問を形づくる規制
規制をピッチの中心に据える必要はありませんが、レビュー担当者がなぜそのように尋ねるのかを説明してくれます。EUでは、欧州委員会のAI Actのページによると、同法は2024年8月1日に発効し、例外を除いて2026年8月2日から適用されます。禁止される行為とAIリテラシーの義務は2025年2月2日から、汎用AIモデルに関するガバナンスのルールと義務は2025年8月2日から適用されています。
ハイリスクに関するスケジュールは動きました。同ページによると、特定のセンシティブな分野(附属書III)のハイリスクなユースケースに関するルールは2027年12月2日に、規制対象製品に組み込まれたハイリスクAIシステム(附属書I)のルールは2028年8月2日に延長されました。AI Omnibusと呼ばれる簡素化提案に関する政治的合意の結果です。こうした日付は再び変わりうるため、購入担当者に伝える前に、欧州委員会のページで最新の状況を確認してください。
営業担当者にとって重要なのはパターンです。事業がEUに関わる購入担当者や、採用、与信、教育などの分野でAIを使う購入担当者は、あなたの製品がどのリスクカテゴリーに入るか、どのような文書を提供できるかを尋ねます。それに明確に答えられれば、遅延のよくある原因を取り除けます。
典型的なレビューの順序
順序は案件ごとに異なりますが、よくある流れは次のとおりです。
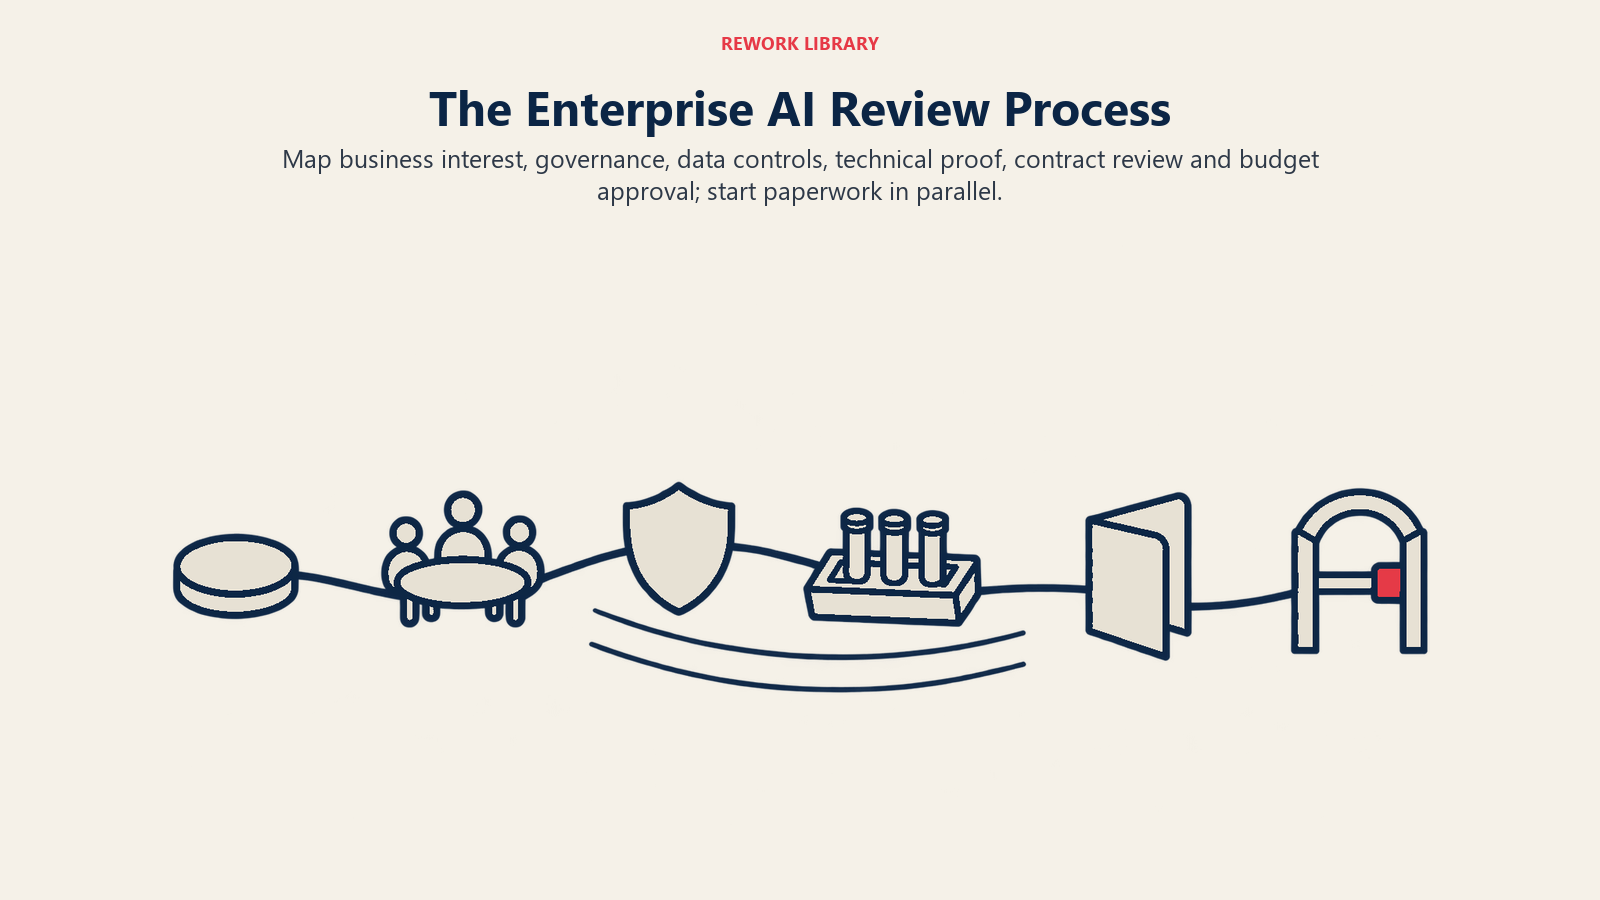
- 事業部門の関心。 チャンピオンと予算決裁者が、そのユースケースは試す価値があると合意します。
- ガバナンスの受付。 AI評議会があれば、ユースケースが登録され、リスクの階層に分類されます。会社によってはこれが最初に来ますが、パイロットの範囲が決まった後になる会社もあります。
- セキュリティとプライバシーのレビュー。 アンケート、ドキュメント、データフロー図。
- 技術的な検証。 合意した基準に基づく、購入者のデータを使ったパイロットまたは評価。AI製品でデモがより重要な理由とAIのパイロットから契約へをご覧ください。
- 法務と調達。 契約条件、データ処理契約、補償、価格、ベンダー登録。
- 財務と最終承認。 予算の確認と署名。
レビューは重なり合うことが多く、最も速いベンダーは、手順3と5の書類作成を、手順4の後ではなく手順4の最中に始めます。最も遅い案件は、審査担当者の不足に後になって気づき、案件が手順2に差し戻されます。
ステークホルダーマップ
この表を出発点のテンプレートとして使ってください。名前を埋め、まだ接触できていない行に印を付けます。
| 役割 | 主な問い | 納得してもらえる証拠 | 典型的な拒否権の強さ |
|---|---|---|---|
| 予算決裁者 | 成果はそのお金に見合うか | ベースライン、測定した結果、明確なコスト | 最終的な予算承認 |
| エンドユーザーのチャンピオン | 自分の仕事がよくなるか | 本人たちのタスクでの結果 | 影響力はあるが正式な拒否権はない |
| IT / エンタープライズアーキテクチャ | 自社のシステムに合うか | アーキテクチャ図、SSO、連携一覧、依存関係マップ | 適合性や重複を理由に阻止できる |
| 情報セキュリティ | 自社のデータは安全か | 統制のドキュメント、認証、テスト報告書 | 強い、多くの場合は厳格な関門 |
| プライバシー / DPO | 個人データは適法に扱われるか | データフローマップ、サブプロセッサー一覧、保持と学習に関する条件 | データ利用条件に対して強い |
| 法務 | 間違っていた場合、誰が責任を負うか | 知的財産、責任、補償に関する契約上の立場 | 条件を理由に阻止できる |
| 調達 | 価格と書類は根拠を示せるか | 明確な価格、比較、ベンダー登録パッケージ | プロセス上の関門 |
| 財務 | 支出を予測し正当化できるか | コストモデル、利用上限、投資回収の根拠 | 予算の関門 |
| AIガバナンス委員会 / 評議会 | これは許容できるAI利用か | リスク評価、想定用途、モニタリング計画 | 存在する場合は強い |
| 最高AI責任者 / データ責任者 | 自社のAI戦略とポリシーに合うか | ポリシーとの整合、テストの証拠 | 状況による、後押しも停滞もさせうる |
| モデルリスク管理 | モデルは検証済みか | ドキュメント、テストへのアクセス、パフォーマンスの証拠 | 規制対象の業界では強い |
ここでの「拒否権の強さ」は目安です。本当の答えは、購入者に、誰がどの順序で案件を止められるのかを尋ねることで得られます。
委員会への働きかけ方
プロセスを早めに尋ねる。 「ほかにどなたがレビューされ、通常は何を求められますか」という質問はコストがかからず、委員会の大半を浮かび上がらせます。MEDDICの決定プロセスに関する質問の、AI版です。
標準の証拠パッケージを作る。 セキュリティのドキュメント、データの取り扱いの概要、モデルプロバイダーについての短い説明、評価の要約、そして知的財産と補償に関する標準の契約上の立場です。レビューが行われる順序に合わせて、少しずつ送ってください。
チャンピオンに任せるのは一部まで。 チャンピオンは扉を開き、あなたの回答を社内の言葉に翻訳してくれます。ただし、審査担当者の代わりにはなれません。懐疑的なステークホルダーに出会ったら、懐疑的な購入担当者へのAIの売り方が、押し付けずに応じる方法を扱っています。
レビュー担当者ごとにメッセージを変える。 予算決裁者には成果を、セキュリティには統制を、法務には責任を伝えます。全員に同じピッチを繰り返すのが、委員会で負けるいちばん多いパターンです。メッセージをステークホルダーに合わせて調整するチャレンジャー・セールスのアプローチが、ここにはよく合います。
遅れて現れるレビュー担当者に注意する。 相手の会社がAI評議会、プライバシー責任者、モデルリスクチームに触れていなくても、存在しないと決めつける前に、本当にないのかを確認してください。
通常のSaaSでは、これほどのマッピングはほとんど必要ありません。バーティカルAI製品のパターンも注目に値します。バーティカルのベンダーは通常、1つの業界の委員会を深く学ぶのに対し、ホリゾンタルのベンダーは、アカウントごとに異なる委員会に向き合うからです。
重要なポイント
- サードパーティリスクは明確な懸念事項: NIST AI RMF 1.0は、サードパーティのデータ、ソフトウェア、ハードウェアがAIリスクの測定を複雑にしうると述べ、GOVERN機能がAIに関する法的・規制上の要件の理解と文書化を扱うとしています。
- 米国連邦政府のAIガバナンス: OMB M-25-21はM-24-10を廃止して置き換えるもので、各機関に60日以内の最高AI責任者の維持または指名を求め、CFO Act対象の機関にAIガバナンス委員会の設置を求めています(既存の組織を活用可)。
- 銀行のモデルリスクガイダンスが変更: 連邦準備制度理事会のSR 26-2(2026年4月17日)は、2011年4月4日に発出されたSR 11-7に取って代わります。
- EU AI Actのスケジュール: 2024年8月1日に発効し、例外を除いて2026年8月2日から適用。附属書IIIのハイリスクルールは2027年12月2日に、附属書Iは2028年8月2日に延長(出典: 欧州委員会)。
関連記事
