Apakah Dasar AI Bertanggungjawab?
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
Dasar AI bertanggungjawab ialah dokumen bertulis yang menyatakan prinsip yang diikuti dan kawalan yang dilaksanakan oleh sesebuah syarikat pembina produk AI apabila mereka bentuk, menguji, melancarkan dan mengendalikan produk tersebut. Ia menjawab satu soalan untuk pelanggan, pengawal selia dan kakitangan syarikat sendiri: apakah yang anda komited untuk lakukan, siapa yang bertanggungjawab melakukannya, dan bagaimana sesiapa boleh tahu jika anda tidak melakukannya?
Dokumen ini penting dari sudut komersial kerana pembeli AI memintanya. Semakan keselamatan dan perolehan perusahaan sering meminta pendirian bertulis tentang risiko AI sebelum mereka menandatangani kontrak, dan pengawal selia di beberapa wilayah kini mengenakan kewajipan undang-undang terhadap cara sistem AI dibina dan digunakan. Dasar yang ringkas, jujur dan mempunyai pemilik yang jelas lebih mudah dipertahankan dalam semakan berbanding dasar yang cantik tetapi tidak diikuti sesiapa.
Halaman ini mentakrifkan istilah tersebut, membezakannya daripada dua perkara yang sering dikelirukan dengannya, menyenaraikan komponen yang terdapat dalam kebanyakan dasar, dan memetakannya kepada empat rangka kerja rujukan yang biasa disebut. Ia bahan rujukan, bukan nasihat undang-undang. Untuk sisi kepercayaan dalam jualan, lihat menjual AI kepada pembeli yang ragu-ragu.
Apakah Dasar AI Bertanggungjawab
Dasar AI bertanggungjawab ialah kenyataan prinsip peringkat organisasi ditambah peraturan yang menjadikan prinsip itu boleh dilaksanakan. "AI bertanggungjawab" ialah istilah umum untuk membangunkan dan melaksanakan AI dengan cara yang mengurus risiko kepada orang ramai, pelanggan dan perniagaan. Dasar ialah tempat niat umum itu menjadi khusus: penggunaan mana yang termasuk dalam skop, apa yang diuji sebelum pelancaran, bila manusia mesti dapat campur tangan, dan apa yang berlaku apabila sesuatu tidak menjadi.
Tiga perkara menjadikan sesuatu dasar berguna dan bukan sekadar hiasan.
- Ia cukup khusus untuk disemak. "Kami menghargai keadilan" tidak boleh diaudit. "Setiap pelancaran model dinilai berdasarkan set ujian yang didokumenkan sebelum dilancarkan" boleh diaudit.
- Ia mempunyai pemilik yang dinamakan. Seseorang bertanggungjawab bagi setiap komitmen, mengikut peranan.
- Ia diselenggara. Ia mempunyai tarikh semakan, sejarah versi dan pautan kepada proses yang melaksanakannya.
Bagi syarikat yang menjual AI, dasar itu menghadap ke luar sebagaimana ke dalam. Ia dokumen yang boleh diserahkan kepada pasukan risiko pelanggan, dan dokumen yang digunakan jurutera anda sendiri untuk menentukan apa yang boleh diterima.
Perbezaannya daripada Dasar Penggunaan Boleh Diterima dan Program Tadbir Urus
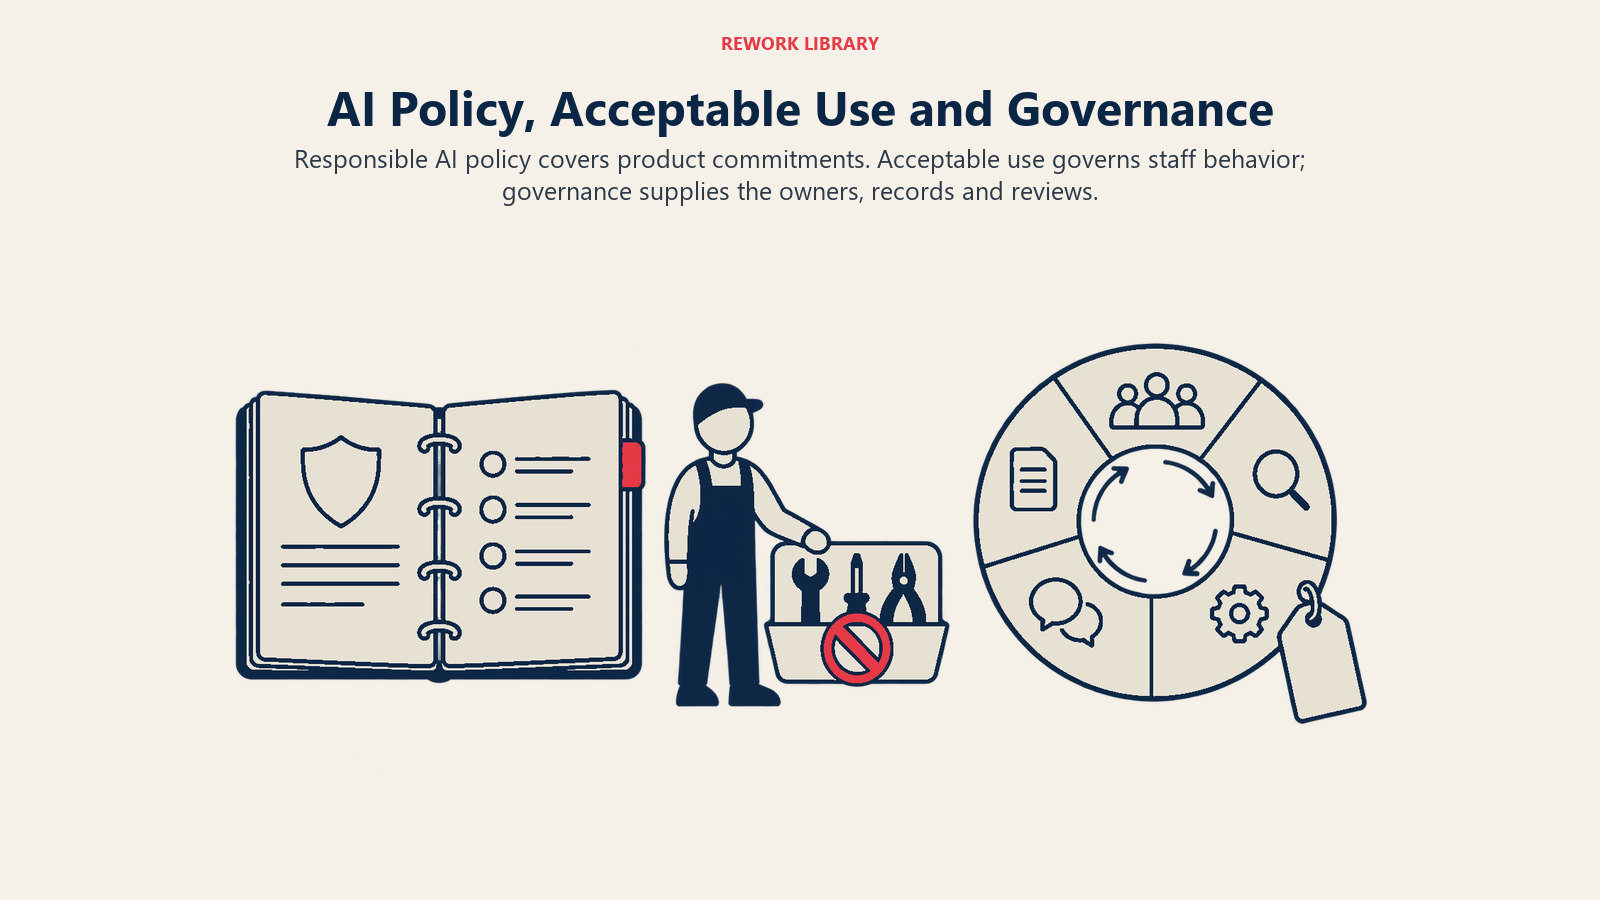
Tiga istilah berkaitan sering bercampur aduk, dan kekeliruan itu menyebabkan masalah sebenar dalam soal selidik keselamatan. Ketiga-tiganya menjawab soalan yang berbeza.
| Dasar AI bertanggungjawab | Dasar penggunaan AI yang boleh diterima | Program tadbir urus AI | |
|---|---|---|---|
| Soalan utama | Bagaimana kami membina dan mengendalikan produk AI kami secara bertanggungjawab? | Bagaimana pekerja kami boleh menggunakan alat AI di tempat kerja? | Bagaimana kami memastikan peraturan diikuti, diputuskan dan diperbaiki? |
| Khalayak utama | Pelanggan, pengawal selia, pasukan produk dan kejuruteraan | Semua pekerja | Kepimpinan, risiko, undang-undang, produk |
| Kandungan tipikal | Prinsip, pengelasan risiko, ujian, pengawasan, ketelusan, insiden | Alat yang diluluskan, data yang tidak boleh ditampal ke dalamnya, peraturan pendedahan | Peranan, jawatankuasa, inventori, aliran kerja kelulusan, metrik, audit |
| Sifat | Kenyataan komitmen dan peraturan | Buku peraturan untuk tingkah laku kakitangan | Sistem operasi yang terdiri daripada orang dan proses |
| Hubungan | Dasar ialah salah satu dokumen yang diselenggara oleh program | Selalunya subset sempit daripada dasar | Mekanisme yang menjadikan kedua-dua dokumen benar-benar berfungsi |
Versi ringkasnya: dasar penggunaan boleh diterima mengawal cara kakitangan menggunakan AI. Dasar AI bertanggungjawab mengawal apa yang syarikat lepaskan ke dunia. Program tadbir urus ialah jentera (pemilik, forum, rekod dan semakan) yang memastikan kedua-duanya jujur.
Syarikat permulaan dengan sepuluh orang mungkin hanya mempunyai dasar satu halaman dan seorang pemilik sebagai keseluruhan "program"nya. Itu tidak mengapa, selagi komitmen dalam dasar itu benar-benar dilaksanakan oleh pasukan.
Komponen Standard
Dasar berbeza dari segi panjang dan nada, tetapi kebanyakannya mengambil daripada senarai bahagian yang sama. Bahagian di bawah menerangkan setiap satu dan apa yang dicari oleh penyemak.
Prinsip
Kenyataan nilai pembukaan, biasanya tiga hingga lapan butir ringkas. Tema tipikal ialah keadilan, privasi, keselamatan, ketelusan, akauntabiliti dan pengawasan manusia. Prinsip ialah bahagian yang paling sukar disemak, jadi selebih dokumen wujud untuk menukarnya menjadi peraturan. Ramai syarikat meminjam perkataan daripada Prinsip AI OECD, yang diliputi di bawah.
Skop
Apa yang diliputi oleh dasar: produk, model, ciri, sistem dalaman dan model pihak ketiga yang mana. Skop harus menyatakan sama ada ia terpakai kepada AI yang dibina syarikat, AI yang disepadukan daripada pembekal, atau kedua-duanya. Dasar yang senyap-senyap mengecualikan komponen yang dipedulikan pelanggan akan mengundang soalan sukar.
Pengelasan risiko
Kaedah untuk menyusun penggunaan AI mengikut potensi kemudaratan, dengan kawalan berbeza pada setiap peringkat. Corak biasa ialah set kecil peringkat (contohnya rendah, sederhana, tinggi) dengan kriteria seperti sama ada sistem itu menjejaskan akses orang kepada pekerjaan, kredit, perumahan atau kesihatan, sama ada ia bertindak secara autonomi, dan data apa yang disentuhnya. Peringkat risiko EU AI Act, yang diterangkan di bawah, ialah model luaran yang paling terkenal.
Pengawasan manusia
Titik di mana seseorang boleh menyemak, membetulkan, menjeda atau mengatasi sistem, dan siapa orang itu. Ini termasuk laluan eskalasi dan keadaan apabila sistem mesti menyerahkan kes. Pengawasan diterangkan bagi setiap kes penggunaan, kerana pembantu penulisan jenis draf-dan-lulus memerlukan jauh lebih sedikit berbanding sistem yang mencetuskan tindakan sendiri.
Penggunaan data
Data apa yang masuk ke dalam latihan, penalaan, penilaian dan prompt; sama ada data pelanggan digunakan untuk melatih model; berapa lama data disimpan; dan bagaimana ia dipadamkan. Pembeli membaca bahagian ini dahulu. Ia mesti sepadan tepat dengan kontrak dan dokumentasi privasi anda, kerana ketidakpadanan lebih buruk daripada kekosongan.
Ujian dan penilaian
Apa yang diuji sebelum dan selepas pelancaran: ketepatan pada kes yang mewakili, keteguhan, semakan bias atau perbezaan layanan jika berkaitan, ujian keselamatan, dan semakan regresi selepas perubahan model atau prompt. Dasar harus menamakan bukti yang dihasilkan (set ujian, laporan, kelulusan) tanpa menjanjikan sebarang angka ketepatan tertentu.
Ketelusan
Apa yang diberitahu kepada pengguna dan pelanggan: bahawa mereka berinteraksi dengan AI, apa yang boleh dan tidak boleh dilakukan sistem, had yang diketahui, dan bagaimana output dihasilkan jika boleh dilaksanakan. Ia juga meliputi dokumentasi yang akan anda berikan kepada pelanggan atas permintaan.
Tindak balas insiden
Bagaimana kegagalan khusus AI dikesan, disaring, dibaiki dan dimaklumkan: output berbahaya, pendedahan data, kegagalan model yang ketara, penyalahgunaan. Ia menyatakan siapa yang menentukan tahap keterukan, seberapa cepat pelanggan dimaklumkan, dan bagaimana pengajaran direkodkan. Ia harus bersambung dengan proses insiden keselamatan sedia ada anda, bukan mencipta proses selari.
Akauntabiliti dan pemilik
Peranan yang dinamakan bagi setiap komitmen: siapa yang meluluskan pelancaran berisiko tinggi, siapa yang memiliki penilaian, siapa yang mengendalikan aduan, siapa yang boleh menghentikan pelancaran. Dalam syarikat kecil, seorang boleh memegang beberapa peranan. Intinya ialah tiada komitmen yang dibiarkan tanpa pemilik.
Kekerapan semakan
Seberapa kerap dasar disemak dan apa yang mencetuskan semakan awal: kategori produk baharu, perubahan model yang besar, undang-undang baharu, insiden. Dasar tanpa tarikh dan tanpa versi ialah petanda bahawa ia tidak lagi diselenggara.
Rangka Kerja Rujukan yang Dipetakan oleh Dasar
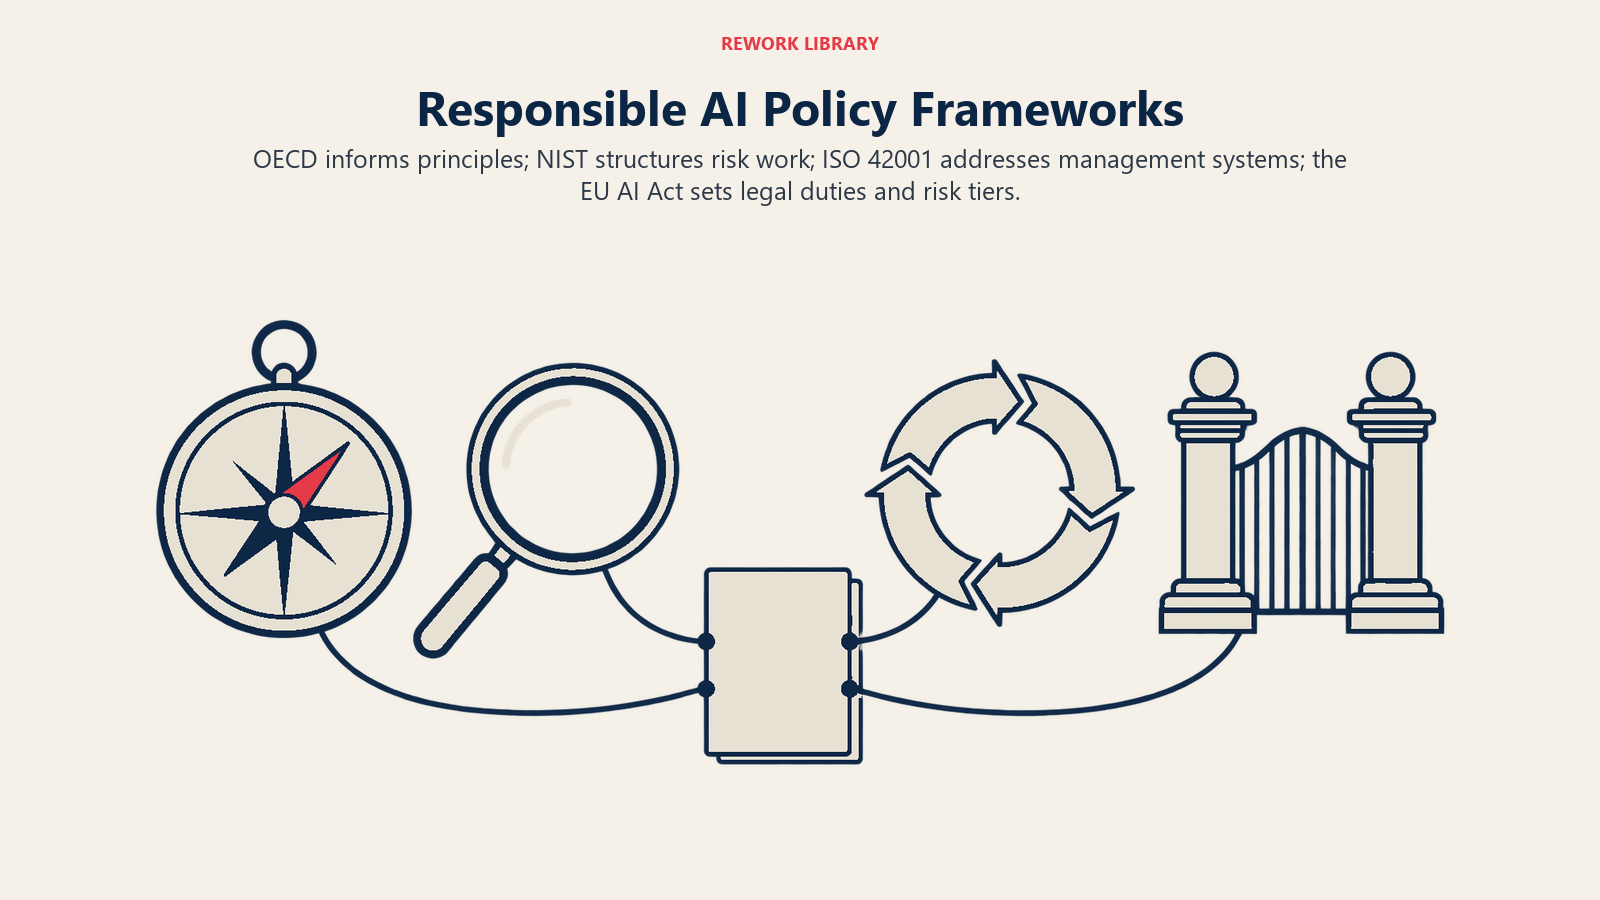
Anda tidak perlu mencipta kategori sendiri. Empat rujukan luaran muncul berulang kali dalam soal selidik pembeli dan semakan undang-undang. Setiap satu menjalankan tugas yang berbeza, dan tiada satu pun pengganti bagi yang lain.
Prinsip AI OECD
Prinsip AI OECD diterima pada 2019 dan dikemas kini pada Mei 2024. Ia menetapkan lima prinsip berasaskan nilai: pertumbuhan inklusif, pembangunan mampan dan kesejahteraan; hak asasi manusia dan nilai demokratik, termasuk keadilan dan privasi; ketelusan dan kebolehjelasan; keteguhan, keselamatan dan keamanan; serta akauntabiliti. Ia juga memberikan lima saranan yang ditujukan kepada penggubal dasar. Bagi sesebuah syarikat, lima prinsip itu ialah struktur siap pakai untuk bahagian "Prinsip".
NIST AI Risk Management Framework
NIST AI Risk Management Framework (AI RMF 1.0) diterbitkan pada 26 Januari 2023, dan bertujuan untuk kegunaan sukarela. Terasnya mempunyai empat fungsi: Govern, Map, Measure dan Manage. Teks rangka kerja menerangkan Govern sebagai fungsi merentas yang membolehkan tiga yang lain. Subkategorinya termasuk bahawa keperluan undang-undang dan peraturan yang melibatkan AI difahami, diurus dan didokumenkan, bahawa peranan dan tanggungjawab didokumenkan dan jelas, dan bahawa amalan organisasi membolehkan ujian AI, pengenalpastian insiden dan perkongsian maklumat. Itu hampir menjadi senarai semak untuk bahagian akauntabiliti, ujian dan insiden dalam dasar. Kerana ia sukarela, anda boleh menjajarkan diri dengannya, tetapi anda tidak patut mendakwa "mematuhi NIST" atau "diperakui NIST".
NIST juga menerbitkan Generative AI Profile pada Julai 2024 untuk risiko khusus bagi sistem generatif.
ISO/IEC 42001
ISO/IEC 42001 ialah piawaian antarabangsa bagi sistem pengurusan AI, iaitu set dasar, peranan dan proses seluruh organisasi untuk mengurus AI secara bertanggungjawab. Tidak seperti rangka kerja NIST, piawaian sistem pengurusan ialah jenis perkara yang boleh diaudit oleh pihak ketiga bertauliah terhadap sesebuah organisasi, itulah sebabnya pembeli kadangkala bertanya sama ada vendor "diperakui ISO 42001". Dasar biasanya menjadi salah satu input kepada sistem sedemikian, bersama proses risiko, audit dalaman dan semakan pengurusan. Semak edisi semasa dan skop pensijilan dengan ISO atau juruaudit anda sebelum membuat sebarang dakwaan mengenainya.
Peringkat risiko EU AI Act
EU AI Act ialah undang-undang yang mengikat, bukan rangka kerja sukarela. Gambaran keseluruhan AI Act daripada Suruhanjaya Eropah menerangkan empat tahap risiko: risiko tidak boleh diterima (diharamkan), risiko tinggi (kewajipan ketat sebelum dan selepas kemasukan ke pasaran), risiko ketelusan (kewajipan pendedahan seperti memberitahu orang bahawa mereka berinteraksi dengan AI) dan risiko minimum atau tiada risiko. Halaman yang sama menyatakan bahawa Akta itu berkuat kuasa pada 1 Ogos 2024, dengan amalan yang dilarang dan kewajipan literasi AI terpakai mulai 2 Februari 2025, serta peraturan tadbir urus dan kewajipan AI tujuan am mulai 2 Ogos 2025.
Garis masa bagi sistem berisiko tinggi telah dilaraskan. Halaman Suruhanjaya menyatakan bahawa, berikutan AI Omnibus, peraturan untuk sistem berisiko tinggi dalam bidang seperti biometrik, infrastruktur kritikal, pendidikan, pekerjaan dan penghijrahan terpakai mulai 2 Disember 2027, dan untuk AI yang disepadukan ke dalam produk seperti lif atau mainan mulai 2 Ogos 2028. Memandangkan tarikh dan kewajipan masih boleh berubah, anggaplah halaman Suruhanjaya sebagai sumber rujukan rasmi dan minta peguam mengesahkan apa yang terpakai kepada produk anda.
Walaupun anda tidak menjual di EU, idea peringkat itu berguna. Ia cara yang boleh dipertahankan untuk membina bahagian pengelasan risiko dalam dasar anda sendiri.
Mengapa Pembeli dan Pengawal Selia Memintanya
Pembeli menggunakan dasar sebagai tapisan pantas. Ia memberitahu pasukan perolehan atau keselamatan sama ada anda telah memikirkan risiko khusus AI sebelum mereka menghabiskan berminggu-minggu untuk semakan. Mereka sering memintanya bersama dokumentasi keselamatan dan terma pengendalian data. Cara soalan ini termasuk dalam sesuatu perjanjian diliputi dalam jawatankuasa pembelian AI, dan cara menukar percubaan kepada terma yang ditandatangani terdapat dalam daripada projek rintis AI kepada kontrak.
Pengawal selia mengambil berat tentang perkara yang berbeza: sama ada kewajipan benar-benar dipenuhi. Dasar bertulis dengan sendirinya tidak memenuhi mana-mana undang-undang, tetapi proses menyelenggarakannya menghasilkan rekod, pemilik dan ujian yang cenderung dikehendaki oleh undang-undang dan piawaian. EU AI Act ialah contoh yang paling jelas, dan penguatkuasaan terhadap dakwaan mengelirukan di tempat lain ialah satu lagi sebab untuk memastikan kenyataan awam tentang AI anda sepadan dengan apa yang dilakukan produk.
Pasukan anda sendiri juga mendapat manfaat. Jurutera dan pengurus produk mendapat jawapan jelas kepada "bolehkah kita lancarkan ini?", dan jualan mendapat set kenyataan yang diluluskan dan bukannya kenyataan yang direka secara spontan.
Struktur Minimum untuk Bermula
Jika anda menulis versi pertama, dokumen satu hingga tiga halaman adalah realistik. Rangka ini meliputi komponen di atas tanpa melebih-lebih.
- Tujuan dan skop: apa yang diliputi dasar dan siapa yang mesti mengikutinya.
- Prinsip: beberapa komitmen ringkas, dipetakan kepada prinsip OECD jika berguna.
- Peringkat risiko: kriteria dan kawalan yang dikaitkan dengan setiap peringkat.
- Penggunaan data: latihan, pengekalan, data pelanggan, pemadaman.
- Ujian dan pintu pelancaran: apa yang mesti lulus sebelum pelancaran dan selepas perubahan.
- Pengawasan manusia: di mana seseorang menyemak atau mengatasi, bagi setiap kes penggunaan.
- Ketelusan: apa yang anda dedahkan kepada pengguna dan pelanggan.
- Insiden: pengesanan, keterukan, pemberitahuan, semakan.
- Pemilik: peranan yang dinamakan bagi setiap komitmen.
- Semakan: versi, tarikh, kekerapan semakan dan pencetus.
Kemudian semak setiap baris terhadap realiti. Jika anda menulis "semua pelancaran berisiko tinggi memerlukan kelulusan", pastikan ada tempat kelulusan itu direkodkan. Untuk kawalan berkaitan dalam sistem berasaskan ejen, lihat pematuhan ejen AI, pagar pengadang ejen AI dan privasi data ejen AI.
Kesilapan Biasa
- Menulis aspirasi dan bukannya peraturan. Prinsip tanpa ujian atau pemilik ialah perkara pertama yang disedari pembeli yang teliti.
- Menyalin dasar syarikat lain. Ia menerangkan proses yang tidak anda miliki, yang mewujudkan risiko.
- Mendakwa pensijilan yang tidak anda miliki. Penjajaran dengan NIST bukan pensijilan, dan "diperakui ISO 42001" memerlukan audit bertauliah.
- Membiarkannya lapuk. Dasar yang mendahului model dan ciri semasa anda tersalah menggambarkan anda.
- Menganggapnya sebagai perisai undang-undang. Ia mendokumenkan niat dan proses anda. Ia tidak menggantikan pematuhan terhadap undang-undang.
- Mengelirukannya dengan buku peraturan pekerja. Dasar penggunaan boleh diterima untuk kakitangan tidak menjawab soalan pelanggan tentang produk anda.
Fakta Utama
- Takrifan: dasar AI bertanggungjawab ialah kenyataan bertulis syarikat tentang prinsip dan kawalan yang dilaksanakan apabila membina, menguji, melancarkan dan mengendalikan produk AI.
- Tidak sama dengan: dasar penggunaan boleh diterima (cara pekerja menggunakan alat AI) atau program tadbir urus (peranan dan proses yang memastikan dasar dikuatkuasakan).
- Prinsip AI OECD: diterima pada 2019 dan dikemas kini pada Mei 2024, dengan lima prinsip berasaskan nilai daripada pertumbuhan inklusif hingga akauntabiliti.
- NIST AI RMF: diterbitkan 26 Januari 2023, sukarela, dengan empat fungsi: Govern, Map, Measure, Manage.
- ISO/IEC 42001: piawaian sistem pengurusan AI antarabangsa, jenis piawaian yang boleh diaudit oleh badan bertauliah.
- EU AI Act: berkuat kuasa 1 Ogos 2024, dengan empat tahap risiko; peraturan berisiko tinggi Annex III kini terpakai mulai 2 Disember 2027 menurut Suruhanjaya.
Bacaan Berkaitan

Co-Founder & COO
On this page
- Apakah Dasar AI Bertanggungjawab
- Perbezaannya daripada Dasar Penggunaan Boleh Diterima dan Program Tadbir Urus
- Komponen Standard
- Prinsip
- Skop
- Pengelasan risiko
- Pengawasan manusia
- Penggunaan data
- Ujian dan penilaian
- Ketelusan
- Tindak balas insiden
- Akauntabiliti dan pemilik
- Kekerapan semakan
- Rangka Kerja Rujukan yang Dipetakan oleh Dasar
- Prinsip AI OECD
- NIST AI Risk Management Framework
- ISO/IEC 42001
- Peringkat risiko EU AI Act
- Mengapa Pembeli dan Pengawal Selia Memintanya
- Struktur Minimum untuk Bermula
- Kesilapan Biasa
- Fakta Utama
- Bacaan Berkaitan