Was ist eine Responsible-AI-Richtlinie?
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
Eine Responsible-AI-Richtlinie ist ein schriftliches Dokument, in dem ein Unternehmen, das KI-Produkte entwickelt, die Prinzipien festhält, denen es folgt, und die Kontrollen, die es beim Entwerfen, Testen, Ausliefern und Betreiben dieser Produkte anwendet. Sie beantwortet für Kunden, Aufsichtsbehörden und die eigenen Mitarbeitenden eine Frage: Wozu verpflichten Sie sich, wer ist dafür verantwortlich, und woran würde jemand erkennen, dass Sie es nicht einhalten?
Das Dokument ist wirtschaftlich relevant, weil KI-Käufer danach fragen. Sicherheits- und Einkaufsprüfungen in Unternehmen verlangen vor der Unterschrift oft eine schriftliche Position zu KI-Risiken, und Aufsichtsbehörden in mehreren Regionen knüpfen inzwischen rechtliche Pflichten daran, wie KI-Systeme gebaut und genutzt werden. Eine kurze, ehrliche und klar zugeordnete Richtlinie lässt sich in einer Prüfung leichter verteidigen als eine glänzende, der niemand folgt.
Diese Seite definiert den Begriff, grenzt ihn von zwei oft verwechselten Dokumenten ab, listet die Bestandteile auf, die die meisten Richtlinien enthalten, und ordnet sie den vier Referenz-Frameworks zu, die üblicherweise zitiert werden. Sie ist Nachschlagematerial und keine Rechtsberatung. Zur Vertriebsseite des Vertrauens lesen Sie KI an skeptische Käufer verkaufen.
Was eine Responsible-AI-Richtlinie ist
Eine Responsible-AI-Richtlinie ist eine Erklärung von Prinzipien auf Organisationsebene plus die Regeln, die sie operativ machen. „Responsible AI“ ist ein Sammelbegriff für die Entwicklung und den Einsatz von KI in einer Weise, die Risiken für Menschen, Kunden und das Unternehmen steuert. In der Richtlinie wird aus dieser allgemeinen Absicht etwas Konkretes: welche Anwendungen im Geltungsbereich liegen, was vor der Freigabe getestet wird, wann ein Mensch eingreifen können muss und was geschieht, wenn etwas schiefgeht.
Drei Dinge machen eine Richtlinie nützlich statt dekorativ.
- Sie ist konkret genug, um sie zu prüfen. „Wir schätzen Fairness“ lässt sich nicht auditieren. „Jede Modellfreigabe wird vor der Auslieferung anhand eines dokumentierten Testsets bewertet“ schon.
- Sie hat benannte Verantwortliche. Für jede Zusage ist jemand rechenschaftspflichtig, nach Rolle.
- Sie wird gepflegt. Sie hat ein Überprüfungsdatum, einen Versionsverlauf und einen Bezug zu den Prozessen, die sie umsetzen.
Für ein Unternehmen, das KI verkauft, wirkt die Richtlinie nach außen ebenso wie nach innen. Sie ist das Dokument, das Sie dem Risikoteam eines Kunden übergeben können, und das, anhand dessen Ihre eigenen Entwickler entscheiden, was akzeptabel ist.
Wie sie sich von einer Richtlinie zur akzeptablen Nutzung und einem Governance-Programm unterscheidet
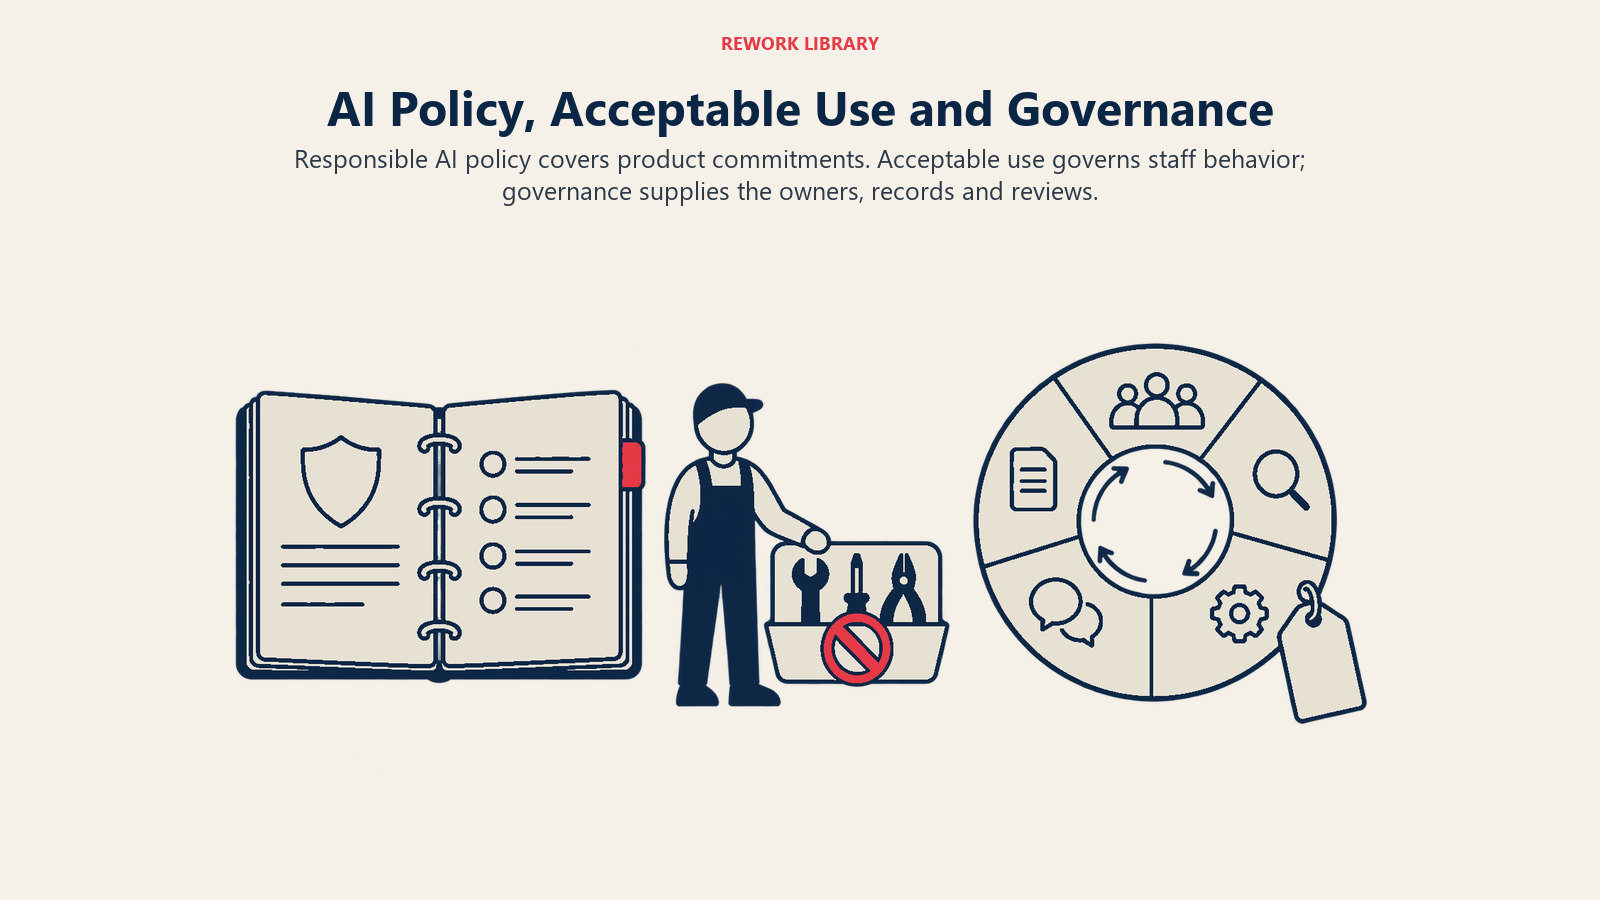
Drei verwandte Begriffe verschwimmen, und das sorgt in Sicherheitsfragebögen für echte Verwirrung. Sie beantworten unterschiedliche Fragen.
| Responsible-AI-Richtlinie | Richtlinie zur akzeptablen KI-Nutzung | KI-Governance-Programm | |
|---|---|---|---|
| Hauptfrage | Wie entwickeln und betreiben wir unsere KI-Produkte verantwortungsvoll? | Wie dürfen unsere Mitarbeitenden KI-Tools bei der Arbeit nutzen? | Wie stellen wir sicher, dass die Regeln befolgt, entschieden und verbessert werden? |
| Hauptzielgruppe | Kunden, Aufsichtsbehörden, Produkt- und Engineering-Teams | Alle Mitarbeitenden | Führung, Risiko, Recht, Produkt |
| Typischer Inhalt | Prinzipien, Risikoklassifizierung, Tests, Aufsicht, Transparenz, Vorfälle | Freigegebene Tools, Daten, die nicht eingegeben werden dürfen, Offenlegungsregeln | Rollen, Gremien, Inventare, Freigabe-Workflows, Metriken, Audits |
| Charakter | Eine Erklärung von Zusagen und Regeln | Ein Regelwerk für das Verhalten der Mitarbeitenden | Ein Betriebssystem aus Menschen und Prozessen |
| Beziehung | Die Richtlinie ist eines der Dokumente, die das Programm pflegt | Oft eine enge Teilmenge der Richtlinie | Der Mechanismus, der beide Dokumente real macht |
Die Kurzfassung: Eine Richtlinie zur akzeptablen Nutzung regelt, wie Mitarbeitende KI verwenden. Eine Responsible-AI-Richtlinie regelt, was das Unternehmen in die Welt setzt. Ein Governance-Programm ist die Maschinerie (Verantwortliche, Gremien, Aufzeichnungen und Überprüfungen), die beide ehrlich hält.
Ein Startup mit zehn Personen hat vielleicht eine einseitige Richtlinie und eine einzige verantwortliche Person als gesamtes „Programm“. Das ist in Ordnung, solange die Zusagen in der Richtlinie solche sind, die das Team tatsächlich erfüllt.
Die Standardkomponenten
Richtlinien unterscheiden sich in Länge und Ton, schöpfen aber meist aus derselben Liste von Bestandteilen. Die folgenden Abschnitte beschreiben jeden davon und worauf ein Prüfer achtet.
Prinzipien
Die einleitende Werteerklärung, meist drei bis acht kurze Punkte. Typische Themen sind Fairness, Datenschutz, Sicherheit, Transparenz, Rechenschaftspflicht und menschliche Aufsicht. Prinzipien sind der am schlechtesten prüfbare Teil, deshalb dient der Rest des Dokuments dazu, sie in Regeln zu übersetzen. Viele Unternehmen übernehmen Formulierungen aus den OECD-KI-Prinzipien, die unten behandelt werden.
Geltungsbereich
Was die Richtlinie abdeckt: welche Produkte, Modelle, Funktionen, internen Systeme und Modelle von Drittanbietern. Der Geltungsbereich sollte festhalten, ob sie für KI gilt, die das Unternehmen selbst baut, für KI, die es von einem Anbieter einbettet, oder für beides. Eine Richtlinie, die die für Kunden wichtigen Komponenten stillschweigend ausklammert, provoziert unbequeme Fragen.
Risikoklassifizierung
Eine Methode, KI-Anwendungen nach möglichem Schaden zu sortieren, mit unterschiedlichen Kontrollen je Stufe. Ein gängiges Muster ist eine kleine Zahl von Stufen (zum Beispiel niedrig, mittel, hoch) mit Kriterien wie: Beeinflusst das System den Zugang von Menschen zu Arbeit, Krediten, Wohnraum oder Gesundheit? Handelt es autonom? Welche Daten berührt es? Die unten beschriebenen Risikostufen des EU AI Act sind das bekannteste externe Modell.
Menschliche Aufsicht
Die Punkte, an denen eine Person das System prüfen, korrigieren, anhalten oder übersteuern kann, und wer diese Person ist. Dazu gehören Eskalationswege und die Bedingungen, unter denen das System übergeben muss. Aufsicht wird pro Anwendungsfall beschrieben, denn ein Schreibassistent, der Entwürfe liefert und freigeben lässt, braucht deutlich weniger als ein System, das eigenständig Aktionen auslöst.
Datennutzung
Welche Daten in Training, Tuning, Evaluierung und Prompts einfließen, ob Kundendaten zum Trainieren von Modellen verwendet werden, wie lange Daten aufbewahrt und wie sie gelöscht werden. Käufer lesen diesen Abschnitt zuerst. Er sollte exakt zu Ihren Verträgen und Ihrer Datenschutzdokumentation passen, denn ein Widerspruch ist schlimmer als eine Lücke.
Tests und Evaluierung
Was vor und nach der Freigabe getestet wird: Genauigkeit bei repräsentativen Fällen, Robustheit, Bias- oder Disparitätsprüfungen, wo relevant, Sicherheitstests und Regressionsprüfungen nach Änderungen an Modell oder Prompt. Eine Richtlinie sollte die Nachweise benennen, die sie erzeugt (Testsets, Berichte, Freigaben), ohne einen konkreten Genauigkeitswert zu versprechen.
Transparenz
Was Nutzer und Kunden erfahren: dass sie mit KI interagieren, was das System kann und was nicht, bekannte Einschränkungen und, wo machbar, wie Outputs zustande kamen. Dazu gehört auch die Dokumentation, die Sie Kunden auf Anfrage bereitstellen.
Incident Response
Wie KI-spezifische Fehler erkannt, priorisiert, behoben und kommuniziert werden: schädliche Outputs, Datenabfluss, wesentliche Modellausfälle, Missbrauch. Sie legt fest, wer den Schweregrad bestimmt, wie schnell Kunden informiert werden und wie die Erkenntnisse festgehalten werden. Sie sollte an Ihren bestehenden Prozess für Sicherheitsvorfälle anknüpfen, statt einen parallelen zu erfinden.
Verantwortlichkeit und Zuständige
Benannte Rollen für jede Zusage: wer einen Launch mit hohem Risiko freigibt, wer die Evaluierung verantwortet, wer Beschwerden bearbeitet, wer eine Freigabe stoppen kann. In einem kleinen Unternehmen kann eine Person mehrere Rollen innehaben. Entscheidend ist, dass keine Zusage ohne Verantwortliche bleibt.
Überprüfungsrhythmus
Wie oft die Richtlinie überprüft wird und was eine vorgezogene Überprüfung auslöst: eine neue Produktkategorie, eine große Modelländerung, ein neues Gesetz, ein Vorfall. Eine Richtlinie ohne Datum und ohne Version ist ein Zeichen dafür, dass sie nicht mehr gepflegt wird.
Referenz-Frameworks, denen Richtlinien zugeordnet werden
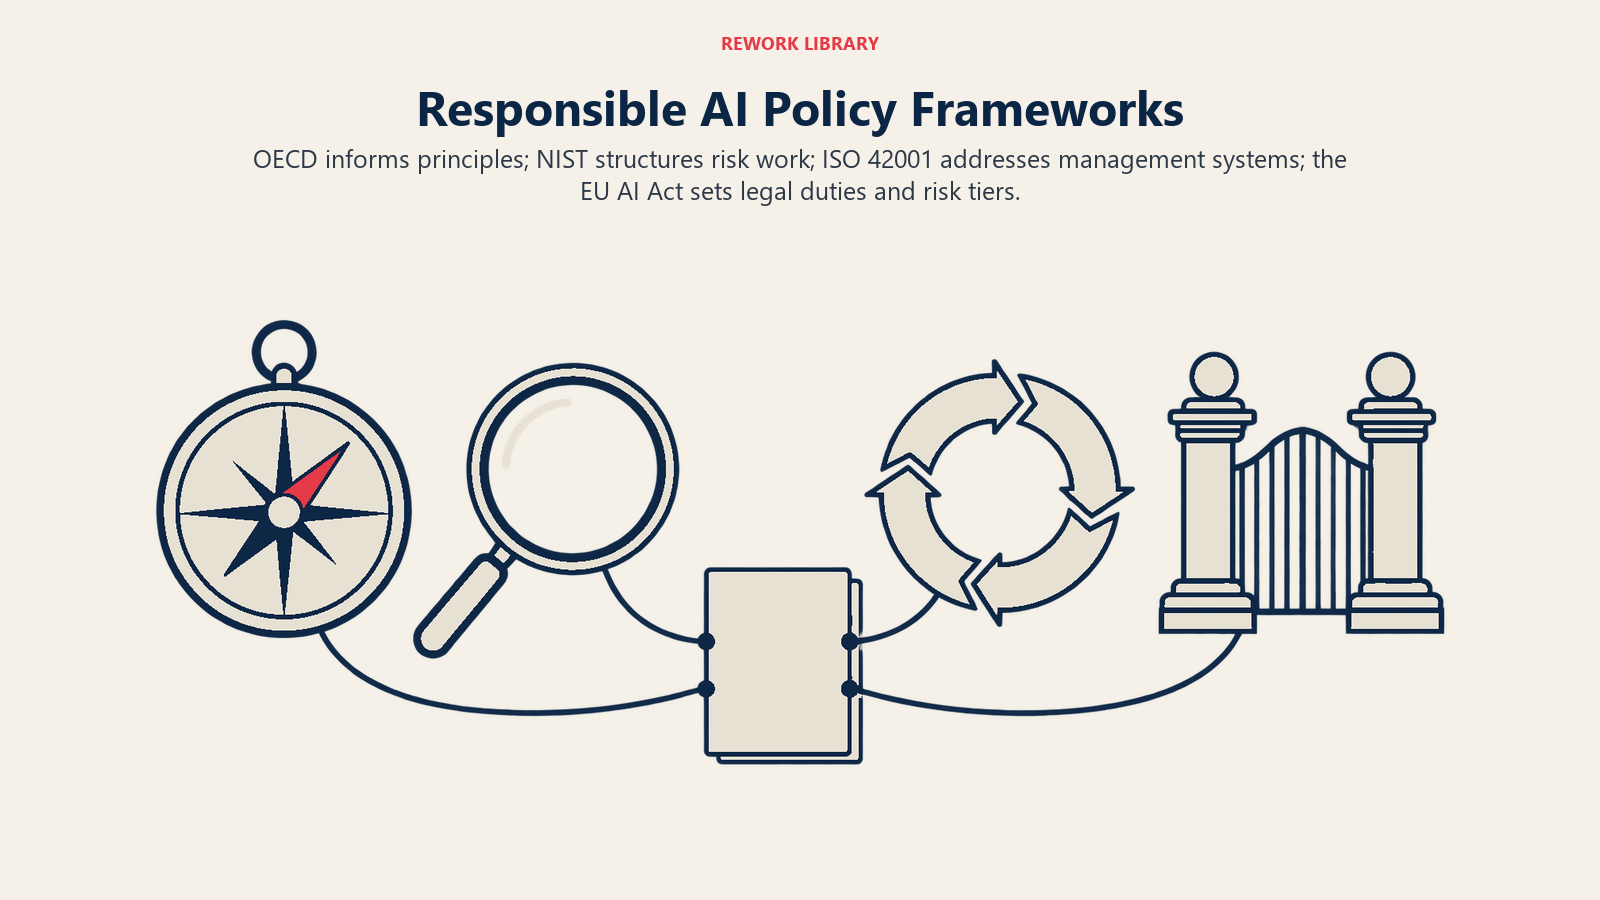
Sie müssen Ihre Kategorien nicht selbst erfinden. Vier externe Referenzen tauchen in Käuferfragebögen und rechtlichen Prüfungen immer wieder auf. Jede erfüllt eine andere Aufgabe, und keine ersetzt die anderen.
OECD-KI-Prinzipien
Die OECD-KI-Prinzipien wurden 2019 verabschiedet und im Mai 2024 aktualisiert. Sie umfassen fünf wertebasierte Prinzipien: inklusives Wachstum, nachhaltige Entwicklung und Wohlergehen; Menschenrechte und demokratische Werte, einschließlich Fairness und Datenschutz; Transparenz und Erklärbarkeit; Robustheit, Sicherheit und Verlässlichkeit; sowie Rechenschaftspflicht. Hinzu kommen fünf Empfehlungen an politische Entscheidungsträger. Für ein Unternehmen bilden die fünf Prinzipien eine fertige Struktur für den Abschnitt „Prinzipien“.
NIST AI Risk Management Framework
Das NIST AI Risk Management Framework (AI RMF 1.0) erschien am 26. Januar 2023 und ist für die freiwillige Nutzung gedacht. Sein Kern besteht aus vier Funktionen: Govern, Map, Measure und Manage. Der Frameworktext beschreibt Govern als übergreifende Funktion, die die anderen drei ermöglicht. Zu den Unterkategorien gehören, dass rechtliche und regulatorische Anforderungen an KI verstanden, gesteuert und dokumentiert werden, dass Rollen und Verantwortlichkeiten dokumentiert und klar sind und dass organisatorische Praktiken KI-Tests, die Erkennung von Vorfällen und den Informationsaustausch ermöglichen. Das entspricht fast einer Checkliste für die Abschnitte zu Verantwortlichkeit, Tests und Vorfällen einer Richtlinie. Weil es freiwillig ist, können Sie sich daran ausrichten, sollten aber nicht „NIST-konform“ oder „NIST-zertifiziert“ behaupten.
NIST veröffentlichte im Juli 2024 außerdem ein Generative AI Profile für Risiken, die speziell generative Systeme betreffen.
ISO/IEC 42001
ISO/IEC 42001 ist eine internationale Norm für ein KI-Managementsystem, also den organisationsweiten Satz aus Richtlinien, Rollen und Prozessen für den verantwortungsvollen Umgang mit KI. Anders als das NIST-Framework ist eine Managementsystem-Norm etwas, wogegen eine Organisation von einer akkreditierten Drittpartei auditiert werden kann. Deshalb fragen Käufer manchmal, ob ein Anbieter „ISO-42001-zertifiziert“ ist. Eine Richtlinie ist typischerweise ein Input eines solchen Systems, neben Risikoprozessen, internem Audit und Managementbewertung. Prüfen Sie die aktuelle Ausgabe und den Zertifizierungsumfang bei ISO oder Ihrem Auditor, bevor Sie eine Aussage dazu treffen.
Risikostufen des EU AI Act
Der EU AI Act ist geltendes Recht und kein freiwilliges Framework. Die Übersicht zum AI Act der Europäischen Kommission beschreibt vier Risikostufen: unannehmbares Risiko (verboten), hohes Risiko (strenge Pflichten vor und nach dem Markteintritt), Transparenzrisiko (Offenlegungspflichten, etwa Menschen mitzuteilen, dass sie mit KI interagieren) sowie minimales oder kein Risiko. Dieselbe Seite nennt als Datum des Inkrafttretens den 1. August 2024, wobei verbotene Praktiken und Pflichten zur KI-Kompetenz ab dem 2. Februar 2025 gelten und Governance-Regeln sowie Pflichten für KI-Modelle mit allgemeinem Verwendungszweck ab dem 2. August 2025.
Die Fristen für Hochrisiko-Systeme wurden angepasst. Die Seite der Kommission führt aus, dass nach dem AI Omnibus die Regeln für Hochrisiko-Systeme in Bereichen wie Biometrie, kritische Infrastruktur, Bildung, Beschäftigung und Migration ab dem 2. Dezember 2027 gelten und für KI, die in Produkte wie Aufzüge oder Spielzeug integriert ist, ab dem 2. August 2028. Da sich Termine und Pflichten noch verschieben können, behandeln Sie die Seite der Kommission als maßgebliche Quelle und lassen Sie sich von Juristen bestätigen, was für Ihre Produkte gilt.
Auch wenn Sie nicht in der EU verkaufen, ist der Stufengedanke nützlich. Er ist eine tragfähige Grundlage für den Abschnitt zur Risikoklassifizierung in Ihrer eigenen Richtlinie.
Warum Käufer und Aufsichtsbehörden danach fragen
Käufer nutzen die Richtlinie als schnellen Filter. Sie zeigt einem Einkaufs- oder Sicherheitsteam, ob Sie über KI-spezifische Risiken nachgedacht haben, bevor es Wochen in eine Prüfung steckt. Oft fragen sie sie zusammen mit Sicherheitsdokumentation und Datenverarbeitungsbedingungen an. Wie sich solche Fragen in ein Deal-Geschehen einfügen, behandelt das KI-Einkaufsgremium, und wie Sie aus einem Test unterschriebene Konditionen machen, steht in Von KI-Piloten zu Verträgen.
Aufsichtsbehörden interessiert etwas anderes: ob Pflichten tatsächlich erfüllt werden. Eine schriftliche Richtlinie allein erfüllt kein Gesetz, aber der Prozess, sie zu pflegen, erzeugt die Nachweise, Zuständigen und Tests, die Gesetze und Normen tendenziell verlangen. Der EU AI Act ist das klarste Beispiel, und die Durchsetzung gegen irreführende Aussagen andernorts ist ein weiterer Grund, darauf zu achten, dass öffentliche Aussagen über Ihre KI zu dem passen, was das Produkt tut.
Ihr eigenes Team profitiert ebenfalls. Entwickler und Product Manager erhalten eine klare Antwort auf „Können wir das ausliefern?“, und der Vertrieb bekommt einen freigegebenen Satz an Aussagen statt improvisierter.
Eine minimale Struktur als Ausgangspunkt
Für eine erste Version ist ein Dokument von ein bis drei Seiten realistisch. Diese Gliederung deckt die oben genannten Komponenten ohne Füllmaterial ab.
- Zweck und Geltungsbereich: was die Richtlinie abdeckt und wer sie befolgen muss.
- Prinzipien: einige kurze Zusagen, bei Bedarf den OECD-Prinzipien zugeordnet.
- Risikostufen: Kriterien und die jeder Stufe zugeordneten Kontrollen.
- Datennutzung: Training, Aufbewahrung, Kundendaten, Löschung.
- Tests und Freigabekriterien: was vor dem Launch und nach Änderungen bestanden werden muss.
- Menschliche Aufsicht: wo eine Person prüft oder übersteuert, pro Anwendungsfall.
- Transparenz: was Sie Nutzern und Kunden offenlegen.
- Vorfälle: Erkennung, Schweregrad, Benachrichtigung, Auswertung.
- Zuständige: benannte Rollen für jede Zusage.
- Überprüfung: Version, Datum, Überprüfungsrhythmus und Auslöser.
Prüfen Sie dann jede Zeile an der Realität. Schreiben Sie „alle Freigaben mit hohem Risiko erfordern eine Abnahme“, vergewissern Sie sich, dass es einen Ort gibt, an dem die Abnahme dokumentiert wird. Zu verwandten Kontrollen in Agent-basierten Systemen lesen Sie Compliance von KI-Agents, Guardrails für KI-Agents und Datenschutz bei KI-Agents.
Häufige Fehler
- Wünsche statt Regeln aufschreiben. Prinzipien ohne Tests oder Zuständige sind das Erste, was ein sorgfältiger Käufer bemerkt.
- Die Richtlinie eines anderen Unternehmens kopieren. Sie beschreibt Prozesse, die Sie nicht haben, und schafft damit Haftungsrisiken.
- Eine Zertifizierung behaupten, die Sie nicht besitzen. Ausrichtung an NIST ist keine Zertifizierung, und „ISO-42001-zertifiziert“ erfordert ein akkreditiertes Audit.
- Sie veralten lassen. Eine Richtlinie, die älter ist als Ihre aktuellen Modelle und Funktionen, beschreibt Sie falsch.
- Sie als Rechtsschutzschild behandeln. Sie dokumentiert Ihre Absicht und Ihren Prozess. Sie ersetzt nicht die Einhaltung des Gesetzes.
- Sie mit einem Regelwerk für Mitarbeitende verwechseln. Eine Richtlinie zur akzeptablen Nutzung für Mitarbeitende beantwortet nicht die Fragen eines Kunden zu Ihrem Produkt.
Wichtige Fakten
- Definition: Eine Responsible-AI-Richtlinie ist die schriftliche Erklärung eines Unternehmens zu den Prinzipien und Kontrollen, die es beim Entwickeln, Testen, Freigeben und Betreiben von KI-Produkten anwendet.
- Nicht dasselbe wie: eine Richtlinie zur akzeptablen Nutzung (wie Mitarbeitende KI-Tools verwenden) oder ein Governance-Programm (die Rollen und Prozesse, die Richtlinien in Kraft halten).
- OECD-KI-Prinzipien: 2019 verabschiedet und im Mai 2024 aktualisiert, mit fünf wertebasierten Prinzipien von inklusivem Wachstum bis zur Rechenschaftspflicht.
- NIST AI RMF: am 26. Januar 2023 veröffentlicht, freiwillig, mit vier Funktionen: Govern, Map, Measure, Manage.
- ISO/IEC 42001: eine internationale Norm für KI-Managementsysteme, gegen die eine akkreditierte Stelle auditieren kann.
- EU AI Act: am 1. August 2024 in Kraft getreten, mit vier Risikostufen; die Hochrisiko-Regeln nach Annex III gelten laut Kommission nun ab dem 2. Dezember 2027.
Weiterführende Lektüre

Co-Founder & COO
On this page
- Was eine Responsible-AI-Richtlinie ist
- Wie sie sich von einer Richtlinie zur akzeptablen Nutzung und einem Governance-Programm unterscheidet
- Die Standardkomponenten
- Prinzipien
- Geltungsbereich
- Risikoklassifizierung
- Menschliche Aufsicht
- Datennutzung
- Tests und Evaluierung
- Transparenz
- Incident Response
- Verantwortlichkeit und Zuständige
- Überprüfungsrhythmus
- Referenz-Frameworks, denen Richtlinien zugeordnet werden
- OECD-KI-Prinzipien
- NIST AI Risk Management Framework
- ISO/IEC 42001
- Risikostufen des EU AI Act
- Warum Käufer und Aufsichtsbehörden danach fragen
- Eine minimale Struktur als Ausgangspunkt
- Häufige Fehler
- Wichtige Fakten
- Weiterführende Lektüre