¿Qué es una política de IA responsable?
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
Una política de IA responsable es un documento escrito en el que una empresa que crea productos de IA declara los principios que sigue y los controles que aplica cuando diseña, prueba, lanza y opera esos productos. Responde una pregunta para los clientes, los reguladores y el propio personal de la empresa: ¿a qué se compromete, quién es responsable de cumplirlo y cómo sabría alguien si no lo cumple?
El documento importa desde el punto de vista comercial porque los compradores de IA lo piden. Las revisiones de seguridad y de compras de las grandes empresas suelen exigir una postura escrita sobre el riesgo de la IA antes de firmar, y los reguladores de varias regiones ya asocian obligaciones legales con la forma en que se crean y se usan los sistemas de IA. Una política breve, honesta y con responsables claros es más fácil de defender en una revisión que una pulida que nadie sigue.
Esta página define el término, lo distingue de dos cosas con las que suele confundirse, enumera los componentes que contienen la mayoría de las políticas y los relaciona con los cuatro marcos de referencia que se citan con más frecuencia. Es material de consulta, no asesoría legal. Para el lado comercial de la confianza, consulte cómo vender IA a compradores escépticos.
Qué es una política de IA responsable
Una política de IA responsable es una declaración de principios a nivel de organización, más las reglas que los hacen operativos. «IA responsable» es un término general para desarrollar y desplegar IA de manera que se gestione el riesgo para las personas, los clientes y el negocio. La política es el lugar donde esa intención general se vuelve concreta: qué usos entran en el alcance, qué se prueba antes del lanzamiento, cuándo una persona debe poder intervenir y qué ocurre cuando algo sale mal.
Tres cosas hacen que una política sea útil y no meramente decorativa.
- Es lo bastante específica como para verificarse. «Valoramos la equidad» no se puede auditar. «Cada versión de un modelo se evalúa con un conjunto de pruebas documentado antes de lanzarse» sí.
- Tiene responsables con nombre. Alguien responde por cada compromiso, definido por rol.
- Se mantiene. Tiene una fecha de revisión, un historial de versiones y un vínculo con los procesos que la ejecutan.
Para una empresa que vende IA, la política mira hacia afuera tanto como hacia adentro. Es el documento que puede entregar al equipo de riesgos de un cliente y el que sus propios ingenieros usan para decidir qué es aceptable.
En qué se diferencia de una política de uso aceptable y de un programa de gobernanza
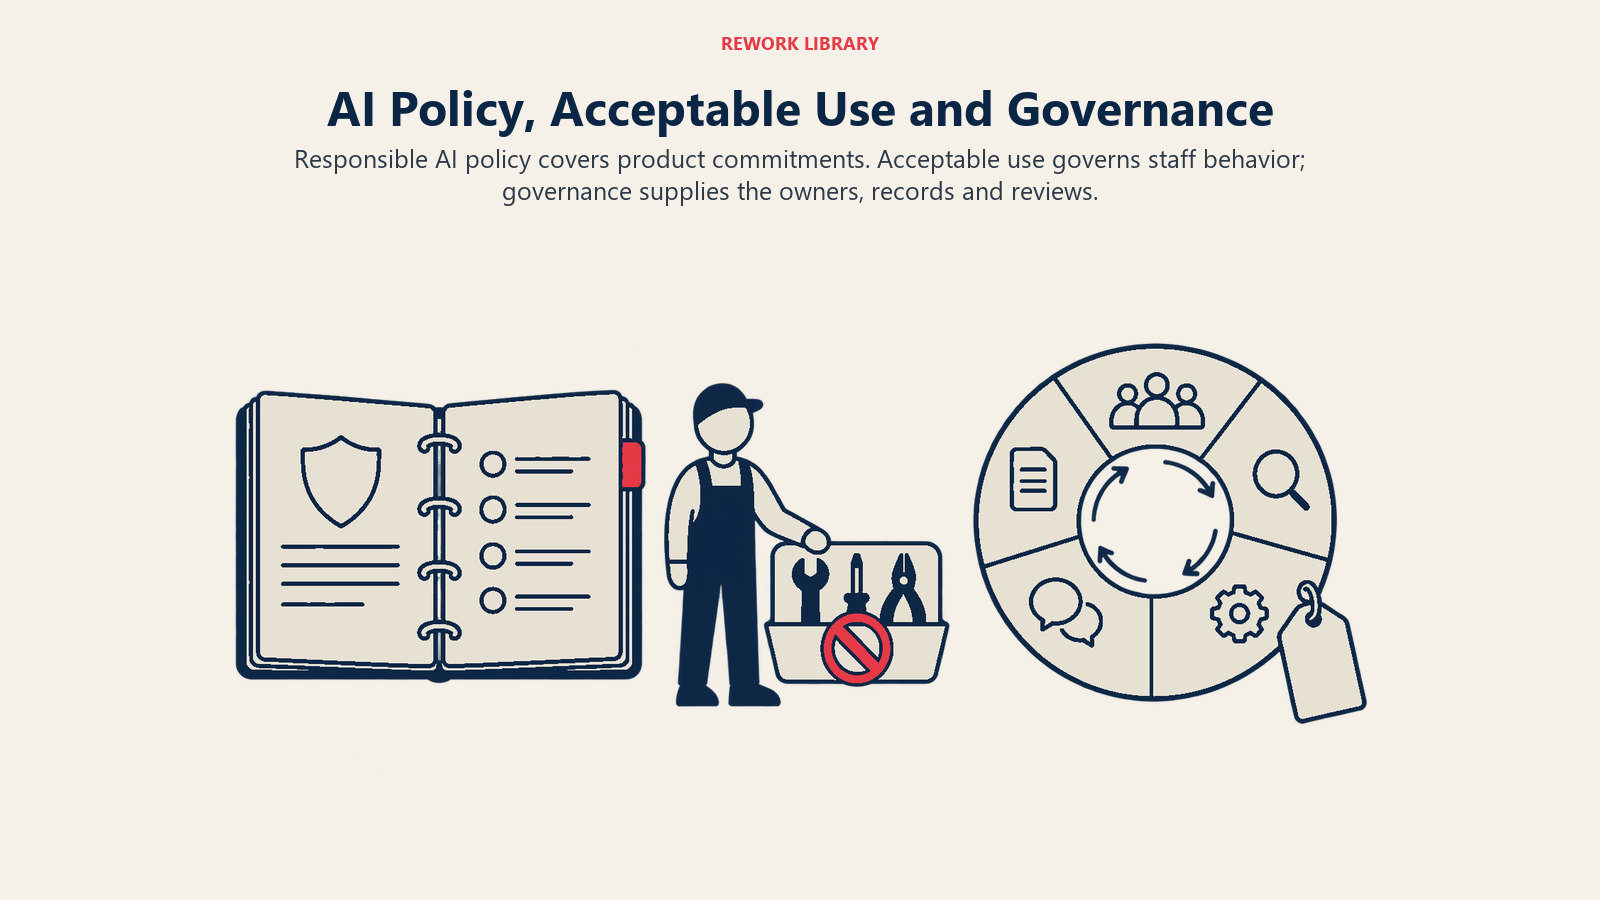
Tres términos relacionados se confunden, y esa confusión genera problemas reales en los cuestionarios de seguridad. Responden preguntas distintas.
| Política de IA responsable | Política de uso aceptable de IA | Programa de gobernanza de la IA | |
|---|---|---|---|
| Pregunta principal | ¿Cómo creamos y operamos nuestros productos de IA de forma responsable? | ¿Cómo pueden nuestros empleados usar herramientas de IA en el trabajo? | ¿Cómo nos aseguramos de que las reglas se cumplan, se decidan y se mejoren? |
| Audiencia principal | Clientes, reguladores, equipos de producto e ingeniería | Todos los empleados | Liderazgo, riesgos, área legal, producto |
| Contenido típico | Principios, clasificación de riesgos, pruebas, supervisión, transparencia, incidentes | Herramientas aprobadas, datos que no pueden pegarse en ellas, reglas de divulgación | Roles, comités, inventarios, flujos de aprobación, métricas, auditorías |
| Naturaleza | Una declaración de compromisos y reglas | Un reglamento sobre el comportamiento del personal | Un sistema operativo de personas y procesos |
| Relación | La política es uno de los documentos que el programa mantiene | Con frecuencia, un subconjunto reducido de la política | El mecanismo que hace reales ambos documentos |
La versión corta: una política de uso aceptable regula cómo el personal usa la IA. Una política de IA responsable regula lo que la empresa pone en el mundo. Un programa de gobernanza es la maquinaria (responsables, foros, registros y revisiones) que mantiene honestos a ambos.
Una startup de diez personas puede tener una política de una página y un solo responsable como todo su «programa». Eso está bien, siempre que los compromisos de la política sean los que el equipo realmente cumple.
Los componentes estándar
Las políticas varían en extensión y tono, pero la mayoría toma de la misma lista de partes. Las secciones siguientes describen cada una y lo que busca un revisor.
Principios
La declaración inicial de valores, que suele constar de tres a ocho elementos breves. Los temas habituales son equidad, privacidad, seguridad, transparencia, responsabilidad y supervisión humana. Los principios son la parte menos verificable, por lo que el resto del documento existe para convertirlos en reglas. Muchas empresas toman prestada la redacción de los OECD AI Principles, que se tratan más abajo.
Alcance
Qué cubre la política: qué productos, modelos, funciones, sistemas internos y modelos de terceros. El alcance debe indicar si se aplica a la IA que la empresa crea, a la IA que incorpora de un proveedor o a ambas. Una política que excluye en silencio los componentes que más importan a los clientes invita a preguntas difíciles.
Clasificación de riesgos
Un método para ordenar los usos de la IA según su daño potencial, con controles distintos en cada nivel. Un patrón común es un conjunto pequeño de niveles (por ejemplo bajo, medio, alto) con criterios como si el sistema afecta el acceso de las personas a empleo, crédito, vivienda o salud, si actúa de forma autónoma y con qué datos trabaja. Los niveles de riesgo de la EU AI Act, descritos más abajo, son el modelo externo más conocido.
Supervisión humana
Los puntos en los que una persona puede revisar, corregir, pausar o anular el sistema, y quién es esa persona. Incluye las rutas de escalamiento y las condiciones en las que el sistema debe traspasar el control. La supervisión se describe por caso de uso, porque un asistente de redacción en el que se redacta y se aprueba necesita mucha menos que un sistema que desencadena acciones por sí solo.
Uso de datos
Qué datos entran en el entrenamiento, el ajuste, la evaluación y los prompts; si los datos de los clientes se usan para entrenar modelos; cuánto tiempo se conservan los datos y cómo se eliminan. Los compradores leen esta sección primero. Debe coincidir exactamente con sus contratos y con su documentación de privacidad, ya que una discrepancia es peor que un vacío.
Pruebas y evaluación
Qué se prueba antes y después del lanzamiento: precisión en casos representativos, solidez, verificaciones de sesgo o disparidad cuando corresponda, pruebas de seguridad y verificaciones de regresión tras cambios de modelo o de prompt. Una política debe nombrar la evidencia que produce (conjuntos de pruebas, informes, aprobaciones) sin prometer ninguna cifra concreta de precisión.
Transparencia
Qué se les informa a los usuarios y a los clientes: que están interactuando con IA, qué puede y qué no puede hacer el sistema, las limitaciones conocidas y cómo se generaron los resultados cuando eso es factible. También abarca la documentación que usted entregará a los clientes que la soliciten.
Respuesta a incidentes
Cómo se detectan, clasifican, corrigen y comunican las fallas propias de la IA: resultados dañinos, exposición de datos, fallas importantes del modelo, uso indebido. Establece quién decide la gravedad, con qué rapidez se notifica a los clientes y cómo se registran las lecciones aprendidas. Debe conectarse con su proceso de incidentes de seguridad existente en lugar de inventar uno paralelo.
Responsabilidad y responsables
Roles con nombre para cada compromiso: quién aprueba un lanzamiento de alto riesgo, quién es dueño de la evaluación, quién atiende las quejas, quién puede detener una versión. En una empresa pequeña una sola persona puede ocupar varios roles. Lo importante es que ningún compromiso quede sin responsable.
Frecuencia de revisión
Con qué frecuencia se revisa la política y qué motivos adelantan una revisión: una nueva categoría de producto, un cambio importante de modelo, una nueva ley, un incidente. Una política sin fecha y sin versión es una señal de que ya no se mantiene.
Marcos de referencia con los que se alinean las políticas
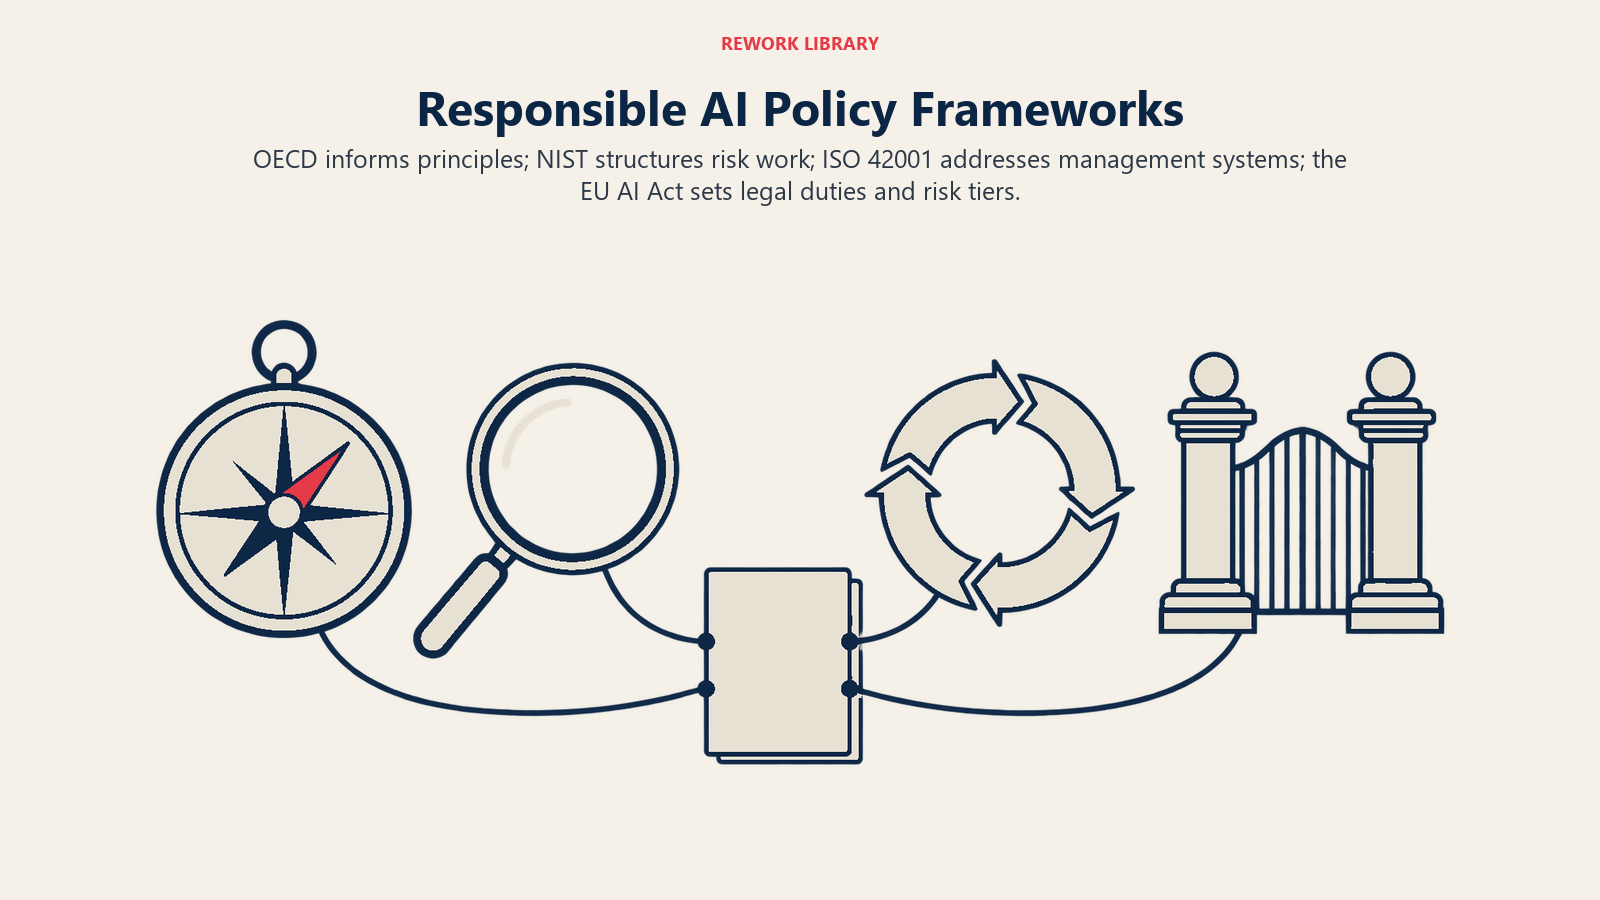
No tiene que inventar sus categorías. Cuatro referencias externas aparecen una y otra vez en los cuestionarios de los compradores y en las revisiones legales. Cada una cumple una función distinta y ninguna sustituye a las demás.
OECD AI Principles
Los OECD AI Principles se adoptaron en 2019 y se actualizaron en mayo de 2024. Establecen cinco principios basados en valores: crecimiento inclusivo, desarrollo sostenible y bienestar; derechos humanos y valores democráticos, incluidas la equidad y la privacidad; transparencia y explicabilidad; solidez, seguridad y protección; y responsabilidad. También ofrecen cinco recomendaciones dirigidas a quienes formulan políticas públicas. Para una empresa, los cinco principios son una estructura ya lista para la sección de «Principios».
NIST AI Risk Management Framework
El NIST AI Risk Management Framework (AI RMF 1.0) se publicó el 26 de enero de 2023 y es de uso voluntario. Su núcleo tiene cuatro funciones: Govern, Map, Measure y Manage. El texto del marco describe Govern como una función transversal que habilita a las otras tres. Entre sus subcategorías figuran que los requisitos legales y regulatorios relacionados con la IA se comprendan, se gestionen y se documenten, que los roles y las responsabilidades estén documentados y sean claros, y que las prácticas de la organización permitan las pruebas de IA, la identificación de incidentes y el intercambio de información. Eso se parece mucho a una lista de verificación para las secciones de responsabilidad, pruebas e incidentes de una política. Como es voluntario, usted puede alinearse con él, pero no debe afirmar que es «compatible con NIST» ni que está «certificado por NIST».
NIST también publicó en julio de 2024 un Generative AI Profile para los riesgos propios de los sistemas generativos.
ISO/IEC 42001
ISO/IEC 42001 es una norma internacional para un sistema de gestión de IA, es decir, el conjunto de políticas, roles y procesos de toda la organización para gestionar la IA de forma responsable. A diferencia del marco de NIST, una norma de sistema de gestión es algo contra lo que un tercero acreditado puede auditar a una organización, y por eso los compradores a veces preguntan si un proveedor está «certificado en ISO 42001». Una política suele ser un insumo de ese sistema, junto con los procesos de riesgo, la auditoría interna y la revisión por la dirección. Verifique con ISO o con su auditor la edición vigente y el alcance de la certificación antes de hacer cualquier afirmación al respecto.
Niveles de riesgo de la EU AI Act
La EU AI Act es una ley vinculante, no un marco voluntario. La descripción general de la AI Act de la Comisión Europea describe cuatro niveles de riesgo: riesgo inaceptable (prohibido), alto riesgo (obligaciones estrictas antes y después de la entrada al mercado), riesgo de transparencia (deberes de divulgación, como informar a las personas de que interactúan con IA) y riesgo mínimo o nulo. La misma página indica que la ley entró en vigor el 1 de agosto de 2024, con las prácticas prohibidas y las obligaciones de alfabetización en IA aplicables desde el 2 de febrero de 2025, y las normas de gobernanza y las obligaciones de IA de propósito general desde el 2 de agosto de 2025.
Los plazos para los sistemas de alto riesgo se han ajustado. La página de la Comisión señala que, tras el AI Omnibus, las normas para sistemas de alto riesgo en áreas como biometría, infraestructura crítica, educación, empleo y migración se aplican desde el 2 de diciembre de 2027, y para la IA integrada en productos como ascensores o juguetes desde el 2 de agosto de 2028. Como las fechas y las obligaciones aún pueden cambiar, trate la página de la Comisión como la fuente oficial y pida a un abogado que confirme qué se aplica a sus productos.
Aunque no venda en la UE, la idea de los niveles es útil. Es una forma defendible de construir la sección de clasificación de riesgos de su propia política.
Por qué la piden compradores y reguladores
Los compradores usan la política como un filtro rápido. Le indica a un equipo de compras o de seguridad si usted ha pensado en el riesgo específico de la IA antes de que dediquen semanas a una revisión. A menudo la piden junto con la documentación de seguridad y los términos de manejo de datos. En el comité de compra de IA se explica cómo encajan esas preguntas en una venta, y en de pilotos de IA a contratos se explica cómo convertir una prueba en términos firmados.
Los reguladores se preocupan por otra cosa: si las obligaciones realmente se cumplen. Una política escrita por sí sola no satisface ninguna ley, pero el proceso de mantenerla produce los registros, los responsables y las pruebas que las leyes y las normas suelen exigir. La EU AI Act es el ejemplo más claro, y la aplicación de normas contra afirmaciones engañosas en otros lugares es otra razón para asegurarse de que sus declaraciones públicas sobre su IA coincidan con lo que hace el producto.
Su propio equipo también se beneficia. Los ingenieros y los product managers obtienen una respuesta clara a «¿podemos lanzar esto?», y el área de ventas obtiene un conjunto aprobado de afirmaciones en lugar de improvisadas.
Una estructura mínima para empezar
Si está redactando una primera versión, un documento de una a tres páginas es realista. Este esquema cubre los componentes anteriores sin relleno.
- Propósito y alcance: qué cubre la política y quién debe cumplirla.
- Principios: unos pocos compromisos breves, alineados con los principios de la OECD si resulta útil.
- Niveles de riesgo: criterios y los controles asociados a cada nivel.
- Uso de datos: entrenamiento, retención, datos de clientes, eliminación.
- Pruebas y puertas de lanzamiento: qué debe aprobarse antes del lanzamiento y tras los cambios.
- Supervisión humana: dónde una persona revisa o anula, por caso de uso.
- Transparencia: qué divulga a usuarios y clientes.
- Incidentes: detección, gravedad, notificación, revisión.
- Responsables: roles con nombre para cada compromiso.
- Revisión: versión, fecha, frecuencia de revisión y motivos que la adelantan.
Luego compare cada línea con la realidad. Si escribe «todos los lanzamientos de alto riesgo requieren aprobación», confirme que exista un lugar donde se registre esa aprobación. Para controles relacionados en sistemas basados en agentes, consulte cumplimiento normativo de agentes de IA, guardrails de agentes de IA y privacidad de datos de agentes de IA.
Errores comunes
- Escribir aspiraciones en lugar de reglas. Los principios sin pruebas ni responsables son lo primero que nota un comprador cuidadoso.
- Copiar la política de otra empresa. Describe procesos que usted no tiene, lo cual genera exposición.
- Afirmar una certificación que no tiene. Alinearse con NIST no es certificarse, y «certificado en ISO 42001» exige una auditoría acreditada.
- Dejar que se desactualice. Una política anterior a sus modelos y funciones actuales lo describe mal.
- Tratarla como un escudo legal. Documenta su intención y su proceso. No sustituye el cumplimiento de la ley.
- Confundirla con un reglamento para empleados. Una política de uso aceptable para el personal no responde las preguntas de un cliente sobre su producto.
Datos clave
- Definición: una política de IA responsable es la declaración escrita de una empresa sobre los principios y los controles que aplica al crear, probar, lanzar y operar productos de IA.
- No es lo mismo que: una política de uso aceptable (cómo los empleados usan herramientas de IA) o un programa de gobernanza (los roles y procesos que mantienen vigentes las políticas).
- OECD AI Principles: adoptados en 2019 y actualizados en mayo de 2024, con cinco principios basados en valores, desde el crecimiento inclusivo hasta la responsabilidad.
- NIST AI RMF: publicado el 26 de enero de 2023, voluntario, con cuatro funciones: Govern, Map, Measure, Manage.
- ISO/IEC 42001: una norma internacional de sistemas de gestión de IA, del tipo de norma contra la que un organismo acreditado puede auditar.
- EU AI Act: entró en vigor el 1 de agosto de 2024, con cuatro niveles de riesgo; las normas de alto riesgo del Anexo III se aplican ahora desde el 2 de diciembre de 2027 según la Comisión.
Lecturas relacionadas
- Preguntas de privacidad de datos que hacen los compradores de IA
- Las revisiones de seguridad de la IA, explicadas
- Confianza y evaluación como activo de ventas
- Cómo vender IA a compradores escépticos
- El comité de compra de IA
- De pilotos de IA a contratos
- Cumplimiento normativo de agentes de IA
- Guardrails de agentes de IA
- Privacidad de datos de agentes de IA

Co-Founder & COO
On this page
- Qué es una política de IA responsable
- En qué se diferencia de una política de uso aceptable y de un programa de gobernanza
- Los componentes estándar
- Principios
- Alcance
- Clasificación de riesgos
- Supervisión humana
- Uso de datos
- Pruebas y evaluación
- Transparencia
- Respuesta a incidentes
- Responsabilidad y responsables
- Frecuencia de revisión
- Marcos de referencia con los que se alinean las políticas
- OECD AI Principles
- NIST AI Risk Management Framework
- ISO/IEC 42001
- Niveles de riesgo de la EU AI Act
- Por qué la piden compradores y reguladores
- Una estructura mínima para empezar
- Errores comunes
- Datos clave
- Lecturas relacionadas