O que é uma política de IA responsável?
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
Uma política de IA responsável é um documento escrito em que uma empresa que desenvolve produtos de IA declara os princípios que segue e os controles que aplica ao projetar, testar, lançar e operar esses produtos. Ela responde a uma pergunta de clientes, reguladores e da própria equipe: o que vocês se comprometem a fazer, quem é responsável por fazê-lo e como alguém saberia se vocês não fizessem?
O documento tem peso comercial porque os compradores de IA o pedem. As análises de segurança e de compras das empresas costumam exigir uma posição escrita sobre risco de IA antes da assinatura, e reguladores de várias regiões já atribuem obrigações legais a como os sistemas de IA são construídos e usados. Uma política curta, honesta e com responsáveis definidos é mais fácil de defender em uma análise do que uma política impecável que ninguém segue.
Esta página define o termo, o diferencia de duas coisas com as quais costuma ser confundido, lista os componentes que a maioria das políticas contém e os relaciona aos quatro frameworks de referência mais citados. É material de referência, não aconselhamento jurídico. Para o lado comercial da confiança, veja como vender IA para compradores céticos.
O que é uma política de IA responsável
Uma política de IA responsável é uma declaração de princípios em nível de organização, somada às regras que os tornam operacionais. "IA responsável" é um termo geral para desenvolver e implantar IA de modo a gerenciar riscos para pessoas, clientes e o negócio. A política é onde essa intenção geral se torna específica: quais usos estão no escopo, o que é testado antes do lançamento, quando uma pessoa precisa poder intervir e o que acontece quando algo dá errado.
Três características tornam uma política útil, e não decorativa.
- Ela é específica o bastante para ser verificada. "Valorizamos a equidade" não pode ser auditado. "Toda versão de modelo é avaliada com um conjunto de testes documentado antes de ser lançada" pode.
- Ela tem responsáveis nomeados. Alguém responde por cada compromisso, por cargo.
- Ela é mantida. Tem data de revisão, histórico de versões e vínculo com os processos que a executam.
Para uma empresa que vende IA, a política se volta tanto para fora quanto para dentro. É o documento que você entrega à equipe de risco de um cliente e o que seus próprios engenheiros usam para decidir o que é aceitável.
Como ela se diferencia de uma política de uso aceitável e de um programa de governança
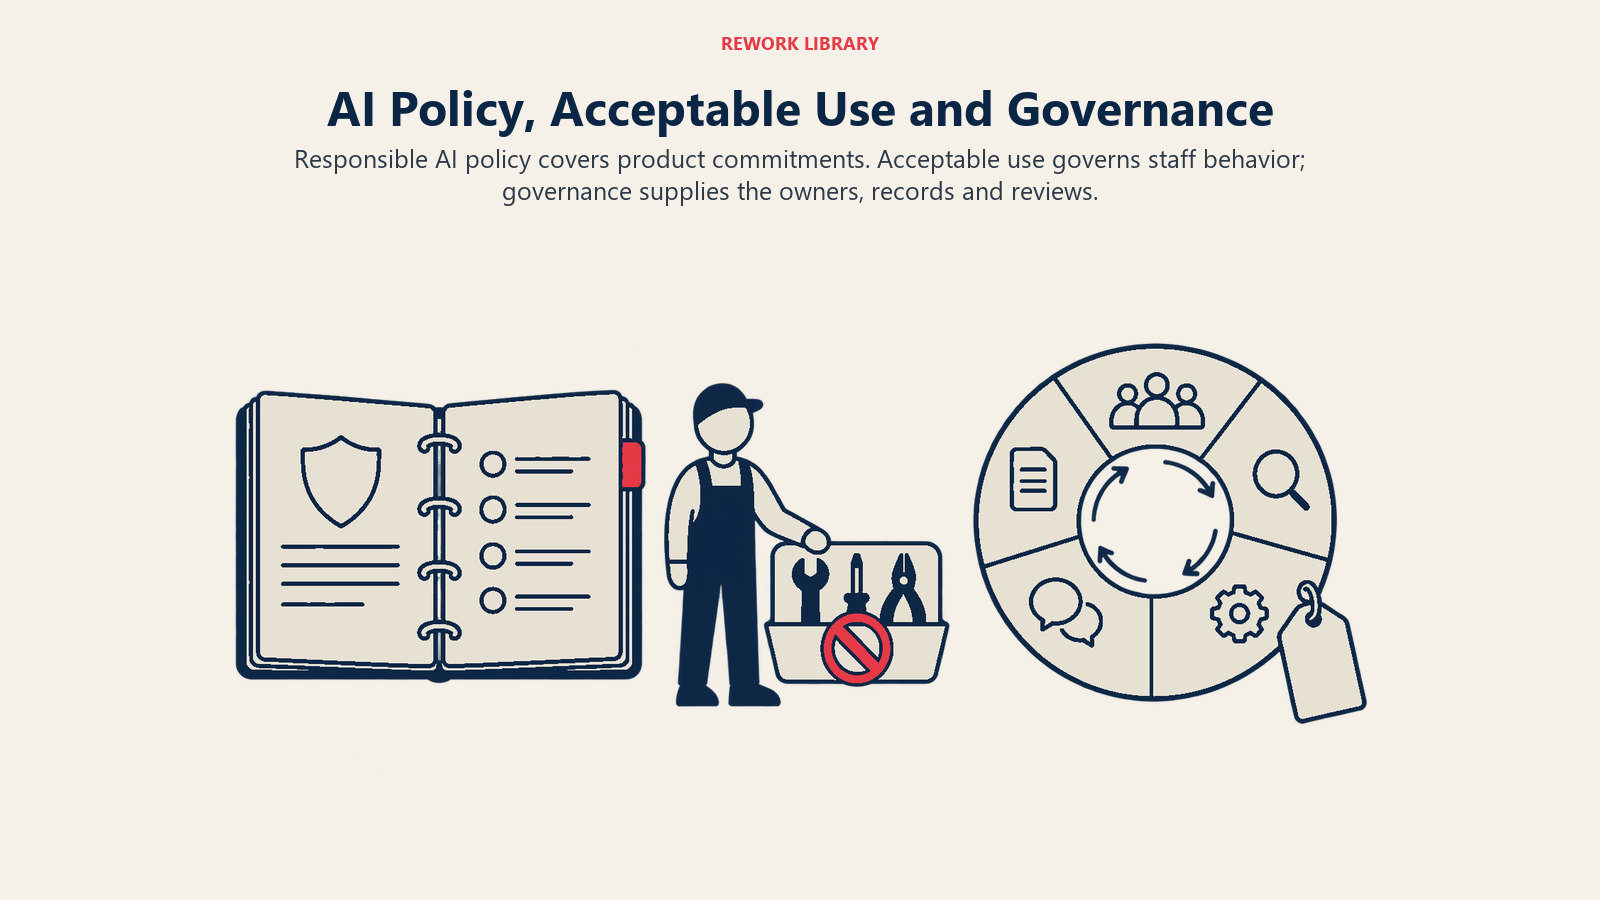
Três termos relacionados se confundem, e essa confusão gera dúvidas reais em questionários de segurança. Cada um responde a uma pergunta diferente.
| Política de IA responsável | Política de uso aceitável de IA | Programa de governança de IA | |
|---|---|---|---|
| Pergunta principal | Como construímos e operamos nossos produtos de IA de forma responsável? | Como nossos colaboradores podem usar ferramentas de IA no trabalho? | Como garantimos que as regras sejam seguidas, decididas e aprimoradas? |
| Público principal | Clientes, reguladores, equipes de produto e engenharia | Todos os colaboradores | Liderança, risco, jurídico, produto |
| Conteúdo típico | Princípios, classificação de risco, testes, supervisão, transparência, incidentes | Ferramentas aprovadas, dados que não podem ser colados nelas, regras de divulgação | Papéis, comitês, inventários, fluxos de aprovação, métricas, auditorias |
| Natureza | Uma declaração de compromissos e regras | Um conjunto de regras para o comportamento da equipe | Um sistema operacional de pessoas e processos |
| Relação | A política é um dos documentos que o programa mantém | Muitas vezes, um subconjunto restrito da política | O mecanismo que torna os dois documentos reais |
A versão curta: uma política de uso aceitável rege como a equipe usa IA. Uma política de IA responsável rege o que a empresa coloca no mundo. Um programa de governança é a engrenagem (responsáveis, fóruns, registros e revisões) que mantém ambas honestas.
Uma startup com dez pessoas pode ter uma política de uma página e um único responsável como todo o seu "programa". Está tudo bem, desde que os compromissos da política sejam os que a equipe realmente cumpre.
Os componentes padrão
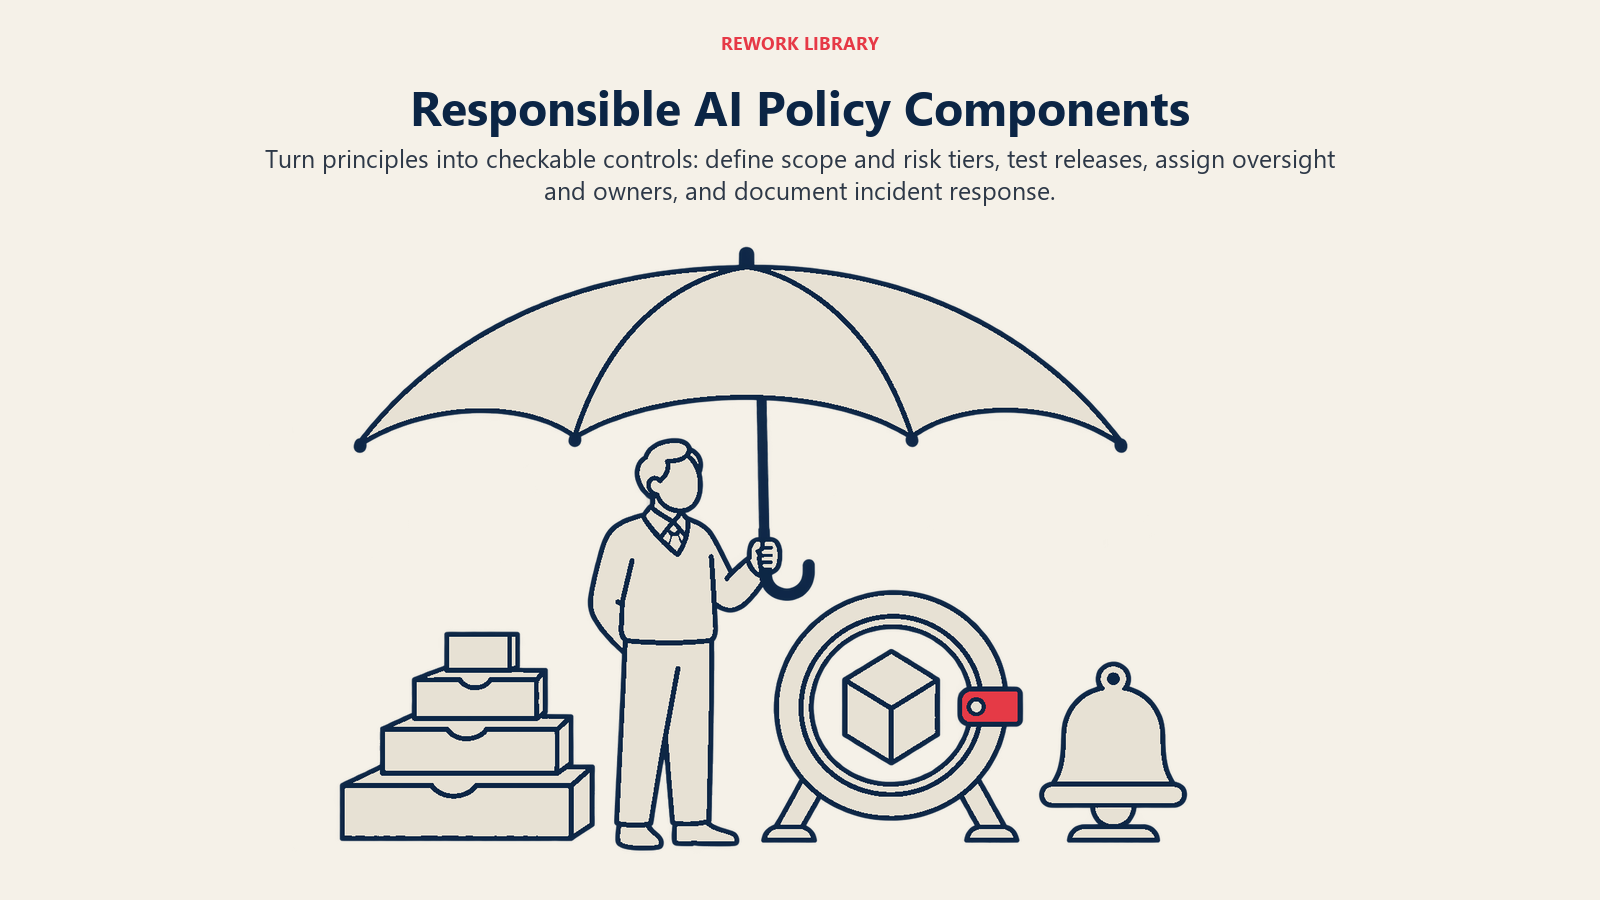
As políticas variam em extensão e tom, mas a maioria parte da mesma lista de partes. As seções abaixo descrevem cada uma e o que um avaliador procura.
Princípios
A declaração de valores de abertura, geralmente de três a oito itens curtos. Os temas típicos são equidade, privacidade, segurança, transparência, responsabilização e supervisão humana. Os princípios são a parte menos verificável, por isso o restante do documento existe para transformá-los em regras. Muitas empresas pegam emprestada a redação dos Princípios de IA da OCDE, tratados mais adiante.
Escopo
O que a política cobre: quais produtos, modelos, funcionalidades, sistemas internos e modelos de terceiros. O escopo deve dizer se ela se aplica à IA que a empresa desenvolve, à IA que incorpora de um provedor ou a ambas. Uma política que exclui discretamente os componentes com que os clientes se importam convida a perguntas difíceis.
Classificação de risco
Um método para ordenar os usos de IA por potencial de dano, com controles diferentes em cada nível. Um padrão comum é um pequeno conjunto de faixas (por exemplo, baixo, médio, alto) com critérios como se o sistema afeta o acesso das pessoas a emprego, crédito, moradia ou saúde, se age de forma autônoma e com quais dados lida. As faixas de risco do EU AI Act, descritas abaixo, são o modelo externo mais conhecido.
Supervisão humana
Os pontos em que uma pessoa pode revisar, corrigir, pausar ou anular o sistema, e quem é essa pessoa. Isso inclui os caminhos de escalonamento e as condições em que o sistema deve passar o caso adiante. A supervisão é descrita por caso de uso, porque um assistente de redação do tipo rascunho e aprovação exige muito menos do que um sistema que dispara ações por conta própria.
Uso de dados
Quais dados entram no treinamento, no ajuste, na avaliação e nos prompts; se dados de clientes são usados para treinar modelos; por quanto tempo os dados são retidos; e como são excluídos. Os compradores leem esta seção primeiro. Ela deve corresponder exatamente aos seus contratos e à sua documentação de privacidade, pois uma divergência é pior do que uma lacuna.
Testes e avaliação
O que é testado antes e depois do lançamento: precisão em casos representativos, robustez, verificações de viés ou disparidade quando relevante, testes de segurança e verificações de regressão após mudanças de modelo ou de prompt. Uma política deve nomear as evidências que produz (conjuntos de teste, relatórios, aprovações) sem prometer nenhum índice específico de precisão.
Transparência
O que os usuários e clientes são informados: que estão interagindo com IA, o que o sistema pode e não pode fazer, limitações conhecidas e como as saídas foram produzidas, quando isso for viável. Também abrange a documentação que você fornecerá aos clientes mediante solicitação.
Resposta a incidentes
Como as falhas específicas de IA são detectadas, triadas, corrigidas e comunicadas: saídas prejudiciais, exposição de dados, falhas relevantes de modelo, uso indevido. Define quem decide a gravidade, com que rapidez os clientes são notificados e como as lições são registradas. Deve se conectar ao seu processo existente de incidentes de segurança, em vez de inventar um processo paralelo.
Responsabilização e responsáveis
Papéis nomeados para cada compromisso: quem aprova um lançamento de alto risco, quem é dono da avaliação, quem trata as reclamações, quem pode interromper uma versão. Em uma empresa pequena, uma pessoa pode acumular vários papéis. O ponto é que nenhum compromisso fique sem responsável.
Cadência de revisão
Com que frequência a política é revisada e o que provoca uma revisão antecipada: uma nova categoria de produto, uma mudança importante de modelo, uma nova lei, um incidente. Uma política sem data e sem versão é um sinal de que já não é mantida.
Frameworks de referência a que as políticas se vinculam
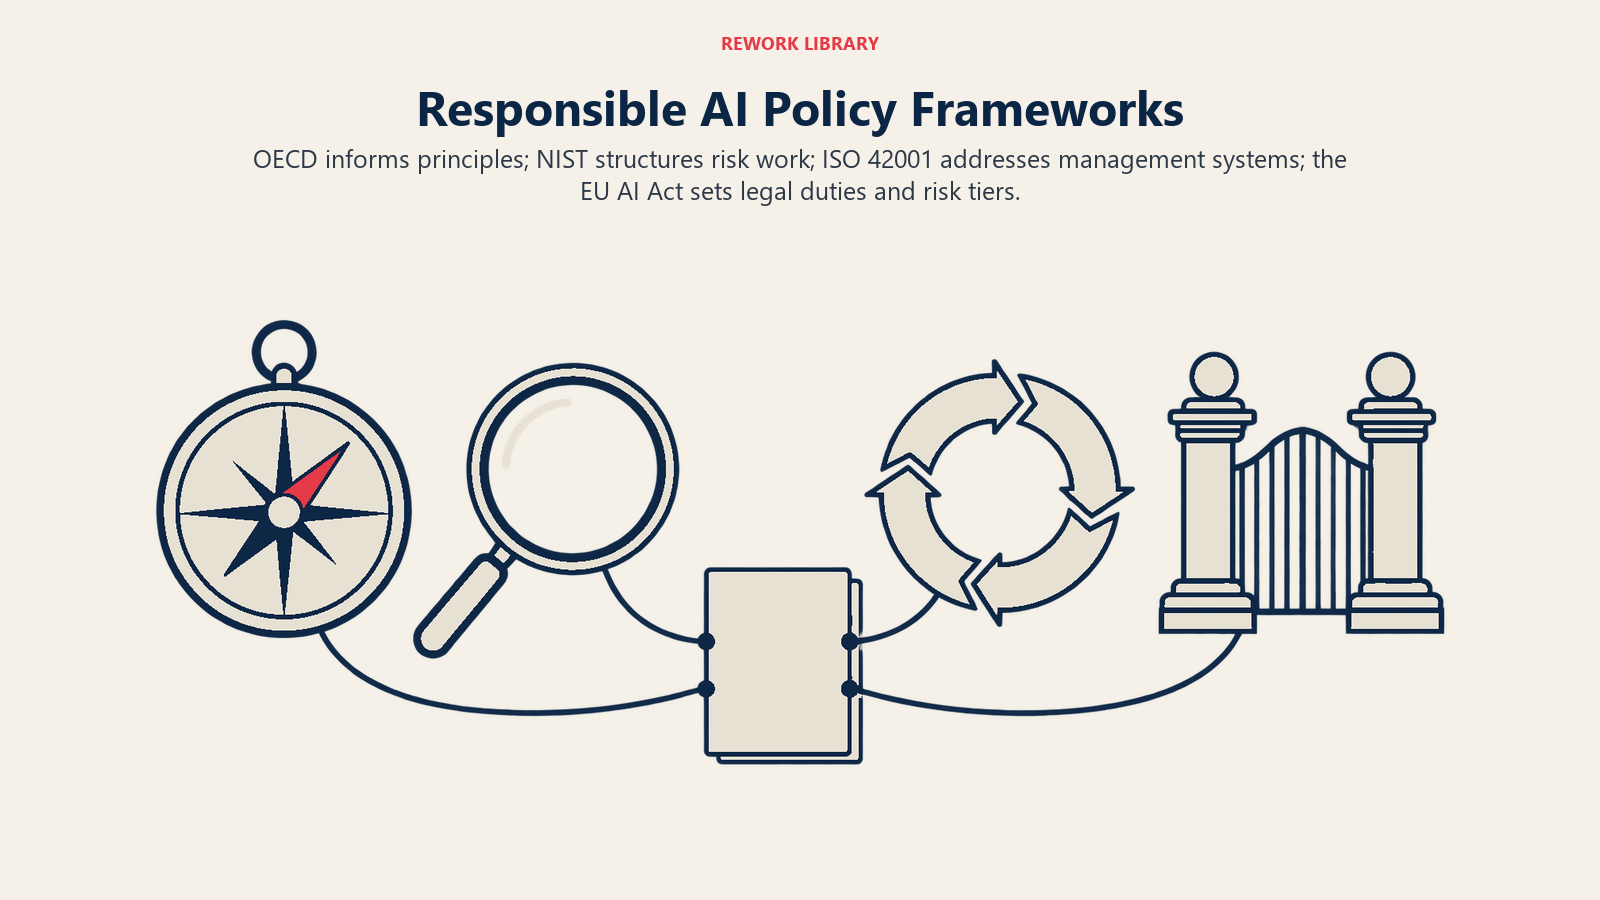
Você não precisa inventar suas próprias categorias. Quatro referências externas aparecem repetidamente em questionários de compradores e análises jurídicas. Cada uma cumpre uma função diferente, e nenhuma substitui as outras.
Princípios de IA da OCDE
Os Princípios de IA da OCDE foram adotados em 2019 e atualizados em maio de 2024. Eles estabelecem cinco princípios baseados em valores: crescimento inclusivo, desenvolvimento sustentável e bem-estar; direitos humanos e valores democráticos, incluindo equidade e privacidade; transparência e explicabilidade; robustez, segurança e proteção; e responsabilização. Também apresentam cinco recomendações voltadas a formuladores de políticas. Para uma empresa, os cinco princípios são uma estrutura pronta para a seção "Princípios".
NIST AI Risk Management Framework
O NIST AI Risk Management Framework (AI RMF 1.0) foi lançado em 26 de janeiro de 2023 e é de uso voluntário. Seu núcleo tem quatro funções: Govern, Map, Measure e Manage. O texto do framework descreve Govern como uma função transversal que viabiliza as outras três. Suas subcategorias incluem que os requisitos legais e regulatórios envolvendo IA sejam compreendidos, gerenciados e documentados, que papéis e responsabilidades sejam documentados e claros, e que as práticas organizacionais viabilizem testes de IA, identificação de incidentes e compartilhamento de informações. Isso é quase um checklist para as seções de responsabilização, testes e incidentes de uma política. Por ser voluntário, você pode se alinhar a ele, mas não deve afirmar "em conformidade com o NIST" nem "certificado pelo NIST".
O NIST também publicou, em julho de 2024, um Generative AI Profile para os riscos específicos dos sistemas generativos.
ISO/IEC 42001
A ISO/IEC 42001 é uma norma internacional para um sistema de gestão de IA, ou seja, o conjunto de políticas, papéis e processos de toda a organização para gerenciar a IA de forma responsável. Ao contrário do framework do NIST, uma norma de sistema de gestão é algo contra o qual uma organização pode ser auditada por um terceiro acreditado, e é por isso que os compradores às vezes perguntam se um fornecedor é "certificado ISO 42001". Uma política costuma ser uma das entradas desse sistema, ao lado de processos de risco, auditoria interna e análise crítica pela direção. Confira a edição vigente e o escopo da certificação com a ISO ou com seu auditor antes de fazer qualquer afirmação sobre ela.
Faixas de risco do EU AI Act
O EU AI Act é lei vinculante, não um framework voluntário. A visão geral do AI Act da Comissão Europeia descreve quatro níveis de risco: risco inaceitável (proibido), alto risco (obrigações rigorosas antes e depois da entrada no mercado), risco de transparência (deveres de divulgação, como informar às pessoas que estão interagindo com IA) e risco mínimo ou nulo. A mesma página diz que a lei entrou em vigor em 1º de agosto de 2024, com as práticas proibidas e as obrigações de alfabetização em IA valendo a partir de 2 de fevereiro de 2025, e as regras de governança e as obrigações para IA de propósito geral a partir de 2 de agosto de 2025.
Os prazos para sistemas de alto risco foram ajustados. A página da Comissão afirma que, após o AI Omnibus, as regras para sistemas de alto risco em áreas como biometria, infraestrutura crítica, educação, emprego e migração se aplicam a partir de 2 de dezembro de 2027, e para IA integrada a produtos como elevadores ou brinquedos, a partir de 2 de agosto de 2028. Como datas e obrigações ainda podem mudar, trate a página da Comissão como fonte oficial e peça a um advogado que confirme o que se aplica aos seus produtos.
Mesmo que você não venda na UE, a ideia das faixas é útil. É uma forma defensável de montar a seção de classificação de risco da sua própria política.
Por que compradores e reguladores a pedem
Os compradores usam a política como uma triagem rápida. Ela diz a uma equipe de compras ou de segurança se você já pensou no risco específico de IA antes de elas gastarem semanas em uma análise. Eles costumam pedi-la junto com a documentação de segurança e os termos de tratamento de dados. Como essas perguntas se encaixam em um negócio é tratado em o comitê de compra de IA, e como converter um teste em contrato assinado está em dos pilotos de IA aos contratos.
Os reguladores se importam com outra coisa: se as obrigações são de fato cumpridas. Uma política escrita, por si só, não satisfaz nenhuma lei, mas o processo de mantê-la produz os registros, os responsáveis e os testes que leis e normas tendem a exigir. O EU AI Act é o exemplo mais claro, e a fiscalização de alegações enganosas em outros lugares é mais um motivo para garantir que as declarações públicas sobre sua IA correspondam ao que o produto faz.
Sua própria equipe também se beneficia. Engenheiros e gerentes de produto ganham uma resposta clara para "podemos lançar isto?", e o time comercial passa a ter um conjunto aprovado de afirmações em vez de improvisos.
Uma estrutura mínima para começar
Se você está escrevendo uma primeira versão, um documento de uma a três páginas é realista. Este roteiro cobre os componentes acima sem enchimento.
- Finalidade e escopo: o que a política cobre e quem deve segui-la.
- Princípios: alguns compromissos curtos, vinculados aos princípios da OCDE, se for útil.
- Faixas de risco: critérios e os controles associados a cada faixa.
- Uso de dados: treinamento, retenção, dados de clientes, exclusão.
- Testes e critérios de liberação: o que precisa ser aprovado antes do lançamento e após mudanças.
- Supervisão humana: onde uma pessoa revisa ou anula, por caso de uso.
- Transparência: o que você divulga a usuários e clientes.
- Incidentes: detecção, gravidade, notificação, revisão.
- Responsáveis: papéis nomeados para cada compromisso.
- Revisão: versão, data, cadência de revisão e gatilhos.
Depois, confira cada linha com a realidade. Se você escreve "todos os lançamentos de alto risco exigem aprovação", confirme que existe um lugar onde a aprovação é registrada. Para controles relacionados em sistemas baseados em agentes, veja conformidade de agentes de IA, guardrails de agentes de IA e privacidade de dados em agentes de IA.
Erros comuns
- Escrever aspirações em vez de regras. Princípios sem testes nem responsáveis são a primeira coisa que um comprador cuidadoso percebe.
- Copiar a política de outra empresa. Ela descreve processos que você não tem, o que gera exposição.
- Afirmar uma certificação que você não possui. Alinhamento com o NIST não é certificação, e "certificado ISO 42001" exige uma auditoria acreditada.
- Deixá-la ficar desatualizada. Uma política anterior aos seus modelos e funcionalidades atuais descreve você de forma errada.
- Tratá-la como escudo jurídico. Ela documenta sua intenção e seu processo. Não substitui o cumprimento da lei.
- Confundi-la com um regulamento para colaboradores. Uma política de uso aceitável para a equipe não responde às perguntas de um cliente sobre o seu produto.
Fatos principais
- Definição: uma política de IA responsável é a declaração escrita de uma empresa sobre os princípios e controles que aplica ao desenvolver, testar, lançar e operar produtos de IA.
- Não é a mesma coisa que: uma política de uso aceitável (como os colaboradores usam ferramentas de IA) ou um programa de governança (os papéis e processos que mantêm as políticas em vigor).
- Princípios de IA da OCDE: adotados em 2019 e atualizados em maio de 2024, com cinco princípios baseados em valores, do crescimento inclusivo à responsabilização.
- NIST AI RMF: lançado em 26 de janeiro de 2023, voluntário, com quatro funções: Govern, Map, Measure, Manage.
- ISO/IEC 42001: uma norma internacional de sistema de gestão de IA, do tipo contra o qual um organismo acreditado pode auditar.
- EU AI Act: entrou em vigor em 1º de agosto de 2024, com quatro níveis de risco; as regras de alto risco do Anexo III agora se aplicam a partir de 2 de dezembro de 2027, segundo a Comissão.
Leitura relacionada
- Perguntas de privacidade de dados que compradores de IA fazem
- Análises de segurança de IA explicadas
- Confiança e avaliação como ativo de vendas
- Como vender IA para compradores céticos
- O comitê de compra de IA
- Dos pilotos de IA aos contratos
- Conformidade de agentes de IA
- Guardrails de agentes de IA
- Privacidade de dados em agentes de IA

Co-Founder & COO
On this page
- O que é uma política de IA responsável
- Como ela se diferencia de uma política de uso aceitável e de um programa de governança
- Os componentes padrão
- Princípios
- Escopo
- Classificação de risco
- Supervisão humana
- Uso de dados
- Testes e avaliação
- Transparência
- Resposta a incidentes
- Responsabilização e responsáveis
- Cadência de revisão
- Frameworks de referência a que as políticas se vinculam
- Princípios de IA da OCDE
- NIST AI Risk Management Framework
- ISO/IEC 42001
- Faixas de risco do EU AI Act
- Por que compradores e reguladores a pedem
- Uma estrutura mínima para começar
- Erros comuns
- Fatos principais
- Leitura relacionada