Quem compra IA? O comitê de compra de IA nas empresas
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
Uma compra de IA corporativa raramente é decidida por quem a deseja. Um líder de negócio enxerga o caso de uso e um champion enxerga o tempo economizado, mas o contrato também precisa passar por segurança, privacidade, jurídico, compras e, cada vez mais, por um órgão dedicado de governança de IA. Cada um desses grupos faz uma pergunta diferente, e qualquer um deles pode barrar o negócio.
Esta página é uma referência para fundadores e líderes de vendas que vendem produtos de IA para organizações maiores. Ela lista os papéis que costumam integrar o comitê, explica por que a IA acrescenta revisores em comparação com o software comum, mostra a ordem típica das revisões e traz um mapa de stakeholders que você pode adaptar. Descreve padrões comuns, não uma regra fixa. Cargos e estruturas variam muito entre uma empresa de 300 pessoas e um banco global.
Por que os negócios de IA acrescentam revisores
O SaaS comum já envolve TI, segurança e compras. Os produtos de IA acrescentam revisores porque levantam perguntas que essas equipes ainda não tinham precisado responder.
Uso de dados. Muitos produtos de IA processam dados de clientes ou funcionários, e os compradores querem saber se esses dados treinam um modelo, quem pode ver as saídas e onde ficam armazenados. São perguntas de privacidade e segurança, e muitas vezes disparam a revisão jurídica.
Risco das saídas. Um produto que gera texto, pontua pessoas ou faz recomendações pode errar de maneiras que uma planilha não erra. As equipes jurídicas perguntam quem responde por uma saída ruim e se o fornecedor vai indenizar o comprador contra reclamações, como uma queixa de propriedade intelectual sobre conteúdo gerado.
Exposição regulatória. Os reguladores agora escrevem regras específicas para IA, e compradores de alguns setores precisam demonstrar que as seguiram. Isso traz compliance, risco e, às vezes, um comitê no nível do conselho.
Modos de falha desconhecidos. O NIST AI Risk Management Framework observa que dados ou sistemas de terceiros podem acelerar o desenvolvimento, mas também podem complicar a mensuração de risco, porque o risco pode vir do próprio componente de terceiros e da forma como ele é usado. Um comprador que leva isso a sério vai querer um revisor cujo trabalho seja olhar exatamente para isso.
O resultado é um caminho de revisão mais longo e mais pessoas com um motivo legítimo para dizer não. As equipes que mapeiam o comitê cedo se surpreendem menos com ele. É o mesmo instinto por trás do MEDDIC, que trata o economic buyer, os critérios de decisão e o processo de decisão como coisas a descobrir, e não a presumir.
Os papéis centrais do comitê
Dono do negócio ou economic buyer
É o executivo cujo orçamento e metas o produto atende: um head de suporte, um VP de vendas, um COO. Ele se importa com o resultado e o custo, e geralmente detém o orçamento. Raramente lê o questionário de segurança.
O que ele precisa é de um business case que consiga defender no andar de cima, com uma linha de base, um resultado medido e um custo claro. Sem o patrocínio dele, nada mais nesta lista importa. Um tratamento mais profundo do business case está em ROI de produtos de IA e o business case.
Champions usuários finais
As pessoas que vão usar o produto no dia a dia muitas vezes iniciam a conversa. Elas conhecem o fluxo de trabalho e sabem descrever o que está quebrado. Também percebem rápido quando uma saída de IA não é boa o suficiente.
Um champion precisa de duas coisas de você: provas de que funciona nas tarefas dele e material suficiente para argumentar com pessoas que não viram a demo. Veja venda baseada em champions para saber como preparar um. O alerta para negócios de IA é que o entusiasmo dos usuários não supera as outras revisões. Um champion não consegue aprovar um acordo de processamento de dados.
TI e arquitetura corporativa
A TI verifica se o produto se encaixa nos sistemas da empresa: identidade e single sign-on, integração com as plataformas existentes, modelo de hospedagem, disponibilidade e suporte. Os arquitetos corporativos analisam como o produto se posiciona no mapa tecnológico mais amplo e se duplica algo que a empresa já possui.
Eles tendem a perguntar sobre os provedores de modelos por trás do produto, como o produto lida com uma troca de provedor e o que acontece se uma dependência falhar. Diagramas de arquitetura claros e um relato objetivo das dependências respondem à maior parte disso.
Segurança da informação
A segurança revisa os controles do fornecedor: gestão de acesso, criptografia, logs, resposta a incidentes, certificações e testes de intrusão. Para produtos de IA, acrescenta perguntas sobre o tratamento de prompts e saídas, o isolamento entre os dados dos clientes e se dados sensíveis podem vazar pelo modelo.
As equipes de segurança costumam aplicar primeiro um questionário padrão e fazer perguntas complementares depois. Ter a documentação atualizada à mão, em vez de montá-la sob demanda, encurta essa etapa mais do que quase qualquer outra preparação.
Privacidade e proteção de dados
Um líder de privacidade ou encarregado de proteção de dados examina quais dados pessoais o produto toca, a base legal do tratamento, onde ficam armazenados e quem são os suboperadores. Vai querer saber se os dados do cliente são usados para melhorar modelos, se isso pode ser desativado e como as solicitações de exclusão são tratadas.
Esse revisor muitas vezes tem o veto mais forte sobre os termos de uso de dados. Um fornecedor que consegue descrever seu tratamento de dados em uma página clara e alinhá-lo ao contrato avança mais rápido.
Jurídico
O jurídico negocia o contrato e, no caso da IA, termos que o comprador nunca precisou negociar antes. Os temas típicos incluem a titularidade de entradas e saídas, reivindicações de propriedade intelectual sobre conteúdo gerado, limites de responsabilidade, indenização por saídas da IA e garantias de precisão. O jurídico também verifica se o produto não coloca o comprador em descumprimento de suas próprias obrigações com seus clientes.
Espere negociação de verdade aqui. Um fornecedor que pensou de antemão em sua posição sobre responsabilidade por saídas e indenização, em vez de improvisar a cada negócio, costuma fechar mais cedo.
Compras
O setor de compras conduz o processo comercial: cadastro do fornecedor, comparação com alternativas, preço, condições de pagamento e estrutura do contrato. Quer documentação limpa e uma lógica de preço defensável. Em negócios de IA, também pergunta sobre a precificação baseada em uso, porque a fatura pode variar com o consumo.
Finanças
As finanças testam os números: origem do orçamento, variabilidade da previsão, payback e se o gasto é operacional ou de capital. Quando o preço varia com o uso, as finanças querem um jeito de limitá-lo ou prevê-lo. Um time financeiro do comprador que não consegue prever a fatura é um motivo silencioso para negócios travarem.
Os papéis mais novos
Três papéis aparecem principalmente em compras de IA, e importam mais em organizações maiores ou reguladas.
Conselho ou comitê de governança de IA
Muitas organizações agora reúnem um grupo multifuncional para aprovar o uso de IA. Ele pode incluir segurança, jurídico, privacidade, risco, dados, RH e um representante do negócio. Sua função é decidir quais casos de uso de IA são aceitáveis, sob quais condições e com qual monitoramento.
A função GOVERN do framework do NIST descreve esse tipo de estrutura: políticas e práticas que garantem que os requisitos legais e regulatórios envolvendo IA sejam compreendidos, gerenciados e documentados. Na prática, um comitê dá ao comprador um lugar para dizer sim e um lugar para dizer não. Descubra cedo se existe um, com que frequência se reúne e o que precisa de um fornecedor antes de iniciar a revisão.
Chief AI officer ou chief data officer
No governo federal dos EUA, esse papel é formal. O memorando M-25-21 da OMB revoga e substitui o anterior M-24-10. Ele exige que cada agência mantenha ou designe um Chief AI Officer em até 60 dias após a emissão, e que cada agência da CFO Act convoque um conselho de governança de IA, embora permita que as agências recorram a órgãos de governança já existentes. As agências podem nomear para o papel um responsável existente, como um chief information officer ou um chief data officer.
As empresas privadas não têm esse mandato, então o cargo varia. Algumas têm um chief AI officer, outras atribuem a função a um chief data officer ou a um chief technology officer, e outras não têm ninguém. Sua tarefa é descobrir quem, na organização do comprador, carrega o mandato de IA, seja qual for o cargo, e trazê-lo para a conversa antes do jurídico.
Gestão de risco de modelos
No setor bancário e em alguns outros setores regulados, uma função de risco de modelos valida os modelos antes que sejam usados em decisões. A orientação dos supervisores bancários dos EUA sobre o tema mudou recentemente. A SR 26-2 do Federal Reserve, emitida em 17 de abril de 2026, substitui a SR 11-7, a orientação de risco de modelos de 2011 que muitos artigos antigos ainda citam. O Fed diz que a orientação revisada enfatiza uma abordagem baseada em risco, ajustada ao perfil de risco de modelos de cada banco e ao tamanho e à complexidade de suas operações.
Se um produto de IA entra no inventário de modelos de determinado banco é uma pergunta para a equipe de risco de modelos desse banco, e não algo a presumir. Se você vende para serviços financeiros, peça cedo os requisitos de validação e as expectativas de documentação da equipe, e planeje testes independentes do seu produto.
A regulação que molda as perguntas do comitê
A regulação não precisa estar no centro do seu pitch, mas explica por que os revisores perguntam o que perguntam. Na UE, a página sobre o AI Act da Comissão diz que a lei entrou em vigor em 1º de agosto de 2024 e passou a ser aplicável em 2 de agosto de 2026, com exceções. As práticas proibidas e as obrigações de alfabetização em IA passaram a valer em 2 de fevereiro de 2025, e as regras de governança e as obrigações para modelos de IA de uso geral passaram a valer em 2 de agosto de 2025.
O cronograma de alto risco mudou. A mesma página diz que as regras para casos de uso de alto risco em certas áreas sensíveis (Anexo III) foram estendidas para 2 de dezembro de 2027, e as regras para sistemas de IA de alto risco embutidos em produtos regulados (Anexo I) para 2 de agosto de 2028, em razão do acordo político sobre a proposta de simplificação conhecida como AI Omnibus. Como datas como essas podem mudar de novo, confirme a posição atual na página da Comissão antes de citá-las a um comprador.
O que importa para quem vende é o padrão. Compradores cujo negócio toca a UE, ou que usam IA em contratação, crédito, educação ou áreas semelhantes, vão perguntar em qual categoria de risco seu produto se enquadra e que documentação você pode fornecer. Se você responde isso com clareza, elimina uma fonte comum de atraso.
A sequência típica de revisões
A ordem varia, mas um caminho comum é este:
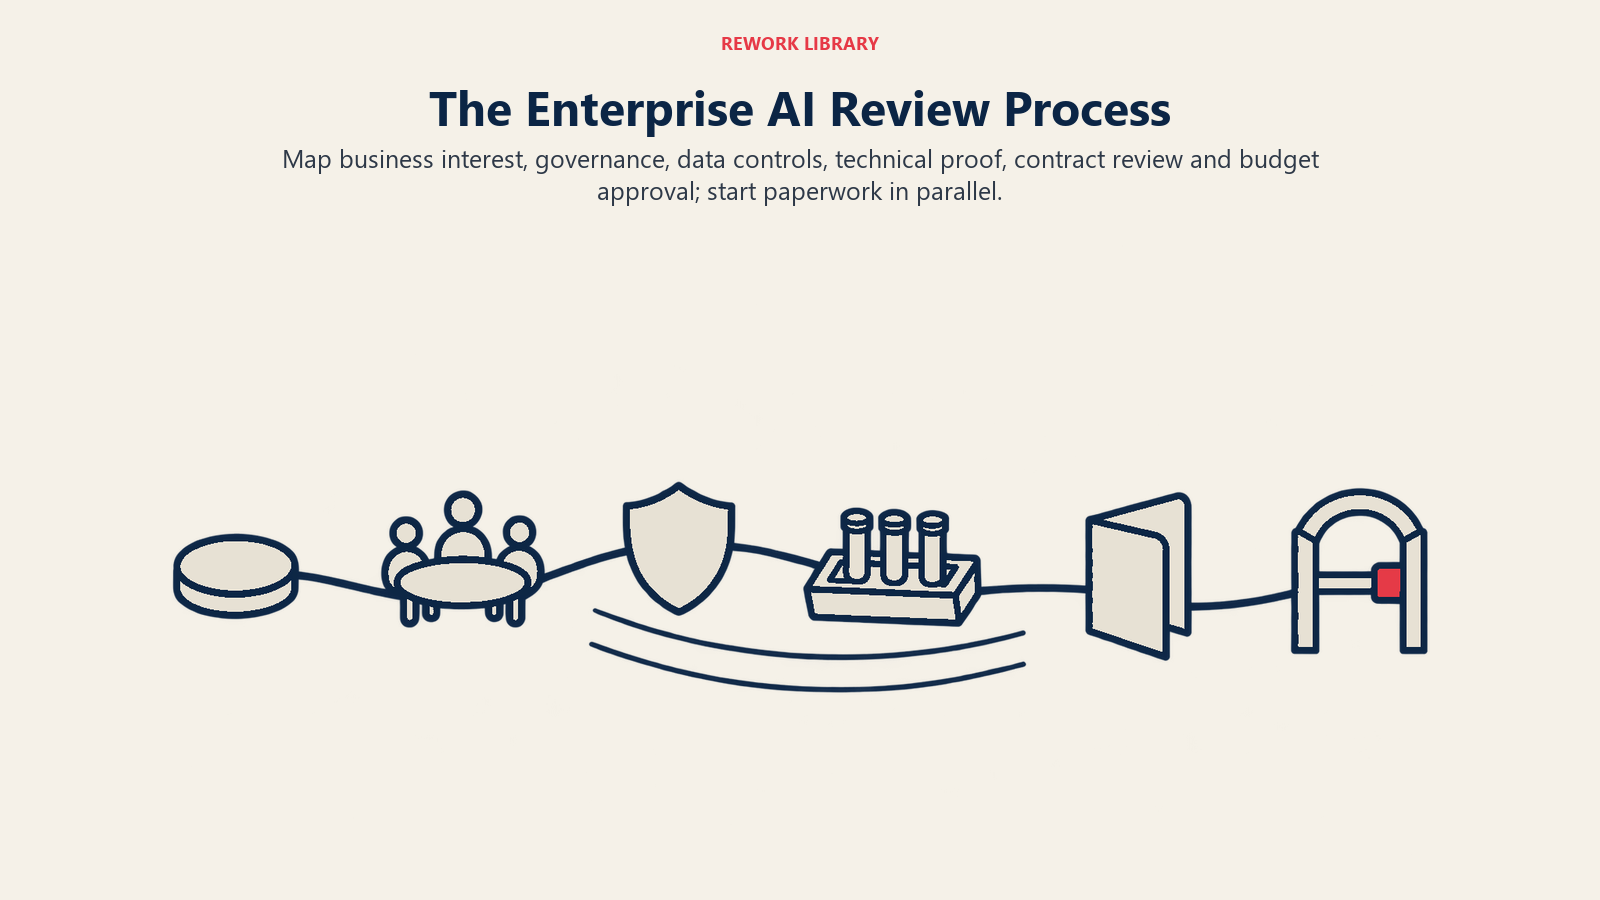
- Interesse do negócio. Um champion e um economic buyer concordam que o caso de uso vale ser testado.
- Entrada na governança. Se existe um comitê de IA, o caso de uso é registrado e classificado por risco. Em algumas empresas isso vem primeiro, em outras depois que o piloto é definido.
- Revisão de segurança e privacidade. Questionários, documentação e diagramas de fluxo de dados.
- Prova técnica. Um piloto ou avaliação com os dados do comprador, com critérios acordados. Veja Por que as demos importam mais para produtos de IA e de pilotos de IA a contratos.
- Jurídico e compras. Termos do contrato, acordo de processamento de dados, indenização, preço e cadastro do fornecedor.
- Finanças e aprovação final. Confirmação do orçamento e assinatura.
As revisões muitas vezes se sobrepõem, e os fornecedores mais rápidos iniciam a papelada das etapas 3 e 5 durante a etapa 4, e não depois dela. Os negócios mais lentos descobrem um revisor faltante tarde, o que devolve o processo à etapa 2.
Mapa de stakeholders
Use esta tabela como modelo inicial. Preencha os nomes e marque a linha que você ainda não alcançou.
| Papel | Pergunta principal | Evidência que o satisfaz | Poder de veto típico |
|---|---|---|---|
| Economic buyer | O resultado vale o dinheiro? | Linha de base, resultado medido, custo claro | Aprovação final do orçamento |
| Champion usuário final | Isso melhora o meu trabalho? | Resultados nas tarefas dele | Influência, sem veto formal |
| TI / arquitetura corporativa | Isso se encaixa nos nossos sistemas? | Diagrama de arquitetura, SSO, lista de integrações, mapa de dependências | Pode barrar por encaixe ou duplicação |
| Segurança da informação | Nossos dados estão seguros? | Documentação de controles, certificações, relatórios de testes | Forte, muitas vezes uma barreira rígida |
| Privacidade / DPO | Os dados pessoais são tratados de forma lícita? | Mapa de fluxo de dados, lista de suboperadores, termos de retenção e treinamento | Forte nos termos de uso de dados |
| Jurídico | Quem responde se estiver errado? | Posição contratual sobre PI, responsabilidade e indenização | Pode barrar por causa dos termos |
| Compras | O preço e a papelada são defensáveis? | Preço claro, comparação, kit de cadastro do fornecedor | Barreira de processo |
| Finanças | Conseguimos prever e justificar o gasto? | Modelo de custos, tetos de uso, lógica de payback | Barreira orçamentária |
| Conselho / comitê de governança de IA | Este é um uso aceitável de IA? | Avaliação de risco, uso pretendido, plano de monitoramento | Forte onde existe |
| Chief AI / data officer | Isso se encaixa na nossa estratégia e política de IA? | Alinhamento à política, evidências de testes | Varia, pode patrocinar ou travar |
| Gestão de risco de modelos | O modelo foi validado? | Documentação, acesso para testes, evidências de desempenho | Forte em setores regulados |
"Poder de veto" aqui é uma regra prática. A resposta real vem de perguntar ao comprador quem pode barrar o negócio e em que ordem.
Como trabalhar o comitê
Peça o processo cedo. Uma pergunta como "quem mais precisará revisar isto e o que costuma pedir?" não custa nada e traz à tona a maior parte do comitê. É a versão específica para IA das perguntas sobre processo de decisão do MEDDIC.
Monte um kit padrão de evidências. Documentação de segurança, um resumo do tratamento de dados, uma declaração curta sobre provedores de modelos, um resumo de avaliação e suas posições contratuais padrão sobre PI e indenização. Envie as peças na ordem em que as revisões acontecem.
Deixe o champion carregar parte disso, mas não tudo. Um champion abre portas e traduz suas respostas para a linguagem interna. Ele não substitui um revisor. Se você encontrar um stakeholder cético, vender IA para compradores céticos mostra como responder sem pressionar.
Dê a cada revisor uma mensagem diferente. O economic buyer ouve sobre resultados, a segurança ouve sobre controles, o jurídico ouve sobre responsabilidade. Repetir o mesmo pitch para todos é a maneira mais comum de perder um comitê. A abordagem do Challenger Sale, de adaptar a mensagem ao stakeholder, se encaixa bem aqui.
Fique atento ao revisor tardio. Se uma empresa não mencionou um comitê de IA, um responsável por privacidade ou uma equipe de risco de modelos, confirme que não existe antes de presumir que não existe.
O SaaS comum raramente exige tanto mapeamento. O padrão dos produtos de IA verticais merece atenção, já que os fornecedores verticais costumam aprender a fundo o comitê de um único setor, enquanto os horizontais enfrentam um diferente em cada conta.
Fatos principais
- O risco de terceiros é uma preocupação nomeada: o NIST AI RMF 1.0 diz que dados, software ou hardware de terceiros podem complicar a mensuração de risco da IA, e que sua função GOVERN abrange compreender e documentar os requisitos legais e regulatórios envolvendo IA.
- Governança de IA no governo federal dos EUA: o memorando M-25-21 da OMB revoga e substitui o M-24-10, exige que cada agência mantenha ou designe um Chief AI Officer em até 60 dias e exige que as agências da CFO Act convoquem um conselho de governança de IA (órgãos existentes podem ser usados).
- A orientação de risco de modelos para bancos mudou: a SR 26-2 do Federal Reserve (17 de abril de 2026) substitui a SR 11-7, emitida em 4 de abril de 2011.
- Cronograma do EU AI Act: entrou em vigor em 1º de agosto de 2024 e passou a ser aplicável em 2 de agosto de 2026, com exceções; as regras de alto risco do Anexo III foram estendidas para 2 de dezembro de 2027 e as do Anexo I para 2 de agosto de 2028, segundo a Comissão Europeia.
Leitura relacionada
- Perguntas sobre privacidade de dados que os compradores de IA fazem
- Revisões de segurança de IA explicadas
- Vender IA para compradores céticos
- De pilotos de IA a contratos
- ROI de produtos de IA e o business case
- Por que as demos importam mais para produtos de IA
- Framework MEDDIC
- Venda baseada em champions

Co-Founder & COO
On this page
- Por que os negócios de IA acrescentam revisores
- Os papéis centrais do comitê
- Dono do negócio ou economic buyer
- Champions usuários finais
- TI e arquitetura corporativa
- Segurança da informação
- Privacidade e proteção de dados
- Jurídico
- Compras
- Finanças
- Os papéis mais novos
- Conselho ou comitê de governança de IA
- Chief AI officer ou chief data officer
- Gestão de risco de modelos
- A regulação que molda as perguntas do comitê
- A sequência típica de revisões
- Mapa de stakeholders
- Como trabalhar o comitê
- Fatos principais
- Leitura relacionada