Bahasa Indonesia
Siapa yang Membeli AI? Komite Pembelian AI Enterprise
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
Pembelian AI enterprise jarang diputuskan oleh orang yang menginginkannya. Seorang pemimpin bisnis melihat use case-nya dan seorang champion melihat waktu yang dihemat, tetapi kontrak juga harus melewati keamanan, privasi, hukum, pengadaan, dan semakin sering, badan tata kelola AI tersendiri. Setiap kelompok itu mengajukan pertanyaan yang berbeda, dan salah satu dari mereka dapat menghentikan deal.
Halaman ini adalah referensi bagi founder dan pemimpin penjualan yang menjual produk AI ke organisasi yang lebih besar. Halaman ini mendaftar peran yang cenderung duduk di komite, menjelaskan mengapa AI menambah peninjau dibandingkan perangkat lunak biasa, menunjukkan urutan peninjauan yang lazim, dan memberi peta pemangku kepentingan yang dapat Anda sesuaikan. Isinya menggambarkan pola umum, bukan aturan baku. Jabatan dan struktur sangat bervariasi antara perusahaan 300 orang dan bank global.
Mengapa Deal AI Menambah Peninjau
SaaS biasa sudah melibatkan IT, keamanan, dan pengadaan. Produk AI menambah peninjau karena memunculkan pertanyaan yang belum pernah harus dijawab tim-tim tersebut sebelumnya.
Penggunaan data. Banyak produk AI memproses data pelanggan atau karyawan, dan pembeli ingin tahu apakah data itu melatih model, siapa yang dapat melihat keluaran, dan di mana data disimpan. Itu adalah pertanyaan privasi dan keamanan, dan sering memicu peninjauan hukum.
Risiko keluaran. Produk yang menghasilkan teks, menilai orang, atau membuat rekomendasi bisa salah dengan cara yang tidak mungkin dilakukan spreadsheet. Tim hukum bertanya siapa yang bertanggung jawab atas keluaran yang buruk dan apakah vendor akan memberi ganti rugi (indemnify) kepada pembeli atas klaim, seperti pengaduan kekayaan intelektual atas konten yang dihasilkan.
Eksposur regulasi. Regulator kini menulis aturan khusus untuk AI, dan pembeli di sektor tertentu harus menunjukkan bahwa mereka telah mematuhinya. Hal itu melibatkan kepatuhan, manajemen risiko, dan terkadang komite tingkat dewan.
Mode kegagalan yang asing. NIST AI Risk Management Framework mencatat bahwa data atau sistem pihak ketiga dapat mempercepat pengembangan namun juga dapat mempersulit pengukuran risiko, karena risiko dapat berasal dari komponen pihak ketiga itu sendiri dan dari cara penggunaannya. Pembeli yang menanggapi hal ini dengan serius akan menginginkan peninjau yang tugasnya melihat persis hal itu.
Hasilnya adalah jalur peninjauan yang lebih panjang dan lebih banyak orang dengan alasan sah untuk berkata tidak. Tim yang memetakan komite sejak dini lebih jarang terkejut olehnya. Ini naluri yang sama di balik MEDDIC, yang memperlakukan economic buyer, kriteria keputusan, dan proses keputusan sebagai hal yang perlu ditemukan, bukan diasumsikan.
Peran Inti di Komite
Pemilik bisnis atau economic buyer
Ini adalah eksekutif yang anggaran dan sasarannya dilayani oleh produk: kepala dukungan, VP penjualan, COO. Mereka peduli pada hasil dan biaya, dan biasanya memegang anggaran. Mereka jarang membaca kuesioner keamanan.
Yang mereka butuhkan adalah business case yang dapat dipertahankan di tingkat atas, dengan baseline, hasil terukur, dan biaya yang jelas. Tanpa sponsor dari mereka, tidak ada hal lain dalam daftar ini yang berarti. Pembahasan lebih dalam tentang business case itu sendiri ada di ROI produk AI dan business case.
Champion pengguna akhir
Orang-orang yang akan memakai produk sehari-hari sering memulai percakapan. Mereka mengenal workflow-nya, dan dapat menjelaskan apa yang rusak. Mereka juga cepat menyadari ketika keluaran AI belum cukup baik.
Champion membutuhkan dua hal dari Anda: bukti bahwa produk bekerja pada tugas mereka sendiri, dan materi yang cukup untuk menyampaikan argumen kepada orang yang belum melihat demo. Lihat champion-based selling untuk cara membekali mereka. Peringatan untuk deal AI adalah bahwa antusiasme pengguna tidak meloloskan peninjauan lainnya. Champion tidak dapat menyetujui perjanjian pemrosesan data.
IT dan arsitektur enterprise
IT memeriksa bahwa produk sesuai dengan sistem perusahaan: identitas dan single sign-on, integrasi dengan platform yang ada, model hosting, uptime, dan dukungan. Arsitek enterprise melihat bagaimana produk berada dalam peta teknologi yang lebih luas dan apakah produk menduplikasi sesuatu yang sudah dimiliki perusahaan.
Mereka cenderung bertanya tentang penyedia model di balik produk, bagaimana produk menangani pergantian penyedia, dan apa yang terjadi bila suatu dependensi gagal. Diagram arsitektur yang jelas dan penjelasan lugas tentang dependensi menjawab sebagian besar pertanyaan itu.
Keamanan informasi
Keamanan meninjau kontrol vendor: manajemen akses, enkripsi, pencatatan log, respons insiden, sertifikasi, dan penetration testing. Untuk produk AI mereka menambah pertanyaan tentang penanganan prompt dan keluaran, isolasi antar data pelanggan, dan apakah data sensitif dapat bocor melalui model.
Tim keamanan cenderung menjalankan kuesioner standar lebih dulu dan mengajukan pertanyaan lanjutan kemudian. Memiliki dokumentasi terkini yang siap, bukan menyusunnya saat diminta, memperpendek tahap ini lebih dari persiapan lain mana pun.
Privasi dan perlindungan data
Kepala privasi atau petugas perlindungan data melihat data pribadi apa yang disentuh produk, dasar hukum pemrosesan, di mana data disimpan, dan siapa sub-pemrosesnya. Mereka ingin tahu apakah data pelanggan dipakai untuk meningkatkan model, apakah itu dapat dimatikan, dan bagaimana permintaan penghapusan ditangani.
Peninjau ini sering memiliki hak veto terkuat atas ketentuan penggunaan data. Vendor yang dapat menyatakan penanganan datanya dalam satu halaman yang jelas, dan menyelaraskannya dengan kontrak, bergerak lebih cepat.
Hukum
Tim hukum menegosiasikan kontrak dan, untuk AI, ketentuan yang belum pernah perlu dinegosiasikan pembeli sebelumnya. Isu yang lazim mencakup kepemilikan input dan output, klaim kekayaan intelektual atas konten yang dihasilkan, batas tanggung jawab, ganti rugi atas keluaran AI, dan jaminan akurasi. Tim hukum juga memeriksa bahwa produk tidak membuat pembeli melanggar kewajibannya sendiri kepada pelanggannya.
Harapkan negosiasi yang nyata di sini. Vendor yang telah memikirkan posisinya soal tanggung jawab keluaran dan ganti rugi sebelumnya, bukan berimprovisasi di setiap deal, biasanya menutup lebih cepat.
Pengadaan
Pengadaan menjalankan proses komersial: onboarding vendor, perbandingan dengan alternatif, harga, ketentuan pembayaran, dan struktur kontrak. Mereka menginginkan dokumen yang rapi dan logika harga yang dapat dipertahankan. Dalam deal AI mereka juga bertanya tentang harga berbasis penggunaan, karena tagihan dapat bervariasi mengikuti konsumsi.
Keuangan
Keuangan menguji angkanya: sumber anggaran, variabilitas perkiraan, payback, dan apakah pengeluaran bersifat operasional atau modal. Ketika harga bervariasi mengikuti penggunaan, keuangan menginginkan cara untuk membatasi atau memperkirakannya. Tim keuangan pembeli yang tidak dapat memprediksi tagihan adalah alasan diam-diam deal terhenti.
Peran yang Lebih Baru
Tiga peran muncul terutama dalam pembelian AI, dan paling berpengaruh di organisasi yang lebih besar atau diatur regulasi.
Dewan tata kelola AI atau AI council
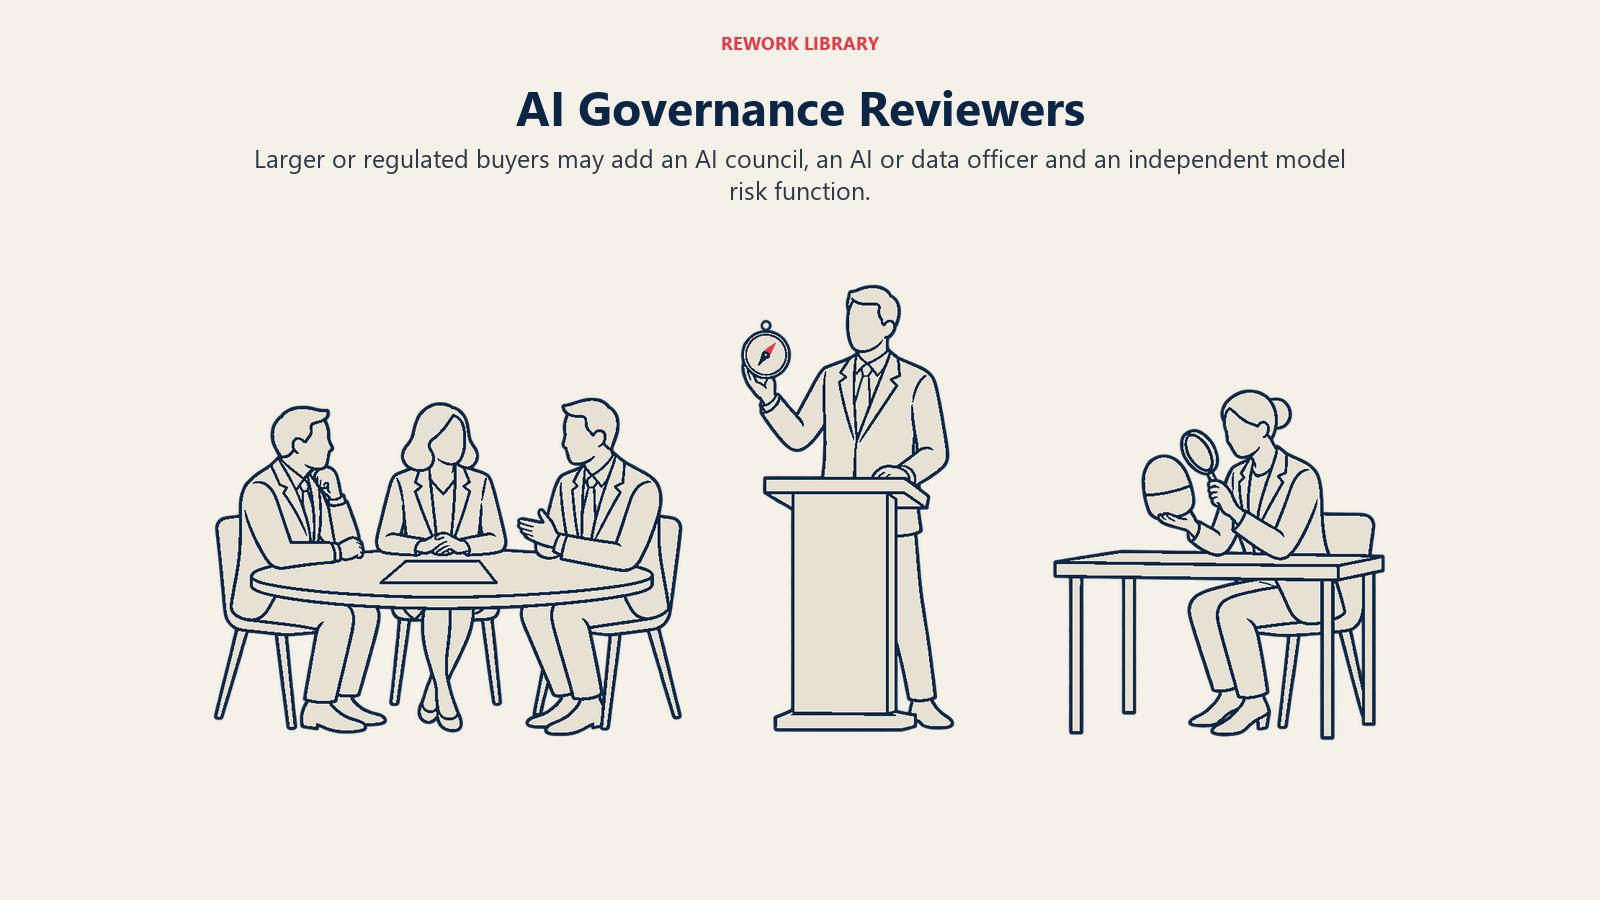
Banyak organisasi kini membentuk kelompok lintas fungsi untuk menyetujui penggunaan AI. Anggotanya dapat mencakup keamanan, hukum, privasi, risiko, data, HR, dan perwakilan bisnis. Tugasnya memutuskan use case AI mana yang dapat diterima, dengan syarat apa, dan dengan pemantauan seperti apa.
Fungsi GOVERN dalam kerangka NIST menggambarkan struktur semacam ini: kebijakan dan praktik yang memastikan persyaratan hukum dan regulasi terkait AI dipahami, dikelola, dan didokumentasikan. Dalam praktiknya, council memberi pembeli satu tempat untuk berkata ya, dan satu tempat untuk berkata tidak. Cari tahu sejak dini apakah council semacam itu ada, seberapa sering bertemu, dan apa yang dibutuhkannya dari vendor sebelum meninjau.
Chief AI officer atau chief data officer
Di pemerintah federal AS, peran ini bersifat formal. Memorandum OMB M-25-21 mencabut dan menggantikan M-24-10 sebelumnya. Memorandum itu mewajibkan setiap lembaga mempertahankan atau menunjuk Chief AI Officer dalam 60 hari sejak diterbitkan, dan mewajibkan setiap lembaga CFO Act membentuk dewan tata kelola AI, meskipun lembaga diperbolehkan mengandalkan badan tata kelola yang ada. Lembaga dapat menunjuk pejabat yang sudah ada, seperti chief information officer atau chief data officer, untuk peran tersebut.
Perusahaan swasta tidak memiliki mandat semacam itu, sehingga jabatannya bervariasi. Sebagian punya chief AI officer, sebagian menyerahkan tugasnya kepada chief data officer atau chief technology officer, dan sebagian tidak punya siapa pun. Tugas Anda adalah menemukan siapa di organisasi pembeli yang memegang mandat AI, apa pun jabatannya, dan melibatkan mereka sebelum tim hukum.
Manajemen risiko model
Di perbankan dan sebagian sektor teregulasi lainnya, fungsi risiko model memvalidasi model sebelum dipakai dalam pengambilan keputusan. Panduan pengawas bank AS tentang hal ini berubah baru-baru ini. SR 26-2 dari Federal Reserve, diterbitkan 17 April 2026, menggantikan SR 11-7, panduan risiko model tahun 2011 yang masih dikutip banyak artikel lama. The Fed menyatakan bahwa panduan revisi ini menekankan pendekatan berbasis risiko yang disesuaikan dengan profil risiko model setiap bank serta ukuran dan kompleksitas operasinya.
Apakah suatu produk AI masuk dalam inventaris model sebuah bank adalah pertanyaan untuk tim risiko model bank tersebut, bukan sesuatu untuk diasumsikan. Jika Anda menjual ke layanan keuangan, tanyakan sejak dini persyaratan validasi dan ekspektasi dokumentasi tim tersebut, dan rencanakan pengujian independen atas produk Anda.
Regulasi yang Membentuk Pertanyaan Komite
Regulasi tidak perlu menjadi pusat pitch Anda, tetapi menjelaskan mengapa peninjau bertanya seperti yang mereka tanyakan. Di UE, halaman AI Act Komisi menyatakan bahwa Act tersebut mulai berlaku pada 1 Agustus 2024 dan menjadi berlaku penuh pada 2 Agustus 2026, dengan pengecualian. Praktik yang dilarang dan kewajiban literasi AI berlaku sejak 2 Februari 2025, dan aturan tata kelola serta kewajiban untuk model AI tujuan umum berlaku sejak 2 Agustus 2025.
Jadwal untuk risiko tinggi bergeser. Halaman yang sama menyatakan bahwa aturan untuk use case berisiko tinggi di area sensitif tertentu (Annex III) diperpanjang hingga 2 Desember 2027, dan aturan untuk sistem AI berisiko tinggi yang tertanam dalam produk teregulasi (Annex I) hingga 2 Agustus 2028, sebagai hasil kesepakatan politik atas usulan penyederhanaan yang dikenal sebagai AI Omnibus. Karena tanggal seperti ini bisa bergeser lagi, pastikan posisi terkini di halaman Komisi sebelum mengutipnya kepada pembeli.
Yang penting bagi penjual adalah polanya. Pembeli yang bisnisnya menyentuh UE, atau yang memakai AI dalam perekrutan, kredit, pendidikan, atau area serupa, akan bertanya kategori risiko mana yang mencakup produk Anda dan dokumentasi apa yang dapat Anda berikan. Jika Anda dapat menjawabnya dengan jelas, Anda menghilangkan sumber penundaan yang umum.
Urutan Peninjauan yang Lazim
Urutannya bervariasi, tetapi jalur yang umum tampak seperti ini:
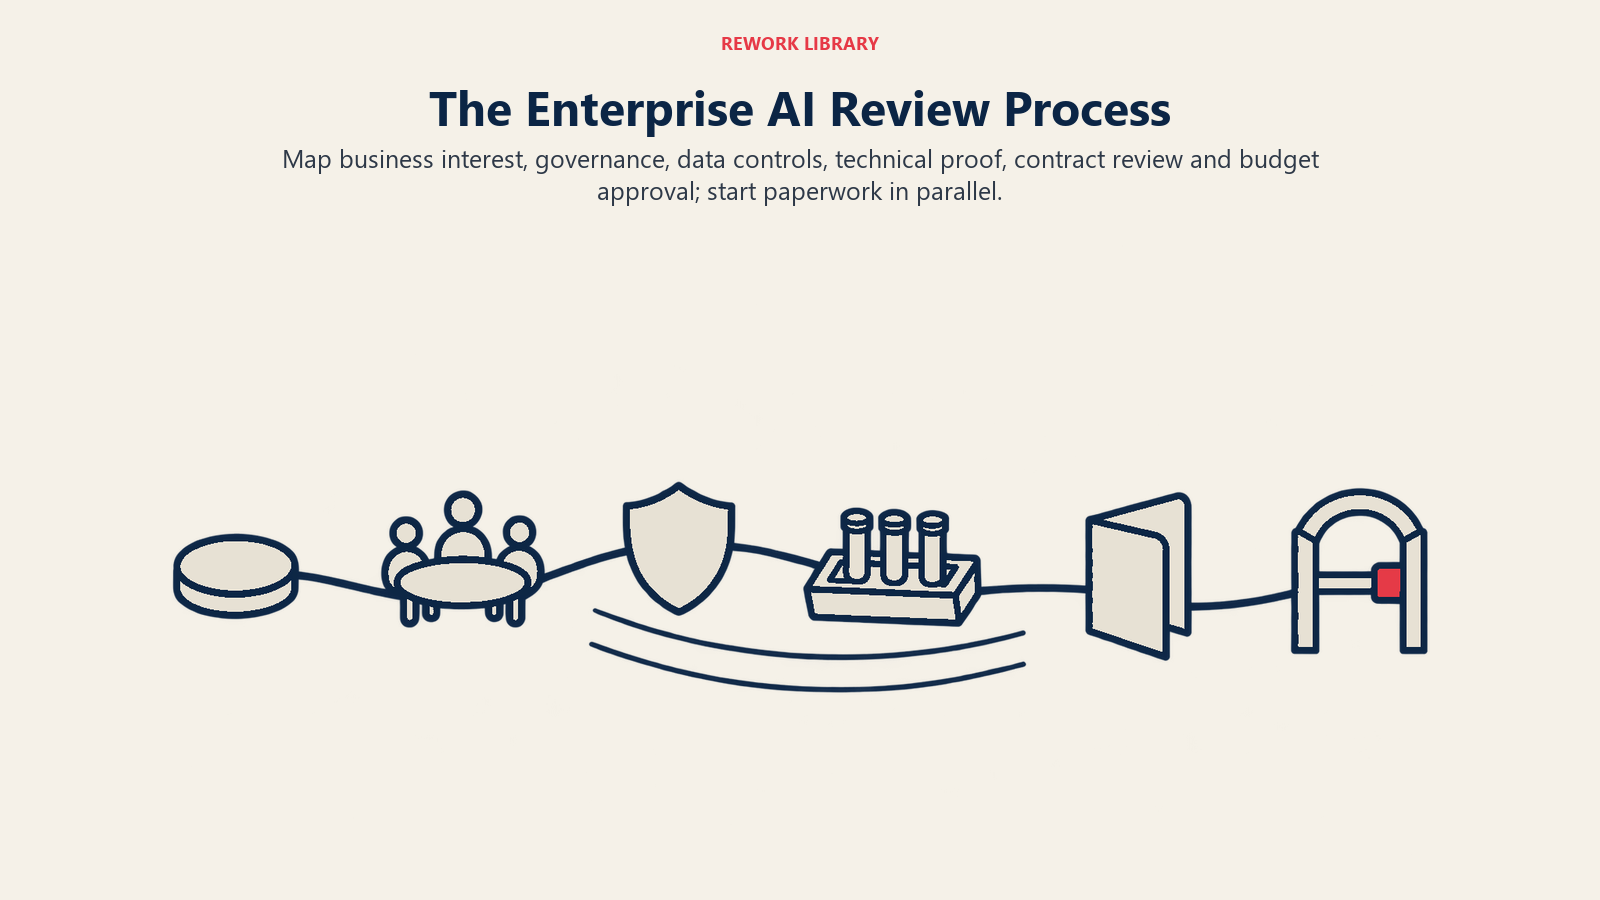
- Minat bisnis. Seorang champion dan economic buyer sepakat bahwa use case layak diuji.
- Intake tata kelola. Jika AI council ada, use case didaftarkan dan diberi tingkat risiko. Di sebagian perusahaan ini terjadi lebih dulu, di perusahaan lain setelah pilot dirancang.
- Peninjauan keamanan dan privasi. Kuesioner, dokumentasi, dan diagram aliran data.
- Bukti teknis. Pilot atau evaluasi pada data pembeli, dengan kriteria yang disepakati. Lihat Mengapa Demo Lebih Penting untuk Produk AI dan dari pilot AI ke kontrak.
- Hukum dan pengadaan. Ketentuan kontrak, perjanjian pemrosesan data, ganti rugi, harga, dan onboarding vendor.
- Keuangan dan persetujuan akhir. Konfirmasi anggaran dan tanda tangan.
Peninjauan sering tumpang tindih, dan vendor tercepat memulai dokumen untuk langkah 3 dan 5 selama langkah 4, bukan setelahnya. Deal paling lambat menemukan peninjau yang terlewat di akhir, yang mengembalikan berkas ke langkah 2.
Peta Pemangku Kepentingan
Gunakan tabel ini sebagai templat awal. Isi nama, dan tandai baris mana yang belum Anda jangkau.
| Peran | Pertanyaan utama | Bukti yang memuaskan mereka | Kekuatan veto yang lazim |
|---|---|---|---|
| Economic buyer | Apakah hasilnya sepadan dengan uangnya? | Baseline, hasil terukur, biaya yang jelas | Persetujuan anggaran akhir |
| Champion pengguna akhir | Apakah ini membuat pekerjaan saya lebih baik? | Hasil pada tugas mereka sendiri | Pengaruh, tanpa veto formal |
| IT / arsitektur enterprise | Apakah sesuai dengan sistem kami? | Diagram arsitektur, SSO, daftar integrasi, peta dependensi | Dapat memblokir karena kecocokan atau duplikasi |
| Keamanan informasi | Apakah data kami aman? | Dokumentasi kontrol, sertifikasi, laporan pengujian | Kuat, sering menjadi gerbang mutlak |
| Privasi / DPO | Apakah data pribadi ditangani secara sah? | Peta aliran data, daftar sub-pemroses, ketentuan retensi dan pelatihan | Kuat pada ketentuan penggunaan data |
| Hukum | Siapa yang bertanggung jawab bila salah? | Posisi kontrak soal IP, tanggung jawab, dan ganti rugi | Dapat memblokir karena ketentuan |
| Pengadaan | Apakah harga dan dokumennya dapat dipertahankan? | Harga yang bersih, perbandingan, paket onboarding vendor | Gerbang proses |
| Keuangan | Dapatkah kami memperkirakan dan membenarkan pengeluaran? | Model biaya, batas penggunaan, logika payback | Gerbang anggaran |
| Dewan tata kelola AI / council | Apakah ini penggunaan AI yang dapat diterima? | Penilaian risiko, tujuan penggunaan, rencana pemantauan | Kuat di tempat ia ada |
| Chief AI / data officer | Apakah ini sesuai strategi dan kebijakan AI kami? | Keselarasan dengan kebijakan, bukti pengujian | Bervariasi, dapat menjadi sponsor atau penghambat |
| Manajemen risiko model | Apakah model telah divalidasi? | Dokumentasi, akses pengujian, bukti kinerja | Kuat di sektor teregulasi |
"Kekuatan veto" di sini adalah aturan praktis. Jawaban sebenarnya datang dari bertanya kepada pembeli siapa yang dapat menghentikan deal, dan dalam urutan apa.
Cara Menggarap Komite
Tanyakan prosesnya sejak dini. Pertanyaan seperti "siapa lagi yang perlu meninjau ini, dan biasanya mereka meminta apa?" tidak membutuhkan biaya dan memunculkan sebagian besar komite. Ini adalah versi khusus AI dari pertanyaan proses keputusan dalam MEDDIC.
Susun paket bukti standar. Dokumentasi keamanan, ringkasan penanganan data, pernyataan singkat tentang penyedia model, ringkasan evaluasi, dan posisi kontrak standar Anda soal IP dan ganti rugi. Kirim bagian-bagiannya sesuai urutan peninjauan terjadi.
Biarkan champion membawa sebagian, tetapi tidak semuanya. Champion dapat membuka pintu dan menerjemahkan jawaban Anda ke bahasa internal. Mereka tidak dapat menggantikan peninjau. Jika Anda bertemu pemangku kepentingan yang skeptis, menjual AI kepada pembeli yang skeptis membahas cara menanggapi tanpa memaksa.
Beri setiap peninjau pesan yang berbeda. Economic buyer mendengar tentang hasil, keamanan mendengar tentang kontrol, hukum mendengar tentang tanggung jawab. Mengulang pitch yang sama kepada semua orang adalah cara paling umum kehilangan komite. Pendekatan Challenger Sale yang menyesuaikan pesan dengan pemangku kepentingan cocok sekali di sini.
Waspadai peninjau yang datang terlambat. Jika perusahaan belum menyebut AI council, petugas privasi, atau tim risiko model, pastikan mereka memang tidak ada sebelum Anda berasumsi demikian.
SaaS biasa jarang membutuhkan pemetaan sebanyak ini. Pola untuk produk AI vertikal layak dicatat, sebab vendor vertikal biasanya mempelajari komite satu industri secara mendalam, sementara vendor horizontal menghadapi komite yang berbeda di setiap akun.
Fakta Utama
- Risiko pihak ketiga adalah kekhawatiran yang disebutkan eksplisit: NIST AI RMF 1.0 menyatakan bahwa data, perangkat lunak, atau perangkat keras pihak ketiga dapat mempersulit pengukuran risiko AI, dan bahwa fungsi GOVERN-nya mencakup pemahaman dan pendokumentasian persyaratan hukum dan regulasi terkait AI.
- Tata kelola AI federal AS: OMB M-25-21 mencabut dan menggantikan M-24-10, mewajibkan setiap lembaga mempertahankan atau menunjuk Chief AI Officer dalam 60 hari, dan mewajibkan lembaga CFO Act membentuk dewan tata kelola AI (badan yang ada boleh dipakai).
- Panduan risiko model bank berubah: SR 26-2 dari Federal Reserve (17 April 2026) menggantikan SR 11-7, yang diterbitkan 4 April 2011.
- Jadwal EU AI Act: mulai berlaku 1 Agustus 2024 dan berlaku penuh 2 Agustus 2026 dengan pengecualian; aturan risiko tinggi Annex III diperpanjang hingga 2 Desember 2027 dan Annex I hingga 2 Agustus 2028, menurut Komisi Eropa.
Bacaan Terkait

Co-Founder & COO
On this page
- Mengapa Deal AI Menambah Peninjau
- Peran Inti di Komite
- Pemilik bisnis atau economic buyer
- Champion pengguna akhir
- IT dan arsitektur enterprise
- Keamanan informasi
- Privasi dan perlindungan data
- Hukum
- Pengadaan
- Keuangan
- Peran yang Lebih Baru
- Dewan tata kelola AI atau AI council
- Chief AI officer atau chief data officer
- Manajemen risiko model
- Regulasi yang Membentuk Pertanyaan Komite
- Urutan Peninjauan yang Lazim
- Peta Pemangku Kepentingan
- Cara Menggarap Komite
- Fakta Utama
- Bacaan Terkait