¿Quién compra IA? El comité de compra de IA en la empresa
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
Una compra empresarial de IA rara vez la decide la persona que la quiere. Un líder de negocio ve el caso de uso y un champion ve el tiempo ahorrado, pero el contrato también debe pasar por seguridad, privacidad, legal, compras y, cada vez más, un órgano dedicado de gobernanza de IA. Cada uno de esos grupos hace una pregunta distinta y cualquiera de ellos puede detener el acuerdo.
Esta página es una referencia para fundadores y líderes de ventas que venden productos de IA a organizaciones grandes. Enumera los roles que suelen integrar el comité, explica por qué la IA suma revisores en comparación con el software común, muestra el orden típico de las revisiones y ofrece un mapa de stakeholders que usted puede adaptar. Describe patrones comunes, no una regla fija. Los cargos y las estructuras varían mucho entre una empresa de 300 personas y un banco global.
Por qué los acuerdos de IA suman revisores
El SaaS común ya involucra a TI, seguridad y compras. Los productos de IA suman revisores porque plantean preguntas que esos equipos no habían tenido que responder antes.
Uso de datos. Muchos productos de IA procesan datos de clientes o empleados, y los compradores quieren saber si esos datos entrenan un modelo, quién puede ver los resultados y dónde se almacenan. Son preguntas de privacidad y seguridad, y con frecuencia activan una revisión legal.
Riesgo de los resultados. Un producto que genera texto, puntúa personas o hace recomendaciones puede equivocarse de maneras en que una hoja de cálculo no puede. Los equipos legales preguntan quién es responsable de un resultado erróneo y si el proveedor indemnizará al comprador frente a reclamaciones, como una queja de propiedad intelectual sobre el contenido generado.
Exposición regulatoria. Los reguladores ya escriben reglas específicas para la IA, y los compradores de algunos sectores deben demostrar que las han cumplido. Eso involucra a cumplimiento, riesgos y, a veces, a un comité a nivel de directorio.
Modos de fallo desconocidos. El NIST AI Risk Management Framework señala que los datos o sistemas de terceros pueden acelerar el desarrollo, pero también pueden complicar la medición del riesgo, porque el riesgo puede venir del propio componente de terceros y de cómo se usa. Un comprador que se tome eso en serio querrá un revisor cuyo trabajo sea mirar exactamente eso.
El resultado es un camino de revisión más largo y más personas con una razón legítima para decir que no. Los equipos que mapean el comité temprano pasan menos tiempo sorprendidos por él. Es el mismo instinto detrás de MEDDIC, que trata al comprador económico, los criterios de decisión y el proceso de decisión como cosas por descubrir y no por suponer.
Los roles centrales del comité
Dueño del negocio o comprador económico
Es el ejecutivo cuyo presupuesto y metas sirve el producto: un jefe de soporte, un VP de ventas, un COO. Le importan el resultado y el costo, y normalmente tiene el presupuesto. Rara vez lee el cuestionario de seguridad.
Lo que necesita es un caso de negocio que pueda defender ante sus superiores, con una línea base, un resultado medido y un costo claro. Sin su patrocinio, nada más de esta lista importa. Un tratamiento más profundo del caso mismo está en el ROI de un producto de IA y el caso de negocio.
Champions usuarios finales
Las personas que usarán el producto a diario suelen iniciar la conversación. Conocen el flujo de trabajo y pueden describir qué está roto. También detectan rápido cuando un resultado de IA no es lo bastante bueno.
Un champion necesita dos cosas de usted: pruebas de que funciona con sus propias tareas y material suficiente para argumentar ante personas que no han visto la demo. Consulte venta basada en champions para saber cómo equipar a uno. La advertencia para los acuerdos de IA es que el entusiasmo de los usuarios no supera las demás revisiones. Un champion no puede aprobar un acuerdo de procesamiento de datos.
TI y arquitectura empresarial
TI comprueba que el producto encaje en los sistemas de la empresa: identidad y single sign-on, integración con las plataformas existentes, modelo de alojamiento, disponibilidad y soporte. Los arquitectos empresariales miran cómo se ubica el producto en el mapa tecnológico más amplio y si duplica algo que la empresa ya posee.
Suelen preguntar por los proveedores de modelos detrás del producto, cómo maneja el producto un cambio de proveedor y qué ocurre si falla una dependencia. Diagramas de arquitectura claros y un relato sencillo de las dependencias responden la mayor parte.
Seguridad de la información
Seguridad revisa los controles del proveedor: gestión de accesos, cifrado, registro, respuesta a incidentes, certificaciones y pruebas de penetración. Para los productos de IA añade preguntas sobre el manejo de prompts y resultados, el aislamiento entre los datos de distintos clientes y si los datos sensibles pueden filtrarse a través del modelo.
Los equipos de seguridad suelen aplicar primero un cuestionario estándar y hacer preguntas de seguimiento después. Tener documentación vigente lista, en lugar de armarla a pedido, acorta esta etapa más que casi cualquier otra preparación.
Privacidad y protección de datos
Un responsable de privacidad o un delegado de protección de datos examina qué datos personales toca el producto, la base legal del tratamiento, dónde se almacenan y quiénes son los subencargados. Querrá saber si los datos del cliente se usan para mejorar modelos, si eso se puede desactivar y cómo se atienden las solicitudes de eliminación.
Este revisor suele tener el veto más fuerte sobre los términos de uso de datos. Un proveedor que puede exponer su manejo de datos en una página clara y hacerla coincidir con el contrato avanza más rápido.
Legal
Legal negocia el contrato y, en el caso de la IA, términos que el comprador nunca había necesitado negociar. Los temas típicos incluyen la titularidad de las entradas y los resultados, los reclamos de propiedad intelectual sobre el contenido generado, los topes de responsabilidad, la indemnización por resultados de IA y las garantías sobre exactitud. Legal también verifica que el producto no ponga al comprador en incumplimiento de sus propias obligaciones con sus clientes.
Espere una negociación real aquí. Un proveedor que ha pensado de antemano su postura sobre responsabilidad por los resultados e indemnización, en lugar de improvisar en cada acuerdo, suele cerrar antes.
Compras
Compras dirige el proceso comercial: alta de proveedores, comparación con alternativas, precios, condiciones de pago y estructura del contrato. Quieren papeleo limpio y una lógica de precios defendible. En los acuerdos de IA también preguntan por el precio basado en el uso, porque la factura puede variar con el consumo.
Finanzas
Finanzas pone a prueba los números: origen del presupuesto, variabilidad del pronóstico, recuperación de la inversión y si el gasto es operativo o de capital. Cuando el precio varía con el uso, finanzas quiere una forma de ponerle tope o de pronosticarlo. Un equipo de finanzas del comprador que no puede predecir la factura es una razón silenciosa por la que los acuerdos se estancan.
Los roles más nuevos
Tres roles aparecen sobre todo en las compras de IA y son más importantes en organizaciones grandes o reguladas.
Junta o consejo de gobernanza de IA
Muchas organizaciones convocan ahora a un grupo multifuncional para aprobar el uso de la IA. Puede incluir seguridad, legal, privacidad, riesgos, datos, RR. HH. y un representante del negocio. Su trabajo es decidir qué casos de uso de IA son aceptables, bajo qué condiciones y con qué monitoreo.
La función GOVERN del marco del NIST describe este tipo de estructura: políticas y prácticas que garantizan que los requisitos legales y regulatorios relacionados con la IA se comprendan, gestionen y documenten. En la práctica, un consejo le da al comprador un solo lugar para decir que sí y un solo lugar para decir que no. Averigüe temprano si existe uno, con qué frecuencia se reúne y qué necesita de un proveedor antes de revisarlo.
Chief AI officer o chief data officer
En el gobierno federal de EE. UU., este rol es formal. El memorando M-25-21 de la OMB deroga y reemplaza al anterior M-24-10. Exige que cada agencia conserve o designe un Chief AI Officer en un plazo de 60 días desde su emisión, y exige que cada agencia de la Ley CFO convoque una junta de gobernanza de IA, aunque permite que las agencias se apoyen en órganos de gobernanza existentes. Las agencias pueden designar en el rol a un funcionario existente, como un chief information officer o un chief data officer.
Las empresas privadas no tienen tal mandato, así que el cargo varía. Algunas tienen un chief AI officer, otras asignan la tarea a un chief data officer o a un CTO, y otras no tienen a nadie. Su tarea es encontrar quién, dentro de la organización del comprador, lleva el mandato de IA, sea cual sea el cargo, e involucrarlo antes que legal.
Gestión del riesgo de modelos
En la banca y en otros sectores regulados, una función de riesgo de modelos valida los modelos antes de que se usen en decisiones. La guía de los supervisores bancarios de EE. UU. sobre esto cambió recientemente. La SR 26-2 de la Reserva Federal, emitida el 17 de abril de 2026, sustituye y reemplaza a la SR 11-7, la guía de riesgo de modelos de 2011 que muchos artículos antiguos aún citan. La Fed dice que la guía revisada enfatiza un enfoque basado en el riesgo, adaptado al perfil de riesgo de modelos de cada banco y al tamaño y la complejidad de sus operaciones.
Si un producto de IA cae dentro del inventario de modelos de un banco determinado es una pregunta para el equipo de riesgo de modelos de ese banco, no algo que deba suponerse. Si vende a servicios financieros, pida temprano los requisitos de validación y las expectativas de documentación del equipo, y planifique pruebas independientes de su producto.
La regulación que moldea las preguntas del comité
La regulación no tiene que ser el centro de su propuesta, pero explica por qué los revisores preguntan lo que preguntan. En la UE, la página sobre la Ley de IA de la Comisión dice que la Ley entró en vigor el 1 de agosto de 2024 y pasó a ser aplicable el 2 de agosto de 2026, con excepciones. Las prácticas prohibidas y las obligaciones de alfabetización en IA se aplicaron desde el 2 de febrero de 2025, y las reglas de gobernanza y las obligaciones para los modelos de IA de propósito general se aplicaron desde el 2 de agosto de 2025.
El calendario de alto riesgo se movió. La misma página dice que las reglas para casos de uso de alto riesgo en ciertas áreas sensibles (Anexo III) se ampliaron hasta el 2 de diciembre de 2027, y las reglas para sistemas de IA de alto riesgo integrados en productos regulados (Anexo I) hasta el 2 de agosto de 2028, como resultado del acuerdo político sobre la propuesta de simplificación conocida como AI Omnibus. Como fechas como estas pueden volver a cambiar, confirme la situación vigente en la página de la Comisión antes de citarlas a un comprador.
Lo que importa para un vendedor es el patrón. Los compradores cuyo negocio toca la UE, o que usan IA en contratación, crédito, educación u otras áreas similares, preguntarán en qué categoría de riesgo cae su producto y qué documentación puede aportar. Si puede responder eso con claridad, elimina una fuente común de demoras.
La secuencia típica de revisiones
El orden varía, pero un camino común es este:
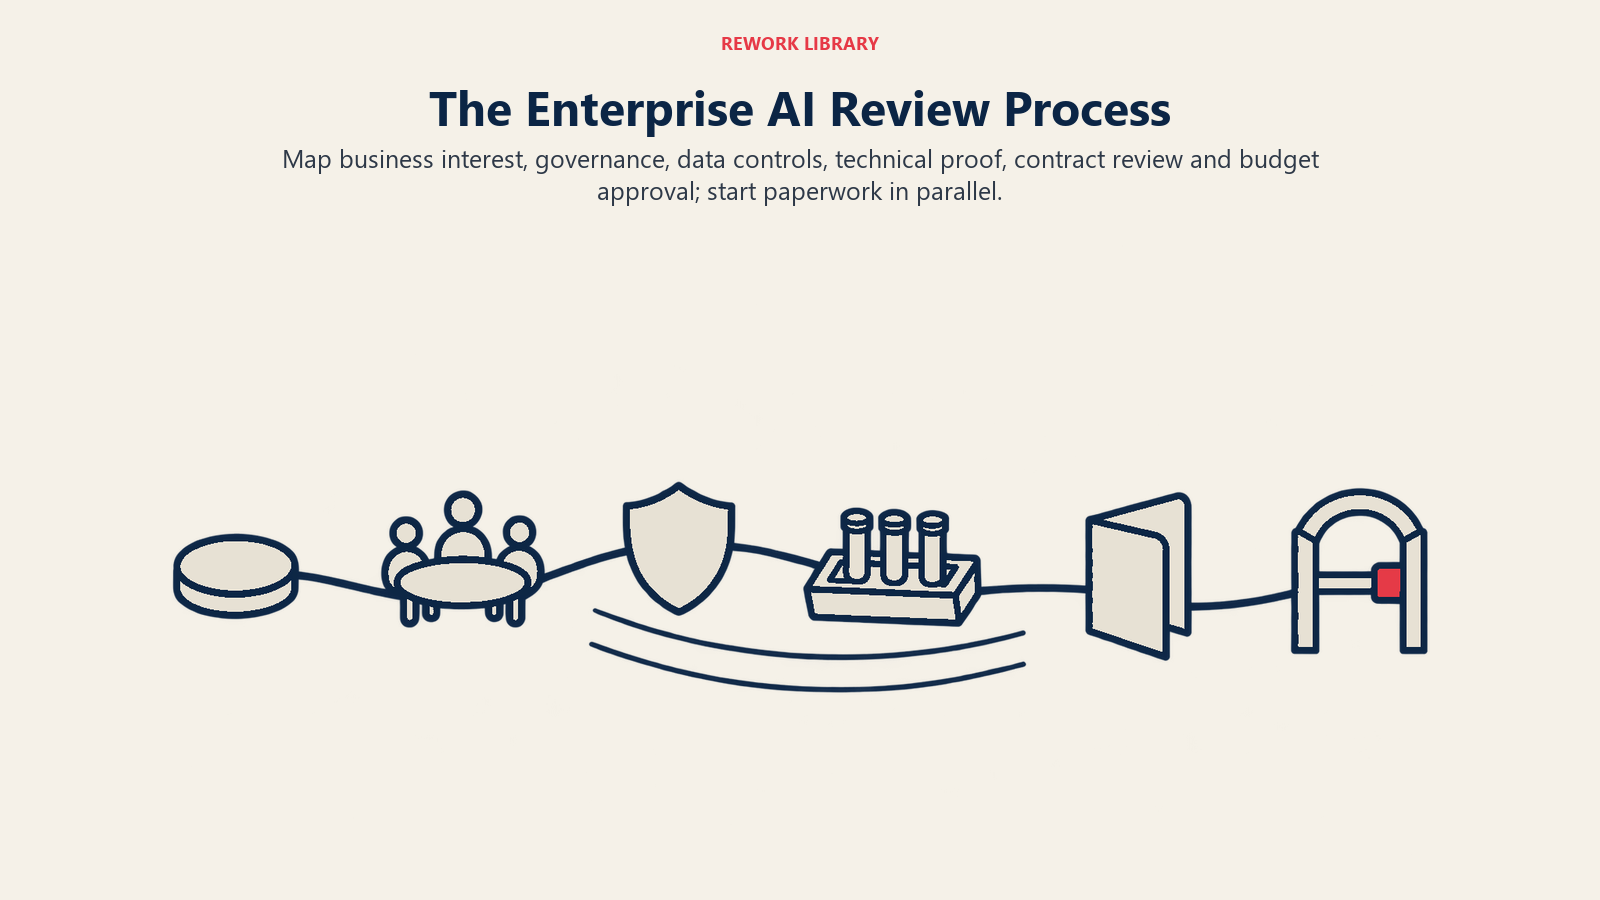
- Interés del negocio. Un champion y un comprador económico acuerdan que el caso de uso vale la pena probarlo.
- Admisión en gobernanza. Si existe un consejo de IA, el caso de uso se registra y se clasifica por nivel de riesgo. En algunas empresas esto va primero, en otras después de definir el alcance del piloto.
- Revisión de seguridad y privacidad. Cuestionarios, documentación y diagramas de flujo de datos.
- Prueba técnica. Un piloto o evaluación con los datos del comprador, con criterios acordados. Consulte por qué las demos importan más en los productos de IA y de los pilotos de IA a los contratos.
- Legal y compras. Términos del contrato, acuerdo de procesamiento de datos, indemnización, precios y alta del proveedor.
- Finanzas y aprobación final. Confirmación del presupuesto y firma.
Las revisiones a menudo se superponen, y los proveedores más rápidos inician el papeleo de los pasos 3 y 5 durante el paso 4 en lugar de después. Los acuerdos más lentos descubren tarde que falta un revisor, lo que devuelve el expediente al paso 2.
Mapa de stakeholders
Use esta tabla como plantilla de partida. Complete los nombres y marque qué fila aún no ha alcanzado.
| Rol | Pregunta principal | Evidencia que los satisface | Poder de veto típico |
|---|---|---|---|
| Comprador económico | ¿El resultado vale el dinero? | Línea base, resultado medido, costo claro | Aprobación final del presupuesto |
| Champion usuario final | ¿Mejora mi trabajo? | Resultados en sus propias tareas | Influencia, sin veto formal |
| TI / arquitectura empresarial | ¿Encaja en nuestros sistemas? | Diagrama de arquitectura, SSO, lista de integraciones, mapa de dependencias | Puede bloquear por encaje o duplicación |
| Seguridad de la información | ¿Están seguros nuestros datos? | Documentación de controles, certificaciones, informes de pruebas | Fuerte, a menudo una puerta obligatoria |
| Privacidad / DPO | ¿Se tratan lícitamente los datos personales? | Mapa de flujo de datos, lista de subencargados, términos de retención y entrenamiento | Fuerte en los términos de uso de datos |
| Legal | ¿Quién responde si se equivoca? | Postura contractual sobre PI, responsabilidad e indemnización | Puede bloquear por los términos |
| Compras | ¿Son defendibles el precio y el papeleo? | Precios claros, comparación, paquete de alta de proveedor | Puerta de proceso |
| Finanzas | ¿Podemos pronosticar y justificar el gasto? | Modelo de costos, topes de uso, lógica de recuperación | Puerta presupuestaria |
| Junta / consejo de gobernanza de IA | ¿Es un uso aceptable de la IA? | Evaluación de riesgos, uso previsto, plan de monitoreo | Fuerte donde existe |
| Chief AI / data officer | ¿Encaja con nuestra estrategia y política de IA? | Alineación con la política, evidencia de pruebas | Varía, puede patrocinar o frenar |
| Gestión del riesgo de modelos | ¿Se ha validado el modelo? | Documentación, acceso para pruebas, evidencia de desempeño | Fuerte en sectores regulados |
«Poder de veto» aquí es una regla práctica. La respuesta real surge de preguntarle al comprador quién puede detener el acuerdo y en qué orden.
Cómo trabajar con el comité
Pida el proceso temprano. Una pregunta como «¿quién más necesitará revisar esto y qué suele pedir?» no cuesta nada y saca a la luz a la mayor parte del comité. Es la versión específica de IA de las preguntas sobre el proceso de decisión de MEDDIC.
Arme un paquete de evidencia estándar. Documentación de seguridad, un resumen del manejo de datos, una declaración breve sobre los proveedores de modelos, un resumen de evaluación y sus posturas contractuales estándar sobre PI e indemnización. Envíe las piezas en el orden en que ocurren las revisiones.
Deje que el champion cargue con parte, pero no con todo. Un champion puede abrir puertas y traducir sus respuestas al lenguaje interno. No puede reemplazar a un revisor. Si se topa con un stakeholder escéptico, cómo vender IA a compradores escépticos explica cómo responder sin presionar.
Dé a cada revisor un mensaje distinto. El comprador económico escucha sobre resultados, seguridad escucha sobre controles, legal escucha sobre responsabilidad. Repetir la misma propuesta a todos es la forma más común de perder un comité. El enfoque del Challenger Sale de adaptar el mensaje al stakeholder encaja bien aquí.
Cuidado con el revisor tardío. Si una empresa no ha mencionado un consejo de IA, un responsable de privacidad o un equipo de riesgo de modelos, compruebe que no exista antes de asumir que no existe.
El SaaS común rara vez requiere tanto mapeo. Vale la pena notar el patrón de los productos de IA verticales, ya que los proveedores verticales suelen aprender a fondo el comité de un solo sector, mientras que los horizontales enfrentan uno distinto en cada cuenta.
Datos clave
- El riesgo de terceros es una preocupación explícita: el NIST AI RMF 1.0 dice que los datos, el software o el hardware de terceros pueden complicar la medición del riesgo de la IA, y que su función GOVERN abarca comprender y documentar los requisitos legales y regulatorios relacionados con la IA.
- Gobernanza federal de IA en EE. UU.: el M-25-21 de la OMB deroga y reemplaza al M-24-10, exige que cada agencia conserve o designe un Chief AI Officer en 60 días y exige que las agencias de la Ley CFO convoquen una junta de gobernanza de IA (pueden usarse órganos existentes).
- Cambió la guía de riesgo de modelos bancarios: la SR 26-2 de la Reserva Federal (17 de abril de 2026) sustituye a la SR 11-7, emitida el 4 de abril de 2011.
- Calendario de la Ley de IA de la UE: entró en vigor el 1 de agosto de 2024 y pasó a ser aplicable el 2 de agosto de 2026 con excepciones; las reglas de alto riesgo del Anexo III se ampliaron hasta el 2 de diciembre de 2027 y las del Anexo I hasta el 2 de agosto de 2028, según la Comisión Europea.
Lecturas relacionadas
- Preguntas de privacidad de datos que hacen los compradores de IA
- Revisiones de seguridad de IA explicadas
- Cómo vender IA a compradores escépticos
- De los pilotos de IA a los contratos
- El ROI de un producto de IA y el caso de negocio
- Por qué las demos importan más en los productos de IA
- Marco MEDDIC
- Venta basada en champions

Co-Founder & COO
On this page
- Por qué los acuerdos de IA suman revisores
- Los roles centrales del comité
- Dueño del negocio o comprador económico
- Champions usuarios finales
- TI y arquitectura empresarial
- Seguridad de la información
- Privacidad y protección de datos
- Legal
- Compras
- Finanzas
- Los roles más nuevos
- Junta o consejo de gobernanza de IA
- Chief AI officer o chief data officer
- Gestión del riesgo de modelos
- La regulación que moldea las preguntas del comité
- La secuencia típica de revisiones
- Mapa de stakeholders
- Cómo trabajar con el comité
- Datos clave
- Lecturas relacionadas