Wer kauft KI? Das Einkaufsgremium für Enterprise-KI
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
Ein Enterprise-KI-Kauf wird selten von der Person entschieden, die ihn will. Eine Führungskraft sieht den Use Case, ein Champion sieht die gesparte Zeit, doch der Vertrag muss auch Security, Datenschutz, Recht, Einkauf und zunehmend ein eigenes KI-Governance-Gremium passieren. Jede dieser Gruppen stellt eine andere Frage, und jede kann den Deal stoppen.
Diese Seite ist ein Nachschlagewerk für Gründer und Vertriebsleiter, die KI-Produkte an größere Organisationen verkaufen. Sie listet die Rollen auf, die typischerweise im Gremium sitzen, erklärt, warum KI im Vergleich zu gewöhnlicher Software zusätzliche Prüfer mitbringt, zeigt die typische Reihenfolge der Prüfungen und liefert eine Stakeholder-Map, die Sie anpassen können. Sie beschreibt verbreitete Muster, keine feste Regel. Titel und Strukturen unterscheiden sich stark zwischen einem Unternehmen mit 300 Mitarbeitenden und einer globalen Bank.
Warum KI-Deals zusätzliche Prüfer mitbringen
Gewöhnliche SaaS bindet bereits IT, Security und Einkauf ein. KI-Produkte bringen zusätzliche Prüfer, weil sie Fragen aufwerfen, die diese Teams bisher nicht beantworten mussten.
Datennutzung. Viele KI-Produkte verarbeiten Kunden- oder Mitarbeiterdaten, und Käufer wollen wissen, ob diese Daten ein Modell trainieren, wer Outputs sehen kann und wo sie gespeichert sind. Das sind Datenschutz- und Security-Fragen, und sie lösen oft eine Rechtsprüfung aus.
Output-Risiko. Ein Produkt, das Text erzeugt, Personen bewertet oder Empfehlungen gibt, kann auf eine Weise falsch liegen, wie es eine Tabelle nicht kann. Rechtsabteilungen fragen, wer für einen fehlerhaften Output haftet und ob der Anbieter den Käufer gegen Ansprüche freistellt, etwa eine Beschwerde wegen geistigen Eigentums an generierten Inhalten.
Regulatorische Exposition. Aufsichtsbehörden schreiben inzwischen Regeln speziell für KI, und Käufer in manchen Branchen müssen nachweisen, dass sie diese befolgt haben. Das zieht Compliance, Risikomanagement und manchmal ein Gremium auf Vorstandsebene hinzu.
Ungewohnte Fehlerbilder. Das NIST AI Risk Management Framework hält fest, dass Daten oder Systeme Dritter die Entwicklung beschleunigen können, aber auch die Risikomessung erschweren, weil das Risiko von der Drittkomponente selbst und von ihrer Nutzung ausgehen kann. Ein Käufer, der das ernst nimmt, will einen Prüfer, dessen Aufgabe genau darin besteht.
Das Ergebnis ist ein längerer Prüfpfad und mehr Menschen mit einem legitimen Grund, Nein zu sagen. Teams, die das Gremium früh kartieren, werden seltener davon überrascht. Es ist derselbe Instinkt wie hinter MEDDIC, das Economic Buyer, Entscheidungskriterien und Entscheidungsprozess als Dinge behandelt, die man herausfindet, statt sie anzunehmen.
Die Kernrollen im Gremium
Fachverantwortlicher oder Economic Buyer
Das ist die Führungskraft, deren Budget und Ziele das Produkt dient: ein Head of Support, ein VP Sales, ein COO. Sie interessieren sich für Ergebnis und Kosten und verfügen meist über das Budget. Den Security-Fragebogen lesen sie selten.
Sie brauchen einen Business Case, den sie nach oben vertreten können, mit Ausgangswert, gemessenem Ergebnis und klaren Kosten. Ohne ihre Unterstützung zählt nichts anderes auf dieser Liste. Eine vertiefte Behandlung des Business Case selbst finden Sie unter ROI von KI-Produkten und der Business Case.
Champions unter den Anwendern
Die Menschen, die das Produkt täglich nutzen werden, stoßen das Gespräch oft an. Sie kennen den Workflow und können beschreiben, was nicht funktioniert. Sie merken auch schnell, wenn ein KI-Output nicht gut genug ist.
Ein Champion braucht von Ihnen zwei Dinge: den Beleg, dass es bei seinen eigenen Aufgaben funktioniert, und genug Material, um die Argumentation vor Menschen zu führen, die die Demo nicht gesehen haben. Wie Sie einen Champion ausstatten, lesen Sie unter Champion-basiertes Verkaufen. Die Warnung für KI-Deals: Begeisterung der Anwender räumt die übrigen Prüfungen nicht ab. Ein Champion kann keinen Auftragsverarbeitungsvertrag genehmigen.
IT und Enterprise Architecture
Die IT prüft, ob das Produkt zu den Systemen des Unternehmens passt: Identität und Single Sign-On, Integration mit bestehenden Plattformen, Hosting-Modell, Verfügbarkeit und Support. Enterprise-Architekten schauen, wie das Produkt in die größere Technologielandkarte passt und ob es etwas dupliziert, das das Unternehmen schon besitzt.
Sie fragen tendenziell nach den Modellanbietern hinter dem Produkt, wie das Produkt einen Anbieterwechsel handhabt und was geschieht, wenn eine Abhängigkeit ausfällt. Klare Architekturdiagramme und eine nüchterne Darstellung der Abhängigkeiten beantworten das meiste.
Informationssicherheit
Security prüft die Kontrollen des Anbieters: Zugriffsmanagement, Verschlüsselung, Protokollierung, Incident Response, Zertifizierungen und Penetrationstests. Bei KI-Produkten kommen Fragen zum Umgang mit Prompts und Outputs hinzu, zur Trennung der Daten verschiedener Kunden und dazu, ob sensible Daten über das Modell abfließen können.
Security-Teams lassen meist zuerst einen Standardfragebogen laufen und stellen danach Rückfragen. Aktuelle Dokumentation bereitzuhalten, statt sie auf Anfrage zusammenzustellen, verkürzt diese Phase mehr als fast jede andere Vorbereitung.
Datenschutz und Datenschutzbeauftragte
Eine Datenschutzverantwortliche oder ein Datenschutzbeauftragter schaut, welche personenbezogenen Daten das Produkt berührt, auf welcher Rechtsgrundlage verarbeitet wird, wo gespeichert wird und wer die Unterauftragsverarbeiter sind. Sie wollen wissen, ob Kundendaten zur Verbesserung von Modellen genutzt werden, ob sich das abschalten lässt und wie Löschanfragen gehandhabt werden.
Dieser Prüfer hat bei den Bedingungen zur Datennutzung oft das stärkste Veto. Ein Anbieter, der seinen Umgang mit Daten auf einer klaren Seite darstellen und mit dem Vertrag abgleichen kann, kommt schneller voran.
Recht
Die Rechtsabteilung verhandelt den Vertrag und bei KI auch Bedingungen, die der Käufer bisher nie verhandeln musste. Typische Themen sind das Eigentum an Inputs und Outputs, Ansprüche zu geistigem Eigentum an generierten Inhalten, Haftungsobergrenzen, Freistellung für KI-Output und Gewährleistungen zur Genauigkeit. Das Recht prüft auch, ob das Produkt den Käufer in Verletzung eigener Pflichten gegenüber seinen Kunden bringt.
Rechnen Sie hier mit echter Verhandlung. Ein Anbieter, der seine Position zu Output-Haftung und Freistellung vorab durchdacht hat, statt pro Deal zu improvisieren, schließt meist früher ab.
Einkauf
Der Einkauf führt den kommerziellen Prozess: Anbieter-Onboarding, Vergleich mit Alternativen, Preise, Zahlungsbedingungen und Vertragsstruktur. Er will saubere Unterlagen und eine vertretbare Preislogik. Bei KI-Deals fragt er auch nach nutzungsbasierter Preisgestaltung, weil die Rechnung mit dem Verbrauch schwanken kann.
Finanzen
Die Finanzabteilung prüft die Zahlen: Budgetquelle, Schwankungsbreite der Prognose, Amortisation und ob die Ausgabe operativ oder Investition ist. Wenn der Preis mit der Nutzung schwankt, will Finance eine Möglichkeit, ihn zu deckeln oder zu prognostizieren. Ein Finanzteam beim Käufer, das die Rechnung nicht vorhersagen kann, ist ein stiller Grund, warum Deals ins Stocken geraten.
Die neueren Rollen
Drei Rollen tauchen hauptsächlich bei KI-Käufen auf und sind in größeren oder regulierten Organisationen am wichtigsten.
KI-Governance-Gremium oder KI-Rat
Viele Organisationen rufen inzwischen eine bereichsübergreifende Gruppe zusammen, die den Einsatz von KI genehmigt. Sie kann Security, Recht, Datenschutz, Risiko, Daten, HR und einen Fachvertreter umfassen. Ihre Aufgabe ist zu entscheiden, welche KI-Use-Cases akzeptabel sind, unter welchen Bedingungen und mit welchem Monitoring.
Die GOVERN-Funktion des NIST-Frameworks beschreibt diese Art von Struktur: Richtlinien und Praktiken, die sicherstellen, dass rechtliche und regulatorische Anforderungen mit KI-Bezug verstanden, gesteuert und dokumentiert werden. In der Praxis gibt ein Rat dem Käufer eine Stelle, an der er Ja sagen kann, und eine, an der er Nein sagen kann. Finden Sie früh heraus, ob es einen gibt, wie oft er tagt und was er von einem Anbieter braucht, bevor er prüft.
Chief AI Officer oder Chief Data Officer
In der US-Bundesverwaltung ist diese Rolle förmlich verankert. Das OMB-Memorandum M-25-21 hebt das frühere M-24-10 auf und ersetzt es. Es verlangt von jeder Behörde, binnen 60 Tagen nach Erlass einen Chief AI Officer zu behalten oder zu bestimmen, und von jeder CFO-Act-Behörde, ein KI-Governance-Gremium einzuberufen, erlaubt den Behörden aber, auf bestehende Governance-Gremien zurückzugreifen. Behörden dürfen einen bestehenden Verantwortlichen, etwa einen Chief Information Officer oder Chief Data Officer, in diese Rolle berufen.
Privatunternehmen haben kein solches Mandat, daher variiert der Titel. Manche haben einen Chief AI Officer, manche übertragen die Aufgabe einem Chief Data Officer oder Chief Technology Officer, und manche haben niemanden. Ihre Aufgabe ist herauszufinden, wer in der Organisation des Käufers das KI-Mandat trägt, ganz gleich unter welchem Titel, und ihn einzubinden, bevor es das Recht tut.
Modellrisikomanagement
Im Bankwesen und in einigen anderen regulierten Branchen validiert eine Modellrisiko-Funktion Modelle, bevor sie in Entscheidungen eingesetzt werden. Die Leitlinien der US-Bankenaufsicht dazu haben sich kürzlich geändert. SR 26-2 der Federal Reserve, erlassen am 17. April 2026, ersetzt SR 11-7, die Modellrisiko-Leitlinie von 2011, die viele ältere Artikel noch zitieren. Die Fed erklärt, die überarbeitete Leitlinie betone einen risikobasierten Ansatz, zugeschnitten auf das Modellrisikoprofil jeder Bank sowie Größe und Komplexität ihrer Geschäfte.
Ob ein KI-Produkt in das Modellinventar einer bestimmten Bank fällt, ist eine Frage für das Modellrisiko-Team dieser Bank und nichts, was man annehmen sollte. Wenn Sie an Finanzdienstleister verkaufen, fragen Sie früh nach den Validierungsanforderungen und Dokumentationserwartungen des Teams und planen Sie unabhängige Tests Ihres Produkts ein.
Regulierung, die die Fragen des Gremiums prägt
Regulierung muss nicht im Zentrum Ihres Pitches stehen, aber sie erklärt, warum Prüfer fragen, was sie fragen. In der EU besagt die AI-Act-Seite der Kommission, dass der Act am 1. August 2024 in Kraft trat und am 2. August 2026 anwendbar wurde, mit Ausnahmen. Verbotene Praktiken und Pflichten zur KI-Kompetenz galten ab dem 2. Februar 2025, und die Governance-Regeln sowie die Pflichten für KI-Modelle mit allgemeinem Verwendungszweck galten ab dem 2. August 2025.
Der Zeitplan für Hochrisiko-Systeme hat sich verschoben. Dieselbe Seite besagt, dass die Regeln für Hochrisiko-Anwendungsfälle in bestimmten sensiblen Bereichen (Anhang III) auf den 2. Dezember 2027 verlängert wurden und die Regeln für Hochrisiko-KI-Systeme in regulierten Produkten (Anhang I) auf den 2. August 2028, infolge der politischen Einigung über den Vereinfachungsvorschlag, bekannt als AI Omnibus. Weil sich solche Termine erneut verschieben können, bestätigen Sie den aktuellen Stand auf der Seite der Kommission, bevor Sie sie einem Käufer gegenüber nennen.
Für Verkäufer zählt das Muster. Käufer, deren Geschäft die EU berührt oder die KI bei Einstellung, Kreditvergabe, Bildung oder ähnlichen Bereichen einsetzen, werden fragen, in welche Risikokategorie Ihr Produkt fällt und welche Dokumentation Sie liefern können. Wenn Sie das klar beantworten können, beseitigen Sie eine häufige Quelle für Verzögerungen.
Die typische Reihenfolge der Prüfungen
Die Reihenfolge variiert, aber ein häufiger Pfad sieht so aus:
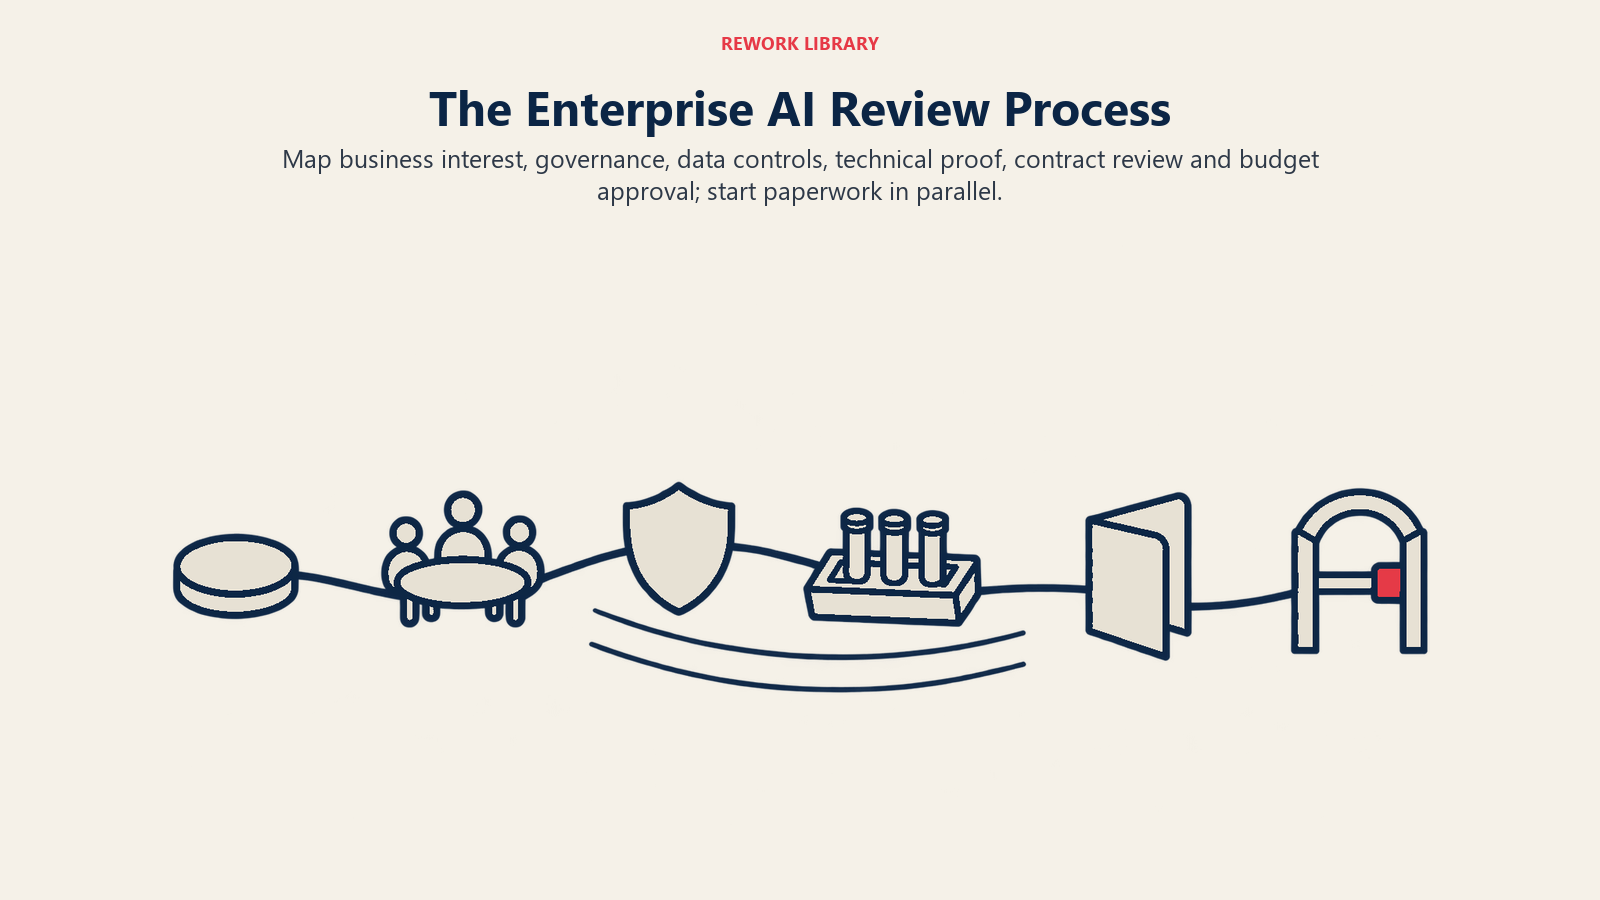
- Fachliches Interesse. Ein Champion und ein Economic Buyer sind sich einig, dass der Use Case einen Test wert ist.
- Governance-Aufnahme. Gibt es einen KI-Rat, wird der Use Case registriert und nach Risiko eingestuft. In manchen Unternehmen kommt das zuerst, in anderen nach der Festlegung des Piloten.
- Security- und Datenschutzprüfung. Fragebögen, Dokumentation und Datenflussdiagramme.
- Technischer Nachweis. Ein Pilot oder eine Evaluierung mit den Daten des Käufers, mit vereinbarten Kriterien. Siehe Warum Demos bei KI-Produkten wichtiger sind und von KI-Piloten zu Verträgen.
- Recht und Einkauf. Vertragsbedingungen, Auftragsverarbeitungsvertrag, Freistellung, Preise und Anbieter-Onboarding.
- Finanzen und finale Freigabe. Budgetbestätigung und Unterschrift.
Prüfungen überlappen oft, und die schnellsten Anbieter starten die Formalitäten für die Schritte 3 und 5 schon während Schritt 4 statt danach. Die langsamsten Deals entdecken spät einen fehlenden Prüfer, was die Akte zurück zu Schritt 2 schickt.
Stakeholder-Map
Nutzen Sie diese Tabelle als Ausgangsvorlage. Tragen Sie Namen ein und markieren Sie, welche Zeile Sie noch nicht erreicht haben.
| Rolle | Zentrale Frage | Beleg, der sie zufriedenstellt | Typische Vetomacht |
|---|---|---|---|
| Economic Buyer | Ist das Ergebnis das Geld wert? | Ausgangswert, gemessenes Ergebnis, klare Kosten | Finale Budgetfreigabe |
| Champion unter den Anwendern | Verbessert es meine Arbeit? | Ergebnisse bei den eigenen Aufgaben | Einfluss, kein formelles Veto |
| IT / Enterprise Architecture | Passt es zu unseren Systemen? | Architekturdiagramm, SSO, Integrationsliste, Abhängigkeitskarte | Kann bei Passung oder Duplikation blockieren |
| Informationssicherheit | Sind unsere Daten sicher? | Dokumentation der Kontrollen, Zertifizierungen, Testberichte | Stark, oft ein hartes Tor |
| Datenschutz / DSB | Werden personenbezogene Daten rechtmäßig behandelt? | Datenflusskarte, Liste der Unterauftragsverarbeiter, Bedingungen zu Aufbewahrung und Training | Stark bei Bedingungen zur Datennutzung |
| Recht | Wer haftet, wenn es falsch ist? | Vertragsposition zu IP, Haftung und Freistellung | Kann bei Bedingungen blockieren |
| Einkauf | Sind Preis und Papier vertretbar? | Saubere Preise, Vergleich, Onboarding-Paket für Anbieter | Prozess-Tor |
| Finanzen | Können wir die Ausgabe prognostizieren und begründen? | Kostenmodell, Nutzungsobergrenzen, Amortisationslogik | Budget-Tor |
| KI-Governance-Gremium / Rat | Ist das ein akzeptabler KI-Einsatz? | Risikobewertung, vorgesehene Nutzung, Monitoring-Plan | Stark, wo vorhanden |
| Chief AI / Data Officer | Passt es zu unserer KI-Strategie und -Richtlinie? | Übereinstimmung mit der Richtlinie, Testnachweise | Variiert, kann fördern oder bremsen |
| Modellrisikomanagement | Wurde das Modell validiert? | Dokumentation, Testzugang, Leistungsnachweise | Stark in regulierten Branchen |
„Vetomacht“ ist hier eine Faustregel. Die echte Antwort erhalten Sie, indem Sie den Käufer fragen, wer den Deal stoppen kann und in welcher Reihenfolge.
So arbeiten Sie das Gremium ab
Fragen Sie früh nach dem Prozess. Eine Frage wie „Wer muss das noch prüfen, und was verlangt er üblicherweise?“ kostet nichts und bringt das meiste vom Gremium ans Licht. Es ist die KI-spezifische Version der Fragen zum Entscheidungsprozess in MEDDIC.
Bauen Sie ein Standard-Belegpaket. Security-Dokumentation, eine Zusammenfassung zum Umgang mit Daten, eine kurze Aussage zu Modellanbietern, eine Evaluierungszusammenfassung und Ihre Standardpositionen zu IP und Freistellung. Schicken Sie die Teile in der Reihenfolge, in der die Prüfungen stattfinden.
Lassen Sie den Champion einen Teil tragen, aber nicht alles. Ein Champion kann Türen öffnen und Ihre Antworten in interne Sprache übersetzen. Einen Prüfer ersetzt er nicht. Treffen Sie auf einen skeptischen Stakeholder, zeigt KI an skeptische Käufer verkaufen, wie Sie reagieren, ohne zu drängen.
Geben Sie jedem Prüfer eine andere Botschaft. Der Economic Buyer hört von Ergebnissen, Security von Kontrollen, das Recht von Haftung. Allen denselben Pitch zu wiederholen ist der häufigste Weg, ein Gremium zu verlieren. Der Ansatz des Challenger Sale, die Botschaft auf den Stakeholder zuzuschneiden, passt hier gut.
Achten Sie auf den späten Prüfer. Hat ein Unternehmen keinen KI-Rat, Datenschutzbeauftragten oder kein Modellrisiko-Team erwähnt, prüfen Sie nach, dass es sie nicht gibt, bevor Sie annehmen, dass es sie nicht gibt.
Gewöhnliche SaaS braucht selten so viel Mapping. Das Muster bei vertikalen KI-Produkten ist erwähnenswert, denn vertikale Anbieter lernen meist das Gremium einer Branche gründlich kennen, während horizontale Anbieter in jedem Account ein anderes vorfinden.
Wichtige Fakten
- Drittanbieter-Risiko ist ein benanntes Thema: Das NIST AI RMF 1.0 besagt, dass Daten, Software oder Hardware Dritter die Messung von KI-Risiken erschweren können und dass seine GOVERN-Funktion das Verstehen und Dokumentieren rechtlicher und regulatorischer Anforderungen mit KI-Bezug umfasst.
- KI-Governance der US-Bundesverwaltung: OMB M-25-21 hebt M-24-10 auf und ersetzt es, verlangt von jeder Behörde binnen 60 Tagen einen Chief AI Officer zu behalten oder zu bestimmen und von CFO-Act-Behörden, ein KI-Governance-Gremium einzuberufen (bestehende Gremien dürfen genutzt werden).
- Leitlinie zum Modellrisiko bei Banken hat sich geändert: SR 26-2 der Federal Reserve (17. April 2026) ersetzt SR 11-7 vom 4. April 2011.
- Zeitplan des EU AI Act: in Kraft seit 1. August 2024 und anwendbar seit 2. August 2026 mit Ausnahmen; Hochrisiko-Regeln nach Anhang III verlängert auf den 2. Dezember 2027 und nach Anhang I auf den 2. August 2028, laut Europäischer Kommission.
Weiterführende Lektüre

Co-Founder & COO
On this page
- Warum KI-Deals zusätzliche Prüfer mitbringen
- Die Kernrollen im Gremium
- Fachverantwortlicher oder Economic Buyer
- Champions unter den Anwendern
- IT und Enterprise Architecture
- Informationssicherheit
- Datenschutz und Datenschutzbeauftragte
- Recht
- Einkauf
- Finanzen
- Die neueren Rollen
- KI-Governance-Gremium oder KI-Rat
- Chief AI Officer oder Chief Data Officer
- Modellrisikomanagement
- Regulierung, die die Fragen des Gremiums prägt
- Die typische Reihenfolge der Prüfungen
- Stakeholder-Map
- So arbeiten Sie das Gremium ab
- Wichtige Fakten
- Weiterführende Lektüre