Siapa yang Membeli AI? Jawatankuasa Pembelian AI Perusahaan
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
Pembelian AI perusahaan jarang diputuskan oleh orang yang mahukannya. Pemimpin perniagaan melihat kes penggunaan dan champion melihat masa yang dijimatkan, tetapi kontrak juga mesti melepasi keselamatan, privasi, undang-undang, perolehan dan, semakin kerap, badan tadbir urus AI yang khusus. Setiap kumpulan itu bertanya soalan yang berbeza, dan mana-mana satu boleh menghentikan perjanjian.
Halaman ini ialah rujukan untuk pengasas dan pemimpin jualan yang menjual produk AI kepada organisasi yang lebih besar. Ia menyenaraikan peranan yang lazimnya duduk dalam jawatankuasa, menerangkan mengapa AI menambah penyemak berbanding perisian biasa, menunjukkan urutan semakan yang tipikal, dan memberi peta pihak berkepentingan yang boleh anda sesuaikan. Ia menerangkan corak biasa, bukan peraturan tetap. Jawatan dan struktur sangat berbeza antara syarikat 300 orang dengan bank global.
Mengapa Perjanjian AI Menambah Penyemak
SaaS biasa sudah melibatkan IT, keselamatan dan perolehan. Produk AI menambah penyemak kerana ia menimbulkan soalan yang belum pernah perlu dijawab oleh pasukan tersebut.
Penggunaan data. Banyak produk AI memproses data pelanggan atau pekerja, dan pembeli mahu tahu sama ada data itu melatih model, siapa boleh melihat output, dan di mana ia disimpan. Itu soalan privasi dan keselamatan, dan ia sering mencetuskan semakan undang-undang.
Risiko output. Produk yang menjana teks, menilai orang atau membuat cadangan boleh tersilap dalam cara yang tidak mungkin berlaku pada hamparan. Pasukan undang-undang bertanya siapa yang bertanggungjawab atas output yang buruk dan sama ada vendor akan menanggung ganti rugi pembeli terhadap tuntutan, seperti aduan harta intelek tentang kandungan yang dijana.
Pendedahan kawal selia. Pengawal selia kini menulis peraturan khusus untuk AI, dan pembeli dalam sesetengah sektor mesti menunjukkan mereka telah mematuhinya. Itu membawa masuk pematuhan, risiko dan kadangkala jawatankuasa peringkat lembaga pengarah.
Mod kegagalan yang tidak biasa. NIST AI Risk Management Framework menyatakan bahawa data atau sistem pihak ketiga boleh mempercepatkan pembangunan tetapi juga boleh merumitkan pengukuran risiko, kerana risiko boleh datang daripada komponen pihak ketiga itu sendiri dan daripada cara ia digunakan. Pembeli yang mengambil serius perkara itu akan mahukan penyemak yang tugasnya meneliti tepat perkara tersebut.
Hasilnya ialah laluan semakan yang lebih panjang dan lebih ramai orang yang mempunyai sebab sah untuk berkata tidak. Pasukan yang memetakan jawatankuasa lebih awal kurang terkejut kemudian. Ini naluri yang sama di sebalik MEDDIC, yang menganggap pembeli ekonomi, kriteria keputusan dan proses keputusan sebagai perkara yang perlu diterokai dan bukannya diandaikan.
Peranan Teras dalam Jawatankuasa
Pemilik perniagaan atau pembeli ekonomi
Ini ialah eksekutif yang bajet dan matlamatnya dilayani oleh produk: ketua sokongan, VP jualan, COO. Mereka mengambil berat tentang hasil dan kos, dan biasanya memegang bajet. Mereka jarang membaca soal selidik keselamatan.
Apa yang mereka perlukan ialah business case yang boleh mereka pertahankan kepada pihak atasan, dengan garis dasar, hasil yang diukur dan kos yang jelas. Tanpa penajaan mereka, tiada apa lagi dalam senarai ini yang penting. Perbincangan lebih mendalam tentang kes itu sendiri terdapat dalam ROI produk AI dan business case.
Champion pengguna akhir
Orang yang akan menggunakan produk setiap hari sering memulakan perbualan. Mereka mengenali aliran kerja, dan boleh menerangkan apa yang rosak. Mereka juga cepat menyedari apabila output AI tidak cukup baik.
Champion memerlukan dua perkara daripada anda: bukti bahawa ia berfungsi pada tugasan mereka sendiri, dan bahan yang cukup untuk berhujah kepada orang yang belum melihat demo. Lihat jualan berasaskan champion untuk cara melengkapkan seorang. Peringatan untuk perjanjian AI ialah kegembiraan pengguna tidak melepaskan semakan lain. Champion tidak boleh meluluskan perjanjian pemprosesan data.
IT dan seni bina perusahaan
IT memeriksa sama ada produk muat dengan sistem syarikat: identiti dan log masuk tunggal, integrasi dengan platform sedia ada, model pengehosan, masa operasi dan sokongan. Arkitek perusahaan melihat bagaimana produk terletak dalam peta teknologi yang lebih luas dan sama ada ia menduplikasi sesuatu yang sudah dimiliki syarikat.
Mereka cenderung bertanya tentang penyedia model di sebalik produk, bagaimana produk mengendalikan pertukaran penyedia, dan apa yang berlaku jika sesuatu kebergantungan gagal. Rajah seni bina yang jelas dan penjelasan ringkas tentang kebergantungan menjawab kebanyakannya.
Keselamatan maklumat
Keselamatan menyemak kawalan vendor: pengurusan akses, penyulitan, log, tindak balas insiden, pensijilan dan ujian penembusan. Untuk produk AI, mereka menambah soalan tentang pengendalian prompt dan output, pengasingan antara data pelanggan, dan sama ada data sensitif boleh bocor melalui model.
Pasukan keselamatan cenderung menjalankan soal selidik standard dahulu dan membuat soalan susulan kemudian. Menyediakan dokumentasi terkini, dan bukannya menghimpunnya atas permintaan, memendekkan peringkat ini lebih daripada hampir semua persediaan lain.
Privasi dan perlindungan data
Ketua privasi atau pegawai perlindungan data melihat data peribadi apa yang disentuh produk, asas undang-undang untuk pemprosesan, di mana ia disimpan dan siapa sub-pemprosesnya. Mereka mahu tahu sama ada data pelanggan digunakan untuk menambah baik model, sama ada itu boleh dimatikan, dan bagaimana permintaan pemadaman dikendalikan.
Penyemak ini sering mempunyai kuasa veto yang paling kuat ke atas terma penggunaan data. Vendor yang dapat menyatakan pengendalian datanya dalam satu halaman yang jelas, dan memadankannya dengan kontrak, bergerak lebih pantas.
Undang-undang
Pasukan undang-undang merundingkan kontrak dan, untuk AI, terma yang tidak pernah perlu dirundingkan oleh pembeli sebelum ini. Isu tipikal termasuk pemilikan input dan output, tuntutan harta intelek ke atas kandungan yang dijana, had liabiliti, ganti rugi untuk output AI, dan waranti tentang ketepatan. Pasukan undang-undang juga memeriksa bahawa produk tidak meletakkan pembeli dalam pelanggaran obligasinya sendiri kepada pelanggan.
Jangkakan rundingan sebenar di sini. Vendor yang telah memikirkan kedudukannya tentang liabiliti output dan ganti rugi lebih awal, dan bukannya berimprovisasi bagi setiap perjanjian, biasanya menutup perjanjian lebih cepat.
Perolehan
Perolehan menjalankan proses komersial: onboarding vendor, perbandingan dengan alternatif, harga, terma pembayaran dan struktur kontrak. Mereka mahukan dokumen yang kemas dan logik harga yang boleh dipertahankan. Dalam perjanjian AI, mereka juga bertanya tentang harga berasaskan penggunaan, kerana bil mungkin berubah mengikut penggunaan.
Kewangan
Kewangan menguji angka: sumber bajet, kebolehubahan ramalan, tempoh bayar balik dan sama ada perbelanjaan itu operasi atau modal. Apabila harga berubah mengikut penggunaan, kewangan mahukan cara untuk menghadkan atau meramalkannya. Pasukan kewangan pembeli yang tidak dapat meramalkan bil ialah sebab senyap mengapa perjanjian tersekat.
Peranan yang Lebih Baharu
Tiga peranan muncul terutamanya dalam pembelian AI, dan ia paling penting dalam organisasi yang lebih besar atau dikawal selia.
Lembaga tadbir urus AI atau majlis AI
Banyak organisasi kini menubuhkan kumpulan merentas fungsi untuk meluluskan penggunaan AI. Ia mungkin merangkumi keselamatan, undang-undang, privasi, risiko, data, HR dan wakil perniagaan. Tugasnya ialah memutuskan kes penggunaan AI yang mana boleh diterima, dengan syarat apa, dan dengan pemantauan apa.
Fungsi GOVERN dalam kerangka NIST menghuraikan struktur sebegini: polisi dan amalan yang memastikan keperluan undang-undang dan kawal selia yang melibatkan AI difahami, diurus dan didokumenkan. Dalam amalan, majlis memberi pembeli satu tempat untuk berkata ya, dan satu tempat untuk berkata tidak. Ketahui lebih awal sama ada satu wujud, kekerapan ia bermesyuarat, dan apa yang diperlukannya daripada vendor sebelum ia akan menyemak.
Chief AI officer atau chief data officer
Dalam kerajaan persekutuan AS, peranan ini bersifat rasmi. Memorandum OMB M-25-21 membatalkan dan menggantikan M-24-10 yang terdahulu. Ia menghendaki setiap agensi mengekalkan atau melantik Chief AI Officer dalam tempoh 60 hari selepas dikeluarkan, dan menghendaki setiap agensi CFO Act menubuhkan lembaga tadbir urus AI, walaupun ia membenarkan agensi bergantung pada badan tadbir urus sedia ada. Agensi boleh menamakan pegawai sedia ada, seperti chief information officer atau chief data officer, dalam peranan itu.
Syarikat swasta tidak mempunyai mandat sedemikian, jadi jawatannya berbeza-beza. Ada yang mempunyai chief AI officer, ada yang menyerahkan tugas itu kepada chief data officer atau chief technology officer, dan ada yang tiada sesiapa. Tugas anda ialah mencari siapa dalam organisasi pembeli yang memegang mandat AI, apa pun jawatannya, dan membawa mereka masuk sebelum pasukan undang-undang.
Pengurusan risiko model
Dalam perbankan dan sektor terkawal selia lain, fungsi risiko model mengesahkan model sebelum ia digunakan dalam keputusan. Panduan penyelia bank AS tentang perkara ini berubah baru-baru ini. SR 26-2 Federal Reserve, yang dikeluarkan pada 17 April 2026, menggantikan SR 11-7, panduan risiko model 2011 yang masih dipetik banyak artikel lama. Fed menyatakan panduan yang disemak semula menekankan pendekatan berasaskan risiko yang disesuaikan dengan profil risiko model setiap bank serta saiz dan kerumitan operasinya.
Sama ada produk AI jatuh dalam inventori model sesebuah bank ialah soalan untuk pasukan risiko model bank itu, bukan sesuatu untuk diandaikan. Jika anda menjual kepada perkhidmatan kewangan, tanya lebih awal tentang keperluan pengesahan dan jangkaan dokumentasi pasukan itu, dan rancang untuk ujian bebas ke atas produk anda.
Peraturan yang Membentuk Soalan Jawatankuasa
Peraturan tidak perlu menjadi pusat pitch anda, tetapi ia menjelaskan mengapa penyemak bertanya apa yang mereka tanya. Di EU, halaman AI Act Suruhanjaya menyatakan Akta itu berkuat kuasa pada 1 Ogos 2024 dan menjadi terpakai pada 2 Ogos 2026, dengan pengecualian. Amalan yang dilarang dan obligasi literasi AI terpakai mulai 2 Februari 2025, dan peraturan tadbir urus serta obligasi untuk model AI tujuan am terpakai mulai 2 Ogos 2025.
Garis masa berisiko tinggi telah beralih. Halaman yang sama menyatakan peraturan untuk kes penggunaan berisiko tinggi dalam bidang sensitif tertentu (Annex III) dilanjutkan ke 2 Disember 2027, dan peraturan untuk sistem AI berisiko tinggi yang tertanam dalam produk terkawal selia (Annex I) ke 2 Ogos 2028, hasil persetujuan politik mengenai cadangan pemudahan yang dikenali sebagai AI Omnibus. Oleh sebab tarikh seperti ini boleh beralih lagi, sahkan kedudukan semasa di halaman Suruhanjaya sebelum anda memetiknya kepada pembeli.
Apa yang penting bagi penjual ialah coraknya. Pembeli yang perniagaannya menyentuh EU, atau yang menggunakan AI dalam pengambilan pekerja, kredit, pendidikan atau bidang serupa, akan bertanya kategori risiko mana yang dimasuki produk anda dan dokumentasi apa yang boleh anda sediakan. Jika anda dapat menjawab dengan jelas, anda menghapuskan punca kelewatan yang biasa.
Urutan Semakan yang Tipikal
Urutan berbeza-beza, tetapi laluan biasa kelihatan seperti ini:
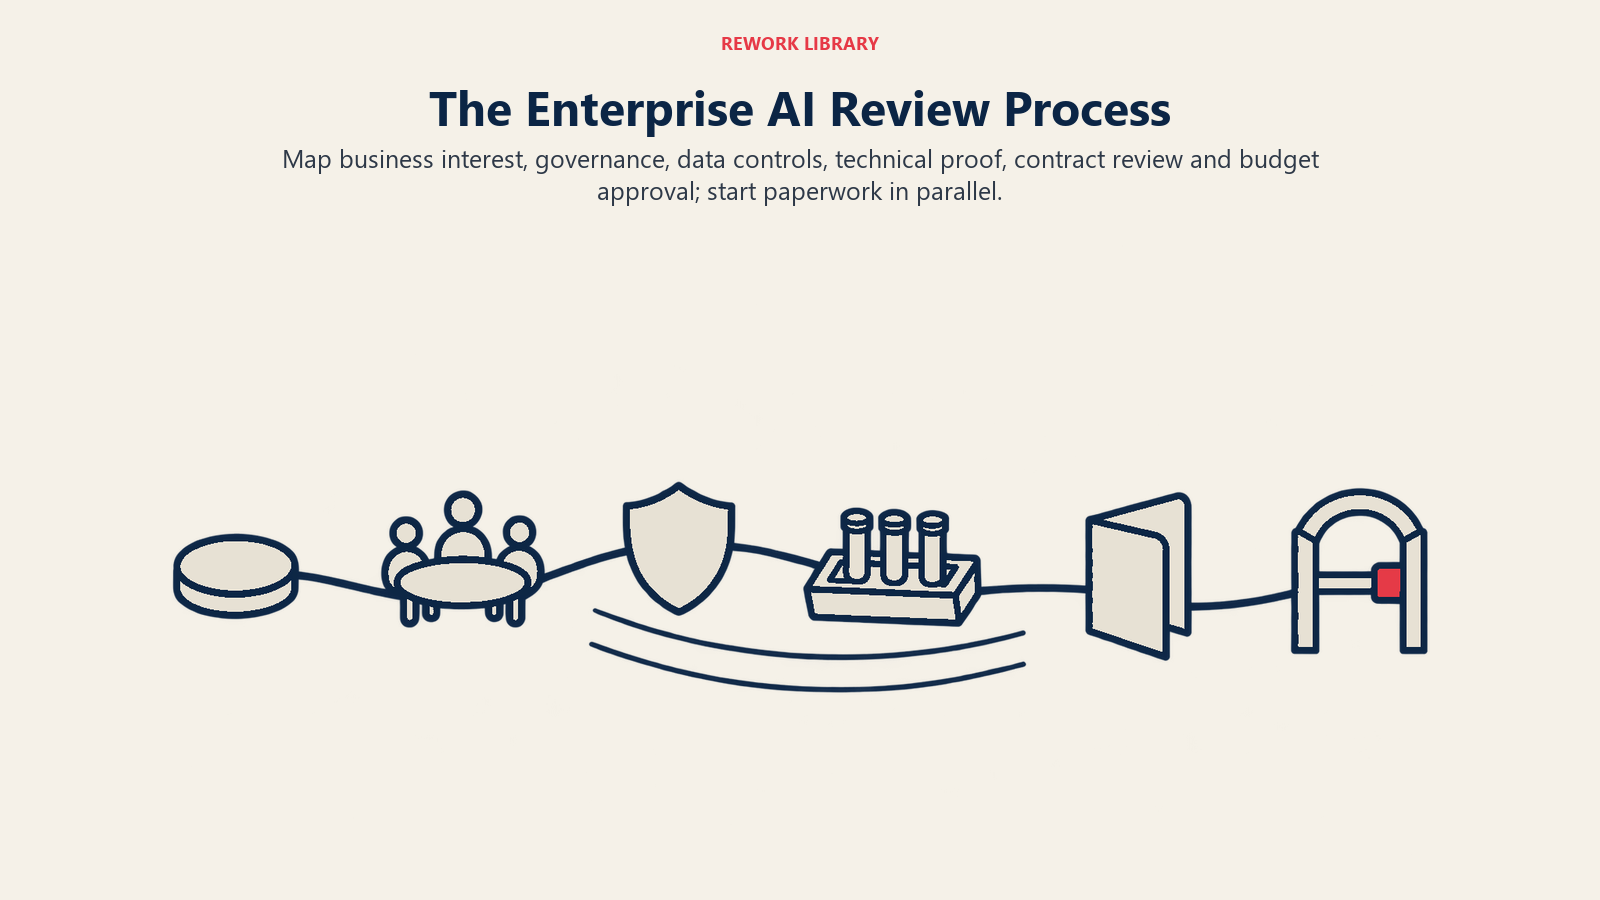
- Minat perniagaan. Champion dan pembeli ekonomi bersetuju kes penggunaan itu wajar diuji.
- Kemasukan tadbir urus. Jika majlis AI wujud, kes penggunaan didaftarkan dan diberi tahap risiko. Dalam sesetengah syarikat ini berlaku dahulu, dalam yang lain selepas projek rintis diskopkan.
- Semakan keselamatan dan privasi. Soal selidik, dokumentasi dan rajah aliran data.
- Bukti teknikal. Projek rintis atau penilaian ke atas data pembeli, dengan kriteria yang dipersetujui. Lihat Mengapa Demo Lebih Penting untuk Produk AI dan daripada projek rintis AI kepada kontrak.
- Undang-undang dan perolehan. Terma kontrak, perjanjian pemprosesan data, ganti rugi, harga dan onboarding vendor.
- Kewangan dan kelulusan akhir. Pengesahan bajet dan tandatangan.
Semakan sering bertindih, dan vendor yang paling pantas memulakan dokumen untuk langkah 3 dan 5 semasa langkah 4 dan bukannya selepasnya. Perjanjian yang paling perlahan mendapati penyemak yang tertinggal pada saat akhir, yang menghantar fail kembali ke langkah 2.
Peta Pihak Berkepentingan
Gunakan jadual ini sebagai templat permulaan. Isikan nama, dan tandakan baris yang belum anda capai.
| Peranan | Soalan utama | Bukti yang memuaskan mereka | Kuasa veto tipikal |
|---|---|---|---|
| Pembeli ekonomi | Adakah hasilnya berbaloi dengan wang? | Garis dasar, hasil yang diukur, kos yang jelas | Kelulusan bajet akhir |
| Champion pengguna akhir | Adakah ia menjadikan kerja saya lebih baik? | Hasil pada tugasan mereka sendiri | Pengaruh, tiada veto rasmi |
| IT / seni bina perusahaan | Adakah ia sesuai dengan sistem kami? | Rajah seni bina, SSO, senarai integrasi, peta kebergantungan | Boleh menyekat kerana kesesuaian atau pertindihan |
| Keselamatan maklumat | Adakah data kami selamat? | Dokumentasi kawalan, pensijilan, laporan ujian | Kuat, sering menjadi pintu masuk mutlak |
| Privasi / DPO | Adakah data peribadi dikendalikan secara sah? | Peta aliran data, senarai sub-pemproses, terma pengekalan dan latihan | Kuat bagi terma penggunaan data |
| Undang-undang | Siapa bertanggungjawab jika ia tersilap? | Kedudukan kontrak tentang IP, liabiliti dan ganti rugi | Boleh menyekat kerana terma |
| Perolehan | Adakah harga dan dokumen boleh dipertahankan? | Harga yang kemas, perbandingan, pek onboarding vendor | Pintu masuk proses |
| Kewangan | Bolehkah kami meramal dan membenarkan perbelanjaan? | Model kos, had penggunaan, logik tempoh bayar balik | Pintu masuk bajet |
| Lembaga / majlis tadbir urus AI | Adakah ini penggunaan AI yang boleh diterima? | Penilaian risiko, tujuan penggunaan, pelan pemantauan | Kuat di mana ia wujud |
| Chief AI / data officer | Adakah ia sesuai dengan strategi dan polisi AI kami? | Penjajaran dengan polisi, bukti ujian | Berbeza-beza, boleh menaja atau melengahkan |
| Pengurusan risiko model | Adakah model telah disahkan? | Dokumentasi, akses ujian, bukti prestasi | Kuat dalam sektor terkawal selia |
"Kuasa veto" di sini ialah panduan kasar. Jawapan sebenar datang daripada bertanya kepada pembeli siapa yang boleh menghentikan perjanjian, dan mengikut urutan apa.
Cara Menangani Jawatankuasa
Minta proses lebih awal. Soalan seperti "siapa lagi yang perlu menyemak ini, dan apa yang biasanya mereka minta?" tidak memerlukan kos dan mendedahkan kebanyakan jawatankuasa. Ia versi khusus AI bagi soalan proses keputusan dalam MEDDIC.
Bina pek bukti standard. Dokumentasi keselamatan, ringkasan pengendalian data, kenyataan ringkas tentang penyedia model, ringkasan penilaian dan kedudukan kontrak standard anda tentang IP dan ganti rugi. Hantar bahagian mengikut urutan semakan berlaku.
Biarkan champion memikul sebahagian, tetapi bukan semua. Champion boleh membuka pintu dan menterjemah jawapan anda ke dalam bahasa dalaman. Mereka tidak boleh menggantikan penyemak. Jika anda berdepan pihak berkepentingan yang skeptikal, menjual AI kepada pembeli yang skeptikal membincangkan cara bertindak balas tanpa mendesak.
Beri setiap penyemak mesej yang berbeza. Pembeli ekonomi mendengar tentang hasil, keselamatan mendengar tentang kawalan, undang-undang mendengar tentang liabiliti. Mengulangi pitch yang sama kepada semua orang ialah cara paling biasa untuk kalah di hadapan jawatankuasa. Pendekatan Challenger Sale yang menyesuaikan mesej kepada pihak berkepentingan sesuai di sini.
Berwaspada terhadap penyemak lewat. Jika syarikat tidak menyebut majlis AI, pegawai privasi atau pasukan risiko model, pastikan ia tidak wujud sebelum anda mengandaikan ia tiada.
SaaS biasa jarang memerlukan pemetaan sebanyak ini. Corak untuk produk AI menegak patut diberi perhatian, kerana vendor menegak biasanya mempelajari jawatankuasa satu industri secara mendalam, manakala vendor mendatar berdepan yang berbeza dalam setiap akaun.
Fakta Utama
- Risiko pihak ketiga ialah kebimbangan yang dinamakan: NIST AI RMF 1.0 menyatakan data, perisian atau perkakasan pihak ketiga boleh merumitkan pengukuran risiko AI, dan fungsi GOVERN-nya merangkumi memahami dan mendokumenkan keperluan undang-undang dan kawal selia yang melibatkan AI.
- Tadbir urus AI persekutuan AS: OMB M-25-21 membatalkan dan menggantikan M-24-10, menghendaki setiap agensi mengekalkan atau melantik Chief AI Officer dalam tempoh 60 hari, dan menghendaki agensi CFO Act menubuhkan lembaga tadbir urus AI (badan sedia ada boleh digunakan).
- Panduan risiko model bank berubah: SR 26-2 Federal Reserve (17 April 2026) menggantikan SR 11-7, yang dikeluarkan pada 4 April 2011.
- Garis masa EU AI Act: berkuat kuasa 1 Ogos 2024 dan terpakai 2 Ogos 2026 dengan pengecualian; peraturan berisiko tinggi Annex III dilanjutkan ke 2 Disember 2027 dan Annex I ke 2 Ogos 2028, menurut Suruhanjaya Eropah.
Bacaan Berkaitan

Co-Founder & COO
On this page
- Mengapa Perjanjian AI Menambah Penyemak
- Peranan Teras dalam Jawatankuasa
- Pemilik perniagaan atau pembeli ekonomi
- Champion pengguna akhir
- IT dan seni bina perusahaan
- Keselamatan maklumat
- Privasi dan perlindungan data
- Undang-undang
- Perolehan
- Kewangan
- Peranan yang Lebih Baharu
- Lembaga tadbir urus AI atau majlis AI
- Chief AI officer atau chief data officer
- Pengurusan risiko model
- Peraturan yang Membentuk Soalan Jawatankuasa
- Urutan Semakan yang Tipikal
- Peta Pihak Berkepentingan
- Cara Menangani Jawatankuasa
- Fakta Utama
- Bacaan Berkaitan