Privasi Data AI Agent: Pengendalian PII, Residensi, dan Pengurangan Data
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
Privasi data AI agent ialah disiplin mengawal data peribadi yang dibaca, dihantar, disimpan, dan dipadam oleh agent semasa bergerak melalui gelungnya sendiri: medan mana yang ditariknya daripada sistem rekod, apa yang diserahkannya kepada model atau alat pihak ketiga, apa yang disimpannya dalam memori selepas itu, dan berapa lama semua itu kekal. Ia permukaan yang lebih besar daripada privasi untuk satu panggilan model, kerana panggilan alat agent menyebarkan data merentasi beberapa sistem pada setiap larian, bukan hanya kepada satu pembekal model. Tiga amalan memikul kebanyakan beban: mengendalikan PII dengan sengaja dan bukan secara tidak sengaja, meminimumkan apa yang disentuh agent sejak awal, dan mengetahui di mana data sebenarnya diproses, bukan sekadar di mana ia disimpan.
Mengapa Permukaan Privasi Agent Lebih Besar daripada Model
Satu prompt kepada model mempunyai satu soalan privasi: apa yang anda masukkan ke dalamnya. Agent mempunyai banyak. Cara AI agent berfungsi menghuraikan gelung yang dijalankan agent, mengamati, menaakul, bertindak, memerhati, ulang, dan langkah mengamati sahaja boleh menarik data daripada CRM, sistem sokongan, dan stor dokumen sebelum agent membuat satu keputusan pun. Cara AI agent menggunakan alat membincangkan mekanismenya: setiap panggilan alat ialah aliran data, menghantar parameter keluar dan menerima hasil kembali, dan setiap satunya ialah tempat data peribadi boleh berpindah ke sistem yang langsung bukan sebahagian daripada perbualan asal.
Privasi data berada di bawah payung tadbir urus AI yang lebih luas, iaitu dasar dan pengawasan yang memastikan mana-mana sistem AI selari dengan jangkaan pengawal selia dan organisasi. Apa yang menjadikannya wajar mempunyai amalan khusus sendiri untuk agent ialah penyebaran itu: keselamatan AI agent bertanya sama ada agent boleh diperdaya melakukan sesuatu yang berbahaya, manakala privasi data bertanya soalan yang lebih sempit dan lebih senyap yang tidak memerlukan sesiapa menyerang apa-apa. Walaupun segala-galanya berfungsi tepat seperti direka, data siapa pergi ke mana, dan adakah ia perlu?
Pengendalian PII: Kenali Sebelum Anda Alihkan
Data peribadi merangkumi lebih daripada medan yang jelas. Nama dan e-mel ialah PII, begitu juga alamat IP, ID peranti, huraian teks bebas tiket sokongan tentang keadaan perubatan, dan komen penilaian prestasi yang dikaitkan dengan pekerja. Agent yang membaca mana-mana sistem dengan rekod pelanggan atau pekerja sebenar sedang mengendalikan PII sama ada sesiapa melabelkannya begitu atau tidak. AI Benefits Enrollment Agent ialah contoh yang jelas: membantu pekerja memilih pelan kesihatan bermakna menyentuh data berkaitan kesihatan dan maklumat tanggungan yang membawa piawaian lebih tinggi daripada tiket sokongan biasa, sama ada reka bentuk agent melayannya begitu secara lalai atau tidak.
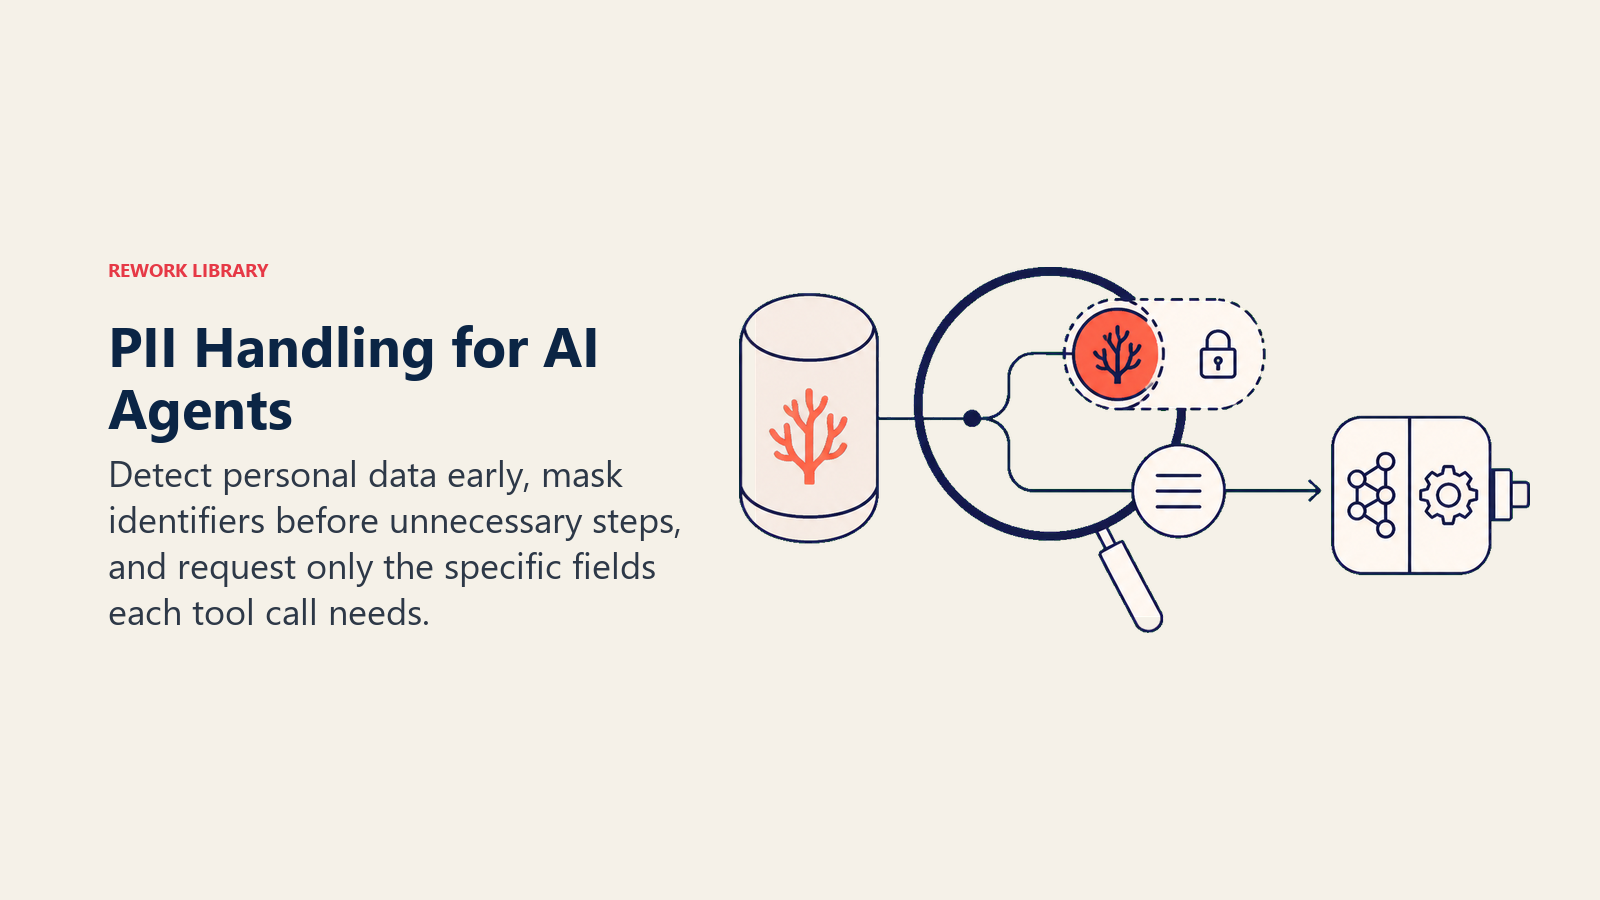
Beberapa tabiat membezakan antara mengendalikan data itu dengan sengaja dan membocorkannya secara tidak sengaja:
- Jangan biarkan PII mentah berada dalam log nyahpepijat atau prompt yang dicache atau dikekalkan di hulu. Pengelogan sering dianggap ruang dalaman yang selamat. Biasanya ia tidak selamat, terutamanya apabila log dihantar ke alat kebolehperhatian pihak ketiga atau pengekalan log pembekal model luar.
- Sunting atau samarkan sebelum data sampai ke langkah yang tidak memerlukan versi yang boleh dikenal pasti. Langkah yang mengelaskan topik tiket sokongan tidak memerlukan nama penuh dan nombor akaun pelanggan dalam konteks untuk berbuat demikian; ID tiket selalunya mencukupi.
- Skopkan panggilan alat kepada medan tertentu, bukan keseluruhan rekod. Versi privasi bagi reka bentuk alat dengan keistimewaan paling minimum ialah meminta
customer.plan_tierdan bukanget_full_customer_recordapabila peringkat pelan ialah semua yang sebenarnya diperlukan sesuatu langkah. - Layan setiap integrasi alat baharu sebagai aliran data baharu untuk disemak, bukan sekadar keupayaan baharu untuk diraikan. Alat yang secara teknikalnya mampu memulangkan sejarah pembelian penuh pelanggan ialah keputusan privasi setiap kali ia dipanggil, bukan sekadar keputusan kejuruteraan.
Pengurangan Data: Disiplin yang Sama seperti Keistimewaan Minimum, Dipakai pada Data
Keselamatan AI agent menghujahkan keistimewaan minimum pada akses alat: beri agent hanya kebenaran yang diperlukan tugas sebenarnya, tidak lebih. Pengurangan data ialah prinsip yang sama dipakai pada data dan bukan kebenaran: tarik hanya medan yang benar-benar diperlukan sesuatu langkah, bukan seluruh rekod hanya kerana ia kebetulan tersedia dalam satu panggilan API.
Ini bukan sekadar kebaikan pematuhan. Ia juga masalah pengurusan konteks: setiap medan yang ditarik agent ke dalam tetingkap konteksnya yang sebenarnya tidak diperlukan ialah risiko privasi dan juga beban mati yang perlu diproses model pada setiap langkah. Pengurusan konteks AI agent membincangkan sisi belanjawan bagi naluri yang sama, menyimpan hanya apa yang diperlukan sesuatu langkah dalam konteks, dipakai pada token secara umum dan bukan data peribadi secara khusus. Kedua-dua disiplin menuju arah yang sama atas sebab asas yang sama: menarik segala-galanya sekadar berjaga-jaga lebih buruk daripada menarik tepat apa yang diperlukan, sama ada anda bimbang tentang kos token atau soalan seterusnya daripada pegawai perlindungan data.
Memori Ialah Tempat Hutang Privasi Terkumpul Secara Senyap
AI Agent Memory menerangkan bagaimana memori jangka panjang agent mengekalkan fakta dan sejarah merentasi sesi, biasanya dalam pangkalan data atau stor vektor yang boleh ditanya agent kemudian. Itulah tempat tepat hutang privasi cenderung terkumpul tanpa disedari. Stor memori yang menyimpan setiap butiran yang pernah dipelajari agent tentang pelanggan, tanpa had masa, tanpa tarikh luput dan tanpa laluan pemadaman, ialah liabiliti yang semakin membesar walaupun tiada apa yang kelihatan luar biasa pada mana-mana hari.
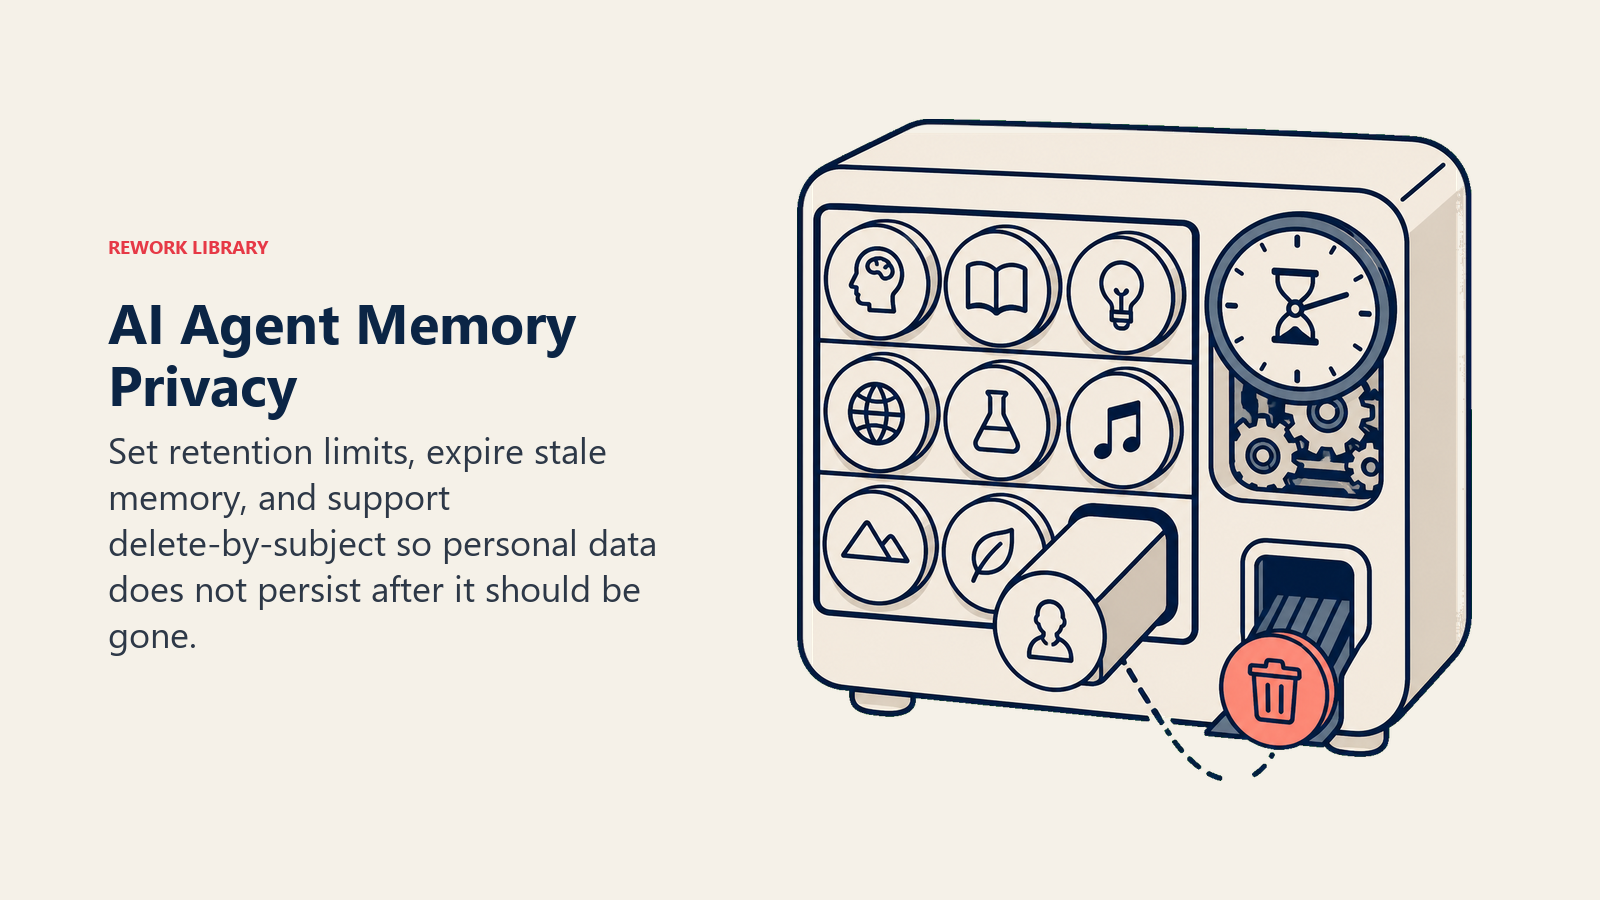
Dua keupayaan penting di sini khusus kerana peraturan privasi, bukan sekadar kebersihan yang baik. Pertama, dasar pengekalan dan tamat tempoh: putuskan apa yang dibenarkan disimpan oleh stor memori dan untuk berapa lama, dan bukan lalai kepada selama-lamanya. Kedua, dan sering terlepas pandang, keupayaan padam mengikut subjek: di bawah hak pemadaman bergaya GDPR, seseorang boleh meminta datanya dipadam, dan stor memori agent memerlukan cara sebenar untuk mencari dan membuang segala yang dikaitkan dengan orang itu, bukan sekadar rekod dalam pangkalan data utama anda sementara salinan bayangan masih berlegar dalam indeks vektor yang tiada sesiapa ingat untuk menyemak.
Residensi Data, Secara Ringkas: Storan Bukan Keseluruhan Soalan
Tempat sesuatu rekod disimpan dahulunya kebanyakan soalan residensi data. Agent menambah lokasi kedua yang sama pentingnya: di mana data diproses apabila panggilan alat atau langkah perolehan semula menariknya ke dalam penaakulan model. Data peribadi terkawal yang dibaca ke dalam model yang berjalan di rantau berbeza daripada tempat ia disimpan ialah aliran data dengan profil pematuhan tersendiri, bukan butiran pelaksanaan.
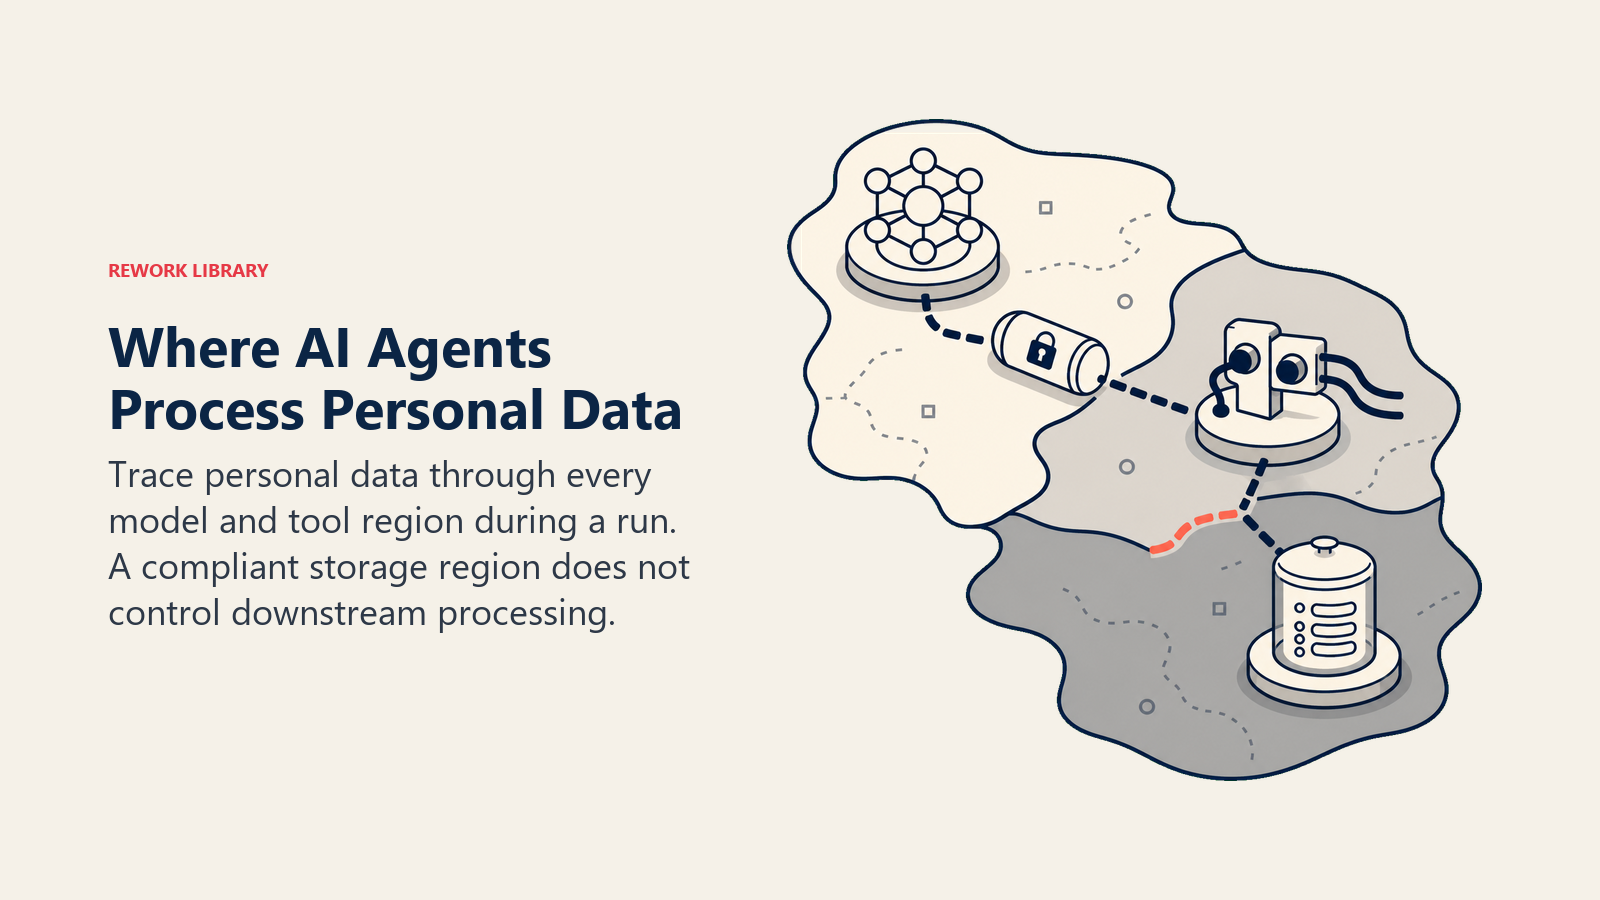
Pematuhan AI Agent merangkumi bidang ini dengan mendalam, termasuk bagaimana ia dipetakan terhadap EU AI Act dan apa yang perlu ditangkap oleh jejak audit, dan ialah tempat untuk pemetaan kawal selia. Kesimpulan khusus privasi di sini lebih mudah: ketahui, alat demi alat, di mana setiap satunya sebenarnya memproses data yang disentuhnya, bukan sekadar di mana sistem asas menyimpannya, dan layan mana-mana agent yang menaakul ke atas data peribadi terkawal sebagai hubungan vendor yang wajar menerima penelitian sama seperti subpemproses baharu, kerana itulah hakikatnya.
Ini bukan kebimbangan hipotesis yang boleh dikesampingkan oleh pasukan. Kajian Penanda Aras Data dan Privasi 2026 Cisco, yang meninjau lebih 5,200 profesional privasi dan keselamatan, mendapati bahawa 81% organisasi menghadapi permintaan yang meningkat untuk penyetempatan data, dan 85% menyatakan ia menambah kos, kerumitan, dan risiko sebenar kepada penyampaian perkhidmatan rentas sempadan. Kajian yang sama mendapati bahawa walaupun 75% organisasi kini mempunyai badan tadbir urus AI khusus, hanya 12% menggambarkannya sebagai benar-benar matang. Kebanyakan syarikat telah mula membina strukturnya. Sangat sedikit yang telah menyiapkannya.
Apa Sebenarnya Kos Kebersihan Data yang Lemah
Kos melakukan kesilapan ini bukan abstrak. Laporan Kos Pelanggaran Data 2026 IBM mendapati hanya 37% organisasi menyulitkan data sensitif ketika rehat dan dalam transit, bermakna kebanyakan organisasi yang dilanggar tiada kawalan asas lama sebelum agent atau model terlibat. Laporan yang sama mendapati lebih 20% organisasi melaporkan pelanggaran yang menyasarkan model atau aplikasi AI secara langsung, dengan API, aplikasi, atau pemalam yang terjejas seri sebagai punca utama pada 27%, permukaan tepat yang dicipta oleh panggilan alat agent. Secara berasingan, OWASP Top 10 untuk Aplikasi LLM meletakkan Pendedahan Maklumat Sensitif pada LLM02, naik daripada tempat keenam dalam edisi sebelumnya, tanda betapa pantasnya risiko ini naik dalam senarai apabila lebih banyak sistem memperoleh keupayaan untuk benar-benar mengambil semula dan bertindak ke atas data peribadi dan bukan sekadar membincangkannya secara abstrak.
Jika anda membawa masuk platform AI atau vendor agent baharu yang akan menyentuh data peribadi, perbandingan alat AI kami menimbang pengendalian data sebagai sebahagian daripada penilaian, dan kad skor penilaian vendor SaaS memberi anda templat berpemberat untuk menilai postur privasi dan keselamatan alat baharu sebelum anda menyambungkannya kepada apa-apa yang menyentuh data pelanggan atau pekerja sebenar.
Senarai Semak Permulaan yang Praktikal
Lima soalan yang wajar dijawab sebelum agent mendapat akses kepada mana-mana sistem yang menyimpan data peribadi:
| Soalan | Apa yang dikesannya |
|---|---|
| PII apa yang sebenarnya perlu dilihat agent ini untuk melaksanakan tugasnya? | Menghadkan akses alat kepada medan, bukan keseluruhan rekod |
| Di mana PII mentah muncul dalam log, prompt, atau cache? | Mengesan kebocoran tidak sengaja yang tiada siapa reka dengan niat |
| Berapa lama apa-apa yang diingati agent sebenarnya perlu kekal? | Memaksa dasar pengekalan dan bukan lalai tanpa had |
| Bolehkah anda mencari dan memadam segala yang dikaitkan dengan seseorang jika diminta? | Menguji sama ada hak pemadaman nyata atau teori semata-mata |
| Di mana setiap panggilan alat sebenarnya memproses data yang disentuhnya? | Mendedahkan pemprosesan rentas sempadan yang disembunyikan oleh lokasi storan semata-mata |
Fakta Utama
- Permukaan privasi agent lebih besar daripada satu panggilan model kerana setiap panggilan alat ialah aliran data tersendiri, menyebarkan data peribadi ke beberapa sistem dalam satu larian.
- Pengurangan data untuk agent ialah prinsip yang sama seperti akses alat keistimewaan minimum, dipakai pada data: tarik hanya medan yang diperlukan sesuatu langkah, bukan seluruh rekod.
- Memori agent jangka panjang ialah tempat hutang privasi terkumpul secara senyap; ia memerlukan dasar pengekalan dan tamat tempoh serta keupayaan padam mengikut subjek yang sebenar untuk permintaan pemadaman.
- Kajian Penanda Aras Data dan Privasi 2026 Cisco mendapati 81% organisasi menghadapi permintaan yang meningkat untuk penyetempatan data, dan hanya 12% menggambarkan struktur tadbir urus AI mereka sebagai matang walaupun 75% mempunyainya.
- Laporan Kos Pelanggaran Data 2026 IBM mendapati hanya 37% organisasi menyulitkan data sensitif ketika rehat dan dalam transit, dan API, aplikasi, atau pemalam yang terjejas seri sebagai punca utama (27%) pelanggaran yang menyasarkan model atau aplikasi AI.
Soalan Lazim tentang Privasi Data AI Agent
Apakah privasi data AI agent?
Ia amalan mengawal data peribadi yang dibaca agent, dihantar kepada model atau alat, disimpan, dan akhirnya dipadam semasa ia menjalankan gelungnya. Ia merangkumi pengendalian PII dengan sengaja, meminimumkan apa yang diakses agent, dan mengetahui di mana data sebenarnya diproses, bukan sekadar di mana ia disimpan.
Bagaimanakah privasi data berbeza daripada keselamatan data bagi AI agent?
Keselamatan bertanya sama ada agent boleh dimanipulasi untuk melakukan sesuatu yang berbahaya, seperti membocorkan data kepada penyerang. Privasi bertanya soalan yang lebih sempit yang terpakai walaupun tiada apa yang diserang: data siapa pergi ke mana semasa larian biasa yang berfungsi dengan betul, dan adakah ia perlu pergi ke sana sama sekali.
Apakah pengurangan data untuk AI agent?
Ia amalan menarik hanya medan khusus yang diperlukan tugas dan bukan seluruh rekod hanya kerana panggilan API menjadikan semuanya tersedia. Ia logik yang sama seperti akses alat keistimewaan minimum, dipakai pada data dan bukan kebenaran, dan ia mengurangkan pendedahan privasi serta konteks yang tidak perlu.
Bolehkah memori AI agent melanggar hak untuk dilupakan?
Ya, jika stor memori tiada cara untuk mencari dan memadam segala yang dikaitkan dengan seseorang tertentu atas permintaan. Memori jangka panjang, yang dibincangkan dalam AI Agent Memory, mengekalkan fakta merentasi sesi, dan tanpa dasar pengekalan dan keupayaan padam mengikut subjek yang sebenar, ia boleh menyimpan data jauh melepasi masa seseorang berhak meminta ia dibuang.
Adakah menyimpan data di rantau yang betul menyelesaikan residensi data AI agent?
Tidak dengan sendirinya. Agent boleh menarik data yang disimpan di rantau patuh ke dalam model atau alat yang memprosesnya di tempat lain sepenuhnya semasa larian. Residensi data untuk agent bermakna menyemak di mana setiap alat dan model sebenarnya memproses apa yang disentuhnya, bukan sekadar di mana rekod asas berada.
Langkah Seterusnya
Privasi data bagi agent berkait rapat dengan dua disiplin lain yang dibincangkan di tempat lain dalam pustaka ini. Keselamatan AI agent membincangkan sisi model ancaman, menghalang agent daripada dimanipulasi untuk membocorkan data dengan sengaja. Pematuhan AI Agent membincangkan pemetaan kawal selia, jejak audit, dan sisi EU AI Act dengan mendalam. Baca privasi bersama kedua-duanya dan bukan secara berasingan, kerana agent yang benar-benar ditadbir dengan baik memerlukan ketiga-tiganya berfungsi bersama.

On this page
- Mengapa Permukaan Privasi Agent Lebih Besar daripada Model
- Pengendalian PII: Kenali Sebelum Anda Alihkan
- Pengurangan Data: Disiplin yang Sama seperti Keistimewaan Minimum, Dipakai pada Data
- Memori Ialah Tempat Hutang Privasi Terkumpul Secara Senyap
- Residensi Data, Secara Ringkas: Storan Bukan Keseluruhan Soalan
- Apa Sebenarnya Kos Kebersihan Data yang Lemah
- Senarai Semak Permulaan yang Praktikal
- Fakta Utama
- Langkah Seterusnya