コーポレートファイナンスにおけるAI不正検知:支払詐欺と重複請求書
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
コーポレートファイナンスにおけるAI不正検知とは、機械学習を使って、すべての請求書、仕入先レコード、出金済みの支払を通常の行動と比較し、おかしく見えるものにスコアを付けて、人が保留、確認、または実行できるようにする取り組みです。 強みはボリュームとパターンにあります。どのチームも手作業では読み切れない何千件もの支払の中から、変更された銀行口座、ほぼ重複した請求書、通常と異なる金額を見つけ出します。ただし、AI自体が統制ではありません。統制とは、モデルが起動する、人による確認の工程です。
本記事は、財務チームが最もよく遭遇する3種類の不正、すなわち仕入先不正、ビジネスメール詐欺(BEC)による支払詐欺、重複または誤った請求書に対して、AIがどこで役立つのかを知りたい、コントローラー(経理責任者)、買掛金管理のマネージャー、財務責任者(トレジャラー)、CFOに向けて書いています。プロセスの視点についてはAI in accounts payableを、キャッシュの側面についてはAI in treasury managementをお読みください。
重要なポイント
- 2026年のAFP Payments Fraud and Control Survey(米国の組織の財務実務者465人、2026年1月実施)では、76%の組織が2025年に支払詐欺の未遂または実害を経験し、74%がビジネスメール詐欺の被害を受けました(AFP)。
- この調査では、不正の標的になった支払手段は小切手が最も多く(58%)、ACH引き落とし(30%)と電信送金(25%)がそれに続きました(AFP)。
- 支払詐欺への対策にAIを使っていた組織は17%にとどまりました。使っていた組織のうち、49%が不正報告の効率向上を、43%がリアルタイムでの特定の向上を報告しました(AFP)。
- 売上高が10億ドル未満の組織の48%、10億ドルを超える組織の66%が、2025年に支払詐欺による金銭的損失を報告しました(AFP)。
- FBIの2025年インターネット犯罪レポートには、BECの届出24,768件が記録され、報告された損失額は$3,046,598,558で、2024年の$2,770,151,146から増加しました(FBI IC3)。
- ACFEの『Occupational Fraud 2026: A Report to the Nations』は、143の国と地域の職務上の不正2,402件を分析しました。損失額の中央値は1件あたり$104,000で、中央値の事例は発覚するまで12か月続いていました(ACFE)。
- 同じ調査では、6か月以内に発覚した事例の損失額の中央値は$40,000だったのに対し、5年を超えて続いた事例の損失額の中央値は110万ドルを上回りました(ACFE)。
3つの不正の問題と、3つの異なる対処法
財務チームは「不正」をひとまとめに語りがちです。実際には少なくとも3つあり、AIが役立つ方法はそれぞれ異なります。
| 問題 | 不正を働く者 | データ上の見え方 | AIが得意なこと | 引き続き人が必要なこと |
|---|---|---|---|---|
| 仕入先不正 | 内部者、または仕入先マスタに登録された架空のサプライヤー | 発注履歴のない新規の仕入先、従業員と共有している銀行口座、承認限度額のすぐ下に集中する請求書 | 仕入先マスタの項目を人事データや支払データと比較し、新規の仕入先にスコアを付け、分割された請求書を見つける | 調査、聞き取り、懲戒処分の判断 |
| BECによる支払詐欺 | メールでサプライヤーや経営幹部になりすます外部者 | 銀行口座情報の変更の直後に支払が続く、似せた送信元ドメイン、緊急性を訴える表現 | 変更された情報、新しい口座、送信元の異常にフラグを付け、支払を保留する | すでに登録済みの番号へのコールバック、マスタデータの変更に対する第2の承認者 |
| 重複または誤った請求書 | 多くの場合、不正を働く者はいない(仕入先が再送した、担当者が再入力した) | 金額と日付は同じで請求書番号だけが変わっている、1社のサプライヤーが二重に登録されている | 支払の前に、仕入先、金額、日付、明細行をまたいであいまい照合を行う | 何をブロックするかの判断、過払いの回収 |
これらを分けて考える理由は、対応が異なるからです。重複はデータの問題なので、照合と整ったマスタで解決します。BECは確認の問題なので、プロセスで解決します。内部者による仕入先不正は調査の問題なので、フラグは作業の終わりではなく始まりです。
仕入先不正:データが示せること
職務上の不正はACFEが調査しているカテゴリーであり、2026年の調査結果は、継続的なモニタリングが重要な理由を説明しています。中央値の事例は、誰かが気づくまで12か月続いていました。6か月以内に発見された事例の損失額の中央値は$40,000で、長期にわたった事例の損失ははるかに大きくなりました。時間がコストを決める要因であり、すべての取引をレビューするモデルは、その時間を短縮します。
通報は、調査対象の事例の43%で、不正が明るみに出た最も一般的な経路であり続け、半数を超える事例で内部統制の不備、または既存の統制の無効化が関係していました(ACFE)。これは率直に受け止めてください。AIは、ホットラインや、人が声を上げる文化の代わりにはなりません。誰かが気づくかどうかに頼らない、問題を見つけるための2つ目の方法を加えるものです。
モデルが、仕入先マスタと支払履歴の中でスコアリングできるパターンは次のとおりです。
- 銀行口座、住所、電話番号が従業員のレコードと一致する仕入先。
- 発注書や契約がないまま、数日のうちに作成され支払われた仕入先。
- 承認のしきい値のすぐ下に収まる請求書、または同じ仕入先が同じ金額で繰り返し請求しているケース。
- 切りのよい金額の請求書、連番の請求書番号、または1人の承認者にしか請求しない仕入先。
- 通常のマスタデータ担当チーム以外の人が行った、仕入先情報の変更。
これらのどれも、それだけでは何も証明しません。それぞれが、確認する価値のあるシグナルです。これらを取り巻く統制の全体像については、AIと内部統制とAI in internal auditをご覧ください。
BECによる支払詐欺:振込先口座の変更という問題
ビジネスメール詐欺は、財務チームが最も多く目にする不正です。本物のサプライヤーや経営幹部からのように見えるメッセージが、新しい口座に送金するよう求めてきます。規模は大きく、FBIの2025年の届出データには、BECの届出24,768件と、30億ドルを超える報告された損失が記録されています。しかも、これは実際に届け出られたものだけの数字です(FBI IC3)。
FinCENのメール侵害に関する注意喚起は、サプライヤーを装う手口を分かりやすく説明しています。犯罪者がサプライヤーになりすまし、今後の請求書は新しい口座番号と所在地に送るよう伝え、企業が仕入先レコードを更新し、次の支払を犯罪者の口座に送ってしまうというものです(FinCEN)。同じ注意喚起には、危険信号が挙げられています。既知の受取人への支払指示なのに口座情報が以前と異なる、文字の追加・変更・削除でわずかに変えたメールアドレス、支払履歴のない受取人、緊急または機密と記された依頼、そして成功した支払の直後に、それまで使われていない口座への追加の支払を求める依頼です(FinCEN)。
これらはまさに、モデルがすべての支払で確認できる種類のシグナルです。それぞれを検知ルールやスコアにどう対応づけるかを示します。
| 危険信号 | モデルが比較するもの | 妥当な対応 |
|---|---|---|
| 変更された受取人の口座 | 新しい銀行口座情報と、仕入先の保存済みの履歴 | コールバックが記録されるまで支払を保留する |
| 似せた送信元 | 送信元ドメインと、登録済みのドメインとの文字の違い | 依頼を隔離し、買掛金管理に通知する |
| 履歴のない受取人 | 仕入先の登録期間、発注書や契約との紐づけ、通常の支出に対する金額 | 第2のレビュー担当者に回す |
| 緊急性や秘密を求める表現 | 圧力をかける言い回しについて分類したメール本文 | リスクスコアを引き上げ、自動で却下はしない |
| 後続の支払依頼 | 新しい口座への短期間の連続した支払 | その口座への以降の支払実行をブロックする |
| マスタデータ担当チーム以外が行った変更 | 変更履歴上のユーザーとロール | 変更を元に戻して見直す |
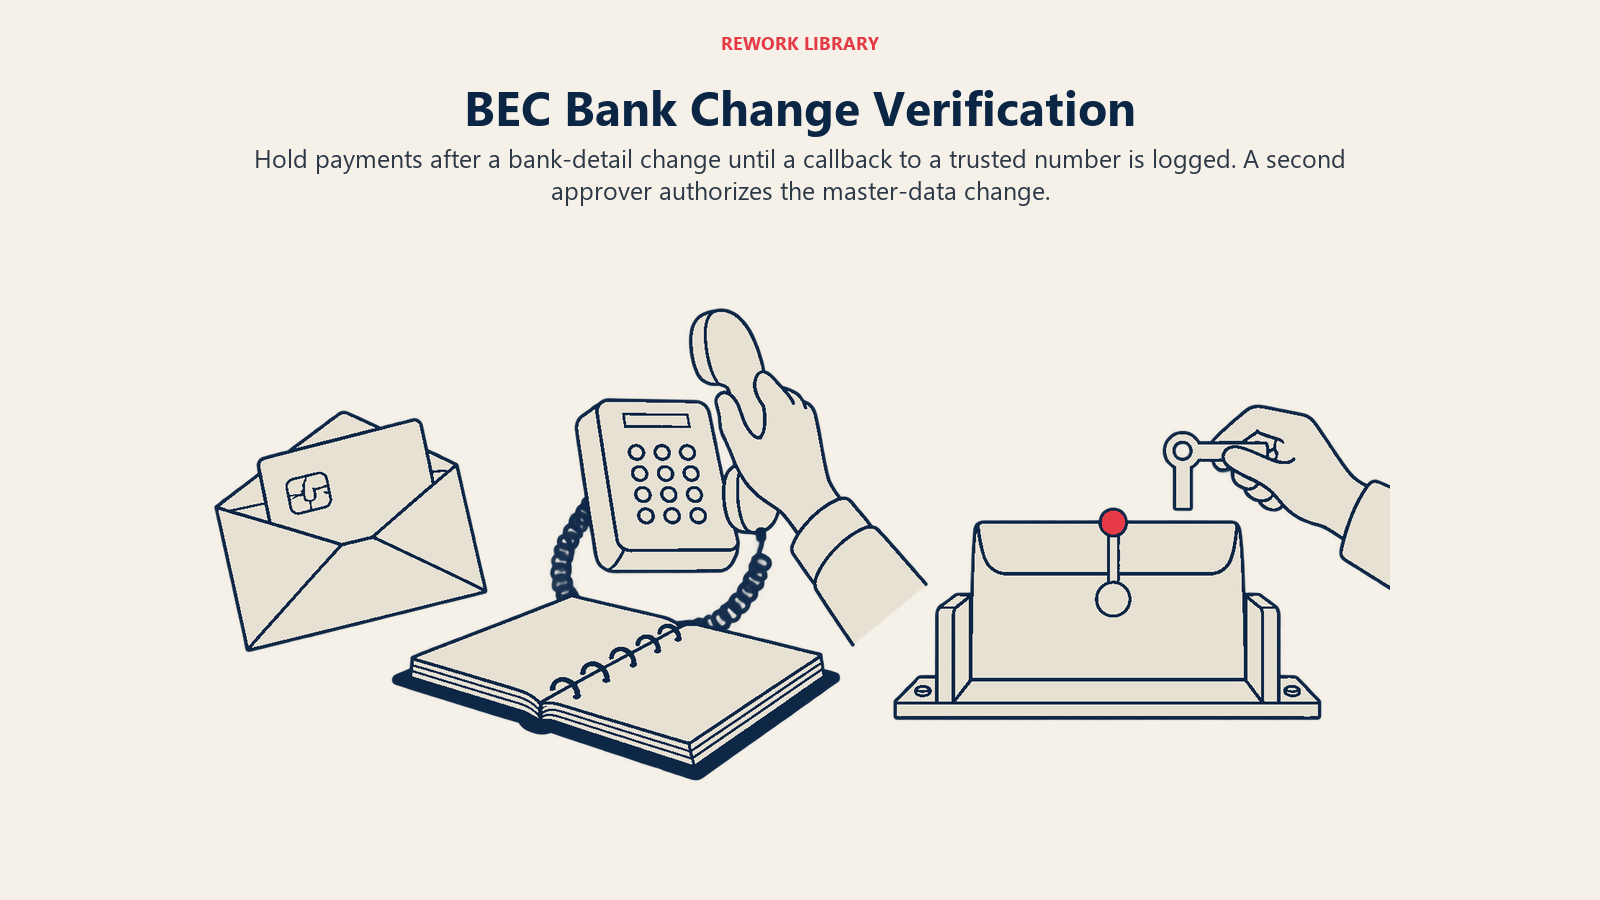
これらすべての弱点は、人です。AFPの調査では、2025年に74%の組織がBECの被害を受け、最も標的にされた支払手段は小切手の58%でした(AFP)。モデルはフラグを立てられます。有効な防御は、依頼が届く前から保有していた番号に電話をかけること、そして振込先口座の変更を第2の担当者が承認することです。変更を求めるメールに記載された連絡先は、決して使わないでください。
重複請求書:気づかれにくい資金の流出
重複は、通常は不正ではありませんが、元帳の中では不正と同じように振る舞います。お金が出ていき、誰かが尋ねない限り戻ってきません。完全一致のルールは、同じ仕入先、番号、金額を捉えます。現実の世界は捉えきれません。
- 先頭のゼロ、ハイフン、「-A」の接尾辞を付けて再入力された請求書番号。
- 同じ請求書が、メールで1回、郵送で1回と、2度送られた。
- 1社のサプライヤーが、わずかに異なる名称や税務IDで二重に登録された。
- 通貨換算のあとで、数セントだけ動く金額。
- 差し引きするとゼロになるが、別々に支払われてしまう貸方票と再発行された請求書。
AIベースの照合は、複数のフィールド(仕入先、金額、日付、明細行、発注書の参照、銀行口座)をまとめて類似度でスコアリングし、可能性の高いペアを信頼度とともに返します。しきい値を設定するのは自社です。厳しすぎると、本物の重複がすり抜けます。ゆるすぎると、チームは誤報の処理に1週間を費やし、やがて通知を読まなくなります。並行運用でゆるめに始め、誤報率を測定してから、厳しくしてください。
チェックは、支払のあとではなく、支払の前に行ってください。重複の回収とは、サプライヤーに返金や貸方票を依頼することであり、その依頼の中には解決しないものもあります。従業員の支出に関する関連チェックも同じ仕組みです。AI経費管理をご覧ください。
AI不正検知の導入手順:ステップごとに
- 止めたい損失を選びます。 重複、BEC、内部者による仕入先不正は、必要なデータも担当者も異なります。最初の1つを選んでください。通常はBECと重複です。買掛金管理がすでにデータを保有しているからです。
- 今日のベースラインを記録します。 過去12か月に見つかった重複支払、試みられた振込先口座の変更、コールバックのために保留された支払、手作業のレビューに費やした時間を数えます。これがなければ、改善を示せません。
- 仕入先マスタを整えます。 重複した仕入先を統合し、使われていないレコードを削除し、銀行口座情報を信頼できる情報源で確認し、変更の責任者を決めます。これが最もリターンの大きいステップです。確認項目はAIのための財務データの準備に挙げています。
- マスタデータのすべての変更を記録します。 モデルは、誰がいつ銀行口座を変更し、誰が承認したのかを知る必要があります。その履歴がないなら、最初に整えてください。
- シャドーモードで運用します。 1〜2サイクルのあいだ、何もブロックせずにモデルに支払をスコアリングさせます。そのフラグを、チームが見つけたものや、実際に本物だと判明したものと比較します。
- 対応のプレイブックを書きます。 スコアの区分ごとに、誰が、どれだけの時間内に、どの証拠を画面に表示して確認するのか、コールバックのルールは何かを定めます。内部監査に読んでもらってください。
- 最もリスクの高い区分から保留を有効にします。 たとえば、直近30日以内に変更された口座への支払すべてです。それ以外は、助言にとどめます。
- 職務分掌を維持します。 モデルのサービスアカウントが、仕入先の作成、その銀行口座情報の変更、支払の実行までを行えてはいけません。人の場合と同じように、これらの権限を分けてください。
- 毎月レビューします。 発生した通知、確認された事例、誤検知、解決までの時間、モデルが見逃した不正を追跡します。その証拠に基づいて再調整します。
よくある落とし穴
- スコアを判断そのものとして扱うこと。 モデルが出すのは確率です。事実を把握した人が判断します。赤か緑の信号しか見ない承認者は、それをただクリックして通過するようになります。
- アラート疲れ。 支払の多くにフラグが付くと、レビュー担当者は読まなくなります。レビュー担当者を避けるのではなく、一緒に調整してください。
- 整っていない仕入先マスタ。 重複した仕入先や古い銀行口座情報は、自信満々の誤検知と、見逃された一致になります。
- フラグの先に確認の工程がないこと。 誰もコールバックをしないなら、変更された口座を検知しても意味がありません。支払が実行される前に、電話の記録を残してください。
- 自社の履歴だけで学習させること。 過去の不正が記録されていなければ、モデルが学べる材料はほとんどありません。FinCENの危険信号のような情報源のルールと、学習したパターンを組み合わせてください。
- 人の層を無視すること。 ACFEによると、従業員と経営層の両方に研修を行っている組織の損失額の中央値は$84,000で、どちらの層にも研修がない場合の$150,000を下回りました(ACFE)。ツールと研修は、組み合わせて機能します。
- AIをスクリプトのように扱うこと。 完全に一致するフィールドを照合するルールベースのボットは、類似度にスコアを付けるモデルと同じではありません。どのタスクにどちらが適するかは、AI vs RPA in financeで説明しています。
測定すべき指標
- 検知: 支払の前に見つかった、確認済みの不正と重複、および防げた金額です。
- 精度: 本物だと判明したフラグの割合と、スコア区分別の誤検知率です。
- スピード: フラグから解決までの時間と、不審な変更から記録されたコールバックまでの時間です。
- 流出: 支払のあとで見つかった重複や誤送金で、モデルが見逃したものが分かります。
- プロセス: 削減された手作業のレビュー時間と、当日中に解消された保留の割合です。
次に読む記事
今四半期に1つだけ実行するなら、仕入先マスタを整え、振込先口座の変更が有効になる前に、記録されたコールバックを必須にしてください。そのうえで、シャドーモードでスコアリングモデルを追加します。買掛金管理のワークフロー全体についてはAI in accounts payableのガイドで、キャッシュ側の支払実行に関する統制についてはAI in treasury managementで解説しています。
財務におけるAI不正検知に関するよくある質問
コーポレートファイナンスにおけるAI不正検知とは何ですか。
機械学習を使って、請求書、仕入先レコード、支払を通常の行動と比較し、おかしく見えるものにスコアを付ける取り組みです。そのうえで、財務担当者が保留、確認、または実行します。人が手作業では確認できない量のパターンを見つけられますが、確認の工程に取って代わるものではありません。
AIはビジネスメール詐欺を止められますか。
変更された銀行口座情報、似せた送信元アドレス、履歴のない受取人といった兆候にフラグを付け、支払を保留できます。実際に有効な対策は、すでに保有している番号へのコールバックです。FBIは2025年にBECの届出24,768件を記録しており、試みは珍しくありません。
ルールが見逃す重複請求書を、AIはどのように見つけますか。
仕入先、金額、日付、明細行、参照番号をまとめて類似度でスコアリングするため、再入力された請求書番号や、二重に登録されたサプライヤーも、可能性の高いペアとして浮かび上がります。しきい値を設定するのは自社で、支払の前に一致をレビューします。
支払詐欺に対してAIを使っている組織は、どのくらいありますか。
2026年のAFP Payments Fraud and Control Surveyでは、17%の組織が支払詐欺への対策にAIを使っており、76%が2025年に支払詐欺の未遂または実害を経験していました。この調査は、米国の組織の財務実務者465人を対象としています。
AI不正検知は、内部者による仕入先不正を見つけられますか。
従業員と銀行口座を共有している仕入先、承認限度額のすぐ下の請求書、発注書なしで支払われた仕入先といったシグナルを浮かび上がらせることができます。フラグは手がかりであって、証拠ではありません。調査と、どう対処するかの判断は、人が担当します。
財務チームは、どこから始めるべきですか。
仕入先マスタの整理と、振込先口座の変更に対する記録されたコールバックのルールから始め、1〜2サイクルのあいだ、シャドーモードでスコアリングモデルを運用してください。最もリスクの高い区分、たとえば最近変更された口座への支払から、保留を有効にします。
Head of Finance Strategy