Detecção de fraude com IA em finanças corporativas: fraude de pagamento e faturas duplicadas
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
A detecção de fraude com IA em finanças corporativas é o uso de aprendizado de máquina para comparar cada fatura, cada registro de fornecedor e cada pagamento de saída com o comportamento normal, pontuando aqueles que parecem errados para que uma pessoa possa retê-los, verificá-los ou liberá-los. Ela é mais forte em volume e padrão: perceber uma conta bancária alterada, uma fatura quase duplicada ou um valor incomum em milhares de pagamentos que nenhuma equipe leria à mão. Não é o controle em si. O controle continua sendo uma etapa humana de verificação que o modelo aciona.
Este guia é para controllers, gerentes de contas a pagar, tesoureiros e CFOs que querem saber onde a IA se encaixa nos três tipos de fraude que as equipes financeiras mais encontram: fraude de fornecedores, fraude de pagamento causada por business email compromise (BEC) e faturas duplicadas ou erradas. Para a visão do processo, leia IA em contas a pagar. Para o lado do caixa, leia IA na gestão de tesouraria.
Fatos Principais
- Na AFP Payments Fraud and Control Survey de 2026 (465 profissionais de tesouraria em organizações dos EUA, realizada em janeiro de 2026), 76% das organizações sofreram tentativas ou casos reais de fraude de pagamentos em 2025 e 74% foram afetadas por business email compromise (AFP).
- Nessa pesquisa, os cheques foram a forma de pagamento mais sujeita a fraude (58%), à frente dos débitos ACH (30%) e das transferências eletrônicas (25%) (AFP).
- Apenas 17% dessas organizações usavam IA para combater a fraude de pagamentos. Entre as que usavam, 49% relataram maior eficiência no reporte de fraudes e 43% melhor identificação em tempo real (AFP).
- 48% das organizações com receita inferior a $1 bilhão e 66% das que estão acima disso relataram perdas financeiras com fraude de pagamentos em 2025 (AFP).
- O Internet Crime Report de 2025 do FBI registrou 24.768 reclamações de BEC com perdas declaradas de $3.046.598.558, acima dos $2.770.151.146 de 2024 (FBI IC3).
- O relatório Occupational Fraud 2026: A Report to the Nations, da ACFE, analisou 2.402 casos de fraude ocupacional de 143 países e territórios. A perda mediana foi de $104.000 por caso, e o caso mediano durou 12 meses antes de ser detectado (ACFE).
- No mesmo estudo, os casos descobertos em até seis meses tiveram uma perda mediana de $40.000, enquanto os casos que duraram mais de cinco anos tiveram uma perda mediana acima de $1,1 milhão (ACFE).
Três problemas de fraude, três soluções diferentes
As equipes financeiras costumam falar em "fraude" como se fosse uma coisa só. São pelo menos três, e a IA ajuda cada uma de um jeito.
| Problema | Quem é o agente mal-intencionado | Como aparece nos dados | O que a IA faz bem | O que ainda precisa de uma pessoa |
|---|---|---|---|---|
| Fraude de fornecedores | Alguém de dentro, ou um fornecedor falso cadastrado no cadastro de fornecedores | Um novo fornecedor sem histórico de pedidos de compra, uma conta bancária compartilhada com um funcionário, faturas agrupadas logo abaixo dos limites de aprovação | Compara os campos do cadastro de fornecedores com dados de RH e de pagamentos; pontua novos fornecedores; identifica faturas fracionadas | Investigação, entrevistas, decisão sobre ação disciplinar |
| Fraude de pagamento por BEC | Alguém de fora que se passa por um fornecedor ou executivo por e-mail | Uma alteração de dados bancários seguida de um pagamento, um domínio de remetente parecido, linguagem de urgência | Sinaliza dados alterados, contas novas e anomalias do remetente; retém o pagamento | Retorno de ligação para um número que já consta no cadastro; segundo aprovador na alteração do dado mestre |
| Faturas duplicadas e erradas | Normalmente ninguém: um fornecedor reenvia, um auxiliar redigita | Mesmo valor e data com o número da fatura alterado, um fornecedor cadastrado duas vezes | Pareamento aproximado entre fornecedor, valor, data e itens antes do pagamento | Decidir o que bloquear e recuperar qualquer pagamento a maior |
O motivo para separá-las é que a resposta é diferente. Uma duplicidade é um problema de dados, então você a resolve com pareamento e um cadastro de fornecedores limpo. O BEC é um problema de verificação, então você o resolve com processo. A fraude de fornecedores por alguém de dentro é um problema de investigação, então um alerta é o começo do trabalho, não o fim.
Fraude de fornecedores: o que os dados podem mostrar
A fraude ocupacional é a categoria que a ACFE estuda, e suas conclusões de 2026 explicam por que o monitoramento contínuo importa. O caso mediano durou 12 meses antes de alguém pegá-lo. Os casos descobertos em até seis meses tiveram uma perda mediana de $40.000, e os de longa duração custaram muitas vezes mais. O tempo é o motor do custo, e um modelo que revisa todas as transações o encurta.
As denúncias continuaram sendo a forma mais comum de a fraude vir à tona, em 43% dos casos do estudo, e mais da metade dos casos envolveu falta de controles internos ou o descumprimento de controles existentes (ACFE). Leia isso com honestidade. A IA não substitui um canal de denúncias nem uma cultura em que as pessoas falam. Ela acrescenta uma segunda forma de encontrar o problema que não depende de alguém perceber.
Padrões que um modelo pode pontuar no cadastro de fornecedores e no histórico de pagamentos:
- Um fornecedor cuja conta bancária, endereço ou telefone coincide com o de um registro de funcionário.
- Um fornecedor criado e pago em poucos dias, sem pedido de compra nem contrato.
- Faturas logo abaixo de um limite de aprovação, ou o mesmo fornecedor cobrando repetidamente o mesmo valor.
- Faturas de valores redondos, números de fatura sequenciais ou um fornecedor que cobra de um só aprovador.
- Alterações nos dados do fornecedor feitas por alguém de fora da equipe normal de dados mestres.
Nenhum desses sinais prova nada. Cada um merece uma olhada. Para o quadro mais amplo de como os controles se encaixam em torno deles, veja IA e controles internos e IA na auditoria interna.
Fraude de pagamento por BEC: o problema da alteração de dados bancários
O business email compromise é a fraude que as equipes financeiras mais veem. Uma mensagem que parece ser de um fornecedor ou executivo real pede que o dinheiro vá para uma conta nova. A escala é grande: os dados de reclamações do FBI para 2025 registram 24.768 reclamações de BEC e mais de $3 bilhões em perdas declaradas, e essas são só as reclamações efetivamente registradas (FBI IC3).
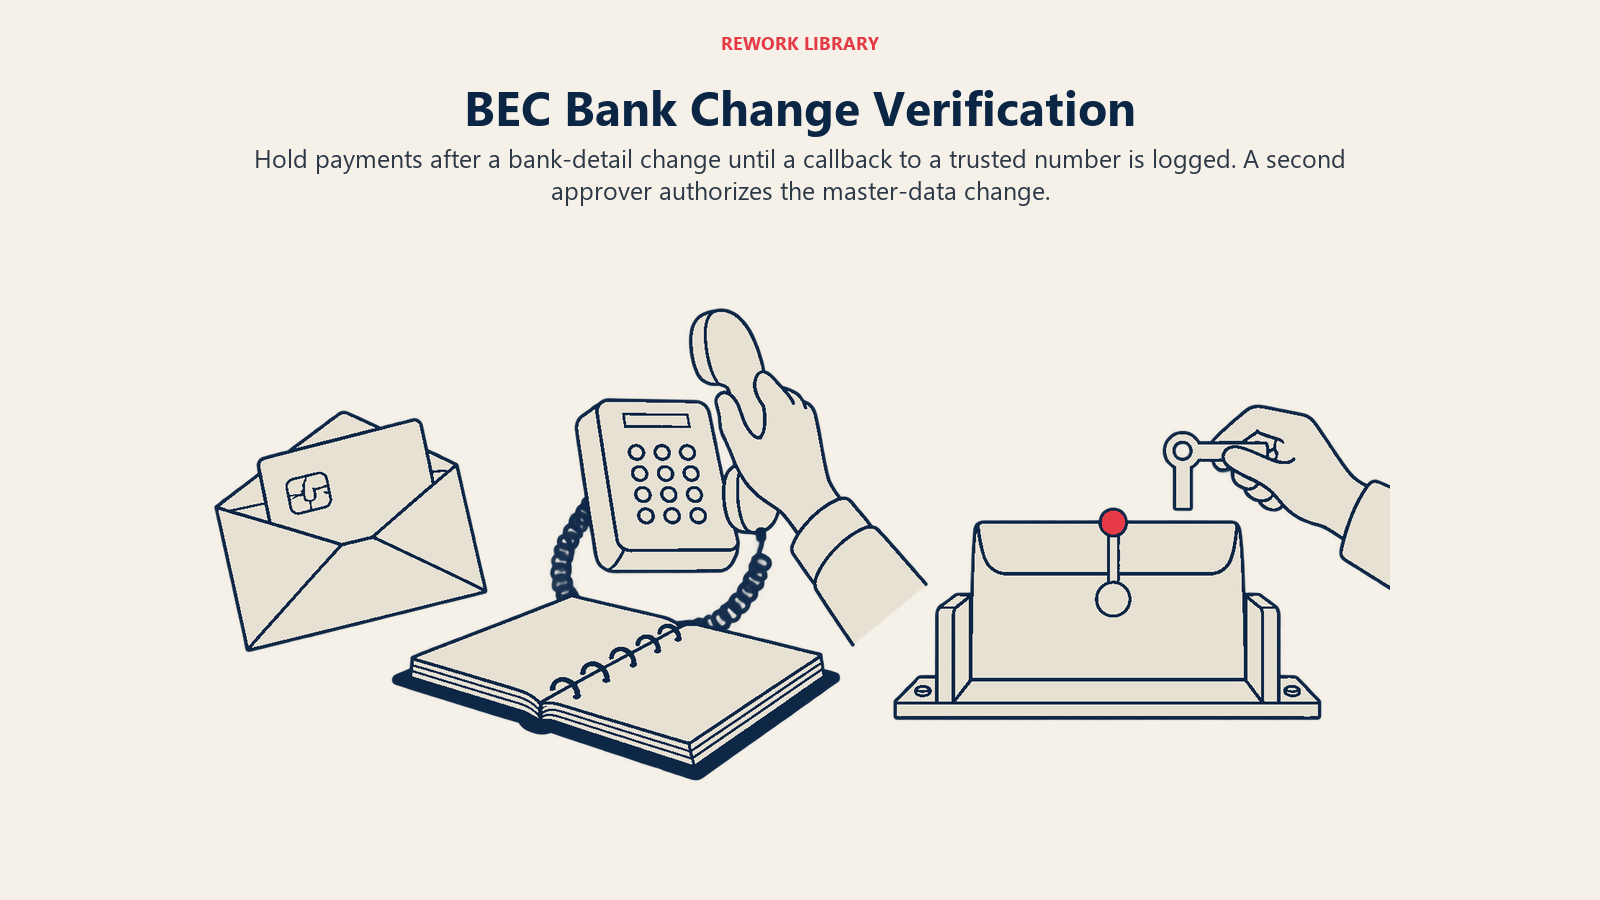
O alerta da FinCEN sobre comprometimento de e-mail descreve a versão do fornecedor sem rodeios: um criminoso se passa por um fornecedor, diz que as próximas faturas devem ir para um novo número de conta e local, a empresa atualiza o cadastro do fornecedor e depois envia o pagamento seguinte para a conta do criminoso (FinCEN). O mesmo alerta lista sinais de alerta, entre eles instruções de pagamento para um beneficiário conhecido, mas com dados de conta diferentes dos anteriores, um endereço de e-mail ligeiramente alterado pela adição, troca ou remoção de caracteres, um favorecido sem histórico de pagamentos, pedidos marcados como urgentes ou confidenciais e um pedido de mais pagamentos logo após um pagamento bem-sucedido para uma conta nunca usada antes (FinCEN).
São exatamente os tipos de sinais que um modelo pode conferir em cada pagamento. Veja como cada um se traduz em uma regra de detecção ou em uma pontuação:
| Sinal de alerta | O que o modelo compara | Ação sensata |
|---|---|---|
| Conta de beneficiário alterada | Os novos dados bancários contra o histórico armazenado do fornecedor | Reter o pagamento até que o retorno de ligação seja registrado |
| Remetente parecido | O domínio do remetente contra o domínio cadastrado, por distância de caracteres | Pôr o pedido em quarentena, alertar o contas a pagar |
| Favorecido sem histórico | Tempo de cadastro do fornecedor, vínculos com pedidos de compra e contratos, valor contra o gasto típico | Encaminhar a um segundo revisor |
| Linguagem de urgência ou sigilo | Texto do e-mail classificado por frases de pressão | Elevar a pontuação de risco, sem rejeitar automaticamente |
| Pedido de pagamento seguinte | Pagamentos a uma conta nova em sucessão rápida | Bloquear novas liberações para essa conta |
| Alteração feita fora da equipe de dados mestres | Usuário e perfil no log de alterações | Reverter e revisar a alteração |
O ponto fraco de tudo isso é o ser humano. A pesquisa da AFP constatou que 74% das organizações foram afetadas por BEC em 2025, e que os cheques foram a forma de pagamento mais visada, com 58% (AFP). Um modelo pode levantar o alerta. A defesa que funciona é ligar para um número que você já tinha antes de o pedido chegar e ter uma segunda pessoa aprovando a alteração dos dados bancários. Nunca use os dados de contato do e-mail que pede a alteração.
Faturas duplicadas: vazamento silencioso de dinheiro
Duplicidades geralmente não são fraude, mas se comportam como tal no razão: o dinheiro sai e não volta, a menos que alguém peça. Regras de correspondência exata pegam o mesmo fornecedor, número e valor. Elas deixam passar o mundo real:
- O número da fatura redigitado com um zero à esquerda, um traço ou um sufixo "-A".
- A mesma conta enviada uma vez por e-mail e outra pelo correio.
- Um fornecedor cadastrado duas vezes com nomes ou números fiscais ligeiramente diferentes.
- Um valor que muda alguns centavos após a conversão de moeda.
- Uma nota de crédito e uma fatura reemitida que se anulam, mas são pagas separadamente.
O pareamento baseado em IA pontua a semelhança entre vários campos ao mesmo tempo (fornecedor, valor, data, itens, referência do pedido de compra, conta bancária) e devolve pares prováveis com um nível de confiança. Você define o limiar. Rígido demais, e duplicidades reais passam. Frouxo demais, e a equipe gasta a semana limpando alarmes falsos e depois para de ler os alertas. Comece frouxo em uma execução em paralelo, meça a taxa de alarmes falsos e aperte.
Rode a verificação antes do pagamento, não depois. Recuperar uma duplicidade significa pedir a um fornecedor um reembolso ou uma nota de crédito, e alguns desses pedidos nunca se resolvem. As verificações relacionadas sobre as despesas dos funcionários funcionam da mesma forma; veja gestão de despesas com IA.
Como implantar a detecção de fraude com IA, passo a passo
- Escolha a perda que você quer impedir. Duplicidades, BEC e fraude de fornecedores por alguém de dentro exigem dados diferentes e donos diferentes. Escolha uma para começar, em geral BEC e duplicidades, porque o contas a pagar já tem os dados.
- Registre a baseline de hoje. Conte os pagamentos duplicados encontrados nos últimos 12 meses, as tentativas de alteração de dados bancários, os pagamentos retidos para retorno de ligação e as horas gastas na revisão manual. Sem isso você não consegue provar a melhoria.
- Limpe o cadastro de fornecedores. Una fornecedores duplicados, remova registros inativos, confirme os dados bancários em uma fonte confiável e nomeie um responsável pelas alterações. É a etapa de maior retorno. A prontidão dos dados financeiros para IA lista o que verificar.
- Registre toda alteração de dados mestres. O modelo precisa saber quem alterou uma conta bancária, quando e quem aprovou. Se esse histórico não existe, construa-o primeiro.
- Rode em modo sombra. Deixe o modelo pontuar os pagamentos por um ou dois ciclos sem bloquear nada. Compare os alertas dele com o que a sua equipe encontrou e com o que se revelou real.
- Escreva o playbook de resposta. Para cada faixa de pontuação, quem olha, em quanto tempo, com quais evidências na tela e qual é a regra do retorno de ligação. Peça que a auditoria interna o leia.
- Ligue as retenções primeiro para a classe de maior risco. Por exemplo, qualquer pagamento a uma conta alterada nos últimos 30 dias. Mantenha todo o resto como consultivo.
- Mantenha a segregação de funções. A conta de serviço do modelo nunca deve criar um fornecedor, alterar seus dados bancários e liberar o pagamento. Divida essas permissões como faria com pessoas.
- Revise todo mês. Acompanhe os alertas gerados, os casos confirmados, os falsos positivos, o tempo de resolução e qualquer fraude que o modelo deixou passar. Reajuste com base nessas evidências.
Erros comuns
- Tratar a pontuação como a decisão. Um modelo dá uma probabilidade. Uma pessoa com os fatos decide. Um aprovador que vê apenas uma luz vermelha ou verde aprende a clicar sem pensar.
- Fadiga de alertas. Se uma grande parcela dos pagamentos é sinalizada, os revisores param de ler. Ajuste com eles, não à revelia deles.
- Um cadastro de fornecedores sujo. Fornecedores duplicados e dados bancários desatualizados viram falsos positivos confiantes e pareamentos perdidos.
- Nenhuma etapa de verificação por trás do alerta. Detectar uma conta alterada não adianta se ninguém faz o retorno de ligação. Registre a ligação antes que o pagamento possa ser liberado.
- Treinar só com o seu próprio histórico. Se as fraudes passadas nunca foram registradas, o modelo tem pouco a aprender. Combine regras de fontes como os sinais de alerta da FinCEN com padrões aprendidos.
- Ignorar a camada das pessoas. A ACFE constatou que as organizações que treinavam tanto os funcionários quanto a gestão tiveram uma perda mediana de $84.000, contra $150.000 sem treinamento para nenhum dos dois grupos (ACFE). Ferramentas e treinamento funcionam juntos.
- Tratar a IA como um script. Um robô de regras que pareia campos exatos não é o mesmo que um modelo que pontua semelhança. IA vs RPA em finanças explica qual serve a cada tarefa.
O que medir
- Detecção: fraudes e duplicidades confirmadas e pegas antes do pagamento, e o valor evitado.
- Precisão: a parcela dos alertas que se revelaram reais e a taxa de falsos positivos por faixa de pontuação.
- Velocidade: tempo entre o alerta e a resolução, e tempo entre uma alteração suspeita e um retorno de ligação registrado.
- Vazamento: duplicidades e pagamentos desviados encontrados depois do pagamento, o que mostra o que o modelo deixou passar.
- Processo: horas de revisão manual economizadas e a parcela das retenções liberadas no mesmo dia.
Próximos passos
Se você fizer uma só coisa neste trimestre, limpe o cadastro de fornecedores e exija um retorno de ligação registrado antes que qualquer alteração de dados bancários entre em vigor. Depois acrescente um modelo de pontuação em modo sombra. O guia de IA em contas a pagar cobre o fluxo mais amplo de contas a pagar, e IA na gestão de tesouraria cobre os controles de liberação de pagamentos do lado do caixa.
Perguntas frequentes sobre detecção de fraude com IA em finanças
O que é a detecção de fraude com IA em finanças corporativas?
É o uso de aprendizado de máquina para comparar faturas, registros de fornecedores e pagamentos com o comportamento normal e pontuar aqueles que parecem errados. A equipe financeira então os retém, verifica ou libera. Ela encontra padrões em um volume que as pessoas não conseguem revisar à mão, mas não substitui a verificação.
A IA consegue impedir o business email compromise?
Ela pode sinalizar os indícios, como dados bancários alterados, endereços de remetente parecidos e um favorecido sem histórico, e pode reter o pagamento. A solução que realmente funciona é um retorno de ligação para um número que você já tinha. O FBI registrou 24.768 reclamações de BEC em 2025, então as tentativas são comuns.
Como a IA encontra faturas duplicadas que as regras deixam passar?
Ela pontua a semelhança entre fornecedor, valor, data, itens e referências em conjunto, de modo que um número de fatura redigitado ou um fornecedor cadastrado duas vezes ainda aparece como um par provável. Você define o limiar e revisa os pareamentos antes do pagamento.
Quantas organizações usam IA contra a fraude de pagamentos?
Na AFP Payments Fraud and Control Survey de 2026, 17% das organizações usavam IA para combater a fraude de pagamentos, enquanto 76% sofreram tentativas ou casos reais de fraude de pagamentos em 2025. A pesquisa abrangeu 465 profissionais de tesouraria em organizações dos EUA.
A detecção de fraude com IA encontra fraude de fornecedores por alguém de dentro?
Pode trazer à tona sinais como um fornecedor que divide uma conta bancária com um funcionário, faturas logo abaixo dos limites de aprovação ou fornecedores pagos sem pedido de compra. Um alerta é uma pista, não uma prova. A investigação e a decisão sobre o que fazer continuam com as pessoas.
Por onde uma equipe financeira deve começar?
Comece pela limpeza do cadastro de fornecedores e por uma regra de retorno de ligação registrado para alterações de dados bancários e depois rode um modelo de pontuação em modo sombra por um ou dois ciclos. Ligue as retenções primeiro para a classe de maior risco, como pagamentos a contas alteradas recentemente.
Head of Finance Strategy
On this page
- Fatos Principais
- Três problemas de fraude, três soluções diferentes
- Fraude de fornecedores: o que os dados podem mostrar
- Fraude de pagamento por BEC: o problema da alteração de dados bancários
- Faturas duplicadas: vazamento silencioso de dinheiro
- Como implantar a detecção de fraude com IA, passo a passo
- Erros comuns
- O que medir
- Próximos passos