KI-Betrugserkennung im Corporate Finance: Zahlungsbetrug und doppelte Rechnungen
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
KI-Betrugserkennung im Corporate Finance bedeutet, mit maschinellem Lernen jede Rechnung, jeden Lieferantendatensatz und jede ausgehende Zahlung mit dem normalen Verhalten zu vergleichen und die auffälligen zu bewerten, damit ein Mensch sie anhalten, verifizieren oder freigeben kann. Ihre Stärke liegt bei Menge und Muster: eine geänderte Bankverbindung, eine fast identische Rechnung oder einen ungewöhnlichen Betrag unter Tausenden Zahlungen zu entdecken, die kein Team von Hand lesen könnte. Sie ist nicht die Kontrolle selbst. Die Kontrolle bleibt ein menschlicher Verifizierungsschritt, den das Modell auslöst.
Dieser Leitfaden richtet sich an Controller, AP-Manager, Treasurer und CFOs, die wissen wollen, wo KI bei den drei Betrugsarten ansetzt, denen Finanzteams am häufigsten begegnen: Lieferantenbetrug, Zahlungsbetrug durch Business E-Mail Compromise (BEC) und doppelte oder fehlerhafte Rechnungen. Für die Prozesssicht lesen Sie KI in der Kreditorenbuchhaltung. Für die Cash-Seite lesen Sie KI im Treasury-Management.
Wichtige Fakten
- In der AFP Payments Fraud and Control Survey 2026 (465 Treasury-Praktiker in US-Organisationen, Befragung im Januar 2026) erlebten 76 % der Organisationen 2025 versuchten oder tatsächlichen Zahlungsbetrug, und 74 % waren von Business E-Mail Compromise betroffen (AFP).
- In dieser Umfrage waren Schecks die am stärksten von Betrug betroffene Zahlungsart (58 %), vor ACH-Lastschriften (30 %) und Überweisungen (25 %) (AFP).
- Nur 17 % dieser Organisationen setzten KI gegen Zahlungsbetrug ein. Unter denen, die es taten, berichteten 49 % von einer effizienteren Betrugsmeldung und 43 % von besserer Identifizierung in Echtzeit (AFP).
- 48 % der Organisationen mit einem Umsatz unter 1 Milliarde Dollar und 66 % derjenigen darüber meldeten 2025 finanzielle Verluste durch Zahlungsbetrug (AFP).
- Der Internet Crime Report 2025 des FBI verzeichnete 24.768 BEC-Beschwerden mit gemeldeten Verlusten von 3.046.598.558 $, nach 2.770.151.146 $ im Jahr 2024 (FBI IC3).
- Der ACFE-Bericht Occupational Fraud 2026: A Report to the Nations analysierte 2.402 Fälle von Wirtschaftskriminalität aus 143 Ländern und Gebieten. Der Median-Schaden lag bei 104.000 $ pro Fall, und der mittlere Fall lief 12 Monate bis zur Entdeckung (ACFE).
- In derselben Studie verursachten Fälle, die innerhalb von sechs Monaten aufgedeckt wurden, einen Median-Schaden von 40.000 $, während Fälle, die länger als fünf Jahre dauerten, einen Median-Schaden von über 1,1 Millionen Dollar hatten (ACFE).
Drei Betrugsprobleme, drei unterschiedliche Lösungen
Finanzteams sprechen gern von „Betrug“, als wäre es eine Sache. Es sind mindestens drei, und KI hilft bei jedem anders.
| Problem | Wer der Täter ist | Wie es sich in den Daten zeigt | Was KI gut kann | Was weiterhin einen Menschen braucht |
|---|---|---|---|---|
| Lieferantenbetrug | Ein Insider oder ein falscher Lieferant, der in den Lieferantenstammdaten angelegt wurde | Ein neuer Lieferant ohne Bestellhistorie, ein Bankkonto, das mit einem Mitarbeiter geteilt wird, Rechnungen knapp unter Freigabegrenzen | Vergleicht Felder der Lieferantenstammdaten mit HR- und Zahlungsdaten; bewertet neue Lieferanten; erkennt aufgeteilte Rechnungen | Untersuchung, Befragungen, Entscheidung über disziplinarische Maßnahmen |
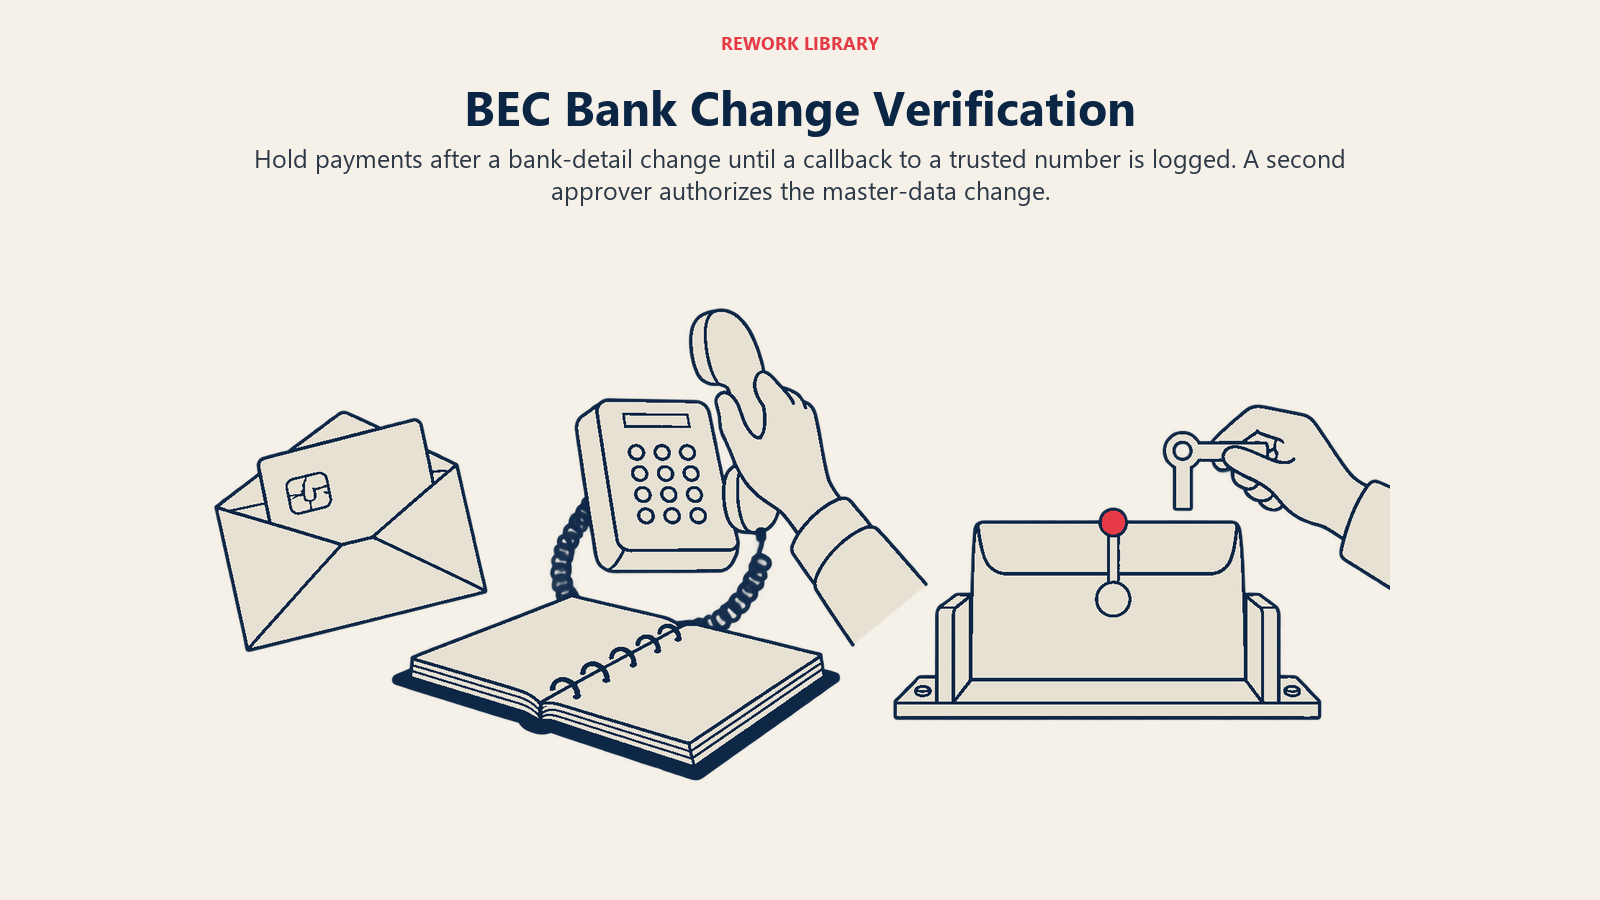
| BEC-Zahlungsbetrug | Ein Außenstehender, der sich per E-Mail als Lieferant oder Führungskraft ausgibt | Eine Änderung der Bankverbindung mit anschließender Zahlung, eine ähnlich aussehende Absenderdomain, Formulierungen mit Dringlichkeit | Markiert geänderte Angaben, neue Konten und Absenderauffälligkeiten; hält die Zahlung an | Rückruf unter einer bereits hinterlegten Nummer; zweiter Genehmiger für die Änderung der Stammdaten |
| Doppelte und fehlerhafte Rechnungen | In der Regel niemand: Ein Lieferant sendet erneut, ein Sachbearbeiter erfasst erneut | Gleicher Betrag und gleiches Datum bei geänderter Rechnungsnummer, ein Lieferant doppelt angelegt | Unscharfer Abgleich über Lieferant, Betrag, Datum und Rechnungspositionen vor der Zahlung | Entscheiden, was gesperrt wird, und Rückforderung von Überzahlungen |
Der Grund, sie zu trennen, ist, dass sich die Reaktion unterscheidet. Eine Dublette ist ein Datenproblem, das Sie mit Abgleich und sauberen Lieferantenstammdaten lösen. BEC ist ein Verifizierungsproblem, das Sie mit Prozess lösen. Lieferantenbetrug durch Insider ist ein Untersuchungsproblem, bei dem eine Markierung der Beginn der Arbeit ist und nicht das Ende.
Lieferantenbetrug: Was die Daten zeigen können
Wirtschaftskriminalität ist die Kategorie, die der ACFE untersucht, und seine Ergebnisse 2026 erklären, warum kontinuierliche Überwachung zählt. Der mittlere Fall lief 12 Monate, bevor ihn jemand entdeckte. Fälle, die innerhalb von sechs Monaten aufgedeckt wurden, hatten einen Median-Schaden von 40.000 $, und die lang laufenden kosteten ein Vielfaches. Zeit ist der Kostentreiber, und ein Modell, das jede Transaktion prüft, verkürzt sie.
Hinweise waren weiterhin der häufigste Weg, auf dem Betrug ans Licht kam, bei 43 % der Fälle in der Studie, und in mehr als der Hälfte der Fälle fehlten interne Kontrollen oder bestehende Kontrollen wurden umgangen (ACFE). Lesen Sie das ehrlich. KI ersetzt keine Hinweisgeber-Hotline und keine Kultur, in der Menschen den Mund aufmachen. Sie fügt einen zweiten Weg hinzu, das Problem zu finden, der nicht davon abhängt, dass es jemand bemerkt.
Muster, die ein Modell in den Lieferantenstammdaten und in der Zahlungshistorie bewerten kann:
- Ein Lieferant, dessen Bankkonto, Adresse oder Telefonnummer mit einem Mitarbeiterdatensatz übereinstimmt.
- Ein Lieferant, der innerhalb weniger Tage angelegt und bezahlt wird, ohne Bestellung oder Vertrag.
- Rechnungen, die knapp unter einer Freigabeschwelle liegen, oder derselbe Lieferant, der wiederholt denselben Betrag in Rechnung stellt.
- Rechnungen mit runden Beträgen, fortlaufende Rechnungsnummern oder ein Lieferant, der nur einen Genehmiger anschreibt.
- Änderungen von Lieferantendaten durch jemanden außerhalb des üblichen Stammdatenteams.
Nichts davon beweist etwas. Jedes verdient einen Blick. Für das größere Bild, wie die Kontrollen darum herum zusammenspielen, siehe KI und interne Kontrollen und KI in der internen Revision.
BEC-Zahlungsbetrug: Das Problem der Änderung der Bankverbindung
Business E-Mail Compromise ist der Betrug, den Finanzteams am häufigsten sehen. Eine Nachricht, die scheinbar von einem echten Lieferanten oder einer Führungskraft stammt, verlangt, Geld auf ein neues Konto zu überweisen. Das Ausmaß ist groß: Die Beschwerdedaten des FBI für 2025 verzeichnen 24.768 BEC-Beschwerden und über 3 Milliarden Dollar gemeldete Verluste, und das sind nur Beschwerden, die tatsächlich eingereicht wurden (FBI IC3).
Der Hinweis von FinCEN zu E-Mail-Kompromittierung beschreibt die Lieferantenvariante schlicht: Ein Krimineller gibt sich als Lieferant aus, sagt, künftige Rechnungen sollten an eine neue Kontonummer und einen neuen Ort gehen, das Unternehmen aktualisiert seinen Lieferantendatensatz und sendet die nächste Zahlung dann auf das Konto des Kriminellen (FinCEN). Derselbe Hinweis listet Warnsignale auf, darunter Zahlungsanweisungen an einen bekannten Begünstigten, aber mit anderen Kontodaten als zuvor, eine E-Mail-Adresse, die durch Hinzufügen, Ändern oder Löschen von Zeichen leicht abgewandelt wurde, ein Zahlungsempfänger ohne Zahlungshistorie, als dringlich oder vertraulich gekennzeichnete Anfragen und die Bitte um weitere Zahlungen unmittelbar nach einer erfolgreichen auf ein bisher nicht genutztes Konto (FinCEN).
Genau solche Signale kann ein Modell bei jeder Zahlung prüfen. So lässt sich jedes einer Erkennungsregel oder einem Score zuordnen:
| Warnsignal | Was das Modell vergleicht | Sinnvolle Maßnahme |
|---|---|---|
| Geändertes Konto des Begünstigten | Neue Bankdaten gegen die gespeicherte Historie des Lieferanten | Zahlung anhalten, bis der Rückruf protokolliert ist |
| Ähnlich aussehender Absender | Absenderdomain gegen die hinterlegte Domain, nach Zeichenabstand | Anfrage in Quarantäne legen, AP alarmieren |
| Zahlungsempfänger ohne Historie | Alter des Lieferanten, Verknüpfung mit Bestellung und Vertrag, Betrag gegen typische Ausgaben | An einen zweiten Prüfer leiten |
| Dringlichkeits- oder Geheimhaltungssprache | E-Mail-Text auf Druckformulierungen klassifiziert | Risiko-Score erhöhen, nicht automatisch ablehnen |
| Folgezahlungsanfrage | Zahlungen an ein neues Konto in kurzer Folge | Weitere Freigaben an dieses Konto sperren |
| Änderung außerhalb des Stammdatenteams | Nutzer und Rolle im Änderungsprotokoll | Änderung rückgängig machen und prüfen |
Die Schwachstelle in alledem ist der Mensch. Die AFP-Umfrage ergab, dass 74 % der Organisationen 2025 von BEC betroffen waren und Schecks mit 58 % die am häufigsten angegriffene Zahlungsart waren (AFP). Ein Modell kann das Warnsignal setzen. Die Abwehr, die funktioniert, ist ein Anruf unter einer Nummer, die Sie schon vor der Anfrage hatten, und eine zweite Person, die die Änderung der Bankverbindung freigibt. Verwenden Sie niemals die Kontaktdaten aus der E-Mail, die um die Änderung bittet.
Doppelte Rechnungen: Schleichender Geldabfluss
Dubletten sind meist kein Betrug, verhalten sich im Hauptbuch aber so: Geld geht hinaus und kommt nicht zurück, wenn niemand danach fragt. Regeln mit exaktem Abgleich fangen denselben Lieferanten, dieselbe Nummer und denselben Betrag. Die Wirklichkeit verfehlen sie:
- Die Rechnungsnummer wird mit einer führenden Null, einem Bindestrich oder dem Suffix „-A“ neu erfasst.
- Dieselbe Rechnung wird einmal per E-Mail und noch einmal per Post gesendet.
- Ein Lieferant wird zweimal unter leicht abweichenden Namen oder Steuernummern angelegt.
- Ein Betrag verschiebt sich nach der Währungsumrechnung um einige Cent.
- Eine Gutschrift und eine neu ausgestellte Rechnung saldieren sich zu null, werden aber getrennt bezahlt.
KI-basierter Abgleich bewertet die Ähnlichkeit über mehrere Felder zugleich (Lieferant, Betrag, Datum, Rechnungspositionen, Bestellreferenz, Bankkonto) und liefert wahrscheinliche Paare mit einer Konfidenz. Sie legen die Schwelle fest. Zu eng, und echte Dubletten rutschen durch. Zu locker, und das Team verbringt seine Woche damit, Fehlalarme abzuarbeiten, und liest die Alarme irgendwann nicht mehr. Beginnen Sie im Parallellauf locker, messen Sie die Fehlalarmquote und ziehen Sie dann an.
Führen Sie die Prüfung vor der Zahlung durch, nicht danach. Eine Dublette zurückzuholen bedeutet, einen Lieferanten um Erstattung oder Gutschrift zu bitten, und manche dieser Anfragen lösen sich nie. Die verwandten Prüfungen bei Mitarbeiterausgaben funktionieren genauso, siehe KI im Spesenmanagement.
So führen Sie KI-Betrugserkennung ein, Schritt für Schritt
- Wählen Sie den Verlust, den Sie stoppen wollen. Dubletten, BEC und Lieferantenbetrug durch Insider brauchen unterschiedliche Daten und unterschiedliche Verantwortliche. Beginnen Sie mit einem, meist BEC und Dubletten, weil AP die Daten bereits hält.
- Erfassen Sie die heutige Baseline. Zählen Sie die in den letzten 12 Monaten gefundenen Doppelzahlungen, versuchte Änderungen der Bankverbindung, wegen Rückruf angehaltene Zahlungen und die Stunden manueller Prüfung. Ohne sie können Sie keine Verbesserung belegen.
- Bereinigen Sie die Lieferantenstammdaten. Führen Sie doppelte Lieferanten zusammen, entfernen Sie inaktive Datensätze, bestätigen Sie Bankdaten anhand einer vertrauenswürdigen Quelle und benennen Sie einen Verantwortlichen für Änderungen. Das ist der Schritt mit der höchsten Rendite. Datenbereitschaft im Finanzwesen für KI listet auf, was zu prüfen ist.
- Protokollieren Sie jede Änderung der Stammdaten. Das Modell muss wissen, wer ein Bankkonto geändert hat, wann und wer es freigegeben hat. Gibt es diese Historie nicht, bauen Sie sie zuerst auf.
- Fahren Sie im Schattenmodus. Lassen Sie das Modell Zahlungen ein oder zwei Zyklen lang bewerten, ohne etwas zu blockieren. Vergleichen Sie seine Markierungen mit dem, was Ihr Team gefunden hat und was sich als echt herausstellte.
- Schreiben Sie das Reaktions-Playbook. Für jedes Score-Band: wer es ansieht, in welcher Zeit, mit welchen Nachweisen auf dem Bildschirm und wie die Rückrufregel lautet. Lassen Sie die interne Revision es lesen.
- Schalten Sie Sperren zuerst für die Klasse mit dem höchsten Risiko ein. Zum Beispiel jede Zahlung an ein Konto, das in den letzten 30 Tagen geändert wurde. Alles andere bleibt beratend.
- Behalten Sie die Funktionstrennung bei. Das Dienstkonto des Modells sollte niemals einen Lieferanten anlegen, dessen Bankdaten ändern und die Zahlung freigeben. Trennen Sie diese Berechtigungen wie bei Personen.
- Prüfen Sie monatlich. Verfolgen Sie ausgelöste Alarme, bestätigte Fälle, Fehlalarme, Zeit bis zur Klärung und jeden Betrug, den das Modell übersehen hat. Stimmen Sie auf dieser Grundlage neu ab.
Häufige Fallstricke
- Den Score mit der Entscheidung verwechseln. Ein Modell liefert eine Wahrscheinlichkeit. Ein Mensch mit den Fakten entscheidet. Ein Genehmiger, der nur eine rote oder grüne Ampel sieht, lernt, sie wegzuklicken.
- Alarmmüdigkeit. Wird ein großer Teil der Zahlungen markiert, hören Prüfer auf zu lesen. Stimmen Sie mit ihnen ab, nicht an ihnen vorbei.
- Unsaubere Lieferantenstammdaten. Doppelte Lieferanten und veraltete Bankdaten werden zu selbstsicheren Fehlalarmen und verpassten Treffern.
- Kein Verifizierungsschritt hinter der Markierung. Ein geändertes Konto zu erkennen ist sinnlos, wenn niemand den Rückruf macht. Protokollieren Sie den Anruf, bevor die Zahlung freigegeben werden kann.
- Nur mit der eigenen Historie trainieren. Wurde früherer Betrug nie erfasst, hat das Modell wenig, woraus es lernen kann. Kombinieren Sie Regeln aus Quellen wie den FinCEN-Warnsignalen mit gelernten Mustern.
- Die menschliche Ebene ignorieren. Der ACFE stellte fest, dass Organisationen, die Mitarbeiter und Management schulten, einen Median-Schaden von 84.000 \(hatten, gegenüber 150.000\) ohne Schulung beider Gruppen (ACFE). Tools und Schulung wirken zusammen.
- KI als Skript behandeln. Ein Regel-Bot, der exakte Felder abgleicht, ist nicht dasselbe wie ein Modell, das Ähnlichkeit bewertet. KI vs. RPA im Finanzwesen erklärt, was zu welcher Aufgabe passt.
Was Sie messen sollten
- Erkennung: bestätigte Betrugsfälle und Dubletten, die vor der Zahlung gefangen wurden, und der verhinderte Betrag.
- Präzision: der Anteil der Markierungen, die sich als echt erwiesen, und die Fehlalarmquote je Score-Band.
- Geschwindigkeit: Zeit von der Markierung bis zur Klärung und Zeit von einer verdächtigen Änderung bis zum protokollierten Rückruf.
- Geldabfluss: Dubletten und fehlgeleitete Zahlungen, die nach der Zahlung gefunden werden und zeigen, was das Modell übersehen hat.
- Prozess: eingesparte Stunden manueller Prüfung und Anteil der Sperren, die noch am selben Tag aufgehoben werden.
Wie es weitergeht
Wenn Sie in diesem Quartal nur eines tun, bereinigen Sie die Lieferantenstammdaten und verlangen Sie einen protokollierten Rückruf, bevor eine Änderung der Bankverbindung wirksam werden kann. Fügen Sie dann ein Scoring-Modell im Schattenmodus hinzu. Der Leitfaden KI in der Kreditorenbuchhaltung behandelt den weiteren AP-Ablauf, und KI im Treasury-Management behandelt die Kontrollen der Zahlungsfreigabe auf der Cash-Seite.
Häufig gestellte Fragen zur KI-Betrugserkennung im Finanzwesen
Was ist KI-Betrugserkennung im Corporate Finance?
Es ist der Einsatz maschinellen Lernens, um Rechnungen, Lieferantendatensätze und Zahlungen mit dem normalen Verhalten zu vergleichen und die auffälligen zu bewerten. Finanzmitarbeiter halten sie dann an, verifizieren oder geben sie frei. Sie findet Muster in einem Volumen, das Menschen nicht von Hand prüfen können, ersetzt aber nicht die Verifizierung.
Kann KI Business E-Mail Compromise stoppen?
Sie kann die Anzeichen markieren, etwa geänderte Bankdaten, ähnlich aussehende Absenderadressen und einen Zahlungsempfänger ohne Historie, und sie kann die Zahlung anhalten. Die Lösung, die tatsächlich funktioniert, ist ein Rückruf unter einer Nummer, die Sie schon hatten. Das FBI verzeichnete 2025 insgesamt 24.768 BEC-Beschwerden, die Versuche sind also häufig.
Wie findet KI doppelte Rechnungen, die Regeln übersehen?
Sie bewertet die Ähnlichkeit über Lieferant, Betrag, Datum, Rechnungspositionen und Referenzen zugleich, sodass eine neu erfasste Rechnungsnummer oder ein doppelt angelegter Lieferant weiterhin als wahrscheinliches Paar auftaucht. Sie legen die Schwelle fest und prüfen die Treffer vor der Zahlung.
Wie viele Organisationen setzen KI gegen Zahlungsbetrug ein?
In der AFP Payments Fraud and Control Survey 2026 setzten 17 % der Organisationen KI gegen Zahlungsbetrug ein, während 76 % 2025 versuchten oder tatsächlichen Zahlungsbetrug erlebten. Die Umfrage umfasste 465 Treasury-Praktiker in US-Organisationen.
Findet KI-Betrugserkennung Lieferantenbetrug durch Insider?
Sie kann Signale sichtbar machen, etwa einen Lieferanten, der ein Bankkonto mit einem Mitarbeiter teilt, Rechnungen knapp unter Freigabegrenzen oder Lieferanten, die ohne Bestellung bezahlt werden. Eine Markierung ist ein Hinweis, kein Beweis. Untersuchung und Entscheidung über das weitere Vorgehen bleiben bei Menschen.
Wo sollte ein Finanzteam anfangen?
Beginnen Sie mit der Bereinigung der Lieferantenstammdaten und einer protokollierten Rückrufregel für Änderungen der Bankverbindung, und lassen Sie dann ein bis zwei Zyklen lang ein Scoring-Modell im Schattenmodus laufen. Schalten Sie Sperren zuerst für die Klasse mit dem höchsten Risiko ein, etwa Zahlungen an kürzlich geänderte Konten.
Head of Finance Strategy
On this page
- Wichtige Fakten
- Drei Betrugsprobleme, drei unterschiedliche Lösungen
- Lieferantenbetrug: Was die Daten zeigen können
- BEC-Zahlungsbetrug: Das Problem der Änderung der Bankverbindung
- Doppelte Rechnungen: Schleichender Geldabfluss
- So führen Sie KI-Betrugserkennung ein, Schritt für Schritt
- Häufige Fallstricke
- Was Sie messen sollten
- Wie es weitergeht