Bahasa Indonesia
Guardrail AI Agent: Menjaga Agent Tetap Aman dan Sesuai Kebijakan
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
Guardrail AI agent adalah aturan keras yang tidak boleh dilanggar agent dalam kondisi apa pun, apa pun yang coba dipicu oleh percakapan, data, atau prompt yang cerdik. Guardrail berdiri terpisah dari instruksi biasa milik agent: instruksi menjelaskan bagaimana agent seharusnya berperilaku secara normal, sedangkan guardrail menjelaskan apa yang tidak boleh dilakukannya meskipun ada sesuatu yang meyakinkannya sebaliknya. Agent yang dibangun dengan baik memiliki guardrail pada apa yang masuk ke sebuah panggilan tool maupun apa yang keluar darinya, diuji dengan cara yang sama seperti tim keamanan menguji, bukan sekadar ditulis lalu dibiarkan dengan harapan semuanya aman.
Ini adalah versi yang lebih mendalam dan khusus agent dari apa itu guardrail AI secara umum. Konsep yang lebih luas itu juga mencakup moderasi konten dan keamanan chatbot; artikel ini membahas mekanisme spesifik dari agent yang dapat memanggil tool dan mengambil tindakan nyata, di mana guardrail yang terlewat bukan hanya menghasilkan kalimat yang buruk, melainkan refund yang keliru, email yang keliru, atau record yang keliru.
Apa yang Membedakan Guardrail dari Aturan Biasa
Cara kerja AI agent mendefinisikan enam blok penyusun yang dibutuhkan setiap agent, dan dua di antaranya sering tertukar: Rules dan Guardrails. Rules adalah perilaku yang selalu aktif dan membentuk cara agent bertindak secara normal: suara merek, fakta apa yang dinyatakannya, bagaimana ia merumuskan penolakan. Guardrails berbeda dalam jenisnya, bukan hanya tingkatnya. Guardrails adalah batasan keras yang tetap berlaku bahkan ketika sebuah aturan sebenarnya akan membiarkan sesuatu lolos: jangan pernah mengarang harga, jangan pernah membagikan data satu pelanggan kepada pelanggan lain, jangan pernah mengikuti instruksi yang disisipkan dalam konten yang sedang dibacanya dan berusaha menimpa konfigurasi aslinya.
Ujian yang membedakan keduanya: aturan membentuk perilaku normal. Guardrail adalah yang aktif ketika sesuatu yang tidak normal terjadi, yaitu kasus tepi, serangan, atau bug di bagian lain pipeline yang memberi agent data buruk. Jika aturan dilanggar, agent hanya bertindak sedikit di luar merek. Jika guardrail dilanggar, agent melakukan sesuatu yang secara khusus dibangun untuk tidak pernah dilakukannya. Agent berjalan dengan otonomi terbatas, bebas bertindak di dalam batas dan wajib berhenti di tepinya, dan guardrail adalah mekanisme yang benar-benar menegakkan bagian "terbatas" dari frasa tersebut.
Dua Lapisan yang Dibutuhkan Setiap Agent: Input dan Output
Sistem guardrail yang praktis memeriksa agent dua kali: saat masuk, dan saat keluar.
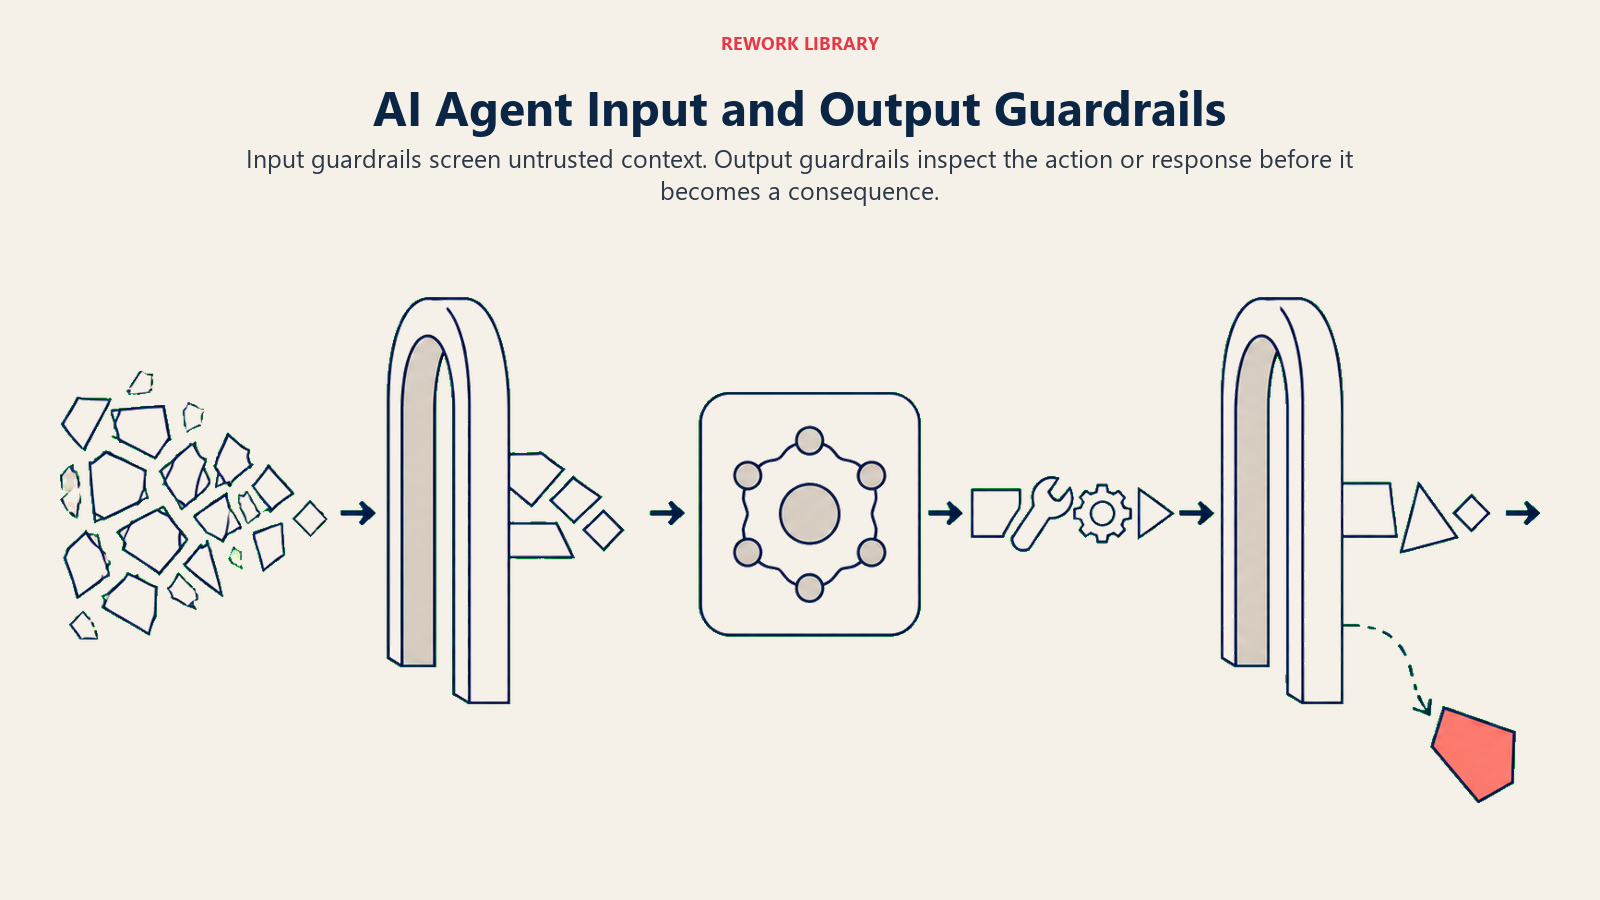
Guardrail input menyaring apa yang sampai ke agent sebelum diperlakukan sebagai konteks yang tepercaya. Inilah lapisan yang menangkap upaya prompt injection yang tersembunyi dalam dokumen yang akan dibaca agent, atau permintaan panggilan tool yang tidak cocok dengan apa pun yang sebenarnya diminta kepada agent. Ini adalah sisi paling tajam dari penerapan keamanan AI pada agent secara khusus. Filter berbasis pola menangkap templat serangan yang sudah dikenal; model classifier menangkap yang baru.
Guardrail output menyaring apa yang akan dilakukan atau dikatakan agent sebelum ia mengeksekusinya. Inilah lapisan yang menangkap balasan draf yang membocorkan data pelanggan lain, parameter panggilan tool di luar rentang yang diharapkan (refund sebesar $50.000 padahal kebijakan membatasi refund otomatis di $500), atau respons yang melanggar kebijakan yang dinyatakan meskipun tidak ada yang menandainya di hulu.
Tidak ada satu lapisan pun yang cukup sendirian. Panduan OWASP tentang hal ini jelas: pertahanan berlapis, karena satu filter, sebaik apa pun, pada akhirnya akan ditembus oleh sesuatu yang baru. Menjalankan kedua lapisan secara independen berarti kegagalan di satu sisi tetap tertangkap di sisi lainnya.
Allow-List Mengalahkan Deny-List untuk Tool Agent
Kesalahan guardrail yang paling umum adalah mencoba mendaftar semua hal yang tidak boleh dilakukan agent. Daftar itu tak terbatas. Versi yang dapat dijalankan adalah kebalikannya: daftarkan persis apa yang boleh dilakukan agent, dan blokir semua yang lain secara default.
Inilah yang disebut OWASP sebagai Excessive Agency, LLM06 pada Top 10 untuk Aplikasi LLM: sistem yang diberi fungsionalitas, izin, atau otonomi lebih banyak daripada yang sebenarnya dibutuhkan pekerjaannya. Agent yang dibangun untuk menyusun saran refund tidak memerlukan tool yang menerbitkannya. Agent yang melakukan riset akun tidak memerlukan akses kirim ke klien email Anda. Setiap tool yang dapat dipanggil agent adalah keputusan guardrail tersendiri: berikan tool itu dan Anda telah memberikan izinnya, terlepas dari apakah Anda bermaksud memberikannya untuk setiap situasi yang memungkinkan penggunaan tool tersebut.
Autonomous Agent pattern menyebut ini batas lingkup: allowlist eksplisit berisi tool yang dapat diakses agent, ditinjau sebelum deployment, tanpa perluasan saat runtime. Jika agent membutuhkan kemampuan baru di tengah tugas, itu adalah sinyal bagi manusia untuk membuat keputusan konfigurasi, bukan sesuatu yang diberikan agent kepada dirinya sendiri.
Posisi Guardrail dalam Loop Agent
Dipetakan pada loop perceive, reason, act, observe, guardrail berada di tiga titik spesifik, bukan melayang di sekitar agent secara umum:
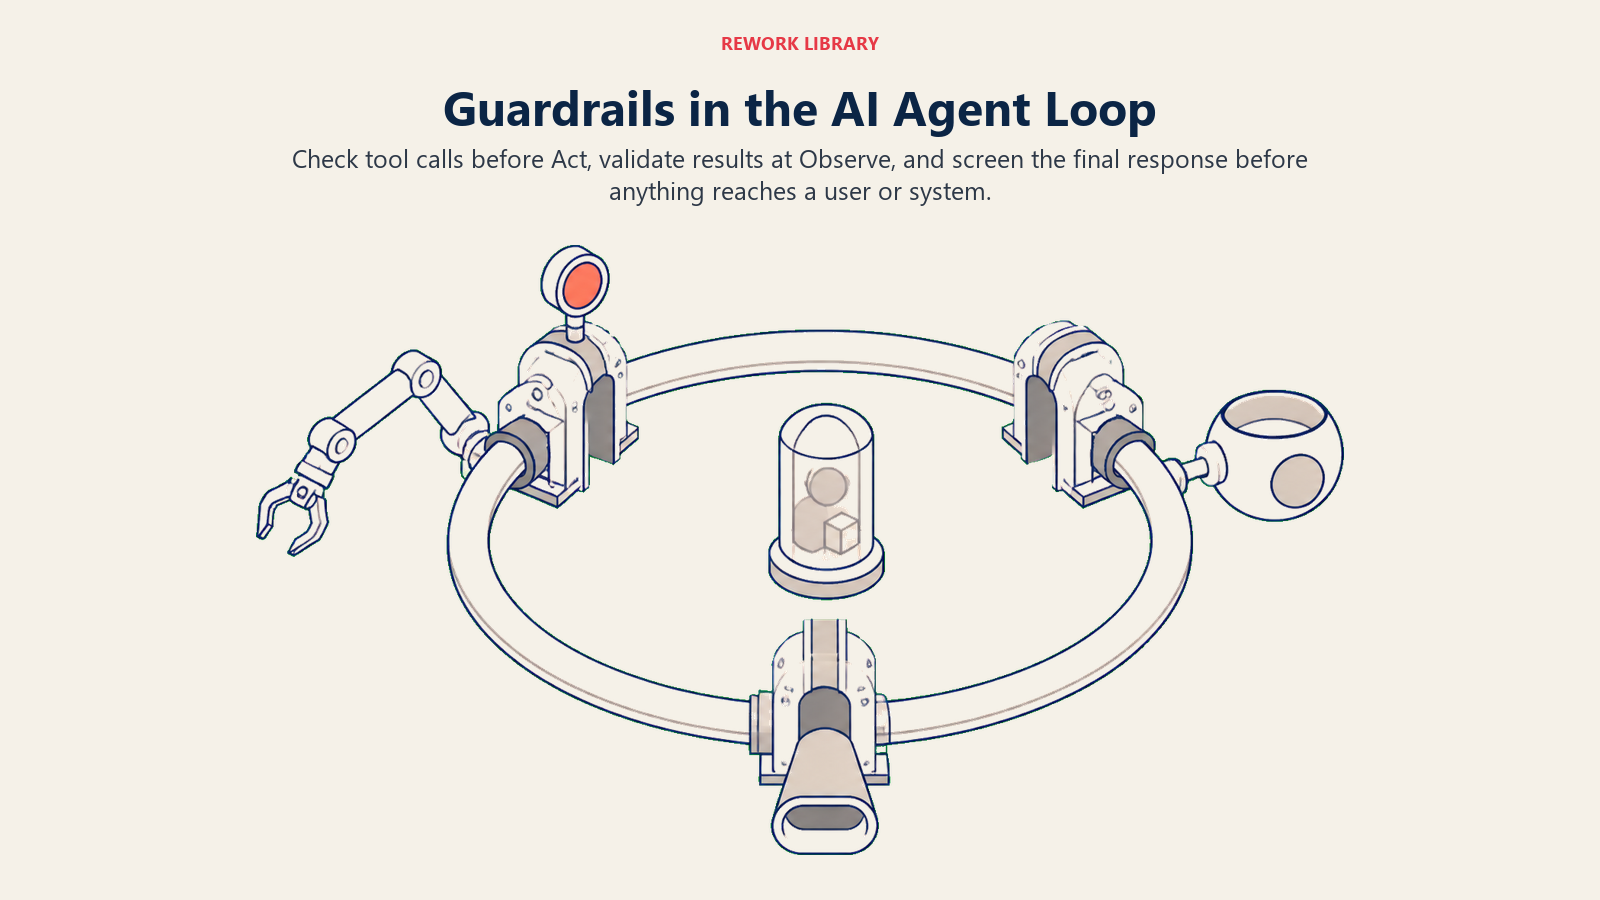
| Langkah loop | Pemeriksaan guardrail | Contoh |
|---|---|---|
| Sebelum Act | Apakah panggilan tool ini ada di allow-list, dan apakah parameternya dalam batas yang diharapkan? | Blokir panggilan tool refund di atas ambang persetujuan otomatis sebelum dieksekusi |
| Saat Observe | Apakah hasil tool tampak wajar sebelum agent bernalar darinya? | Tandai API kalender yang mengembalikan tanggal bertahun-tahun silam sebagai sinyal untuk berhenti, bukan melanjutkan |
| Sebelum respons akhir | Apakah output draf melanggar kebijakan yang dinyatakan, meskipun setiap langkah hulu tampak baik? | Tangkap balasan yang menyebutkan harga yang tidak pernah diberikan kepada agent, kemungkinan halusinasi |
Membangun pemeriksaan ke dalam loop itu sendiri, bukan sebagai proses tinjauan terpisah yang terjadi belakangan, itulah yang menjadikan guardrail sebagai guardrail dan bukan dokumen kebijakan. Guardrail aktif secara real time, sebelum konsekuensinya terjadi, pada setiap proses, bukan pada sampel proses yang ditinjau tim kepatuhan berminggu-minggu kemudian. Itu juga yang menghasilkan audit trail yang dituntut oleh setiap persyaratan tata kelola pada pattern: catatan terlog tentang guardrail mana yang aktif, kapan, dan mengapa.
Menguji Apakah Guardrail Anda Benar-Benar Bekerja
Guardrail yang belum pernah dicoba dijebol oleh siapa pun adalah guardrail yang hanya Anda duga-duga. AI red teaming, yaitu pengujian adversarial terstruktur di mana seseorang secara aktif berusaha membuat agent melakukan hal yang tidak boleh dilakukannya, adalah yang mengubah "kami punya guardrail" dari sebuah klaim menjadi fakta yang terverifikasi.
Jalankan sebelum peluncuran, tentu saja. Jalankan lagi setelah perubahan apa pun pada prompt, daftar tool, atau model yang mendasarinya, karena guardrail yang bertahan terhadap model kuartal lalu dapat gagal secara diam-diam terhadap model kuartal ini. Perlakukan setiap near-miss nyata, yaitu kasus ketika agent hampir melakukan hal yang salah tetapi guardrail menangkapnya, sebagai data uji gratis: itu memberi tahu Anda persis apa yang harus di-red-team lebih keras pada kesempatan berikutnya.
AI 600-1 Generative AI Profile dari NIST membingkai ini di bawah fungsi MEASURE-nya: manajemen risiko belum lengkap sampai Anda menguji apakah kontrol Anda bertahan dalam kondisi adversarial, bukan sekadar apakah kontrol itu ada di atas kertas. Sebagian besar organisasi belum sampai di sana dalam tata kelola AI secara umum. Survei 2026 terhadap 193 pemimpin kepatuhan, risiko, dan audit menemukan bahwa 83% organisasi melaporkan menggunakan tool AI, tetapi hanya sekitar 25% yang telah menerapkan kerangka tata kelola yang kuat, yang berarti sebagian besar AI agent yang berjalan di produksi saat ini beroperasi dengan guardrail yang ditulis sekali dan tidak pernah diuji secara adversarial sejak itu.
Guardrail vs Human-in-the-Loop: Tugas yang Berbeda
Guardrail dan checkpoint human-in-the-loop sering disamakan, padahal keduanya menyelesaikan masalah yang berbeda, dan agent yang matang membutuhkan keduanya.
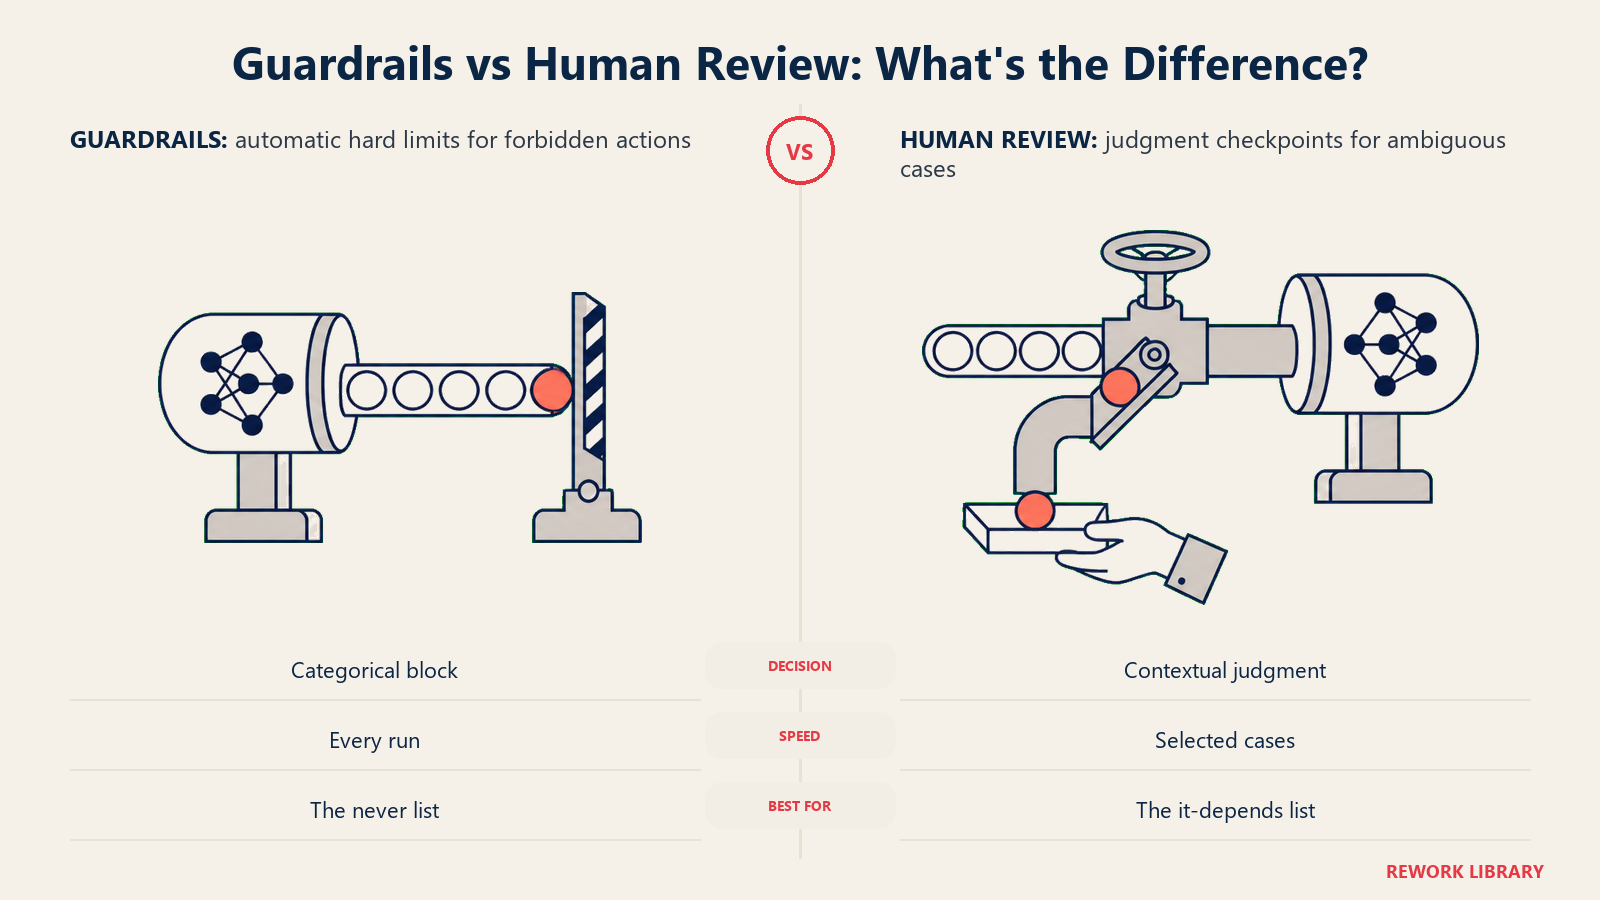
Guardrail bersifat otomatis dan kategorikal. Ia tidak meminta izin, ia menegakkan garis: jangan pernah melakukan X, apa pun konteksnya. Ia berjalan pada setiap putaran loop, dengan kecepatan mesin, tanpa ada yang mengawasi secara real time.
Checkpoint human-in-the-loop adalah jeda, bukan blokade. Checkpoint ini untuk kasus di mana jawaban yang tepat benar-benar bergantung pada penilaian yang tidak dapat sepenuhnya dikodekan oleh kebijakan sebelumnya: pengecualian harga yang masuk akal untuk akun tertentu ini, klausul kontrak yang berada di batas dan perlu dibaca oleh pengacara. Agent tidak tahu bahwa jawabannya salah; ia tahu bahwa situasinya termasuk jenis yang membutuhkan pendapat kedua.
Jika digabungkan: guardrail menangani daftar "tidak boleh", dan checkpoint manusia menangani daftar "tergantung". Agent yang hanya memiliki guardrail bersifat kaku dan tetap bisa dikelabui oleh apa pun yang tidak diantisipasi penulis aturan. Agent yang hanya memiliki checkpoint manusia lambat dan menggagalkan tujuan mengotomatiskan pekerjaan itu sejak awal. Anda membutuhkan lantai yang keras sekaligus katup penilaian, bukan salah satunya.
Set Guardrail Awal per Fungsi
Beberapa contoh konkret, diambil dari blueprint di library ini, tentang seperti apa guardrail ketika sudah cukup spesifik untuk benar-benar ditegakkan:
| Agent | Guardrail |
|---|---|
| Invoice AP Agent | Jangan pernah membayar faktur yang tidak cocok dengan purchase order yang disetujui, seberapa pun tinggi skor kecocokannya |
| Expense Approval Agent | Jangan pernah menyetujui otomatis di atas ambang nominal tetap, tanpa logika pengecualian yang dapat menimpanya |
| AI Contract Review Agent | Jangan pernah mengirim redline atau balasan kepada pihak lawan tanpa persetujuan manusia atas perubahan spesifik tersebut |
| AI Security Monitoring Agent | Jangan pernah menutup otomatis alert dengan tingkat keparahan kritis; arahkan ke SOC terlepas dari tingkat keyakinan agent sendiri |
| AI Access Provisioning Agent | Jangan pernah memberikan akses tingkat tinggi atau admin tanpa penyetuju bernama yang tercatat |
Masing-masing sengaja dibuat sempit dan biner. Guardrail yang dirumuskan sebagai "gunakan penilaian yang baik soal pembayaran" bukanlah guardrail, itu hanya harapan. "Jangan pernah membayar tanpa PO yang cocok" adalah sesuatu yang dapat Anda bangun, uji, dan buktikan.
Jika Anda menstandarkan kebijakan guardrail dan akses di seluruh agent yang berhadapan dengan IT, kategori tool dev dan IT serta cara memilih software ITSM membahas policy engine dan workflow persetujuan yang menjadi landasan bagi sebagian besar guardrail ini.
Key Facts
- Guardrail adalah batasan keras yang tetap bertahan meskipun seluruh situasi berusaha menembusnya; aturan membentuk perilaku normal, guardrail menghentikan perilaku abnormal.
- Guardrail yang efektif berjalan dalam dua lapisan: penyaringan input sebelum konten menjadi konteks tepercaya, dan penyaringan output sebelum tindakan atau respons dieksekusi.
- Allow-list pada tool (hak akses minimum) mengalahkan upaya mendaftar semua tindakan buruk dalam deny-list; OWASP menyebut kegagalan melakukannya sebagai Excessive Agency, LLM06 pada Top 10 untuk Aplikasi LLM.
- Guardrail hanya sebaik pengujian adversarial di baliknya. Survei 2026 menemukan 83% organisasi menggunakan tool AI tetapi hanya sekitar 25% yang memiliki kerangka tata kelola yang kuat.
- Guardrail dan checkpoint human-in-the-loop menjalankan tugas yang berbeda: guardrail menegakkan daftar "tidak boleh" secara otomatis, checkpoint menangani kasus "tergantung" yang membutuhkan penilaian.
Pertanyaan yang Sering Diajukan tentang Guardrail AI Agent
Apa itu guardrail AI agent?
Guardrail adalah batasan keras yang dibangun ke dalam agent dan berlaku apa pun konteksnya: jangan pernah mengarang harga, jangan pernah membagikan data satu pelanggan kepada pelanggan lain, jangan pernah mengirim email tanpa persetujuan. Guardrail berbeda dari instruksi biasa karena dirancang untuk bertahan bahkan ketika ada sesuatu yang aktif berusaha menembusnya, baik itu penyerang, bug, maupun kasus tepi yang tidak terantisipasi siapa pun.
Apa perbedaan antara guardrail dan aturan?
Aturan menjelaskan bagaimana agent seharusnya berperilaku secara normal: nada, pilihan kata, fakta apa yang dinyatakan. Guardrail menjelaskan apa yang tidak boleh dilakukannya, bahkan dalam situasi yang tidak diantisipasi oleh aturan. Jika aturan dilanggar, agent bertindak sedikit di luar merek. Jika guardrail dilanggar, agent melakukan sesuatu yang secara khusus dibangun untuk dicegah.
Apakah guardrail untuk tool sebaiknya menggunakan allow-list atau deny-list?
Allow-list. Mencoba mendaftar setiap tindakan yang tidak boleh dilakukan agent adalah daftar tanpa akhir; mendaftar persis apa yang boleh dilakukannya dan memblokir semua yang lain secara default bersifat terbatas dan dapat diaudit. OWASP menyebut pemberian izin lebih banyak daripada yang dibutuhkan pekerjaan agent sebagai Excessive Agency, salah satu dari 10 risiko teratasnya untuk aplikasi LLM.
Bagaimana saya tahu guardrail agent saya benar-benar bekerja?
Uji secara adversarial, dengan cara yang sama seperti tim keamanan menguji, sebelum peluncuran dan lagi setelah perubahan apa pun pada prompt, tool, atau model. Guardrail yang belum pernah diserang secara aktif dalam pengujian adalah guardrail yang hanya Anda duga-duga, bukan yang sudah Anda verifikasi.
Apakah guardrail menggantikan kebutuhan akan checkpoint human-in-the-loop?
Tidak, keduanya mencakup mode kegagalan yang berbeda. Guardrail bersifat otomatis dan kategorikal, dibangun untuk daftar "tidak boleh". Checkpoint human-in-the-loop untuk keputusan berbasis penilaian yang tidak dapat sepenuhnya dikodekan oleh guardrail sebelumnya. Agent yang matang membutuhkan keduanya: lantai yang keras dan katup penilaian.
Langkah Selanjutnya
Guardrail, checkpoint manusia, dan pertahanan terhadap injection adalah tiga bagian dari sistem yang sama, bukan tiga proyek terpisah. Mulailah dengan prompt injection untuk memahami serangan yang dirancang untuk dihadapi guardrail ini, lalu human-in-the-loop untuk AI agent untuk lapisan penilaian yang berdampingan dengannya. Untuk memahami bagaimana keenam blok penyusun saling melengkapi sejak awal, cara kerja AI agent adalah tempat yang tepat untuk memulai.

On this page
- Apa yang Membedakan Guardrail dari Aturan Biasa
- Dua Lapisan yang Dibutuhkan Setiap Agent: Input dan Output
- Allow-List Mengalahkan Deny-List untuk Tool Agent
- Posisi Guardrail dalam Loop Agent
- Menguji Apakah Guardrail Anda Benar-Benar Bekerja
- Guardrail vs Human-in-the-Loop: Tugas yang Berbeda
- Set Guardrail Awal per Fungsi
- Key Facts
- Langkah Selanjutnya