Pagar Pelindung AI Agent: Memastikan Agent Kekal Selamat dan Mematuhi Dasar
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
Pagar pelindung AI agent ialah peraturan tegas yang tidak boleh dilanggar oleh agent, walau apa pun yang cuba dilakukan oleh perbualan, data, atau prompt yang bijak untuk mendorongnya. Ia berasingan daripada arahan biasa agent: arahan menerangkan bagaimana agent patut bertindak dalam keadaan biasa, manakala pagar pelindung menerangkan perkara yang tidak boleh sekali-kali dilakukannya walaupun ada sesuatu yang meyakinkannya sebaliknya. Agent yang dibina dengan baik mempunyai pagar pelindung pada kedua-dua sisi: apa yang masuk ke dalam panggilan alat dan apa yang keluar daripadanya, diuji dengan cara yang sama seperti pasukan keselamatan menguji, bukan sekadar ditulis dan diharapkan berfungsi.
Ini ialah versi yang lebih mendalam dan khusus untuk agent bagi apa itu pagar pelindung AI secara umum. Konsep yang lebih luas turut merangkumi penyederhanaan kandungan dan keselamatan chatbot; yang ini pula tentang mekanik khusus agent yang boleh memanggil alat dan mengambil tindakan sebenar, di mana pagar pelindung yang terlepas bukan sekadar menghasilkan ayat yang buruk, tetapi menghasilkan bayaran balik yang salah, e-mel yang salah, atau rekod yang salah.
Apa yang Membezakan Pagar Pelindung daripada Peraturan
Cara AI agent berfungsi menetapkan enam blok binaan yang diperlukan setiap agent, dan dua daripadanya sering dikelirukan: Peraturan dan Pagar Pelindung. Peraturan ialah tingkah laku sentiasa aktif yang membentuk cara agent bertindak dalam keadaan biasa: suara jenama, fakta yang dinyatakannya, cara ia menyusun penolakan. Pagar pelindung berbeza dari segi jenis, bukan sekadar tahap. Ia ialah had keras yang kekal walaupun sesuatu peraturan sebaliknya akan membenarkan sesuatu terlepas: jangan sekali-kali mereka harga, jangan sekali-kali berkongsi data seorang pelanggan dengan pelanggan lain, jangan sekali-kali mengikuti arahan yang tertanam dalam kandungan yang sedang dibacanya yang cuba mengatasi konfigurasi sebenar agent.
Ujian yang membezakan keduanya: peraturan membentuk tingkah laku biasa. Pagar pelindung ialah apa yang bertindak apabila sesuatu yang luar biasa sedang berlaku, kes pinggiran, serangan, atau pepijat di tempat lain dalam saluran yang menyuapkan data buruk kepada agent. Jika peraturan dilanggar, agent bertindak sedikit lari daripada jenama. Jika pagar pelindung dilanggar, agent melakukan sesuatu yang memang dibina khusus untuk tidak dilakukannya. Agent beroperasi dengan autonomi terhad, bebas bertindak dalam had dan wajib berhenti di sempadannya, dan pagar pelindung ialah mekanisme yang benar-benar menguatkuasakan bahagian "terhad" daripada frasa itu.
Dua Lapisan yang Diperlukan Setiap Agent: Input dan Output
Sistem pagar pelindung yang praktikal menyemak agent dua kali: semasa masuk, dan semasa keluar.
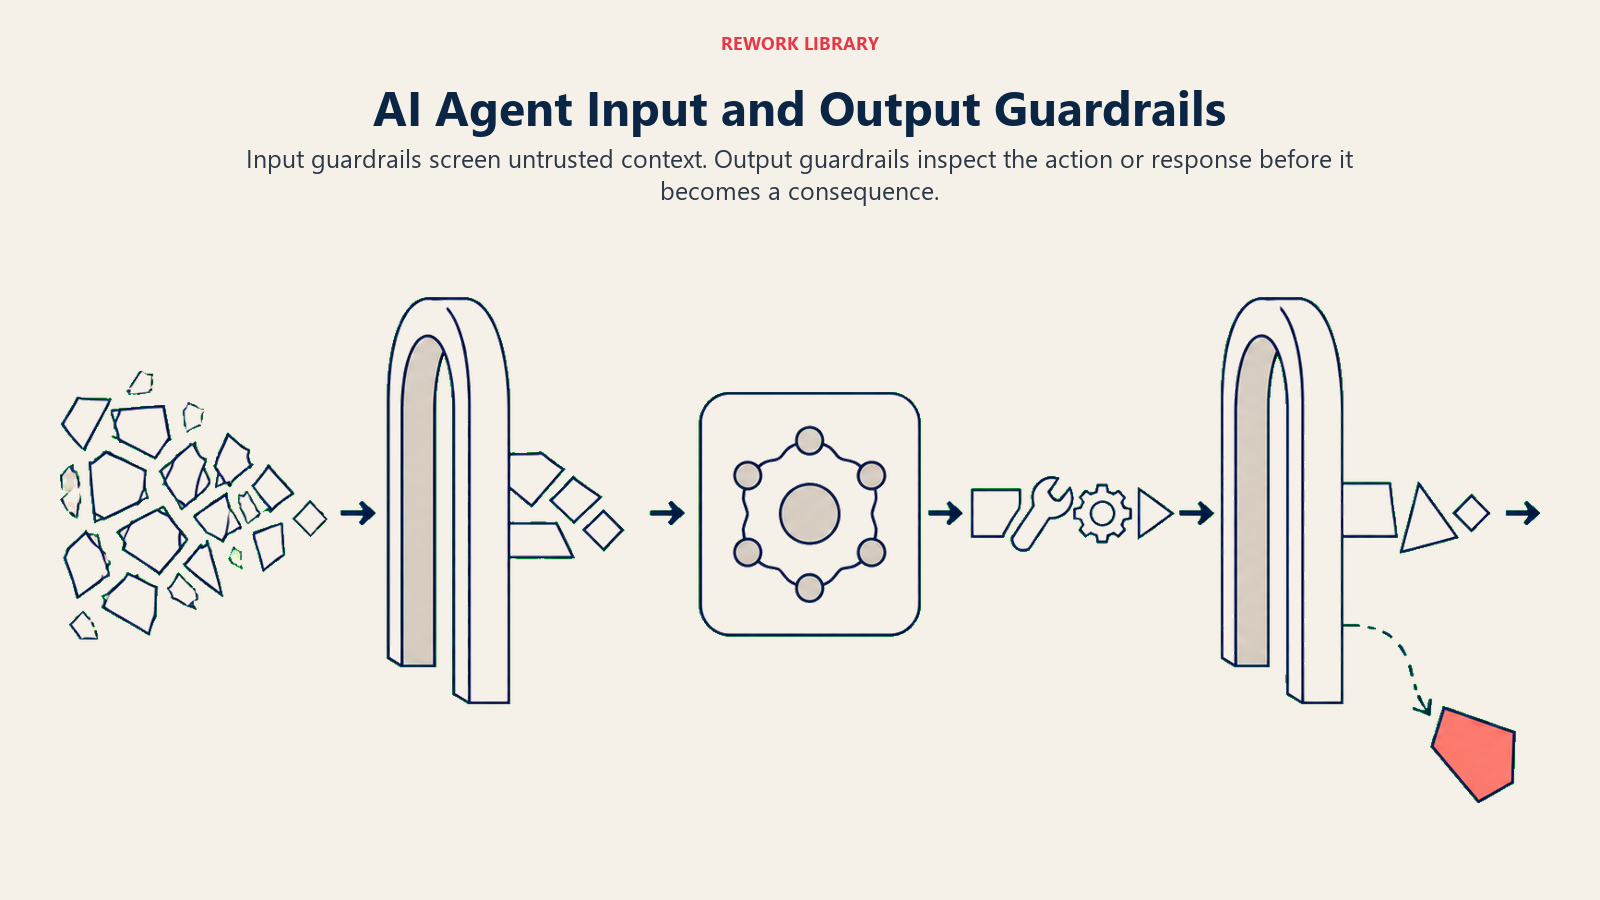
Pagar pelindung input menapis apa yang sampai kepada agent sebelum ia dianggap sebagai konteks yang boleh dipercayai. Inilah lapisan yang menangkap percubaan prompt injection yang tersembunyi dalam dokumen yang akan dibaca agent, atau permintaan panggilan alat yang tidak sepadan dengan apa-apa yang sebenarnya diminta daripada agent. Ia ialah hujung paling tajam dalam menerapkan keselamatan AI kepada agent secara khusus. Penapis berasaskan corak menangkap templat serangan yang diketahui; model pengelas menangkap yang baharu.
Pagar pelindung output menapis apa yang akan dilakukan atau dikatakan oleh agent sebelum ia dimuktamadkan. Inilah lapisan yang menangkap balasan draf yang membocorkan data pelanggan lain, parameter panggilan alat di luar julat yang dijangkakan (bayaran balik $50,000 sedangkan dasar menghadkan bayaran balik automatik pada $500), atau respons yang melanggar dasar yang dinyatakan walaupun tiada apa di hulu yang menandainya.
Tiada satu lapisan pun mencukupi sendirian. Panduan OWASP mengenai perkara ini jelas: pertahanan berlapis, kerana satu penapis tunggal, sebaik mana pun, akhirnya akan dipintas oleh sesuatu yang baharu. Menjalankan kedua-dua lapisan secara bebas bermakna kegagalan di satu sisi masih ditangkap di sisi yang lain.
Senarai Dibenarkan Mengatasi Senarai Dilarang untuk Alat Agent
Kesilapan pagar pelindung yang paling lazim ialah cuba menyenaraikan segala-galanya yang tidak patut dilakukan agent. Senarai itu tiada penghujungnya. Versi yang boleh dilaksanakan ialah sebaliknya: senaraikan dengan tepat apa yang dibenarkan untuk dilakukan agent, dan sekat segala-galanya yang lain secara lalai.
Inilah yang OWASP panggil Excessive Agency, LLM06 dalam Top 10 untuk Aplikasi LLM: sistem yang diberikan lebih banyak fungsi, kebenaran, atau autonomi daripada yang diperlukan oleh tugas sebenar. Agent yang dibina untuk merangka cadangan bayaran balik tidak memerlukan alat yang mengeluarkannya. Agent yang membuat penyelidikan akaun tidak memerlukan akses menghantar pada klien e-mel anda. Setiap alat yang boleh dipanggil agent ialah satu keputusan pagar pelindung: berikan alat itu dan anda telah memberikan kebenaran, sama ada anda berniat memberikannya untuk setiap situasi yang boleh menggunakan alat itu atau tidak.
Corak Autonomous Agent menamakan ini had skop: senarai dibenarkan yang eksplisit bagi alat yang boleh diakses agent, disemak sebelum penggunaan, tanpa pengembangan semasa larian. Jika agent memerlukan keupayaan baharu pertengahan tugas, itu ialah isyarat untuk manusia membuat keputusan konfigurasi, bukan sesuatu yang diberikan agent kepada dirinya sendiri.
Kedudukan Pagar Pelindung dalam Gelung Agent
Dipetakan pada gelung tanggap, nalar, bertindak, perhati, pagar pelindung berada di tiga titik khusus, bukan terapung secara umum di sekeliling agent:
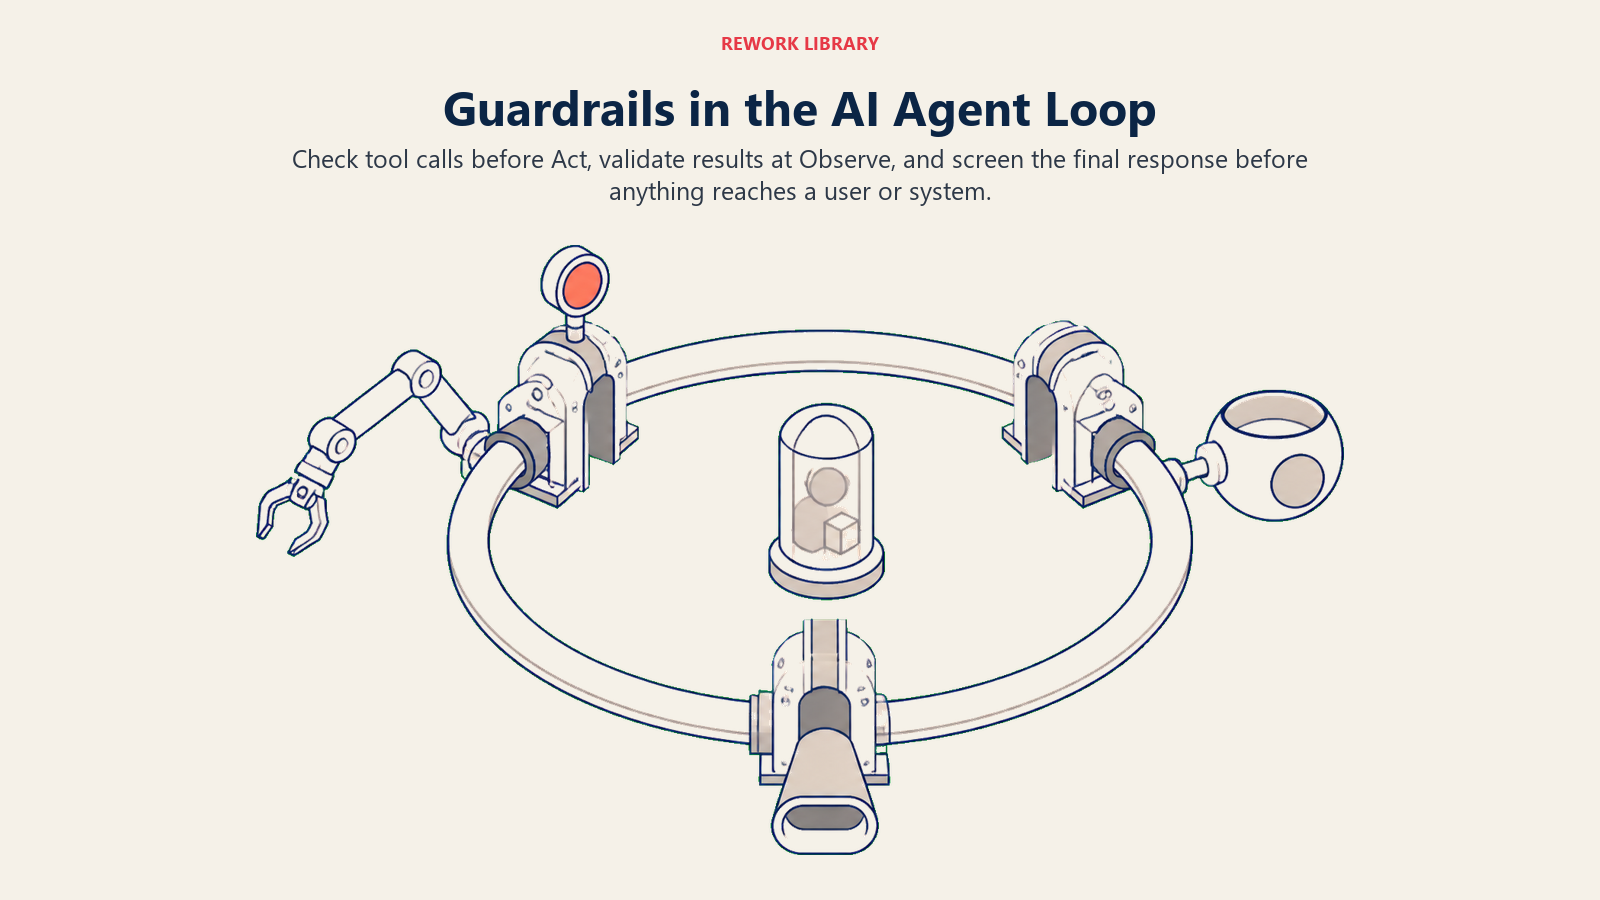
| Langkah gelung | Semakan pagar pelindung | Contoh |
|---|---|---|
| Sebelum Bertindak | Adakah panggilan alat ini tersenarai dalam senarai dibenarkan, dan adakah parameternya dalam had yang dijangkakan? | Sekat panggilan alat bayaran balik yang melebihi ambang kelulusan automatik sebelum ia dilaksanakan |
| Semasa Memerhati | Adakah hasil alat itu kelihatan munasabah sebelum agent bernalar daripadanya? | Tandakan API kalendar yang memulangkan tarikh bertahun-tahun lalu sebagai isyarat untuk berhenti, bukan meneruskan |
| Sebelum respons akhir | Adakah output draf melanggar dasar yang dinyatakan, walaupun setiap langkah hulu kelihatan baik? | Tangkap balasan yang menyatakan harga yang tidak pernah diberikan kepada agent, kemungkinan besar halusinasi |
Membina semakan ke dalam gelung itu sendiri, dan bukan sebagai proses semakan berasingan yang berlaku kemudian, itulah yang menjadikan pagar pelindung benar-benar pagar pelindung dan bukan dokumen dasar. Ia bertindak dalam masa nyata, sebelum akibatnya tiba, pada setiap larian, bukan pada sampel larian yang disemak pasukan pematuhan beberapa minggu kemudian. Ia juga menghasilkan jejak audit yang dituntut oleh keperluan tadbir urus setiap corak: rekod berlog tentang pagar pelindung mana yang bertindak, bila, dan mengapa.
Menguji Sama Ada Pagar Pelindung Anda Benar-Benar Berkesan
Pagar pelindung yang tidak pernah cuba dipecahkan oleh sesiapa ialah pagar pelindung yang anda hanya agak-agak. Red teaming AI, ujian lawan berstruktur di mana seseorang secara aktif cuba menjadikan agent melakukan perkara yang tidak sepatutnya dilakukan, ialah apa yang mengubah "kami ada pagar pelindung" daripada tuntutan kepada fakta yang disahkan.
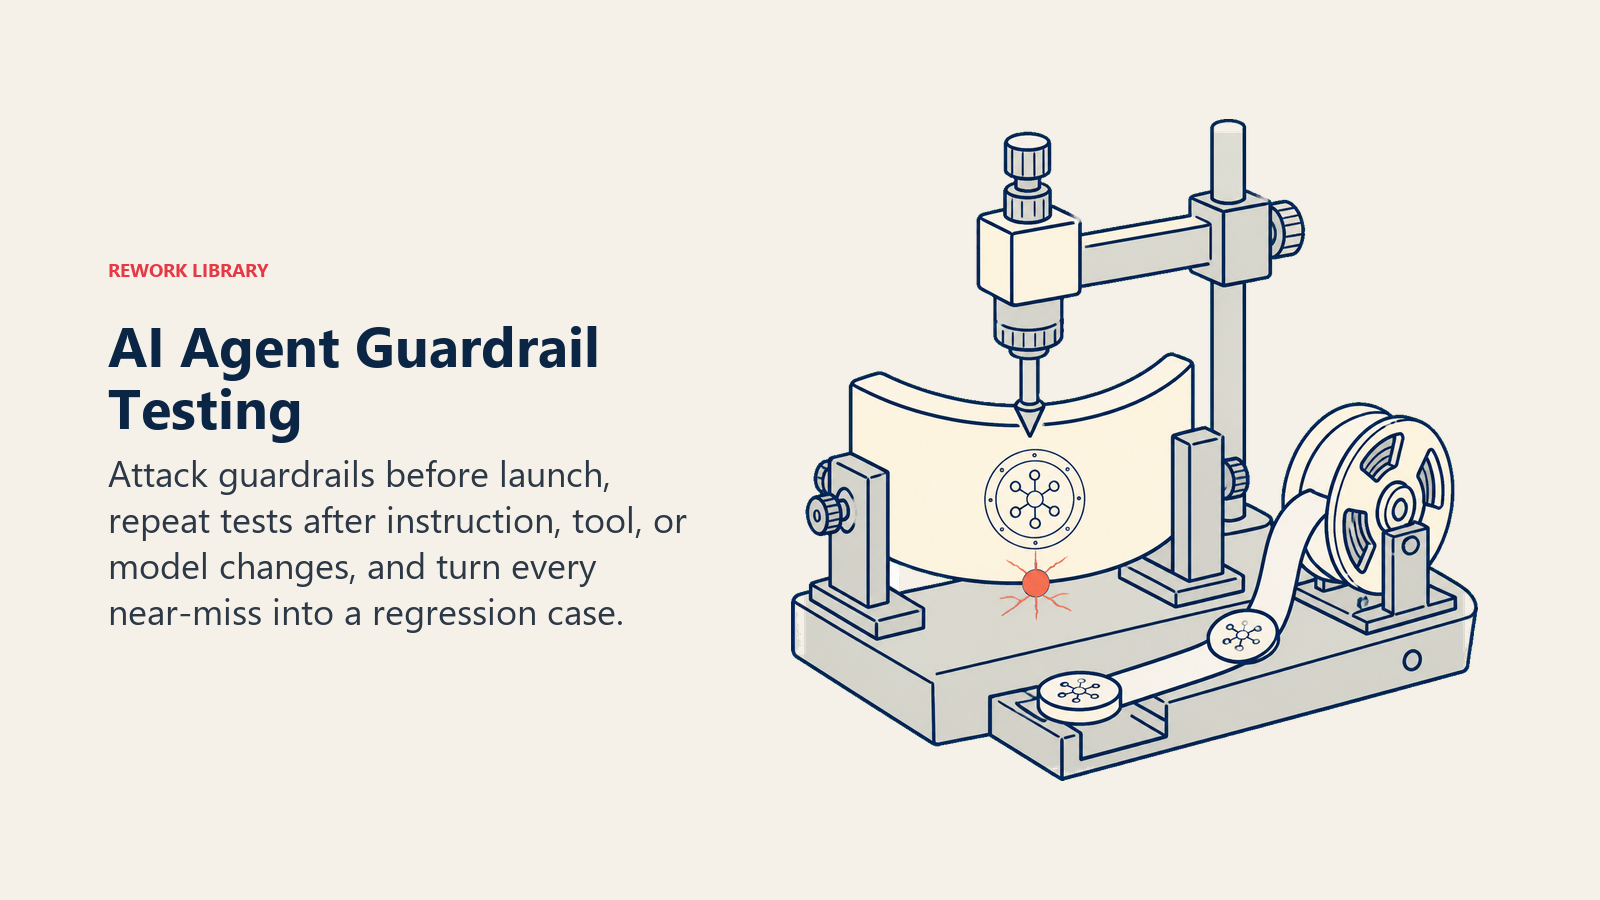
Jalankannya sebelum pelancaran, sudah tentu. Jalankan semula selepas sebarang perubahan pada prompt, senarai alat, atau model asas, kerana pagar pelindung yang bertahan terhadap model suku tahun lepas boleh gagal secara senyap terhadap model suku tahun ini. Layan setiap hampir-tersasar sebenar, kes di mana agent hampir melakukan perkara yang salah tetapi pagar pelindung menangkapnya, sebagai data ujian percuma: ia memberitahu anda dengan tepat apa yang perlu diuji lebih keras pada kali berikutnya.
Profil AI Generatif AI 600-1 NIST membingkaikan ini di bawah fungsi MEASURE: pengurusan risiko belum lengkap sehingga anda menguji sama ada kawalan anda bertahan dalam keadaan lawan, bukan sekadar sama ada ia wujud di atas kertas. Kebanyakan organisasi belum sampai ke tahap itu dalam tadbir urus AI secara umum. Tinjauan 2026 terhadap 193 pemimpin pematuhan, risiko, dan audit mendapati bahawa 83% organisasi melaporkan menggunakan alat AI, tetapi hanya kira-kira 25% yang telah melaksanakan rangka kerja tadbir urus yang kukuh, yang bermakna kebanyakan AI agent dalam pengeluaran hari ini berjalan dengan pagar pelindung yang ditulis sekali dan tidak pernah diuji secara lawan sejak itu.
Pagar Pelindung lwn Human-in-the-Loop: Tugas yang Berbeza
Pagar pelindung dan pusat semakan human-in-the-loop sentiasa dicampuradukkan, tetapi keduanya menyelesaikan masalah yang berbeza, dan agent yang matang memerlukan kedua-duanya.
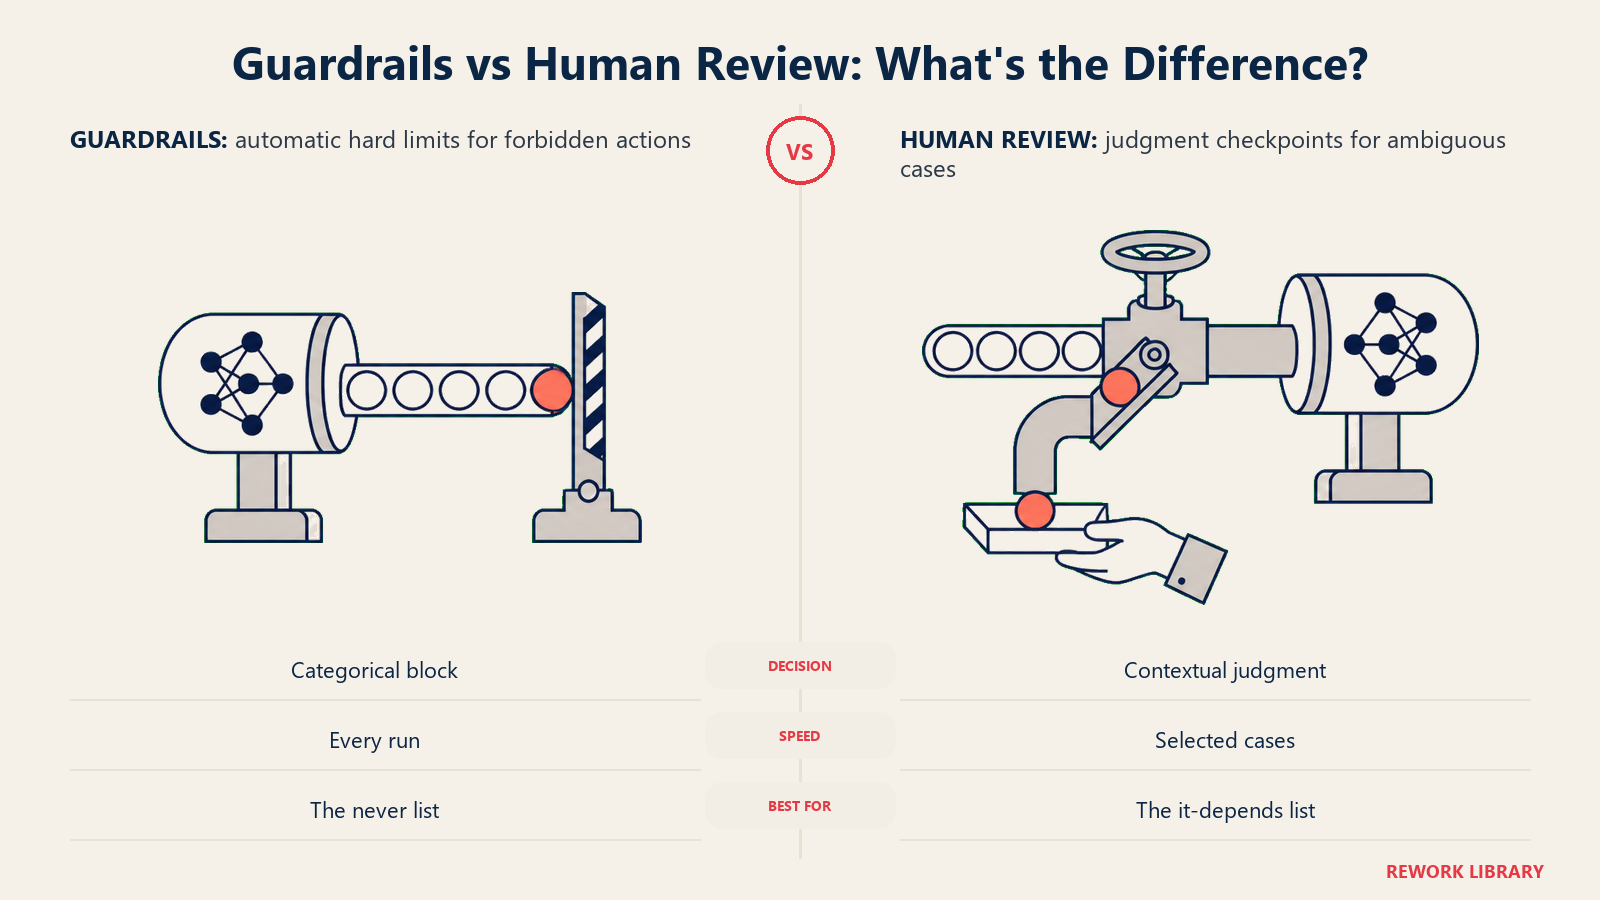
Pagar pelindung bersifat automatik dan kategorikal. Ia tidak meminta kebenaran, ia menguatkuasakan garis: jangan lakukan X, tanpa mengira konteks. Ia berjalan pada setiap laluan gelung, pada kelajuan mesin, tanpa sesiapa memerhati dalam masa nyata.
Pusat semakan human-in-the-loop ialah jeda, bukan sekatan. Ia untuk kes di mana jawapan yang betul benar-benar bergantung pada pertimbangan yang tidak dapat dikodkan sepenuhnya oleh dasar terlebih dahulu: pengecualian harga yang munasabah untuk akaun tertentu ini, klausa kontrak sempadan yang memerlukan pandangan peguam. Agent tidak tahu jawapannya salah; ia tahu situasinya jenis yang memerlukan pendapat kedua.
Digabungkan: pagar pelindung mengendalikan senarai "jangan sekali-kali", dan pusat semakan manusia mengendalikan senarai "bergantung keadaan". Agent yang hanya mempunyai pagar pelindung bersifat kaku dan masih boleh diperdaya oleh apa-apa yang tidak dijangka oleh penulis peraturan. Agent yang hanya mempunyai pusat semakan manusia bersifat perlahan dan menggagalkan tujuan mengautomasikan kerja itu sama sekali. Anda memerlukan lantai yang kukuh dan injap pertimbangan, bukan salah satu sahaja.
Set Pagar Pelindung Permulaan mengikut Fungsi
Beberapa contoh konkrit, diambil daripada pelan pembinaan dalam perpustakaan ini, tentang rupa pagar pelindung setelah ia cukup spesifik untuk benar-benar dikuatkuasakan:
| Agent | Pagar pelindung |
|---|---|
| Invoice AP Agent | Jangan sekali-kali membayar invois yang tidak sepadan dengan pesanan belian yang diluluskan, walau seyakin mana pun skor padanan |
| Expense Approval Agent | Jangan sekali-kali meluluskan secara automatik melebihi ambang dolar tetap, tanpa logik pengecualian yang boleh mengatasinya |
| AI Contract Review Agent | Jangan sekali-kali menghantar redline atau respons kepada pihak lawan tanpa tandatangan kelulusan manusia pada perubahan tertentu itu |
| AI Security Monitoring Agent | Jangan sekali-kali menutup amaran bertahap kritikal secara automatik; halakan ke SOC tanpa mengira keyakinan agent sendiri |
| AI Access Provisioning Agent | Jangan sekali-kali memberikan akses tinggi atau peringkat pentadbir tanpa pelulus bernama dalam rekod |
Setiap satu ini sengaja dibuat sempit dan binari. Pagar pelindung yang dirumuskan sebagai "gunakan pertimbangan baik tentang pembayaran" bukan pagar pelindung, ia sekadar angan-angan. "Jangan sekali-kali membayar tanpa PO yang sepadan" ialah sesuatu yang boleh anda bina, uji, dan buktikan.
Jika anda menyeragamkan dasar pagar pelindung dan akses merentas agent yang menghadap IT secara khusus, kategori alat dev dan IT serta cara memilih perisian ITSM merangkumi enjin dasar dan aliran kerja kelulusan yang menjadi asas kepada kebanyakan pagar pelindung ini.
Fakta Utama
- Pagar pelindung ialah had keras yang kekal walaupun segala-galanya dalam sesuatu situasi cuba melepasinya; peraturan membentuk tingkah laku biasa, pagar pelindung menghentikan tingkah laku luar biasa.
- Pagar pelindung yang berkesan berjalan dalam dua lapisan: penapisan input sebelum kandungan menjadi konteks yang dipercayai, dan penapisan output sebelum tindakan atau respons dimuktamadkan.
- Menyenaraikan alat yang dibenarkan (keistimewaan minimum) mengatasi percubaan menyenaraikan setiap tindakan buruk yang dilarang; OWASP menamakan kegagalan berbuat demikian sebagai Excessive Agency, LLM06 dalam Top 10 untuk Aplikasi LLM.
- Pagar pelindung hanya sebaik ujian lawan di belakangnya. Tinjauan 2026 mendapati 83% organisasi menggunakan alat AI tetapi hanya kira-kira 25% mempunyai rangka kerja tadbir urus yang kukuh.
- Pagar pelindung dan pusat semakan human-in-the-loop melakukan tugas yang berbeza: pagar pelindung menguatkuasakan senarai "jangan sekali-kali" secara automatik, pusat semakan mengendalikan kes "bergantung keadaan" yang memerlukan pertimbangan.
Soalan Lazim tentang Pagar Pelindung AI Agent
Apakah pagar pelindung AI agent?
Pagar pelindung ialah had keras yang dibina ke dalam agent yang kekal tanpa mengira konteks: jangan sekali-kali mereka harga, jangan sekali-kali berkongsi data seorang pelanggan dengan pelanggan lain, jangan sekali-kali menghantar e-mel tanpa kelulusan. Ia berbeza daripada arahan biasa kerana direka untuk kekal walaupun ada sesuatu yang secara aktif cuba melepasinya, sama ada penyerang, pepijat, atau kes pinggiran yang tidak dijangka oleh sesiapa.
Apakah perbezaan antara pagar pelindung dengan peraturan?
Peraturan menerangkan bagaimana agent patut bertindak dalam keadaan biasa: nada, frasa, fakta yang dinyatakannya. Pagar pelindung menerangkan apa yang tidak boleh sekali-kali dilakukannya, walaupun dalam situasi yang tidak dijangka oleh peraturan. Jika peraturan dilanggar, agent bertindak sedikit lari daripada jenama. Jika pagar pelindung dilanggar, agent melakukan sesuatu yang memang dibina untuk dicegah.
Patutkah pagar pelindung menggunakan senarai dibenarkan atau senarai dilarang untuk alat?
Senarai dibenarkan. Cuba menyenaraikan setiap tindakan yang tidak patut diambil agent ialah senarai yang tiada penghujungnya; menyenaraikan dengan tepat apa yang dibenarkan dan menyekat segala-galanya yang lain secara lalai ialah senarai terhingga dan boleh diaudit. OWASP menamakan pemberian kebenaran kepada agent melebihi keperluan tugasnya sebagai Excessive Agency, salah satu daripada 10 risiko utamanya untuk aplikasi LLM.
Bagaimana saya tahu sama ada pagar pelindung agent saya benar-benar berkesan?
Uji secara lawan, dengan cara yang sama seperti pasukan keselamatan menguji, sebelum pelancaran dan sekali lagi selepas sebarang perubahan pada prompt, alat, atau model. Pagar pelindung yang tidak pernah diserang secara aktif dalam ujian ialah pagar pelindung yang anda hanya agak-agak, bukan yang telah anda sahkan.
Adakah pagar pelindung menggantikan keperluan untuk pusat semakan human-in-the-loop?
Tidak, keduanya merangkumi mod kegagalan yang berbeza. Pagar pelindung bersifat automatik dan kategorikal, dibina untuk senarai "jangan sekali-kali". Pusat semakan human-in-the-loop untuk keputusan berasaskan pertimbangan yang tidak dapat dikodkan sepenuhnya oleh pagar pelindung terlebih dahulu. Agent yang matang memerlukan kedua-duanya: lantai yang kukuh dan injap pertimbangan.
Ke Mana Selepas Ini
Pagar pelindung, pusat semakan manusia, dan pertahanan terhadap injection ialah tiga bahagian daripada sistem yang sama, bukan tiga projek berasingan. Mulakan dengan prompt injection untuk memahami serangan yang pagar pelindung ini dibina untuk bertahan, kemudian human-in-the-loop untuk AI agent untuk lapisan pertimbangan yang berada di sisinya. Untuk cara keenam-enam blok binaan itu disatukan pada mulanya, cara AI agent berfungsi ialah tempat untuk bermula.

On this page
- Apa yang Membezakan Pagar Pelindung daripada Peraturan
- Dua Lapisan yang Diperlukan Setiap Agent: Input dan Output
- Senarai Dibenarkan Mengatasi Senarai Dilarang untuk Alat Agent
- Kedudukan Pagar Pelindung dalam Gelung Agent
- Menguji Sama Ada Pagar Pelindung Anda Benar-Benar Berkesan
- Pagar Pelindung lwn Human-in-the-Loop: Tugas yang Berbeza
- Set Pagar Pelindung Permulaan mengikut Fungsi
- Fakta Utama
- Ke Mana Selepas Ini