IA en auditoría interna: monitoreo continuo y pruebas sobre toda la población
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
La IA en auditoría interna es el uso de aprendizaje automático, analítica y modelos de lenguaje para probar controles y transacciones de forma continua y sobre toda la población, en lugar de revisar una muestra pequeña una vez al año, mientras los auditores conservan la responsabilidad del alcance, el criterio y las conclusiones. El cambio es fácil de enunciar. La auditoría tradicional pregunta: «De las 60 facturas que extrajimos, ¿cuántas incumplieron la regla?». La auditoría asistida por IA pregunta: «De las 400 000 facturas, ¿cuáles incumplieron la regla y cuáles parecen extrañas aunque la hayan cumplido?».
Esta guía está dirigida a directores de auditoría (chief audit executives), gerentes de auditoría, CFOs y contralores (controller) que quieren saber qué implican realmente el monitoreo continuo y las pruebas sobre toda la población, dónde ayuda la IA y dónde no. Para el panorama más amplio, comience con la IA en finanzas y contabilidad. Para el entorno de control contra el que audita, lea IA y controles internos.
Datos clave
- Las Normas Globales de Auditoría Interna del IIA se organizan en cinco dominios y 15 principios (The IIA), y entraron en vigor el 9 de enero de 2025 (The IIA press release, January 2025).
- El IIA publicó el 25 de septiembre de 2025 la tercera edición de su Global Technology Audit Guide sobre auditoría y monitoreo continuos, que reemplaza la edición de 2015 (The IIA).
- En el Pulse of Internal Audit de 2025 para Norteamérica, el 41% de los equipos declaró usar IA generativa en auditoría interna, pero solo el 6% la usaba con frecuencia o de forma extensiva en el trabajo de campo y el 13% en la planificación (Optro summary of the Internal Audit Foundation report).
- En esa misma encuesta, el análisis de datos fue la habilidad que los directores de auditoría más querían mejorar, elegida por el 78% de los encuestados (Optro summary).
- El muestreo de auditoría se define formalmente como la aplicación de procedimientos de auditoría a menos del 100% de las partidas de una población, y el riesgo de muestreo es el riesgo de que la conclusión basada en una muestra difiera de la que daría la población completa (FRC, ISA (UK and Ireland) 530).
- El Artificial Intelligence Auditing Framework del IIA, actualizado el 13 de septiembre de 2024, abarca el gobierno y la gestión de la IA y la propia función de auditoría interna, incluida la IA generativa (The IIA).
Qué significan el monitoreo continuo y las pruebas sobre toda la población
Las dos ideas están relacionadas, pero no son idénticas.
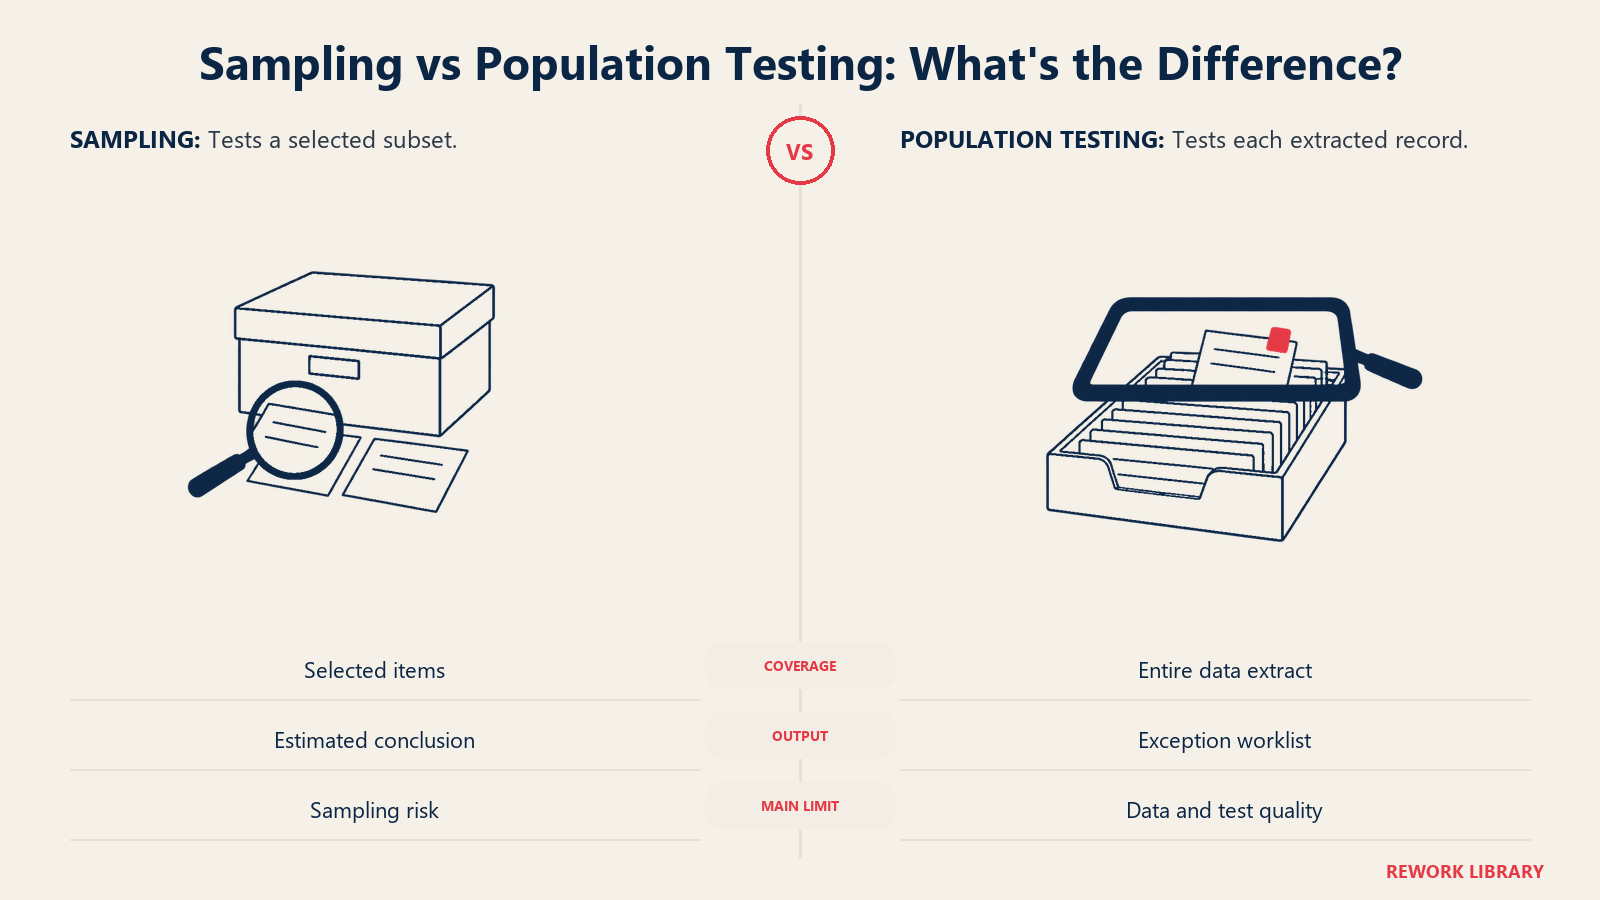
Las pruebas sobre toda la población consisten en ejecutar una prueba contra todos los registros de un conjunto de datos (todos los asientos contables, todos los pagos, todas las solicitudes de reembolso de gastos) en lugar de una muestra seleccionada. Una muestra da una estimación con un nivel de confianza. Una prueba sobre toda la población da una lista de cada excepción. El muestreo es una herramienta para cuando no se puede mirar todo. Una vez que los datos están en un almacén y una prueba es una consulta, a menudo sí se puede.
El monitoreo continuo significa que las pruebas se ejecutan según un calendario (diario, semanal) y no una vez por ciclo de auditoría. En sentido estricto, la guía del IIA distingue dos roles. La auditoría continua es lo que hace auditoría interna para dar aseguramiento permanente. El monitoreo continuo es lo que hace la gerencia para vigilar sus propios controles. En la práctica comparten herramientas, y los buenos programas los coordinan para que las dos líneas no construyan la misma prueba dos veces.
¿Dónde encaja la IA? El análisis basado en reglas ya puede probar poblaciones completas: «señalar cualquier pago por encima del límite de aprobación». La IA añade tres cosas con las que las reglas tienen dificultades:
- Detección de patrones sin una regla escrita. Los modelos de anomalías puntúan cada transacción frente a lo normal para ese proveedor, usuario o cuenta, de modo que sacan a la luz la partida extraña para la que nadie pensó en escribir una regla.
- Lectura de texto no estructurado. Los modelos de lenguaje pueden leer contratos, correos, descripciones de gastos y documentos de políticas, y compararlos con lo que dice el libro mayor.
- Priorización. Con la población completa, es posible obtener 3000 excepciones. Un modelo puede ordenarlas para que los auditores empiecen por las que tienen más probabilidad de ser reales.
Muestreo frente a pruebas sobre toda la población
| Dimensión | Pruebas basadas en muestras | Pruebas sobre toda la población con IA |
|---|---|---|
| Cobertura | Un subconjunto seleccionado, por ejemplo de 25 a 60 partidas | Cada registro del conjunto de datos |
| Resultado | Una conclusión con riesgo de muestreo | Una lista de excepciones, más una vista de riesgo ordenada |
| Momento | Una vez por ciclo de auditoría, a menudo meses después de la actividad | Diario o semanal, cerca de cuando ocurrió |
| Qué detecta | Errores que casualmente están en la muestra | Errores aislados, reincidentes y patrones entre unidades |
| Perfil de costo | Bajo costo de datos, mucho tiempo de auditor por partida | Trabajo inicial de datos y modelos, bajo costo marginal por ejecución |
| Principal debilidad | Pasa por alto los eventos raros por diseño | Falsos positivos, calidad de datos y resultados del modelo sin explicación |
| Rol del auditor | Seleccionar, probar, extrapolar | Definir la prueba, clasificar excepciones, investigar, concluir |
La tabla muestra por qué el cambio no es simplemente «más pruebas». El trabajo del auditor pasa de extraer partidas a decidir qué excepciones importan y por qué. El riesgo de muestreo, tal como lo define el texto de la ISA 530 del FRC, es la posibilidad de que una conclusión basada en una muestra difiera de lo que habría mostrado probar todo. Las pruebas sobre toda la población eliminan ese riesgo específico. Añaden otros, que se tratan más abajo.
Dónde ayuda la IA, por área de auditoría
Los ejemplos siguientes son ilustrativos y no provienen de una organización específica.
Cuentas por pagar y compras. Una prueba basada en reglas busca números de factura duplicados. Un modelo también detecta casi duplicados: el mismo importe y proveedor con un dígito transpuesto, o una compra fraccionada justo por debajo de un límite de aprobación. Un modelo de lenguaje puede comparar las descripciones de las facturas con la orden de compra. Consulte la IA en cuentas por pagar para ver cómo se automatiza el proceso en sí, lo que cambia lo que auditoría debe probar.
Asientos contables y el cierre. Los auditores llevan tiempo probando los asientos manuales con marcadores de riesgo: registrados en horas inusuales, importes redondos, combinaciones de cuentas poco habituales, asientos de usuarios que rara vez registran. Un modelo puntúa cada asiento frente a esos patrones y al historial de quien lo prepara. El cierre de mes es donde se concentran la mayoría de los ajustes manuales, así que es un lugar natural donde enfocarse.
Gastos y tarjetas. En lugar de muestrear 40 solicitudes, pruebe cada solicitud en busca de incumplimientos de la política, recibos duplicados, gastos en fin de semana y comercios que no coinciden. La gestión de gastos con IA cubre con más detalle los métodos de detección.
Acceso y segregación de funciones. Compare las asignaciones de roles de usuario entre los sistemas ERP y bancarios y señale a las personas que pueden crear un proveedor y también aprobar un pago. Es un problema de cruce de datos y funciona bien con un calendario diario.
Ingresos y cuentas por cobrar. Pruebe cada factura contra los términos del contrato y los registros de envío, y señale las notas de crédito emitidas poco después del cierre del trimestre. Un modelo de revisión de documentos puede leer las cláusulas de los contratos y compararlas con la configuración de facturación.
Indicadores de fraude. Los modelos pueden ordenar proveedores, empleados o transacciones por riesgo de fraude para su investigación. Trate el resultado como una pista, no como un hallazgo. La guía complementaria, detección de fraude con IA en finanzas, cubre los métodos y sus tasas de error.
Administración de la auditoría. Los modelos de lenguaje pueden resumir los papeles de trabajo del año anterior, redactar pasos de prueba a partir de la descripción de un control y convertir notas de entrevistas en un primer borrador de hallazgo. Los datos del Pulse de la IIA Foundation muestran que este es el patrón inicial: el uso está repartido de forma dispersa entre la planificación, el trabajo de campo y los informes, y pocos equipos lo usan mucho en una sola etapa.
Cómo se ve el monitoreo continuo en la práctica
Una configuración funcional tiene unas cuantas piezas en movimiento, y ninguna es exótica.
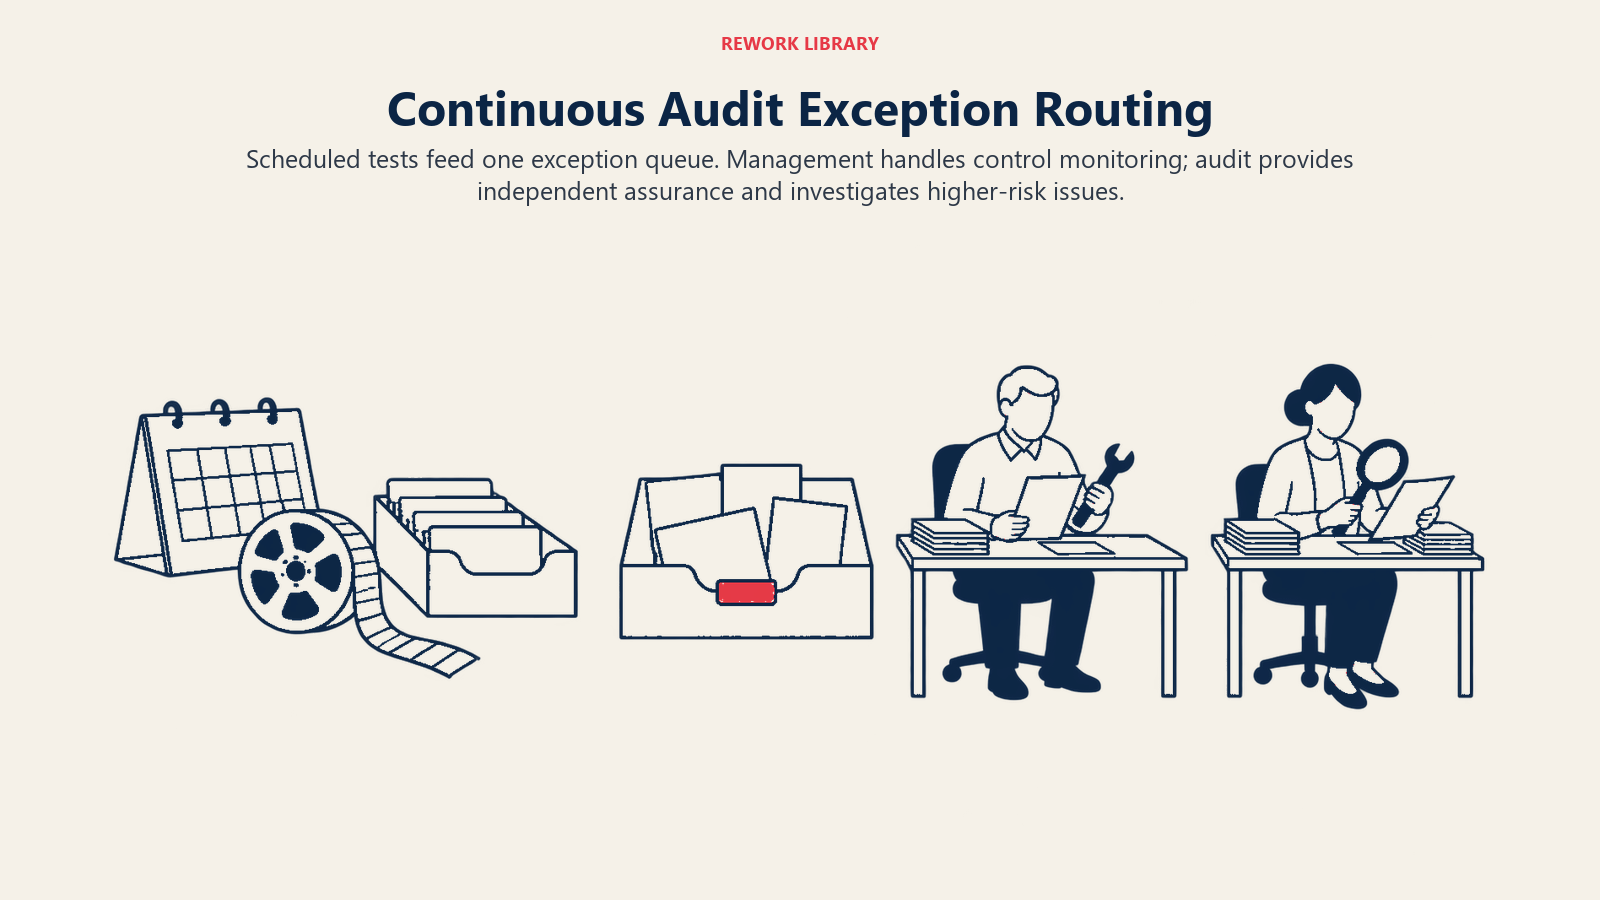
- Una capa de datos. Las extracciones del ERP, los sistemas de pago, RR. HH. y los registros de acceso llegan a un almacén controlado según un calendario. Los auditores tienen acceso de solo lectura.
- Una biblioteca de pruebas. Cada prueba tiene un ID, un control con el que se relaciona, una descripción de la lógica, un responsable y un umbral. Algunas pruebas son reglas. Otras son modelos.
- Una cola de excepciones. Los resultados van a un solo lugar con un estado (nueva, en revisión, confirmada, descartada) y un código de motivo para cada decisión.
- Una regla de enrutamiento. Las excepciones de bajo riesgo van al responsable del control en la primera línea para que las explique. Las de alto riesgo van a auditoría.
- Un dashboard para el comité de auditoría. Tendencias de excepciones por proceso y entidad, tiempo de resolución y problemas repetidos.
La regla de enrutamiento es donde los programas triunfan o fracasan. Si la gerencia es dueña del monitoreo y auditoría prueba ese monitoreo, se logra coordinación sin duplicación. Si auditoría lo ejecuta todo por sí misma, corre el riesgo de convertirse en parte del entorno de control que debería evaluar de forma independiente.
Cómo implementarlo, paso a paso
- Elija el primer proceso según el riesgo y la preparación de los datos. Escoja uno con una fuente de datos limpia y centralizada y un control claro. Los pagos, los asientos contables y los gastos son puntos de partida comunes. La preparación de los datos financieros para la IA enumera qué verificar.
- Empiece con reglas y añada modelos donde las reglas se queden cortas. Reconstruya primero sus pruebas actuales basadas en muestras como consultas sobre toda la población. Solo eso suele cambiar lo que se ve. Añada puntuación de anomalías donde haya una brecha clara.
- Defina qué cuenta como excepción antes de ejecutarla. Escriba el objetivo del control, la lógica de la prueba y el umbral. Sin eso, no podrá explicar un resultado al responsable del proceso.
- Compare con el método anterior. Ejecute la prueba sobre toda la población en un período que ya haya muestreado. Compare lo que encontró cada enfoque.
- Mida los falsos positivos y ajuste. Si el 90% de las alertas se descartan, los revisores dejarán de mirarlas. Ajuste los umbrales junto con las personas que revisan la cola.
- Acuerde los roles con la gerencia. Decida qué pruebas son de la gerencia como monitoreo, cuáles son de auditoría como aseguramiento y cómo se enrutan las excepciones. Documéntelo.
- Establezca el gobierno de los modelos. Registre el propósito, las entradas, el responsable, los resultados de las pruebas y el historial de cambios de cada modelo. El AI Auditing Framework del IIA es una lista de verificación útil para evaluar procesos con IA, y la misma disciplina se aplica a sus propios modelos.
- Valide las conclusiones manualmente. Cada hallazgo reportado debe poder rastrearse hasta registros fuente que un auditor haya revisado, no solo hasta la puntuación de un modelo.
- Reporte de otra manera. Pase de «probamos 40 partidas y encontramos 2 excepciones» a «probamos las 212 000 partidas, encontramos 340 excepciones y 19 fueron errores confirmados».
- Revise el programa cada trimestre. Verifique la cobertura, las tasas de falsos positivos, las interrupciones de los flujos de datos y si las pruebas siguen correspondiendo a los controles.
Límites y errores comunes
Las pruebas sobre toda la población suenan a certeza. No lo son.
- Un conjunto de datos completo no es lo mismo que aseguramiento completo. Usted probó cada registro de la extracción. Si la extracción omitió un sistema, una entidad o un proceso manual, la población no estaba completa. Concilie el número de registros y los totales con el libro mayor antes de confiar en la prueba.
- Controles que no están en los datos. La revisión de la gerencia, las aprobaciones por correo y las verificaciones físicas dejan poco rastro estructurado. La analítica no puede probar lo que no queda registrado.
- Falsos positivos. Miles de excepciones pueden enterrar las reales. Una cola ordenada ayuda, pero solo si el orden está ajustado y revisado.
- Resultados de caja negra. Si un modelo señala un asiento y nadie puede decir por qué, no se puede sustentar un hallazgo con él. Prefiera métodos en los que el motivo sea visible, o añada una capa de explicación y verifique contra los documentos fuente.
- Errores de los modelos de lenguaje. Un texto que suena bien aun así puede ser incorrecto. Un relato de un profesional publicado por el IIA sobre un año de uso de IA en auditoría advierte sobre resultados pulidos que ocultan errores y recomienda revisarlos como se revisaría el borrador de un colega junior (Internal Auditor, December 2025). Trate los hallazgos y resúmenes redactados por un modelo como borradores.
- Independencia. Si auditoría construye y ejecuta el monitoreo que debería ser de la gerencia, asume un rol de gestión. Mantenga clara la línea.
- Privacidad y seguridad de los datos. Los datos de nómina, proveedores y clientes que alimentan un modelo o una herramienta externa necesitan los mismos controles de acceso y aprobaciones que cualquier otro sistema sensible.
- Deriva del modelo. Los cambios en el negocio (un nuevo módulo de ERP, un nuevo flujo de alta de proveedores) modifican lo que es normal. Un modelo entrenado antes del cambio etiquetará mal lo que ocurra después.
- Brechas de habilidades. Los encuestados del Pulse señalaron el análisis de datos como la habilidad que más querían mejorar. Una herramienta sin personas capaces de interpretarla y cuestionarla produce informes que nadie atiende.
- Exageración en las afirmaciones. «Probamos todo» solo es cierto para la población y la prueba que usted realmente ejecutó. Indique qué se cubrió.
Qué medir
- Cobertura: proporción de transacciones dentro del alcance que se probaron y proporción de controles clave con una prueba automatizada.
- Calidad de las excepciones: excepciones generadas, confirmadas, descartadas y la tasa de falsos positivos por prueba.
- Velocidad: tiempo desde el evento hasta la alerta, y desde la alerta hasta la resolución.
- Problemas repetidos: el mismo control que falla en la misma unidad, lo que indica una causa raíz y no un hecho aislado.
- Cambio en el esfuerzo: horas de auditor que pasan de la selección de muestras y las repeticiones de pruebas a la investigación.
- Salud de los datos: fallas en los flujos de datos, registros faltantes y diferencias de conciliación.
Siguientes pasos
Si hace una sola cosa este trimestre, elija un proceso, reconstruya su prueba de muestra como una consulta sobre toda la población y compare lo que encuentra con la muestra del año pasado. Luego lea IA y controles internos para el lado del diseño de controles, detección de fraude con IA en finanzas para los métodos de investigación y la IA en finanzas para el panorama de gobierno en toda la función.
Preguntas frecuentes sobre IA en auditoría interna
¿Qué son las pruebas sobre toda la población en auditoría interna?
Consisten en ejecutar una prueba de auditoría contra cada registro de un conjunto de datos, como todos los pagos o todos los asientos contables, en lugar de una muestra. El resultado es una lista de cada excepción y no una estimación, lo que elimina el riesgo de muestreo, pero sigue dependiendo de una extracción de datos completa y precisa.
¿La IA reemplaza al muestreo?
No del todo. Donde los datos son digitales y están centralizados, las pruebas sobre toda la población pueden reemplazar muchas muestras. Los controles que dependen de la inspección física, las firmas o el criterio siguen necesitando procedimientos tradicionales, y los auditores conservan la responsabilidad de la conclusión.
¿Cuál es la diferencia entre auditoría continua y monitoreo continuo?
La auditoría continua es la forma en que auditoría interna da aseguramiento permanente mediante tecnología. El monitoreo continuo es la forma en que la gerencia da seguimiento periódico a sus propios controles. La guía vigente del IIA sobre ambos se publicó en septiembre de 2025, y los buenos programas coordinan los dos para que las pruebas no se dupliquen.
¿Qué tan extendido está hoy el uso de IA en auditoría interna?
La adopción es real, pero superficial. En el Pulse of Internal Audit de 2025 para Norteamérica, el 41% de los equipos declaró usar IA generativa, aunque solo el 6% la usaba con frecuencia o de forma extensiva en el trabajo de campo. La mayoría de los equipos todavía están experimentando.
¿Cuáles son los mayores riesgos de usar IA en auditoría?
Extracciones de datos incompletas, falsos positivos que entierran los problemas reales, modelos que nadie puede explicar y resultados fluidos pero incorrectos de los modelos de lenguaje. La independencia es otro riesgo si auditoría asume el rol de monitoreo de la gerencia. El gobierno, la documentación y la validación manual de los hallazgos reducen todos estos riesgos.
¿Por dónde debería empezar un equipo de auditoría interna?
Empiece con un proceso de alto volumen que tenga datos limpios, como pagos, gastos o asientos contables. Reconstruya su prueba de muestra actual como una consulta sobre toda la población, compárela con los resultados del ciclo anterior y añada puntuación de anomalías solo donde las reglas simples dejen una brecha.
Head of Finance Strategy
On this page
- Datos clave
- Qué significan el monitoreo continuo y las pruebas sobre toda la población
- Muestreo frente a pruebas sobre toda la población
- Dónde ayuda la IA, por área de auditoría
- Cómo se ve el monitoreo continuo en la práctica
- Cómo implementarlo, paso a paso
- Límites y errores comunes
- Qué medir
- Siguientes pasos