IA na auditoria interna: monitoramento contínuo e testes em toda a população
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
A IA na auditoria interna é o uso de aprendizado de máquina, análises e modelos de linguagem para testar controles e transações de forma contínua e em toda a população, em vez de revisar uma pequena amostra uma vez por ano, enquanto os auditores mantêm a responsabilidade pela definição do escopo, pelo julgamento e pelas conclusões. A mudança é simples de enunciar. A auditoria tradicional pergunta: "Das 60 faturas que selecionamos, quantas violaram a regra?" A auditoria assistida por IA pergunta: "Das 400.000 faturas, quais violaram a regra e quais parecem estranhas mesmo tendo passado?"
Este guia é para chief audit executives, gerentes de auditoria, CFOs e controllers que querem saber o que o monitoramento contínuo e os testes em toda a população realmente envolvem, onde a IA ajuda e onde não ajuda. Para o quadro mais amplo, comece por IA em finanças e contabilidade. Para o ambiente de controle contra o qual a auditoria testa, leia IA e controles internos.
Fatos Principais
- As Global Internal Audit Standards do IIA estão organizadas em cinco domínios e 15 princípios (The IIA) e entraram em vigor em 9 de janeiro de 2025 (comunicado do The IIA, janeiro de 2025).
- O IIA publicou em 25 de setembro de 2025 a terceira edição do seu Global Technology Audit Guide sobre auditoria e monitoramento contínuos, que substitui a edição de 2015 (The IIA).
- No Pulse of Internal Audit da América do Norte de 2025, 41% das equipes relataram usar IA generativa na auditoria interna, mas apenas 6% a usavam com frequência ou de forma extensiva no trabalho de campo e 13% no planejamento (resumo da Optro do relatório da Internal Audit Foundation).
- Nessa mesma pesquisa, a análise de dados foi a habilidade que os chief audit executives mais queriam melhorar, escolhida por 78% dos respondentes (resumo da Optro).
- A amostragem de auditoria é definida formalmente como a aplicação de procedimentos de auditoria a menos de 100% dos itens de uma população, e o risco de amostragem é o risco de que a conclusão tirada de uma amostra seja diferente da que a população inteira daria (FRC, ISA (UK and Ireland) 530).
- O AI Auditing Framework do IIA, atualizado em 13 de setembro de 2024, abrange a governança e a gestão de IA e a própria função de auditoria interna, incluindo a IA generativa (The IIA).
O que significam monitoramento contínuo e testes em toda a população
As duas ideias são parentes, mas não idênticas.
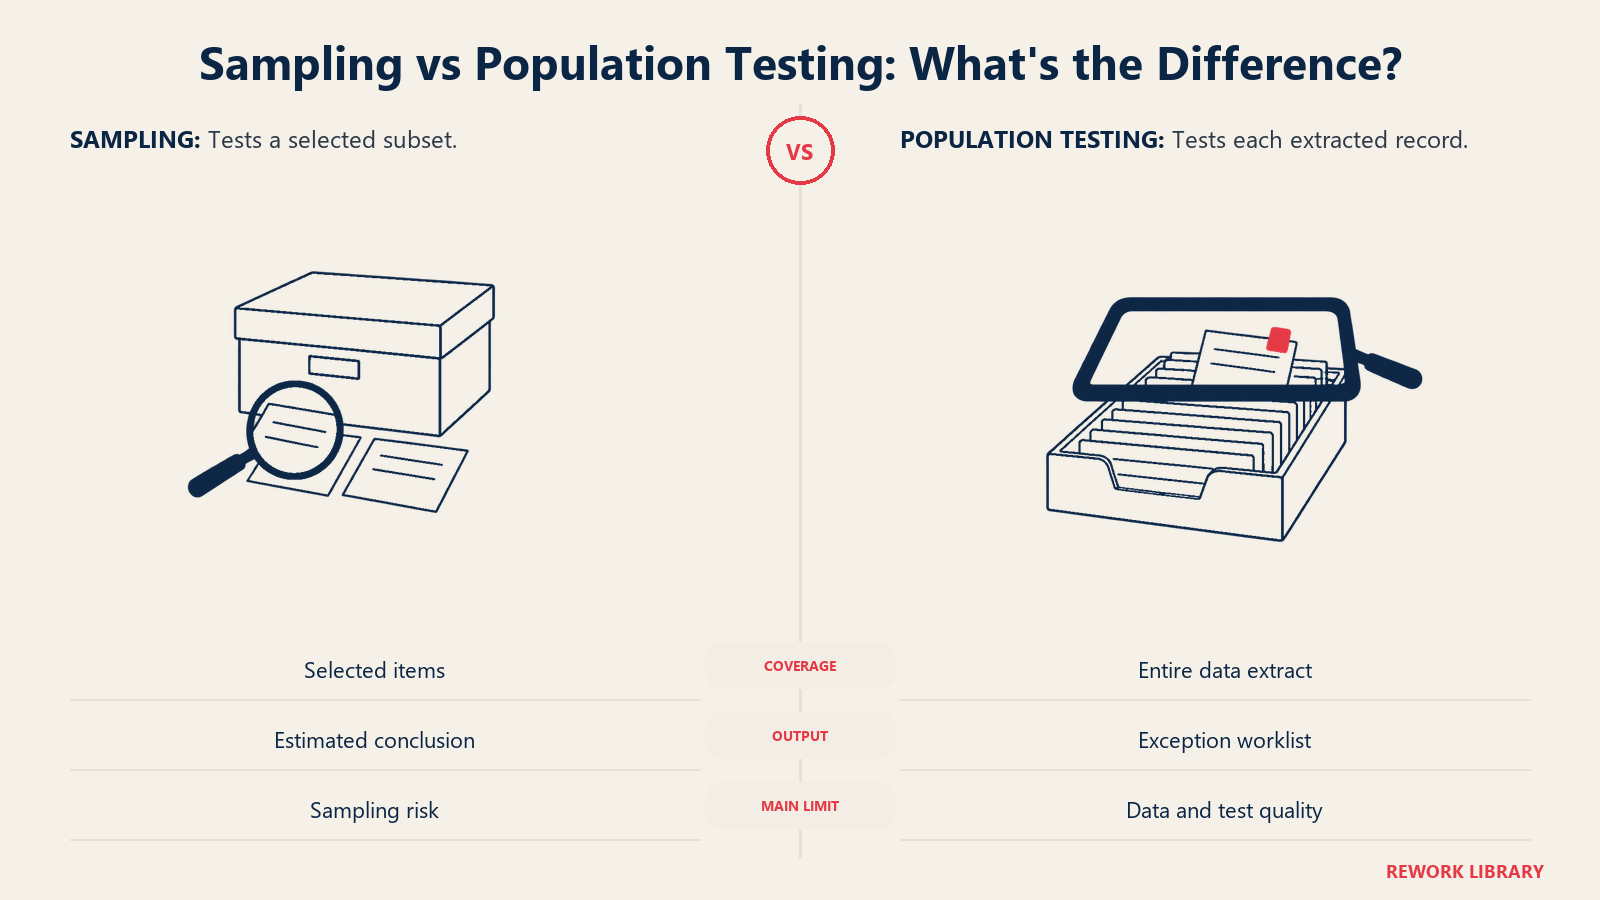
Testes em toda a população significam executar um teste contra todos os registros de um conjunto de dados (todos os lançamentos contábeis, todos os pagamentos, todos os pedidos de reembolso de despesas), em vez de uma amostra selecionada. Uma amostra dá uma estimativa com um nível de confiança. Um teste em toda a população dá uma lista de todas as exceções. A amostragem é uma ferramenta para quando não é possível olhar tudo. Quando os dados estão em um data warehouse e um teste é uma consulta, muitas vezes é possível.
Monitoramento contínuo significa que os testes rodam em uma periodicidade (diária, semanal) em vez de uma vez por ciclo de auditoria. A rigor, a orientação do IIA separa dois papéis. A auditoria contínua é o que a auditoria interna faz para dar garantia permanente. O monitoramento contínuo é o que a administração faz para acompanhar seus próprios controles. Na prática, eles compartilham ferramentas, e bons programas os coordenam para que as duas linhas não construam o mesmo teste duas vezes.
Onde a IA entra? As análises baseadas em regras já conseguem testar populações inteiras: "sinalize qualquer pagamento acima do limite de aprovação". A IA acrescenta três coisas com as quais as regras têm dificuldade:
- Detecção de padrões sem uma regra escrita. Modelos de anomalias pontuam cada transação em relação ao que é normal para aquele fornecedor, usuário ou conta, de modo que revelam o item estranho para o qual ninguém pensou em escrever uma regra.
- Leitura de texto não estruturado. Modelos de linguagem conseguem ler contratos, e-mails, descrições de despesas e documentos de política e compará-los com o que o razão geral registra.
- Priorização. Com a população inteira, você pode obter 3.000 exceções. Um modelo pode ordená-las para que os auditores comecem pelas mais prováveis de serem reais.
Amostragem versus testes em toda a população
| Dimensão | Testes baseados em amostra | Testes em toda a população com IA |
|---|---|---|
| Cobertura | Um subconjunto selecionado, digamos de 25 a 60 itens | Todos os registros do conjunto de dados |
| Resultado | Uma conclusão com risco de amostragem | Uma lista de exceções, mais uma visão de risco ordenada |
| Momento | Uma vez por ciclo de auditoria, muitas vezes meses depois da atividade | Diário ou semanal, perto de quando aconteceu |
| O que encontra | Erros que por acaso estão na amostra | Erros isolados, reincidentes e padrões entre unidades |
| Perfil de custo | Baixo custo de dados, alto tempo do auditor por item | Trabalho inicial de dados e modelos, baixo custo marginal por execução |
| Principal fraqueza | Por desenho, não vê eventos raros | Falsos positivos, qualidade dos dados e resultados de modelo sem explicação |
| Papel do auditor | Selecionar, testar, extrapolar | Definir o teste, triar exceções, investigar, concluir |
A tabela mostra por que a mudança não é apenas "mais testes". O trabalho do auditor passa de levantar itens para decidir quais exceções importam e por quê. O risco de amostragem, como o define o texto da ISA 530 do FRC, é a chance de que uma conclusão baseada em amostra seja diferente da que testar tudo teria mostrado. Os testes em toda a população eliminam esse risco específico. Eles acrescentam outros, tratados mais adiante.
Onde a IA ajuda, por área de auditoria
Os exemplos abaixo são ilustrativos, não foram extraídos de uma organização específica.
Contas a pagar e compras. Um teste de regras verifica números de fatura duplicados. Um modelo também pega quase duplicatas: o mesmo valor e fornecedor com um dígito trocado, ou uma compra fracionada logo abaixo de um limite de aprovação. Um modelo de linguagem pode comparar as descrições das faturas com o pedido de compra. Veja IA em contas a pagar para saber como o próprio processo é automatizado, o que muda aquilo que a auditoria precisa testar.
Lançamentos contábeis e o fechamento. Os auditores há muito testam lançamentos contábeis manuais em busca de marcadores de risco: lançados em horários estranhos, valores redondos, combinações incomuns de contas, lançamentos de usuários que raramente lançam. Um modelo pontua cada lançamento em relação a esses padrões e ao histórico de quem o preparou. O fechamento mensal é onde se concentra a maior parte dos ajustes manuais, então é um foco natural.
Despesas e gastos com cartão. Em vez de amostrar 40 pedidos de reembolso, teste todos para identificar violações de política, comprovantes duplicados, gastos em fins de semana e divergências de estabelecimento. Gestão de despesas com IA trata dos métodos de detecção com mais detalhe.
Acesso e segregação de funções. Compare as atribuições de papéis de usuários entre o ERP e os sistemas bancários e sinalize as pessoas que podem tanto criar um fornecedor quanto aprovar um pagamento. É um problema de cruzamento de dados e roda bem em uma rotina diária.
Receita e contas a receber. Teste cada fatura contra os termos do contrato e os registros de remessa e sinalize notas de crédito emitidas logo após o fim do trimestre. Um modelo de revisão de documentos pode ler as cláusulas dos contratos e compará-las com a configuração de faturamento.
Indicadores de fraude. Os modelos podem classificar fornecedores, funcionários ou transações por risco de fraude para investigação. Trate o resultado como uma pista, não como uma conclusão. O guia complementar, detecção de fraude em finanças com IA, trata dos métodos e das suas taxas de erro.
Administração da auditoria. Os modelos de linguagem podem resumir papéis de trabalho do ano anterior, redigir etapas de teste a partir da descrição de um controle e transformar anotações de entrevistas em um primeiro rascunho de achado. Os dados do Pulse da IIA Foundation mostram que esse é o padrão inicial: o uso está distribuído de forma rala entre planejamento, trabalho de campo e relatórios, e poucas equipes o usam intensamente em qualquer uma das etapas.
Como o monitoramento contínuo funciona na prática
Uma configuração que funciona tem algumas peças, e nenhuma delas é exótica.
- Uma camada de dados. Extrações do ERP, dos sistemas de pagamento, de RH e dos logs de acesso chegam em um repositório controlado em uma periodicidade definida. Os auditores têm acesso somente leitura.
- Uma biblioteca de testes. Cada teste tem um ID, um controle a que se relaciona, uma descrição da lógica, um responsável e um limite. Alguns testes são regras. Outros são modelos.
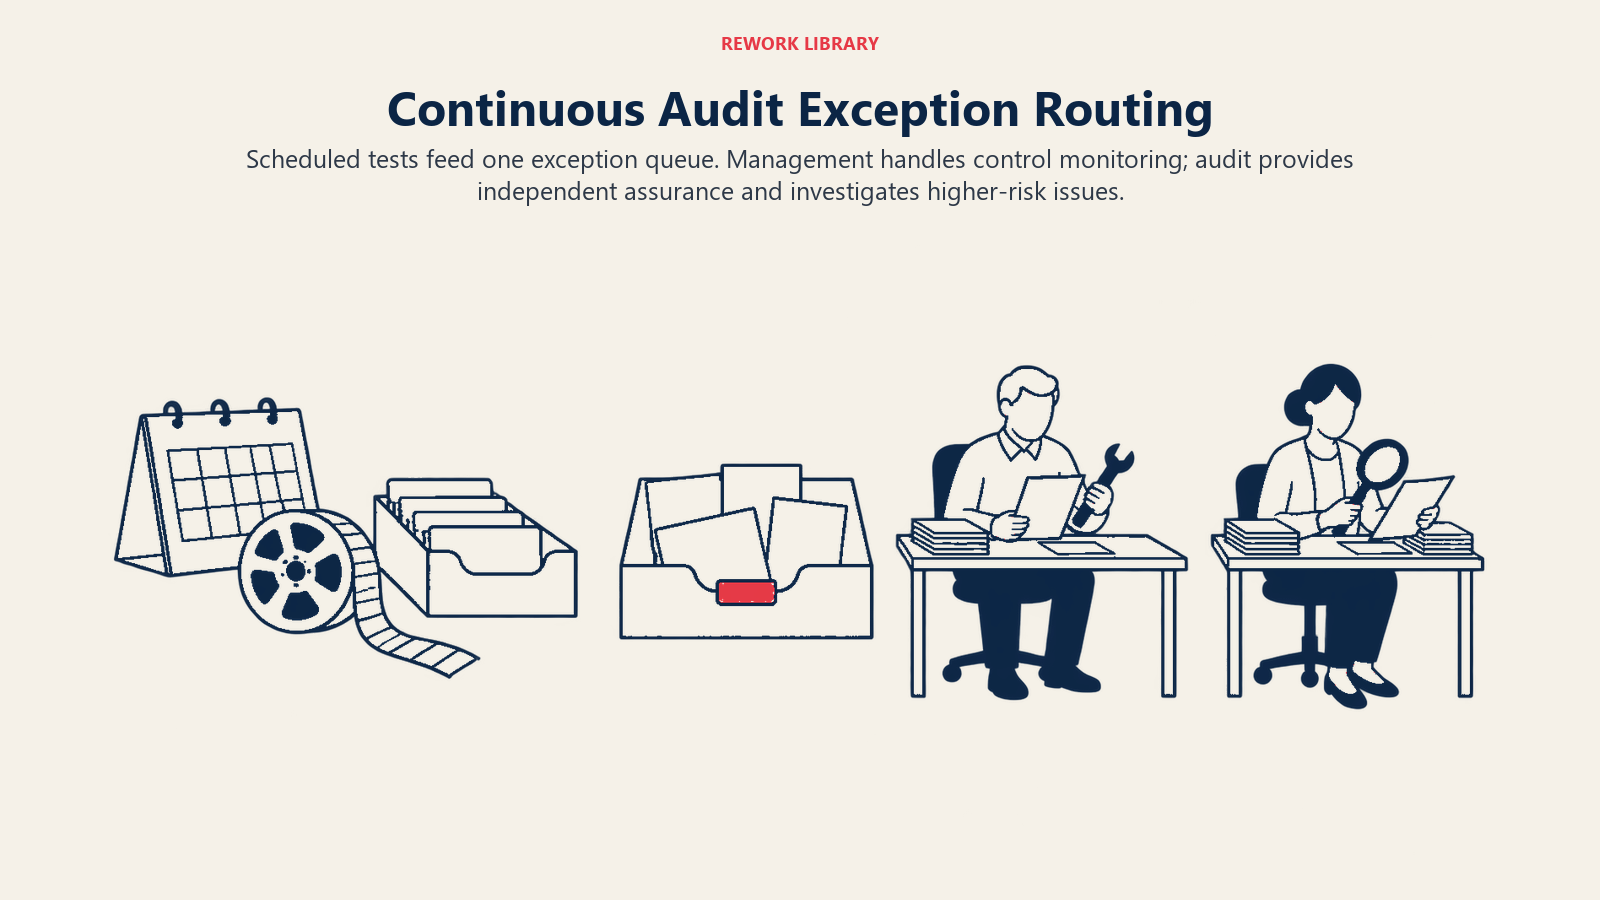
- Uma fila de exceções. Os resultados vão para um único lugar, com um status (novo, em revisão, confirmado, descartado) e um código de motivo para cada decisão.
- Uma regra de roteamento. As exceções de baixo risco vão para o responsável pelo controle na primeira linha, que as explica. As de alto risco vão para a auditoria.
- Um dashboard para o comitê de auditoria. Tendências de exceções por processo e entidade, tempo de resolução e problemas recorrentes.
A regra de roteamento é onde os programas têm sucesso ou fracassam. Se a administração é dona do monitoramento e a auditoria testa esse monitoramento, há coordenação sem duplicação. Se a auditoria executa tudo sozinha, corre o risco de se tornar parte do ambiente de controle que deveria avaliar de forma independente.
Como implementar, passo a passo
- Escolha o primeiro processo por risco e prontidão dos dados. Escolha um com uma fonte de dados limpa e centralizada e um controle claro. Pagamentos, lançamentos contábeis e despesas são pontos de partida comuns. Prontidão dos dados financeiros para IA lista o que verificar.
- Comece com regras e acrescente modelos onde as regras ficarem curtas. Reconstrua primeiro seus testes atuais baseados em amostra como consultas em toda a população. Só isso muitas vezes muda o que você enxerga. Acrescente a pontuação de anomalias onde houver uma lacuna clara.
- Defina o que conta como exceção antes de executar. Escreva o objetivo de controle, a lógica do teste e o limite. Sem isso, você não consegue explicar um resultado ao dono do processo.
- Compare com o método antigo. Execute o teste em toda a população em um período que você já tenha amostrado. Compare o que cada abordagem encontrou.
- Meça os falsos positivos e ajuste. Se 90% dos alertas são descartados, os revisores vão parar de olhar. Ajuste os limites com as pessoas que revisam a fila.
- Combine os papéis com a administração. Decida quais testes a administração possui como monitoramento, quais a auditoria possui como garantia e como as exceções são roteadas. Documente.
- Defina a governança dos modelos. Registre a finalidade, as entradas, o responsável, os resultados de testes e o histórico de mudanças de cada modelo. O AI Auditing Framework do IIA é um checklist útil de como avaliar processos habilitados por IA, e a mesma disciplina vale para os seus próprios modelos.
- Valide as conclusões manualmente. Todo achado reportado deve poder ser rastreado até registros de origem que um auditor examinou, e não apenas até uma pontuação de modelo.
- Relate de outra forma. Passe de "testamos 40 itens e encontramos 2 exceções" para "testamos todos os 212.000 itens, encontramos 340 exceções e 19 foram erros confirmados".
- Revise o programa a cada trimestre. Verifique a cobertura, as taxas de falsos positivos, as falhas nos feeds de dados e se os testes ainda correspondem aos controles.
Limites e armadilhas
Testar toda a população parece certeza. Não é.
- Um conjunto de dados completo não é o mesmo que garantia completa. Você testou todos os registros da extração. Se a extração deixou de fora um sistema, uma entidade ou um processo manual, a população não estava inteira. Concilie as contagens de registros e os totais com o razão geral antes de confiar no teste.
- Controles que não estão nos dados. A revisão da administração, as aprovações por e-mail e as verificações físicas deixam pouco rastro estruturado. A análise não consegue testar o que não foi registrado.
- Falsos positivos. Milhares de exceções podem enterrar as reais. Uma fila ordenada ajuda, mas só se a ordenação for ajustada e revisada.
- Resultado de caixa-preta. Se um modelo sinaliza um lançamento e ninguém sabe dizer por quê, você não pode sustentar um achado com ele. Prefira métodos em que o motivo seja visível ou acrescente uma camada de explicação e verifique contra os documentos de origem.
- Erros de modelos de linguagem. Um texto que soa certo ainda pode estar errado. Um relato de profissional publicado pelo IIA sobre um ano de uso de IA na auditoria alerta para resultados polidos que escondem erros e recomenda revisá-los como se revisa o rascunho de um colega júnior (Internal Auditor, dezembro de 2025). Trate os achados e resumos redigidos por modelos como rascunhos.
- Independência. Se a auditoria constrói e executa o monitoramento que deveria ser da administração, assume um papel de gestão. Mantenha a linha clara.
- Privacidade e segurança dos dados. Dados de folha de pagamento, de fornecedores e de clientes que alimentam um modelo ou uma ferramenta externa precisam dos mesmos controles de acesso e aprovações de qualquer outro sistema sensível.
- Deriva do modelo. Mudanças no negócio (um novo módulo do ERP, um novo fluxo de cadastro de fornecedores) alteram o que é normal. Um modelo treinado antes da mudança vai classificar errado depois.
- Lacunas de habilidades. Os respondentes do Pulse apontaram a análise de dados como a habilidade que mais queriam melhorar. Uma ferramenta sem pessoas capazes de interpretá-la e questioná-la produz relatórios que ninguém usa.
- Exagero nas afirmações. "Testamos tudo" só é verdade para a população e o teste que você de fato executou. Diga o que foi coberto.
O que medir
- Cobertura: parcela das transações no escopo que foi testada e parcela dos controles-chave com um teste automatizado.
- Qualidade das exceções: exceções levantadas, confirmadas, descartadas e a taxa de falsos positivos por teste.
- Velocidade: tempo entre o evento e o alerta, e entre o alerta e a resolução.
- Problemas recorrentes: o mesmo controle falhando na mesma unidade, o que indica uma causa raiz e não um caso isolado.
- Deslocamento de esforço: horas de auditor que saíram da seleção de amostras e do reteste para a investigação.
- Saúde dos dados: falhas de feed, registros ausentes e quebras de conciliação.
Próximos passos
Se você fizer uma única coisa neste trimestre, escolha um processo, reconstrua seu teste por amostra como uma consulta em toda a população e compare o que ele encontra com a amostra do ano passado. Depois leia IA e controles internos para o lado do desenho de controles, detecção de fraude em finanças com IA para os métodos de investigação e IA em finanças para o quadro de governança em toda a função.
Perguntas frequentes sobre IA na auditoria interna
O que são testes em toda a população na auditoria interna?
É executar um teste de auditoria contra todos os registros de um conjunto de dados, como todos os pagamentos ou todos os lançamentos contábeis, em vez de uma amostra. O resultado é uma lista de todas as exceções, e não uma estimativa, o que elimina o risco de amostragem, mas ainda depende de uma extração de dados completa e precisa.
A IA substitui a amostragem?
Não totalmente. Onde os dados são digitais e centralizados, os testes em toda a população podem substituir muitas amostras. Controles que dependem de inspeção física, assinaturas ou julgamento ainda exigem procedimentos tradicionais, e os auditores mantêm a responsabilidade pela conclusão.
Qual é a diferença entre auditoria contínua e monitoramento contínuo?
A auditoria contínua é como a auditoria interna dá garantia permanente usando tecnologia. O monitoramento contínuo é como a administração acompanha seus próprios controles com regularidade. A orientação atual do IIA sobre ambos foi publicada em setembro de 2025, e bons programas coordenam os dois para que os testes não sejam duplicados.
Quão difundido é o uso de IA na auditoria interna hoje?
A adoção é real, mas superficial. No Pulse of Internal Audit da América do Norte de 2025, 41% das equipes relataram usar IA generativa, mas só 6% a usavam com frequência ou de forma extensiva no trabalho de campo. A maioria das equipes ainda está experimentando.
Quais são os maiores riscos de usar IA na auditoria?
Extrações de dados incompletas, falsos positivos que enterram os problemas reais, modelos que ninguém consegue explicar e resultados de modelos de linguagem fluentes, mas errados. A independência é outro risco quando a auditoria assume o papel de monitoramento da administração. Governança, documentação e validação manual dos achados reduzem todos esses riscos.
Por onde uma equipe de auditoria interna deve começar?
Comece por um processo de alto volume com dados limpos, como pagamentos, despesas ou lançamentos contábeis. Reconstrua seu teste atual por amostra como uma consulta em toda a população, compare com os resultados do último ciclo e acrescente a pontuação de anomalias apenas onde regras simples deixarem uma lacuna.
Head of Finance Strategy