エンタープライズ向け学習調達を解説
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
L&Dの責任者が「これを導入したい」と言う瞬間を思い浮かべてください。多くのEdTech創業者にとって、それはゴールのように感じられます。しかし実際には、別のレースの始まりであることがほとんどです。L&Dの責任者はニーズを握っています。一方で、購入を握っているのは調達、セキュリティ、法務、IT、財務であり、そのいずれもあなたのデモには参加していません。
エンタープライズ向け学習調達とは、大企業が選定した製品を、署名済みで支払い可能かつコンプライアンスに適合した契約へと変えるために用いる、正式な手続きの総体です。購入者がベンダーに情報を求める方法、供給元としての確認、セキュリティとデータの取り扱いの審査、アクセシビリティの検証、商取引条件の合意までを含みます。この記事では、各ステップ、購入者が実際に知りたいこと、そして質問票が届く前にベンダーがどう備えるかを説明します。ここに至るまでの全体像については、まず企業が研修を購入する仕組みをご覧ください。調達が関与する時点では、研修ニーズ分析と研修ROIをめぐる議論を通じて、購入の必要性はすでに示されているのが普通です。
最初に1点注意があります。調達の実務は、企業や国、購入者が公共か民間かによって異なります。この記事では一般的なパターンを説明し、規制が存在する場合はそれを引用します。標準的な所要期間は示しません。学習製品の購入に特化した信頼できる公開ベンチマークが存在せず、借り物の平均値よりも自社のパイプラインのほうが多くを教えてくれるからです。
調達が存在する理由
調達は、デモからは見えないリスクを購入者が管理するための手段です。学習製品は従業員データに触れ、場合によっては社内のID基盤に接続し、継続的な金銭的コミットメントを生みます。それを承認する人たちは、教育手法の良し悪しを判断するのではなく、リスクへの曝露を判断します。
そのため、調達はL&Dチームとは異なる相手です。L&Dの購入者が「社員は使ってくれるか」と問うのに対し、調達部門やリスク管理部門は「このベンダーが破綻したり、データを漏洩したり、値上げしたりしたらどうなるか」と問います。調達部門そのものの一般的な概要については調達管理を、承認者グループ全体を巡る関係者の調整についてはエンタープライズの購買プロセスをご覧ください。
重要なポイント:エンタープライズ向け学習調達
- RFI(情報提供依頼書)は市場調査のためのツールです。米国連邦調達規則では、回答は申し込みではなく、受諾して拘束力のある契約を成立させることはできません(FAR 15.201、acquisition.gov)。
- GDPR第28条では、管理者に代わって個人データを取り扱う処理者は、処理の対象事項、期間、性質と目的、および対象データの種類を定めた契約に拘束されなければなりません(Regulation (EU) 2016/679、EUR-Lex)。
- 処理者は、管理者の事前の個別的または一般的な書面による許可なしに、他の処理者を関与させてはなりません(GDPR第28条第2項)。
- SOC 2報告書は、セキュリティ、可用性、処理の完全性、機密性、またはプライバシーに関連する統制を対象とします(AICPA & CIMA)。
- アクセシビリティ適合性報告書(ACR)は、製品が改訂版Section 508基準をどのように満たしているかを説明するもので、米国連邦政府の購入者が市場調査や提案評価で製品を評価する際に役立ちます(Section508.gov)。
書類の流れ:RFI、RFP、RFQ
大規模な購入者は、ベンダー選定を次の3種類の書類のうち1つまたは複数で正式化することがよくあります。呼び名はあいまいに使われがちなので、それぞれの目的を知っておくと役立ちます。
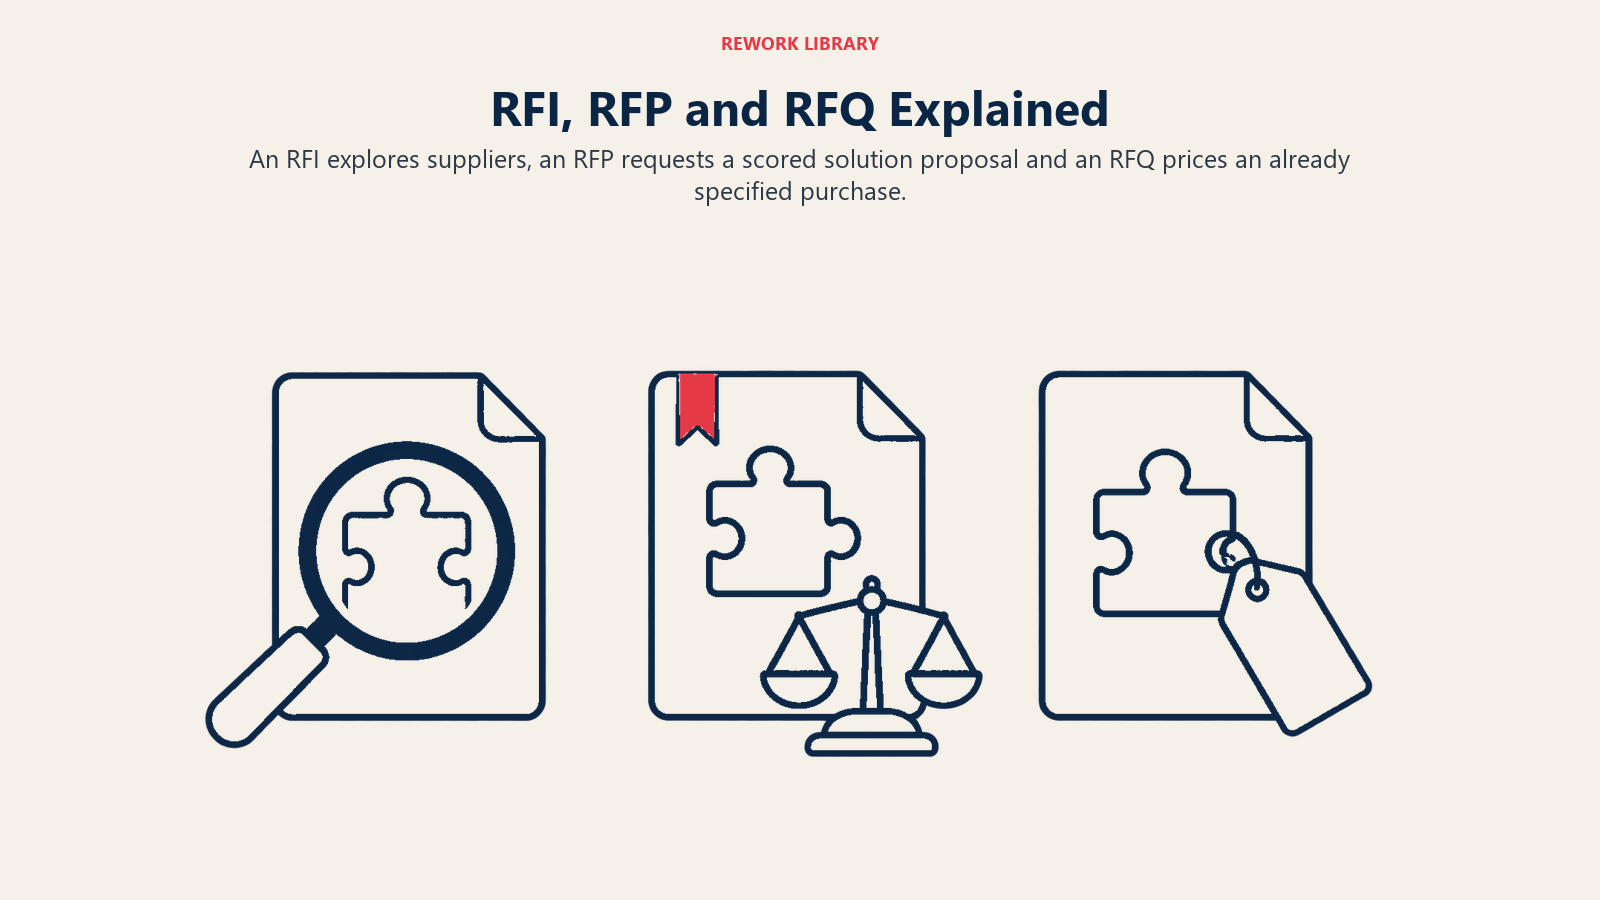
| 書類 | 購入者が求めるもの | ベンダーにとっての意味 |
|---|---|---|
| RFI(情報提供依頼書) | 何が提供されているか、信頼できる供給元はどこかを知ること | 明確に回答してください。最終候補に入るきっかけになることが多く、通常、双方に拘束力はありません |
| RFP(提案依頼書) | 定義されたニーズに対する、アプローチ、能力、価格を含む詳細な書面回答 | 最も重い書類です。要件は、多くの場合、委員会によって採点されます |
| RFQ(見積依頼書) | すでに仕様が決まっているものの価格 | 購入者が何が欲しいかを正確に把握し、主にコストを比較する場合によく使われます |
公共部門のルールは、その論理を明確に示しています。米国連邦調達規則は、RFIについて、政府が現時点では契約を締結する意図はないものの市場情報を求める場合に使用でき、回答は申し込みではないと定めています。民間企業はこの規則に拘束されませんが、同じ構造を借りるところは多くあります。理由は、説明がつくからです。複数のベンダー、同じ質問、採点表という形です。
実務的なポイントがいくつかあります。
RFPが出るということは、あなたが最初の候補ではなかったことを意味することが多くあります。 購入者がすでに特定のベンダーを選んでいて、RFPはコンプライアンス上の手続きにすぎない場合もあります。本当にオープンな競争の場合もあります。外からは必ずしも見分けられないため、評価基準と重み付けは何か、プレゼンの機会はあるかを早めに尋ねてください。
聞かれたことに答えてください。 RFPの採点は通常、質問ごとに行われます。必須要件を飛ばした美しいストーリーは、すべての項目を網羅した地味な回答に負けることがあります。優れた回答の作り方はRFP回答戦略で扱っています。サービス企業向けに書かれていますが、その規律は応用できます。
そもそも回答するかどうかを判断してください。 競合の機能リストに合わせて書かれたRFPは、回答に費用がかかるうえに勝つのも困難です。見送るのも正当な選択です。
ベンダーオンボーディングと供給元のデューデリジェンス
選定された後、場合によってはその前に、購入者はあなたを供給元として登録する必要があります。これは事務的な手続きですが、L&D側に担当者がいないため、創業者が思う以上に多くの案件を止めます。
購入者が新規の供給元に求める典型的な項目は次のとおりです。
- 法人の詳細、登記、税務に関する書類
- 支払いのための銀行口座情報(通常は別のプロセスで検証されます)
- 契約で求められる場合の保険証書
- 所有構造と財務の安定性に関する情報(特に創業間もないベンダーの場合)
- 情報セキュリティ、事業継続、場合によっては贈収賄防止や行動規範に関するポリシー
- 参照先、または類似の顧客のリスト
なぜこれほど多いのでしょうか。購入者は、消えてしまう供給元に依存するリスクから自らを守っているからです。シードステージのEdTech企業でも十分に妥当なベンダーですが、購入者は、あなたが事業を停止した場合に学習者の記録やアクセスがどうなるのかを尋ねます。明快な答え(データのエクスポート、継続のための取り決め、必要に応じたエスクロー)を持つベンダーは、その質問を避けるベンダーよりも成熟して見えます。
実務的な解決策は、1通のメールで送れる標準の「サプライヤーパック」を用意することです。会社書類、ポリシー、保険、セキュリティの概要、データ処理条件、アクセシビリティ報告書をまとめます。一度作っておけば、案件ごとに数日を節約できます。
セキュリティ審査
従業員データを保存したり、社内システムに接続したりする製品であれば、情報セキュリティ審査があると考えてください。通常は質問票の形で届き、数百問に及ぶこともあり、L&Dではなく購入者のセキュリティ部門またはITリスク部門に回されます。
審査でよくある内容は次のとおりです。
- データがどのように保存、暗号化、バックアップされているか
- ベンダー側の誰が顧客データにアクセスでき、そのアクセスがどう管理されているか
- インシデントがどのように検知され、顧客にどう通知されるか
- ホスティングの所在地と再委託先
- 独立した第三者による証明または認証
最後の点については、2つの報告書と認証がよく話題になります。
SOC 2。 SOC 2報告書は、独立した公認会計士事務所がサービス組織の統制を検査した後に作成します。AICPAは、SOC 2をセキュリティ、可用性、処理の完全性、機密性、またはプライバシーに関連する統制に関する報告として説明しています。購入者は通常、ロゴだけでなく、秘密保持契約(NDA)のもとで報告書そのものを求めます。自慢する前に対象範囲を確認してください。一部のシステムや一部の基準しか対象としない報告書では、購入者の質問に答えられる範囲が狭くなります。
ISO/IEC 27001。 情報セキュリティマネジメントシステムの国際規格であり、特に米国外の購入者は、ベンダーが認証を取得しているかどうかを尋ねることがよくあります。取得している場合は、証明書と適用範囲の記述を用意してください。取得していない場合は、代わりに何を備えているかを説明してください。購入者に適用範囲を説明する前に、現在の要件を認証機関に確認してください。
初期段階のベンダーは、どちらも提示できないことがよくあります。それは致命的ではありません。記入済みの質問票、最近のペネトレーションテストの要約、明確なポリシー、証明取得に向けた信頼できるロードマップがあれば、多くの小規模案件は通ります。大きな購入者は条件として報告書を求める場合もあるため、今はまだ勝てない案件がどれかを把握しておきましょう。
再利用できる回答ライブラリは、どの単独の証明書よりも役に立ちます。よくある質問への回答を1か所にまとめ、1人が担当し、定期的に見直してください。質問票ごとに回答が食い違うと、セキュリティ審査担当者は必ず気づき、警戒します。
データ保護と処理契約
学習製品は、氏名、業務用メールアドレス、職務、進捗、評価結果、場合によってはパフォーマンス情報といった個人データを処理します。EUや英国の従業員を抱える購入者の場合、データ保護法が適用されるため、購入者はデータ処理契約(DPA)の締結を求めます。
中核となるルールは、一般データ保護規則(GDPR)に由来します。第28条は、処理者による処理は契約またはその他の法的行為によって規律されなければならないと定めており、その契約は処理者を拘束し、処理の対象事項と期間、性質と目的、個人データの種類、およびデータ主体のカテゴリーを定めるものです。通常の構成では、顧客が管理者、あなたが処理者になります。
同条は、契約に含めなければならない具体的な義務も列挙しています。平易に言えば、次のことが求められます。
- 管理者の文書化された指示がある場合にのみ個人データを処理すること
- データの処理を許可された者が、守秘義務に拘束されていることを確保すること
- 適切なセキュリティ対策を講じること
- データ主体の請求への対応や、管理者自身のコンプライアンス義務について、管理者を支援すること
- 管理者の選択により、サービス終了時にデータを削除または返却すること
- コンプライアンスを示すために必要な情報を提供し、検査を含む監査を許可し、それに協力すること
再委託先についても規定があります。同条は、処理者は管理者の事前の個別的または一般的な書面による許可なしに、他の処理者を関与させてはならないとし、一般的な許可が与えられている場合には、管理者が異議を唱えられるよう、処理者は予定している変更を管理者に通知しなければならないとしています。クラウドホスティング、動画インフラ、分析ツールの上で動くEdTechベンダーにとって、これは正確な再委託先リストと、顧客に通知するプロセスを維持することを意味します。
実務上の帰結は次のとおりです。
- ほとんどのエンタープライズの購入者は、自社のDPAテンプレートを送ってきます。多くのベンダーにも標準のDPAがあります。どの修正を受け入れるか、誰が承認できるかを事前に決めておいてください。
- 学習分野では、他の多くのカテゴリーよりも削除の扱いが重要です。契約終了後に学習者の記録や修了証がどうなるかを明確にしてください。コンプライアンスを重視する購入者は、修了記録を数年間保持する必要がある場合があるためです。
これは一般的な情報であり、法的助言ではありません。実際に署名する契約書は、ご自身の弁護士に確認してもらってください。
アクセシビリティ要件
大企業の雇用主は、アクセシビリティを調達の関門として扱うことが増えています。従業員の中に障害のある人がいること、そして一部の地域では法律が購入するものにも適用されることが理由です。
購入者の多くが参照するのは、W3Cのウェブコンテンツ・アクセシビリティ・ガイドライン(WCAG)です。WCAG 2.2は、全盲や弱視、ろうや難聴、運動制限、一部の認知上の制限を含む障害のある人々のために、ウェブコンテンツをよりアクセシブルにするための幅広い推奨事項を網羅しています。購入者は要件に目標とする適合レベルを書き込むのが一般的なので、どのバージョンとレベルを期待しているのかを尋ねてください。
米国の連邦政府や一部の州の購入者の場合、参照されるのはSection 508です。通常の証拠書類は、アクセシビリティ適合性報告書です。Section508.govは、ACRを情報通信技術製品が改訂版508基準をどのように満たしているかを説明する文書と説明し、ACRは連邦政府の契約担当官が市場調査や提案の評価の際に製品を評価するのに役立つとしています。Section508.govは、政府機関向けにベンダーにアクセシビリティ情報を求める方法に関するガイダンスも公開しており、政府の購入者があなたに何を求める可能性があるかがわかります。
学習分野でのアクセシビリティの質問は具体的です。次のような内容を想定してください。
- コースプレーヤーがキーボード操作やスクリーンリーダーで動作するか
- 動画の字幕とトランスクリプト、音声の代替手段
- 再販するサードパーティのコンテンツも同じ水準を満たしているか
- 学習者の画面だけでなく、オーサリング画面や管理画面もアクセシブルか
テストしていない適合を主張してはいけません。不足点と改善計画を記載した正確な報告書は、完璧に見える報告書よりも信頼されます。重視する購入者は確認します。
連携とSSOの要件
学習システムに接続するプラットフォームやコンテンツの場合、ITは製品がどのように接続されるかを知りたがります。従業員が既存のアカウントを使えるようにするシングルサインオン、アカウントが自動で作成・削除されるようにするユーザープロビジョニング、そして修了データが購入者の学習管理システムにどう届くかを尋ねられます。SCORM、xAPI、LTIなどの標準は、コンテンツやツールがLMSと通信するための一般的な方法です。どれが重要かは購入者のプラットフォームによって決まるため、何を使っているかを早めに尋ねてください。購入者のプラットフォームがまだ決まっていない場合は、LMSとLXPの違いで、2種類のプラットフォームの違いを解説しています。
ここでのリスクは、半分しか作っていない連携を約束してしまうことです。何がすでに稼働していて、何が設定で対応でき、何がカスタム対応を必要とするのか、そしてカスタム対応に費用がかかるのかを明確に伝えてください。
契約の構造
審査を通過すると、商取引の書類が始まります。エンタープライズ向けソフトウェアの契約は、通常、複数の書類を重ねた構成になります。
| 書類 | 対象範囲 |
|---|---|
| 基本サービス契約(MSA) | 両社間の一般的な法的条件:責任、機密保持、知的財産、終了、準拠法 |
| 注文書(または作業範囲記述書) | 個別の購入内容:製品、数量、期間、料金、開始日 |
| DPA | 上記のデータ保護条件 |
| セキュリティおよびサービス別紙 | 合意した場合の稼働率、サポート対応、セキュリティに関する約束 |
MSAと注文書を分けることで、購入者は法的条件に一度署名すれば、再交渉することなく後から購入を追加できます。部門をまたいで拡大する見込みがある場合、この構造はあなたに有利に働きます。
注文書の中の選択肢には注意が必要です。
- ライセンスモデル。 シートライセンスは、指定されたユーザーまたは割り当てられたユーザーに対して課金します。エンタープライズライセンスは組織全体にアクセスを与え、多くの場合は交渉で決めた料金になります。学習者ベースのモデルは、実際に製品を使う人に対して課金します。それぞれリスクの偏りが異なります。シートライセンスは、ログインする人が少ないと購入者が損をし、エンタープライズライセンスは、利用が急増するとベンダーが損をします。価格設定の考え方はこのコレクションの別の記事で扱っているため、ここでは、自社の契約がどのモデルを使い、何を「ユーザー」と数えるのかを把握しておくことが要点です。
- 期間と更新。 複数年の契約は、あなたに収益の見通しを、購入者に割引をもたらします。自動更新条項は一般的ですが、多くのエンタープライズの購入者は反論したり、通知期間を求めたりします。自社の更新条件を把握してカレンダーに登録してください。通知期間は、双方にとって予期せぬ事態が起こりやすい時期です。
- 終了と出口。 購入者は、重大な違反があった場合に離脱する権利と、終了時のデータ返却を求めます。出口がどのようなものになるかを合意してください。
- 責任と補償。 法務チームは、上限と除外事項を強く交渉してきます。自社側で変更を承認できるのは誰かを、あらかじめ決めておいてください。
支払条件
支払条件が調達のテーマであるのは、それを決めるのがL&Dではなく財務部門だからです。大規模な購入者は、支払いの前に発注書番号を求めることがよくあります。どの法人に請求するのか、どの通貨を使うのか、税金をどう扱うのかを確認してください。年次前払い、四半期請求、カスタム対応のマイルストーン請求はいずれも一般的です。提案する前に、自社の経理プロセスが何に対応できるかを確認してください。この議論の予算面については、L&D予算サイクルをご覧ください。購入者の資金がいつ使えるようになるかが、受け入れられる支払スケジュールに影響するためです。
ベンダーの備え方
調達の遅れの多くは、準備の遅れです。妥当な準備チェックリストは次のとおりです。
- サプライヤーパックを作る。 会社書類、保険、ポリシー、セキュリティの概要、再委託先リスト、アクセシビリティ報告書、標準DPA。
- 回答ライブラリを維持する。 セキュリティやRFPのよくある質問への回答を1つにまとめ、担当者を決めます。
- 自社のギャップを把握する。 SOC 2報告書やISO認証がない場合は、質問票ごとに場当たり的に対応するのではなく、正直な回答と計画を書いておきます。
- 交渉上の立場を事前に合意しておく。 どのDPAの変更、責任条件、支払条件を営業担当者が受け入れられ、どれがエスカレーションを要するのか。
- 初日にプロセスを尋ねる。 調達、セキュリティ、法務の誰が、どの書類を、どの順序で審査するのか。そして、その名前を案件計画に反映します。
- 審査を並行して進める。 セキュリティ、法務、アクセシビリティの確認は、互いに依存することはまれです。順番にではなく同時に始めれば、避けられる待ち時間がなくなります。
エンタープライズ向け学習調達に関するよくある質問
RFI、RFP、RFQの違いは何ですか?
RFIは市場や供給元候補に関する情報を集め、RFPは定義されたニーズに対する詳細な提案を求め、RFQはすでに仕様が決まっているものの価格を求めます。米国連邦の規則では、RFIへの回答は申し込みではなく、受諾して契約を成立させることはできません。
企業に販売するにはSOC 2レポートが必要ですか?
必ずしも必要ではありませんが、大規模な購入者はセキュリティ審査の際に提出を求めることがよくあります。SOC 2報告書は、セキュリティ、可用性、処理の完全性、機密性、またはプライバシーに関連する統制を対象とします。まだ取得していない場合でも、記入済みの質問票、明確なポリシー、信頼できる計画があれば、小規模な案件は進められます。
データ処理契約(DPA)とは何ですか。なぜ購入側から求められるのですか?
ベンダーが顧客に代わって個人データをどう取り扱うかを定める契約です。GDPR第28条は、処理の対象事項、期間、性質と目的、およびデータの種類を定めた拘束力のある契約を求めています。また、文書化された指示にのみ従って処理することや、監査への支援といった約束も求めています。
Accessibility Conformance Reportとは何ですか?
製品がアクセシビリティ基準をどのように満たしているかを説明する文書です。Section508.govは、ICT製品が改訂版508基準をどのように満たしているかを示すものと説明し、連邦政府の購入者が製品を評価するのに役立つとしています。民間の購入者の多くも、通常は目標とするWCAGレベルとあわせて提出を求めます。
学習契約における自動更新とは何を意味しますか?
一方が所定の期間内に通知しない限り、契約が次の期間に更新されることを意味します。ソフトウェア契約では一般的で、購入者は通知期間を交渉することがよくあります。期日は双方で管理してください。期間を逃すと、望まない更新や顧客の喪失につながる可能性があります。
購入側が当社を選んだ後も、調達に時間がかかるのはなぜですか?
調達、セキュリティ、法務、アクセシビリティ、IT、財務という、それぞれ別のチェックリストを持つ複数のチームが承認する必要があるためです。遅れは通常、書類の不足や、審査が1つずつ順番に始まることから生じます。サプライヤーパックを用意し、早い段階で審査担当者を把握しておけば、遅れを減らせます。
関連記事
