Compras Corporativas de Aprendizagem Explicadas
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
Imagine o momento em que um líder de L&D diz: "Nós queremos isso." Para muitos fundadores de EdTech, parece a linha de chegada. Em geral, é o começo de outra corrida. O líder de L&D é dono da necessidade. Compras, segurança, jurídico, TI e finanças são donos da compra, e nenhum deles esteve na sua demo.
As compras corporativas de aprendizagem (procurement) são o conjunto de etapas formais que uma grande organização usa para transformar um produto escolhido em um contrato assinado, pago e em conformidade. Cobrem como o comprador pede informações aos fornecedores, os verifica como fornecedores, revisa a segurança e o tratamento de dados, testa a acessibilidade e acorda as condições comerciais. Este artigo explica cada etapa, o que o comprador realmente quer descobrir e como o fornecedor se prepara antes de o questionário chegar. Para a jornada mais ampla que leva até aqui, comece com como as empresas compram treinamento. Quando o procurement entra em cena, o argumento para comprar geralmente já foi construído, por meio de uma análise de necessidades de treinamento e de uma discussão sobre ROI de treinamento.
Um alerta logo de início. A prática de compras varia conforme a empresa, o país e se o comprador é público ou privado. Este artigo descreve padrões comuns e cita regulamentações quando elas existem. Ele não informa durações típicas, porque não existe um benchmark público confiável para compras de aprendizagem especificamente, e o seu próprio pipeline dirá mais do que uma média emprestada.
Por que o procurement existe
O procurement é a forma que o comprador tem de gerenciar riscos que não consegue enxergar em uma demo. Um produto de aprendizagem toca dados de colaboradores, pode se conectar aos sistemas de identidade da empresa e cria um compromisso financeiro recorrente. As pessoas que aprovam isso não julgam pedagogia. Elas julgam exposição.
É por isso que o procurement é um público diferente da equipe de L&D. Enquanto o comprador de L&D pergunta "nosso pessoal vai usar isto?", as áreas de compras e de risco perguntam "o que acontece se este fornecedor falir, vazar dados ou aumentar o preço?" Se quiser uma visão geral da própria função, veja gestão de compras e, para o grupo de aprovadores ao redor, o alinhamento de stakeholders e o processo de compra corporativo.
Fatos Principais: Compras Corporativas de Aprendizagem
- Uma Request for Information (RFI) é uma ferramenta de pesquisa de mercado. Pelo Federal Acquisition Regulation dos EUA, as respostas não são ofertas e não podem ser aceitas para formar um contrato vinculante (FAR 15.201, acquisition.gov).
- Pelo Artigo 28 do GDPR, um operador que trata dados pessoais em nome de um controlador deve estar vinculado por um contrato que defina o objeto, a duração, a natureza e a finalidade do tratamento e o tipo de dados envolvidos (Regulation (EU) 2016/679, EUR-Lex).
- Um operador não pode contratar outro operador sem a autorização prévia, específica ou geral, por escrito do controlador (GDPR Artigo 28(2)).
- Os relatórios SOC 2 tratam de controles relevantes para segurança, disponibilidade, integridade de processamento, confidencialidade ou privacidade (AICPA & CIMA).
- Um Accessibility Conformance Report (ACR) explica como um produto atende aos Revised Section 508 Standards e ajuda compradores do governo federal dos EUA a avaliá-lo durante a pesquisa de mercado e a avaliação de propostas (Section508.gov).
A trilha de documentos: RFI, RFP e RFQ
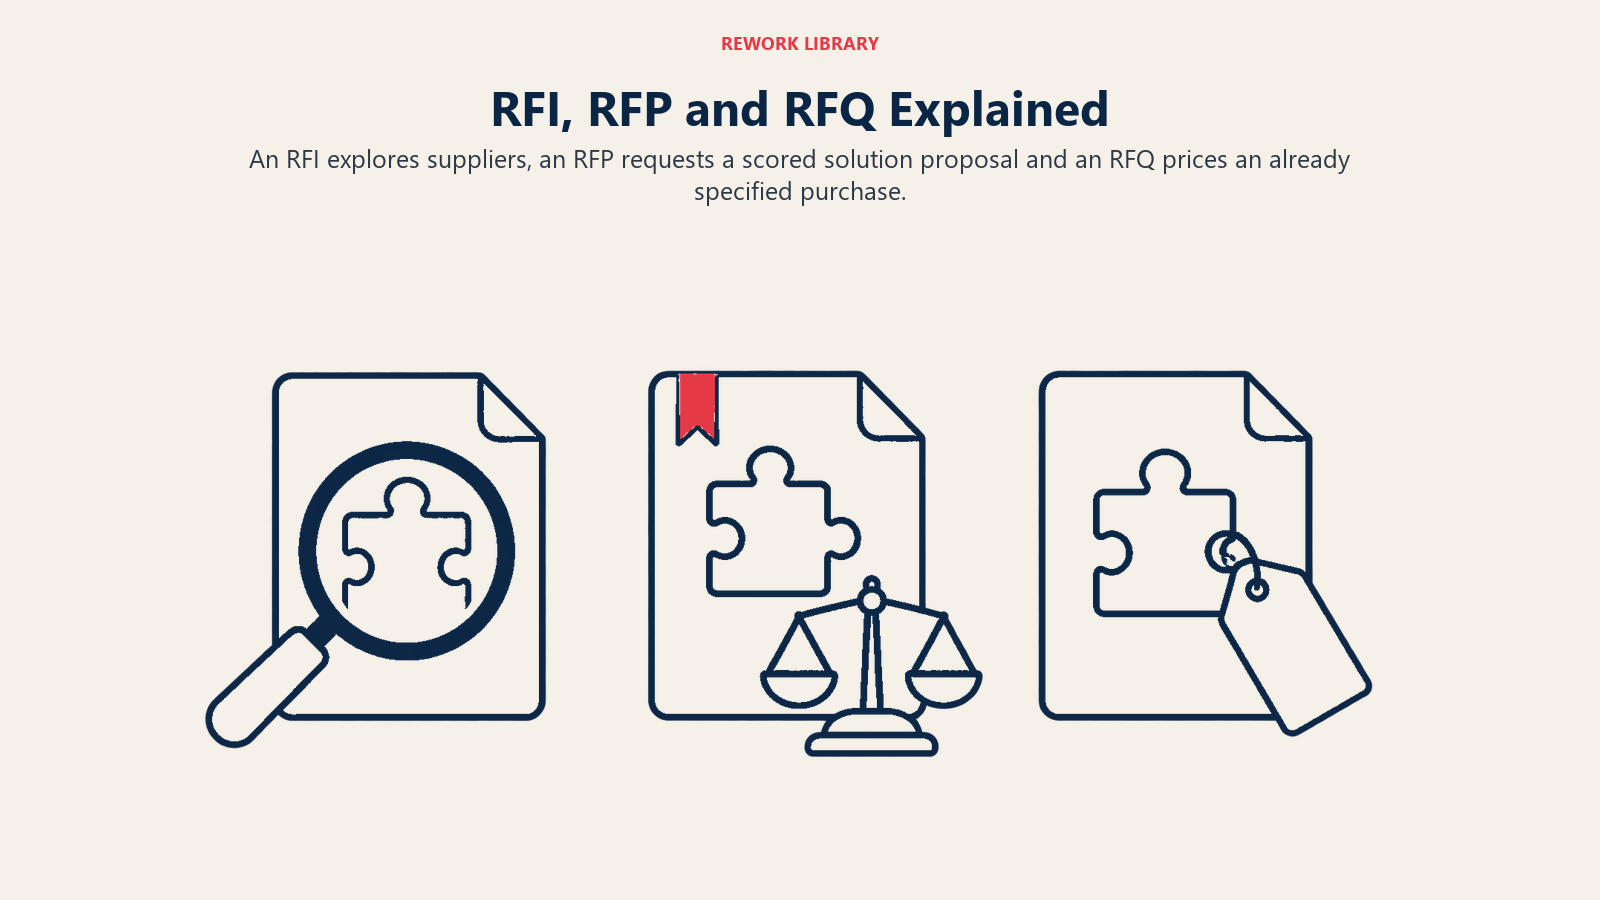
Grandes compradores costumam formalizar a seleção de fornecedores com um ou mais de três documentos. Os nomes são usados de forma frouxa, então vale saber para que serve cada um.
| Documento | O que o comprador quer | O que significa para você |
|---|---|---|
| RFI (Request for Information) | Saber o que está disponível e quem são os fornecedores confiáveis | Responda com clareza. Muitas vezes é assim que você entra na lista curta. Em geral, sem compromisso para nenhum dos lados |
| RFP (Request for Proposal) | Uma resposta escrita detalhada para uma necessidade definida, incluindo abordagem, capacidades e preço | O mais pesado. Os requisitos são pontuados, muitas vezes por um comitê |
| RFQ (Request for Quotation) | Um preço para algo já especificado | Comum quando o comprador sabe exatamente o que quer e compara principalmente o custo |
As regras do setor público mostram a lógica com clareza. O Federal Acquisition Regulation dos EUA diz que as RFIs podem ser usadas quando o Governo não pretende, no momento, adjudicar um contrato, mas quer informações de mercado, e que as respostas não são ofertas. As empresas privadas não estão sujeitas a essa regra, mas muitas adotam a mesma estrutura porque ela é defensável: vários fornecedores, as mesmas perguntas, uma planilha de pontuação.
Alguns pontos práticos decorrem disso.
Uma RFP muitas vezes significa que você não foi a primeira ideia. Às vezes o comprador já prefere um fornecedor e a RFP é uma etapa de compliance. Às vezes é uma disputa genuinamente aberta. Nem sempre dá para saber de fora, então pergunte cedo quais são os critérios de avaliação e seus pesos, e se você terá a chance de apresentar.
Responda ao que foi perguntado. A pontuação de uma RFP costuma ser por pergunta. Uma narrativa bonita que ignora um requisito obrigatório pode perder para uma resposta mais simples que cubra todas as linhas. A mecânica de uma boa resposta está em estratégia de resposta a RFPs, escrito para empresas de serviços, mas a disciplina se aplica aqui também.
Decida se vale a pena responder. Uma RFP escrita em torno da lista de funcionalidades de um concorrente é cara de responder e difícil de ganhar. Desqualificar-se é uma escolha legítima.
Cadastro de fornecedor e due diligence
Depois que você é selecionado, ou às vezes antes, o comprador precisa cadastrá-lo como fornecedor. Isso é administrativo e trava mais negócios do que os fundadores esperam, porque ninguém do lado do L&D é dono dessa etapa.
Itens típicos que os compradores pedem a um novo fornecedor:
- Dados da pessoa jurídica, registro e documentação fiscal
- Dados bancários para pagamento, normalmente verificados por um processo separado
- Certificados de seguro, quando o contrato os exige
- Informações sobre propriedade e estabilidade financeira, especialmente para um fornecedor jovem
- Políticas de segurança da informação, continuidade de negócios e, às vezes, anticorrupção ou código de conduta
- Referências ou uma lista de clientes comparáveis
Por que tanta coisa? Porque o comprador está se protegendo da dependência de um fornecedor que desaparece. Uma EdTech em estágio seed é um fornecedor perfeitamente razoável, mas o comprador vai perguntar o que acontece com os registros e o acesso dos seus alunos se você encerrar as atividades. Fornecedores que têm uma resposta direta (exportação de dados, acordos de continuidade, escrow quando relevante) parecem mais maduros do que os que evitam a pergunta.
A solução prática é um "pacote de fornecedor" padrão que você possa enviar em um único e-mail: documentos da empresa, políticas, seguro, resumo de segurança, termos de processamento de dados, relatório de acessibilidade. Montá-lo uma vez economiza dias em cada negócio.
Revisão de segurança
Para qualquer coisa que armazene dados de colaboradores ou se conecte a sistemas da empresa, espere uma revisão de segurança da informação. Normalmente ela chega como um questionário, às vezes com centenas de perguntas, e vai para a equipe de segurança ou de risco de TI do comprador, e não para o L&D.
Conteúdos comuns de uma revisão:
- Como os dados são armazenados, criptografados e copiados em backup
- Quem no fornecedor pode acessar os dados dos clientes e como esse acesso é controlado
- Como os incidentes são detectados e como os clientes são informados sobre eles
- Local de hospedagem e subcontratados
- Atestação ou certificação independente
Sobre este último ponto, dois relatórios e certificações aparecem com frequência.
SOC 2. Um relatório SOC 2 é produzido por uma firma independente de CPAs depois de examinar os controles de uma organização prestadora de serviços. O AICPA descreve o SOC 2 como um relatório sobre controles relevantes para segurança, disponibilidade, integridade de processamento, confidencialidade ou privacidade. Os compradores normalmente pedem o próprio relatório sob um acordo de confidencialidade, e não apenas um logotipo. Leia o escopo antes de se gabar dele: um relatório que cobre apenas alguns sistemas ou apenas alguns critérios responde a menos perguntas do comprador.
ISO/IEC 27001. É uma norma internacional para sistemas de gestão de segurança da informação, e os compradores, particularmente fora dos EUA, costumam perguntar se o fornecedor é certificado. Se você a possui, deixe o certificado e a declaração de escopo à mão. Se não, diga o que você tem em seu lugar. Confira os requisitos atuais com o seu organismo certificador antes de descrever o escopo a um comprador.
Fornecedores em estágio inicial muitas vezes não conseguem apresentar nenhum dos dois. Isso não é fatal. Um questionário preenchido, um resumo recente de teste de invasão, políticas claras e um roteiro crível para a atestação fecham muitos negócios menores. Compradores maiores ainda podem exigir o relatório como condição, então saiba quais negócios você ainda não consegue ganhar.
Uma biblioteca de respostas reutilizáveis ajuda mais do que qualquer certificado isolado. Mantenha suas respostas às perguntas comuns em um único lugar mantido atualizado, com um responsável e revisão periódica. Respostas inconsistentes entre questionários são um sinal de alerta que os revisores de segurança percebem.
Proteção de dados e o acordo de processamento
Os produtos de aprendizagem processam dados pessoais: nomes, e-mails corporativos, cargos, progresso, resultados de avaliações e, às vezes, informações de desempenho. Para compradores com colaboradores na UE ou no Reino Unido, isso aciona a lei de proteção de dados, e o comprador vai querer um acordo de processamento de dados (DPA) em vigor.
A regra central vem do General Data Protection Regulation. O Artigo 28 diz que o tratamento por um operador deve ser regido por um contrato ou outro ato jurídico que vincule o operador e defina o objeto e a duração do tratamento, sua natureza e finalidade, o tipo de dados pessoais e as categorias de titulares. No arranjo usual, o seu cliente é o controlador e você é o operador.
O mesmo artigo lista compromissos específicos que o contrato deve incluir. Em linguagem simples, você deve:
- Tratar dados pessoais apenas conforme as instruções documentadas do controlador
- Garantir que as pessoas autorizadas a tratar os dados estejam vinculadas por confidencialidade
- Aplicar medidas de segurança adequadas
- Auxiliar o controlador com as solicitações dos titulares e com as suas próprias obrigações de conformidade
- Por escolha do controlador, excluir ou devolver os dados quando o serviço terminar
- Disponibilizar as informações necessárias para demonstrar conformidade e permitir e contribuir com auditorias, incluindo inspeções
Ele também trata dos subcontratados. O artigo diz que um operador não pode contratar outro operador sem a autorização prévia, específica ou geral, por escrito do controlador e, quando há autorização geral, o operador deve informar o controlador sobre mudanças pretendidas para que ele possa se opor. Para um fornecedor de EdTech que roda em hospedagem em nuvem, infraestrutura de vídeo e ferramentas de analytics, isso significa manter uma lista precisa de subcontratados e um processo para notificar os clientes.
Consequências práticas:
- A maioria dos compradores corporativos envia o seu próprio modelo de DPA. Muitos fornecedores também têm um padrão. Decida com antecedência quais desvios você aceitará e quem pode aprová-los.
- A exclusão importa mais em aprendizagem do que na maioria das categorias. Seja claro sobre o que acontece com os registros e certificados dos alunos depois do fim do contrato, porque compradores de compliance às vezes precisam manter registros de conclusão por anos.
Estas são informações gerais, não aconselhamento jurídico. O seu próprio advogado deve revisar o acordo que você de fato assinar.
Requisitos de acessibilidade
Grandes empregadores tratam cada vez mais a acessibilidade como um portão de compras, porque sua força de trabalho inclui pessoas com deficiência e, em alguns lugares, a lei se aplica ao que eles compram.
A referência que a maioria dos compradores usa são as Web Content Accessibility Guidelines do W3C. A WCAG 2.2 abrange uma ampla gama de recomendações para tornar o conteúdo web mais acessível a pessoas com deficiência, incluindo cegueira e baixa visão, surdez e perda auditiva, mobilidade limitada e algumas limitações cognitivas. Os compradores costumam escrever um nível de conformidade-alvo nos requisitos, então pergunte qual versão e qual nível eles esperam.
Para compradores federais e alguns estaduais dos EUA, a referência é a Section 508. A evidência usual é um Accessibility Conformance Report. O Section508.gov descreve um ACR como um documento que explica como os produtos de tecnologia da informação e comunicação atendem aos Revised 508 Standards e diz que os ACRs ajudam os responsáveis por contratações federais a avaliar produtos durante a pesquisa de mercado e na avaliação de propostas. O Section508.gov também publica orientações para órgãos sobre como solicitar informações de acessibilidade aos fornecedores, o que mostra o que um comprador governamental pode pedir a você.
As perguntas de acessibilidade em aprendizagem são específicas. Espere que cubram:
- Se os players de curso funcionam com navegação por teclado e leitores de tela
- Legendas e transcrições para vídeo, e alternativas para áudio
- Se o conteúdo de terceiros que você revende atende ao mesmo padrão
- Se as telas de autoria e de administração são acessíveis, e não apenas a visão do aprendiz
Não afirme uma conformidade que você não testou. Um relatório preciso que lista as lacunas e um plano de correção é mais crível do que um de aparência perfeita, e os compradores que se importam vão conferir.
Requisitos de integração e SSO
Para plataformas e conteúdos que se conectam a um sistema de aprendizagem, a TI vai querer saber como o seu produto se conecta. Você será questionado sobre single sign-on para que os colaboradores usem contas existentes, provisionamento de usuários para que as contas sejam criadas e removidas automaticamente, e como os dados de conclusão chegam ao sistema de gestão de aprendizagem do comprador. Padrões como SCORM, xAPI e LTI são as formas comuns de conteúdos e ferramentas conversarem com um LMS. Qual deles importa depende da plataforma do comprador, então pergunte cedo o que eles usam. Se a plataforma do comprador ainda não está definida, LMS vs LXP explica como os dois tipos de plataforma diferem.
O risco aqui é prometer uma integração que você construiu pela metade. Diga com clareza o que está no ar, o que é configurável e o que exige trabalho personalizado, e se esse trabalho personalizado tem custo.
Estruturas de contrato
Quando as revisões são concluídas, começa a papelada comercial. Os contratos de software corporativo costumam empilhar vários documentos.
| Documento | O que cobre |
|---|---|
| Master Services Agreement (MSA) | Os termos jurídicos gerais entre as duas empresas: responsabilidade, confidencialidade, propriedade intelectual, rescisão, lei aplicável |
| Formulário de pedido (ou statement of work) | A compra específica: produto, quantidade, prazo, valores, data de início |
| DPA | Termos de proteção de dados, como acima |
| Anexos de segurança e de serviço | Disponibilidade, tempo de resposta do suporte e compromissos de segurança, quando acordados |
Separar o MSA dos formulários de pedido permite que o comprador assine os termos jurídicos uma vez e acrescente compras depois sem renegociar. Se você espera se expandir entre departamentos, essa estrutura trabalha a seu favor.
As escolhas dentro do formulário de pedido merecem atenção:
- Modelo de licenciamento. As licenças por assento cobram por usuários nomeados ou atribuídos. As licenças corporativas dão acesso à organização inteira, muitas vezes por um valor negociado. Os modelos por aprendiz cobram pelas pessoas que de fato usam o produto. Cada um desloca o risco de forma diferente: as licenças por assento punem o comprador se poucas pessoas fizerem login, as licenças corporativas punem o fornecedor se o uso explodir. A lógica de preços é tratada separadamente na coleção, então aqui o ponto é apenas saber qual modelo o seu contrato usa e o que conta como "usuário".
- Prazo e renovação. Prazos plurianuais dão previsibilidade de receita a você e desconto ao comprador. As cláusulas de renovação automática são comuns, mas muitos compradores corporativos resistem ou exigem prazos de aviso. Conheça os seus termos de renovação e coloque-os no calendário, porque a janela de aviso é onde ocorrem as surpresas para os dois lados.
- Rescisão e saída. Os compradores vão pedir o direito de sair por violação relevante e a devolução dos dados ao final. Acorde como a saída será.
- Responsabilidade e indenização. As equipes jurídicas negociam limites e exceções com firmeza. Decida com antecedência quem do seu lado pode aprovar mudanças.
Condições de pagamento
As condições de pagamento são um tema de procurement porque quem as define é a área financeira, e não o L&D. Grandes compradores muitas vezes exigem um número de pedido de compra antes de pagar, então pergunte qual entidade faturar, qual moeda se aplica e como os impostos são tratados. Faturamento anual antecipado, faturamento trimestral e faturamento por marcos para trabalho personalizado são todos normais. Verifique o que o seu próprio processo financeiro consegue sustentar antes de oferecê-los. Para o lado orçamentário dessa conversa, veja ciclos orçamentários de L&D, porque o momento em que o dinheiro do comprador fica disponível afeta o cronograma de pagamento que ele pode aceitar.
Como o fornecedor se prepara
A maioria dos atrasos de procurement é atraso de preparação. Uma lista razoável de prontidão:
- Monte o pacote de fornecedor. Documentos da empresa, seguro, políticas, resumo de segurança, lista de subcontratados, relatório de acessibilidade, DPA padrão.
- Mantenha uma biblioteca de respostas. Um conjunto mantido de respostas às perguntas comuns de segurança e de RFP, com um responsável.
- Conheça suas lacunas. Se você não tem relatório SOC 2 nem certificado ISO, escreva a resposta honesta e o plano, em vez de improvisar a cada questionário.
- Combine antecipadamente suas posições de negociação. Quais mudanças de DPA, termos de responsabilidade e condições de pagamento um vendedor pode aceitar, e quais exigem escalonamento?
- Peça o processo no primeiro dia. Quem em compras, segurança e jurídico fará a revisão, quais documentos eles precisam e em que ordem. Depois mapeie esses nomes no plano do negócio.
- Rode as revisões em paralelo. As checagens de segurança, jurídica e de acessibilidade raramente dependem umas das outras. Iniciá-las juntas, em vez de uma após a outra, elimina esperas evitáveis.
Perguntas frequentes sobre Compras Corporativas de Aprendizagem
Qual é a diferença entre uma RFI, uma RFP e uma RFQ?
Uma RFI reúne informações sobre o mercado e possíveis fornecedores, uma RFP pede uma proposta detalhada para uma necessidade definida e uma RFQ pede um preço para algo já especificado. Pelas regras federais dos EUA, as respostas a uma RFI não são ofertas e não podem ser aceitas para formar um contrato.
Preciso de um relatório SOC 2 para vender para grandes empresas?
Nem sempre, mas compradores maiores costumam pedir um durante a revisão de segurança. Os relatórios SOC 2 cobrem controles relevantes para segurança, disponibilidade, integridade de processamento, confidencialidade ou privacidade. Se você ainda não tem um, um questionário preenchido, políticas claras e um plano crível ainda podem sustentar negócios menores.
O que é um acordo de processamento de dados e por que o comprador vai pedir um?
É o contrato que rege como um fornecedor trata dados pessoais em nome do cliente. O Artigo 28 do GDPR exige um contrato vinculante que defina o objeto, a duração, a natureza e a finalidade do tratamento e o tipo de dados. Ele também exige compromissos como tratar os dados apenas conforme instruções documentadas e apoiar auditorias.
O que é um Accessibility Conformance Report?
É um documento que explica como um produto atende aos padrões de acessibilidade. O Section508.gov o descreve como a demonstração de como os produtos de TIC atendem aos Revised 508 Standards e diz que ele ajuda os compradores federais a avaliar produtos. Muitos compradores privados também pedem um, geralmente junto com um nível-alvo da WCAG.
O que significa renovação automática em um contrato de aprendizagem?
O acordo é renovado por mais um prazo, a menos que uma das partes avise dentro de uma janela definida. É comum em contratos de software, e os compradores costumam negociar o prazo de aviso. Acompanhe a data dos dois lados, porque uma janela perdida pode significar uma renovação indesejada ou um cliente perdido.
Por que o procurement demora tanto depois que o comprador nos escolheu?
Porque várias equipes com checklists próprios precisam aprovar: compras, segurança, jurídico, acessibilidade, TI e finanças. O atraso geralmente vem de documentos faltando ou de revisões que começam uma depois da outra. Um pacote de fornecedor pronto e o mapeamento antecipado dos revisores reduzem isso.
Leitura relacionada

Co-Founder & COO
On this page
- Por que o procurement existe
- A trilha de documentos: RFI, RFP e RFQ
- Cadastro de fornecedor e due diligence
- Revisão de segurança
- Proteção de dados e o acordo de processamento
- Requisitos de acessibilidade
- Requisitos de integração e SSO
- Estruturas de contrato
- Condições de pagamento
- Como o fornecedor se prepara
- Leitura relacionada