Beschaffung im Unternehmenslernen einfach erklärt
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
Stellen Sie sich den Moment vor, in dem ein L&D-Verantwortlicher sagt: „Das wollen wir." Für viele EdTech-Gründer fühlt sich das wie die Ziellinie an. Meist ist es der Start eines anderen Rennens. Der L&D-Verantwortliche besitzt den Bedarf. Einkauf, Sicherheit, Recht, IT und Finanzen besitzen den Kauf, und keiner von ihnen war in Ihrer Demo.
Beschaffung im Unternehmenslernen ist die Gesamtheit der formellen Schritte, mit denen eine große Organisation aus einem ausgewählten Produkt einen unterzeichneten, bezahlten und konformen Vertrag macht. Sie umfasst, wie der Käufer Anbieter um Informationen bittet, sie als Lieferanten prüft, ihre Sicherheit und ihren Umgang mit Daten bewertet, die Barrierefreiheit testet und die Geschäftsbedingungen vereinbart. Dieser Artikel erklärt jeden Schritt, was der Käufer dabei eigentlich herausfinden will und wie sich ein Anbieter vorbereitet, bevor der Fragebogen eintrifft. Für die breitere Reise, die hierher führt, beginnen Sie mit wie Unternehmen Schulungen kaufen. Sobald die Beschaffung beteiligt ist, wurde das Argument für den Kauf meist schon geliefert, durch eine Weiterbildungsbedarfsanalyse und eine Argumentation zum ROI von Schulungen.
Vorab ein Hinweis. Die Beschaffungspraxis unterscheidet sich je nach Unternehmen, Land und danach, ob der Käufer öffentlich oder privat ist. Dieser Artikel beschreibt gängige Muster und nennt Vorschriften, wo es sie gibt. Er nennt keine typischen Dauern, weil es speziell für Lernkäufe keinen verlässlichen öffentlichen Richtwert gibt und Ihre eigene Pipeline mehr verrät als ein geliehener Durchschnitt.
Warum es Beschaffung gibt
Beschaffung ist die Art des Käufers, Risiken zu managen, die er in einer Demo nicht sehen kann. Ein Lernprodukt berührt Mitarbeiterdaten, kann sich mit den Identitätssystemen des Unternehmens verbinden und schafft eine wiederkehrende finanzielle Verpflichtung. Wer das genehmigt, beurteilt nicht die Didaktik. Er beurteilt das Risiko.
Deshalb ist die Beschaffung ein anderes Publikum als das L&D-Team. Während der L&D-Käufer fragt: „Werden unsere Leute das nutzen?", fragen Einkauf und Risikofunktionen: „Was passiert, wenn dieser Anbieter ausfällt, Daten verliert oder seinen Preis erhöht?" Einen allgemeinen Überblick über die Funktion selbst finden Sie unter Beschaffungsmanagement, und zur umgebenden Gruppe von Genehmigern, zur Abstimmung der Stakeholder und zum Enterprise-Kaufprozess.
Wichtige Fakten: Beschaffung im Unternehmenslernen
- Eine Request for Information (RFI) ist ein Instrument der Marktforschung. Nach der US Federal Acquisition Regulation sind Antworten keine Angebote und können nicht angenommen werden, um einen verbindlichen Vertrag zu begründen (FAR 15.201, acquisition.gov).
- Nach Artikel 28 DSGVO muss ein Auftragsverarbeiter, der im Auftrag eines Verantwortlichen personenbezogene Daten verarbeitet, durch einen Vertrag gebunden sein, der Gegenstand, Dauer, Art und Zweck der Verarbeitung sowie die Art der Daten festlegt (Verordnung (EU) 2016/679, EUR-Lex).
- Ein Auftragsverarbeiter darf ohne vorherige gesonderte oder allgemeine schriftliche Genehmigung des Verantwortlichen keinen weiteren Auftragsverarbeiter hinzuziehen (Artikel 28 Absatz 2 DSGVO).
- SOC-2-Berichte befassen sich mit Kontrollen in Bezug auf Sicherheit, Verfügbarkeit, Verarbeitungsintegrität, Vertraulichkeit oder Datenschutz (AICPA & CIMA).
- Ein Accessibility Conformance Report (ACR) erläutert, wie ein Produkt die Revised Section 508 Standards erfüllt, und hilft US-Bundeskäufern, es bei der Marktforschung und der Angebotsbewertung zu beurteilen (Section508.gov).
Die Papierspur: RFI, RFP und RFQ
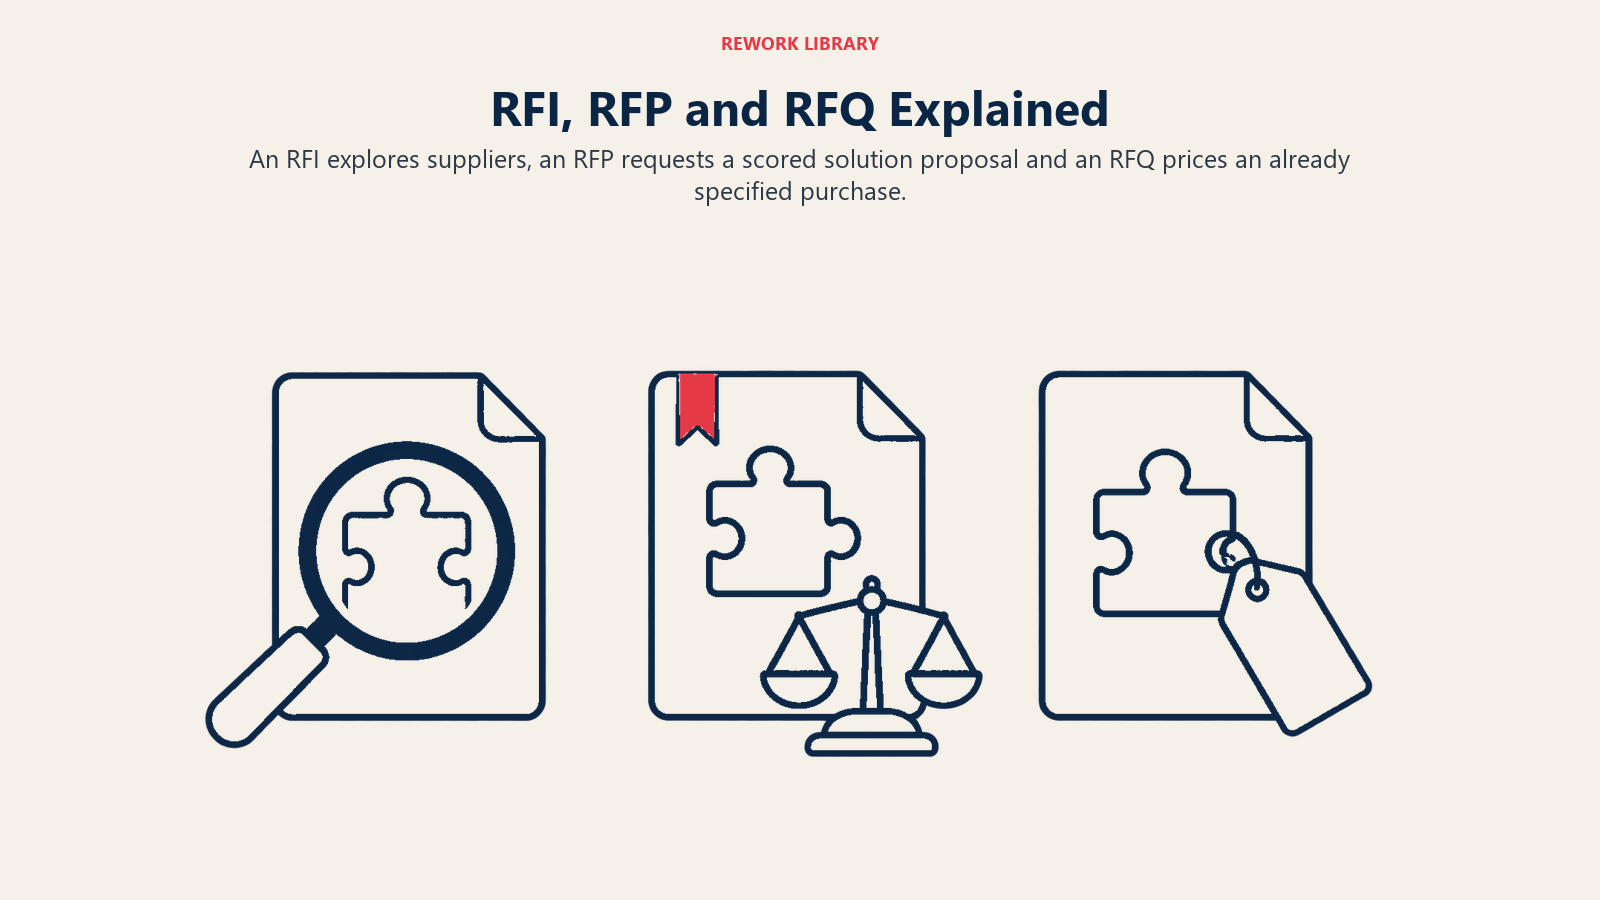
Große Käufer formalisieren die Anbieterauswahl oft mit einem oder mehreren von drei Dokumenten. Die Bezeichnungen werden locker verwendet, daher hilft es zu wissen, wofür jedes dient.
| Dokument | Was der Käufer will | Was es für Sie bedeutet |
|---|---|---|
| RFI (Request for Information) | Erfahren, was verfügbar ist und welche Anbieter glaubwürdig sind | Antworten Sie klar. Oft kommen Sie so auf eine Shortlist. In der Regel keine Verpflichtung für eine der Seiten |
| RFP (Request for Proposal) | Eine detaillierte schriftliche Antwort auf einen definierten Bedarf, einschließlich Vorgehen, Fähigkeiten und Preis | Das aufwendige Dokument. Anforderungen werden bewertet, oft von einem Gremium |
| RFQ (Request for Quotation) | Ein Preis für etwas bereits Spezifiziertes | Üblich, wenn der Käufer genau weiß, was er will, und vor allem die Kosten vergleicht |
Die Regeln des öffentlichen Sektors zeigen die Logik deutlich. Die US Federal Acquisition Regulation sagt, RFIs dürfen verwendet werden, wenn die Regierung derzeit keinen Vertragsschluss beabsichtigt, aber Marktinformationen wünscht, und dass Antworten keine Angebote sind. Private Unternehmen sind an diese Regel nicht gebunden, doch viele übernehmen dieselbe Struktur, weil sie vertretbar ist: mehrere Anbieter, dieselben Fragen, ein Bewertungsbogen.
Daraus ergeben sich einige praktische Punkte.
Eine RFP bedeutet oft, dass Sie nicht die erste Idee waren. Manchmal bevorzugt der Käufer bereits einen Anbieter, und die RFP ist ein Compliance-Schritt. Manchmal ist es ein echter offener Wettbewerb. Von außen lässt sich das nicht immer erkennen, fragen Sie daher früh nach den Bewertungskriterien und ihrer Gewichtung und ob Sie die Gelegenheit zu einer Präsentation bekommen.
Beantworten Sie, was gefragt wird. Die RFP-Bewertung erfolgt meist pro Frage. Eine schöne Erzählung, die eine verbindliche Anforderung auslässt, kann gegen eine schlichtere Antwort verlieren, die jede Zeile abdeckt. Die Mechanik einer guten Antwort behandelt die RFP-Antwortstrategie, geschrieben für Dienstleistungsunternehmen, doch die Disziplin lässt sich übertragen.
Entscheiden Sie, ob Sie überhaupt antworten. Eine RFP, die um die Funktionsliste eines Wettbewerbers herum geschrieben wurde, ist teuer zu beantworten und schwer zu gewinnen. Sich selbst auszusortieren ist eine legitime Wahl.
Anbieter-Onboarding und Lieferantenprüfung
Sobald Sie ausgewählt sind, manchmal schon vorher, muss der Käufer Sie als Lieferanten registrieren. Das ist administrativ und lässt mehr Deals ins Stocken geraten, als Gründer erwarten, weil auf der L&D-Seite niemand dafür zuständig ist.
Typische Angaben, die Käufer von einem neuen Lieferanten verlangen:
- Angaben zur Rechtsperson, Registrierungs- und Steuerunterlagen
- Bankverbindung für die Zahlung, meist über einen gesonderten Prozess verifiziert
- Versicherungsnachweise, wo der Vertrag sie verlangt
- Informationen zu Eigentümerstruktur und finanzieller Stabilität, besonders bei einem jungen Anbieter
- Richtlinien zu Informationssicherheit, Geschäftskontinuität und manchmal zu Korruptionsbekämpfung oder Verhaltenskodex
- Referenzen oder eine Liste vergleichbarer Kunden
Warum so viel? Weil sich der Käufer gegen die Abhängigkeit von einem Lieferanten absichert, der verschwindet. Ein EdTech-Unternehmen in der Seed-Phase ist ein völlig vertretbarer Anbieter, aber der Käufer wird fragen, was mit den Datensätzen seiner Lernenden und mit seinem Zugang geschieht, wenn Sie den Betrieb einstellen. Anbieter, die darauf eine klare Antwort haben (Datenexport, Kontinuitätsregelungen, wo relevant Escrow), wirken reifer als solche, die der Frage ausweichen.
Die praktische Lösung ist ein Standard-„Lieferantenpaket", das Sie in einer E-Mail verschicken können: Unternehmensunterlagen, Richtlinien, Versicherung, Sicherheitszusammenfassung, Bedingungen zur Datenverarbeitung, Barrierefreiheitsbericht. Es einmal aufzubauen spart bei jedem Deal Tage.
Sicherheitsprüfung
Für alles, was Mitarbeiterdaten speichert oder sich mit Unternehmenssystemen verbindet, müssen Sie mit einer Informationssicherheitsprüfung rechnen. Sie kommt meist als Fragebogen, manchmal mit Hunderten Fragen, und geht an das Sicherheits- oder IT-Risikoteam des Käufers, nicht an L&D.
Übliche Inhalte einer Prüfung:
- Wie Daten gespeichert, verschlüsselt und gesichert werden
- Wer beim Anbieter auf Kundendaten zugreifen kann und wie dieser Zugriff kontrolliert wird
- Wie Vorfälle erkannt werden und wie Kunden darüber informiert werden
- Hosting-Standort und Unterauftragsverarbeiter
- Unabhängige Bestätigung oder Zertifizierung
Zum letzten Punkt kommen häufig zwei Berichte und Zertifizierungen vor.
SOC 2. Ein SOC-2-Bericht wird von einer unabhängigen Wirtschaftsprüfungsgesellschaft erstellt, nachdem sie die Kontrollen einer Dienstleistungsorganisation untersucht hat. Das AICPA beschreibt SOC 2 als Bericht über Kontrollen in Bezug auf Sicherheit, Verfügbarkeit, Verarbeitungsintegrität, Vertraulichkeit oder Datenschutz. Käufer verlangen typischerweise den Bericht selbst unter einer Geheimhaltungsvereinbarung, nicht nur ein Logo. Lesen Sie den Geltungsbereich, bevor Sie damit prahlen: Ein Bericht, der nur einige Systeme oder nur einige Kriterien abdeckt, beantwortet weniger Fragen des Käufers.
ISO/IEC 27001. Dies ist eine internationale Norm für Informationssicherheits-Managementsysteme, und Käufer, besonders außerhalb der USA, fragen oft, ob ein Anbieter zertifiziert ist. Wenn Sie sie besitzen, halten Sie das Zertifikat und die Erklärung zum Geltungsbereich bereit. Wenn nicht, sagen Sie, was Sie stattdessen haben. Prüfen Sie die aktuellen Anforderungen bei Ihrer Zertifizierungsstelle, bevor Sie einem Käufer Ihren Geltungsbereich beschreiben.
Anbieter in der Frühphase können oft keines von beiden vorweisen. Das ist nicht fatal. Ein ausgefüllter Fragebogen, eine Zusammenfassung eines aktuellen Penetrationstests, klare Richtlinien und eine glaubwürdige Roadmap zur Bestätigung bringen viele kleinere Deals durch. Größere Käufer verlangen den Bericht womöglich weiterhin als Bedingung, wissen Sie also, welche Deals Sie noch nicht gewinnen können.
Eine wiederverwendbare Antwortbibliothek hilft mehr als ein einzelnes Zertifikat. Halten Sie Ihre Antworten auf häufige Fragen an einem gepflegten Ort, in der Verantwortung einer Person und planmäßig überprüft. Widersprüchliche Antworten in verschiedenen Fragebögen sind ein Warnsignal, das Sicherheitsprüfern auffällt.
Datenschutz und der Auftragsverarbeitungsvertrag
Lernprodukte verarbeiten personenbezogene Daten: Namen, geschäftliche E-Mail-Adressen, Funktionen, Fortschritt, Prüfungsergebnisse und manchmal Leistungsinformationen. Für Käufer mit Beschäftigten in der EU oder im Vereinigten Königreich greift damit das Datenschutzrecht, und der Käufer wird einen Auftragsverarbeitungsvertrag (Data Processing Agreement, DPA) verlangen.
Die Kernregel stammt aus der Datenschutz-Grundverordnung. Artikel 28 sagt, die Verarbeitung durch einen Auftragsverarbeiter muss auf der Grundlage eines Vertrags oder eines anderen Rechtsinstruments erfolgen, das den Auftragsverarbeiter bindet und Gegenstand und Dauer der Verarbeitung, ihre Art und ihren Zweck, die Art der personenbezogenen Daten und die Kategorien betroffener Personen festlegt. Im üblichen Aufbau ist Ihr Kunde der Verantwortliche und Sie sind der Auftragsverarbeiter.
Derselbe Artikel nennt konkrete Zusagen, die der Vertrag enthalten muss. Einfach gesagt müssen Sie:
- Personenbezogene Daten nur auf dokumentierte Weisung des Verantwortlichen verarbeiten
- Sicherstellen, dass zur Verarbeitung befugte Personen zur Vertraulichkeit verpflichtet sind
- Angemessene Sicherheitsmaßnahmen anwenden
- Den Verantwortlichen bei Anfragen betroffener Personen und bei seinen eigenen Compliance-Pflichten unterstützen
- Nach Wahl des Verantwortlichen die Daten nach Ende der Leistung löschen oder zurückgeben
- Die erforderlichen Informationen zum Nachweis der Compliance bereitstellen und Überprüfungen, einschließlich Inspektionen, ermöglichen und dazu beitragen
Er behandelt auch Unterauftragsverarbeiter. Der Artikel sagt, ein Auftragsverarbeiter darf ohne vorherige gesonderte oder allgemeine schriftliche Genehmigung des Verantwortlichen keinen weiteren Auftragsverarbeiter hinzuziehen, und wo eine allgemeine Genehmigung erteilt wird, muss der Auftragsverarbeiter den Verantwortlichen über beabsichtigte Änderungen informieren, damit dieser widersprechen kann. Für einen EdTech-Anbieter, der auf Cloud-Hosting, Video-Infrastruktur und Analysetools läuft, heißt das: eine korrekte Liste der Unterauftragsverarbeiter und einen Prozess zur Benachrichtigung der Kunden führen.
Praktische Folgen:
- Die meisten Enterprise-Käufer senden ihre eigene DPA-Vorlage. Viele Anbieter haben ebenfalls eine Standardvorlage. Entscheiden Sie vorab, welche Abweichungen Sie akzeptieren und wer sie genehmigen darf.
- Löschung ist beim Lernen wichtiger als in den meisten Kategorien. Seien Sie klar darüber, was nach Vertragsende mit Lernendendaten und Zertifikaten geschieht, denn Compliance-Käufer müssen Abschlussnachweise manchmal jahrelang aufbewahren.
Dies sind allgemeine Informationen, keine Rechtsberatung. Ihre eigene Rechtsberatung sollte die Vereinbarung prüfen, die Sie tatsächlich unterzeichnen.
Anforderungen an die Barrierefreiheit
Große Arbeitgeber behandeln Barrierefreiheit zunehmend als Beschaffungshürde, weil ihre Belegschaft Menschen mit Behinderungen umfasst und das Recht stellenweise auf das anwendbar ist, was sie einkaufen.
Die Referenz, die die meisten Käufer nutzen, sind die Web Content Accessibility Guidelines des W3C. WCAG 2.2 deckt eine breite Palette von Empfehlungen ab, um Webinhalte zugänglicher zu machen, und zwar für Menschen mit Behinderungen, darunter Blindheit und Sehbehinderung, Gehörlosigkeit und Schwerhörigkeit, eingeschränkte Beweglichkeit und einige kognitive Einschränkungen. Käufer schreiben häufig ein Ziel-Konformitätsniveau in die Anforderungen, fragen Sie daher, welche Version und welches Niveau sie erwarten.
Für US-Bundesbehörden und einige Bundesstaaten als Käufer ist die Referenz Section 508. Der übliche Nachweis ist ein Accessibility Conformance Report. Section508.gov beschreibt einen ACR als ein Dokument, das erläutert, wie Produkte der Informations- und Kommunikationstechnologie die Revised 508 Standards erfüllen, und sagt, ACRs helfen Beschaffungsbeamten des Bundes, Produkte bei der Marktforschung und bei der Angebotsbewertung zu beurteilen. Section508.gov veröffentlicht auch Leitlinien für Behörden dazu, Informationen zur Barrierefreiheit von Anbietern anzufordern, woraus Sie erfahren, was ein staatlicher Käufer von Ihnen verlangen kann.
Fragen zur Barrierefreiheit im Lernbereich sind spezifisch. Rechnen Sie damit, dass sie Folgendes abdecken:
- Ob Kurs-Player mit Tastaturnavigation und Screenreadern funktionieren
- Untertitel und Transkripte für Videos und Alternativen für Audio
- Ob Inhalte Dritter, die Sie weiterverkaufen, dieselbe Messlatte erfüllen
- Ob Autoren- und Administrationsbildschirme barrierefrei sind, nicht nur die Ansicht der Lernenden
Behaupten Sie keine Konformität, die Sie nicht getestet haben. Ein zutreffender Bericht, der Lücken und einen Behebungsplan auflistet, ist glaubwürdiger als ein perfekt aussehender, und Käufer, denen das wichtig ist, prüfen nach.
Anforderungen an Integration und SSO
Für Plattformen und Inhalte, die sich in ein Lernsystem einfügen, will die IT wissen, wie sich Ihr Produkt verbindet. Sie werden nach Single Sign-on gefragt, damit Mitarbeitende bestehende Konten nutzen, nach User Provisioning, damit Konten automatisch angelegt und entfernt werden, und danach, wie Abschlussdaten in das Lernmanagementsystem des Käufers gelangen. Standards wie SCORM, xAPI und LTI sind die gängigen Wege, über die Inhalte und Tools mit einem LMS kommunizieren. Welcher zählt, hängt von der Plattform des Käufers ab, fragen Sie also früh, was dort läuft. Ist die Plattform des Käufers noch nicht entschieden, erklärt LMS vs. LXP, wie sich die beiden Plattformtypen unterscheiden.
Das Risiko ist, eine Integration zu versprechen, die Sie nur halb gebaut haben. Sagen Sie klar, was live ist, was konfigurierbar ist und was individuelle Arbeit erfordert, und ob diese individuelle Arbeit kostenpflichtig ist.
Vertragsstrukturen
Sobald die Prüfungen bestanden sind, beginnt das kaufmännische Vertragswerk. Enterprise-Softwareverträge bestehen meist aus mehreren übereinandergelegten Dokumenten.
| Dokument | Was es abdeckt |
|---|---|
| Master Services Agreement (MSA) | Die allgemeinen rechtlichen Bedingungen zwischen den beiden Unternehmen: Haftung, Vertraulichkeit, geistiges Eigentum, Kündigung, anwendbares Recht |
| Bestellformular (oder Leistungsbeschreibung) | Der konkrete Kauf: Produkt, Menge, Laufzeit, Gebühren, Startdatum |
| DPA | Datenschutzbedingungen, wie oben |
| Sicherheits- und Leistungsanhänge | Verfügbarkeit, Reaktionszeiten im Support und Sicherheitszusagen, soweit vereinbart |
Die Trennung des MSA von den Bestellformularen erlaubt dem Käufer, die rechtlichen Bedingungen einmal zu unterzeichnen und später Käufe hinzuzufügen, ohne neu zu verhandeln. Wenn Sie erwarten, über mehrere Abteilungen zu expandieren, arbeitet diese Struktur für Sie.
Entscheidungen innerhalb des Bestellformulars verdienen Aufmerksamkeit:
- Lizenzmodell. Seat-Lizenzen berechnen namentlich benannte oder zugewiesene Nutzer. Enterprise-Lizenzen geben der gesamten Organisation Zugang, oft gegen eine verhandelte Gebühr. Lernendenbasierte Modelle berechnen Personen, die das Produkt tatsächlich nutzen. Jedes verschiebt das Risiko anders: Seat-Lizenzen bestrafen den Käufer, wenn sich wenige einloggen, Enterprise-Lizenzen bestrafen den Anbieter, wenn die Nutzung explodiert. Die Preislogik wird in der Collection gesondert behandelt, hier kommt es nur darauf an zu wissen, welches Modell Ihr Vertrag verwendet und was als „Nutzer" zählt.
- Laufzeit und Verlängerung. Mehrjährige Laufzeiten geben Ihnen Umsatztransparenz und Käufern einen Rabatt. Klauseln zur automatischen Verlängerung sind üblich, doch viele Enterprise-Käufer wehren sich dagegen oder verlangen Kündigungsfristen. Kennen Sie Ihre Verlängerungsbedingungen und tragen Sie sie in den Kalender ein, denn im Kündigungsfenster entstehen auf beiden Seiten die Überraschungen.
- Kündigung und Ausstieg. Käufer werden das Recht verlangen, bei wesentlicher Vertragsverletzung zu gehen, und die Rückgabe der Daten am Ende. Vereinbaren Sie, wie der Ausstieg aussieht.
- Haftung und Freistellung. Rechtsabteilungen verhandeln Haftungsobergrenzen und Ausnahmen hart. Entscheiden Sie vorab, wer auf Ihrer Seite Änderungen genehmigen darf.
Zahlungsbedingungen
Zahlungsbedingungen sind ein Beschaffungsthema, weil die Finanzfunktion sie festlegt, nicht L&D. Große Käufer verlangen oft eine Bestellnummer, bevor sie zahlen, fragen Sie also, welche Gesellschaft Sie in Rechnung stellen, welche Währung gilt und wie die Steuer behandelt wird. Jährliche Vorauszahlung, vierteljährliche Rechnungsstellung und Meilenstein-Abrechnung für individuelle Arbeit sind alle normal. Prüfen Sie, was Ihr eigener Finanzprozess leisten kann, bevor Sie sie anbieten. Zur Budgetseite dieses Gesprächs lesen Sie L&D-Budgetzyklen, denn der Zeitpunkt, zu dem das Geld des Käufers verfügbar wird, beeinflusst, welchen Zahlungsplan er akzeptieren kann.
Wie sich ein Anbieter vorbereitet
Die meisten Beschaffungsverzögerungen sind Vorbereitungsverzögerungen. Eine vernünftige Checkliste zur Einsatzbereitschaft:
- Das Lieferantenpaket aufbauen. Unternehmensunterlagen, Versicherung, Richtlinien, Sicherheitszusammenfassung, Liste der Unterauftragsverarbeiter, Barrierefreiheitsbericht, Standard-DPA.
- Eine Antwortbibliothek pflegen. Ein gepflegter Satz von Antworten auf häufige Sicherheits- und RFP-Fragen, mit einer verantwortlichen Person.
- Ihre Lücken kennen. Wenn Sie keinen SOC-2-Bericht oder kein ISO-Zertifikat haben, schreiben Sie die ehrliche Antwort und den Plan auf, statt bei jedem Fragebogen zu improvisieren.
- Verhandlungspositionen vorab abstimmen. Welche DPA-Änderungen, Haftungsbedingungen und Zahlungsbedingungen darf ein Vertriebsmitarbeiter akzeptieren, und welche müssen eskaliert werden?
- Am ersten Tag nach dem Prozess fragen. Wer in Einkauf, Sicherheit und Recht prüft, welche Unterlagen sie brauchen und in welcher Reihenfolge. Tragen Sie diese Namen dann in Ihren Deal-Plan ein.
- Prüfungen parallel laufen lassen. Sicherheits-, Rechts- und Barrierefreiheitsprüfungen hängen selten voneinander ab. Sie gleichzeitig statt nacheinander zu starten, beseitigt vermeidbares Warten.
Häufig gestellte Fragen zur Beschaffung im Unternehmenslernen
Was ist der Unterschied zwischen einer RFI, einer RFP und einer RFQ?
Eine RFI sammelt Informationen über den Markt und mögliche Lieferanten, eine RFP verlangt ein detailliertes Angebot zu einem definierten Bedarf, und eine RFQ verlangt einen Preis für etwas bereits Spezifiziertes. Nach den US-Bundesregeln sind RFI-Antworten keine Angebote und können nicht angenommen werden, um einen Vertrag zu begründen.
Brauche ich einen SOC-2-Bericht, um an Unternehmen zu verkaufen?
Nicht immer, aber größere Käufer verlangen bei der Sicherheitsprüfung oft einen. SOC-2-Berichte decken Kontrollen in Bezug auf Sicherheit, Verfügbarkeit, Verarbeitungsintegrität, Vertraulichkeit oder Datenschutz ab. Wenn Sie noch keinen haben, können ein ausgefüllter Fragebogen, klare Richtlinien und ein glaubwürdiger Plan kleinere Deals dennoch tragen.
Was ist ein Auftragsverarbeitungsvertrag und warum verlangt der Käufer einen?
Es ist der Vertrag, der regelt, wie ein Anbieter personenbezogene Daten im Auftrag des Kunden behandelt. Artikel 28 DSGVO verlangt einen verbindlichen Vertrag, der Gegenstand, Dauer, Art und Zweck der Verarbeitung sowie die Art der Daten festlegt. Er verlangt außerdem Zusagen wie die Verarbeitung nur auf dokumentierte Weisung und die Unterstützung von Prüfungen.
Was ist ein Accessibility Conformance Report?
Es ist ein Dokument, das erläutert, wie ein Produkt Barrierefreiheitsstandards erfüllt. Section508.gov beschreibt es als Darstellung, wie ICT-Produkte die Revised 508 Standards erfüllen, und sagt, es helfe Bundeskäufern, Produkte zu beurteilen. Auch viele private Käufer verlangen einen, meist zusammen mit einem Ziel-WCAG-Niveau.
Was bedeutet automatische Verlängerung in einem Lernvertrag?
Die Vereinbarung verlängert sich um eine weitere Laufzeit, sofern nicht eine Seite innerhalb einer festgelegten Frist kündigt. Das ist in Softwareverträgen üblich, und Käufer verhandeln die Kündigungsfrist oft. Behalten Sie das Datum auf beiden Seiten im Blick, denn ein verpasstes Fenster kann eine ungewollte Verlängerung oder einen verlorenen Kunden bedeuten.
Warum dauert die Beschaffung so lange, nachdem der Käufer sich für uns entschieden hat?
Weil mehrere Teams mit eigenen Checklisten zustimmen müssen: Einkauf, Sicherheit, Recht, Barrierefreiheit, IT und Finanzen. Verzögerungen entstehen meist durch fehlende Unterlagen oder durch Prüfungen, die nacheinander beginnen. Ein fertiges Lieferantenpaket und die frühe Zuordnung der Prüfer verringern sie.
Weiterführende Lektüre

Co-Founder & COO
On this page
- Warum es Beschaffung gibt
- Die Papierspur: RFI, RFP und RFQ
- Anbieter-Onboarding und Lieferantenprüfung
- Sicherheitsprüfung
- Datenschutz und der Auftragsverarbeitungsvertrag
- Anforderungen an die Barrierefreiheit
- Anforderungen an Integration und SSO
- Vertragsstrukturen
- Zahlungsbedingungen
- Wie sich ein Anbieter vorbereitet
- Weiterführende Lektüre