Security Review: Mengemudi Penilaian Keselamatan Maklumat dan Pematuhan
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
Sebuah vendor infrastruktur awan sedang menutup tawaran penjagaan kesihatan bernilai $4.5M. Pihak berkepentingan perniagaan menyukainya. Pengesahan teknikal lulus. Harga diluluskan. Kemudian CISO masuk campur.
Eksekutif jualan menyangka semakan keselamatan hanyalah satu lagi kotak untuk ditandakan. Silap. CISO menghantar soal selidik keselamatan 412 soalan yang merangkumi penyulitan, kawalan akses, keselamatan rangkaian, keselamatan aplikasi, pematuhan, tindak balas insiden, kesinambungan perniagaan, pengurusan risiko vendor. Semuanya.
Eksekutif jualan kami memajukan soalan kepada pelbagai pasukan dalaman. Jawapan masuk sedikit demi sedikit selama tiga minggu. Separuh daripadanya tidak lengkap. Sebahagian bercanggah antara satu sama lain. Pasukan keselamatan menandakan 47 jurang yang memerlukan penjelasan. CISO, yang kini bimbang tentang tahap kematangan, mengeskalasi kepada audit keselamatan penuh dengan penilaian di tapak.
Semakan "mudah" selama 2-3 minggu itu? Mengambil masa 14 minggu. Tawaran ditutup, tetapi dengan $380K keperluan keselamatan tambahan serta obligasi audit berterusan.
Vendor lain dalam proses yang sama bersedia dengan teratur. Mereka menghantar semuanya terlebih dahulu: laporan SOC 2 Type II, sijil ISO 27001, keputusan pen test, matriks pematuhan HIPAA, dokumen seni bina, sejarah tindak balas insiden, pelan kesinambungan perniagaan beserta keputusan ujian.
CISO menyemaknya, mengadakan panggilan penelitian 90 minit, bertanya tiga soalan susulan dan menyiapkan semakan keselamatan dalam 11 hari. Selesai.
Postur keselamatan yang sama. Hasil yang berbeza. Perbezaannya ialah persediaan. Kira-kira 67% tawaran enterprise kini memerlukan semakan keselamatan rasmi, secara purata 3-8 minggu bergantung pada tahap kesediaan anda. Memahami proses pembelian enterprise membantu anda menjangka bila semakan keselamatan akan berlaku.
Mengapa Semakan Keselamatan Penting
CISO tidak cuba menggagalkan tawaran anda. Mereka melindungi organisasi mereka daripada bencana sebenar.
Risiko Pelanggaran Data
Pelanggaran data sangat mahal. Kita bercakap tentang 4% hasil global di bawah GDPR, $50K setiap rekod di bawah HIPAA, ditambah litigasi, pemberitahuan pelanggan, pemantauan kredit, kerosakan reputasi, gangguan operasi dan akibat di peringkat lembaga pengarah.
Jika anda memproses, menyimpan atau mengakses data pelanggan, mereka perlu menilai kawalan anda. Itu bukan kerenah birokrasi. Itu tanggungjawab fidusiari.
Menemui jurang keselamatan anda sebelum menandatangani lebih baik daripada menemuinya selepas pelanggaran. Sentiasa.
Keperluan Pematuhan
Industri yang dikawal selia tiada pilihan: HIPAA untuk penjagaan kesihatan, PCI DSS untuk pembayaran, SOX dan FINRA untuk perkhidmatan kewangan, FedRAMP untuk kerajaan, GDPR untuk data EU.
Ini bukan halangan pilihan. Ia wajib. Pelanggan anda dikenakan penalti jika mereka tidak melakukan pengawasan vendor yang betul. Semakan keselamatan membuktikan mereka melaksanakan tugas mereka.
Fahami dunia pengawalseliaan pelanggan anda. Pelanggan penjagaan kesihatan, perkhidmatan kewangan dan kerajaan tidak boleh berkompromi dalam hal keselamatan. Kawalan anda perlu memenuhi piawaian pengawalseliaan, bukan sekadar apa yang dilakukan oleh orang lain.
Undang-undang Perlindungan Data yang Lebih Luas
Selain peraturan industri, anda berhadapan dengan GDPR, CCPA, pelbagai undang-undang privasi negeri, keperluan khusus sektor. Semuanya memerlukan usaha wajar terhadap vendor.
Pelanggan anda bertanggungjawab ke atas cara anda mengendalikan data mereka. Langkau usaha wajar yang sewajarnya dan mereka menanggung penalti pengawalseliaan. Semakan keselamatan memenuhi keperluan itu.
Risiko Reputasi
Apabila keselamatan anda gagal, ia turut merosakkan reputasi pelanggan anda. Data mereka dilanggar melalui anda. Perkhidmatan mereka terhenti kerana anda diserang. Mereka melanggar pematuhan akibat jurang anda. Liputan media mengaitkan mereka dengan insiden anda.
Satu pelanggaran vendor yang menjejaskan berbilang pelanggan memusnahkan kepercayaan merentasi seluruh pangkalan pelanggan. CISO tahu perkara ini.
Keperluan Insurans
Polisi insurans siber lazimnya memerlukan penilaian keselamatan vendor. Usaha wajar pihak ketiga, dokumentasi semakan, pengesahan kawalan vendor, penilaian semula secara berkala.
Tanpa dokumen penilaian keselamatan, pelanggan anda mungkin melanggar keperluan insurans mereka dan kehilangan perlindungan. Itu menjadikannya tidak boleh dirunding.
Proses Semakan Keselamatan
Semakan keselamatan mengikut satu corak. Kenali corak itu dan anda akan bergerak lebih pantas.
Soal Selidik Awal
Kebanyakan semakan bermula dengan soal selidik. Mungkin SIG (Standard Information Gathering), VSA (Vendor Security Alliance) atau sesuatu yang tersuai. Daripada 50 soalan hingga 500.
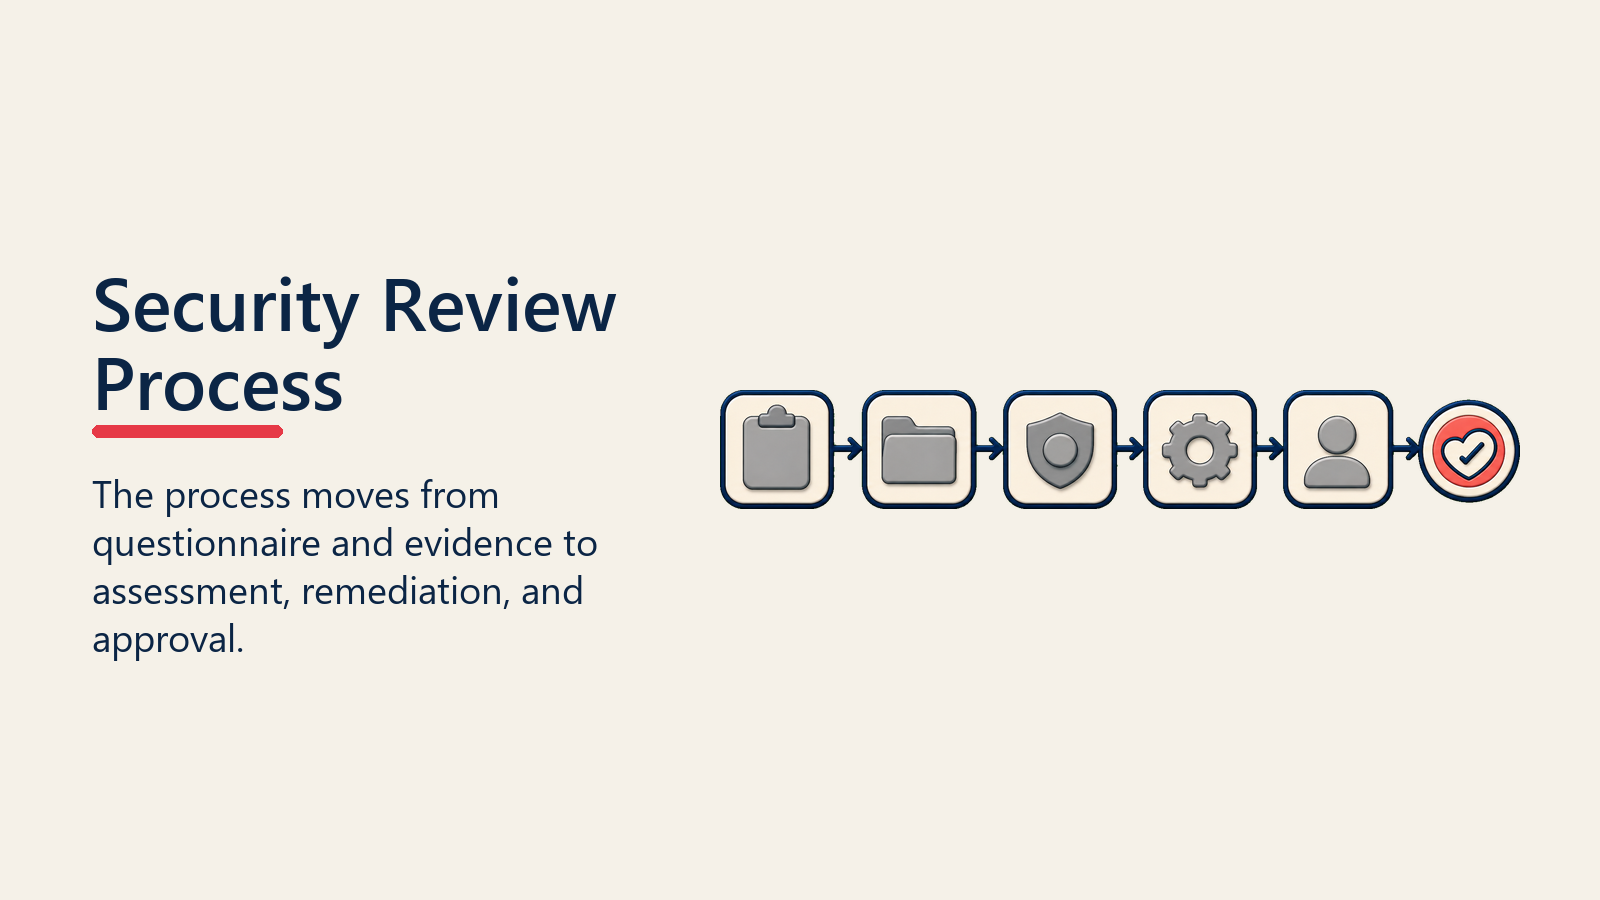
Mereka akan bertanya tentang: penyulitan data, kawalan akses, keselamatan rangkaian, keselamatan aplikasi, sijil pematuhan, tindak balas insiden, kesinambungan perniagaan, pemulihan bencana, pengurusan vendor, subprocessor, keselamatan fizikal, tadbir urus keselamatan.
Isi dengan lengkap. Berikan maklumat yang tepat. Jawapan separuh atau mengelak soalan mencetuskan siasatan yang lebih mendalam. Jawapan yang lengkap dan telus membina kepercayaan dan mempercepatkan proses.
Permintaan Dokumentasi
Selepas soal selidik, mereka akan mahukan dokumen: laporan SOC 2 Type II, sijil ISO 27001, keputusan pen test, penilaian kerentanan, perakuan pematuhan (HIPAA, PCI DSS, apa sahaja yang berkaitan), dasar keselamatan, pelan tindak balas insiden beserta sejarahnya, pelan BC/DR, rajah seni bina, dokumentasi subprocessor.
Susun semua ini sebelum mereka meminta. Apabila mereka meminta sesuatu, anda sepatutnya menghantarnya dalam masa 24-48 jam. Kelewatan menjadikan anda kelihatan tidak teratur atau seolah-olah menyembunyikan sesuatu.
Semakan Seni Bina
Mereka akan menyelidik seni bina teknikal anda: aliran data, pelaksanaan penyulitan, pengurusan kunci, kawalan akses, pengesahan, segmentasi rangkaian, pemantauan, keselamatan aplikasi, pengelogan, sandaran dan pemulihan, cara anda berintegrasi dengan persekitaran mereka.
Di sinilah isu peringkat reka bentuk muncul. Bersedialah untuk menerangkan seni bina keselamatan anda dengan terperinci dan mempertahankan keputusan anda.
Pen Testing atau Audit
Situasi berisiko tinggi mungkin melibatkan ujian aktif: pen test pihak ketiga, imbasan kerentanan, semakan kod, audit konfigurasi, penilaian di tapak.
Perkara ini memakan masa dan boleh menggangu. Rundingkan skop, masa dan metodologi. Libatkan pasukan keselamatan anda.
Kadangkala pelanggan akan menerima keputusan pen test sedia ada anda sebagai ganti menjalankan ujian baharu. Hantarkan keputusan pihak ketiga yang terkini dan menyeluruh terlebih dahulu.
Pemulihan dan Penilaian Semula
Semakan menemui jurang. Mungkin kekurangan kawalan, jurang dasar, isu pematuhan, kelemahan seni bina.
Anda mempunyai pilihan: baiki perkara kritikal dengan segera, cipta pelan mitigasi dengan garis masa untuk isu jangka sederhana, gunakan kawalan pampasan untuk perkara yang tidak boleh dibaiki dengan segera, terima baki risiko bagi item keutamaan rendah.
Bincangkan jurang secara terbuka dengan pelan pemulihan yang kukuh. Itu membina kepercayaan. Sembunyikan jurang atau memandang remeh kebimbangan? Itu memusnahkannya.
Kelulusan atau Syarat
Semakan berakhir dengan salah satu daripada empat cara: kelulusan tanpa syarat (jarang untuk sistem kompleks), kelulusan bersyarat dengan keperluan pemulihan, kelulusan dengan pemantauan berterusan, atau penolakan.
Kebanyakan kelulusan datang dengan syarat. Ketahui apa syaratnya dan bina pematuhan ke dalam pelaksanaan dan operasi anda. Syarat ini sering menjadi sebahagian daripada rundingan kontrak dan perbincangan SLA.
Bidang Penilaian Keselamatan yang Biasa
Semakan menyentuh bidang yang sama setiap kali. Bersedialah.
Penyulitan dan Perlindungan Data
Mereka akan bertanya tentang: penyulitan semasa rehat (pangkalan data, fail, sandaran), penyulitan semasa transit (trafik rangkaian, panggilan API), pengurusan kunci (cara anda menjana, menyimpan, memutar dan mengawal akses), piawaian penyulitan (algoritma, panjang kunci dan protokol yang mana).
Perkara standard: AES-256 semasa rehat, TLS 1.2+ semasa transit, pengurusan kunci selamat dengan pengasingan tugas, putaran kunci secara berkala.
Jangan katakan "kami menyulitkan data." Katakan "kami menggunakan AES-256 semasa rehat dengan AWS KMS menguruskan kunci pada putaran automatik 90 hari." Itu menunjukkan anda tahu apa yang anda lakukan.
Kawalan Akses dan Pengesahan
Mereka akan memeriksa: pengesahan (MFA, dasar kata laluan), kebenaran dan akses berasaskan peranan, pengurusan akses istimewa, semakan akses dan pensijilan semula, penyediaan dan penyahsediaan akaun.
Dijangka: MFA untuk akses pentadbir, prinsip keistimewaan minimum, semakan akses berkala, penyahsediaan automatik apabila pekerja berhenti, pengelogan tindakan istimewa.
Dokumenkan dasar anda dan cara anda melaksanakannya. Tunjukkan bukti semakan akses dan keupayaan audit.
Keselamatan Rangkaian
Apa yang mereka lihat: segmentasi rangkaian, konfigurasi tembok api, pengesanan dan pencegahan pencerobohan, pemantauan dan pengelogan, perlindungan DDoS, akses jauh yang selamat.
Apa yang mereka harapkan: persekitaran pengeluaran yang berasingan daripada rangkaian korporat, pertahanan berlapis dengan pelbagai lapisan, pemantauan 24/7, tindak balas insiden yang didokumenkan, semakan konfigurasi berkala.
Hantarkan rajah seni bina rangkaian yang menunjukkan zon keselamatan, kawalan dan aliran data. Terangkan strategi pertahanan berlapis anda.
Keselamatan Aplikasi
Apa yang mereka periksa: kitaran hayat pembangunan selamat, semakan kod, ujian keselamatan, pengurusan kerentanan, penampalan kebergantungan, latihan keselamatan pembangun, amalan penggunaan.
Apa yang mereka harapkan: SDLC dengan keselamatan terbina dalam, ujian keselamatan automatik dalam CI/CD, pen test pihak ketiga secara berkala, SLA pemulihan kerentanan, semakan kod keselamatan untuk perubahan kritikal.
Tunjukkan kematangan dengan bukti. Keputusan pen test, dokumen SDLC, metrik kerentanan.
Pensijilan Pematuhan
Yang biasa: SOC 2 Type II (keselamatan, ketersediaan, kerahsiaan), ISO 27001 (pengurusan keselamatan maklumat), PCI DSS (kad pembayaran), HIPAA (penjagaan kesihatan), FedRAMP (kerajaan), GDPR (data EU).
Sijil membuktikan pengesahan bebas. Ia mempercepatkan semakan kerana pelanggan boleh bergantung pada penilaian juruaudit dan bukannya melakukan semakan penuh sendiri.
Dapatkan sijil yang berkaitan dengan industri anda. SOC 2 Type II ialah garis dasar bagi B2B SaaS. Sijil khusus industri (HIPAA, PCI DSS) wajib jika anda berada dalam sektor tersebut.
Tindak Balas Insiden
Apa yang mereka perlu lihat: pengesanan dan amaran, prosedur dan playbook tindak balas, pelan eskalasi dan komunikasi, keupayaan forensik, proses pemberitahuan pelanggan, semakan dan penambahbaikan selepas insiden.
Apa yang mereka harapkan: pengesanan dan tindak balas 24/7, prosedur didokumenkan dengan ujian berkala, eskalasi yang jelas termasuk pemberitahuan pelanggan, bukti keupayaan (daripada ujian atau insiden sebenar).
Hantarkan pelan tindak balas insiden anda. Huraikan keupayaan pengesanan dan masa tindak balas. Kongsikan contoh yang telah dinyahkenal pasti tentang cara anda mengendalikan insiden lepas.
Kesinambungan Perniagaan dan Pemulihan Bencana
Apa yang mereka periksa: prosedur dan ujian sandaran, RTO dan RPO, redundansi dan failover, ujian dan pengesahan DR, kepelbagaian geografi.
Apa yang mereka harapkan: sandaran automatik berkala dengan penyimpanan luar tapak, prosedur DR yang didokumenkan dan diuji, RTO/RPO yang memenuhi keperluan mereka, ujian DR tahunan dengan keputusan yang didokumenkan, seni bina ketersediaan tinggi untuk sistem kritikal.
Hantarkan dokumen pelan DR dan keputusan ujian. Jelaskan angka RTO/RPO dan redundansi seni bina dengan spesifik.
Mempercepatkan Semakan Keselamatan
Anda boleh memendekkan kitaran semakan sebanyak beberapa minggu dengan persediaan yang betul.
Hantar Dokumentasi Terlebih Dahulu
Sebelum mereka meminta, hantarkan: gambaran keselamatan dan seni bina, laporan SOC 2 atau ISO 27001, keputusan pen test, sijil pematuhan, dasar dan prosedur keselamatan, pelan tindak balas insiden dan BC/DR, soal selidik standard yang telah dilengkapkan (SIG, VSA).
Bina pakej semakan keselamatan yang anda gunakan untuk semua tawaran enterprise. Kemas kini setiap suku tahun dengan sijil, keputusan ujian dan dokumen terbaharu.
Menghantar dokumen secara proaktif menunjukkan kematangan dan boleh memendekkan garis masa sebanyak beberapa minggu. Sertakan persediaan ini dalam pembangunan pelan penutupan anda untuk memastikan tiada yang tertinggal.
Bina Trust Center
Sediakan portal keselamatan awam dengan: gambaran keselamatan dan sijil, dokumen pematuhan, seni bina dan kawalan, soalan lazim keselamatan, maklumat hubungan untuk soalan keselamatan.
Trust center membolehkan pelanggan menyemak keselamatan anda sebelum bercakap dengan pasukan jualan. Pembeli yang peka keselamatan memeriksa keselamatan vendor lebih awal. Berikan apa yang mereka perlukan dan anda akan bergerak lebih pantas.
Lihat Salesforce, Workday, ServiceNow. Semuanya mempunyai trust center yang komprehensif. Ia dijangka di peringkat enterprise.
Sediakan Soal Selidik yang Telah Diisi
Kekalkan versi yang telah dilengkapkan bagi: SIG (Standard Information Gathering), VSA (Vendor Security Alliance), CAIQ (Cloud Security Alliance), soal selidik tersuai daripada pelanggan besar.
Apabila pelanggan meminta soal selidik keselamatan, semak sama ada anda telah mengisinya. Yang standard? Hantar serta-merta. Yang tersuai? Gunakan jawapan terdahulu untuk mempercepatkan penyiapan.
Soal selidik yang telah diisi memendekkan masa pemprosesan daripada beberapa minggu kepada beberapa hari.
Dapatkan Perakuan Pihak Ketiga
Perakuan bebas membawa pengaruh yang jauh lebih besar daripada dakwaan anda sendiri: SOC 2 Type II daripada firma yang diiktiraf, ISO 27001 daripada badan berakreditasi, pen test daripada firma keselamatan yang bereputasi, penilaian kerentanan daripada perunding bebas, sijil pematuhan daripada penilai yang diberi kuasa.
Labur dalam perakuan yang berkaitan. Anda akan memperoleh semula kosnya berkali-kali ganda melalui semakan yang lebih pantas.
SOC 2 Type II ialah garis dasar bagi B2B SaaS enterprise. Peruntukkan $50K-150K untuk audit awal, $30K-75K untuk pembaharuan tahunan. Pelaburan itu menghapuskan beratus-ratus jam kerja semakan merentasi pangkalan pelanggan anda.
Hubungkan Pasukan Keselamatan Secara Langsung
Tawarkan penglibatan langsung: penelitian keselamatan dengan CISO atau kepimpinan keselamatan anda, bengkel teknikal dengan arkitek anda, semakan kolaboratif dan bukannya sekadar soal selidik, saluran komunikasi keselamatan yang berterusan.
Orang keselamatan jauh lebih mempercayai orang keselamatan lain berbanding wakil jualan yang bercakap tentang keselamatan. Penglibatan langsung membina keyakinan dengan pantas.
Cuba: "Adakah anda ingin menjadualkan panggilan antara CISO kita untuk membincangkan seni bina dan kawalan? Biasanya lebih pantas berbanding berbalas soal selidik."
Menangani Kebimbangan Keselamatan
Semakan menemui jurang. Cara anda mengendalikannya lebih penting daripada sama ada jurang itu wujud.
Akui Jurang Anda
Apabila jurang wujud, akuinya dan tunjukkan cara anda akan membaikinya.
Jawapan yang buruk: "Itu bukan masalah sebenarnya" atau "Tiada sesiapa peduli tentang ini" atau cuba menyembunyikannya.
Jawapan yang baik: "Anda menemui jurang yang sebenar. Inilah yang kami lakukan: [pembaikan segera], [penambahbaikan jangka sederhana dengan tarikh], [kawalan pampasan semasa kami membaikinya], [siapa yang bertanggungjawab], [cara kami akan melaporkan kemajuan]."
Profesional keselamatan menghormati vendor yang mengakui jurang dan mempunyai pelan yang kukuh. Mereka tidak mempercayai vendor yang menafikan atau memperkecilkan kebimbangan yang sah. Ketelusan ini selari dengan cara anda patut menangani kebimbangan risiko pelanggan sepanjang proses jualan.
Gunakan Kawalan Pampasan
Tidak boleh membaiki sesuatu dengan segera? Kurangkan risiko dengan kawalan pampasan: pemantauan tambahan untuk jurang kawalan, prosedur manual apabila automasi tiada, akses terhad sebagai ganti kawalan teknikal, pengelogan dan semakan dipertingkat sebagai ganti pencegahan, perkhidmatan pihak ketiga untuk jurang keupayaan.
Contoh: Pelanggan memerlukan kediaman data EU. Seni bina anda belum menyokong pengasingan serantau. Kawalan pampasan: komitmen kontrak untuk pemprosesan di EU, penyulitan dengan pengurusan kunci yang berpangkalan di EU, log audit yang boleh mereka akses untuk menunjukkan lokasi data, migrasi kepada seni bina serantau dalam 12 bulan.
Kawalan pampasan bersifat sementara. Berikan mereka garis masa untuk pembaikan sebenar.
Buat Komitmen Peta Jalan
Bagi jurang yang memerlukan pelaburan besar atau perubahan seni bina, komitkan peta jalan anda: ciri atau kawalan khusus yang sedang anda bina, garis masa pembangunan dengan pencapaian, peruntukan sumber dan keutamaan, input pelanggan tentang keperluan.
Ini berkesan apabila: kawalan itu penting tetapi tidak kritikal untuk pembelian, anda mempunyai pelan yang boleh dipercayai untuk menyampaikannya, garis masa sesuai dengan keperluan mereka, anda boleh membuktikan anda menyampaikan apa yang dijanjikan.
Jejak komitmen peta jalan secara rasmi. Gagal menyampaikan dan anda akan merosakkan hubungan serta menjejaskan pembaharuan.
Gunakan Peruntukan Insurans dan Liabiliti
Sesetengah risiko keselamatan ditangani melalui insurans: insurans siber untuk pelanggaran, liabiliti profesional untuk kesilapan dan kecuaian, had liabiliti kontrak dan indemnifikasi, komitmen pemberitahuan dan pemulihan pelanggaran.
Contoh: Pelanggan bimbang tentang risiko pelanggaran. Kawalan anda kukuh tetapi tiada yang sempurna. Tanganinya dengan: kawalan keselamatan anda, perakuan SOC 2, polisi insurans siber $10M, pemberitahuan pelanggaran 24 jam, perlindungan kos pemulihan sehingga had polisi.
Insurans tidak menggantikan kawalan. Ia menunjukkan anda mempunyai sokongan kewangan untuk pengurusan risiko.
Apabila Keselamatan Menghalang Tawaran
Kadangkala semakan keselamatan menjadi pembunuh tawaran.
Keselamatan Anda Memang Tidak Mencukupi
Jika postur keselamatan anda benar-benar tidak memenuhi keperluan mereka: tiada penyulitan data sensitif, kawalan akses yang lemah atau tiada, tiada pemantauan keselamatan atau tindak balas insiden, tiada pelan kesinambungan perniagaan, tidak dapat memenuhi keperluan pengawalseliaan.
Anda mempunyai tiga pilihan: labur dengan segera dalam penambahbaikan keselamatan (mahal, memakan masa, tetapi mungkin perlu), tolak tawaran ini dan yang seumpamanya sehingga anda membaiki keselamatan, sasarkan pasaran lain dengan keperluan yang lebih rendah.
Sesetengah tawaran patut anda tinggalkan kerana keselamatan anda tidak memenuhi keperluan mereka. Melebih-lebihkan keupayaan anda mewujudkan liabiliti dan bencana hubungan.
Keperluan Mereka Tidak Munasabah
Kadangkala keperluan pelanggan mustahil dipenuhi: melebihi mandat pengawalseliaan dengan banyak, kawalan keselamatan yang merosakkan fungsi produk, penggunaan on-prem sedangkan anda berasaskan awan, kediaman data geografi yang tidak disokong oleh seni bina anda, kekerapan audit keselamatan yang mustahil dari segi operasi.
Cuba: didik mereka tentang norma pasaran dan apa yang sebenarnya disediakan oleh vendor lain, terangkan kekangan teknikal atau perniagaan, cadangkan kawalan alternatif yang mencapai mitigasi risiko yang sama, eskalasikan kepada pihak berkepentingan perniagaan untuk mengatasi keselamatan, tinggalkan jika benar-benar tidak boleh dilaksanakan.
Sesetengah pasukan keselamatan tidak memahami realiti pasaran atau kekangan teknologi. Pihak berkepentingan perniagaan kadangkala boleh mengatasi pendirian yang tidak munasabah apabila kes perniagaan itu kukuh.
Mereka Menggunakan Keselamatan untuk Menggagalkan Tawaran
Kadangkala semakan keselamatan hanyalah taktik melengahkan: pasukan keselamatan tidak membalas dokumen atau soalan, keperluan terus berubah selepas anda menanganinya, garis masa tidak realistik, pasukan keselamatan berpihak kepada pesaing atau status quo.
Lawan balik: eskalasikan melalui pihak berkepentingan perniagaan untuk mewujudkan rasa segera, libatkan eksekutif untuk memaksa keputusan, tetapkan tarikh akhir untuk meninggalkan tawaran jika masa penting, dokumenkan tingkah laku yang tidak munasabah untuk perancangan akaun akan datang. Apabila tawaran tersekat, penglibatan eksekutif menjadi penting untuk menembusi kebuntuan.
Kadangkala semakan ialah pertempuran proksi bagi politik dalaman atau situasi persaingan. Ketahui bila anda menghadapi halangan dan bukannya kebimbangan yang sah.
Anda Tidak Dapat Memenuhi Keperluan Pengawalseliaan Mereka
Mereka beroperasi dalam persekitaran pengawalseliaan yang tidak dapat anda sokong: kediaman data yang tidak dapat dikendalikan oleh seni bina anda, sijil pematuhan yang anda tidak miliki dan tidak mampu dapatkan, audit pengawalseliaan yang tidak dapat anda penuhi, kawalan khusus industri di luar keupayaan anda.
Jujurlah tentang batasan pengawalseliaan lebih awal. Jangan kejar tawaran dalam industri yang dikawal selia jika anda tidak dapat memenuhi keperluan pematuhan. Semakan yang gagal membazirkan masa dan merosakkan reputasi anda.
Mengekalkan Pematuhan Keselamatan
Semakan keselamatan tidak berakhir apabila anda menandatangani.
Obligasi Selepas Jualan
Anda akan mempunyai keperluan berterusan: penilaian semula keselamatan tahunan, penyelenggaraan dan pembaharuan sijil pematuhan, pemberitahuan dan pelaporan insiden, kelulusan pelanggan untuk perubahan kawalan keselamatan, hak audit dan kerjasama.
Jejak obligasi ini dalam kontrak. Tugaskan pemilik. Bina ke dalam operasi anda. Proses serah terima sales-to-CS yang jelas memastikan komitmen keselamatan ini dipindahkan dengan betul kepada pasukan pelaksanaan.
Teruskan Menambah Baik
Jangan biarkan postur keselamatan merosot: penilaian keselamatan dan pen test berkala, pengurusan kerentanan dan penampalan, penyelenggaraan sijil, latihan keselamatan, ujian dan penambahbaikan tindak balas insiden.
Keselamatan tidak statik. Ancaman berkembang, peraturan berubah, jangkaan pelanggan meningkat. Teruskan menambah baik atau anda akan ketinggalan.
Berkomunikasi Secara Proaktif
Bina kepercayaan melalui komunikasi: kemas kini keselamatan dan sijil secara berkala, ketelusan tentang insiden dan tindak balas, peta jalan dan penambahbaikan keselamatan, pengendalian pertanyaan yang responsif.
Hubungan keselamatan yang kukuh menghalang kebimbangan daripada menjadi isu kontrak. Ketelusan membina keyakinan.
Kendalikan Insiden dengan Baik
Insiden akan berlaku. Cara anda mengendalikannya menentukan impaknya: pengesanan dan pembendungan segera, pemberitahuan pelanggan yang telus, siasatan dan pemulihan yang menyeluruh, komunikasi yang jelas sepanjang masa, semakan dan penambahbaikan selepas insiden.
Pelanggan menilai anda berdasarkan kualiti tindak balas, bukan ketiadaan insiden. Keselamatan yang sempurna mustahil. Tindak balas yang profesional adalah dijangka.
Kesimpulan
Semakan keselamatan berlaku dalam 67% tawaran enterprise kini, menambah 3-8 minggu pada kitaran jualan. Variasi itu datang daripada persediaan dan kematangan vendor, bukan kerana pelanggan terlalu cerewet. Anggap semakan sebagai halangan dan anda akan menghadapi kitaran yang dilanjutkan, keperluan tambahan, hubungan yang rosak. Anggap ia sebagai peluang untuk menunjukkan kematangan dan anda akan bergerak lebih pantas, membina keyakinan, membezakan diri.
CISO melindungi organisasi mereka daripada bencana sebenar yang memusnahkan nilai dan kerjaya. Mereka mengambil berat tentang risiko pelanggaran, pematuhan pengawalseliaan, reputasi, keperluan insurans. Fahami keutamaan mereka dan semakan beralih daripada bersifat bermusuhan kepada kolaboratif.
Percepatkan dengan persediaan: dokumen keselamatan menyeluruh yang sedia digunakan, perakuan pihak ketiga (SOC 2, ISO 27001) untuk pengesahan bebas, trust center dengan akses maklumat secara proaktif, soal selidik standard yang telah diisi, penglibatan langsung pasukan keselamatan.
Tangani kebimbangan secara profesional: akui jurang dengan jujur beserta pelan pemulihan yang kukuh, gunakan kawalan pampasan untuk isu yang memerlukan masa, buat komitmen peta jalan yang benar-benar akan anda tepati, manfaatkan peruntukan insurans dan liabiliti untuk baki risiko.
Bina keupayaan secara sistematik: dapatkan sijil yang berkaitan untuk pasaran anda, jalankan ujian pihak ketiga secara berkala, kekalkan dokumentasi yang menyeluruh, wujudkan saluran komunikasi keselamatan, labur dalam penambahbaikan berterusan.
Kuasai proses ini dan saksikan kitaran jualan mengecil sementara keyakinan pelanggan meningkat. CISO menjadi penyokong kerana anda menunjukkan kematangan keselamatan yang boleh mereka percayai dan pertahankan.
Ketahui Lebih Lanjut
- Proses Pembelian Enterprise - Fahami aliran kerja pembelian enterprise yang lengkap termasuk semakan keselamatan
- Pengesahan Teknikal - Buktikan kesesuaian dan integrasi teknikal melalui pengesahan berstruktur
- Kebimbangan Risiko - Tangani kebimbangan risiko pelanggan merentasi keselamatan, perniagaan dan pelaksanaan
- Pengurusan Perolehan - Mengemudi proses perolehan yang sering merangkumi keperluan keselamatan
- Proses Semakan Undang-undang - Mengurus semakan undang-undang bagi peruntukan keselamatan dan perlindungan data
- Definisi SLA - Tentukan perjanjian tahap perkhidmatan yang merangkumi komitmen keselamatan dan pematuhan
- Pelan Tindakan Bersama - Selaraskan garis masa semakan keselamatan dengan aktiviti penutupan yang lain