リスクマトリックス: 5x5テンプレート、事例、リスクのスコアリング方法
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
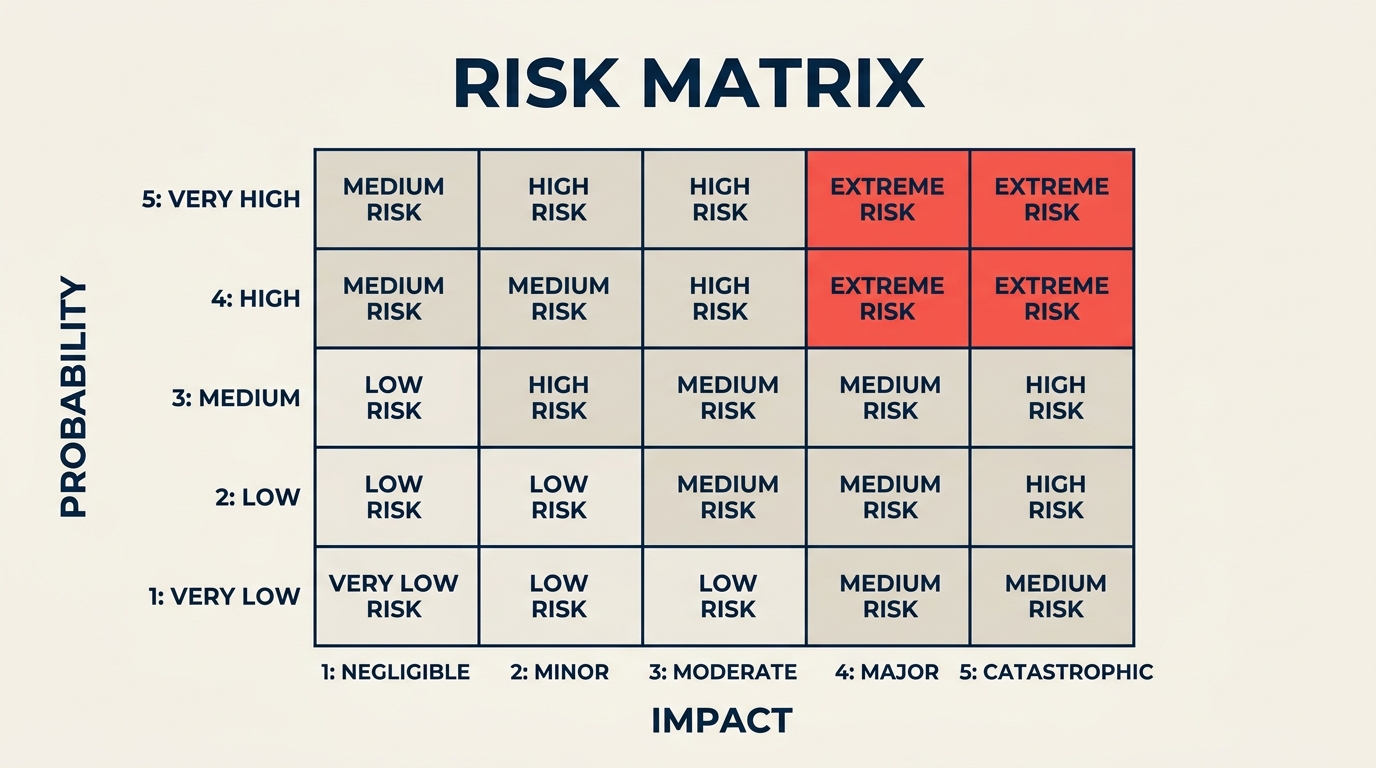
リスクマトリックスとは、各リスクを「発生する可能性の高さ」(発生確率)と「発生した場合の痛手の大きさ」(影響度)でスコアリングし、両者を掛け合わせて1つの優先度スコアにするグリッドです。5x5マトリックスでは1から25までのスコアが得られるため、リスクの順位付け、担当者の割り当て、最初に対処すべき事項の判断ができます。
プロジェクトマネージャー、リスク管理担当者、経営層は、製品ローンチからサプライヤーの変更まで、重要な取り組みを始める前にこの手法を使います。本ガイドでは、その仕組み、リスクレジスター、ヒートマップ、FMEAとの違い、3x3・4x4・5x5の選び方、そのままコピーできるテンプレート、部門別の実例を解説します。
リスクマトリックスとは
リスクマトリックス(発生確率・影響度マトリックス、またはリスク評価マトリックスとも呼ばれます)は、一方の軸に発生の可能性、もう一方の軸に影響の深刻度を配置してリスクをプロットする二次元グリッドです。グリッド内の各セルは、合計したリスクスコアを表します。スコアが高いほど、対応の緊急度も高くなります。
基本となる計算式は短いものです。
リスクスコア = 発生確率 x 影響度
この手法の力は、すべてのリスクに同じやり方を適用することにあります。サプライチェーンの遅延もデータ漏洩も、並べ替えや色分けができ、担当者を割り当てられる数値になります。この分野の一般的な規格であるISO 31000は、リスクマネジメントを「リスクの特定、分析、評価、対応」のプロセスとして位置づけており、スコアリングの手法の選択は各組織に委ねています。マトリックスのスケールが企業ごとに大きく異なるのはそのためです。
マトリックスは判断そのものに取って代わるものではなく、判断を構造化するものです。グリッドはどこから見るべきかを示し、そこから何をするかを決めるのはチームです。
重要なポイント
- 英国の安全衛生庁(HSE)は、リスクの評価を誰かが危害を受ける可能性がどれくらいあり、それがどれほど深刻になり得るかを判断することと説明しています。この2つの問いは、まさにリスクマトリックスの2つの軸です。
- HSEはリスクマネジメントを5つのステップで捉えています。ハザードの特定、リスクの評価、リスクの管理、結果の記録、管理策のレビューです。マトリックスはステップ2に位置し、ステップ3に情報を渡します。
- HSEによると、従業員が5人以上の事業者は重要な評価結果を記録しなければなりません。日付とバージョンを記録したマトリックスが監査証跡を兼ねるのはこのためです。
- スコアのゾーン分けは慣例であり、法律ではありません。本ガイドで使用する14 / 59 / 1016 / 1725の区分は、5x5グリッドの実用的な初期設定です。自社のリスク許容度に合わせて調整し、その後は固定してください。
リスクマトリックス、リスクレジスター、リスクヒートマップ、FMEAの違い
この4つの用語はしばしば混同されますが、同じものではありません。それぞれ答える問いが異なり、組み合わせて使うのが最も効果的です。
| リスクマトリックス | リスクレジスター | リスクヒートマップ | FMEA | |
|---|---|---|---|---|
| 概要 | スコアリング用のグリッド(発生確率 x 影響度) | 特定されたすべてのリスクを記録し続けるログ | マトリックスを色分けして可視化した図。各セルにいくつのリスクがあるかを示すことが多い | 故障モードをスコアリングする構造化されたワークシート |
| 主なアウトプット | リスクごとの優先度スコアと順位 | リスクごとの担当者、ステータス、対応、履歴 | ステアリングコミッティ向けの1ページの図 | 故障モードごとのリスク優先度数(RPN) |
| スコアリング | 2要素:発生確率と影響度 | それ自体にはなし(マトリックスのスコアを保管する) | マトリックスのスコアを利用 | 3要素:重大度、発生度、検出度 |
| 適した用途 | ワークショップでリスクを素早く順位付けする | プロジェクトの全期間にわたってリスクを追跡する | 経営層にリスクを伝える | 設計、製造、プロセスの故障 |
| 弱点 | 大まかで、同点になりやすい | 誰もレビューしなければ形骸化する | 色の裏にある詳細が見えなくなる | 運用の負担が大きく、専門家が必要 |
実務では、リスクレジスターがリストを保持し、マトリックスが各項目をスコアリングし、ヒートマップが結果を経営層に示し、FMEAが技術的な故障モードをさらに掘り下げます。FMEAは検出度(害が生じる前に問題を発見できる可能性)という3つ目の要素を加えますが、発生確率と影響度のマトリックスはこれを考慮しません。リスクが「何かが壊れても気づけないかもしれない」というものなら、FMEAを使います。「プロジェクトに何かが起こるかもしれない」というものなら、まずマトリックスから始めましょう。
リスクマトリックスの仕組み
マトリックスには2つの軸があります。発生確率(または可能性)は通常縦軸に、影響度(または結果)は通常横軸に配置されます。各軸はレーティングレベルに分割され、3x3マトリックスなら3段階、5x5マトリックスなら5段階になります。
発生確率スケール
以下のパーセンテージの区分は、典型的な出発点です。自社のプロジェクトに合わせて調整してください。
| レベル | ラベル | 定義 |
|---|---|---|
| 1 | まれ | 10%未満の可能性。類似プロジェクトで発生したことがない |
| 2 | 起こりにくい | 10~30%の可能性。まれに発生したことがある |
| 3 | 起こり得る | 30~50%の可能性。発生しても驚きではない |
| 4 | 起こりやすい | 50~75%の可能性。ほとんどの類似プロジェクトで発生している |
| 5 | ほぼ確実 | 75%を超える可能性。発生が見込まれる |
影響度スケール
| レベル | ラベル | 定義 |
|---|---|---|
| 1 | 軽微 | わずかな不便。スケジュール、コスト、品質への影響なし |
| 2 | 小 | 小規模な遅延やコスト超過。社内で解決可能 |
| 3 | 中程度 | スコープ、予算、スケジュールに目に見える影響。マネジメントの注意が必要 |
| 4 | 大 | 重大なコスト超過やスケジュール遅延。プロジェクト目標に影響 |
| 5 | 壊滅的 | プロジェクトの失敗、深刻な財務損失、規制違反、または安全上の事故 |
リスクスコアのゾーン分け(5x5グリッド)
発生確率と影響度を掛け合わせるとリスクスコア(1~25)が得られます。以下の各セルには、スコアとそのゾーンを示しています(L = 低、M = 中、H = 高、C = 重大)。
| 発生確率 / 影響度 | 1 軽微 | 2 小 | 3 中程度 | 4 大 | 5 壊滅的 |
|---|---|---|---|---|---|
| 5 ほぼ確実 | 5 (M) | 10 (H) | 15 (H) | 20 (C) | 25 (C) |
| 4 起こりやすい | 4 (L) | 8 (M) | 12 (H) | 16 (H) | 20 (C) |
| 3 起こり得る | 3 (L) | 6 (M) | 9 (M) | 12 (H) | 15 (H) |
| 2 起こりにくい | 2 (L) | 4 (L) | 6 (M) | 8 (M) | 10 (H) |
| 1 まれ | 1 (L) | 2 (L) | 3 (L) | 4 (L) | 5 (M) |
スコアゾーン:
- 1~4(低): 監視のみ。即座の対応は不要
- 5~9(中): 担当者を割り当て、対応計画を立てるが受容も可
- 10~16(高): 積極的に管理。プロジェクトを進める前に軽減策が必要
- 17~25(重大): 直ちにエスカレーション。プロジェクトの中断や再設計が必要な場合もある
2つの順序尺度を掛け合わせる方式には、よく知られた弱点があります。異なるリスクが同じ数値になることがあるのです。まれにしか起こらないが壊滅的なリスク(1 x 5 = 5)は、ほぼ確実に起こるが些細なリスク(5 x 1 = 5)と同じスコアになります。計算が危険なリスクを隠してしまわないよう、オーバーライドのルールを加えましょう。影響度が5のリスクは、スコアにかかわらず上級の担当者がレビューする、というルールです。
3x3、4x4、5x5のリスクマトリックスの違い
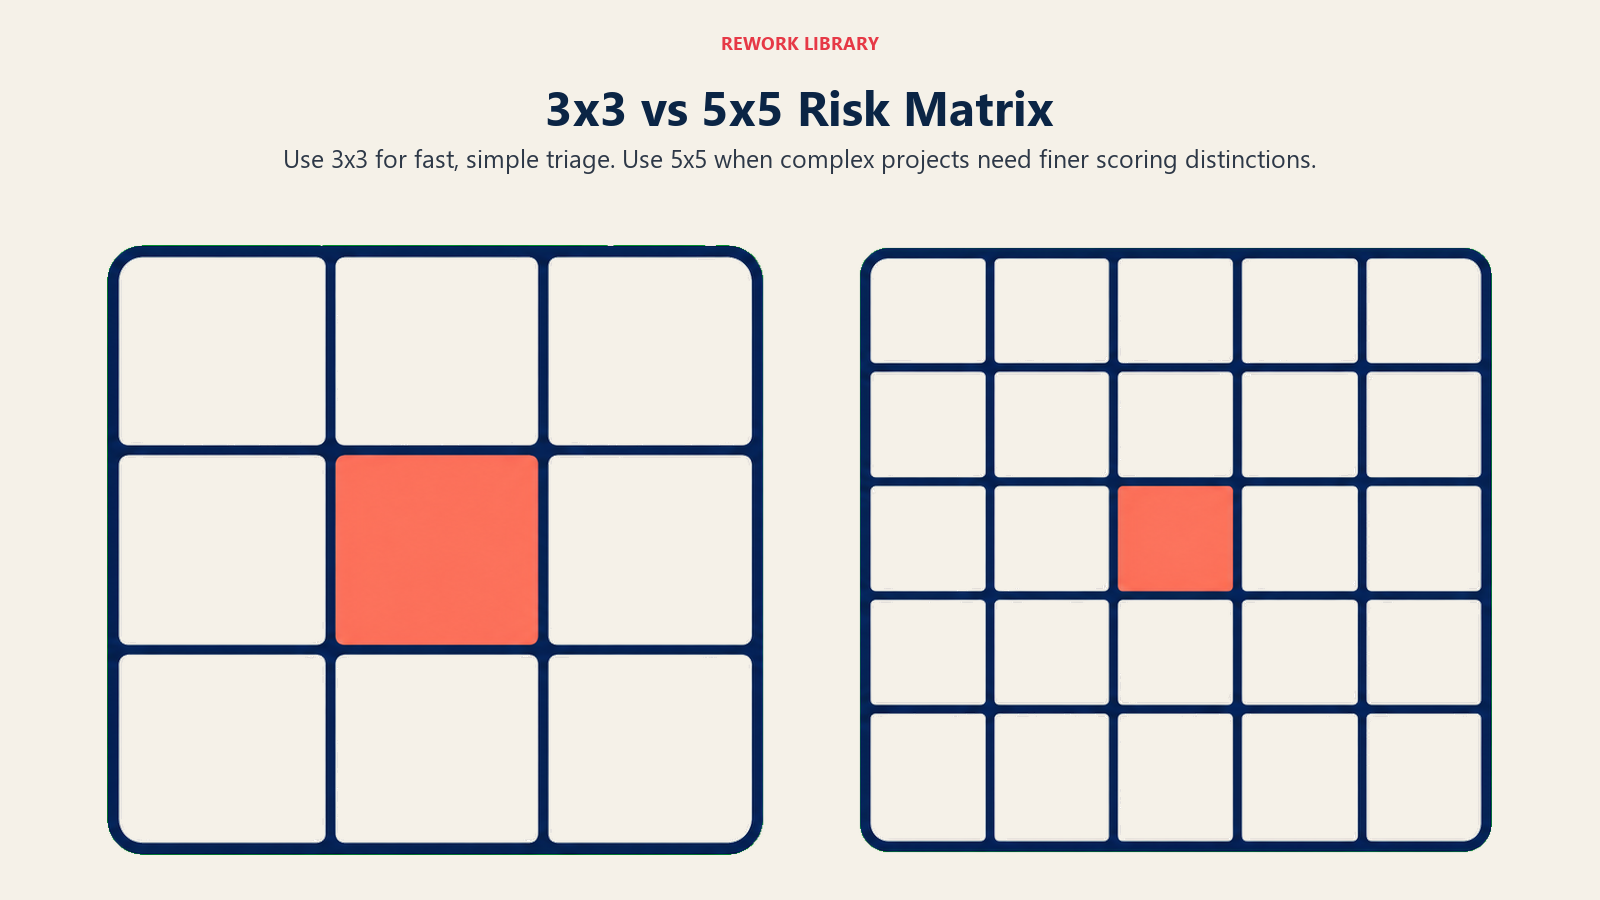
最もよくある疑問は、各軸を何段階にするかです。3つのサイズはどれも有効です。選択は、プロジェクトの複雑さと、「これは3なのか4なのか」と議論せずにチームが維持できるスコアリングの細かさによって決まります。
| 観点 | 3x3マトリックス | 4x4マトリックス | 5x5マトリックス |
|---|---|---|---|
| スコア範囲 | 1~9 | 1~16 | 1~25 |
| 適した用途 | シンプルなプロジェクト、初期段階のスコーピング、経営層向けの概要 | 何でも「5段階中の3」にしてしまいがちなチーム | 複雑なプロジェクト、規制業界、正式なリスクレジスター |
| 粒度 | 低い(大まかな区分) | 中程度 | 高い(より細かい区別が可能) |
| 同点スコア | 最も多い | 少ない | 最も少ない |
| キャリブレーションの手間 | 少ない | 中程度 | 多い(5段階はより明確な定義が必要) |
| 一般的な用途 | 小規模チーム、短時間のリスクワークショップ | 中規模のプログラム、オペレーションレビュー | PMO主導のプログラム、建設、製薬、ITトランスフォーメーション |
選び方:
- 3x3を選ぶのは、最初のざっくりしたスキャン、専門家ではない読者向けの資料、またはリスクが約15件未満の場合です。
- 4x4を選ぶのは、チームがすべてを中間の値にしてしまう場合です。段階数が偶数だと中間がないため、どちらかの側に立たざるを得なくなります。
- 5x5を選ぶのは、発生確率20%と40%を区別する必要がある場合、監査人や規制当局がアウトプットを読む場合、または数十件のリスクが同じ軽減策の予算を奪い合うほどプロジェクトが大きい場合です。
どれを選ぶにしても、プロジェクトの途中でサイズを変えてはいけません。トレンドラインが意味を失ってしまいます。
リスクマトリックスの作成方法
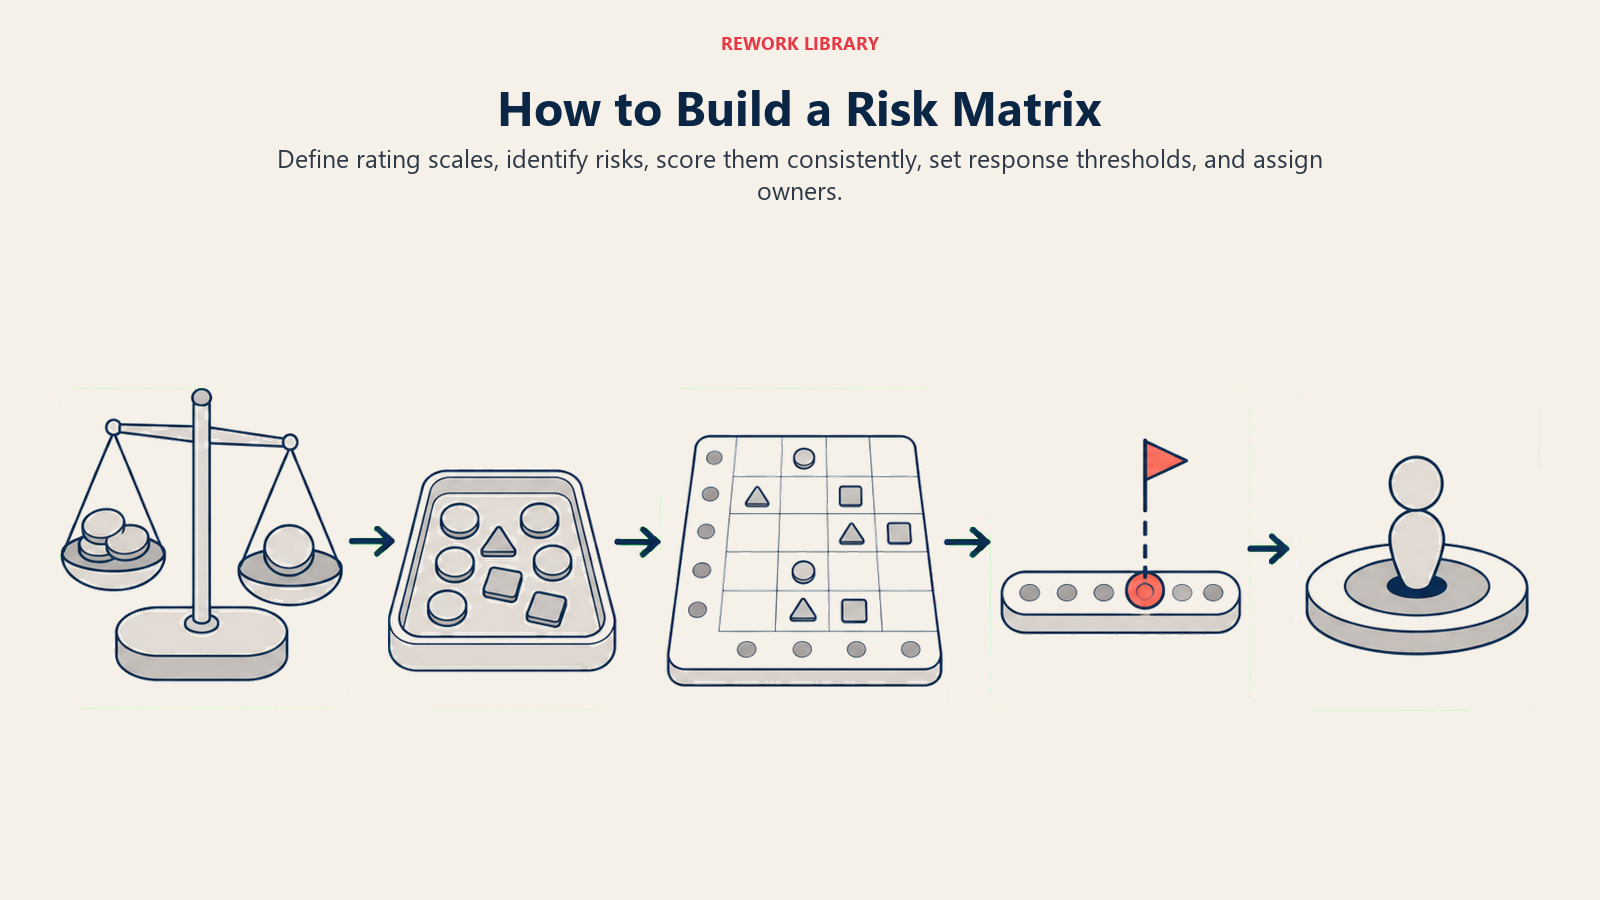
マトリックスの作成は5つの要素から成る規律です。両方のスケールを調整し、リスクを洗い出し、一貫してスコアリングし、対応のしきい値を設定し、担当者を割り当てます。
ステップ1: 発生確率のレベルを定義する
各発生確率のレーティングが、自分たちのプロジェクトにとって実際に何を意味するのかを書き出します。「起こりやすい」という言葉が意味する内容は、2週間のスプリントと3年間のインフラプログラムとではまったく異なります。各レベルをパーセンテージの範囲と結びつけ、可能であればチームが認識している過去の事例とも関連付けましょう。
ステップ2: 影響度のレベルを定義する
影響度についても同様に行います。各レベルを、具体的な結果、すなわち何日分のスケジュール遅延なのか、どの程度のコスト超過なのか、どのような品質・規制上の結果になるのかにマッピングします。具体的な基準があることで、異なる人が同じリスクを評価したときの主観的なブレを減らせます。
ステップ3: リスクを洗い出してリストにする
構造化されたブレインストーミング、専門家へのインタビュー、教訓ログ、あるいはプレモーテム(事前検証)によってリスクを収集します。プロジェクト憲章には、確認すべき前提条件と制約の最初のリストが含まれていることがよくあります。スコアリングの前に、それぞれをリスクレジスターに記録します。マトリックスはリスクの順位を示すもの、レジスターはそれを時系列で追跡するものです。
ステップ4: 各リスクをスコアリングする
各リスクについて、発生確率と影響度をそれぞれ独立して評価します。可能であればグループで行いましょう。評価にばらつきが出た場合、そこに議論すべき隠れた前提が浮かび上がってきます。2つの評価を掛け合わせてリスクスコアを算出し、グリッド上にリスクをプロットします。
ステップ5: 対応のしきい値を設定し、担当者を割り当てる
各スコアゾーンで何が必要になるかを事前に決めておきます。重大なリスクには、作業を続ける前に、担当者の指名、軽減策、レビュー日が必要です。高リスクには1週間以内の対応計画が必要です。中リスクはウォッチリストに載せます。低リスクは記録して監視します。あらかじめしきい値を決めておかなければ、マトリックスは意思決定ツールではなく単なる飾りになってしまいます。RACIマトリックスを使えば、「誰かが担当しているだろう」と3人がそれぞれ思い込む状態を避け、各リスクに説明責任を持つ担当者を1人だけ置くことが手早くできます。
無料の5x5リスクマトリックステンプレート(コピー&ペースト用)
以下のブロックをExcel、Googleスプレッドシート、Notionにコピーし、サンプルの文言を自社の定義に置き換えてください。
テンプレート1: 空の5x5グリッド
各セルに、そこに該当するリスクのID(R1、R4など)を記入します。
| 発生確率 / 影響度 | 1 軽微 | 2 小 | 3 中程度 | 4 大 | 5 壊滅的 |
|---|---|---|---|---|---|
| 5 ほぼ確実 | |||||
| 4 起こりやすい | |||||
| 3 起こり得る | |||||
| 2 起こりにくい | |||||
| 1 まれ |
テンプレート2: スコアリングログ
グリッドの裏側で使う作業用シートです。1リスクにつき1行を使います。
| ID | リスクの説明 | カテゴリ | 発生確率(1~5) | 影響度(1~5) | スコア | ゾーン | 担当者 | 対応 | 次回レビュー |
|---|---|---|---|---|---|---|---|---|---|
| R1 | |||||||||
| R2 | |||||||||
| R3 |
スプレッドシートでログを作成する場合は、発生確率をD列、影響度をE列に入力し、2行目に次の2つの数式を入れて下方向にコピーします。
- スコア(F列):
=D2*E2 - ゾーン(G列):
=IF(F2>=17,"Critical",IF(F2>=10,"High",IF(F2>=5,"Medium","Low")))
テンプレート3: 対応ルール
上記のスコアゾーンのセクションにあるゾーンのルール(重大、高、中、低、およびそれぞれが引き起こす対応)をグリッドの横に貼り付け、色が何を意味するのかを誰も推測せずに済むようにします。
サンプルのしきい値を、よく考えずにそのままコピーしてはいけません。オフィス、店舗、倉庫、工場向けのリスクアセスメントの例を公開している英国の安全衛生庁(HSE)は、例に自社名を入れただけで済ませないよう警告しています。自社が実際に抱えているハザードや管理策を反映しないためです。テンプレートも同じです。あくまで足場として扱いましょう。
リスクマトリックスの実例: ITプロジェクト(クラウド移行)
あるSaaS企業が、顧客データベースを新しいクラウドプロバイダーに移行しようとしています。プロジェクトマネージャーがリスクワークショップを実施し、5つの主要なリスクを洗い出しました。
| リスク | 発生確率 | 影響度 | スコア | ゾーン |
|---|---|---|---|---|
| 移行中のデータ損失 | 2(起こりにくい) | 5(壊滅的) | 10 | 高 |
| サードパーティベンダーの遅延 | 4(起こりやすい) | 3(中程度) | 12 | 高 |
| チームの稼働可否の競合(休暇の重複) | 3(起こり得る) | 2(小) | 6 | 中 |
| 規制当局のレビューが予定より長引く | 2(起こりにくい) | 4(大) | 8 | 中 |
| 移行後のパフォーマンス低下 | 3(起こり得る) | 3(中程度) | 9 | 中 |
データ損失のリスクは、発生確率は低いもののスコアが10となっています。影響が壊滅的だからです。このリスクには担当者(エンジニアリングリード)が指名され、移行開始前にロールバック計画が文書化され、切り替え期間中は毎日の状況確認が行われます。ベンダー遅延のリスクはスコア12で、契約条項の追加とバックアップベンダーの選定が行われます。残る3件はウォッチリストに載せられ、2週間ごとに確認されます。
部門別のリスクマトリックスの実例
同じグリッドはIT以外でも使えます。以下の3つの例では、上記のスケールとゾーンを使用しています。スコアはあくまで説明用なので、自社の定義に照らして再評価してください。
製品ローンチ
プロダクトチームが、新しい料金プランのリリースを2か月後に控えています。
| リスク | P | I | スコア | ゾーン | 最初の対応 |
|---|---|---|---|---|---|
| QAでの不具合発見が遅れ、ローンチ日が延びる | 4 | 3 | 12 | 高 | スコープの凍結を2週間前倒しし、毎日バグのトリアージを行う |
| 稼働開始前にサポートチームの研修が終わっていない | 3 | 4 | 12 | 高 | 6週目に研修を設定し、1ページのFAQを用意する |
| プライバシーレビューにより、ある市場でローンチが止まる | 2 | 5 | 10 | 高 | 法務レビューを今すぐ開始し、段階的なロールアウトを準備する |
| 競合が先に類似機能を発表する | 3 | 3 | 9 | 中 | ポジショニングのメモを用意する。スケジュールは変更しない |
| 稼働開始時に新プランで請求エラーが発生する | 2 | 4 | 8 | 中 | リリース前に請求書をエンドツーエンドでテストする |
ここに「重大」はありませんが、それで問題ありません。もし法務レビューのリスクの発生確率が4に上がれば、スコアは20となり、ローンチ計画は変わることになります。
ベンダーとサプライヤーのリスク
ある製造業者が、主要部品を1社のサプライヤーに依存しています。
| リスク | P | I | スコア | ゾーン | 最初の対応 |
|---|---|---|---|---|---|
| 単一調達先のサプライヤーが納品を遅らせる | 3 | 5 | 15 | 高 | 2社目の調達先を認定し、4週間分の安全在庫を確保する |
| サプライヤーでデータ漏洩が起き、当社の設計情報が流出する | 2 | 5 | 10 | 高 | セキュリティ証明書の提出を求め、共有ファイルを制限する |
| サプライヤーが契約上の上限を超えて価格を引き上げる | 4 | 2 | 8 | 中 | 価格見直し条項を追加し、代替先をベンチマークする |
| 入荷品の品質にばらつきが出る | 3 | 3 | 9 | 中 | 受入検査のサンプリングを追加する |
| サプライヤーが倒産する | 1 | 5 | 5 | 中 | 影響度5のオーバーライドを適用し、上級の担当者がレビューする |
最後の行は、オーバーライドのルールが必要な理由を示しています。スコアだけで見るとサプライヤーの倒産は「中」に見えますが、影響は壊滅的です。
安全衛生
ある流通企業が、倉庫とその隣のオフィスをレビューします。英国の安全衛生庁(HSE)は、こうした現場向けのリスクアセスメントの例を公開しており、ハザードを見つけるために過去の事故や健康被害の記録を振り返り、作業者から話を聞くことを勧めています。見つけたものの順位を付けるのがマトリックスです。
| ハザード | P | I | スコア | ゾーン | 最初の対応 |
|---|---|---|---|---|---|
| 在庫の持ち上げ時の運搬作業による怪我 | 4 | 4 | 16 | 高 | 昇降補助具、運搬作業の研修、作業のローテーション |
| 保管された箱で非常口がふさがれる | 3 | 5 | 15 | 高 | 床面のマーキング、毎日の巡回チェックリスト |
| 濡れた通路や散らかった通路での滑りや転倒 | 4 | 3 | 12 | 高 | 流出対応キット、通路の確保、毎日の点検 |
| フォークリフトと歩行者の衝突 | 2 | 5 | 10 | 高 | 歩行者専用通路の分離、速度制限、誘導員の配置 |
| オフィスでのディスプレイ作業による身体の負担 | 4 | 2 | 8 | 中 | ワークステーションの評価、休憩のリマインダー |
安全に関する業務では、マトリックスは優先順位付けの補助であり、法的な防御手段ではありません。HSEは、リスクの大きさと、それを管理するために必要な費用・時間・手間を比較衡量した上で、「合理的に実行可能な」範囲の対応を行うことを求めています。スコアは、その労力をどこから投入すべきかを示してくれます。
リスクマトリックスのメリット
- 共通言語ができる。 開発者、財務責任者、経営層が同じセルを見て、その意味について合意できます。
- 大規模な優先順位付けができる。 30~40件のリスクが洗い出されたとき、すべてに同じように対応することはできません。マトリックスは順位付けを強制します。
- ステークホルダーへの伝達に役立つ。 色分けされたゾーンは、ステアリングコミッティ向けの資料では、生の数値を並べた表よりもはるかに読みやすくなります。
- 監査証跡になる。 日付とバージョンが記録されたマトリックスは、リスクが正式に評価されたことを規制当局やスポンサーに示します。製薬、建設、金融といった業界では、この記録がしばしば義務付けられています。
リスクマトリックスのやるべきこと・やってはいけないこと
やるべきこと
- すべてのレベルを文書で定義する。 各発生確率レベルにはパーセンテージの範囲や具体例を、各影響度レベルには日数、金額、結果といった基準を付けます。
- まず個別にスコアリングし、その後で比較する。 議論の前に、各自が数値を書き出します。ずれている部分にこそ、有益な会話があります。
- リスクごとに担当者を1人指名する。 担当者の名前が書かれていないリスクは、レジスターにどう書かれていようと、担当者がいないのと同じです。
- 各ゾーンが引き起こす対応を事前に決める。 スコアを見る前に対応を決めておけば、赤いセルを交渉でオレンジに下げることがなくなります。
- 過去のデータでキャリブレーションする。 発生確率の基準には、過去のリスクの実際の発生頻度を使います。勘は揺らぎますが、インシデントの記録は揺らぎません。
やってはいけないこと
基準なしでスコアリングしない。 レベルが「低」「中」「高」としか定義されていなければ、5人が同じリスクに5通りのスコアを付けます。
ゾーンのしきい値を無視しない。 美しく正しく色分けされたマトリックスも、重大なリスクがエスカレーションされずにウォッチリストに載ってしまうなら無価値です。
一度きりの成果物として扱わない。 キックオフ時には発生確率が低かったリスクが、3か月後にはほぼ確実になっていることもあります。要件確定後、調達後、稼働開始後に再スコアリングしましょう。管理策のレビューに関するHSEのガイダンスも、同じきっかけを挙げています。スタッフ、プロセス、設備の変更、そして事故やヒヤリ・ハットです。
影響度のカテゴリを混ぜない。 2週間の遅延は、社内チームであればほとんどコストがかからないかもしれませんが、違約金付きの固定価格契約では壊滅的になり得ます。リスクの大きいプログラムでは、コスト、スケジュール、安全、評判といった列を分けて管理し、最悪のものでスコアリングします。
すべてのリスクを中間に寄せない。 すべてが中ゾーンに集中するなら、定義が緩すぎます。右上のセルはまばらであるべきです。
ベストプラクティス
- 固有リスクと残存リスクを分ける。 対策を講じる前(固有リスク)と講じた後(残存リスク)の両方でスコアリングします。残存スコアが依然として「高」であれば、より強力な軽減策が必要です。
- RAIDログと組み合わせる。 マトリックスはリスクの順位を示し、RAIDログは前提条件、課題、依存関係とあわせてリスクを追跡します。
- プロジェクトリスクマネジメント計画と連携させる。 この計画は、再スコアリングの頻度、レビューへの参加者、リスクのエスカレーション方法を定めます。計画がなければ、マトリックスは宙に浮いたままになります。
- より大きな意思決定に活用する。 どの市場に参入するか、どのベンダーとの取引を終了するかといった選択では、スコアをリスクベースの意思決定の入力の1つとして使いましょう。
- 必要な場面では定量的な層を加える。 マトリックスは、複数のリスクが同時に発生する状況をモデル化できません。スケジュールや予算の変動が大きい場合は、モンテカルロシミュレーションを使いましょう。
- 各リスクを誰に伝えるべきかを把握する。 ステークホルダー分析マトリックスを使えば、誰がどのリスクを気にかけていて、誰が軽減策を承認できるかがわかります。チームの対応能力を超える高リスクがある場合は、MoSCoW優先順位付けで対応の優先順位を決めましょう。
- 仕事が行われる場所に置く。 スライド資料に載せたグリッドは、1週間もすれば古くなります。チームがすでにReworkのWork Opsのようなプロジェクトツールで作業を計画しているなら、リスクログをタスクの隣に保管しましょう。そうすれば、担当者は自分の軽減策の項目を、コミットしている他のすべての作業と一緒に確認できます。
リスクマトリックスは、すべてのリスクを同じように緊急だと扱うのをやめるための、構造化された手段を与えてくれます。一度スコアリングし、各ゾーンに適切な対応を割り当て、プロジェクトの進行に合わせて見直しましょう。しっかりとしたリスクレジスターと明確なエスカレーションの道筋を組み合わせれば、あらゆるプロジェクトマネージャーのツールキットの中でも、最も実用的なツールの一つになります。
Senior Operations & Growth Strategist
On this page
- リスクマトリックスとは
- リスクマトリックス、リスクレジスター、リスクヒートマップ、FMEAの違い
- リスクマトリックスの仕組み
- 発生確率スケール
- 影響度スケール
- リスクスコアのゾーン分け(5x5グリッド)
- 3x3、4x4、5x5のリスクマトリックスの違い
- リスクマトリックスの作成方法
- ステップ1: 発生確率のレベルを定義する
- ステップ2: 影響度のレベルを定義する
- ステップ3: リスクを洗い出してリストにする
- ステップ4: 各リスクをスコアリングする
- ステップ5: 対応のしきい値を設定し、担当者を割り当てる
- 無料の5x5リスクマトリックステンプレート(コピー&ペースト用)
- テンプレート1: 空の5x5グリッド
- テンプレート2: スコアリングログ
- テンプレート3: 対応ルール
- リスクマトリックスの実例: ITプロジェクト(クラウド移行)
- 部門別のリスクマトリックスの実例
- 製品ローンチ
- ベンダーとサプライヤーのリスク
- 安全衛生
- リスクマトリックスのメリット
- リスクマトリックスのやるべきこと・やってはいけないこと
- やるべきこと
- やってはいけないこと
- ベストプラクティス